Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco



Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- A TuxCare protege softwares em fim de vida útil e dependências de código aberto, além de aplicar patches nos kernels do Linux sem a necessidade de reinicialização.
- O Red Hat Satellite fornece aos ambientes RHEL atualizações em etapas e de forma controlada, mesmo em hosts sem acesso à internet.
- A ManageEngine, a Automox e a NinjaOne oferecem suporte a terminais Windows, macOS e Linux por meio de diferentes modelos de implantação.
- Compare a cobertura dos sistemas operacionais, o gerenciamento de reinicializações e as unidades de preço, já que os preços anunciados raramente são os mesmos entre os fornecedores.
As ferramentas de gerenciamento de patches costumam parecer semelhantes em termos de lista de recursos, mas nem todas resolvem o mesmo problema. Algumas enviam atualizações para frotas de laptops e desktops, outras gerenciam o conteúdo para uma única família de sistemas Linux e outras mantêm os sistemas atualizados quando não é possível reiniciar os computadores ou quando o fornecedor deixou de disponibilizar correções. As diferenças ficam evidentes quando você as compara com o seu ambiente: quais sistemas operacionais elas abrangem, se atualizam aplicativos de terceiros, como você as implanta e o que acontece quando uma atualização exige uma reinicialização.
Este guia apresenta cinco ferramentas e as compara em termos de compatibilidade com sistemas operacionais e automação, modelo de preços e avaliações. Ele foi elaborado com base na documentação dos fornecedores, nos preços divulgados e nas avaliações do G2, e não em um teste prático em laboratório. Para definições e processos, consulte nossos guias sobre gerenciamento de patches e gerenciamento automatizado de patches.
Comparação rápida das cinco ferramentas de gerenciamento de patches
A tabela apresenta as cinco ferramentas na ordem em que são descritas a seguir. Os preços e as avaliações podem variar; portanto, verifique a página de preços de cada fornecedor e o site G2 antes de definir sua lista de finalistas.
| Ferramenta | Ideal para | Cobertura do sistema operacional | Aplicativos de terceiros | Modelo de preços | Classificação G2 |
| TuxCare | Softwares em fim de vida útil, dependências de código aberto e servidores Linux que não conseguem reiniciar para aplicar patches | Linux, além dos ambientes de execução do PHP e do .NET no Windows por meio do ELS | Runtimes, linguagens e aplicativos de código aberto por meio do ELS, e dependências por meio do SecureChain | Orçamento personalizado, com compra on-line do KernelCare, do ELS for OS e do ELS for Runtimes | 4.6 |
| Red Hat Satellite | Ambientes RHEL que necessitam de controle de conteúdo e de ciclo de vida | RHEL | Não há um catálogo de aplicativos para desktop, mas ele sincroniza repositórios personalizados do Linux | Assinatura complementar do RHEL | 4.5 |
| ManageEngine Patch Manager Plus | Equipes que utilizam o Windows e desejam ter controle sobre os ambientes locais ou na nuvem | Windows, macOS, Linux | Sim, nas três edições | Anual, com contagem por computador, além de uma edição gratuita | 4.5 |
| Automox | Equipes que priorizam a nuvem com terminais remotos | Windows, macOS, Linux | Sim, acima da planta de entrada | Por terminal, por mês | 4.5 |
| NinjaOne | MSPs e equipes que desejam aplicar patches por meio de um RMM | Windows, macOS, Linux | Sim, com um catálogo que abrange o Windows e o macOS | Por dispositivo por mês, conforme cotação | 4.7 |
TuxCare
A TuxCare oferece correções de segurança e suporte para o Linux e o software de código aberto executados nele. Seus produtos abrangem correções no kernel e em bibliotecas compartilhadas sem necessidade de reinicialização, atualizações de segurança para sistemas operacionais, ambientes de execução, ecossistemas de linguagens e aplicativos em fim de vida útil, além de dependências de código aberto verificadas por meio do SecureChain. A empresa não aplica patches nos sistemas operacionais Windows ou macOS; portanto, um ambiente misto precisa de uma ferramenta geral para terminais além dela.
Principais recursos
A TuxCare concentra-se nas tarefas que as ferramentas de patch de uso geral costumam ignorar, a saber: reinicializações para atualizações do kernel, reinicializações de serviços para atualizações de bibliotecas e correções de segurança para softwares que já ultrapassaram o fim de sua vida útil.
Aplicação automatizada de patches sem reinicialização para kernels e bibliotecas
KernelCare aplica patches de segurança do kernel a um sistema em execução, de modo que a correção entra em vigor sem a necessidade de reinicialização ou de um intervalo de manutenção. Seu agente verifica se há novos patches e os aplica automaticamente, o que significa que a aplicação de patches não fica dependente de alguém iniciar uma implantação manual. O LibCare oferece a aplicação de patches sem reinicialização para o OpenSSL e a glibc, duas bibliotecas que normalmente exigem a reinicialização de um serviço após uma atualização. O KernelCare oferece suporte a mais de 70 versões de distribuições Linux, incluindo RHEL, CentOS, Ubuntu, CloudLinux, Proxmox, Oracle Linux, Amazon Linux e Debian.
O ePortal é o console de gerenciamento web do KernelCare e uma fonte local de patches. Você o instala no local ou em sua própria nuvem, e ele distribui os patches para os servidores dentro da sua rede, incluindo servidores protegidos por um firewall sem acesso à internet. Ele também permite que você controle quando os patches são implementados, por exemplo, enviando-os para um grupo de teste antes da produção.
Atualizações de segurança após o fim do ciclo de vida
Suporte de Ciclo de Vida Ilimitado (ELS) fornece atualizações de segurança para tecnologias de código aberto após o fornecedor ou mantenedor original encerrar o suporte. A lista completa dos softwares em fim de vida coberto está disponível nas páginas do ELS para sistemas operacionais, ambientes de execução, ecossistemas de linguagense aplicativos.
Dependências de código aberto verificadas com o SecureChain
SecureChain é uma fonte de pacotes para dependências de código aberto em JavaScript, Python, Java, Go e PHP. Cada pacote é analisado em busca de malware conhecido, padrões de código suspeitos e riscos da cadeia de suprimentos; em seguida, é recompilado a partir do código-fonte em ambientes de compilação isolados e reforçados. Qualquer item que não passe na inspeção é bloqueado antes de chegar ao seu ambiente. O SecureChain monitora componentes ativos e corrige vulnerabilidades sob um SLA, e o ELS continua fornecendo correções mesmo após o término da manutenção do upstream. Ele atua na camada de dependências da aplicação, que fica acima do sistema operacional, aplicando correções às outras ferramentas abordadas neste guia.
Preços
A TuxCare define seus preços com base no seu ambiente, em vez de utilizar níveis fixos; por isso, a maioria das equipes começa solicitando um orçamento em página de preços da TuxCare. O KernelCare, o ELS for OS e o ELS for Runtimes são as exceções, e todos os três podem ser adquiridos on-line. Os planos on-line do KernelCare são projetados para frotas menores, e sua página do produto oferece um teste gratuito.
| Produto | Modelo de preços | Onde consultar o preço |
| KernelCare | Planos de autoatendimento ou cotação personalizada | Página do produto KernelCare ou página de preços da TuxCare |
| LibCare | Complemento para o KernelCare | Página de preços da TuxCare |
| Suporte contínuo ao longo do ciclo de vida | Compra on-line do ELS para OS e do ELS para Runtimes; orçamento personalizado para outros produtos ELS | Lojas online da ELS for OS e da ELS for Runtimes, ou a página de preços da TuxCare para obter uma cotação |
| SecureChain | Orçamento personalizado | Página de preços da TuxCare |
Onde a TuxCare se destaca
Aplicação de patches sem reinicialização vem em primeiro lugar. As correções no kernel e nas bibliotecas entram em vigor em sistemas que não podem agendar reinicializações. A cobertura também é ampla, já que um único fornecedor lida com kernels, bibliotecas, sistemas operacionais em fim de vida útil, ambientes de execução, ecossistemas de linguagens e dependências de aplicativos, em vez de um contrato separado para cada camada. E o ELS oferece aos sistemas em fim de vida útil uma fonte constante de atualizações de segurança enquanto a migração aguarda disponibilidade de hardware, orçamento ou certificação.
Onde o TuxCare deixa a desejar
A TuxCare não aplica patches nos sistemas operacionais Windows ou macOS. ELS para PHP e .NET cobre esses ambientes de execução tanto no Windows quanto no Linux, mas o próprio sistema operacional precisa de outra ferramenta. A vantagem da aplicação de patches sem reinicialização também diminui se seus servidores já forem reiniciados dentro de intervalos regulares sem problemas. Nesse caso, o valor passa a estar nos produtos em fim de vida útil e nos produtos de dependência.
Avaliações dos clientes
O KernelCare tem uma avaliação de 4,6 em 5 no G2.
Para quem o TuxCare é mais indicado
O TuxCare é ideal para equipes de plataforma com compromissos de disponibilidade, nas quais cada reinicialização significa um ticket de mudança ou uma transição para o sistema de failover. Ele também é adequado para quem ainda utiliza sistemas em fim de vida útil, como o CentOS 7 ou uma versão antiga do PHP ou do .NET que ainda não pode ser migrada, e para equipes que desejam que os pacotes de código aberto utilizados em suas compilações sejam verificados antes de serem implementados.
Red Hat Satellite
O Red Hat Satellite é o produto de gerenciamento de infraestrutura da Red Hat para frotas de RHEL. Ele espelha o conteúdo da Red Hat, organiza patches por errata e distribui o conteúdo por ambientes como desenvolvimento, teste e produção. A Red Hat o comercializa como um complemento às assinaturas do RHEL.
Principais recursos
Visualizações de conteúdo e ambientes do ciclo de vida
O Satellite permite congelar um conjunto de repositórios como uma visualização de conteúdo e aplicá-la aos ambientes, de modo que todos os hosts de um ambiente tenham as mesmas versões de pacotes disponíveis. Isso oferece aos auditores uma linha de base consistente e facilita a identificação de desvios.
Correções baseadas em erratas
Os patches são organizados com base nas errata da Red Hat, de modo que você pode aplicar errata de segurança com um nível de gravidade específico em um grupo de hosts. Isso se alinha perfeitamente à forma como muitas equipes do RHEL já classificam os CVEs.
Hosts desconectados e conteúdo que não é da Red Hat
Satélite pode atender a hosts em ambientes sem conexão e sincroniza repositórios personalizados juntamente com o conteúdo da Red Hat. No entanto, esses repositórios são, na verdade, conteúdo. Os próprios hosts ainda precisam ser RHEL. O Red Hat Lightspeed, anteriormente conhecido como Red Hat Insights, está incluído nas assinaturas do RHEL e analisa os sistemas RHEL, enquanto o Satellite oferece um controle mais aprofundado do conteúdo para implantações mais complexas.
Preços
A Red Hat comercializa o Satellite como uma assinatura complementar e não informa o preço na página do produto. Solicite uma cotação à Red Hat ou a um revendedor e confirme como a assinatura contabiliza os sistemas gerenciados.
| Item | Modelo de preços | Preço atual |
| Red Hat Satellite | Assinatura complementar do RHEL | Confirme com a Red Hat ou com um revendedor |
| Red Hat Lightspeed | Incluído nas assinaturas do RHEL | Incluído |
Onde o Red Hat Satellite se destaca
Erratas, conteúdo e assinaturas vêm diretamente do fornecedor do sistema operacional, o que é difícil de superar para uma empresa que utiliza exclusivamente o RHEL. Ambientes sem conexão com a internet são bem atendidos, já que os hosts sem acesso à internet obtêm as atualizações a partir de um espelho de conteúdo local. Você também conta com um único canal para vários hosts, com as atualizações passando por todos os ambientes e chegando aos grupos de hosts a partir de um único local.
Onde o Red Hat Satellite deixa a desejar
O Satellite foi desenvolvido para o RHEL, e sua lista de hosts compatíveis não inclui o Ubuntu nem o Debian; portanto, esses servidores precisam de uma ferramenta separada. Além disso, é um servidor que você mesmo precisa executar e atualizar, o que representa uma sobrecarga real para uma equipe pequena; portanto, verifique se o Lightspeed já atende às necessidades de um parque de servidores menor. E as reinicializações continuam sendo necessárias. O Satellite fornece atualizações do kernel que entram em vigor após uma reinicialização, e a aplicação de patches no kernel em tempo real no RHEL é feita separadamente pelo kpatch, que tem seu próprio escopo de suporte.
Avaliações dos clientes
O Red Hat Satellite tem uma avaliação de 4,5 em 5 no G2.
Para quem o Red Hat Satellite é mais indicado
O Satellite é a opção mais adequada para empresas que utilizam exclusivamente o RHEL, com um controle rigoroso de mudanças, que buscam a promoção entre ambientes e uma linha de base consistente. Locais regulamentados ou sem conexão com a rede que precisam de um espelho local de conteúdo são candidatos naturais, assim como equipes que já adquirem produtos da Red Hat e preferem que o gerenciamento de conteúdo seja feito pelo mesmo fornecedor do sistema operacional.
ManageEngine Patch Manager Plus
O Patch Manager Plus é um produto da ManageEngine, a divisão de gerenciamento de TI da Zoho Corporation. Ele aplica patches no Windows, macOS e Linux, abrange aplicativos de terceiros e pode ser executado no local ou na nuvem. Existe uma edição gratuita para ambientes de pequeno porte.
Principais recursos
Teste e aprovação automatizados de patches
A edição Enterprise pode implantar patches primeiro em um grupo de teste e aprová-los automaticamente para produção, o que transforma os testes em uma etapa rotineira, em vez de algo feito à última hora. A comparação de edições da ManageEngine comparação de edições mostra que a edição Professional não possui esse recurso.
Aplicação de patches em aplicativos de terceiros
A mesma tabela de edições lista a aplicação de patches de terceiros nas três edições, de modo que os navegadores e os leitores de PDF fazem parte do mesmo fluxo de trabalho que as atualizações do sistema operacional.
Atualizações de drivers, BIOS e definições de antivírus
A edição Enterprise também inclui atualizações de drivers do Windows e do BIOS, atualizações de definições de antivírus e agendamento de download de patches, o que é ideal para frotas de computadores com Windows que gerenciam atualizações de hardware juntamente com os patches.
Preços
A ManageEngine apresenta preços anuais para 50 computadores e um único técnico, e o preço varia de acordo com o número de computadores e de técnicos. Use a ferramenta de cotação da empresa para calcular seus próprios valores.
| Edição | Preço anual indicado (50 computadores, um técnico) | Notas |
| Grátis | Sem custo | Até 20 estações de trabalho e 5 servidores |
| Profissional | US$ 245 na instalação local, US$ 345 na nuvem | Sem testes automatizados de patch |
| Empresa | US$ 345 na instalação local, US$ 445 na nuvem | Inclui testes automatizados e atualizações de drivers e BIOS |
Onde o ManageEngine Patch Manager Plus se destaca
A implantação é flexível. É possível executá-la no local ou na nuvem, e a opção no local é ideal para equipes que precisam cumprir regras de residência de dados. A edição gratuita e os preços iniciais acessíveis facilitam a avaliação, e as atualizações de drivers, BIOS e definições de antivírus do plano Enterprise vão muito além das correções do sistema operacional.
Onde o ManageEngine Patch Manager Plus apresenta limitações
Alguns avaliadores do G2 afirmam que falhas na aplicação de patches podem ser difíceis de diagnosticar. O Linux é compatível, mas as ferramentas mais avançadas do produto são voltadas para o Windows; portanto, teste suas distribuições durante o período de avaliação.
Avaliações dos clientes
O Patch Manager Plus tem uma avaliação de 4,5 em 5 no G2.
Para quem o ManageEngine Patch Manager Plus é mais indicado
É uma excelente opção para equipes de TI que trabalham principalmente com o Windows, especialmente aquelas que já utilizam outros produtos da ManageEngine. As organizações que precisam de controle local — seja por questões de residência de dados ou por regras de política que impedem o uso exclusivo de um console na nuvem — também vão gostar, e as equipes menores que estão começando a explorar essa área encontram um ponto de partida prático na edição gratuita.
Automox
O Automox é uma plataforma de terminais nativa da nuvem que aplica patches no Windows, macOS e Linux a partir de um console no navegador, por meio de um agente instalado. Não é necessário executar nenhum servidor de patches, o que é ideal para equipes distribuídas e laptops que raramente se conectam à rede do escritório.
Principais recursos
Um console na nuvem sem servidor de patches
Você instala um agente, agrupa dispositivos e define políticas de atualização no console da web. Os dispositivos se conectam pela internet; assim, os laptops remotos seguem a mesma política que os computadores do escritório.
Worklets para automação por script
Os worklets são scripts, escritos em PowerShell para Windows e em Bash para macOS e Linux, que são executados de forma programada ou sob demanda para correções de configuração, remoção de software e tarefas semelhantes. A Automox publica um catálogo de Worklets, e sua página de preços lista a biblioteca de Worklets prontos para uso no plano Automate Enterprise.
Preços
A Automox oferece um plano Patch OS com preço mensal por terminal e compromisso anual, além de preços personalizados para seus planos Automate. Está disponível uma versão de teste gratuita.
| Plano | Modelo de preços | Preço atual |
| Atualização do sistema operacional | Por terminal por mês, compromisso anual | US$ 1 por endpoint por mês |
| Fundamentos da automação | Personalizado | Entre em contato com a Automox |
| Automatizar a empresa | Personalizado | Entre em contato com a Automox |
| Teste gratuito | Disponível | Confirme a duração na página de avaliação do Automox |
Onde a Automox se destaca
A implantação é rápida. A implantação exclusiva por meio de agentes permite que uma equipe pequena integre os terminais rapidamente, e o Windows, o macOS e o Linux são todos gerenciados por um único mecanismo de políticas. Isso funciona melhor para equipes remotas – os laptops recebem as atualizações sempre que se conectam.
Onde o Automox deixa a desejar
As reinicializações continuam sendo problema seu. As atualizações do kernel do Linux geralmente exigem uma reinicialização para entrar em vigor, e alguns analistas do G2 descrevem que as solicitações de reinicialização aparecem em momentos inoportunos. Jogos de terceiros também ficam acima do plano básico, porque o Patch OS cobre apenas as atualizações do sistema operacional.
Avaliações dos clientes
A Automox tem uma avaliação de 4,5 em 5 no G2.
Para quem o Automox é mais indicado
O Automox é ideal para equipes de TI que priorizam o trabalho remoto, com laptops espalhados por redes domésticas, e para departamentos de TI enxutos que desejam aplicar patches sem precisar manter uma infraestrutura dedicada a isso. Ele também é adequado para ambientes com predominância de Windows e Mac, onde o Linux representa uma minoria, nos quais os servidores Linux representam uma pequena parcela do parque de equipamentos.
NinjaOne
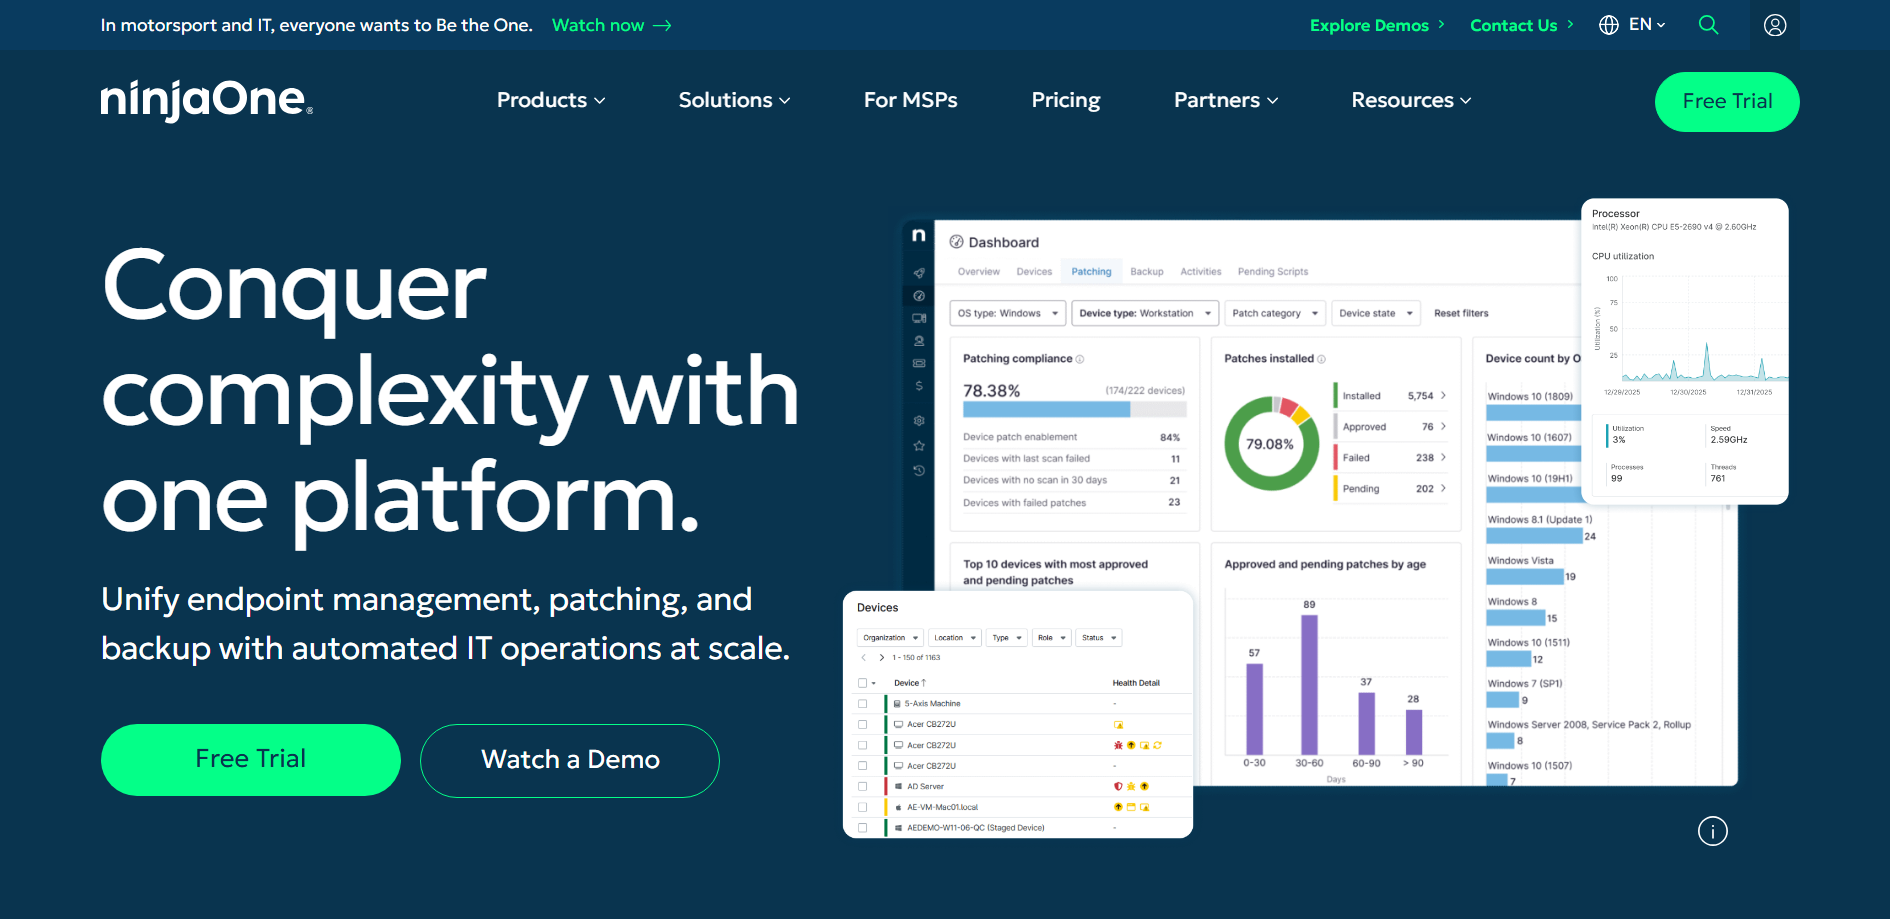
O NinjaOne é uma plataforma de monitoramento e gerenciamento remoto (RMM) com recurso de aplicação de patches integrado. Ele aplica patches no Windows, macOS e Linux, e sua página de atualizações para MSPs lista mais de 6.000 aplicativos de terceiros. Os MSPs contam com ela para gerenciar diversos ambientes de clientes a partir de um único console.
Principais recursos
Aplicação de patches dentro de um RMM completo
A aplicação de patches está ao lado do acesso remoto, do monitoramento, da criação de scripts, do rastreamento de atividades e da geração de relatórios; assim, um único agente e um único console dão conta de várias tarefas. Para um MSP com muitos clientes, essa consolidação pode ser mais importante do que qualquer recurso específico de aplicação de patches.
Automação e geração de relatórios com base em políticas
O NinjaOne oferece agendas personalizadas para verificação e implantação de patches, aprovação preventiva de patches, gerenciamento de reinicialização, ferramentas de correção, relatórios de patches e alertas. As políticas podem ser definidas de acordo com as funções dos dispositivos e as organizações dos clientes.
Preços
Os preços do NinjaOne são por dispositivo por mês. Sua página de preços apresenta uma faixa de preços em vez de nomes de planos, variando de US$ 3,75 por dispositivo para até 50 terminais até US$ 1,50 para 10.000 terminais. Essas tarifas se aplicam apenas à sua instância comercial, que não é FedRAMP, e os preços também variam de acordo com a região e os produtos adquiridos. Solicite cotações para o mesmo número de dispositivos antes de comparar.
| Tamanho da frota | Modelo de preços | Preço anunciado |
| 50 pontos finais ou menos | Por dispositivo, por mês | $3.75 |
| 10.000 terminais | Por dispositivo, por mês | $1.50 |
| Teste gratuito | Disponível | Confirme a duração na página de avaliação do NinjaOne |
Onde o NinjaOne se destaca
Os avaliadores do G2 costumam descrevê-lo como fácil de aprender a usar. A consolidação é outro grande atrativo, com a aplicação de patches, o monitoramento e o suporte remoto sendo executados a partir de um único agente. O catálogo de terceiros também é extenso, com milhares de aplicativos listados para a aplicação de patches.
Onde o NinjaOne deixa a desejar
O Linux apresenta duas lacunas que vale a pena conhecer. A documentação da NinjaOne própria documentação mostra que o catálogo de aplicativos de terceiros abrange o Windows e o macOS, mas não o Linux. E, assim como acontece com a maioria das ferramentas convencionais, as atualizações do kernel do Linux geralmente ainda exigem um período para reinicialização.
Avaliações dos clientes
O NinjaOne tem uma avaliação de 4,7 em 5 no G2.
Para quem o NinjaOne é mais indicado
O público-alvo principal são os MSPs que gerenciam vários ambientes de clientes a partir de um único console. Equipes internas de TI que buscam uma solução de gerenciamento remoto (RMM), na qual a aplicação de patches é apenas uma das muitas tarefas, também se encaixam bem nesse perfil, assim como equipes que prestam contas por cliente ou departamento e precisam de registros de atividades como comprovação para auditorias.
Como escolher uma ferramenta de gerenciamento de patches
As listas de recursos se sobrepõem entre os fornecedores; portanto, as diferenças significativas tendem a se destacar em apenas alguns pontos.
Cobertura de sistemas operacionais e distribuições
Comece fazendo um inventário dos terminais Windows, laptops macOS e servidores Linux, por distribuição e versão. Uma ferramenta que indique suporte ao Linux pode abranger apenas algumas distribuições ou versões; portanto, verifique a sua pelo nome. Parques de equipamentos mistos costumam acabar utilizando uma ferramenta para terminais e outra para servidores, o que é perfeitamente razoável quando cada uma atende bem à sua função.
Aplicação de patches em aplicativos de terceiros
Navegadores, leitores de PDF e aplicativos de colaboração são alvos comuns em terminais. O ManageEngine inclui a aplicação de patches de terceiros nas três edições; o NinjaOne oferece um amplo catálogo; e o Automox inclui títulos de terceiros acima do seu plano básico. Ferramentas voltadas para servidores, como o Satellite e o KernelCare, não atualizam aplicativos de desktop.
Modelo de implantação e tamanho da equipe
Um console na nuvem é ideal para equipes pequenas ou remotas que não desejam hospedar um servidor de patches, enquanto um servidor local é mais adequado para redes regulamentadas ou sem conexão com a internet. Os MSPs geralmente buscam relatórios para múltiplos clientes. As edições gratuitas e os planos por terminal reduzem o custo inicial para equipes menores, enquanto organizações de maior porte devem consultar cada fornecedor sobre os limites de escalabilidade.
Automação, testes e reversão
Procure por implantação baseada em políticas, fluxos de trabalho de aprovação que você possa ajustar, um grupo de teste antes da produção e alguma forma de recuperação em caso de um patch com falha. Esse último ponto varia bastante. Atualizações de aplicativos muitas vezes podem ser desinstaladas, enquanto uma atualização defeituosa do sistema operacional pode exigir a reversão de um snapshot. O quanto deve ser executado sem a aprovação humana depende do sistema e do seu controle de mudanças. De qualquer forma, o volume de trabalho está levando as equipes a adotarem mais automação. O NIST afirma que que os envios de CVEs aumentaram 263% entre 2020 e 2025 e que, mesmo após o enriquecimento de quase 42.000 CVEs em 2025 — 45% a mais do que em qualquer ano anterior —, não foi possível acompanhar o ritmo. O NIST agora prioriza quais CVEs enriquecer, portanto, políticas baseadas em gravidade não devem depender apenas das pontuações do NVD.
Reinicializações e aplicação de patches sem reinicialização
Uma atualização convencional do kernel só entra em vigor após uma reinicialização. A aplicação de patches sem reinicialização, por outro lado, aplica correções de segurança compatíveis diretamente ao kernel em execução, embora não substitua as atualizações do kernel de forma definitiva. A Red Hat, a Canonical e a Oracle oferecem, cada uma, a aplicação de patches sem reinicialização para suas próprias distribuições, e o KernelCare da TuxCare abrange mais de 70 versões de distribuições Linux com um único agente. Se seus servidores puderem ser reiniciados facilmente dentro de um intervalo regular, esse critério tem menos importância.
Verifique a carga de reinicialização: Em sistemas da família RHEL, dnf needs-restarting -s (ou o comando independente needs-restarting -s do pacote yum-utils) lista os serviços que precisam ser reiniciados após as atualizações. Se a mesma lista extensa aparecer a cada ciclo de patch, é provável que as reinicializações de bibliotecas estejam consumindo seu tempo de manutenção.
Relatórios e evidências de auditoria
Os auditores solicitam o status das correções por host, os carimbos de data e hora e os mapeamentos de CVE. Verifique se a ferramenta exporta esses dados em um formato aceito pelo seu avaliador e solicite a cada fornecedor as certificações atuais e relatórios de amostra, caso você atue em um setor regulamentado.
Modelo de preços
Os fornecedores cobram por terminal, por computador, por dispositivo ou por sistema; portanto, o preço anunciado não permite uma comparação direta entre as ferramentas.
Verifique a unidade de preço: Peça a cada fornecedor uma cotação com a mesma quantidade de dispositivos e o mesmo prazo, e pergunte o que é considerado uma unidade. Confirme se servidores, máquinas virtuais e técnicos têm preços separados.
Considerações finais
A ferramenta certa geralmente depende da combinação de sistemas operacionais em uso e da capacidade da sua equipe. Equipes que utilizam o Windows costumam começar com o ManageEngine, o Automox ou o NinjaOne, dependendo do modelo de implantação. Ambientes RHEL com controle rigoroso de mudanças tendem a se adequar ao Satellite. O TuxCare resolve um conjunto diferente de problemas em relação às ferramentas de terminais, abrangendo softwares cujo suporte do fornecedor já expirou, dependências de código aberto e servidores Linux que não podem ser reiniciados facilmente.
Para discutir a cobertura no fim do ciclo de vida, a segurança de dependências de código aberto ou a aplicação de patches sem reinicialização, entre em contato com a equipe da TuxCare.
Perguntas frequentes
O gerenciamento de vulnerabilidades identifica e prioriza pontos fracos em todo o seu ambiente, e o gerenciamento de patches é uma forma de corrigi-los por meio da aquisição, do teste e da implantação de atualizações dos fornecedores. Os programas geralmente utilizam ambos. Confira nossa comparação entre gerenciamento de patches e gerenciamento de vulnerabilidades.
Isso depende da ferramenta. Muitas instalam atualizações do kernel que entram em vigor após uma reinicialização. Ferramentas de aplicação de patches sem reinicialização aplicam correções de segurança compatíveis com o kernel ao sistema em execução, e o KernelCare da TuxCare é um exemplo disso. A Red Hat, a Canonical e a Oracle também oferecem a aplicação de patches sem reinicialização para suas próprias distribuições.
O ManageEngine Patch Manager Plus possui uma edição gratuita para ambientes de pequeno porte. Os administradores de Linux também utilizam ferramentas integradas, como o dnf-automatic em sistemas da família RHEL e o unattended-upgrades no Debian e no Ubuntu, que instalam atualizações de acordo com uma programação definida, uma vez configuradas, sem a necessidade de um console central.
Os modelos de preços variam. A Automox apresenta um plano do Patch OS por terminal por mês com compromisso anual; a ManageEngine apresenta preços anuais para 50 computadores e um técnico; e a NinjaOne divulga uma faixa de preços por dispositivo e fornece cotações para o restante. A Red Hat comercializa o Satellite como uma assinatura complementar, e a TuxCare fornece cotações para a maioria dos produtos com base no seu ambiente. Compare as cotações com o mesmo número de dispositivos e confirme os valores atuais na página de cada fornecedor.
Os softwares de gerenciamento de patches são especializados na implantação e no acompanhamento de atualizações. As plataformas de monitoramento e gerenciamento remoto (RMM) combinam a aplicação de patches com acesso remoto, monitoramento e scripts para gerenciar frotas inteiras, o que é adequado para MSPs e pode ser mais do que uma equipe de servidores precisa.
A detecção, o download, a implantação e a geração de relatórios podem ser executados de acordo com cronogramas e políticas. As reinicializações são a etapa que geralmente requer uma janela de manutenção. A aplicação de patches sem reinicialização elimina essa etapa para correções de segurança compatíveis com o kernel e as bibliotecas, embora outras atualizações ainda possam exigir tempo de inatividade
Isso depende da combinação. Os terminais com Windows e macOS geralmente são monitorados por uma ferramenta geral, como ManageEngine, Automox ou NinjaOne, e os servidores Linux podem precisar, além disso, de uma ferramenta voltada para o Linux, como o Satellite ou o TuxCare.