
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos



Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- Las plataformas de cumplimiento normativo automatizan la recopilación de pruebas y la supervisión del control en marcos normativos como SOC 2, ISO 27001, HIPAA, PCI DSS y FedRAMP.
- Las herramientas de GRC, como Vanta, Drata, Sprinto y Secureframe, señalan los controles que fallan, pero no aplican ningún parche.
- La gestión de los parches recae en tu equipo, y ahí es donde el cumplimiento normativo continuo puede empezar a fallar.
- Los precios en esta categoría se basan principalmente en presupuestos, así que elige la herramienta que mejor se adapte a tus marcos de trabajo, tu pila tecnológica y a lo que necesites solucionar, más que a lo que necesites supervisar.
A tu auditor no le importa que hayas adquirido una plataforma de cumplimiento normativo. Lo que le importa es si se han aplicado los parches a tus servidores dentro del plazo de corrección que exigen tus políticas y los marcos normativos aplicables, si realmente se han llevado a cabo esas revisiones de acceso y si las pruebas resisten un interrogatorio de seguimiento.
Las mejores herramientas de cumplimiento normativo y corrección de incidencias en el ámbito de las tecnologías de la información en 2026 automatizan la mayor parte del trabajo que conlleva el mantenimiento de los controles, la recopilación de pruebas y la subsanación de las brechas de seguridad en marcos normativos como SOC 2, ISO 27001 y FedRAMP. A continuación, te explicamos en qué destaca cada una, cuáles son sus limitaciones y cómo elegir la que mejor se adapte a tu entorno tecnológico.
Qué hacen realmente las herramientas de cumplimiento normativo en el ámbito de las tecnologías de la información
Las herramientas de cumplimiento normativo en TI son plataformas de software que automatizan el proceso de demostrar que tus sistemas cumplen con una norma de seguridad o regulatoria. En lugar de hacer capturas de pantalla de las páginas de la consola de AWS y pegarlas en una hoja de cálculo la semana antes de una auditoría, la herramienta se comunica con tu nube, tu proveedor de identidades y tus repositorios de código, y recopila pruebas con marca de tiempo de forma continua.
La mayoría de las plataformas de automatización del cumplimiento normativo realizan las mismas tareas básicas: asignar controles a los marcos normativos, supervisar dichos controles para detectar desviaciones, recopilar pruebas y prepararlas para el auditor. Los marcos a los que se dirigen son los que aparecen en las contrataciones de las empresas: SOC 2 para proveedores de SaaS que gestionan datos de clientes, ISO 27001 para compradores que trabajan según normas internacionales y FedRAMP para proveedores de servicios en la nube que venden a organismos federales de EE. UU.
Las plataformas de gobernanza, riesgo y cumplimiento normativo automatizan la parte relacionada con la generación de informes. Los controles técnicos subyacentes —es decir, la aplicación de parches, la corrección de vulnerabilidades y el refuerzo de la configuración— siguen teniendo que llevarse a cabo de alguna manera. Saber en qué lado de esa línea se sitúa una herramienta te evita comprar dos productos que cubren la misma mitad del trabajo, mientras que la otra mitad queda desprotegida.
Comparativa de cuatro plataformas de GRC
Esta comparación analiza cuatro plataformas que aparecen constantemente en entornos regulados: Vanta, Drata, Sprinto y Secureframe. Las cuatro automatizan la recopilación de pruebas, la supervisión de controles y la preparación de auditorías. Ninguna de ellas aplica parches, lo cual resulta ser más importante de lo que podría parecer a primera vista.
| Herramienta | Tipo de producto | Ideal para | Gasto anual observado | Calificación G2 (opiniones) |
| Vanta | Automatización del cumplimiento normativo | Una primera certificación SOC 2 rápida | Entre ~7.500 y 57.000 dólares | 4,6 (más de 2.450) |
| Drata | Automatización del cumplimiento normativo | Programas personalizables para múltiples marcos de trabajo | Entre ~9.600 y 60.000 dólares | De 4,7 a 4,8 (más de 1.150) |
| Sprinto | Automatización del cumplimiento normativo | Equipos nativos de la nube que controlan el presupuesto | Entre unos 6.000 y más de 12.000 dólares | 4,8 (más de 1.650) |
| Secureframe | Automatización del cumplimiento normativo | Marcos normativos federales y de defensa | Entre ~7 000 y 35 000 dólares | 4,7 (más de 800) |
La mayoría de los proveedores de GRC aquí no publican precios de catálogo estándar, por lo que esas cifras proceden de herramientas de seguimiento de contratos de terceros, como Vendr, anuncios en mercados online e informes de la comunidad, en lugar de de listas de precios. Lo que realmente se paga varía en función del número de empleados, del número de marcos de trabajo y de los módulos adicionales, y los honorarios de auditoría siempre se cobran por separado. Las valoraciones y el número de reseñas de G2 se consultaron en agosto de 2026 y cambian constantemente, así que compruébalas antes de firmar nada.
TuxCare
TuxCare no es una plataforma de GRC ni pretende serlo. No automatiza la recopilación de pruebas ni gestiona el flujo de trabajo de las auditorías. Lo que hace es abordar el control técnico que esas auditorías comprueban continuamente: si los sistemas están realmente protegidos contra las vulnerabilidades conocidas. Esto es importante porque la aplicación de parches puede convertirse en un punto débil en el cumplimiento normativo continuo. Una herramienta de GRC señala una vulnerabilidad sin parchear. Pero alguien tiene que solucionarla. En cargas de trabajo que funcionan las 24 horas del día, los 7 días de la semana, o en parques de equipos demasiado grandes como para reiniciarlos en un plazo razonable, la diferencia entre lo detectado y lo solucionado puede convertirse en un hallazgo de auditoría.
A continuación se explica cómo aborda el aspecto de la corrección de incidencias en el cumplimiento normativo en las distintas distribuciones de Linux y el software de código abierto.
Aplicación de parches sin necesidad de reiniciar para núcleos de Linux y bibliotecas compartidas
KernelCare aplica parches de seguridad del kernel a los sistemas en funcionamiento sin necesidad de reiniciar, y LibCare hace lo mismo con las bibliotecas compartidas, como glibc y OpenSSL, sin necesidad de reiniciar los procesos que las utilizan. Juntas, garantizan que el plazo de corrección no se vea limitado por una ventana de mantenimiento que nadie quiere programar. TuxCare tiene como objetivo proporcionar parches en tiempo real para las vulnerabilidades del núcleo corregidas por los proveedores en un plazo de 10 días desde su divulgación pública, y a menudo antes en el caso de las más destacadas. En lo que respecta a los controles de gestión de vulnerabilidades según las normas SOC 2 e ISO 27001, ese menor lapso de tiempo entre la divulgación y la corrección es lo que facilita tanto cumplir como demostrar los plazos de corrección.
TuxCare publica los precios de KernelCare de forma directa, en lugar de ofrecer presupuestos caso por caso: 5 dólares al mes por sistema para la aplicación de parches en tiempo real, y los despliegues de mayor envergadura o que incluyan varios productos se presupuestan por separado.
Seguridad a largo plazo para el software al final de su ciclo de vida
Muchas empresas siguen utilizando CentOS 7, CentOS Linux 8 u otra versión que haya llegado al hace ya un tiempo hace ya algún tiempo. Cuando esto ocurre, el proyecto o el proveedor deja de proporcionar actualizaciones de seguridad, pero el sistema sigue estando sujeto a auditorías. El soporte de ciclo de vida ilimitado garantiza que sigan llegando parches de seguridad a esas distribuciones, de modo que un servidor heredado no se convierta silenciosamente en una laguna que tengas que justificar en una reunión.
Continuidad de FIPS 140-3 en AlmaLinux y Rocky Linux
Si utilizas AlmaLinux o Rocky Linux en algún sitio FIPS 140-3 , te enfrentas a un problema específico. Aplicar parches a los módulos criptográficos puede romper la validación en la que confiabas desde el principio. Las Actualizaciones de Seguridad Ampliadas de TuxCare, que forman parte de su oferta de Soporte Empresarial, incluyen un conjunto de cinco módulos validados según FIPS que abarcan el núcleo, OpenSSL, libgcrypt, NSS y GnuTLS, con actualizaciones de seguridad que no alteran la criptografía validada. Los módulos de AlmaLinux se sometieron a pruebas en laboratorios acreditados y a la validación CMVP, y Rocky Linux figura como entorno operativo confirmado por el proveedor para dichos módulos. Cuando una corrección realmente tiene que modificar la criptografía validada, TuxCare recurre a un proceso acelerado de revalidación según la norma FIPS 140-3, en lugar de reiniciar todo el proceso desde cero.
Integridad de la cadena de suministro para las dependencias de código abierto
Aplicar parches a tus propios sistemas no sirve de nada si el paquete de código abierto que descargaste la semana pasada ya había sido comprometido antes incluso de que lo instalaras. SecureChain reconstruye los paquetes a partir de fuentes verificadas, los analiza en busca de malware y manipulaciones, y los mantiene actualizados mientras permanezcan en tu pila, incluso después de que el proyecto original deje de mantenerlos. Es compatible con Python, Java, JavaScript, Go, Rust y PHP. A efectos de auditoría, también genera SBOM, documentos VEX y procedencia SLSA de nivel 3, que es cada vez más el tipo de evidencia que FedRAMP y las revisiones de seguridad empresarial esperan para la cadena de suministro de software, y no solo en la capa del sistema operativo.
Las carencias de TuxCare
Su aplicación de parches en tiempo real se centra en Linux, por lo que un parque informático con sistemas operativos mixtos necesita un enfoque de corrección diferente para todo lo que no sea Linux. Genera pruebas de parches en lugar de pruebas de auditoría, lo que significa que la asignación de controles, las políticas y las revisiones de acceso siguen requiriendo una plataforma de GRC o una hoja de cálculo muy minuciosa. KernelCare ejecuta un cliente ligero en los sistemas protegidos, algo que algunos comités asesores de cambios querrán examinar en profundidad. Además, su base de opiniones públicas es reducida, por lo que hay menos opiniones independientes en las que apoyarse que en el caso de los proveedores de GRC.
A quién va dirigido TuxCare
Equipos que utilizan Linux en entorno de producción a una escala o con un tiempo de actividad tales que los reinicios suponen un verdadero problema, y equipos que se ven obligados a seguir utilizando distribuciones cuyo soporte ha sido retirado por los desarrolladores originales.
Vanta
Vanta es la opción «plug-and-play», conocida sobre todo por ayudar a las empresas a superar su primer programa de cumplimiento sin necesidad de contratar a un equipo de GRC. Ha crecido mucho más allá de ese punto de partida y ahora cuenta con más de 16 000 clientes. Automatiza la recopilación de pruebas y la supervisión de controles en SOC 2, ISO 27001, HIPAA, RGPD, PCI DSS y un total de 35 o más marcos normativos, con más de 400 integraciones encargadas de la recopilación.
Lo que Vanta hace bien
Una vez conectadas las integraciones, la plataforma recopila la mayor parte de la evidencia necesaria con una intervención mínima por parte del equipo técnico, aunque las pruebas fallidas, los cambios en el alcance y los conectores defectuosos siguen recayendo en la mesa de alguien. La evidencia se reutiliza en los controles que se solapan entre SOC 2 e ISO 27001, por lo que un segundo marco no duplica la carga de trabajo. Existe una función de automatización de cuestionarios que elabora respuestas a partir de la evidencia de la que ya se dispone, además de un seguimiento de los riesgos de los proveedores en la misma plataforma. El punto fuerte es la rapidez y, concretamente, una gran reducción del trabajo manual entre el momento en que se decide someterse a una auditoría y el momento en que se está listo para ella.
Cuánto cuesta Vanta
Vanta no publica sus precios. Los datos sobre contratos de compra recopilados por Vendr sitúan los contratos anuales observados aproximadamente entre 7.500 y 57.000 dólares, con una mediana cercana a los 20.000 dólares. Las cifras facilitadas por la comunidad siguen la misma tendencia, con los acuerdos de las startups que utilizan un único marco situándose en la parte inferior de ese rango y los programas del mercado medio que utilizan múltiples marcos situándose muy por encima de él.
Las carencias de Vanta
El coste es el tema recurrente. Los precios tienden a consolidarse a mitad del ciclo de ventas, las opciones incluidas en los paquetes no quedan claras desde el principio y las cotizaciones de renovación son la queja más habitual en las reseñas. A los equipos más pequeños les puede resultar difícil justificar el gasto, a menos que una operación concreta se vea bloqueada por cuestiones de cumplimiento normativo. Las organizaciones con requisitos de GRC empresarial verdaderamente complejos a veces acaban comparando Vanta con suites de GRC empresarial más amplias.
Lo que dicen los críticos
Vanta tiene una puntuación de 4,6 en G2, basada en más de 2.450 opiniones a fecha de agosto de 2026, lo que supone la mayor base de opiniones entre las cuatro plataformas de GRC comparadas aquí. Los usuarios suelen destacar la recopilación automatizada de pruebas y las plantillas de políticas predefinidas. Las opiniones críticas mencionan con frecuencia el precio de la renovación, y algunas también señalan problemas de integración.
A quién va dirigido Vanta
Empresas de SaaS en fase inicial o intermedia que aspiran a obtener su primera certificación SOC 2 o ISO 27001 y que dan prioridad a la rapidez frente a una personalización exhaustiva.
Drata
Drata está preparada para programas de cumplimiento normativo que se vuelven cada vez más complejos con el paso del tiempo. Combina una automatización avanzada y una personalización considerable con una reputación en materia de asistencia técnica que los evaluadores mencionan constantemente. Cuenta con más de 8.500 clientes y, en febrero de 2025, adquirió SafeBase, un proveedor especializado en centros de confianza, de donde proviene su producto Trust Center.
Lo que Drata hace bien
Los controles se prueban automáticamente y los fallos se detectan en el momento en que se producen, en lugar de en las dos semanas previas a una auditoría. La compatibilidad con múltiples marcos normativos se extiende ampliamente a SOC 2, ISO 27001, HIPAA, PCI DSS, RGPD y otros, con correspondencias cruzadas entre ellos. El «Trust Center», derivado de SafeBase, te ofrece una página pública que responde a las preguntas de seguridad de los compradores antes de que nadie envíe un cuestionario por correo electrónico. Las revisiones de acceso están automatizadas y se corresponden claramente con los controles de SOC 2 que suelen causar más problemas en los procesos manuales.
Cuánto cuesta Drata
También se basa en presupuestos. Según los contratos analizados por Vendr, el gasto anual observado oscila aproximadamente entre los 9.600 y los 60.000 dólares, con un contrato medio notablemente superior al de Vanta, lo que se ajusta al enfoque «lean» de las grandes empresas. Los marcos y módulos adicionales, como el Trust Center y la gestión de riesgos de proveedores, suelen facturarse por separado, así que conviene preguntar qué incluye realmente la cifra base.
En qué se queda corto Drata
Los costes aumentan rápidamente a medida que se van acumulando marcos y módulos, y es en el momento de la renovación cuando los equipos se dan cuenta. Si una plataforma de la que dependes no figura en la lista de integraciones, eso se traduce en trabajo manual de forma indefinida. Los revisores también señalan que las explicaciones de las pruebas fallidas no siempre dejan clara la causa raíz.
Lo que dicen los críticos
Dependiendo de dónde se consulte, Drata obtiene una puntuación de 4,7 o 4,8 en G2, basada en entre 1.150 y 1.330 opiniones aproximadamente, mientras que en su propia página web anuncia un 4,8. Los usuarios suelen destacar la atención al cliente como el aspecto que más lo diferencia. Las críticas se centran en los precios de renovación y en la dificultad que supone mapear varios marcos de trabajo a la vez desde el primer día.
A quién va dirigido Drata
Empresas en expansión y organizaciones que gestionan o tienen previsto gestionar múltiples marcos de trabajo que requieren personalización y una relación de asistencia técnica personalizada.
Sprinto
Sprinto se dirige a equipos que trabajan en entornos nativos de la nube y basa su propuesta en el cumplimiento normativo continuo y automatizado. Es compatible con más de 200 normas, entre las que se incluyen SOC 2, ISO 27001, el RGPD, la HIPAA, la PCI DSS e ISO 42001 para la gobernanza de la IA, a través de más de 300 integraciones. La plataforma cuenta con más de 3.000 clientes en 75 países.
Lo que hace bien Sprinto
Las pruebas que faltan se señalan desde el principio, en lugar de salir a la luz a mitad de una auditoría. Sprinto basa sus precios en el alcance de la empresa, en lugar del número de usuarios, lo que resulta ideal para equipos que prefieren no tener que preocuparse por quién tiene acceso. Cuenta con un asistente de IA integrado que resume las políticas, identifica los riesgos y activa flujos de trabajo sin salir de la plataforma. La amplitud de su marco es uno de sus auténticos puntos fuertes, y fue una de las primeras empresas en obtener la certificación ISO 42001 para la gobernanza de la IA.
Cuánto cuesta Sprinto
No hay una página pública con precios. Según los datos facilitados por la comunidad, los costes oscilan entre los 6.000 y los 8.000 dólares para un único marco en una configuración de nube «limpia», entre los 8.000 y los 10.000 dólares para un programa SOC 2 típico, y superan los 12.000 dólares cuando se trata de un ámbito multirregional o con múltiples entidades. En ocasiones, se exime del pago de las tarifas de implementación a los equipos más pequeños.
Las carencias de Sprinto
No se publican los precios, hay varias funciones que no están incluidas en el presupuesto básico y los usuarios que han dejado opiniones señalan que las cifras son notablemente más elevadas en el momento de la renovación. Además, el proceso de incorporación puede resultar más lento de lo que sugiere la publicidad para los equipos que tienen verdadera prisa.
Lo que dicen los críticos
Sprinto tiene una puntuación de 4,8 en G2, basada en más de 1.650 opiniones a fecha de agosto de 2026, lo que supone una de las valoraciones más altas entre las cuatro plataformas de GRC aquí mencionadas y una base de opiniones considerable para esta categoría. Los elogios se centran en la facilidad de configuración y la calidad de la asistencia técnica. Las críticas se centran en los precios de renovación y en los costes de los complementos que no figuraban en el presupuesto inicial.
A quién va dirigido Sprinto
Startups nativas de la nube y equipos de empresas medianas que buscan un cumplimiento normativo continuo, una estructura de precios que no dependa del número de empleados y un amplio apoyo durante la incorporación.
Secureframe
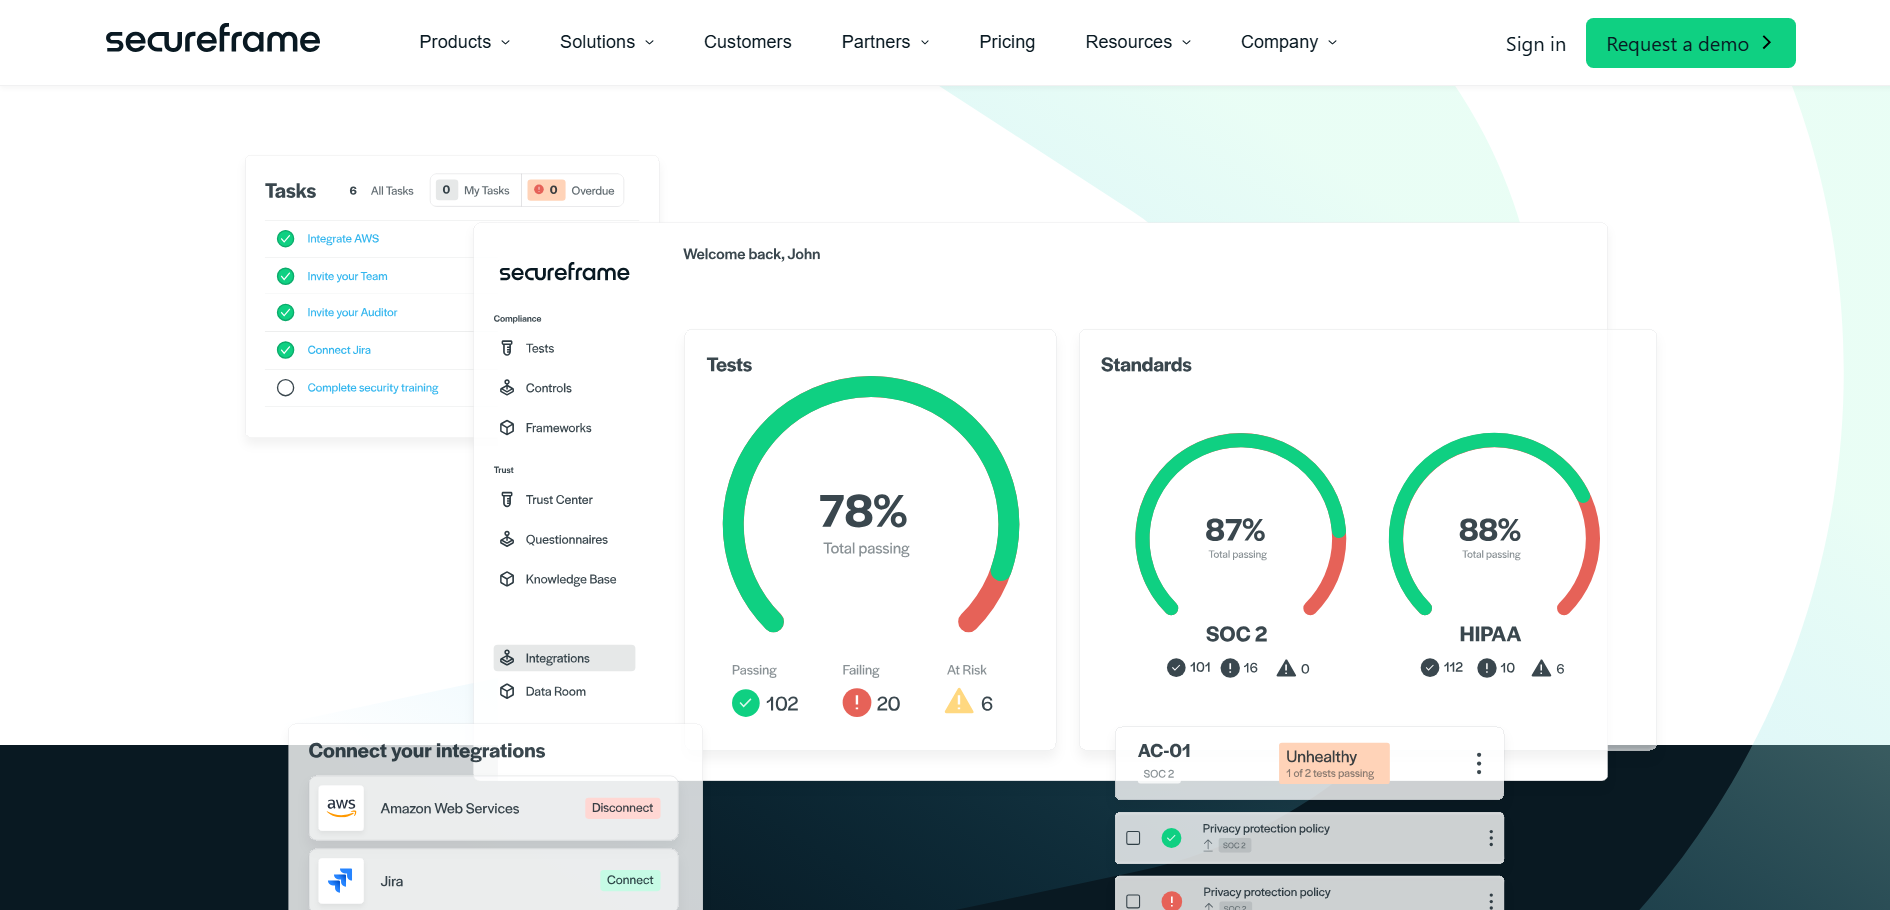
Secureframe destaca en esta lista cuando se tienen en cuenta los marcos normativos federales. Además de SOC 2, ISO 27001, HIPAA y PCI DSS, gestiona los flujos de trabajo de FedRAMP, CMMC y NIST 800-53 y 800-171 a través de una oferta específica para el ámbito federal, con docenas de marcos predefinidos y más de 300 integraciones. Fundada en 2020, cuenta con más de 6.000 clientes.
Hay un dato de actualidad que resulta relevante en este contexto. El 13 de julio de 2026, el Departamento de Guerra, anteriormente conocido como Departamento de Defensa, suspendió la transición a la certificación por terceros de la fase 2 del CMMC y abrió un periodo de revisión del programa de 60 días. Los requisitos de autoevaluación de la fase 1 y las obligaciones del DFARS siguieron en vigor, por lo que el trabajo subyacente no ha desaparecido, pero el calendario de certificación que se había fijado para noviembre de 2026 queda en suspenso a la espera de dicha revisión.
Lo que Secureframe hace bien
Los flujos de trabajo federales son el punto fuerte, incluido el seguimiento de la puntuación SPRS para los contratistas de defensa. El estado de los controles se supervisa de forma continua y se correlaciona con los requisitos de los marcos normativos, de modo que una misma prueba puede respaldar requisitos de varios marcos a la vez. Existe una biblioteca, seleccionada por el vCISO, de pruebas predefinidas y listas para auditorías que se pueden activar en lugar de crear desde cero, así como una capa de inteligencia artificial añadida en 2025 que se encarga de la evaluación de riesgos, la redacción de políticas y la correlación de pruebas.
Cuánto cuesta Secureframe
Según análisis independientes, el coste de una primera plataforma oscila entre los 7.000 y los 10.000 dólares, mientras que las implementaciones más completas, que incluyen la automatización de cuestionarios y múltiples espacios de trabajo, se sitúan en un rango de entre 15.000 y 35.000 dólares. Cada plataforma adicional supone un aumento significativo del coste total. La mediana de los contratos observados ronda los 20.000 dólares.
Las carencias de Secureframe
Algunos usuarios señalan carencias en las integraciones con sistemas especializados y heredados, lo que conlleva más trabajo manual del esperado. Otros consideran que los flujos de trabajo son menos flexibles cuando sus propios procesos difieren de los predeterminados de Secureframe. Los precios no se aclaran hasta una fase bastante avanzada del proceso de venta, y los usuarios señalan en ocasiones que las respuestas a los cuestionarios generadas por IA debían corregirse antes de enviarse.
Lo que dicen los críticos
Secureframe tiene una puntuación de 4,7 en G2, basada en unas 800 opiniones a fecha de agosto de 2026, y recibe elogios constantes por la calidad de la atención al cliente y el ahorro de tiempo en la recopilación de pruebas. La falta de transparencia en los precios es la queja más habitual.
A quién va dirigido Secureframe
Empresas de tamaño medio del sector del SaaS, la tecnología financiera y del ámbito público que aspiran a participar en marcos de contratación federales o que gestionan varias certificaciones a la vez.
Por qué existe esta categoría
Hace tiempo que el cumplimiento normativo dejó de ser una carrera de última hora que se realiza una vez al año. Los compradores exigen pruebas continuas, los organismos reguladores exigen controles constantes y el cumplimiento manual se vuelve rápidamente una pesadilla cuando los marcos normativos empiezan a acumularse.
Las grandes organizaciones son objetivos muy atractivos, y las consecuencias de una brecha de seguridad pueden ir desde ser muy costosas hasta llegar a ser verdaderamente existenciales. Entre ellas se incluyen los costes de recuperación, el riesgo normativo y el daño a la reputación, que el dinero no puede reparar de inmediato. Mientras tanto, los equipos siguen enfrentándose a un gran volumen de vulnerabilidades recién reveladas, frente a unos ritmos de aplicación de parches diseñados para una época más tranquila.
Menor riesgo de incumplimiento
Las plataformas de cumplimiento normativo mejoran la visibilidad del estado de los controles. Las herramientas de corrección, como la aplicación automatizada de parches, reducen el tiempo que una vulnerabilidad conocida permanece sin solucionar. Una plataforma de GRC te indica que un control está fallando. Es necesario recurrir a otros medios para solucionar el problema subyacente. Si se utilizan ambas, el plazo entre la detección y la corrección se reduce considerablemente.
Estar siempre preparado en lugar de entrar en pánico a última hora
Una auditoría puntual es como una instantánea. La supervisión continua se parece más a un vídeo.
Estas plataformas realizan un seguimiento de la salud del control durante todo el año, por lo que no es necesario reconstruir nueve meses de registros en las dos semanas previas a la llegada de un auditor. Las desviaciones se detectan en el momento en que se producen, en lugar de cuando ya se han convertido en un fallo.
Menos horas de trabajo manual de ingeniería
La recopilación de pruebas es la parte que todo el mundo detesta. Automatizarla libera a los ingenieros sénior de la tarea de hacer capturas de pantalla y les permite volver a dedicarse a tareas más importantes. Tanto los proveedores como los revisores señalan una reducción considerable del esfuerzo que supone la preparación de las auditorías una vez que las integraciones están en funcionamiento, y suele ser la ventaja operativa más evidente que ofrecen estas plataformas.
Reducir la brecha en materia de remediación
La supervisión te indica que un control ha fallado, pero no lo soluciona. Las vulnerabilidades sin parchear son una de las razones por las que un control deja de cumplir con los requisitos de forma imperceptible entre una auditoría y otra, a menudo porque la corrección está pendiente de una ventana de reinicio que se va posponiendo hasta el siguiente trimestre. Combinar la supervisión de GRC con la aplicación automatizada de parches es una forma directa de mantener unas métricas de vulnerabilidad adecuadas durante todo el año, en lugar de solo en la temporada de auditorías.
Una visión realista. Un informe de auditoría o una certificación refleja un periodo de evaluación concreto. No indica si tus sistemas están actualizados a día de hoy. El informe de IBM de 2025 sobre el coste de una filtración de datos sitúa en 241 días el tiempo medio necesario para identificar y contener una filtración, y la edición de 2026 elevó esa cifra hasta los 247. Cifras como estas son el argumento más claro de por qué el cumplimiento normativo en un momento dado, por sí solo, no puede garantizar que un entorno siga siendo seguro.
Los marcos de trabajo con los que probablemente estés trabajando
Cada marco se centra en un riesgo y un tipo de comprador distintos. Las herramientas de cumplimiento normativo demuestran su utilidad al automatizar la recopilación de pruebas y la elaboración de informes para aquellos aspectos que te sean aplicables.
SOC 2
Un requisito habitual para los proveedores de SaaS que gestionan datos de clientes. SOC 2 evalúa tus controles en función de los Criterios de Servicios de Confianza de la AICPA. Un informe de Tipo 2 abarca un periodo de observación definido, normalmente de seis a doce meses, en lugar del momento concreto que cubre un informe de Tipo 1. Suele ser uno de los primeros informes de garantía que solicita un comprador empresarial.
ISO 27001
La norma internacional para los sistemas de gestión de la seguridad de la información. SOC 2 es especialmente habitual en el mercado tecnológico estadounidense, mientras que la norma ISO/IEC 27001 goza de reconocimiento en todas las regiones y sectores, incluso en Estados Unidos. Exige un sistema de gestión documentado y continuo, en lugar de un conjunto de controles que simplemente hayan superado la auditoría ese día concreto, que es precisamente lo que la supervisión continua ayuda a garantizar.
HIPAA
Abarca la información sanitaria protegida en EE. UU. Cualquier proveedor que gestione información sanitaria protegida (PHI) en nombre de una entidad sujeta a la normativa entra dentro del ámbito de aplicación como socio comercial. La Norma de Seguridad de la HIPAA exige medidas de protección administrativas, físicas y técnicas, entre las que se incluyen controles de acceso, controles de auditoría y una gestión continua de riesgos, y es aquí donde la corrección de vulnerabilidades cobra importancia. Las herramientas de cumplimiento asocian automáticamente dichos requisitos con las pruebas correspondientes.
PCI DSS
Es obligatorio para cualquier entidad que almacene, procese o transmita datos de tarjetas de pago, y es más prescriptivo que el resto. Según el requisito 6.3.3 de la norma PCI DSS v4.0.1, los parches para vulnerabilidades críticas deben instalarse en el plazo de un mes desde su publicación, mientras que los demás parches de seguridad aplicables deben ajustarse a los plazos que la organización determine mediante su propia evaluación de riesgos documentada. La corrección automatizada hace que cumplir ese plazo de un mes resulte considerablemente menos complicado, aunque no es en sí misma un requisito de la norma PCI DSS.
FedRAMP
El marco normativo para la venta de servicios en la nube a organismos federales de EE. UU., basado en la norma NIST SP 800-53. Este marco conlleva amplias obligaciones de supervisión continua, plazos definidos para la corrección de vulnerabilidades en función de su gravedad y una carga de documentación tan considerable que los proveedores mantienen ofertas específicas para el sector federal con el fin de cumplir con estos requisitos.
Cómo elegir la herramienta adecuada
La herramienta adecuada depende de lo que realmente te falte. Analiza las carencias antes de elaborar el presupuesto. Hay tres aspectos que son más importantes que el resto.
Seguimiento continuo frente a instantáneas puntuales
Si tu evidencia de cumplimiento se encuentra en hojas de cálculo que se actualizan antes de cada auditoría, la supervisión continua es la mejora que se amortiza por sí sola. Busca una plataforma que compruebe los controles de forma periódica y avise en caso de desviaciones, no una que se limite a almacenar documentos. Si la carencia radica en la evidencia y la elaboración de informes, lo que necesitas es una plataforma de GRC. Si la carencia radica en corregir lo que detecta la supervisión, necesitas una capa de corrección subyacente.
Cobertura del marco y de la integración
La calidad de una herramienta depende de su compatibilidad con los marcos de trabajo que necesitas y los sistemas que realmente utilizas. Asegúrate de que la plataforma sea compatible con tus certificaciones de destino y cuente con integraciones nativas para tu nube, tu proveedor de identidades y tus servidores de código. La falta de una integración suele traducirse en una solución provisional manual que se prolonga en el tiempo.
Si FedRAMP o CMMC forman parte de su plan de acción, Secureframe cuenta con una oferta específica para los requisitos del sector federal y de defensa. Si utiliza una pila de SaaS convencional, es probable que la biblioteca de conectores de Vanta cubra la mayor parte de sus necesidades, pero compruebe todos los sistemas incluidos en el ámbito de aplicación antes de firmar.
No solo detección, sino también corrección
Este es el aspecto que la mayoría de los compradores pasan por alto. Una plataforma de GRC te indicará que un servidor está ejecutando un kernel sin parches. Pero no lo actualizará. Si los resultados de tus auditorías siguen apuntando a un retraso en la aplicación de parches, la solución pasa por la corrección automatizada, más que por otro panel de control. Los equipos que gestionan entornos Linux en producción suelen combinar una plataforma de GRC con la aplicación de parches en tiempo real precisamente por este motivo. La herramienta de GRC se encarga de la documentación, la capa de aplicación de parches se encarga de la corrección propiamente dicha y, a continuación, tu herramienta de GRC puede verificar e informar del estado de los controles resultante.
El papel de TuxCare
La mayor parte de este artículo trata sobre herramientas que te ayudan a demostrar el cumplimiento normativo. TuxCare aborda una de las áreas técnicas que, de forma discreta, determina si se mantiene el cumplimiento normativo: la corrección de vulnerabilidades. Las plataformas de GRC pueden señalar que un control de aplicación de parches ha fallado, pero no son la capa de aplicación de parches que aplica la corrección.
Si tu equipo utiliza Linux en entorno de producción a una escala o con un tiempo de actividad tales que los reinicios suponen un verdadero inconveniente, o en distribuciones cuyo soporte ya ha dejado de ofrecer el desarrollador original, la aplicación de parches en vivo ayuda a mantener los controles de gestión de vulnerabilidades dentro de sus plazos de corrección durante todo el año, en lugar de solo en la época de auditorías. Hace que las correcciones rutinarias sean mucho menos disruptivas y deja un rastro de pruebas más claro, aunque la política de parches, las pruebas, la implantación por fases y la gestión de excepciones siguen siendo tu responsabilidad.
Efinity, empresa dedicada al desarrollo de sistemas de cotización y suscripción para aseguradoras, es un buen ejemplo. Sus nodos de puerta de enlace y de base de datos no podían agruparse en clústeres, lo que hacía que los reinicios exigidos por las actualizaciones del núcleo de CentOS entraran en conflicto directo con el tiempo de actividad. KernelCare eliminó la necesidad de reiniciar el sistema y Efinity le atribuye el mérito de haber facilitado el proceso de SOC 2. Si se combina una capa de corrección con la plataforma de GRC que se adapte a sus marcos de trabajo, se abordan tanto las pruebas de cumplimiento como un área importante de la corrección técnica.
El cumplimiento normativo requiere algo más que una plataforma
Para las organizaciones a escala empresarial, el cumplimiento normativo es obligatorio y difícil de mantener. Las herramientas que aquí se presentan abordan diferentes aspectos de ese problema. Las plataformas de GRC automatizan la recopilación de pruebas y la elaboración de informes. Las herramientas de corrección subsanan las vulnerabilidades que esos informes siguen poniendo de manifiesto.
La clave está precisamente en la combinación. Adquirir una plataforma de cumplimiento normativo sin abordar el retraso en la aplicación de parches es como instalar una alarma de humo y dejar el cableado defectuoso tal y como está. Te enteras antes, pero el riesgo subyacente no ha cambiado ni un ápice.
Si utilizas Linux en un entorno regulado y la aplicación de parches es el punto débil que sigue apareciendo en tus auditorías, merece la pena abordarlo directamente. Más información sobre cómo KernelCare ayuda a las empresas a cumplir con la normativa en entornos Linux.

