
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt



Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Compliance-Plattformen automatisieren die Erfassung von Nachweisen und die Überwachung der Einhaltung von Vorschriften in Rahmenwerken wie SOC 2, ISO 27001, HIPAA, PCI DSS und FedRAMP.
- GRC-Tools wie Vanta, Drata, Sprinto und Secureframe weisen auf fehlerhafte Kontrollmechanismen hin, führen jedoch keine Korrekturen durch.
- Die Installation von Patches bleibt in der Verantwortung Ihres Teams, und genau hier kann es zu Lücken bei der kontinuierlichen Compliance kommen.
- Die Preisgestaltung erfolgt in dieser Kategorie meist auf Angebotsbasis. Wählen Sie das Tool daher so aus, dass es zu Ihren Frameworks und Ihrem Stack passt und berücksichtigen Sie dabei, in welchem Umfang Sie Daten eher festlegen als nachverfolgen möchten.
Ihrem Wirtschaftsprüfer ist es egal, ob Sie eine Compliance-Plattform erworben haben. Ihm ist wichtig, ob Ihre Server innerhalb des in Ihren Richtlinien und den geltenden Rahmenwerken vorgeschriebenen Zeitfensters für Korrekturmaßnahmen gepatcht wurden, ob diese Zugriffsprüfungen tatsächlich stattgefunden haben und ob die Nachweise einer Nachfragestellung standhalten.
Die besten IT-Compliance- und Abhilfemaßnahmen-Tools des Jahres 2026 automatisieren den Großteil der Arbeit, die mit der Aufrechterhaltung von Kontrollmaßnahmen, der Erfassung von Nachweisen und der Schließung von Sicherheitslücken im Rahmen von Rahmenwerken wie SOC 2, ISO 27001 und FedRAMP verbunden ist. Hier erfahren Sie, was die einzelnen Tools gut können, wo ihre Schwächen liegen und wie Sie das richtige Tool für Ihre IT-Umgebung auswählen.
Was IT-Compliance-Tools tatsächlich leisten
IT-Compliance-Tools sind Softwareplattformen, die den Nachweis, dass Ihre Systeme einen Sicherheits- oder Regulierungsstandard erfüllen, automatisieren. Anstatt in der Woche vor einem Audit Screenshots von AWS-Konsolenseiten in eine Tabelle zu kopieren, kommuniziert das Tool mit Ihrer Cloud, Ihrem Identitätsanbieter und Ihren Code-Repositorys und sammelt fortlaufend mit Zeitstempel versehene Nachweise.
Die meisten Plattformen zur Automatisierung der Compliance-Prozesse übernehmen dieselben Kernaufgaben: Sie ordnen Kontrollmaßnahmen den entsprechenden Rahmenwerken zu, überwachen diese Maßnahmen auf Abweichungen, sammeln Nachweise und stellen diese für den Prüfer zusammen. Die Rahmenwerke, auf die sie abzielen, sind diejenigen, die im Unternehmensbeschaffungswesen eine Rolle spielen: SOC 2 für SaaS-Anbieter, die Kundendaten verarbeiten, ISO 27001 für Einkäufer, die nach internationalen Standards arbeiten, und FedRAMP für Cloud-Anbieter, die ihre Dienste an US-Bundesbehörden verkaufen.
Governance-, Risiko- und Compliance-Plattformen automatisieren den Berichtsbereich. Die zugrunde liegenden technischen Kontrollmaßnahmen – also das Installieren von Patches, die Behebung von Sicherheitslücken und die Absicherung von Konfigurationen – müssen jedoch weiterhin irgendwo durchgeführt werden. Wenn Sie wissen, auf welcher Seite dieser Grenze sich ein Tool befindet, vermeiden Sie, zwei Produkte zu kaufen, die jeweils nur die eine Hälfte der Aufgabe abdecken, während die andere Hälfte ungeschützt bleibt.
Vier GRC-Plattformen im Vergleich
Dieser Vergleich befasst sich mit vier Plattformen, die in regulierten Umgebungen immer wieder zum Einsatz kommen: Vanta, Drata, Sprinto und Secureframe. Alle vier automatisieren die Beweissicherung, die Überwachung der Kontrollen und die Vorbereitung auf Audits. Keine von ihnen führt Patches durch, was sich als wichtiger herausstellt, als es zunächst den Anschein hat.
| Werkzeug | Produkttyp | Am besten geeignet für | Festgestellte jährliche Ausgaben | G2-Bewertung (Rezensionen) |
| Vanta | Automatisierung der Compliance | Ein zügiger erster SOC-2-Prüfungsdurchlauf | ca. 7.500 bis 57.000 Dollar | 4,6 (2.450+) |
| Drata | Automatisierung der Compliance | Anpassbare Programme für mehrere Frameworks | ca. 9.600 bis 60.000 Dollar | 4,7 bis 4,8 (1.150+) |
| Sprinto | Automatisierung der Compliance | Cloud-native Teams, die auf das Budget achten | ca. 6.000 bis über 12.000 Dollar | 4,8 (1.650+) |
| Secureframe | Automatisierung der Compliance | Bundes- und Verteidigungsrahmenbedingungen | ca. 7.000 bis 35.000 Dollar | 4,7 (über 800) |
Die meisten der hier aufgeführten GRC-Anbieter veröffentlichen keine Standard-Listenpreise, daher stammen diese Zahlen nicht aus Preislisten, sondern von externen Vertrags-Trackern wie Vendr, Marktplatzangeboten und Berichten aus der Community. Was Sie tatsächlich bezahlen, hängt von der Mitarbeiterzahl, der Anzahl der Rahmenverträge und den Zusatzmodulen ab, wobei die Prüfungsgebühren immer separat berechnet werden. Die G2-Bewertungen und die Anzahl der Bewertungen wurden im August 2026 abgerufen und ändern sich ständig. Überprüfen Sie diese daher, bevor Sie etwas unterschreiben.
TuxCare
TuxCare ist keine GRC-Plattform und strebt dies auch nicht an. Es automatisiert weder Ihre Nachweissammlung noch führt es Ihren Audit-Workflow durch. Stattdessen befasst es sich mit der technischen Kontrolle, die bei solchen Audits immer wieder geprüft wird: ob Ihre Systeme tatsächlich gegen bekannte Schwachstellen gepatcht sind. Das ist wichtig, da das Patchen zu einer Schwachstelle bei der kontinuierlichen Compliance werden kann. Ein GRC-Tool kennzeichnet eine ungepatchte Schwachstelle. Diese muss jedoch noch behoben werden. Bei Workloads, die rund um die Uhr laufen, oder bei Systemflotten, die zu groß sind, um sie nach einem vernünftigen Zeitplan neu zu starten, kann die Lücke zwischen Erkennung und Behebung zu einem Audit-Befund werden.
Hier erfahren Sie, wie die Lösung den Bereich der Fehlerbehebung im Rahmen der Compliance für verschiedene Linux-Distributionen und Open-Source-Software abdeckt.
Patches für Linux-Kernel und gemeinsam genutzte Bibliotheken ohne Neustart
KernelCare wendet Kernel-Sicherheitspatches auf laufende Systeme an, ohne dass ein Neustart erforderlich ist, und LibCare tut dasselbe für gemeinsam genutzte Bibliotheken wie glibc und OpenSSL, ohne die Prozesse neu zu starten, die diese nutzen. Zusammen bedeuten sie, dass Ihr Zeitfenster für die Behebung nicht durch ein Wartungsfenster eingeschränkt wird, das niemand einplanen möchte. TuxCare hat sich zum Ziel gesetzt, Live-Patches für vom Hersteller behobene Kernel-Sicherheitslücken innerhalb von 10 Tagen nach der öffentlichen Bekanntgabe bereitzustellen, bei besonders schwerwiegenden Fällen oft sogar noch früher. Für die Kontrollen im Rahmen des Schwachstellenmanagements gemäß SOC 2 und ISO 27001 ist es gerade diese kürzere Zeitspanne zwischen Bekanntgabe und Behebung, die es einfacher macht, den Zeitplan für die Behebung einzuhalten und nachzuweisen.
TuxCare veröffentlicht die Preise für KernelCare direkt und nicht auf Einzelfallbasis: 5 US-Dollar pro System und Monat für Live-Patching; größere und produktübergreifende Bereitstellungen werden separat angeboten.
Langfristige Sicherheit für Software am Ende ihres Lebenszyklus
Zahlreiche Unternehmen nutzen nach wie vor CentOS 7, CentOS Linux 8 oder ein anderes Betriebssystem, das vom Upstream-Entwickler vor einer Weile erreicht hat. Sobald dies geschieht, stellt das Upstream-Projekt oder der Anbieter die Bereitstellung von Sicherheitsupdates ein, doch der Rechner fällt weiterhin in den Prüfungsumfang. Endless Lifecycle Support sorgt dafür, dass diese Distributionen weiterhin Sicherheitspatches erhalten, sodass ein veralteter Host nicht unbemerkt zu einer Sicherheitslücke wird, die Sie in einer Besprechung erklären müssen.
FIPS 140-3-Konformität unter AlmaLinux und Rocky Linux
Falls Sie irgendwo AlmaLinux oder Rocky Linux einsetzen FIPS 140-3 gilt, haben Sie ein spezifisches Problem. Das Patchen von kryptografischen Modulen kann die Validierung beeinträchtigen, auf die Sie sich ursprünglich verlassen haben. Die „Extended Security Updates“ von TuxCare, die Teil des „Enterprise Support“-Angebots sind, umfassen ein Set aus fünf FIPS-validierten Modulen für den Kernel, OpenSSL, libgcrypt, NSS und GnuTLS, deren Sicherheitsupdates die validierte Kryptografie nicht verändern. Die AlmaLinux-Module wurden in akkreditierten Labors getestet und einer CMVP-Validierung unterzogen, und Rocky Linux wird als vom Anbieter bestätigte Betriebsumgebung für diese Module geführt. Wenn ein Fix die validierte Kryptografie tatsächlich ändern muss, nutzt TuxCare einen beschleunigten FIPS-140-3-Revalidierungsprozess, anstatt den gesamten Vorgang von vorne zu beginnen.
Integrität der Lieferkette bei Open-Source-Abhängigkeiten
Das Patchen Ihrer eigenen Systeme nützt nichts, wenn das Open-Source-Paket, das Sie letzte Woche heruntergeladen haben, bereits kompromittiert war, bevor Sie es überhaupt installiert haben. SecureChain erstellt Pakete aus verifizierten Quellen neu, scannt sie auf Malware und Manipulationen und hält sie auf dem neuesten Stand, solange sie sich in Ihrer Infrastruktur befinden – auch nachdem das Upstream-Projekt die Pflege eingestellt hat. Die Lösung deckt Python, Java, JavaScript, Go, Rust und PHP ab. Für Audit-Zwecke generiert sie zudem SBOMs, VEX-Dokumente und SLSA-Level-3-Provenienzangaben – genau die Art von Nachweisen, die FedRAMP und Sicherheitsüberprüfungen in Unternehmen zunehmend für die Software-Lieferketteerwartet werden – nicht nur auf der Betriebssystemebene.
Wo TuxCare Schwächen aufweist
Das Live-Patching ist auf Linux ausgerichtet, sodass eine gemischte Betriebssystemflotte für alle Nicht-Linux-Systeme einen anderen Ansatz zur Behebung von Schwachstellen benötigt. Es liefert eher Patch-Nachweise als Audit-Nachweise, was bedeutet, dass für die Zuordnung von Kontrollen, Richtlinien und Zugriffsprüfungen weiterhin eine GRC-Plattform oder eine sehr geduldige Tabellenkalkulation erforderlich ist. KernelCare betreibt einen schlanken Client auf geschützten Systemen, den manche Change-Advisory-Boards eingehend prüfen wollen. Und da die Basis an öffentlichen Bewertungen gering ist, gibt es weniger unabhängige Meinungen, auf die man sich stützen kann, als dies bei den GRC-Anbietern der Fall ist.
Für wen ist TuxCare gedacht?
Teams, die Linux in der Produktion in einem Umfang oder mit einer Verfügbarkeit betreiben, bei denen Neustarts echte Nachteile mit sich bringen, sowie Teams, die an Distributionen festhalten, deren Unterstützung vom Upstream-Entwickler eingestellt wurde.
Vanta
Vanta ist die Plug-and-Play-Lösung, die vor allem dafür bekannt ist, Unternehmen bei der Umsetzung ihres ersten Compliance-Programms zu unterstützen, ohne dass ein GRC-Team eingestellt werden muss. Das Unternehmen hat sich seit seinen Anfängen deutlich weiterentwickelt und zählt mittlerweile mehr als 16.000 Kunden. Es automatisiert die Erfassung von Nachweisen und die Überwachung von Kontrollen für SOC 2, ISO 27001, HIPAA, DSGVO, PCI DSS und insgesamt 35 oder mehr Rahmenwerke, wobei die Erfassung über mehr als 400 Integrationen erfolgt.
Was Vanta gut macht
Sobald die Integrationen eingerichtet sind, sammelt die Plattform den Großteil der erforderlichen Nachweise mit minimalem laufendem technischem Aufwand, auch wenn fehlgeschlagene Tests, Änderungen am Umfang und defekte Konnektoren weiterhin auf dem Schreibtisch eines Mitarbeiters landen. Die Nachweise werden über sich überschneidende SOC-2- und ISO-27001-Kontrollen hinweg wiederverwendet, sodass ein zweites Rahmenwerk den Arbeitsaufwand nicht verdoppelt. Es gibt eine Automatisierung für Fragebögen, die Antworten auf der Grundlage bereits vorhandener Nachweise entwirft, sowie eine Nachverfolgung von Lieferantenrisiken auf derselben Plattform. Das Hauptargument ist die Geschwindigkeit und insbesondere eine erhebliche Reduzierung des manuellen Aufwands zwischen der Entscheidung für ein Audit und der Vorbereitung darauf.
Was Vanta kostet
Vanta veröffentlicht keine Preisangaben. Die von Vendr erfassten Daten zu Käuferverträgen zeigen, dass die beobachteten Jahresverträge in etwa zwischen 7.500 und 57.000 US-Dollar liegen, wobei der Median bei knapp 20.000 US-Dollar liegt. Die von der Community gemeldeten Zahlen weisen denselben Verlauf auf, wobei Verträge mit Start-ups, die nur ein Framework nutzen, am unteren Ende dieser Spanne liegen, während Programme für den Mittelstand mit mehreren Frameworks deutlich darüber liegen.
Wo Vanta Schwächen aufweist
Die Kosten sind ein immer wiederkehrendes Thema. Die Preise festigen sich in der Regel erst zur Mitte des Verkaufszyklus, gebündelte Optionen sind auf den ersten Blick nicht ersichtlich, und Angebote für Vertragsverlängerungen sind der häufigste Kritikpunkt in Bewertungen. Für kleinere Teams ist es unter Umständen schwer, die Ausgaben zu rechtfertigen, es sei denn, ein bestimmter Vertrag wird aus Compliance-Gründen blockiert. Unternehmen mit wirklich komplexen GRC-Anforderungen vergleichen Vanta manchmal mit umfassenderen GRC-Suiten für Unternehmen.
Was Kritiker sagen
Vanta erreicht auf G2 eine Bewertung von 4,6, basierend auf mehr als 2.450 Bewertungen (Stand: August 2026) – das ist die größte Bewertungsbasis unter den vier hier verglichenen GRC-Plattformen. Die Rezensenten heben häufig die automatisierte Beweissammlung und die vorgefertigten Richtlinienvorlagen hervor. In kritischen Bewertungen werden häufig die Preise für die Vertragsverlängerung angesprochen, wobei einige auch Integrationsprobleme anführen.
Für wen ist Vanta gedacht?
SaaS-Unternehmen in der Früh- und Mittelphase, die eine erste SOC-2- oder ISO-27001-Zertifizierung anstreben und bei denen Schnelligkeit Vorrang vor einer umfassenden Anpassung hat.
Drata
Drata ist für Compliance-Programme gerüstet, die mit der Zeit immer komplexer werden. Das Unternehmen verbindet umfassende Automatisierung und umfangreiche Anpassungsmöglichkeiten mit einem Support, der von Testern immer wieder lobend erwähnt wird. Es gibt an, mehr als 8.500 Kunden zu haben, und hat im Februar 2025 den Trust-Center-Anbieter SafeBase übernommen, von dem sein Produkt „Trust Center“ stammt.
Was Drata gut macht
Kontrollen werden automatisch getestet, und Fehler werden sofort bei ihrem Auftreten erkannt – und nicht erst zwei Wochen vor einem Audit. Die Unterstützung mehrerer Rahmenwerke erstreckt sich umfassend auf SOC 2, ISO 27001, HIPAA, PCI DSS, DSGVO und weitere Standards, wobei diese miteinander abgeglichen werden. Das von SafeBase abgeleitete Trust Center bietet Ihnen eine öffentlich zugängliche Seite, die Sicherheitsfragen von Käufern beantwortet, noch bevor jemand einen Fragebogen per E-Mail versendet. Zugriffsprüfungen sind automatisiert und lassen sich nahtlos auf die SOC-2-Kontrollen abbilden, die normalerweise den größten manuellen Aufwand verursachen.
Was Drata kostet
Ebenfalls auf der Grundlage von Angeboten. Die von Vendr erfassten Verträge weisen jährliche Ausgaben zwischen etwa 9.600 und 60.000 US-Dollar aus, wobei der durchschnittliche Vertragswert deutlich über dem von Vanta liegt, was dem „Lean“-Ansatz für Unternehmen entspricht. Zusätzliche Frameworks und Module wie das Trust Center und das Lieferantenrisikomanagement werden in der Regel separat abgerechnet. Fragen Sie daher nach, was tatsächlich im Grundpreis enthalten ist.
Wo Drata Schwächen aufweist
Die Kosten steigen schnell an, wenn sich Frameworks und Module häufen, und gerade bei der Erneuerung wird dies den Teams bewusst. Wenn eine Plattform, auf die Sie angewiesen sind, nicht auf der Integrationsliste steht, bedeutet das auf unbestimmte Zeit manuelle Arbeit. Die Prüfer weisen zudem darauf hin, dass die Erklärungen für fehlgeschlagene Tests die eigentliche Ursache nicht immer deutlich machen.
Was Kritiker sagen
Je nachdem, wo man nachschlägt, weist Drata auf G2 bei etwa 1.150 bis 1.330 Bewertungen eine Bewertung von 4,7 oder 4,8 auf, während auf der eigenen Website eine Bewertung von 4,8 angegeben wird. In den Bewertungen wird häufig der Kundensupport als das hervorgehebt, was das Produkt auszeichnet. Kritik konzentriert sich auf die Preise für Vertragsverlängerungen und die Lernkurve, die damit verbunden ist, gleich am ersten Tag mehrere Frameworks gleichzeitig abzubilden.
Für wen ist Drata gedacht?
Wachsende Unternehmen und Konzerne, die mehrere Frameworks betreiben oder deren Einführung planen und dabei auf individuelle Anpassungen sowie eine enge, praxisorientierte Support-Partnerschaft angewiesen sind.
Sprinto
Sprinto richtet sich an Cloud-native Teams und stützt sein Verkaufsargument auf kontinuierliche, automatisierte Compliance. Die Plattform unterstützt mehr als 200 Standards, darunter SOC 2, ISO 27001, DSGVO, HIPAA, PCI DSS und ISO 42001 für KI-Governance, über mehr als 300 Integrationen hinweg. Die Plattform verzeichnet mehr als 3.000 Kunden in 75 Ländern.
Was Sprinto gut macht
Fehlende Nachweise werden frühzeitig erkannt, anstatt erst in der Mitte einer Prüfung ans Licht zu kommen. Sprinto richtet seine Preisgestaltung nach dem Umfang des Unternehmens aus und nicht nach der Anzahl der Benutzerlizenzen – was für Teams ideal ist, die sich lieber nicht damit beschäftigen möchten, wer über einen Login verfügt. Ein integrierter KI-Assistent fasst Richtlinien zusammen, identifiziert Risiken und löst Workflows aus, ohne dass die Plattform verlassen werden muss. Die Breite des Frameworks ist eine echte Stärke, und das Unternehmen hat die Norm ISO 42001 für KI-Governance frühzeitig in sein Angebot aufgenommen.
Was Sprinto kostet
Es gibt keine öffentliche Preisliste. Von der Community gemeldete Zahlen liegen bei etwa 6.000 bis 8.000 US-Dollar für ein einzelnes Framework in einer reinen Cloud-Umgebung, bei 8.000 bis 10.000 US-Dollar für ein typisches SOC-2-Programm und bei über 12.000 US-Dollar, sobald ein multiregionaler oder mehrere Unternehmen umfassender Anwendungsbereich hinzukommt. Für kleinere Teams entfallen die Implementierungsgebühren manchmal.
Wo Sprinto Schwächen aufweist
Es gibt keine veröffentlichten Preise, einige Funktionen sind nicht im Basisangebot enthalten, und Rezensenten berichten von deutlich höheren Kosten bei der Vertragsverlängerung. Für Teams, die es wirklich eilig haben, kann die Einarbeitungsphase zudem länger dauern, als im Marketing suggeriert wird.
Was Kritiker sagen
Sprinto hat auf G2 im August 2026 eine Bewertung von 4,8 auf der Grundlage von mehr als 1.650 Bewertungen erhalten – eine der höchsten Bewertungen unter den vier hier vorgestellten GRC-Plattformen und eine beachtliche Anzahl an Bewertungen für diese Kategorie. Gelobt werden vor allem die einfache Einrichtung und die Qualität des Supports. Kritik gibt es vor allem an den Preisen für die Vertragsverlängerung und an Zusatzkosten, die im ersten Angebot nicht enthalten waren.
Für wen ist Sprinto gedacht?
Cloud-native Start-ups und mittelständische Unternehmen, die sich eine kontinuierliche Compliance, eine Preisgestaltung unabhängig von der Mitarbeiterzahl und umfassende Unterstützung beim Onboarding wünschen.
Secureframe
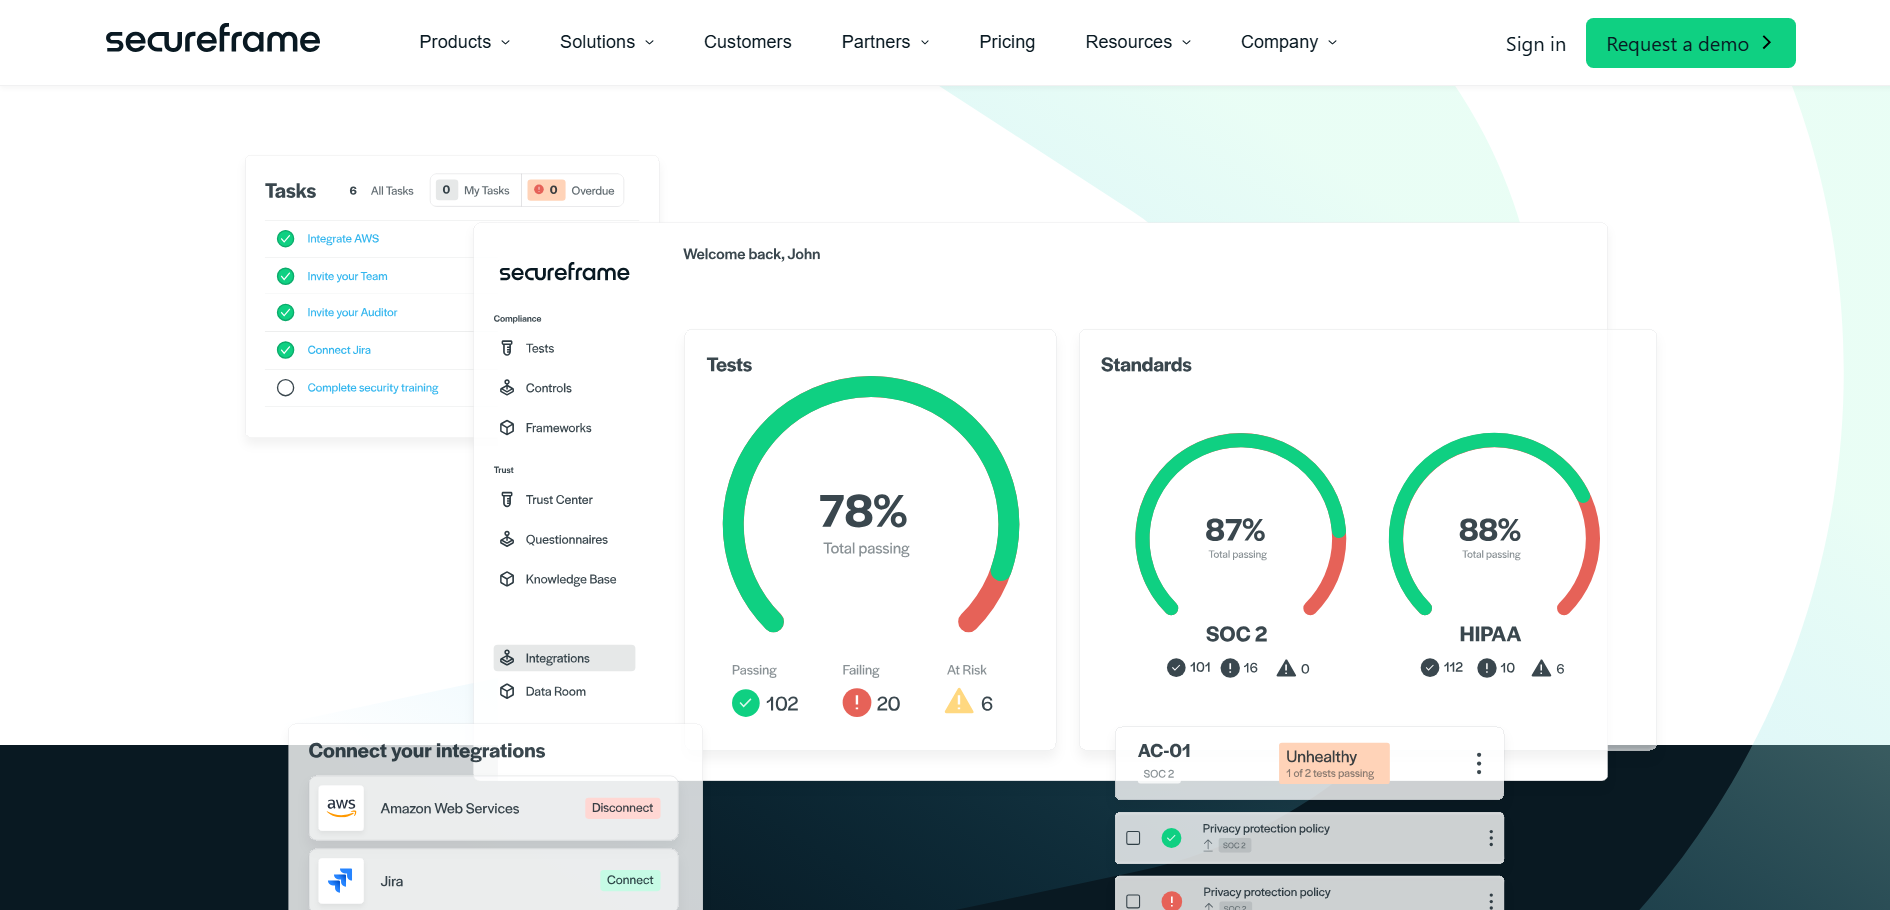
Secureframe sticht in dieser Liste hervor, wenn es um Rahmenwerke auf Bundesebene geht. Neben SOC 2, ISO 27001, HIPAA und PCI DSS führt es über ein spezielles Angebot für den Bundesbereich Workflows nach FedRAMP, CMMC sowie NIST 800-53 und 800-171 durch, mit Dutzenden vorgefertigter Rahmenwerke und mehr als 300 Integrationen. Das 2020 gegründete Unternehmen gibt an, mehr als 6.000 Kunden zu haben.
Ein aktueller Hintergrundaspekt ist hier von Bedeutung. Am 13. Juli 2026 hat das Kriegsministerium, ehemals Verteidigungsministerium, den Übergang zur CMMC-Phase-2-Zertifizierung durch Dritte ausgesetzt und eine 60-tägige Überprüfung des Programms eingeleitet. Die Anforderungen der Phase 1 zur Selbstbewertung sowie die DFARS-Verpflichtungen blieben in Kraft, sodass die zugrunde liegenden Arbeiten weiterhin bestehen, aber der für November 2026 festgelegte Zeitplan für die Zertifizierung wurde bis zum Abschluss dieser Überprüfung ausgesetzt.
Was Secureframe gut macht
Im Mittelpunkt stehen die bundesweiten Arbeitsabläufe, einschließlich der Nachverfolgung von SPRS-Werten für Rüstungsunternehmen. Der Kontrollstatus wird kontinuierlich überwacht und den Anforderungen der verschiedenen Rahmenwerke zugeordnet, sodass ein einziger Nachweis gleichzeitig die Anforderungen mehrerer Rahmenwerke erfüllen kann. Es gibt eine vom vCISO kuratierte Bibliothek mit vorgefertigten, auditfähigen Tests, die Sie aktivieren können, anstatt sie selbst zu erstellen, sowie eine im Jahr 2025 hinzugefügte KI-Ebene, die sich um die Risikobewertung, die Ausarbeitung von Richtlinien und die Zuordnung von Nachweisen kümmert.
Was Secureframe kostet
Unabhängige Analysen beziffern die Kosten für ein erstes Framework auf etwa 7.000 bis 10.000 US-Dollar, während umfassendere Implementierungen, die eine Automatisierung von Fragebögen und mehrere Arbeitsbereiche umfassen, im Bereich von 15.000 bis 35.000 US-Dollar liegen. Jedes zusätzliche Framework erhöht die Gesamtkosten erheblich. Der Median der beobachteten Verträge liegt bei etwa 20.000 US-Dollar.
Wo Secureframe Schwächen aufweist
Einige Rezensenten berichten von Lücken bei Nischen- und Legacy-Integrationen, was zu mehr manuellem Aufwand führt als erwartet. Andere empfinden die Arbeitsabläufe als weniger flexibel, wenn ihre eigenen Prozesse von den Standardeinstellungen von Secureframe abweichen. Die Preisgestaltung bleibt bis relativ spät im Verkaufsprozess undurchsichtig, und Rezensenten weisen gelegentlich auf KI-generierte Antworten in Fragebögen hin, die vor dem Versand korrigiert werden mussten.
Was Kritiker sagen
Secureframe erreicht auf G2 bei rund 800 Bewertungen (Stand: August 2026) eine Bewertung von 4,7 und wird dabei durchweg für die Qualität des Supports und die Zeitersparnis bei der Beweissicherung gelobt. Die größte Kritik betrifft die mangelnde Preistransparenz.
Für wen ist Secureframe gedacht?
SaaS-Unternehmen aus dem Mittelstand, Fintech-Unternehmen und Unternehmen mit Bezug zum öffentlichen Sektor, die sich um die Teilnahme an Rahmenvereinbarungen des Bundes bewerben oder mehrere Zertifizierungen gleichzeitig durchlaufen.
Warum es diese Kategorie gibt
Compliance ist schon seit einiger Zeit kein einmaliges, jährliches Durcheinander mehr. Käufer verlangen kontinuierliche Nachweise, Aufsichtsbehörden fordern fortlaufende Kontrollen, und die manuelle Compliance wird schnell zur Qual, sobald sich die Rahmenbedingungen häufen.
Große Organisationen sind lohnende Ziele, und die Folgen eines Sicherheitsvorfalls reichen von hohen Kosten bis hin zu einer echten Existenzbedrohung. Zu den Folgen zählen Wiederherstellungskosten, das Risiko von behördlichen Sanktionen und Reputationsschäden, die sich nicht sofort mit Geld beheben lassen. Gleichzeitig sehen sich die Teams weiterhin mit einer hohen Anzahl neu bekannter Sicherheitslücken konfrontiert, während die Patch-Rhythmen noch auf eine ruhigere Zeit ausgelegt sind.
Geringeres Risiko von Sicherheitsverletzungen
Compliance-Plattformen verbessern den Überblick über den Zustand der Kontrollmaßnahmen. Tools zur Behebung von Schwachstellen, wie beispielsweise automatisierte Patches, verkürzen die Zeit, in der eine bekannte Schwachstelle ungeschützt bleibt. Eine GRC-Plattform weist Sie darauf hin, dass eine Kontrollmaßnahme versagt. Das zugrunde liegende Problem muss jedoch anderweitig behoben werden. Setzen Sie beides ein, und der Zeitraum zwischen der Aufdeckung und der Behebung verkürzt sich erheblich.
Ständige Bereitschaft statt Panik in letzter Minute
Eine Momentaufnahme ist wie ein Standbild. Die kontinuierliche Überwachung gleicht eher einem Video.
Diese Plattformen überwachen den Kontrollstatus das ganze Jahr über, sodass Sie nicht in den zwei Wochen vor dem Eintreffen eines Prüfers Daten aus neun Monaten nachträglich zusammenstellen müssen. Abweichungen werden sofort erkannt, sobald sie auftreten, und nicht erst, wenn sie bereits zu einem Beanstandungspunkt geworden sind.
Weniger manuelle Entwicklungsstunden
Das Sammeln von Nachweisen ist der Teil, den jeder hasst. Durch die Automatisierung dieser Aufgabe müssen erfahrene Ingenieure keine Screenshots mehr erstellen und können sich wieder auf die wirklich wichtigen Aufgaben konzentrieren. Sowohl Anbieter als auch Prüfer berichten von einem erheblichen Rückgang des Aufwands bei der Vorbereitung von Audits, sobald die Integrationen in Betrieb sind, und dies ist in der Regel der deutlichste operative Vorteil, den diese Plattformen bieten.
Die Sanierungslücke schließen
Die Überwachung zeigt Ihnen an, dass eine Kontrollmaßnahme fehlgeschlagen ist. Sie behebt das Problem jedoch nicht. Ungepatchte Schwachstellen sind ein Grund dafür, dass eine Kontrollmaßnahme zwischen den Audits unbemerkt die Compliance-Anforderungen nicht mehr erfüllt – oft, weil die Behebung eines Neustarts erfordert, der immer wieder auf das nächste Quartal verschoben wird. Die Kombination aus GRC-Überwachung und automatisiertem Patching ist ein direkter Weg, um die Schwachstellenkennzahlen das ganze Jahr über auf einem guten Niveau zu halten und nicht nur während der Audit-Saison.
Realitätscheck. Ein Prüfbericht oder ein Zertifikat bezieht sich auf einen festgelegten Bewertungszeitraum. Er gibt keinen Aufschluss darüber, ob Ihre Systeme heute auf dem neuesten Stand sind. Der IBM-Bericht „Cost of a Data Breach 2025“ beziffert die durchschnittliche Zeit bis zur Erkennung und Eindämmung einer Datenpanne auf 241 Tage, und die Ausgabe von 2026 steigerte diese Zahl sogar auf 247. Zahlen wie diese sind das deutlichste Argument dafür, warum eine punktuelle Compliance allein keinen Aufschluss darüber geben kann, ob eine Umgebung noch sicher ist.
Die Frameworks, mit denen Sie wahrscheinlich zu tun haben
Jedes Framework zielt auf ein anderes Risiko und eine andere Zielgruppe ab. Compliance-Tools machen sich bezahlt, indem sie die Nachweise und die Berichterstattung für die jeweils für Sie relevanten Bereiche automatisieren.
SOC 2
Eine gängige Anforderung an SaaS-Anbieter, die Kundendaten verarbeiten. Im Rahmen von SOC 2 werden Ihre Kontrollmaßnahmen anhand der „Trust Services Criteria“ des AICPA geprüft. Ein Typ-2-Bericht erstreckt sich über einen festgelegten Beobachtungszeitraum, in der Regel sechs bis zwölf Monate, und nicht wie beim Typ-1-Bericht auf einen einzelnen Zeitpunkt. Er gehört oft zu den ersten Prüfungsberichten, nach denen ein Unternehmenskunde fragt.
ISO 27001
Der internationale Standard für Managementsysteme zur Informationssicherheit. SOC 2 ist vor allem auf dem US-amerikanischen Technologiemarkt weit verbreitet, während ISO/IEC 27001 regionen- und branchenübergreifend anerkannt ist, auch innerhalb der USA. Der Standard setzt ein dokumentiertes, kontinuierlich funktionierendes Managementsystem voraus und nicht nur eine Reihe von Kontrollmaßnahmen, die zufällig an einem bestimmten Tag die Anforderungen erfüllt haben – und genau dabei leistet die kontinuierliche Überwachung wertvolle Unterstützung.
HIPAA
Bezieht sich auf geschützte Gesundheitsdaten in den USA. Jeder Anbieter, der im Auftrag einer betroffenen Einrichtung mit geschützten Gesundheitsdaten umgeht, gilt als Geschäftspartner. Die Sicherheitsvorschriften des HIPAA verlangen administrative, physische und technische Sicherheitsmaßnahmen, darunter Zugriffskontrollen, Prüfmechanismen und ein kontinuierliches Risikomanagement – und genau hier kommt die Behebung von Sicherheitslücken ins Spiel. Compliance-Tools ordnen diese Anforderungen automatisch den entsprechenden Nachweisen zu.
PCI DSS
Diese Anforderung gilt für alle, die Zahlungskartendaten speichern, verarbeiten oder übertragen, und ist strenger als die übrigen Anforderungen. Gemäß Anforderung 6.3.3 des PCI DSS v4.0.1 müssen Patches für kritische Sicherheitslücken innerhalb eines Monats nach ihrer Veröffentlichung installiert werden, während für andere relevante Sicherheitspatches Fristen gelten, die das Unternehmen im Rahmen seiner eigenen dokumentierten Risikobewertung festlegt. Durch automatisierte Behebung lässt sich die Einhaltung dieses Ein-Monats-Fristrahmens deutlich vereinfachen, auch wenn dies an sich keine Anforderung des PCI DSS ist.
FedRAMP
Die Anforderungen für den Verkauf von Cloud-Diensten an US-Bundesbehörden, die auf dem NIST SP 800-53 basieren. Sie beinhalten umfangreiche Verpflichtungen zur kontinuierlichen Überwachung, festgelegte Fristen für die Behebung von Schwachstellen, die sich nach deren Schweregrad richten, sowie einen so hohen Dokumentationsaufwand, dass Anbieter eigens auf Bundesbehörden zugeschnittene Angebote unterhalten, um diesen Anforderungen gerecht zu werden.
So wählen Sie das richtige Werkzeug aus
Welches Instrument das richtige ist, hängt davon ab, was Ihnen tatsächlich fehlt. Ermitteln Sie zunächst die Lücke, bevor Sie das Budget planen. Drei Dinge sind dabei besonders wichtig.
Kontinuierliche Überwachung im Vergleich zu Momentaufnahmen
Wenn Ihre Compliance-Nachweise in Tabellenkalkulationen gespeichert sind, die vor jedem Audit aktualisiert werden, ist eine kontinuierliche Überwachung die Investition, die sich bezahlt macht. Suchen Sie nach einer Plattform, die Kontrollen nach einem festgelegten Zeitplan überprüft und bei Abweichungen alarmiert – und nicht nach einer, die lediglich Dokumente speichert. Wenn die Lücke im Bereich der Nachweise und der Berichterstattung liegt, ist eine GRC-Plattform genau das Richtige für Sie. Wenn die Lücke darin besteht, die bei der Überwachung festgestellten Mängel zu beheben, benötigen Sie eine darunterliegende Ebene zur Fehlerbehebung.
Rahmenbedingungen und Integrationsgrad
Ein Tool ist nur so gut wie die Abdeckung der von Ihnen benötigten Frameworks und der Systeme, die Sie tatsächlich einsetzen. Vergewissern Sie sich, dass die Plattform Ihre angestrebten Zertifizierungen unterstützt und über native Integrationen für Ihre Cloud, Ihren Identitätsanbieter und Ihre Code-Hosts verfügt. Eine fehlende Integration führt oft zu einer langwierigen manuellen Umgehungslösung.
Sollten FedRAMP oder CMMC auf Ihrer Roadmap stehen, bietet Secureframe ein spezielles Angebot für die Anforderungen des Bundes und des Verteidigungssektors. Wenn Sie einen gängigen SaaS-Stack nutzen, deckt die Konnektor-Bibliothek von Vanta wahrscheinlich den Großteil davon ab – überprüfen Sie jedoch jedes betroffene System, bevor Sie einen Vertrag abschließen.
Nicht nur Erkennung, sondern auch Behebung
Dies ist der Aspekt, den die meisten Käufer übersehen. Eine GRC-Plattform weist Sie zwar darauf hin, dass auf einem Server ein nicht gepatchter Kernel läuft, führt den Patch jedoch nicht durch. Wenn sich Ihre Audit-Befunde immer wieder auf Verzögerungen bei der Patch-Installation zurückführen lassen, ist die Lösung eine automatisierte Behebung und nicht ein weiteres Dashboard. Teams, die Linux in der Produktion einsetzen, kombinieren eine GRC-Plattform oft genau aus diesem Grund mit Live-Patching. Das GRC-Tool übernimmt die Dokumentation, die Patching-Ebene kümmert sich um die eigentliche Behebung, und Ihr GRC-Tool kann anschließend den resultierenden Kontrollstatus überprüfen und melden.
Wo TuxCare zum Einsatz kommt
Der Großteil dieses Artikels befasst sich mit Tools, die Ihnen dabei helfen, die Einhaltung von Vorschriften nachzuweisen. TuxCare befasst sich mit einem der technischen Bereiche, der im Hintergrund darüber entscheidet, ob Sie die Vorschriften einhalten: der Behebung von Sicherheitslücken. GRC-Plattformen können eine Patch-Kontrolle zwar als fehlgeschlagen kennzeichnen, sind jedoch nicht die Patch-Ebene, die den Fix tatsächlich anwendet.
Wenn Ihr Team Linux in der Produktion in einem Umfang oder mit einer Verfügbarkeit betreibt, bei denen ein Neustart echte Nachteile mit sich bringt, oder auf Distributionen, deren Unterstützung vom Upstream-Entwickler eingestellt wurde, hilft Live-Patching dabei, die Maßnahmen zum Schwachstellenmanagement das ganze Jahr über innerhalb der vorgegebenen Behebungsfristen zu halten – und nicht nur zur Zeit der Audits. Dadurch werden routinemäßige Behebungsmaßnahmen weitaus weniger störend und hinterlassen einen klareren Nachweispfad, auch wenn die Patch-Richtlinien, Tests, die schrittweise Einführung und die Ausnahmebehandlung weiterhin Ihre Aufgabe bleiben.
Efinity, ein Anbieter von Angebots- und Vertragsabwicklungssystemen für Versicherer, ist ein gutes Beispiel dafür. Seine Gateway- und Datenbankknoten ließen sich nicht in einem Cluster betreiben, was dazu führte, dass die durch CentOS-Kernel-Updates erforderlichen Neustarts in direktem Konflikt mit der Verfügbarkeit standen. KernelCare machte den Neustart überflüssig, und Efinity führt darauf einen reibungsloseren SOC-2-Prozess zurück. Kombinieren Sie eine Korrekturmaßnahmenebene mit der GRC-Plattform, die zu Ihren Rahmenwerken passt, und Sie decken sowohl den Nachweis der Compliance als auch einen wichtigen Bereich der technischen Korrekturmaßnahmen ab.
Für die Einhaltung von Vorschriften braucht es mehr als nur eine Plattform
Für große Unternehmen ist die Einhaltung von Vorschriften zwingend erforderlich, aber schwierig aufrechtzuerhalten. Die hier vorgestellten Tools decken verschiedene Aspekte dieses Problems ab. GRC-Plattformen automatisieren die Nachweiserfassung und Berichterstellung. Remediation-Tools schließen die Sicherheitslücken, die in diesen Berichten immer wieder aufgezeigt werden.
Die Kombination ist der entscheidende Punkt. Der Kauf einer Compliance-Plattform, ohne den Rückstand bei den Patches zu beseitigen, ist so, als würde man einen Rauchmelder installieren und die defekte Verkabelung einfach so lassen, wie sie ist. Man wird zwar schneller auf das Problem aufmerksam, aber das zugrunde liegende Risiko hat sich kein bisschen verringert.
Wenn Sie Linux in einer regulierten Umgebung einsetzen und das Patchen der Schwachpunkt ist, der bei Ihren Audits immer wieder auftaucht, sollten Sie dieses Problem direkt angehen. Erfahren Sie mehr darüber, wie KernelCare die Compliance in Linux-Umgebungen unterstützt.

