
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- El software al final de su ciclo de vida (EOL) ya no recibe actualizaciones de seguridad, lo que deja a los sistemas expuestos a amenazas conocidas.
- El uso de software que ha llegado al final de su ciclo de vida aumenta los riesgos de seguridad, los problemas de cumplimiento normativo y las interrupciones operativas.
- TuxCare ofrece parches de seguridad para software de código abierto que ha llegado al final de su ciclo de vida, con el fin de ayudarte a mantener la seguridad y el cumplimiento normativo.
Muchas empresas siguen utilizando software después de su fecha de fin de vida útil, a menudo sin darse cuenta de los riesgos que ello conlleva. El software sin soporte técnico expone a los sistemas a ciberataques, incumplimientos normativos y interrupciones operativas.
En este artículo, analizamos los riesgos que conlleva utilizar software al final de su ciclo de vida, la importancia de las actualizaciones de seguridad y las medidas prácticas que pueden adoptar las organizaciones para mantener la seguridad incluso después de que finalice el soporte técnico del proveedor.
¿Qué es el software para el final de la vida útil?
El software «End of Life» (EOL) hace referencia a los sistemas operativos o aplicaciones que el proveedor ya no mantiene. Esto significa que el proveedor deja de proporcionar actualizaciones de seguridad, correcciones de errores y asistencia técnica oficial. Aunque el software EOL puede seguir funcionando, plantea importantes riesgos de seguridad, ya que las vulnerabilidades que se descubran después de la fecha de fin de vida útil no se resolverán.
La mayoría de los programas siguen un ciclo de vida en el que el soporte técnico se va retirando progresivamente tras un periodo determinado. Por ejemplo, las versiones LTS de Ubuntu cuentan con cinco años de soporte técnico estándar antes de pasar a la fase de mantenimiento ampliado, que precede al fin de su vida útil.
¿Qué son el EoS y el EoSL en el ámbito del software?
Los proveedores utilizan términos específicos para referirse al fin de la vida útil de un producto.
|
Término |
Significado |
|
EoS (Fin del soporte técnico) |
Por lo general, las actualizaciones gratuitas dejan de estar disponibles. Algunos proveedores ofrecen un servicio de asistencia técnica ampliado de pago. |
|
EoSL (Fin de la vida útil) |
Se suspende todo el servicio de asistencia y el software queda totalmente abandonado. El proveedor ya no ofrece ayuda. |
Nota: El uso de software obsoleto puede suponer un riesgo importante para el sistema de una organización y su seguridad, por lo que es fundamental mantener el software actualizado con los últimos parches y actualizaciones de seguridad para evitar posibles brechas de seguridad.
Categorías de software que llegan al final de su ciclo de vida
El fin de la vida útil no se refiere a un «tipo» de software, sino a un estado de soporte técnico. No obstante, el fin de la vida útil suele afectar sobre todo a determinadas categorías de software, cada una de las cuales conlleva riesgos distintos.
Sistemas operativos
Cuando un sistema operativo llega al final de su ciclo de vida, los proveedores dejan de publicar parches de seguridad para el núcleo y el sistema. Esto hace que las vulnerabilidades conocidas queden sin parchear y aumenta la exposición en el nivel más bajo de la pila.
Entornos de ejecución de lenguajes
Los entornos de ejecución que han llegado al final de su ciclo de vida, como Python 2.7 o PHP 7.4, ya no reciben actualizaciones de seguridad. Del mismo modo, cuando Node.js llega al final de su ciclo de vida, las aplicaciones creadas con estas versiones quedan expuestas a todos los fallos de seguridad no resueltos que se descubran una vez que se haya interrumpido el soporte técnico.
Bibliotecas y marcos de trabajo
Las bibliotecas y los marcos de trabajo antiguos entrañan un riesgo de dependencia. Incluso las aplicaciones bien mantenidas se vuelven vulnerables cuando ya no se publican parches para una biblioteca fundamental.
Bases de datos
Las bases de datos en fin de vida útil no cuentan con las correcciones de seguridad necesarias para proteger los datos almacenados. Esto aumenta el riesgo de filtraciones de datos y de incumplimientos normativos.
Servidores web y plataformas CMS
Los servidores web y los sistemas de gestión de contenidos (CMS) que han llegado al final de su vida útil siguen estando expuestos a vulnerabilidades conocidas. Los atacantes suelen centrarse primero en estos componentes, ya que son los que están expuestos al público.
Aplicaciones y middleware
Herramientas fundamentales como Apache Tomcat, Kafka y Hadoop también llegan al final de su ciclo de vida. Cuando dejan de recibir actualizaciones, los flujos de datos y los servicios que alimentan se vuelven inestables e inseguros.
Consejo profesional: Comprueba siempre tanto la aplicación principal como sus dependencias, ya que los componentes que han llegado al final de su vida útil pueden introducir vulnerabilidades de forma inadvertida.
Etapas clave de soporte del ciclo de vida del software
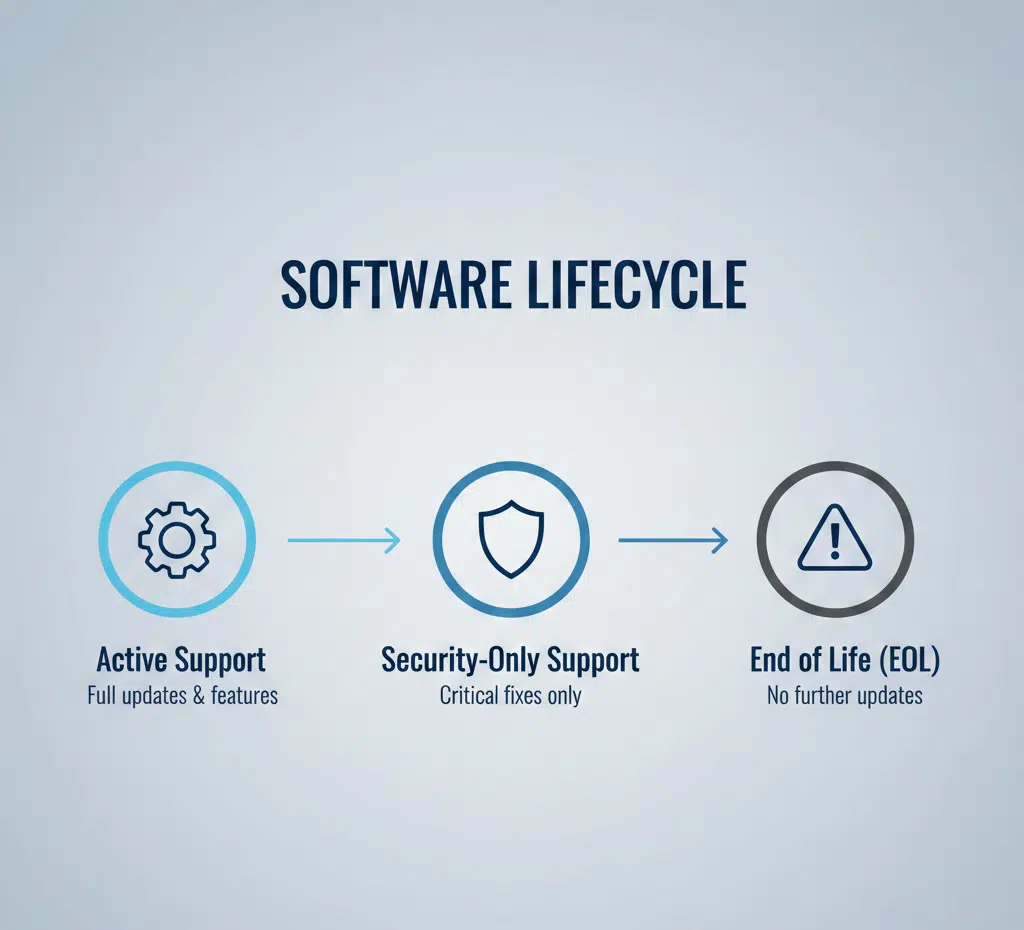
La mayoría de los programas siguen un modelo de asistencia técnico sencillo. Lo que cambia es el nivel de cobertura de seguridad, no el programa en sí.
Apoyo activo
El proveedor ofrece parches de seguridad, correcciones de errores y nuevas funciones. Esta fase es la más segura para los sistemas de producción.
Mantenimiento o asistencia exclusiva para cuestiones de seguridad
El proveedor deja de añadir nuevas funciones y mejoras. Solo ofrece correcciones de seguridad críticas. En esta fase, las actualizaciones se realizan con menos frecuencia.
Fin de la vida
Finaliza toda la asistencia técnica del proveedor. No se publican actualizaciones de seguridad y las nuevas vulnerabilidades que surjan tras el fin de la vida útil del producto no se corrigen.
Asistencia ampliada
Algunos proveedores ofrecen asistencia técnica de pago tras el fin de la vida útil del producto. Se abona una cuota para recibir parches de seguridad durante un periodo de tiempo determinado. Se trata de una solución temporal mientras se migra a un nuevo sistema.
6 riesgos de utilizar software al final de su ciclo de vida sin asistencia técnica
Dado que el software al final de su ciclo de vida ya no recibe actualizaciones de seguridad del proveedor original, los piratas informáticos pueden —y de hecho siguen haciéndolo— atacar fácilmente estos sistemas y encontrar vulnerabilidades que explotar. A continuación, te presentamos los seis principales riesgos que debes tener en cuenta.
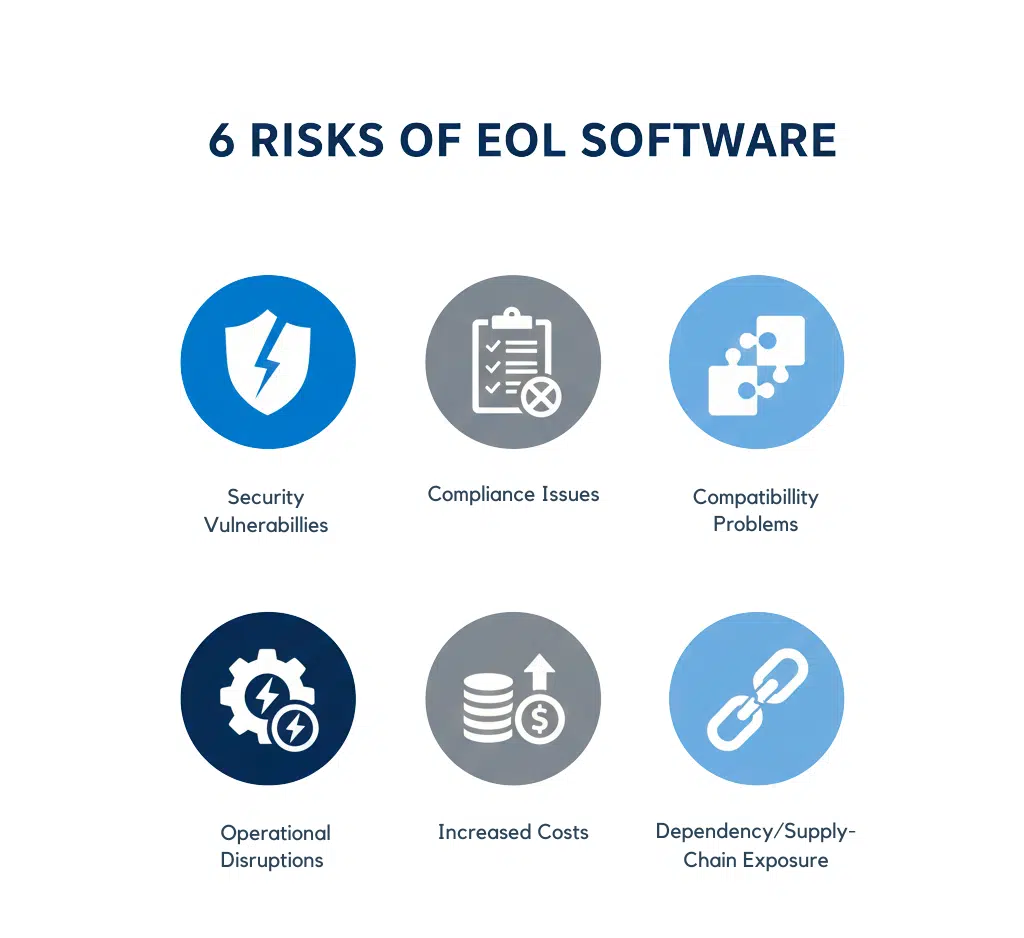
1. Los proveedores no parchean el software obsoleto
Uno de los mayores riesgos de utilizar software al final de su ciclo de vida es la falta de actualizaciones de seguridad. Sin estas actualizaciones, el sistema queda expuesto a posibles brechas de seguridad, lo que pone en grave peligro los datos y la información confidenciales.
Los ciberdelincuentes buscan constantemente vulnerabilidades en el software y, una vez que encuentran una, pueden aprovecharla para acceder a tu sistema, sustraer datos confidenciales o bloquear los sistemas a cambio de un rescate.
2. Cuestiones de compatibilidad
Otro riesgo asociado al uso de software al final de su ciclo de vida es que puede que no sea compatible con otros programas o componentes de hardware que utilices. Esta incompatibilidad provoca fallos del sistema y cuellos de botella operativos.
Por ejemplo, si se utiliza un sistema operativo al final de su ciclo de vida, es posible que no sea compatible con la última versión de un programa de software que se necesite utilizar, lo que afectaría al funcionamiento de la organización y de sus empleados, así como a su productividad.
El uso de software obsoleto también puede limitar la capacidad de la organización para aprovechar las nuevas tecnologías y funciones. Además, dado que las nuevas tecnologías y funciones de software se desarrollan con regularidad, también están diseñadas para funcionar con el software más reciente en lugar de con sistemas operativos EOL. Si una empresa utiliza software que ha llegado al final de su ciclo de vida, no podrá sacar el máximo partido de las nuevas funciones, lo que la retrasará en términos de productividad e innovación.
3. Aumento de las amenazas a la ciberseguridad
La Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA ) advierte de que el uso de software que llega al final de su vida útil aumenta las posibilidades de que se produzcan filtraciones de datos y ataques de ransomware, ya que los proveedores de software dejarán de proporcionar parches de seguridad y actualizaciones para corregir las vulnerabilidades recién descubiertas.
Dado que los piratas informáticos a menudo tienen como objetivo el software fuera de uso, ya que saben que muchos usuarios pueden seguir utilizándolo a pesar de los riesgos, CISA está animando a las organizaciones a migrar de cualquier sistema fuera de uso que todavía puedan estar utilizando.
4. Retos de cumplimiento
Además de los riesgos de seguridad, la CISA también advierte de que el uso de software al final de su ciclo de vida puede generar problemas de cumplimiento normativo para las organizaciones. Existen normas y reglamentos del sector que obligan a las empresas a mantener un software seguro y actualizado, así como a proteger la información sensible o valiosa para evitar su divulgación.
El uso de software que está más allá de su fecha de fin de vida útil puede no cumplir con estos requisitos, dando lugar a posibles infracciones y problemas legales. Para mitigar estos riesgos, CISA está aconsejando a las organizaciones que desarrollen, implanten y utilicen un software mucho más robusto que el de fin de vida del que están migrando.
De este modo, las organizaciones pueden asegurarse de que utilizan el software más reciente y seguro, y evitar los riesgos y dificultades relacionados con el cumplimiento normativo que conlleva el uso de software al final de su ciclo de vida.
5. Aumento de los costes
El uso de software obsoleto puede aumentar los costes de las organizaciones debido a la falta de asistencia por parte de los proveedores de software o cuando estos dejan de ofrecer parches de seguridad, correcciones de errores o actualizaciones. Esto deja a las organizaciones expuestas a brechas de seguridad, cuya resolución puede resultar muy costosa.
Además, dado que el soporte técnico para el software que ha llegado al final de su ciclo de vida a menudo ya no está disponible, resolver los problemas puede resultar extremadamente complicado. Las organizaciones se ven obligadas con frecuencia a destinar recursos desproporcionados al mantenimiento de sistemas obsoletos. Estos costes ocultos incluyen la contratación de personal informático especializado para gestionar el código heredado, el aumento del tiempo de inactividad y los eventuales gastos de migración «de emergencia» que surgen cuando un sistema acaba fallando.
Además, el software EOL también puede tener problemas de compatibilidad con hardware o software más recientes, lo que puede aumentar el tiempo de inactividad y provocar pérdidas de ingresos.
6. Dependencia y exposición de la cadena de suministro
La mayoría de los programas dependen de bibliotecas externas y herramientas del sistema. A estas se las denomina «dependencias». Cuando una de estas herramientas llega al final de su ciclo de vida (EOL), afecta a todas las aplicaciones que la utilizan. Es posible que tu aplicación principal siga recibiendo soporte técnico, pero una biblioteca obsoleta que contenga puede seguir permitiendo el acceso a los piratas informáticos.
Este riesgo pasa desapercibido. Las dependencias se encuentran en lo más profundo de la pila de software. Con el tiempo, los equipos olvidan qué partes siguen recibiendo soporte. Esto crea un «punto ciego». Los atacantes detectan estas vulnerabilidades sin parchear mientras tú das por hecho que tus sistemas están a salvo.
Cómo identificar el software obsoleto
Muchas empresas utilizan software obsoleto sin saber que ya ha llegado al final de su ciclo de vida. Por lo general, es el proveedor quien establece las fechas de finalización, por lo que es fundamental comprobar el estado de su software.
Para averiguar las fechas de fin de vida útil, puedes utilizar estos métodos:
Consulte el sitio web del proveedor: La mayoría de los proveedores publican páginas sobre el «ciclo de vida del producto» con fechas exactas.
Utiliza rastreadores: Sitios web como endoflife.date recopilan las fechas de fin de vida útil de cientos de programas de software en un solo lugar.
Esté atento a las alertas: La mayoría de los sistemas modernos muestran una advertencia en el escritorio o en el terminal cuando el soporte técnico está a punto de finalizar.
Ejemplos recientes de software que ha llegado al final de su ciclo de vida
El software sigue un ciclo de lanzamiento establecido. Las versiones más antiguas acaban llegando al final de su vida útil. A continuación se muestran algunos ejemplos de programas populares que han llegado al final de su vida útil en los últimos dos años.
RHEL 7 (fin de vida útil: junio de 2024)
Red Hat Enterprise Linux 7 ya no recibe actualizaciones de seguridad periódicas del proveedor. Los servidores que funcionan con RHEL 7 están expuestos a nuevas vulnerabilidades, lo que aumenta el riesgo para todo el entorno.
Puedes obtener más información sobre las implicaciones de seguridad y los plazos en nuestra guía completa sobre el fin de la vida útil de RHEL 7.
PHP 8.1 (fin de vida útil: diciembre de 2025)
PHP 8.1 llegó al final de su ciclo de vida a finales de 2025. Las aplicaciones que utilizan esta versión ya no reciben parches de seguridad para nuevas vulnerabilidades. Esto pone en riesgo la seguridad de los servidores web y los marcos de trabajo que dependen de ellos.
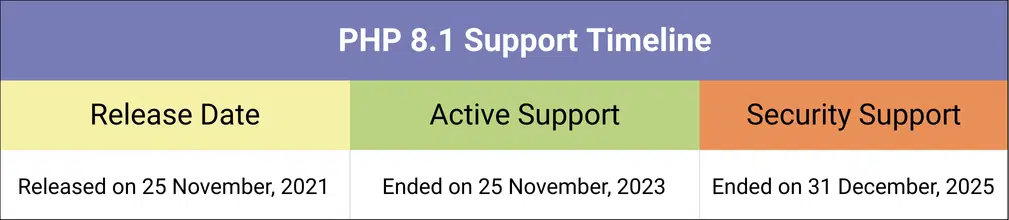
PHP es la base de funcionamiento del 72,4 % de todos los sitios web. Aunque el 39,8 % de esos sitios utiliza PHP 8, muchos siguen utilizando versiones anteriores. Según W3Techs, el 22,8 % de todos los sitios que utilizan PHP 8 emplean la versión 8.1.
PostgreSQL 13 (fin de vida útil: noviembre de 2025)
El soporte técnico para PostgreSQL 13 finalizó a finales de 2025. El proveedor dejó de publicar parches. Las bases de datos que utilizan esta versión se enfrentan a vulnerabilidades sin parchear y a problemas de cumplimiento normativo.
Para obtener información sobre cómo mantener la seguridad de las bases de datos PostgreSQL en versiones anteriores, consulta nuestro análisis detallado.
OpenJDK 11 (fin de vida útil: octubre de 2024)
OpenJDK 11 llegará al final de su ciclo de vida a finales de 2024. Las aplicaciones Java que utilicen esta versión corren el riesgo de sufrir fallos en tiempo de ejecución. Estos fallos afectan a todos los servicios vinculados a la aplicación.
OpenJDK 17, la próxima versión LTS del ciclo de vida de Java, también se acerca al final de su vida útil en varias distribuciones, y los plazos de soporte finalizarán ya en septiembre de 2026, dependiendo de la compilación. Descubre qué significa esto para tu entorno en nuestra guía sobre el fin de vida útil (EOL) de OpenJDK 17.
Oracle Linux 7 (fin de vida útil: diciembre de 2024)
Oracle Linux 7 llegó al final de su ciclo de vida (EOL) a finales de 2024. Los servidores que utilizan este sistema operativo ya no reciben actualizaciones del proveedor. Esto hace que las vulnerabilidades a nivel del núcleo y de los paquetes queden sin resolver.
Muchas de estas plataformas cuentan con el servicio «Endless Lifecycle Support» de TuxCare, lo que permite a las organizaciones seguir recibiendo parches de seguridad esenciales incluso después de que finalice el soporte oficial del proveedor.
Cómo mantener la seguridad una vez que el software llega al final de su vida útil
En general, los costes asociados al uso de software al final de su ciclo de vida pueden acumularse rápidamente, desde riesgos de seguridad hasta interrupciones operativas. Por lo tanto, las organizaciones deberían optar por software actualizado y con soporte técnico, lo que a la larga minimizará los riesgos de seguridad y evitará otros costes innecesarios.
Sin embargo, por diversas razones, es posible que las empresas tengan que seguir utilizando el software más allá de su fecha de fin de vida útil. Afortunadamente, hay formas de utilizar estos sistemas de forma segura.
Utilizar soluciones de asistencia ampliada
Una vez que el proveedor de software deja de ofrecer actualizaciones, algunos proveedores externos ofrecen un servicio de asistencia ampliado, que incluye correcciones de seguridad para vulnerabilidades conocidas; el panorama de estos proveedores varía considerablemente, desde proveedores centrados en sistemas operativos hasta herramientas dedicadas exclusivamente a marcos de trabajo, como HeroDevs.
Para obtener un desglose completo, consulta nuestra comparación de los competidores de HeroDevs.
Esto te permite seguir utilizando las versiones de software que ya tienes sin preocuparte por las vulnerabilidades de seguridad.
TuxCare ofrece soporte de ciclo de vida ilimitado (ELS) para distribuciones de Linux, entornos de ejecución de lenguajes, bibliotecas y aplicaciones que han llegado al final de su ciclo de vida, proporcionando parches de seguridad críticos una vez que finaliza el soporte del proveedor. El ELS permite a las organizaciones que utilizan software al final de su ciclo de vida, como Ubuntu 18.04 o .NET 6, o a aquellas que se preparan para el fin del ciclo de vida de .NET 8, mantener sus sistemas protegidos sin necesidad de una migración inmediata.
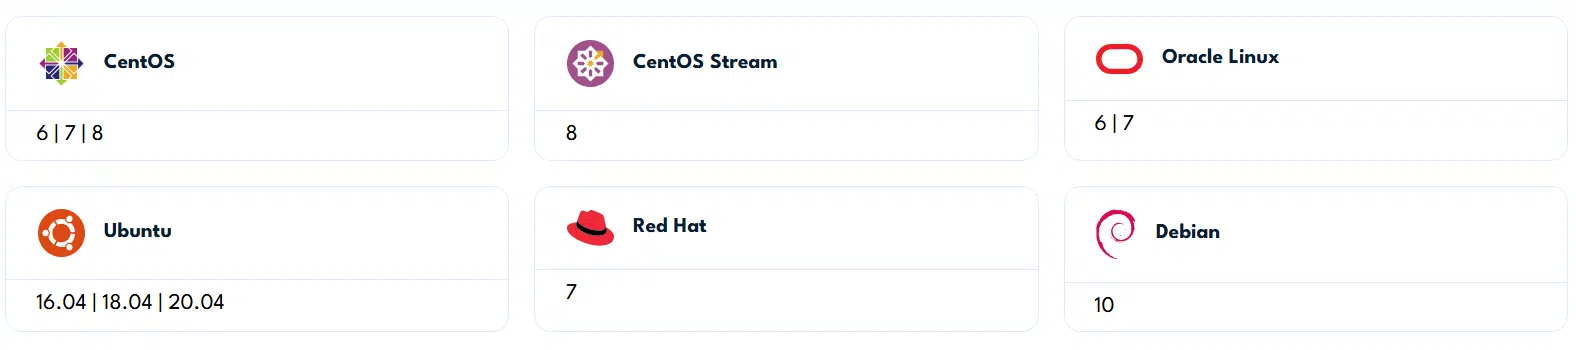
Actualmente, TuxCare ofrece parches de seguridad continuos para las siguientes distribuciones de Linux que han llegado al final de su ciclo de vida:
- CentOS (6, 7, 8)
- CentOS Stream 8
- Oracle Linux (6, 7)
- Ubuntu (16.04, 18.04, 20.04)
- RHEL 7
- Debian 10
También puedes consultar nuestro análisis completo sobre los plazos y riesgos del fin de vida útil (EOL) de CentOS Stream 9 en nuestro desglose detallado.
ELS incluye actualizaciones de seguridad para paquetes críticos como el núcleo de Linux, Apache, PHP, Python, MySQL, glibc, OpenSSL, OpenSSH y otros. Consulte la página del rastreador CVE para obtener una lista completa de los paquetes incluidos y las vulnerabilidades solucionadas.
El servicio ELS de TuxCare también está disponible para una amplia gama de software en fase de fin de vida útil, como Python, PHP, .NET, Spring, PostgreSQL y muchos más. Puede consultar todas las tecnologías compatibles aquí.
Aislar los sistemas EOL de la red
Una opción es mantener los sistemas operativos al final de su ciclo de vida (EOL) en segmentos de red altamente restringidos. Se puede limitar la exposición mediante el uso de cortafuegos, la segmentación en VLAN o entornos aislados físicamente. Sin embargo, esto aumenta la complejidad y la carga de trabajo de los administradores de red y afecta a la utilidad de los sistemas.
Imponer controles de acceso estrictos
Usted puede endurecer los sistemas Linux EOL por:
- Activar la autenticación multifactor (AMF)
- Limitar el acceso del usuario root
- Implantación de sistemas de detección de intrusos (IDS)
Sin embargo, estas medidas de seguridad solo ofrecen una reducción temporal del riesgo; no sustituyen a las actualizaciones de seguridad ni al soporte técnico a largo plazo.
Migración a nuevos sistemas informáticos
Actualizar a una versión compatible le garantiza recibir actualizaciones de seguridad y soporte del proveedor original. Sin embargo, si no existe una ruta de actualización directa, deberás buscar un sustituto o recurrir al soporte ampliado para mantener la seguridad.
Por ejemplo, no existe una versión de CentOS 9 a la que se pueda actualizar desde CentOS 8, lo que obliga a los usuarios a pasarse a CentOS Stream o a alternativas como AlmaLinux. Tanto si se trata de una actualización como de una migración, el proceso requiere una planificación minuciosa para minimizar el tiempo de inactividad y los riesgos de compatibilidad.
Descubre cómo migrar tus sistemas CentOS 7 u 8 a AlmaLinux con nuestra guía de migración paso a paso.
Proteja su software al final de su ciclo de vida con un soporte técnico continuo
Aunque los riesgos asociados al uso de software al final de su ciclo de vida más allá de su fecha de caducidad son bastante preocupantes, existe una solución lista para su uso. El servicio Endless Lifecycle Support (ELS) de TuxCare permite a las organizaciones seguir utilizando la versión actual del software con total tranquilidad, al tiempo que minimiza el riesgo de brechas de seguridad y reduce el tiempo de inactividad habitual que conlleva el uso de software al final de su ciclo de vida.
¿Tu organización aún no ha migrado de CentOS 7? TuxCare ofrece parches de seguridad y actualizaciones continuas para software de código abierto al final de su ciclo de vida, como es el caso de esta versión de CentOS.
El fin de la vida útil de Linux no tiene por qué suponer un riesgo para su organización. Hable hoy mismo con un experto en seguridad de Linux de TuxCare para descubrir cómo su organización puede mantener la seguridad y el cumplimiento normativo incluso después del fin de la vida útil.

