Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- La loi sur la cyber-résilience (CRA) rend obligatoire la cybersécurité pour les matériels et logiciels connectés mis à disposition dans l'Union européenne.
- L'obligation de signaler les failles activement exploitées et les incidents graves est en vigueur depuis le 11 septembre 2026.
- Les principales obligations, notamment celles relatives aux SBOM, au marquage « CE » et aux amendes pouvant atteindre 15 millions d'euros, s'appliqueront à compter du 11 décembre 2027.
- Commencez par classer les produits, cartographier les composants au-delà du niveau supérieur, définir les périodes de prise en charge et vous entraîner à établir des rapports.
La mise en conformité avec la loi sur la cyber-résilience (CRA) s'articule autour de deux échéances, mais de nombreuses équipes ne connaissent que la seconde. Se mettre en conformité implique de respecter les exigences essentielles de la CRA en matière de cybersécurité, de documenter la manière dont vous y êtes parvenu et d'apposer le marquage CE sur votre produit. L'obligation de signaler les vulnérabilités activement exploitées et les incidents graves s'applique depuis le 11 septembre 2026, tandis que les principales obligations entrent en vigueur à compter du 11 décembre 2027.
Ce guide vous indique quels sont les produits concernés, quelles échéances sont déjà passées et ce que vous devez commencer à mettre en œuvre dès maintenant.
Qu'est-ce que la loi sur la cyber-résilience ?
La loi sur la cyber-résilience est le règlement (UE) n° 2024/2847, la loi horizontale de l’UE fixant des exigences obligatoires en matière de cybersécurité pour les produits comportant des éléments numériques. Elle est entrée en vigueur le 10 décembre 2024 et s’applique pleinement à compter du 11 décembre 2027.
Le considérant 1 identifie les deux problèmes qu’il vise à résoudre. Les produits sont commercialisés avec un nombre trop élevé de vulnérabilités et ne bénéficient pas de mises à jour de sécurité de manière régulière, voire pas du tout, et les utilisateurs ne disposent pas des informations dont ils auraient besoin pour choisir des produits sûrs et les utiliser en toute sécurité. Les produits comportant des éléments numériques sont des matériels et des logiciels qui se connectent à un appareil ou à un réseau, directement ou indirectement, ainsi que tout traitement de données à distance que le produit doit effectuer pour remplir l’une de ses fonctions (considérants 9 et 11). Cela couvre les produits finis tels que les téléphones et les applications, ainsi que les Commission souligne s’étend également aux composants tels que les puces et les systèmes d’exploitation.
S'agissant d'un règlement, celui-ci s'applique directement dans chaque État membre. En vertu de l'article 64, paragraphe 2, qui s'appliquera à compter du 11 décembre 2027, le non-respect des exigences essentielles de l'annexe I ou des obligations du fabricant prévues aux articles 13 et 14 peut entraîner des amendes pouvant aller jusqu'à 15 millions d'euros ou, pour les entreprises, 2,5 % du chiffre d'affaires annuel mondial total de l'exercice financier précédent, le montant le plus élevé étant retenu.
À qui s'applique la CRA ?
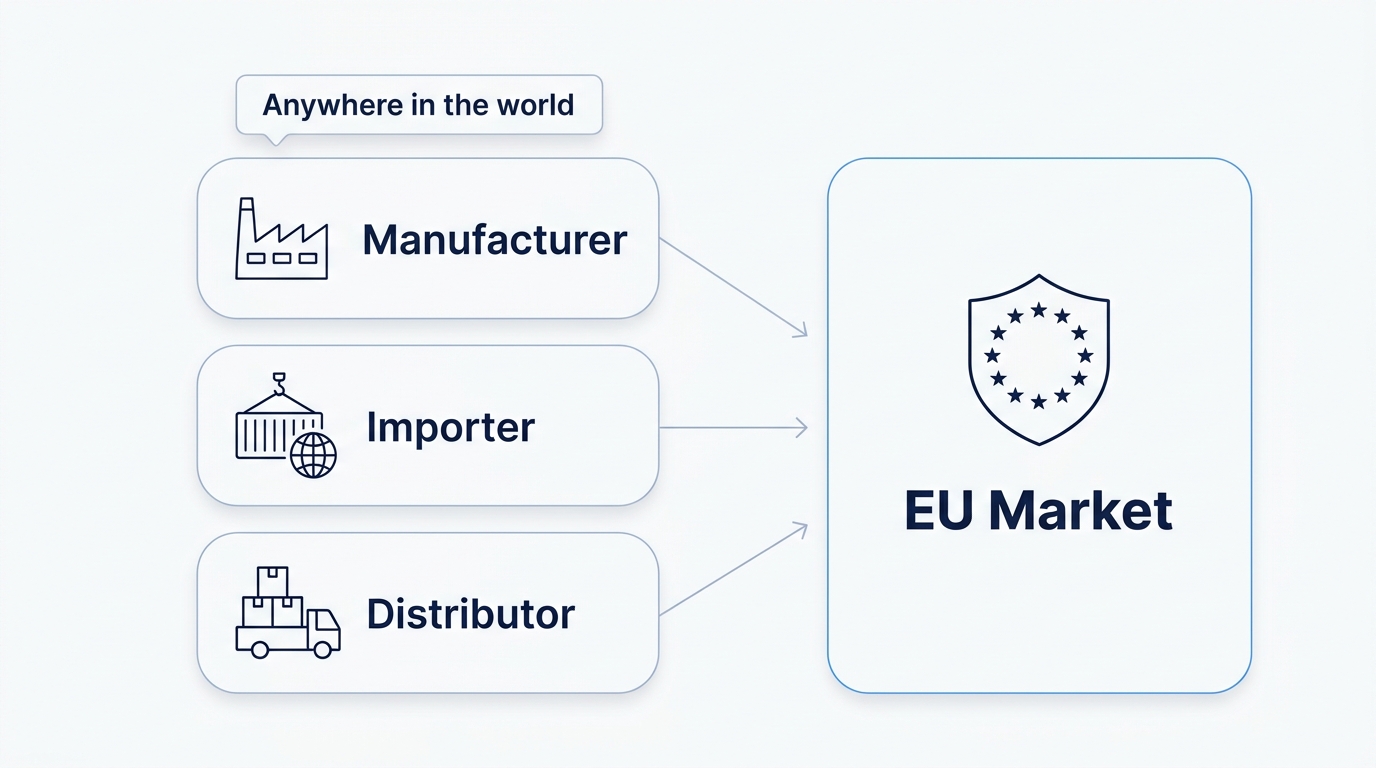
La CRA s'applique aux fabricants, importateurs et distributeurs qui mettent à disposition sur le marché de l'UE des produits comportant des éléments numériques. Ce sont les fabricants qui sont les plus concernés. Ce terme désigne toute personne qui développe ou fabrique un produit, ou qui en fait concevoir, développer ou fabriquer un, et qui le commercialise sous son propre nom ou sa propre marque, qu'elle le vende ou le distribue gratuitement (article 3, paragraphe 13). Les importateurs et les distributeurs ont quant à eux des obligations moins contraignantes. Le lieu d’implantation de l’entreprise n’a pas d’importance non plus. Une entreprise américaine ou asiatique qui commercialise des produits sur le marché de l’UE est soumise à la CRA au même titre qu’une entreprise de l’UE.
La catégorie détermine la procédure de conformité à suivre. Les exemples ci-dessous sont tirés de la page de la Commission consacrée à l'évaluation de la conformité.
| Catégorie | Exemples cités par la Commission | Comment la conformité est-elle évaluée ? |
| Par défaut | Applications mobiles, jeux vidéo, enceintes connectées, puces mémoire | Auto-évaluation par le fabricant |
| Important (annexe III, classes I et II) | Systèmes d'exploitation, logiciels antivirus, gestionnaires de démarrage, systèmes de gestion de réseau, routeurs, pare-feu, hyperviseurs | Les produits de classe I ne peuvent faire l'objet d'une auto-évaluation qu'en appliquant intégralement des normes harmonisées, des spécifications communes ou un système de certification de l'UE ; dans le cas contraire, ils doivent faire appel à un organisme notifié. Les produits de classe II, tels que les pare-feu et les hyperviseurs, nécessitent toujours une évaluation par un tiers. |
| En danger critique d'extinction (annexe IV) | Cartes à puce, modules de sécurité, passerelles pour compteurs intelligents | Le recours à un organisme notifié est obligatoire dans tous les cas, même si un certificat de cybersécurité de l'UE pourra le remplacer dès que la Commission aura défini les conditions |
L'open source bénéficie ici d'un traitement spécifique. En vertu de l'article 32, paragraphe 5, les fabricants de logiciels libres et open source relevant d'une catégorie de l'annexe III peuvent recourir à n'importe quelle procédure standard, y compris l'auto-évaluation, à condition de publier la documentation technique lors de la mise sur le marché du produit.
La classification repose sur les fonctionnalités essentielles ; ainsi, un produit qui intègre simplement un pare-feu n’est pas automatiquement considéré comme tel (considérant 45). Le règlement d’exécution (UE) 2025/2392 définit les descriptions techniques précises.
Certains produits ne relèvent pas du champ d'application du règlement. Les dispositifs médicaux et les dispositifs de diagnostic in vitro, les véhicules soumis aux règles d'homologation, les produits aéronautiques certifiés et les équipements maritimes sont régis par des régimes spécifiques (article 2, considérants 25 et 27), et les produits conçus exclusivement à des fins de sécurité nationale ou de défense sont exclus (considérant 26).
La notion de « SaaS » fait l'objet d'une interprétation plus restrictive. Un site web ou un service cloud qui ne prend pas en charge les fonctionnalités d'un produit, ou qui est développé en dehors du champ de responsabilité du fabricant du produit, n'est pas concerné. Les fonctionnalités cloud conçues pour permettre le fonctionnement d'un produit en font partie (considérants 11 et 12).
L'open source présente des exceptions spécifiques. La fourniture de logiciels libres et open source dont le créateur ne tire aucun profit n’est pas considérée comme une activité commerciale ; elle n’est donc pas soumise aux obligations incombant aux fabricants (considérant 18). Une entreprise qui intègre ce code dans un produit commercial est responsable de l’ensemble du produit, composants compris (considérant 34). Les personnes morales qui soutiennent systématiquement des projets open source destinés à un usage commercial, telles que certaines fondations, sont considérées comme des gestionnaires de logiciels open source. Elles bénéficient d’un régime allégé et ne sont pas autorisées à apposer le marquage « CE » (considérant 19) ; leurs obligations de déclaration au titre de l’article 24, paragraphe 3, s’appliquent à compter du 11 décembre 2027.
Le champ d'application, les catégories et les dates s'appliquent aussi bien au matériel qu'aux logiciels. À partir de la section consacrée aux exigences, l'analyse se concentre sur les composants logiciels et l'open source, car c'est du code tiers que provient l'essentiel des risques hérités d'un produit.
Calendrier de mise en conformité avec l'ARC
L'article 71 fixe trois dates d'entrée en vigueur de la loi sur la cyber-résilience, dont deux sont déjà passées. Il s'agit du 11 juin 2026 pour les règles relatives aux organismes d'évaluation de la conformité, du 11 septembre 2026 pour les rapports visés à l'article 14 et du 11 décembre 2027 pour tout le reste.
| Date | Que se passe-t-il ? | État d'avancement |
| 10 décembre 2024 | Entrée en vigueur après publication au Journal officiel le 20 novembre 2024 | Terminé |
| 11 juin 2026 | Le chapitre IV s'applique, ce qui permet aux États membres de notifier les organismes d'évaluation de la conformité | Demande en cours, bien qu'aucun organisme notifié ne figure encore sur la liste |
| 11 septembre 2026 | Les obligations de déclaration prévues à l'article 14 s'appliquent et l'ENISA met en service la plateforme unique de déclaration | En vigueur depuis le 11 septembre 2026 |
| 11 décembre 2027 | Les principales obligations s'appliquent, notamment celles prévues à l'annexe I, l'évaluation de la conformité, le marquage « CE » et les sanctions prévues à l'article 64 | À suivre |
De nombreuses équipes planifient leurs activités en fonction du mois de décembre 2027, alors que les obligations de déclaration s’appliquent depuis le 11 septembre 2026, soit plus d’un an auparavant. Les règles relatives aux sanctions suivent le calendrier le plus tardif, puisque l’article 71, paragraphe 2, n’avance que l’entrée en vigueur de l’article 14 et du chapitre IV, tandis que les amendes prévues à l’article 64 s’appliquent à compter du 11 décembre 2027.
Les mesures d'accompagnement sont en partie en place. La Commission a adopté un acte délégué le 11 décembre 2025 précisant dans quelles circonstances un CSIRT coordinateur peut différer une notification, ainsi que ses sont ont été publiées le 27 juillet 2026. Les normes harmonisées accusent un retard. Aucune n’avait été citée au Journal officiel au 6 novembre 2026, et les deux premières normes CEN-CENELEC, portant sur le vocabulaire et les principes, devaient être ratifiées le 2 novembre 2026, sans qu’aucune publication au Journal officiel ne soit prévue pour l’une ou l’autre. Les organismes notifiés peuvent être désignés, mais début octobre, les désignations ne faisaient que commencer, et la base de données NANDO de l’UE ne répertoriait toujours aucun organisme notifié CRA à la mi-octobre.
Ces dates restent d'actualité, et la page de la CRA elle-même page CRA de la Commission, mise à jour en septembre 2026, les reprend. La proposition « Digital Omnibus » ajouterait un point d’entrée unique géré par l’ENISA pour les signalements d’incidents, et la position du 21 octobre 2026 remplace ce point d’entrée unique par des points d’entrée nationaux. Aucune de ces modifications n’ayant encore force de loi, les rapports au titre de l’article 14 continuent de transiter par la plateforme unique de signalement de l’ENISA.
Les exigences fondamentales de la CRA
Le respect de la loi sur la cyber-résilience porte essentiellement sur six domaines. L’annexe I divise les exigences essentielles en deux parties : la partie I concerne les fonctionnalités que le produit doit offrir, tandis que la partie II porte sur la manière dont le fabricant gère les vulnérabilités. Le considérant 54 précise les modalités d’application de chaque partie. La gestion des vulnérabilités s’applique pendant toute la durée de la période de support, tandis que les propriétés du produit s’appliquent conformément aux conclusions de l’évaluation des risques. Les autorités de surveillance du marché peuvent demander à consulter la documentation technique ; veillez donc à établir un lien entre chaque exigence et les éléments de preuve que vous fournirez.
Sécurité intégrée dès la conception, avec une évaluation des risques
L’annexe I, partie I, s’appuie sur une évaluation des risques liés à la cybersécurité. Le fabricant s’en sert pour déterminer quelles caractéristiques du produit s’appliquent, puis conçoit celui-ci en fonction de ces critères. Parmi les caractéristiques types figurent l’absence de vulnérabilités exploitables connues au moment du lancement, des paramètres sécurisés par défaut, le contrôle d’accès, la cryptographie et les mises à jour de sécurité (annexe I, partie I, point 2). Lorsqu’une exigence ne s’applique pas, l’évaluation doit en expliquer la raison (considérant 55). Conservez l’évaluation dans la documentation technique, en y joignant le raisonnement justifiant chaque exigence que vous avez écartée.
Gestion des vulnérabilités et SBOM
La partie II s'applique à l'ensemble de la période de support (considérant 54). Elle porte sur le registre des composants et des vulnérabilités, la correction immédiate des failles, la réalisation de tests réguliers, la publication d'informations sur les vulnérabilités corrigées, une politique de divulgation coordonnée avec un point de contact, ainsi que la distribution sécurisée et gratuite des mises à jour (considérants 57, 63, 64 et 76).
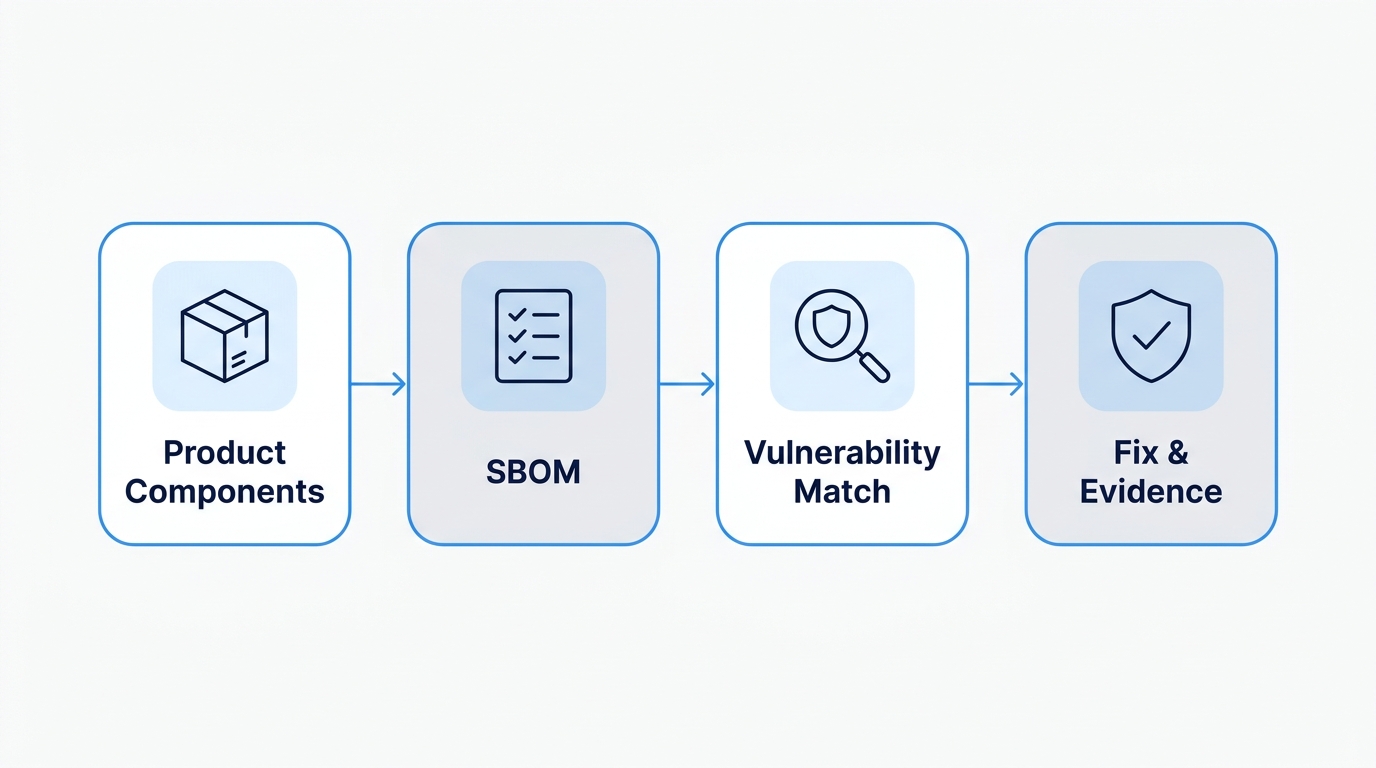
La CRA Exigences relatives à la SBOM relèvent de la première de ces obligations. L’annexe I, partie II, point 1, exige une SBOM dans un format couramment utilisé et lisible par machine, couvrant au minimum les dépendances de premier niveau. Les autorités peuvent en faire la demande, et le considérant 77 précise que les fabricants ne sont pas tenus de la publier. Une SBOM à jour pour chaque version, des enregistrements datés des analyses et des corrections, ainsi qu’une politique de divulgation publiée constituent la chaîne de preuves. Pour les paquets open source qu’elle couvre, SecureChain for Open Source Software publie des SBOM lisibles par machine, notamment CycloneDX, et VEX .
Vérification préalable des composants tiers et open source
L'article 13, paragraphe 5, impose de faire preuve de diligence raisonnable lors de l'intégration de composants provenant de l'extérieur de votre organisation, y compris ceux qui sont gratuits et open source. Le considérant 34 énumère les mesures que cela peut impliquer, depuis la vérification de la conformité et de l’historique des mises à jour de sécurité du développeur jusqu’à la consultation de bases de données de vulnérabilités et la réalisation de tests supplémentaires, en fonction du niveau de risque. Si vous détectez une vulnérabilité dans un composant, l’article 13, paragraphe 6, stipule que vous devez la signaler à la personne chargée de sa maintenance, la corriger dans votre propre produit et partager votre correctif si vous en avez développé un. Les lignes directrices publiées en juillet par la Commission précisent qu’un signalement en amont n’est pas obligatoire lorsque vous pouvez confirmer que le responsable de la maintenance en a déjà connaissance, ou lorsque le composant n’a plus de responsable de maintenance. La correction dans votre propre produit reste toutefois de votre responsabilité, c’est pourquoi une dépendance non maintenue reste votre problème. Des notes datées indiquant ce que vous avez vérifié, ainsi que des copies des rapports envoyés en amont, permettent de rendre cette diligence visible.
SecureChain compile à partir du code source les paquets qu’il couvre et enregistre la provenance selon la norme SLSA de niveau 3, ce qui vous fournit des preuves de compilation que vous pouvez citer. Notre article sur les attaques de la chaîne d’approvisionnement en 2026 explique pourquoi la diligence raisonnable doit porter aussi bien sur la manière dont un paquet a été compilé que sur la version que vous avez installée.
Mises à jour de sécurité tout au long de la période de support
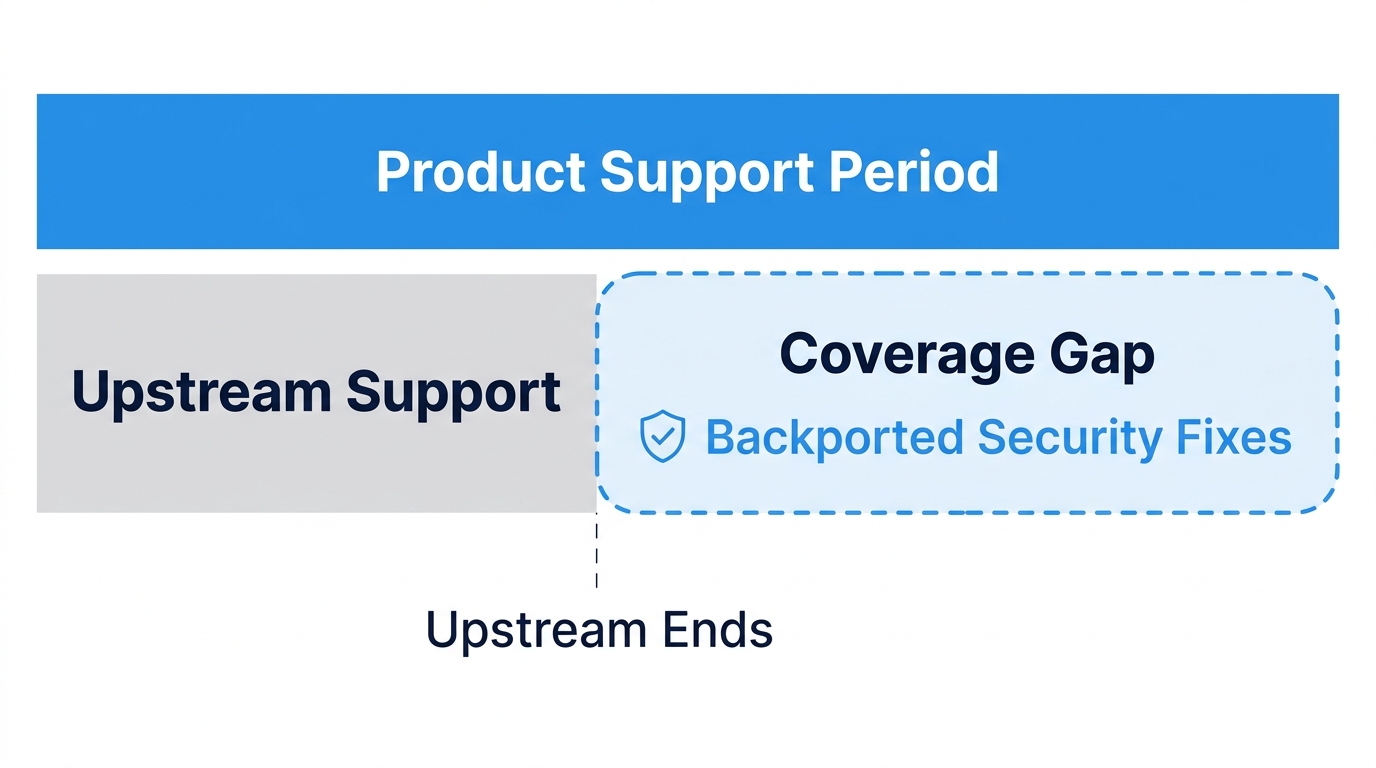
Les fabricants fixent une période de prise en charge en fonction de la durée d'utilisation prévue du produit. Celle-ci doit être d'au moins cinq ans, sauf si la durée d'utilisation prévue du produit est inférieure, auquel cas la période correspond à cette durée d'utilisation plus courte (article 13, paragraphe 8). Le considérant 60 prévoit des périodes plus longues pour les produits que les utilisateurs continuent d’utiliser pendant des années, tels que les systèmes d’exploitation et les routeurs. Chaque mise à jour de sécurité doit alors rester disponible pendant au moins 10 ans après sa publication, ou jusqu’à la fin de la période de support si celle-ci est plus longue (article 13, paragraphe 9). Les frameworks open source cessent souvent de publier des correctifs en amont avant l’expiration de ce délai. Notre guide sur la période de support de la CRA compare cette durée minimale de cinq ans aux dates de fin de vie des frameworks les plus courants. Conservez la justification de votre durée, car les autorités peuvent vous la demander (considérant 59).
Obligations en matière de déclaration
Les obligations de déclaration prévues à l'article 14 sont en vigueur depuis le 11 septembre 2026 et font l'objet d'une section distincte ci-dessous. Conservez une trace de la manière dont vous avez déterminé qu'une vulnérabilité était activement exploitée, ainsi que des copies des documents que vous avez déposés à chaque étape et des notifications que vous avez envoyées aux utilisateurs concernés (article 14, paragraphe 8).
Documentation technique et conformité CE
Le processus aboutit à la documentation technique, à une évaluation de la conformité propre à la catégorie de votre produit, à la déclaration de conformité UE et au marquage CE, comme l'indique la présente un aperçu à l’intention des fabricants . La documentation comprend l’évaluation des risques, la liste des composants logiciels (SBOM) et la justification de la période de support. Les fabricants doivent la conserver, ainsi que la déclaration, à la disposition des autorités de surveillance du marché pendant au moins dix ans après la mise sur le marché du produit, ou pendant la période de support si celle-ci est plus longue (article 13, paragraphe 13).
L'obligation de déclaration de septembre 2026
L'article 14 est la seule obligation imposée aux fabricants qui soit déjà contraignante. À compter du 11 septembre 2026, tout fabricant ayant connaissance d'une vulnérabilité activement exploitée dans son produit, ou d'un incident grave affectant la sécurité de ce produit, est tenu de le signaler via plateforme unique de signalement de l’ENISA. Une seule déclaration est transmise à la fois à l’ENISA et au CSIRT coordinateur. L’alerte précoce doit être transmise dans les 24 heures suivant la prise de connaissance du problème, et une notification plus complète dans les 72 heures. Pour une vulnérabilité activement exploitée, le rapport final doit être remis au plus tard 14 jours après la mise à disposition d’une mesure corrective ou d’atténuation. Pour un incident grave, il doit être remis dans un délai d’un mois à compter de la notification initiale dans les 72 heures. Vous devez également informer les utilisateurs concernés et, le cas échéant, l’ensemble des utilisateurs de la vulnérabilité ou de l’incident, ainsi que des mesures d’atténuation qu’ils peuvent mettre en œuvre eux-mêmes (article 14, paragraphe 8).
Cette obligation s'applique aux produits concernés déjà présents sur le marché, y compris ceux qui y ont été mis avant le 11 décembre 2027 (article 69, paragraphe 3) ; ainsi, une version que vous avez commercialisée il y a plusieurs années peut la déclencher. L’article 3, paragraphe 42, exige la preuve fiable qu’un acteur malveillant a exploité la faille d’un système sans l’autorisation de son propriétaire, et le considérant 68 précise que les vulnérabilités découvertes lors de tests effectués de bonne foi ne doivent pas être signalées.
L’obligation officielle relative à la SBOM n’entrera en vigueur que le 11 décembre 2027 ; toutefois, pour pouvoir indiquer en moins d’une journée si un composant vulnérable figure dans un produit que vous commercialisez, il faut généralement connaître au préalable le contenu de chaque version. C’est pourquoi la gestion des enregistrements de composants doit être au cœur de votre préparation, quelle que soit la date limite fixée pour la SBOM. Notre guide sur l’article 14 de la CRA montre à quoi cela ressemble lorsque le paquet concerné se trouve au plus profond d’une arborescence de dépendances et que le temps presse.
Comment se préparer grâce à une feuille de route pour la mise en conformité avec la loi sur la cyber-résilience
Le plan, qui s'étend d'aujourd'hui à décembre 2027, prévoit six étapes menant à l'échéance principale, et la simulation de rapport porte sur la seule tâche déjà opérationnelle.
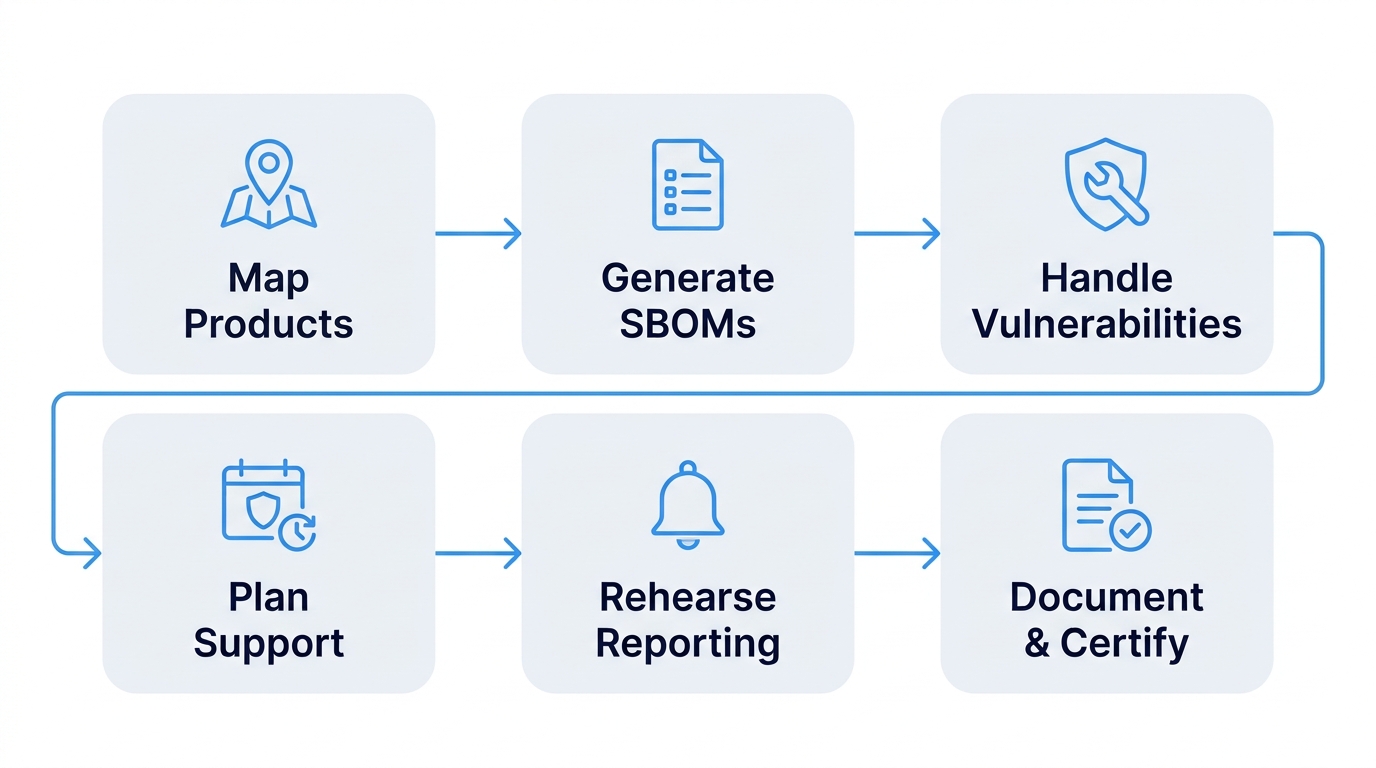
Faites correspondre vos produits et composants aux règles de périmètre
Dressez la liste de tous les produits que vous commercialisez dans l’UE, déterminez votre rôle pour chacun d’entre eux et vérifiez si une exemption s’applique. Classez-les ensuite dans la catégorie « par défaut », « importante » ou « critique » en vous référant aux annexes III et IV ainsi qu’au règlement d’exécution (UE) 2025/2392, puis notez la voie de conformité à suivre. Consignez votre raisonnement et dressez la liste des composants de chaque produit, y compris ceux open source, car les étapes suivantes dépendent de cette liste. Si un produit relève des classes I ou II, ou du groupe «critique», commencez dès maintenant à prendre contact avec les organismes d’évaluation de la conformité qui souhaitent devenir des organismes notifiés CRA. Aucune norme harmonisée n’ayant encore été citée, même les produits de classe I ne peuvent pas se fonder sur une auto-évaluation, et aucun organisme notifié CRA n’a encore été répertorié.
Générer et mettre à jour les SBOM
Créez une SBOM pour chaque version à partir de l'arborescence des dépendances résolues plutôt qu'à partir des seuls manifestes, afin qu'elle aille au-delà des dépendances de premier niveau exigées au minimum par l'annexe I. Régénérez-la chaque fois qu'une version change, conservez les copies datées et comparez chacune d'entre elles aux données relatives aux vulnérabilités.
Gestion des vulnérabilités dès leur apparition grâce aux niveaux de service de correctifs
Définissez des délais de correction en fonction du niveau de gravité, désignez un responsable chargé de trier les signalements reçus et publiez une politique coordonnée de divulgation des vulnérabilités, accompagnée d’un point de contact (considérants 63 et 76). Diffusez les mises à jour de sécurité séparément des mises à jour fonctionnelles lorsque cela est techniquement possible (considérant 57). Consignez chaque décision en indiquant la date, car ces enregistrements constituent la piste de vérification requise pour l’annexe I, partie II.
Planifier la période de support, y compris les éléments liés à la fin de vie du produit
Définissez une période de prise en charge pour chaque produit à compter de sa date d'utilisation prévue, puis indiquez à côté la date de fin de vie de chaque composant dépendant. Dès que la prise en charge en amont prend fin, quelqu'un doit fournir les correctifs ; les options possibles sont alors la mise à niveau, le remplacement du composant, l'application d'un correctif par vos propres moyens ou l'achat de correctifs. La mise à niveau n’est pas toujours sans risque. Pour les systèmes d’exploitation, les environnements d’exécution et les bibliothèques en fin de vie intégrés aux produits livrés, Endless Lifecycle Support réintègre les correctifs de sécurité dans les versions que vous utilisez déjà, ce qui convient aux produits dont la période de support déclarée dépasse celle du fournisseur en amont.
S'entraîner à appliquer le guide de procédure de signalement en respectant le délai de 24 heures
Précisez qui décide qu’une vulnérabilité fait l’objet d’une exploitation active, en vous référant à l’article 3, paragraphe 42, et au considérant 68 comme critères, et qui est habilité à se connecter et à déposer un signalement. Accédez à la plateforme de l’ENISA et identifiez votre CSIRT de coordination. Conformément à l’article 14, paragraphe 7, il s’agit de celui de l’État membre où se trouve votre établissement principal au sein de l’UE. Si vous ne disposez d’aucun établissement dans l’UE, la liste de remplacement s’applique dans l’ordre suivant : l’État membre de votre représentant autorisé, puis celui de votre importateur, puis celui de votre distributeur, et enfin l’État membre comptant le plus grand nombre d’utilisateurs de votre produit. Organisez ensuite des exercices sur table portant à la fois sur une vulnérabilité exploitée et sur un incident grave, en chronométrant chaque étape par rapport aux délais de 24 et 72 heures, aux rapports finaux à 14 jours et à un mois, ainsi qu’à la notification aux utilisateurs concernés.
Rassemblez les documents nécessaires et choisissez votre voie de mise en conformité
Préparez la documentation technique, effectuez l’évaluation de conformité propre à votre catégorie, établissez la déclaration de conformité UE et préparez-vous à apposer le marquage CE. Revoyez les contrats avec vos fournisseurs afin que ceux en amont soient tenus de vous signaler sans délai toute vulnérabilité affectant les composants que vous livrez. Le délai de 24 heures commence à courir dès que vous en avez connaissance. Si un fournisseur ne vous informe pas immédiatement, cela signifie simplement que vous ne l’apprendrez que plus tard. Pour les produits déjà commercialisés, seule une modification substantielle postérieure au 11 décembre 2027 les soumet aux exigences principales (article 69, paragraphe 2), tandis qu’une mise à jour de sécurité qui réduit le risque sans modifier la destination du produit n’est pas concernée (considérant 39). Des outils peuvent fournir des éléments probants pour la documentation technique, mais l’évaluation de la conformité et la documentation elle-même restent à la charge du fabricant.
Soutenez les initiatives « CRA Patch » et « SBOM » avec TuxCare
La correction immédiate des vulnérabilités et la mise à jour régulière de la SBOM sont les deux obligations prévues à l’annexe I qui dépendent le plus de la composition de vos dépendances open source. SecureChain pour les logiciels open source analyse le code source des paquets à la recherche de logiciels malveillants cachés et recompile les paquets validés dans un environnement isolé ; chacun d’entre eux est livré avec une traçabilité SLSA de niveau 3, une SBOM et des déclarations VEX. SecureChain applique également des correctifs aux composants actifs dans le cadre d’un accord de niveau de service, et une prise en charge illimitée du cycle de vie réintègre les correctifs dans les versions que le développeur en amont ne maintient plus, afin que l’application des correctifs puisse se poursuivre tout au long de la période de support que vous avez déclarée.
Si vous ne pouvez pas encore indiquer d'où provient un composant ou qui le met à jour une fois que le développement en amont a cessé, envoyez votre liste de dépendances à TuxCare. Si vous développez principalement du matériel ou des micrologiciels, les pages de la Commission dont les liens figurent ci-dessus constituent une meilleure lecture complémentaire.
FAQ
Les autorités nationales de surveillance du marché de chaque État membre veillent à son application, tandis que les CSIRT et l'ENISA, qui assurent la coordination, reçoivent les signalements de vulnérabilités et d'incidents.
Oui. Les fabricants et autres acteurs peuvent signaler de manière volontaire les vulnérabilités, les cybermenaces et les incidents évités de justesse à un CSIRT chargé de la coordination ou à l’ENISA (considérant 74).
Non. L'annexe I exige un format couramment utilisé et lisible par machine, sans en citer un en particulier. La Commission pourra en préciser un ultérieurement dans un acte d'exécution (article 13, paragraphe 24). CycloneDX et SPDX sont les deux formats que vous rencontrerez le plus souvent.
Oui. L'article 13, paragraphe 19, impose aux fabricants d'indiquer, au moment de l'achat, la date de fin de la période de support, au moins le mois et l'année. Lorsque cela est techniquement possible, ils doivent également afficher une notification à l'intention des utilisateurs une fois le support terminé, et le considérant 56 précise que c'est dans l'interface utilisateur du produit que cette notification doit être affichée.
Pas en soi. La plateforme de signalement est conçue pour garantir la confidentialité des notifications, en particulier pour les vulnérabilités qui ne font pas encore l’objet d’une mise à jour de sécurité (considérant 69). Dès qu’un correctif est disponible et que la vulnérabilité est rendue publique, l’ENISA l’ajoute à la base de données européenne des vulnérabilités, en accord avec vous (article 17, paragraphe 5). En cas d’incident grave, le CSIRT chargé de la coordination peut informer le public après vous avoir consulté (article 17, paragraphe 2).