Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Das Gesetz zur Cyber-Resilienz (CRA) schreibt Cybersicherheit für vernetzte Hardware und Software vor, die in der EU auf den Markt gebracht werden.
- Die Meldepflicht für aktiv ausgenutzte Sicherheitslücken und schwerwiegende Vorfälle gilt seit dem 11. September 2026.
- Die wichtigsten Verpflichtungen, darunter SBOMs, die CE-Kennzeichnung und Geldbußen von bis zu 15 Millionen Euro, gelten ab dem 11. Dezember 2027.
- Beginnen Sie damit, Produkte zu klassifizieren, Komponenten über die oberste Ebene hinaus zuzuordnen, Supportzeiträume festzulegen und die Berichterstellung zu proben.
Bei der Einhaltung des Cyber Resilience Act laufen zwei Fristen, und viele Teams kennen nur die spätere davon. Die Einhaltung bedeutet, die wesentlichen Cybersicherheitsanforderungen des CRA zu erfüllen, die Umsetzung zu dokumentieren und die CE-Kennzeichnung auf dem Produkt anzubringen. Die Meldepflicht für aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle gilt seit dem 11. September 2026, während die Hauptverpflichtungen ab dem 11. Dezember 2027 gelten.
In diesem Leitfaden erfahren Sie, welche Ihrer Produkte unter die Regelung fallen, welche Fristen bereits abgelaufen sind und womit Sie jetzt beginnen sollten.
Was ist das Gesetz zur Cyber-Resilienz?
Das Gesetz zur Cyber-Resilienz ist Verordnung (EU) 2024/2847, das horizontale EU-Gesetz, das verbindliche Cybersicherheitsanforderungen für Produkte mit digitalen Elementen festlegt. Es trat am 10. Dezember 2024 in Kraft und gilt ab dem 11. Dezember 2027 in vollem Umfang.
In Erwägungsgrund 1 werden die beiden Probleme genannt, auf die der Vorschlag abzielt. Produkte werden mit zu vielen Schwachstellen ausgeliefert und erhalten, wenn überhaupt, nur unregelmäßig Sicherheitsupdates, und den Nutzern fehlen die Informationen, die sie benötigen, um sichere Produkte auszuwählen und diese sicher zu nutzen. Produkte mit digitalen Elementen sind Hardware und Software, die direkt oder indirekt mit einem Gerät oder Netzwerk verbunden sind, sowie jede Fernverarbeitung von Daten, die das Produkt zur Ausführung einer seiner Funktionen durchführen muss (Erwägungsgründe 9 und 11). Dies umfasst Fertigprodukte wie Telefone und Apps sowie die Kommission weist darauf hin auch Komponenten wie Chips und Betriebssysteme.
Da es sich um eine Verordnung handelt, gilt sie unmittelbar in jedem Mitgliedstaat. Gemäß Artikel 64 Absatz 2, der ab dem 11. Dezember 2027 gilt, können Verstöße gegen die grundlegenden Anforderungen in Anhang I oder gegen die Herstellerpflichten in den Artikeln 13 und 14 mit Geldbußen von bis zu 15 Millionen Euro oder – bei Unternehmen – mit 2,5 % des weltweiten Gesamtjahresumsatzes des vorangegangenen Geschäftsjahres geahndet werden, je nachdem, welcher Betrag höher ist.
Für wen gilt das CRA?
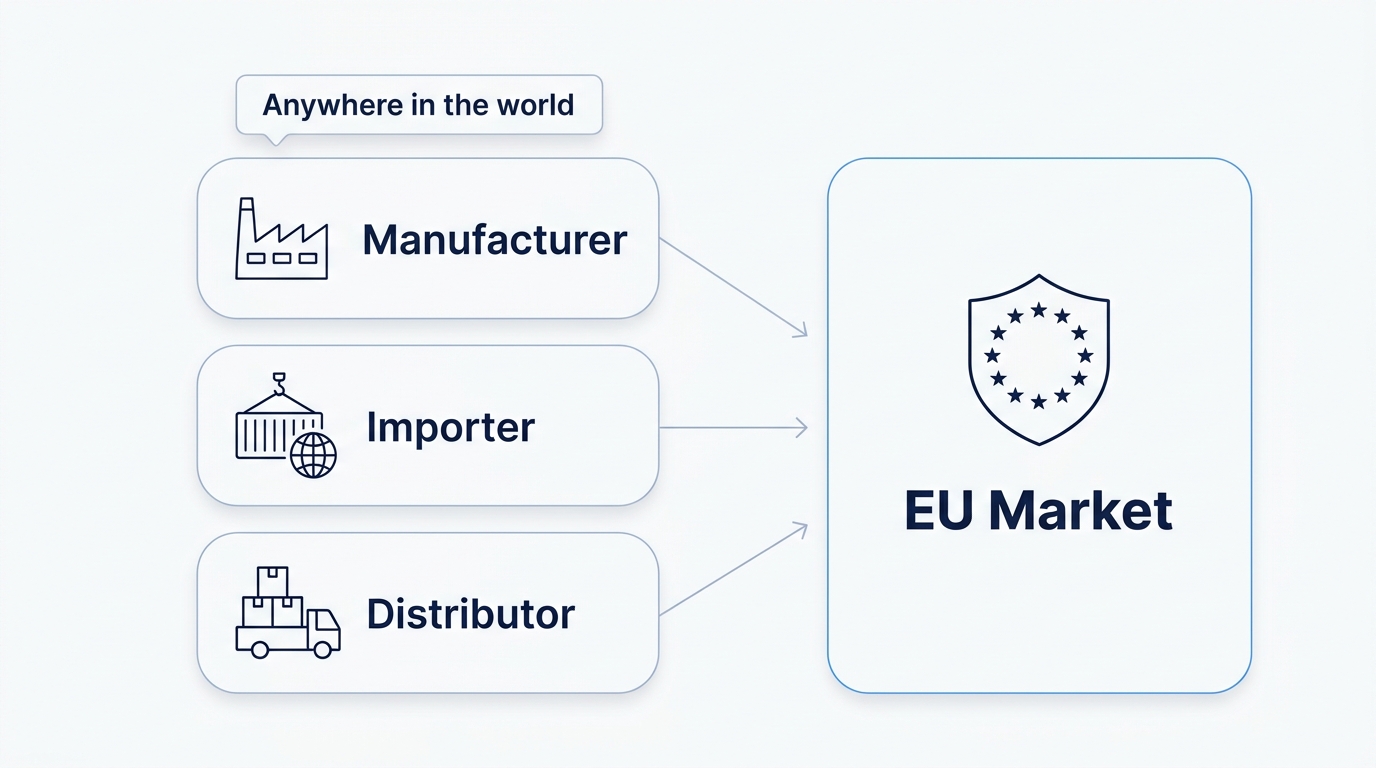
Die CRA gilt für Hersteller, Importeure und Vertreiber, die Produkte mit digitalen Elementen auf dem EU-Markt bereitstellen. Die größte Last tragen die Hersteller. Der Begriff umfasst jeden, der ein Produkt entwickelt oder herstellt oder ein Produkt entwerfen, entwickeln oder herstellen lässt und es unter seinem eigenen Namen oder seiner eigenen Marke vermarktet, unabhängig davon, ob er dafür einen Preis verlangt oder es kostenlos abgibt (Artikel 3 Absatz 13). Importeure und Vertreiber haben ihre eigenen, weniger umfangreichen Pflichten. Der Standort spielt dabei ebenfalls keine Rolle. Ein US-amerikanisches oder asiatisches Unternehmen, das Produkte auf dem EU-Markt in Verkehr bringt, fällt ebenso unter die CRA wie ein EU-Unternehmen.
Die Kategorie bestimmt den Konformitätsweg. Die folgenden Beispiele stammen von der Seite der Kommission zur Konformitätsbewertung.
| Kategorie | Beispiele, die die Kommission anführt | Wie Konformität bewertet wird |
| Standard | Mobile Apps, Computerspiele, Smart-Lautsprecher, Speicherchips | Eigenbewertung durch den Hersteller |
| Wichtig (Anhang III, Klassen I und II) | Betriebssysteme, Antivirensoftware, Bootmanager, Netzwerkmanagementsysteme, Router, Firewalls, Hypervisoren | Produkte der Klasse I können nur dann einer Selbstbewertung unterzogen werden, wenn harmonisierte Normen, gemeinsame Spezifikationen oder ein EU-Zertifizierungssystem vollständig angewendet werden; andernfalls ist eine benannte Stelle erforderlich. Produkte der Klasse II, wie beispielsweise Firewalls und Hypervisoren, erfordern stets eine Bewertung durch eine unabhängige Stelle. |
| Gefährdet (Anhang IV) | Chipkarten, Sicherheitselemente, Smart-Meter-Gateways | Eine benannte Stelle ist in jedem Fall vorgeschrieben, kann jedoch durch ein EU-Zertifikat für Cybersicherheit ersetzt werden, sobald die Kommission die entsprechenden Bedingungen festgelegt hat. |
Open-Source-Software wird hier gesondert behandelt. Gemäß Artikel 32 Absatz 5 können Hersteller von freier und Open-Source-Software einer in Anhang III aufgeführten Kategorie jedes der Standardverfahren anwenden, einschließlich der Selbstbewertung, sofern sie die technische Dokumentation veröffentlichen, sobald das Produkt in Verkehr gebracht wird.
Die Einstufung richtet sich nach der Kernfunktionalität; daher wird ein Produkt, das lediglich eine Firewall enthält, nicht automatisch als solches behandelt (Erwägungsgrund 45). Die Durchführungsverordnung (EU) 2025/2392 enthält die genauen technischen Beschreibungen.
Einige Produkte fallen nicht unter diese Verordnung. Medizinprodukte und In-vitro-Diagnostika, Fahrzeuge, die den Vorschriften zur Typgenehmigung unterliegen, zertifizierte Luftfahrtprodukte und Schiffsausrüstung unterliegen eigenen Regelungen (Artikel 2, Erwägungsgründe 25 und 27), und Produkte, die ausschließlich für die nationale Sicherheit oder Verteidigung hergestellt werden, sind ausgenommen (Erwägungsgrund 26).
Der Begriff „SaaS“ wird enger ausgelegt. Eine Website oder ein Cloud-Dienst, der die Funktionalität eines Produkts nicht unterstützt oder außerhalb des Verantwortungsbereichs des Produktherstellers entwickelt wurde, fällt nicht darunter. Cloud-Funktionen, die entwickelt wurden, damit ein Produkt funktionieren kann, sind hingegen Teil davon (Erwägungsgründe 11 und 12).
Open Source hat ihre eigenen Ausnahmeregelungen. Die Bereitstellung von freier und Open-Source-Software, mit der der Hersteller keine Einnahmen erzielt, gilt nicht als gewerbliche Tätigkeit, sodass die Herstellerpflichten hier nicht greifen (Erwägungsgrund 18). Ein Unternehmen, das diesen Code in einem kommerziellen Produkt ausliefert, ist für das gesamte Produkt einschließlich seiner Komponenten verantwortlich (Erwägungsgrund 34). Juristische Personen, die systematisch Open-Source-Projekte für kommerzielle Zwecke unterstützen, wie beispielsweise bestimmte Stiftungen, gelten als Open-Source-Software-Verwalter. Für sie gilt eine weniger strenge Regelung, und sie dürfen die CE-Kennzeichnung nicht anbringen (Erwägungsgrund 19); ihre Meldepflichten gemäß Artikel 24 Absatz 3 gelten ab dem 11. Dezember 2027.
Geltungsbereich, Kategorien und Zeiträume gelten gleichermaßen für Hardware und Software. Ab dem Abschnitt „Anforderungen“ verengt sich der Fokus auf Softwarekomponenten und Open Source, da der Großteil der aus anderen Quellen stammenden Sicherheitsrisiken eines Produkts auf Code von Drittanbietern zurückzuführen ist.
Der Zeitplan für die Einhaltung der CRA-Vorschriften
In Artikel 71 sind drei Stichtage für das Inkrafttreten des Gesetzes zur Cyber-Resilienz festgelegt, von denen zwei bereits verstrichen sind. Es handelt sich um den 11. Juni 2026 für die Vorschriften zu den Konformitätsbewertungsstellen, den 11. September 2026 für die Berichterstattung gemäß Artikel 14 und den 11. Dezember 2027 für alle übrigen Bestimmungen.
| Datum | Was passiert? | Der aktuelle Stand |
| 10. Dezember 2024 | Inkrafttreten nach Veröffentlichung im Amtsblatt am 20. November 2024 | Fertig |
| 11. Juni 2026 | Kapitel IV findet Anwendung, sodass die Mitgliedstaaten Konformitätsbewertungsstellen benennen können | Antrag stellen, obwohl noch keine benannte Stelle aufgeführt ist |
| 11. September 2026 | Die Meldepflicht gemäß Artikel 14 gilt, und die ENISA nimmt die einheitliche Meldeplattform in Betrieb | Gültig seit dem 11. September 2026 |
| 11. Dezember 2027 | Es gelten die wesentlichen Verpflichtungen, einschließlich Anhang I, Konformitätsbewertung, CE-Kennzeichnung und die in Artikel 64 vorgesehenen Sanktionen | Als Nächstes |
Zahlreiche Teams planen für Dezember 2027, doch die Meldepflicht gilt bereits seit dem 11. September 2026, also mehr als ein Jahr früher. Die Sanktionsvorschriften richten sich nach dem späteren Zeitplan, da Artikel 71 Absatz 2 lediglich Artikel 14 und Kapitel IV vorzieht, während die in Artikel 64 vorgesehenen Geldbußen erst ab dem 11. Dezember 2027 gelten.
Die Rahmenvorschriften sind teilweise bereits vorhanden. Die Kommission hat einen delegierten Rechtsakt vom 11. Dezember 2025 darüber, unter welchen Umständen ein koordinierendes CSIRT eine Meldung zurückhalten darf, sowie ihre unverbindlichen Leitlinien wurden am 27. Juli 2026 veröffentlicht. Bei den harmonisierten Normen gibt es noch Verzögerungen. Bis zum 6. November 2026 war noch keine im Amtsblatt zitiert, und die ersten beiden CEN-CENELEC-Normen, die sich mit Begriffen und Grundsätzen befassen, sollten am 2. November 2026 ratifiziert werden, wobei für keine der beiden eine Veröffentlichung im Amtsblatt erwartet wurde. Benannte Stellen können benannt werden, doch Anfang Oktober begannen die Benennungen erst, und in der NANDO-Datenbank der EU war Mitte Oktober noch keine CRA-benannte Stelle aufgeführt.
Diese Termine gelten weiterhin, und auf der CRA-Seite, die im September 2026 aktualisiert wurde, listet dieselben Termine auf. Der „Digital Omnibus“-Vorschlag würde eine von der ENISA betriebene zentrale Anlaufstelle für die Meldung von Vorfällen hinzufügen, und der Stellungnahme vom 21. Oktober 2026 sieht stattdessen nationale Meldestellen vor. Da keine der beiden Änderungen bisher rechtskräftig ist, erfolgen die Meldungen gemäß Artikel 14 weiterhin über die zentrale Meldeplattform der ENISA.
Die wesentlichen CRA-Anforderungen
Die Einhaltung des Cyber Resilience Act konzentriert sich im Wesentlichen auf sechs Bereiche. Anhang I unterteilt die wesentlichen Anforderungen in zwei Teile: Teil I regelt, welche Funktionen das Produkt erfüllen muss, und Teil II regelt, wie der Hersteller mit Schwachstellen umgeht. In Erwägungsgrund 54 wird dargelegt, wie die einzelnen Teile anzuwenden sind. Der Umgang mit Schwachstellen gilt während des gesamten Supportzeitraums, während die Produkteigenschaften entsprechend den Vorgaben der Risikobewertung gelten. Marktüberwachungsbehörden können Einsicht in die technische Dokumentation verlangen; verknüpfen Sie daher jede Anforderung mit den Nachweisen, die Sie vorlegen würden.
Sicherheit durch Design mit einer Risikobewertung
Anhang I, Teil I geht von einer Bewertung der Cybersicherheitsrisiken aus. Der Hersteller nutzt diese, um zu entscheiden, welche Produkteigenschaften gelten, und entwickelt das Produkt entsprechend. Zu den typischen Eigenschaften gehören das Fehlen bekannter ausnutzbarer Schwachstellen zum Zeitpunkt der Markteinführung, standardmäßig sichere Einstellungen, Zugriffskontrolle, Kryptografie und Sicherheitsupdates (Anhang I, Teil I, Nummer 2). Gilt eine Anforderung nicht, muss in der Bewertung begründet werden, warum dies der Fall ist (Erwägungsgrund 55). Bewahren Sie die Bewertung in der technischen Dokumentation auf, zusammen mit der Begründung für jede Anforderung, die Sie außer Acht gelassen haben.
Umgang mit Sicherheitslücken und die SBOM
Teil II gilt für den gesamten Supportzeitraum (Erwägungsgrund 54). Er umfasst die Erfassung von Komponenten und Sicherheitslücken, die unverzügliche Behebung von Sicherheitslücken, regelmäßige Tests, die Veröffentlichung von Informationen über behobene Sicherheitslücken, eine koordinierte Offenlegungspolitik mit einer Anlaufstelle sowie die sichere und kostenlose Bereitstellung von Updates (Erwägungsgründe 57, 63, 64 und 76).
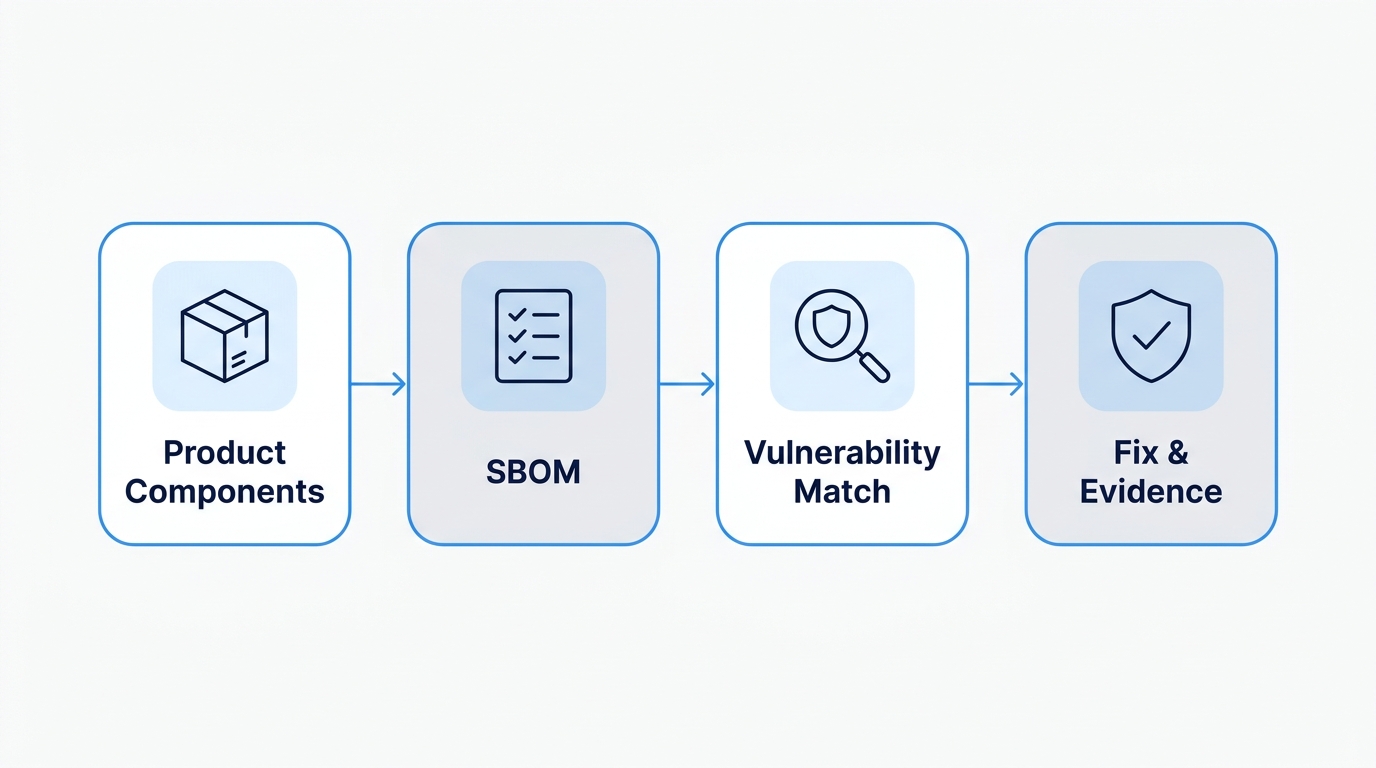
Die CRA SBOM-Anforderungen gehören zu den ersten dieser Pflichten. Anhang I, Teil II, Punkt 1 verlangt eine SBOM in einem gängigen, maschinenlesbaren Format, die mindestens die Abhängigkeiten der obersten Ebene abdeckt. Die Behörden können diese anfordern, und gemäß Erwägungsgrund 77 sind die Hersteller nicht verpflichtet, sie zu veröffentlichen. Eine aktuelle SBOM für jede Version, datierte Aufzeichnungen über die Triage und Fehlerbehebungen sowie eine veröffentlichte Offenlegungsrichtlinie bilden den Nachweispfad. Für die von ihr abgedeckten Open-Source-Pakete veröffentlicht SecureChain for Open Source Software veröffentlicht maschinenlesbare SBOMs, darunter CycloneDX, und VEX -Statements.
Due-Diligence-Prüfung von Komponenten von Drittanbietern und Open-Source-Komponenten
Artikel 13 Absatz 5 schreibt die Anwendung der gebotenen Sorgfalt vor, wenn Sie Komponenten von außerhalb Ihrer Organisation integrieren, einschließlich kostenloser und quelloffener Komponenten. In Erwägungsgrund 34 wird aufgeführt, was dies beinhalten kann – von der Überprüfung der Konformität und der Historie der Sicherheitsupdates des Herstellers bis hin zur Durchsuche von Schwachstellendatenbanken und der Durchführung zusätzlicher Tests, die dem Risiko angemessen sind. Wenn Sie eine Schwachstelle in einer Komponente finden, müssen Sie diese gemäß Artikel 13 Absatz 6 dem Verantwortlichen melden, sie in Ihrem eigenen Produkt beheben und Ihre Korrektur zur Verfügung stellen, falls Sie eine erstellt haben. Die Leitlinien der Kommission vom Juli stellen klar, dass eine Meldung an den Hersteller nicht erforderlich ist, wenn Sie bestätigen können, dass dieser bereits davon Kenntnis hat, oder wenn die Komponente keinen Hersteller mehr hat. Die Behebung in Ihrem eigenen Produkt liegt weiterhin in Ihrer Verantwortung, weshalb eine nicht mehr gepflegte Abhängigkeit Ihr Problem bleibt. Datierte Aufzeichnungen darüber, was Sie überprüft haben, sowie Kopien der an den Hersteller gesendeten Meldungen machen diese Sorgfalt nachweisbar.
SecureChain kompiliert die von ihm abgedeckten Pakete aus dem Quellcode neu und protokolliert die Herkunft gemäß SLSA Level 3, wodurch Sie über nachweisbare Kompilierungsnachweise verfügen. Unser Beitrag zu Supply-Chain-Angriffen im Jahr 2026 zeigt, warum die Sorgfaltspflicht sowohl die Art und Weise, wie ein Paket erstellt wurde, als auch die von Ihnen installierte Version umfassen muss.
Sicherheitsupdates während des gesamten Supportzeitraums
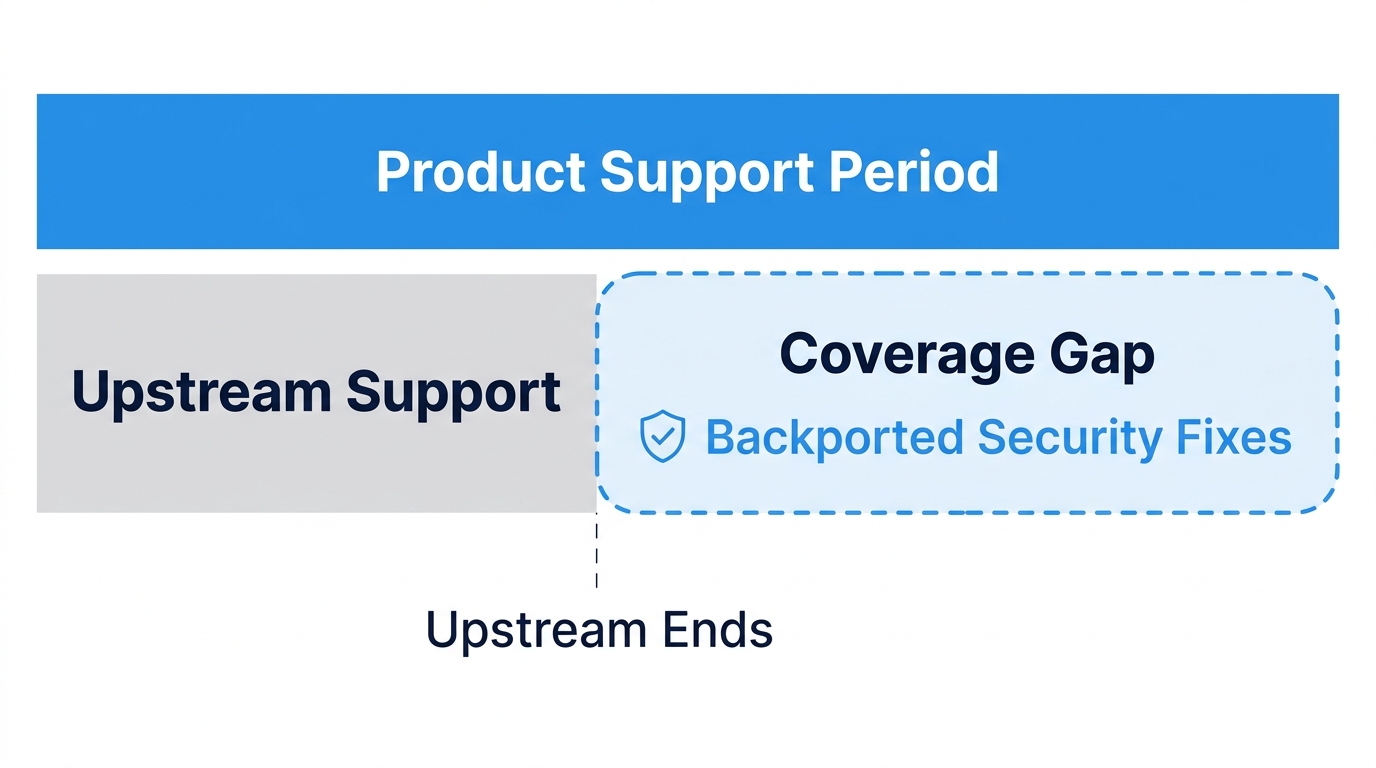
Die Hersteller legen einen Supportzeitraum fest, der sich danach richtet, wie lange das Produkt voraussichtlich genutzt wird. Dieser muss mindestens fünf Jahre betragen, es sei denn, das Produkt wird voraussichtlich kürzer genutzt; in diesem Fall entspricht der Zeitraum der kürzeren Nutzungsdauer (Artikel 13 Absatz 8). In Erwägungsgrund 60 werden längere Zeiträume für Produkte erwartet, die über Jahre hinweg genutzt werden, wie beispielsweise Betriebssysteme und Router. Jedes Sicherheitsupdate muss dann mindestens 10 Jahre nach seiner Veröffentlichung oder für die verbleibende Dauer des Supportzeitraums verfügbar bleiben, falls diese länger ist (Artikel 13 Absatz 9). Open-Source-Frameworks stellen die Veröffentlichung von Upstream-Korrekturen oft bereits innerhalb dieses Zeitraums ein. Unser CRA-Leitfaden zum Supportzeitraum vergleicht die Mindestdauer von fünf Jahren mit den End-of-Life-Terminen gängiger Frameworks. Dokumentieren Sie die Begründung für Ihren Zeitraum, da die Behörden diese einfordern können (Erwägungsgrund 59).
Berichtspflichten
Die Meldepflicht gemäß Artikel 14 gilt seit dem 11. September 2026 und wird im folgenden Abschnitt gesondert behandelt. Führen Sie Aufzeichnungen darüber, wie Sie festgestellt haben, dass eine Sicherheitslücke aktiv ausgenutzt wird, bewahren Sie Kopien der in den einzelnen Phasen eingereichten Unterlagen auf und heben Sie die Benachrichtigungen auf, die Sie an die betroffenen Nutzer gesendet haben (Artikel 14 Absatz 8).
Technische Dokumentation und CE-Konformität
Der Prozess endet mit der technischen Dokumentation, einer Konformitätsbewertung für die Kategorie Ihres Produkts, der EU-Konformitätserklärung und der CE-Kennzeichnung, wie es in der Übersicht für Hersteller dargelegt. Die Dokumentation enthält die Risikobewertung, die SBOM und die Begründung für den Supportzeitraum. Die Hersteller halten sie und die Konformitätserklärung den Marktüberwachungsbehörden mindestens zehn Jahre nach dem Inverkehrbringen des Produkts oder für die Dauer des Supportzeitraums zur Verfügung, falls dieser länger ist (Artikel 13 Absatz 13).
Die Meldepflicht im September 2026
Artikel 14 ist die einzige Herstellerpflicht, die bereits verbindlich ist. Seit dem 11. September 2026 muss ein Hersteller, der Kenntnis von einer aktiv ausgenutzten Sicherheitslücke in seinem Produkt oder von einem schwerwiegenden Vorfall erhält, der die Sicherheit des Produkts beeinträchtigt, dies über einheitliche Meldeplattform der ENISA. Eine Meldung erreicht sowohl die ENISA als auch das koordinierende CSIRT. Die Frühwarnung muss innerhalb von 24 Stunden nach Bekanntwerden erfolgen, eine ausführlichere Meldung innerhalb von 72 Stunden. Bei einer aktiv ausgenutzten Sicherheitslücke ist der Abschlussbericht spätestens 14 Tage nach Verfügbarkeit einer Korrektur- oder Abhilfemaßnahme fällig. Bei einem schwerwiegenden Vorfall ist er innerhalb eines Monats nach der 72-Stunden-Meldung fällig. Sie müssen außerdem betroffene Nutzer und, sofern angemessen, alle Nutzer über die Sicherheitslücke oder den Vorfall sowie über etwaige Abhilfemaßnahmen informieren, die diese selbst ergreifen können (Artikel 14 Absatz 8).
Die Pflicht gilt für betroffene Produkte, die bereits auf dem Markt sind, einschließlich solcher, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden (Artikel 69 Absatz 3); somit kann auch eine Version, die Sie vor Jahren ausgeliefert haben, diese Pflicht auslösen. Artikel 3 Absatz 42 legt als Maßstab fest, dass zuverlässige Beweise dafür vorliegen müssen, dass ein böswilliger Akteur die Schwachstelle in einem System ohne Zustimmung des Eigentümers ausgenutzt hat, und Erwägungsgrund 68 stellt klar, dass Schwachstellen, die im Rahmen von Tests in gutem Glauben entdeckt wurden, nicht meldepflichtig sind.
Die formelle SBOM-Pflicht tritt zwar erst am 11. Dezember 2027 in Kraft, doch um innerhalb eines Tages beantworten zu können, ob eine ausgenutzte Komponente in einem von Ihnen ausgelieferten Produkt enthalten ist, müssen Sie in der Regel bereits wissen, was die einzelnen Releases enthalten. Daher stehen Komponentenaufzeichnungen bei Ihren Vorbereitungen an erster Stelle – unabhängig davon, was die SBOM-Frist vorsieht. Unser Leitfaden zu Artikel 14 der CRA zeigt, wie das aussieht, wenn sich das betroffene Paket tief in einem Abhängigkeitsbaum befindet und die Zeit drängt.
So bereiten Sie sich mit einem Leitfaden zur Einhaltung des Cyber Resilience Act vor
Der Plan für den Zeitraum bis Dezember 2027 sieht sechs Schritte bis zum Haupttermin vor, und die Probe für die Berichterstattung umfasst die eine Aufgabe, die bereits in Betrieb ist.
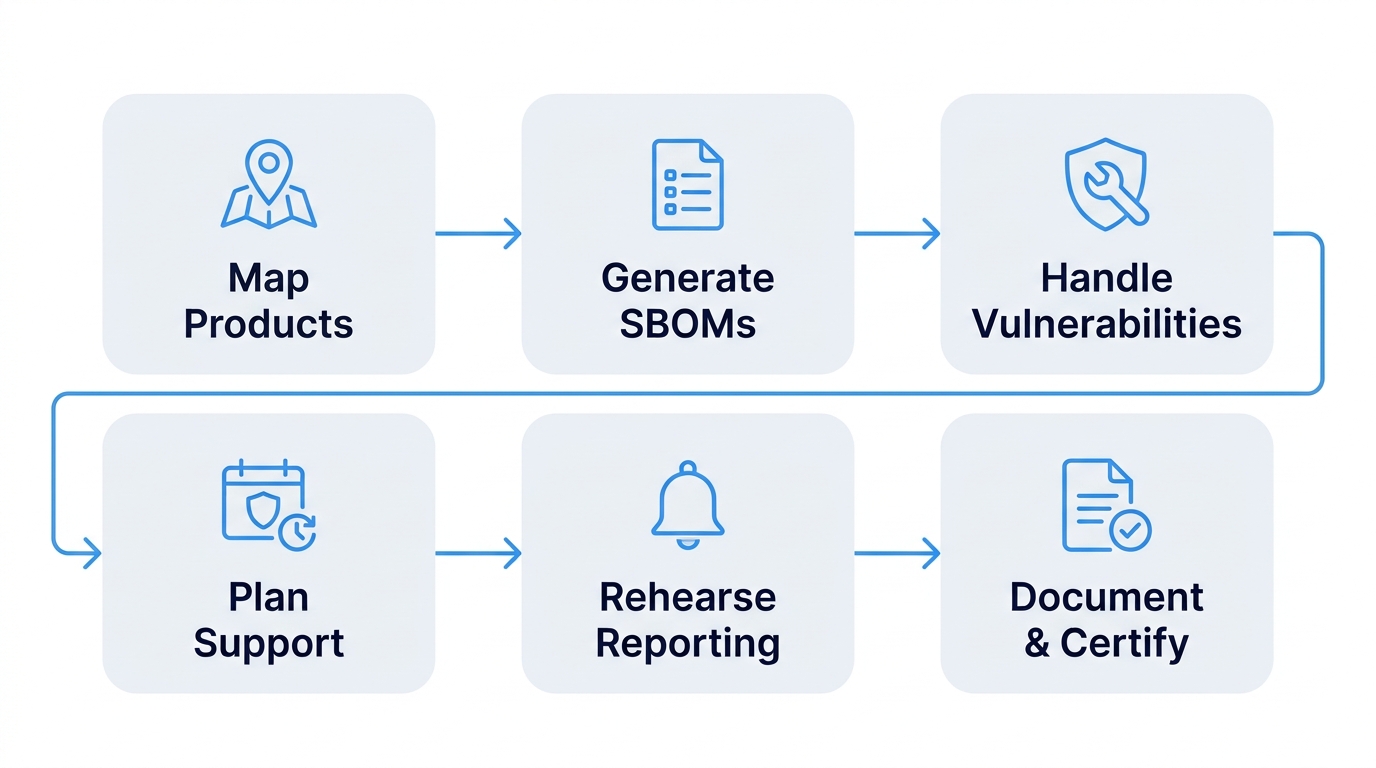
Ordnen Sie Ihre Produkte und Komponenten den Geltungsbereichsregeln zu
Listen Sie jedes Produkt auf, das Sie in der EU auf den Markt bringen, legen Sie Ihre Rolle für jedes einzelne fest und prüfen Sie, ob eine Ausnahmeregelung gilt. Ordnen Sie es anschließend anhand der Anhänge III und IV sowie der Durchführungsverordnung (EU) 2025/2392 der Kategorie „Standard“, „Wichtig“ oder „Kritisch“ zu und notieren Sie den daraus folgenden Konformitätspfad. Halten Sie Ihre Begründung fest und listen Sie die Komponenten jedes Produkts auf, einschließlich Open-Source-Komponenten, da spätere Schritte von dieser Liste abhängen. Sollte ein Produkt in die Klasse I oder II oder in die kritische Gruppe fallen, nehmen Sie bereits jetzt Kontakt zu den Konformitätsbewertungsstellen auf, die sich um die Zulassung als CRA-benannte Stellen bewerben. Bislang wurde noch keine harmonisierte Norm zitiert, sodass sich selbst Produkte der Klasse I nicht auf eine Selbstbewertung stützen können, und es wurde noch keine CRA-benannte Stelle in das Verzeichnis aufgenommen.
SBOMs erstellen und pflegen
Erstellen Sie für jede Version eine SBOM auf der Grundlage des aufgelösten Abhängigkeitsbaums und nicht allein anhand der Manifestdateien, sodass diese über die in Anhang I als Mindestanforderung festgelegten Abhängigkeiten der obersten Ebene hinausgeht. Erstellen Sie die SBOM bei jeder Änderung einer Version neu, bewahren Sie die datierten Kopien auf und gleichen Sie jede einzelne mit den Daten zu Sicherheitslücken ab.
Einführung eines Systems zum Umgang mit Sicherheitslücken mit Patch-Service-Levels
Legen Sie Zielfristen für die Behebung nach Schweregrad fest, benennen Sie einen Verantwortlichen für die Triage eingehender Meldungen und veröffentlichen Sie eine koordinierte Richtlinie zur Offenlegung von Sicherheitslücken mit einer Kontaktstelle (Erwägungsgründe 63 und 76). Veröffentlichen Sie Sicherheitsupdates getrennt von Funktionsupdates, sofern dies technisch machbar ist (Erwägungsgrund 57). Halten Sie jede Entscheidung mit Datum fest, da diese Aufzeichnungen als Nachweis für Anhang I, Teil II dienen.
Planen Sie den Supportzeitraum einschließlich der Komponenten für das Ende der Lebensdauer
Legen Sie für jedes Produkt einen Supportzeitraum ab dem voraussichtlichen Einsatzdatum fest und tragen Sie daneben das Ende der Lebensdauer der jeweiligen Abhängigkeit ein. Wo immer der Support auf der vorgelagerten Ebene zuerst endet, muss jemand die Fehlerbehebungen bereitstellen. Dabei bestehen folgende Optionen: Upgrade, Austausch der Komponente, eigenständige Fehlerbehebung oder Kauf von Fehlerbehebungen. Ein Upgrade ist nicht immer sicher. Für Betriebssysteme, Laufzeitumgebungen und Bibliotheken in ausgelieferten Produkten, deren Lebensdauer abgelaufen ist, bietet „Endless Lifecycle Support“ Sicherheitskorrekturen auf die von Ihnen bereits verwendeten Versionen zurückportiert. Dies eignet sich für Produkte, deren angegebener Supportzeitraum länger ist als der des Upstream-Anbieters.
Üben Sie die Vorgehensweise bei der Meldung unter Berücksichtigung des 24-Stunden-Zeitrahmens
Geben Sie an, wer anhand von Artikel 3 Absatz 42 und Erwägungsgrund 68 entscheidet, ob eine Sicherheitslücke aktiv ausgenutzt wird, und wer sich anmelden und eine Meldung einreichen kann. Verschaffen Sie sich Zugang zur ENISA-Plattform und ermitteln Sie Ihr koordinierendes CSIRT. Gemäß Artikel 14 Absatz 7 ist dies das CSIRT in dem Mitgliedstaat, in dem sich Ihre Hauptniederlassung in der EU befindet. Wenn Sie keine Niederlassung in der EU haben, gilt die folgende Reihenfolge: zunächst der Mitgliedstaat Ihres bevollmächtigten Vertreters, dann der Ihres Importeurs, anschließend der Ihres Vertriebshändlers und schließlich der Mitgliedstaat mit den meisten Nutzern Ihres Produkts. Führen Sie anschließend Tabletop-Übungen sowohl für eine ausgenutzte Sicherheitslücke als auch für einen schwerwiegenden Vorfall durch und messen Sie dabei die Dauer jeder Phase im Hinblick auf die 24- und 72-Stunden-Fristen, die 14-Tage- und Ein-Monats-Abschlussberichte sowie die Benachrichtigung der betroffenen Nutzer.
Stellen Sie die Unterlagen zusammen und wählen Sie Ihren Konformitätsweg
Erstellen Sie die technische Dokumentation, schließen Sie die Konformitätsbewertung für Ihre Produktkategorie ab, stellen Sie die EU-Konformitätserklärung aus und bereiten Sie sich darauf vor, die CE-Kennzeichnung anzubringen. Überprüfen Sie Ihre Lieferantenverträge, damit vorgelagerte Lieferanten verpflichtet sind, Sie unverzüglich über Sicherheitslücken in den von Ihnen gelieferten Komponenten zu informieren. Ihre 24-Stunden-Frist beginnt, sobald Sie davon Kenntnis erlangen. Ein Lieferant, der eine Meldung zurückhält, bedeutet lediglich, dass Sie erst später davon erfahren. Bei Produkten, die bereits auf dem Markt sind, fallen sie erst bei einer wesentlichen Änderung nach dem 11. Dezember 2027 unter die Hauptanforderungen (Artikel 69 Absatz 2); ein Sicherheitsupdate, das das Risiko senkt, ohne den Verwendungszweck des Produkts zu ändern, fällt hingegen nicht darunter (Erwägungsgrund 39). Tools können Nachweise für die technische Dokumentation liefern, doch die Konformitätsbewertung und die Dokumentation selbst liegen weiterhin in der Verantwortung des Herstellers.
Unterstützen Sie die CRA-Patch- und SBOM-Verpflichtungen mit TuxCare
Die unverzügliche Behebung von Sicherheitslücken und die Aktualisierung der SBOM sind die beiden in Anhang I genannten Pflichten, die am stärksten davon abhängen, was in Ihren Open-Source-Abhängigkeiten enthalten ist. SecureChain für Open-Source-Software überprüft die Paketquellen auf versteckte Malware und erstellt die geprüften Pakete in einer isolierten Umgebung neu; jedes Paket wird mit einer Herkunftsnachweis nach SLSA Level 3, einer SBOM und VEX-Erklärungen ausgeliefert. SecureChain patcht außerdem aktive Komponenten im Rahmen einer Service-Level-Vereinbarung und unbegrenzter Lebenszyklus-Support portiert Korrekturen auf Versionen zurück, die vom Upstream-Entwickler nicht mehr gepflegt werden, sodass das Patchen über Ihren angegebenen Supportzeitraum hinweg fortgesetzt werden kann.
Wenn Sie noch nicht sagen können, woher eine Komponente stammt oder wer sie pflegt, sobald die Weiterentwicklung im Upstream eingestellt wird, senden Sie TuxCare Ihre Abhängigkeitsliste. Wenn Sie hauptsächlich Hardware oder Firmware entwickeln, sind die oben verlinkten Seiten der Kommission die bessere nächste Lektüre.
FAQs
Die nationalen Marktüberwachungsbehörden in den einzelnen Mitgliedstaaten sorgen für die Durchsetzung, während die koordinierenden CSIRTs und die ENISA gemeldete Sicherheitslücken und Vorfälle entgegennehmen.
Ja. Hersteller und andere Akteure können Schwachstellen, Cyberbedrohungen und Beinahevorfälle freiwillig einem koordinierenden CSIRT oder der ENISA melden (Erwägungsgrund 74).
Nein. In Anhang I wird ein gängiges, maschinenlesbares Format gefordert, ohne dass ein konkretes Format genannt wird. Die Kommission kann später in einem Durchführungsrechtsakt (Artikel 13 Absatz 24) ein solches Format festlegen. CycloneDX und SPDX sind die beiden Formate, denen Sie am häufigsten begegnen werden.
Ja. Gemäß Artikel 13 Absatz 19 sind Hersteller verpflichtet, zum Zeitpunkt des Kaufs das Enddatum des Supportzeitraums anzugeben, zumindest den Monat und das Jahr. Soweit dies technisch machbar ist, müssen sie den Nutzern zudem nach Ablauf des Supports eine entsprechende Benachrichtigung anzeigen; in Erwägungsgrund 56 wird die Benutzeroberfläche des Produkts als Ort dafür genannt.
Nicht von sich aus. Die Meldeplattform ist so konzipiert, dass Benachrichtigungen vertraulich behandelt werden, insbesondere bei Sicherheitslücken, für die noch kein Sicherheitsupdate vorliegt (Erwägungsgrund 69). Sobald ein Fix verfügbar ist und die Sicherheitslücke öffentlich bekannt ist, nimmt die ENISA sie im Einvernehmen mit Ihnen in die europäische Datenbank für Sicherheitslücken auf (Artikel 17 Absatz 5). Bei einem schwerwiegenden Vorfall kann das koordinierende CSIRT nach Rücksprache mit Ihnen die Öffentlichkeit informieren (Artikel 17 Absatz 2).