Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- La Ley de Resiliencia Cibernética (CRA) establece la obligatoriedad de la ciberseguridad para el hardware y el software conectados que se comercialicen en la UE.
- La obligación de notificar las vulnerabilidades que se están explotando activamente y los incidentes graves está en vigor desde el 11 de septiembre de 2026.
- Las principales obligaciones, entre las que se incluyen las listas de materiales (SBOM), el marcado CE y multas de hasta 15 millones de euros, entrarán en vigor a partir del 11 de diciembre de 2027.
- Empieza por clasificar los productos, mapear los componentes más allá del nivel superior, establecer los periodos de asistencia técnica y ensayar la elaboración de informes.
El cumplimiento de la Ley de Resiliencia Cibernética (CRA) tiene dos plazos distintos, y muchos equipos solo conocen el más tardío. Cumplir con la ley implica satisfacer los requisitos esenciales de ciberseguridad de la CRA, documentar cómo se ha hecho y colocar el marcado CE en el producto. La obligación de notificar las vulnerabilidades explotadas activamente y los incidentes graves está en vigor desde el 11 de septiembre de 2026, mientras que las obligaciones principales se aplican a partir del 11 de diciembre de 2027.
En esta guía se explica qué productos tuyos entran dentro del ámbito de aplicación, qué plazos ya han vencido y en qué debes empezar a trabajar ahora mismo.
¿Qué es la Ley de Resiliencia Cibernética?
La Ley de Resiliencia Cibernética es el Reglamento (UE) 2024/2847, la ley horizontal de la UE que establece requisitos obligatorios de ciberseguridad para los productos con elementos digitales. Entró en vigor el 10 de diciembre de 2024 y se aplica en su totalidad a partir del 11 de diciembre de 2027.
El considerando 1 enumera los dos problemas que aborda. Los productos se comercializan con demasiadas vulnerabilidades y reciben actualizaciones de seguridad de forma irregular, si es que las reciben, y los usuarios carecen de la información necesaria para elegir productos seguros y utilizarlos de forma segura. Los productos con elementos digitales son hardware y software que se conectan a un dispositivo o a una red, directa o indirectamente, así como cualquier tratamiento de datos a distancia que el producto deba realizar para llevar a cabo una de sus funciones (considerandos 9 y 11). Esto abarca productos acabados, como teléfonos y aplicaciones, y la Comisión señala también se extiende a componentes como los chips y los sistemas operativos.
Al tratarse de un reglamento, es directamente aplicable en todos los Estados miembros. En virtud del artículo 64, apartado 2, que entrará en vigor el 11 de diciembre de 2027, el incumplimiento de los requisitos esenciales del anexo I o de las obligaciones del fabricante establecidas en los artículos 13 y 14 podrá acarrear multas de hasta 15 millones de euros o, en el caso de las empresas, del 2,5 % del volumen de negocio anual total a nivel mundial del ejercicio financiero anterior, el importe que sea mayor.
A quiénes se aplica la CRA
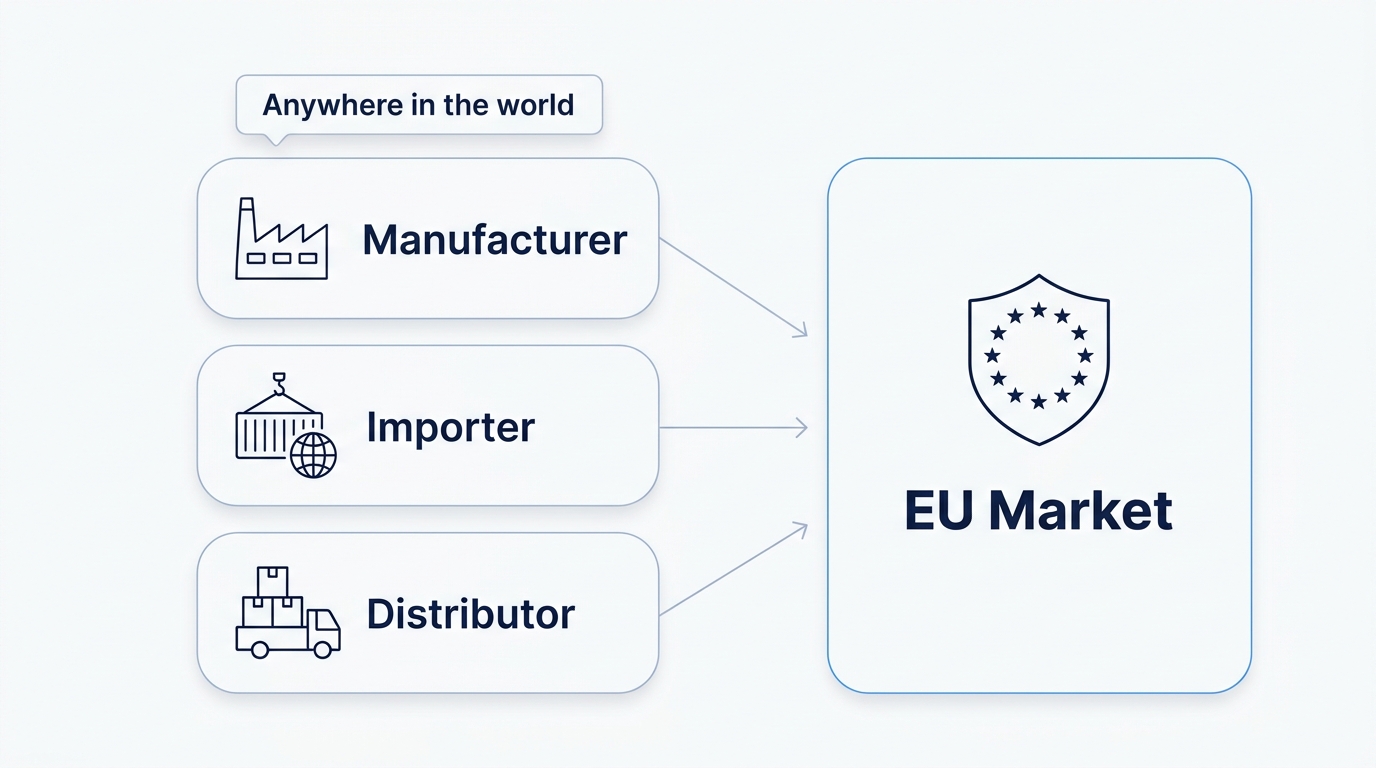
La CRA se aplica a los fabricantes, importadores y distribuidores que comercializan en el mercado de la UE productos que contienen elementos digitales. Los fabricantes son los que asumen la mayor carga. El término abarca a cualquier persona que desarrolle o fabrique un producto, o que encargue su diseño, desarrollo o fabricación, y lo comercialice bajo su propio nombre o marca comercial, tanto si lo cobra como si lo regala (artículo 3, apartado 13). Los importadores y distribuidores tienen sus propias obligaciones, que son menos estrictas. Tampoco importa dónde tenga su sede la empresa. Una empresa estadounidense o asiática que comercialice productos en el mercado de la UE está sujeta a la CRA al igual que una empresa de la UE.
La categoría determina la vía de evaluación de la conformidad. Los ejemplos que figuran a continuación proceden de la página de la Comisión sobre evaluación de la conformidad.
| Categoría | Ejemplos que ofrece la Comisión | Cómo se evalúa la conformidad |
| Por defecto | Aplicaciones móviles, videojuegos, altavoces inteligentes, chips de memoria | Autoevaluación por parte del fabricante |
| Importante (Anexo III, clases I y II) | Sistemas operativos, software antivirus, gestores de arranque, sistemas de gestión de redes, routers, cortafuegos, hipervisores | Los productos de clase I solo pueden someterse a una autoevaluación si se aplican íntegramente normas armonizadas, especificaciones comunes o un sistema de certificación de la UE; en caso contrario, es necesario recurrir a un organismo notificado. Los productos de clase II, como los cortafuegos y los hipervisores, siempre requieren una evaluación por parte de un tercero. |
| En peligro crítico (Anexo IV) | Tarjetas inteligentes, elementos de seguridad, pasarelas para contadores inteligentes | En todos los casos es obligatorio recurrir a un organismo notificado, aunque un certificado de ciberseguridad de la UE podrá sustituirlo una vez que la Comisión establezca las condiciones. |
El software libre tiene aquí su propia vía. En virtud del artículo 32, apartado 5, los fabricantes de software libre y de código abierto de una categoría del anexo III pueden utilizar cualquiera de los procedimientos normalizados, incluida la autoevaluación, siempre que publiquen la documentación técnica cuando el producto se comercialice.
La clasificación se basa en la funcionalidad principal, por lo que un producto que se limite a incluir un cortafuegos no se considera automáticamente como tal (considerando 45). El Reglamento de Ejecución (UE) 2025/2392 establece las descripciones técnicas precisas.
Algunos productos quedan fuera del ámbito de aplicación del Reglamento. Los productos sanitarios y los productos de diagnóstico in vitro, los vehículos sujetos a las normas de homologación de tipo, los productos de aviación certificados y el equipo marítimo cuentan con sus propios regímenes (artículo 2, considerandos 25 y 27), y quedan excluidos los productos fabricados exclusivamente para la seguridad nacional o la defensa (considerando 26).
El concepto de SaaS se interpreta de forma más restrictiva. No se incluyen los sitios web o servicios en la nube que no respalden la funcionalidad de un producto, o que se hayan desarrollado al margen de la responsabilidad del fabricante del producto. Las funciones en la nube creadas para que un producto pueda funcionar sí forman parte de él (considerandos 11 y 12).
El software de código abierto tiene sus propias excepciones. El suministro de software libre y de código abierto que su creador no monetiza no se considera una actividad comercial, por lo que no se le aplican las obligaciones del fabricante (considerando 18). Una empresa que incluya ese código en un producto comercial es responsable de la totalidad del producto, incluidos sus componentes (considerando 34). Las personas jurídicas que apoyan de forma sistemática proyectos de código abierto destinados a un uso comercial, como determinadas fundaciones, se consideran gestores de software de código abierto. Se les aplica un régimen más flexible y no se les permite colocar el marcado CE (considerando 19), y sus obligaciones de notificación en virtud del artículo 24, apartado 3, se aplicarán a partir del 11 de diciembre de 2027.
El alcance, las categorías y las fechas se aplican tanto al hardware como al software. A partir de la sección de requisitos, el enfoque se centra en los componentes de software y el código abierto, ya que el código de terceros es la principal fuente de los riesgos heredados de un producto.
Calendario de cumplimiento de la CRA
El artículo 71 establece tres fechas de aplicación de la Ley de Resiliencia Cibernética, y dos de ellas ya han vencido. Son el 11 de junio de 2026 para las normas relativas a los organismos de evaluación de la conformidad, el 11 de septiembre de 2026 para la presentación de informes previstos en el artículo 14 y el 11 de diciembre de 2027 para todo lo demás.
| Fecha | ¿Qué ocurre? | Situación actual |
| 10 de diciembre de 2024 | Entrada en vigor tras su publicación en el Boletín Oficial el 20 de noviembre de 2024 | Hecho |
| 11 de junio de 2026 | Se aplica el capítulo IV, por lo que los Estados miembros pueden notificar a los organismos de evaluación de la conformidad | Se está tramitando la solicitud, aunque todavía no figura ningún organismo notificado en la lista |
| 11 de septiembre de 2026 | Se aplica la obligación de notificación prevista en el artículo 14 y la ENISA pone en marcha la Plataforma Única de Notificación | En vigor desde el 11 de septiembre de 2026 |
| 11 de diciembre de 2027 | Se aplican las obligaciones principales, incluido el anexo I, la evaluación de la conformidad, el marcado CE y las sanciones previstas en el artículo 64. | Lo siguiente |
Son muchos los equipos que planifican con vistas a diciembre de 2027, aunque la obligación de presentar informes se aplica desde el 11 de septiembre de 2026, es decir, más de un año antes. Las normas sobre sanciones se rigen por el calendario posterior, ya que el artículo 71, apartado 2, solo adelanta la entrada en vigor del artículo 14 y del capítulo IV, mientras que las multas previstas en el artículo 64 se aplicarán a partir del 11 de diciembre de 2027.
Las medidas de apoyo ya están parcialmente en vigor. La Comisión ha adoptado un acto delegado el 11 de diciembre de 2025 sobre los casos en los que un CSIRT coordinador puede retener una notificación, así como sus orientaciones no vinculantes se publicaron el 27 de julio de 2026. Las normas armonizadas se están retrasando. Ninguna había sido citada en el Diario Oficial a fecha de 6 de noviembre de 2026, y las dos primeras normas CEN-CENELEC, relativas al vocabulario y los principios, estaban previstas para su ratificación el 2 de noviembre de 2026, sin que se esperara su publicación en el Diario Oficial en ninguno de los dos casos. Se pueden designar organismos notificados, pero a principios de octubre, las designaciones apenas estaban comenzando, y la base de datos NANDO de la UE aún no incluía ningún organismo notificado de la CRA a mediados de octubre.
Estas fechas siguen vigentes, y la propia página de la Comisión página de la CRA, actualizada en septiembre de 2026, recoge las mismas. La propuesta del «Omnibus Digital» añadiría un punto único de entrada gestionado por la ENISA para la notificación de incidentes, y la posición del 21 de octubre de 2026 sustituye ese punto único por puntos de entrada nacionales. Ninguno de estos cambios es ley todavía, por lo que las notificaciones previstas en el artículo 14 siguen tramitándose a través de la Plataforma Única de Notificación de la ENISA.
Los requisitos fundamentales de la CRA
El núcleo del cumplimiento de la Ley de Resiliencia Cibernética abarca seis ámbitos. El anexo I divide los requisitos esenciales en dos partes: la parte I se refiere a lo que debe hacer el producto y la parte II, a cómo gestiona el fabricante las vulnerabilidades. El considerando 54 establece cómo se aplica cada parte. La gestión de vulnerabilidades se aplica durante todo el período de soporte, mientras que las propiedades del producto se aplican según lo dictado por la evaluación de riesgos. Las autoridades de vigilancia del mercado pueden solicitar consultar la documentación técnica, por lo que debes vincular cada requisito a la documentación que presentarías.
Seguridad desde el diseño con una evaluación de riesgos
El anexo I, parte I, parte de una evaluación de riesgos de ciberseguridad. El fabricante la utiliza para decidir qué características del producto son aplicables y, a continuación, diseña el producto en función de ellas. Entre las características típicas se incluyen la ausencia de vulnerabilidades explotables conocidas en el momento del lanzamiento, configuraciones seguras por defecto, control de acceso, criptografía y actualizaciones de seguridad (anexo I, parte I, punto 2). Cuando un requisito no sea aplicable, la evaluación deberá indicar el motivo (considerando 55). Conserve la evaluación en la documentación técnica, junto con la justificación de cada requisito que haya descartado.
Gestión de vulnerabilidades y la SBOM
La parte II se aplica a todo el período de soporte (considerando 54). Abarca los registros de componentes y vulnerabilidades, la corrección inmediata de las mismas, la realización de pruebas periódicas, la publicación de información sobre las vulnerabilidades corregidas, una política de divulgación coordinada con un punto de contacto y la distribución segura y gratuita de actualizaciones (considerandos 57, 63, 64 y 76).
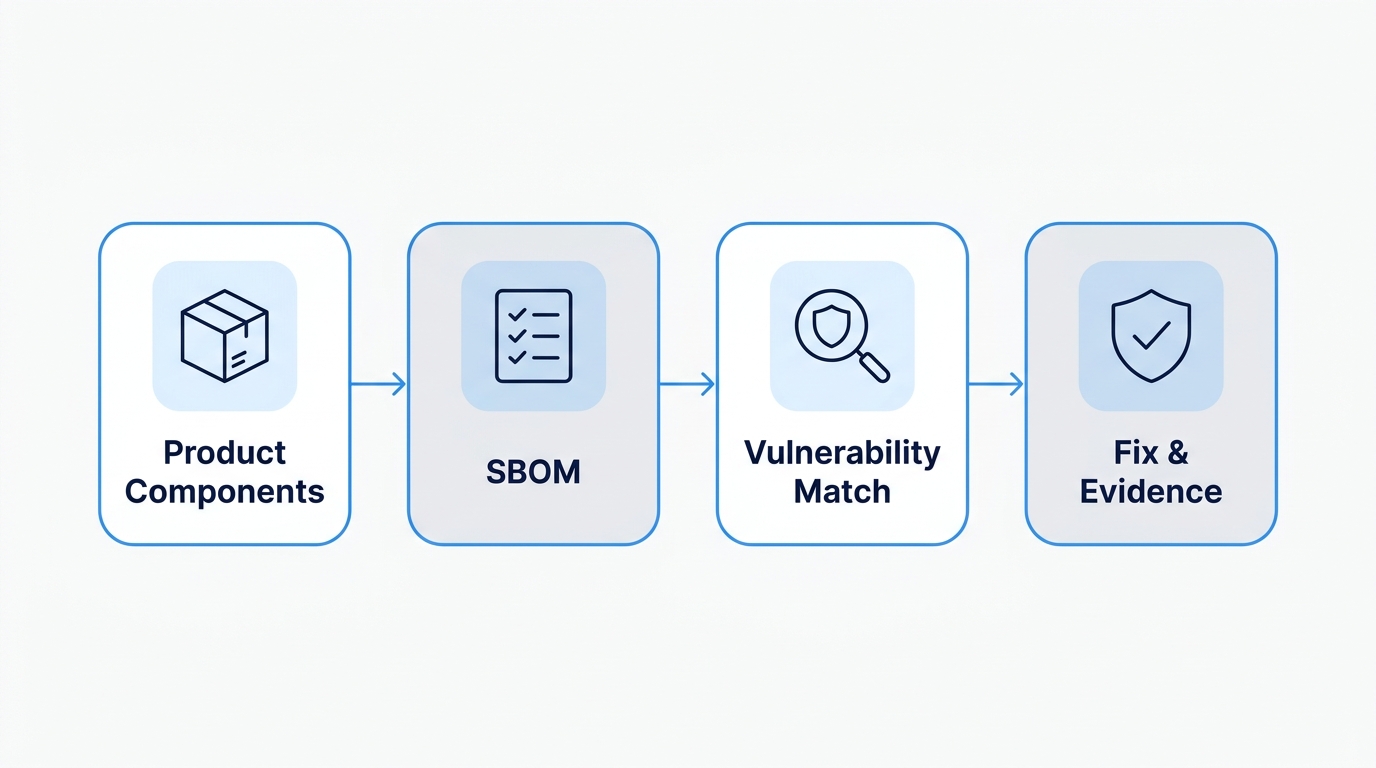
La CRA Requisitos de la SBOM se enmarcan en la primera de esas obligaciones. El anexo I, parte II, punto 1, exige una SBOM en un formato de uso común y legible por máquina que abarque, como mínimo, las dependencias de nivel superior. Las autoridades pueden solicitarla, y el considerando 77 establece que los fabricantes no están obligados a publicarla. Una SBOM actualizada para cada versión, registros fechados de la clasificación y las correcciones, y una política de divulgación publicada conforman el rastro de pruebas. Para los paquetes de código abierto que abarca, SecureChain for Open Source Software publica SBOM legibles por máquina, incluido CycloneDX, y VEX .
Diligencia debida sobre componentes de terceros y de código abierto
El artículo 13, apartado 5, exige actuar con la debida diligencia al integrar componentes ajenos a la organización, incluidos los de código libre y de código abierto. El considerando 34 enumera lo que esto puede implicar, desde comprobar el historial de conformidad y actualizaciones de seguridad del fabricante hasta consultar bases de datos de vulnerabilidades y realizar pruebas adicionales, en función del riesgo. Si se detecta una vulnerabilidad en un componente, el artículo 13, apartado 6, establece que se debe notificar al responsable de su mantenimiento, corregirla en el propio producto y compartir la solución si se ha desarrollado una. Las directrices de la Comisión de julio aclaran que no es necesario informar al responsable del mantenimiento cuando se pueda confirmar que este ya tiene conocimiento de la vulnerabilidad, o cuando el componente ya no tenga responsable de mantenimiento. La corrección en su propio producto sigue siendo su responsabilidad, por lo que una dependencia sin mantenimiento sigue siendo su problema. Las notas fechadas sobre lo que ha comprobado, junto con copias de los informes enviados al responsable del mantenimiento, hacen visible esa diligencia.
SecureChain reconstruye desde el código fuente los paquetes que cubre y registra la procedencia según el nivel 3 de la SLSA, lo que te proporciona pruebas de compilación que puedes citar. Nuestra artículo sobre los ataques a la cadena de suministro de 2026 explica por qué la diligencia debe abarcar tanto cómo se ha compilado un paquete como qué versión se ha instalado.
Actualizaciones de seguridad a lo largo del periodo de soporte
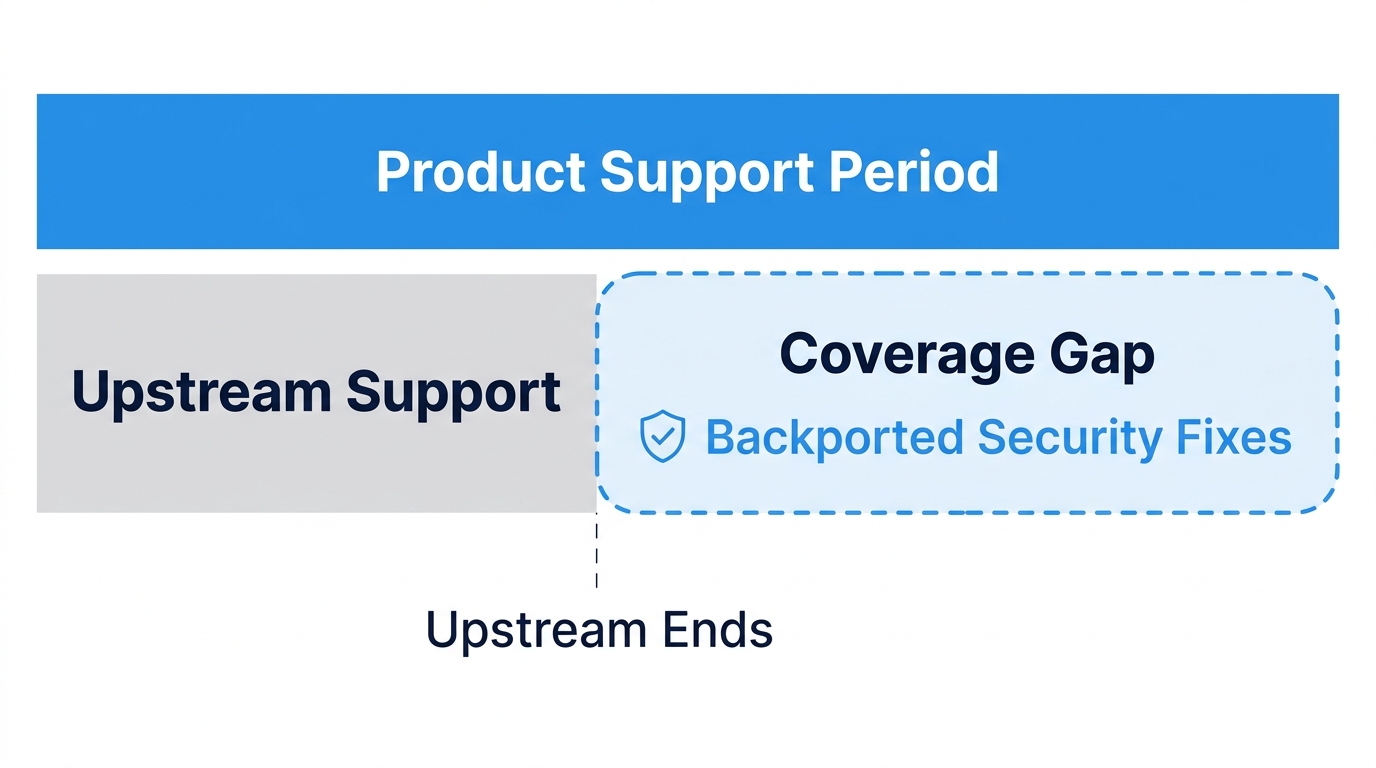
Los fabricantes establecen un período de soporte en función del tiempo que se prevé que el producto esté en uso. Este debe ser de al menos cinco años, salvo que se prevea que el producto esté en uso durante menos tiempo, en cuyo caso el período se ajustará a ese período de uso más corto (artículo 13, apartado 8). El considerando 60 prevé períodos más largos para los productos que los usuarios siguen utilizando durante años, como los sistemas operativos y los routers. Cada actualización de seguridad debe permanecer disponible durante al menos 10 años tras su publicación, o durante el resto del período de soporte si este es más largo (artículo 13, apartado 9). Los marcos de código abierto suelen dejar de publicar correcciones de origen dentro de ese plazo. Nuestra guía sobre el período de soporte de la CRA compara el mínimo de cinco años con las fechas de fin de vida útil de los marcos más populares. Justifica el motivo por el que has elegido ese plazo, ya que las autoridades pueden solicitarlo (considerando 59).
Obligaciones en materia de presentación de informes
La obligación de notificación prevista en el artículo 14 está en vigor desde el 11 de septiembre de 2026 y cuenta con su propia sección más adelante. Mantenga un registro de cómo ha determinado que una vulnerabilidad está siendo explotada de forma activa, copias de la documentación que haya presentado en cada fase y las notificaciones que haya enviado a los usuarios afectados (artículo 14, apartado 8).
Documentación técnica y conformidad con la marca CE
El proceso concluye con la documentación técnica, una evaluación de la conformidad correspondiente a la categoría de su producto, la declaración de conformidad de la UE y el marcado CE, tal y como indica la Comisión en su resumen para los fabricantes . La documentación incluye la evaluación de riesgos, la SBOM y la justificación del periodo de asistencia. Los fabricantes deben mantenerla, junto con la declaración, a disposición de las autoridades de vigilancia del mercado durante al menos diez años tras la comercialización del producto, o durante el periodo de asistencia si este es más largo (artículo 13, apartado 13).
La obligación de presentación de informes de septiembre de 2026
El artículo 14 es la única obligación de los fabricantes que ya es vinculante. A partir del 11 de septiembre de 2026, cualquier fabricante que tenga conocimiento de una vulnerabilidad que se esté explotando activamente en su producto, o de un incidente grave que afecte a la seguridad del mismo, deberá notificarlo a través de la Plataforma Única de Notificación de la ENISA. Una sola notificación llega tanto a la ENISA como al CSIRT coordinador. La alerta temprana debe presentarse en un plazo de 24 horas desde que se tenga conocimiento del hecho, y una notificación más completa, en un plazo de 72 horas. En el caso de una vulnerabilidad que se esté explotando activamente, el informe final debe presentarse a más tardar 14 días después de que esté disponible una medida correctiva o de mitigación. En el caso de un incidente grave, debe presentarse en el plazo de un mes a partir de la notificación de las 72 horas. También debe informar a los usuarios afectados y, cuando proceda, a todos los usuarios sobre la vulnerabilidad o el incidente, así como sobre las medidas de mitigación que puedan aplicar por sí mismos (artículo 14, apartado 8).
La obligación se aplica a los productos incluidos en el ámbito de aplicación que ya se encuentran en el mercado, incluidos aquellos comercializados antes del 11 de diciembre de 2027 (artículo 69, apartado 3), por lo que una versión que hayas lanzado hace años puede dar lugar a su aplicación. El artículo 3, apartado 42, establece como requisito la existencia de pruebas fiables de que un actor malintencionado haya aprovechado la vulnerabilidad de un sistema sin el permiso del propietario, y el considerando 68 deja claro que las vulnerabilidades detectadas mediante pruebas realizadas de buena fe no están sujetas a notificación.
La obligación formal relativa a la SBOM no entrará en vigor hasta el 11 de diciembre de 2027; sin embargo, poder responder en el plazo de un día si un componente afectado por una vulnerabilidad se encuentra en un producto que comercializas suele depender de que ya sepas qué contiene cada versión. Esto hace que los registros de componentes sean una prioridad en tu preparación, independientemente de lo que establezca el plazo de la SBOM. Nuestra guía sobre el artículo 14 de la CRA muestra cómo se desarrolla esta situación cuando el paquete afectado se encuentra en lo más profundo de un árbol de dependencias y el tiempo apremia.
Cómo prepararse con una hoja de ruta para el cumplimiento de la Ley de Resiliencia Cibernética
El plan, desde ahora hasta diciembre de 2027, se articula en seis etapas con vistas al plazo principal, y el simulacro de presentación de informes abarca la única obligación que ya está en vigor.
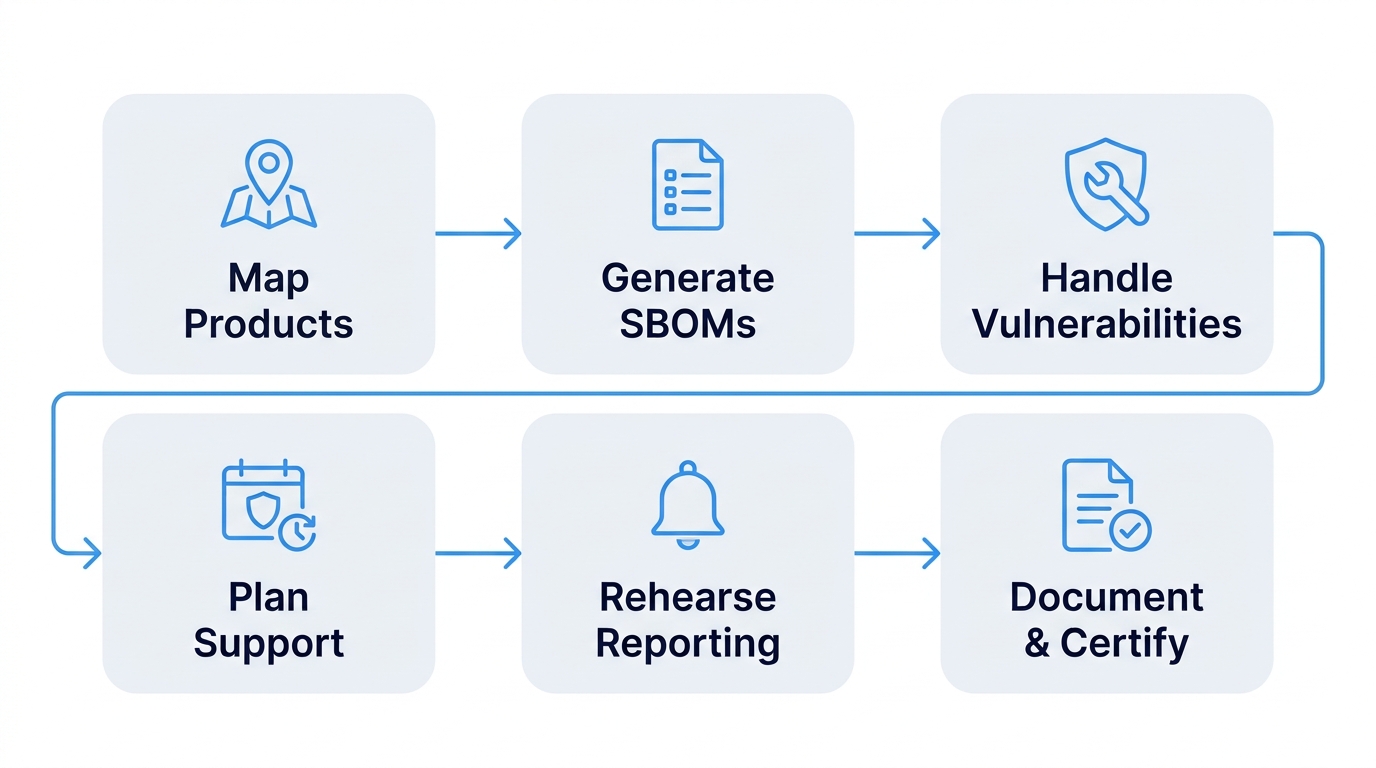
Compara tus productos y componentes con las normas del ámbito de aplicación
Enumera todos los productos que comercializas en la UE, determina tu función en relación con cada uno de ellos y comprueba si se aplica alguna exención. A continuación, clasifícalos en las categorías «por defecto», «importante» o «crítica» utilizando los anexos III y IV y el Reglamento de Ejecución (UE) 2025/2392, y toma nota de la vía de conformidad correspondiente. Registra tu razonamiento y enumera los componentes de cada producto, incluidos los de código abierto, ya que los pasos posteriores dependen de esa lista. Si algún producto entra en la clase I o II, o en el grupo «crítico», empieza ya a ponerte en contacto con los organismos de evaluación de la conformidad que solicitan convertirse en organismos notificados por la CRA. Aún no se ha citado ninguna norma armonizada, por lo que ni siquiera los productos de clase I pueden basarse en la autoevaluación, y todavía no se ha publicado ninguna lista de organismos notificados por la CRA.
Generar y mantener listas de materiales de software (SBOM)
Elabora una SBOM para cada versión a partir del árbol de dependencias resuelto, en lugar de basarte únicamente en los manifiestos, de modo que vaya más allá de las dependencias de primer nivel que exige como mínimo el Anexo I. Vuelve a generarla cada vez que cambie una versión, conserva las copias con fecha y compara cada una de ellas con los datos sobre vulnerabilidades.
Gestión de vulnerabilidades con niveles de servicio de parches
Establezca plazos de corrección según el nivel de gravedad, designe a una persona responsable de clasificar los informes recibidos y publique una política coordinada de divulgación de vulnerabilidades con un punto de contacto (considerandos 63 y 76). Distribuya las actualizaciones de seguridad por separado de las actualizaciones de funciones cuando sea técnicamente viable (considerando 57). Deje constancia por escrito de cada decisión indicando la fecha, ya que dichos registros constituyen el registro de pruebas para el anexo I, parte II.
Planificar el periodo de asistencia, incluidos los componentes relacionados con el fin de vida útil
Establece un periodo de soporte para cada producto a partir de su fecha de uso prevista y, a continuación, indica junto a cada uno la fecha de fin de vida útil de su dependencia. Cuando el soporte del proveedor original finalice primero, alguien tendrá que proporcionar las correcciones, y las opciones son actualizar, sustituir el componente, aplicar los parches por tu cuenta o comprar las correcciones. La actualización no siempre es segura. En el caso de los sistemas operativos, entornos de ejecución y bibliotecas que han llegado al final de su vida útil y que se incluyen en los productos comercializados, Endless Lifecycle Support retroporta las correcciones de seguridad a las versiones que ya utilizas, lo que resulta adecuado para productos cuyo periodo de soporte declarado supera el del proveedor original.
Ensaya el manual de actuación en caso de incidente siguiendo el plazo de 24 horas
Indica quién decide si una vulnerabilidad está siendo explotada activamente, utilizando el artículo 3, apartado 42, y el considerando 68 como criterio, y quién puede iniciar sesión y presentar una notificación. Accede a la plataforma de la ENISA e identifica tu CSIRT coordinador. Según el artículo 14, apartado 7, se trata del CSIRT del Estado miembro en el que se encuentre tu establecimiento principal en la UE. Si no dispone de un establecimiento en la UE, la alternativa se aplica, por orden, al Estado miembro de su representante autorizado, a continuación al de su importador, luego al de su distribuidor y, por último, al Estado miembro con el mayor número de usuarios de su producto. A continuación, realice simulacros tanto para una vulnerabilidad explotada como para un incidente grave, cronometrando cada fase en función de los plazos de 24 y 72 horas, los informes finales de 14 días y un mes, y la notificación a los usuarios afectados.
Reúne la documentación y elige tu vía de conformidad
Elabora la documentación técnica, completa la evaluación de conformidad correspondiente a tu categoría, emite la declaración de conformidad de la UE y prepárate para colocar el marcado CE. Revisa los contratos con los proveedores para que los proveedores de la cadena de suministro estén obligados a notificarte sin demora cualquier vulnerabilidad en los componentes que te suministran. Tu plazo de 24 horas comienza en el momento en que tengas conocimiento de ello. Si un proveedor no te avisa, eso solo significa que te enterarás más tarde. En el caso de los productos que ya se encuentran en el mercado, solo una modificación sustancial posterior al 11 de diciembre de 2027 los somete a los requisitos principales (artículo 69, apartado 2), mientras que una actualización de seguridad que reduzca el riesgo sin alterar la finalidad prevista del producto no lo hace (considerando 39). Las herramientas pueden aportar pruebas para la documentación técnica, pero la evaluación de la conformidad y la propia documentación siguen siendo responsabilidad del fabricante.
Apoya las obligaciones relacionadas con los parches CRA y las SBOM con TuxCare
Corregir las vulnerabilidades sin demora y mantener actualizada la SBOM son las dos obligaciones del Anexo I que dependen en mayor medida del contenido de tus dependencias de código abierto. SecureChain para software de código abierto analiza el código fuente de los paquetes en busca de malware oculto y recompila los paquetes verificados en un entorno aislado; además, cada uno de ellos se distribuye con procedencia SLSA de nivel 3, una SBOM y declaraciones VEX. SecureChain también aplica parches a los componentes activos en el marco de un acuerdo de nivel de servicio, y Soporte de ciclo de vida ilimitado retroaplica las correcciones a versiones que el desarrollador original ya no mantiene, de modo que la aplicación de parches puede continuar durante todo el periodo de soporte declarado.
Si todavía no puedes indicar de dónde procede un componente o quién se encarga de actualizarlo una vez que el desarrollo original se detiene, envía a TuxCare tu lista de dependencias. Si te dedicas principalmente al desarrollo de hardware o firmware, lo mejor es que consultes a continuación las páginas de la Comisión enlazadas más arriba.
Preguntas frecuentes
Las autoridades nacionales de vigilancia del mercado de cada Estado miembro se encargan de su aplicación, mientras que los CSIRT coordinados y la ENISA reciben las notificaciones de vulnerabilidades e incidentes.
Sí. Los fabricantes y otras entidades pueden notificar de forma voluntaria las vulnerabilidades, las amenazas cibernéticas y los incidentes evitados por poco a un CSIRT coordinador o a la ENISA (considerando 74).
No. El anexo I exige un formato de uso común y legible por máquina, sin especificar ninguno en concreto. La Comisión puede especificar uno más adelante en un acto de ejecución (artículo 13, apartado 24). CycloneDX y SPDX son los dos que más te encontrarás.
Sí. El artículo 13, apartado 19, exige a los fabricantes que indiquen la fecha de finalización del periodo de asistencia, al menos el mes y el año, en el momento de la compra. Cuando sea técnicamente viable, también deben mostrar a los usuarios una notificación una vez finalizada la asistencia, y el considerando 56 señala la interfaz de usuario del producto como el lugar adecuado para hacerlo.
No por sí sola. La plataforma de notificación está diseñada para garantizar la confidencialidad de las notificaciones, especialmente en el caso de las vulnerabilidades para las que aún no existe una actualización de seguridad (considerando 69). Una vez que se dispone de una solución y la vulnerabilidad es de dominio público, la ENISA la añade a la base de datos europea de vulnerabilidades, previo acuerdo contigo (artículo 17, apartado 5). En caso de incidente grave, el CSIRT coordinador puede informar al público tras consultarte (artículo 17, apartado 2).