Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- A Lei de Resiliência Cibernética (CRA) torna obrigatória a segurança cibernética para hardware e software conectados disponibilizados na UE.
- A obrigatoriedade de notificação de vulnerabilidades exploradas ativamente e de incidentes graves está em vigor desde 11 de setembro de 2026.
- As principais obrigações, incluindo as listas de materiais de segurança (SBOMs), a marcação CE e multas de até 15 milhões de euros, entram em vigor a partir de 11 de dezembro de 2027.
- Comece classificando os produtos, mapeando os componentes além do nível superior, definindo os períodos de suporte e testando a geração de relatórios.
A conformidade com a Lei de Resiliência Cibernética (CRA) envolve dois prazos, e muitas equipes só estão cientes do mais recente. Estar em conformidade significa atender aos requisitos essenciais de segurança cibernética da CRA, documentar como isso foi feito e apor a marcação CE ao produto. A obrigatoriedade de notificação de vulnerabilidades exploradas ativamente e de incidentes graves está em vigor desde 11 de setembro de 2026, enquanto as principais obrigações passam a valer a partir de 11 de dezembro de 2027.
Este guia explica quais dos seus produtos estão incluídos no escopo, quais prazos já venceram e o que você deve começar a fazer agora.
O que é a Lei de Resiliência Cibernética?
A Lei de Resiliência Cibernética é Regulamento (UE) 2024/2847, a lei horizontal da UE que estabelece requisitos obrigatórios de segurança cibernética para produtos com elementos digitais. Ela entrou em vigor em 10 de dezembro de 2024 e passa a ser aplicada integralmente a partir de 11 de dezembro de 2027.
O Considerando 1 identifica os dois problemas que pretende resolver. Os produtos são comercializados com um número excessivo de vulnerabilidades e recebem atualizações de segurança de forma irregular, quando recebem, e os usuários não dispõem das informações necessárias para escolher produtos seguros e utilizá-los com segurança. Produtos com elementos digitais são hardware e software que se conectam a um dispositivo ou rede, direta ou indiretamente, e qualquer processamento remoto de dados que o produto precise realizar para executar uma de suas funções (considerandos 9 e 11). Isso abrange produtos acabados, como telefones e aplicativos, e a Comissão observa também abrange componentes como chips e sistemas operacionais.
Por se tratar de um regulamento, ele se aplica diretamente em todos os Estados-Membros. De acordo com o Artigo 64, parágrafo 2, que entra em vigor em 11 de dezembro de 2027, a violação dos requisitos essenciais do Anexo I ou das obrigações do fabricante previstas nos Artigos 13 e 14 pode acarretar multas de até € 15 milhões ou, no caso de empresas, 2,5% do faturamento anual global total do exercício financeiro anterior, o que for maior.
A quem se aplica a CRA
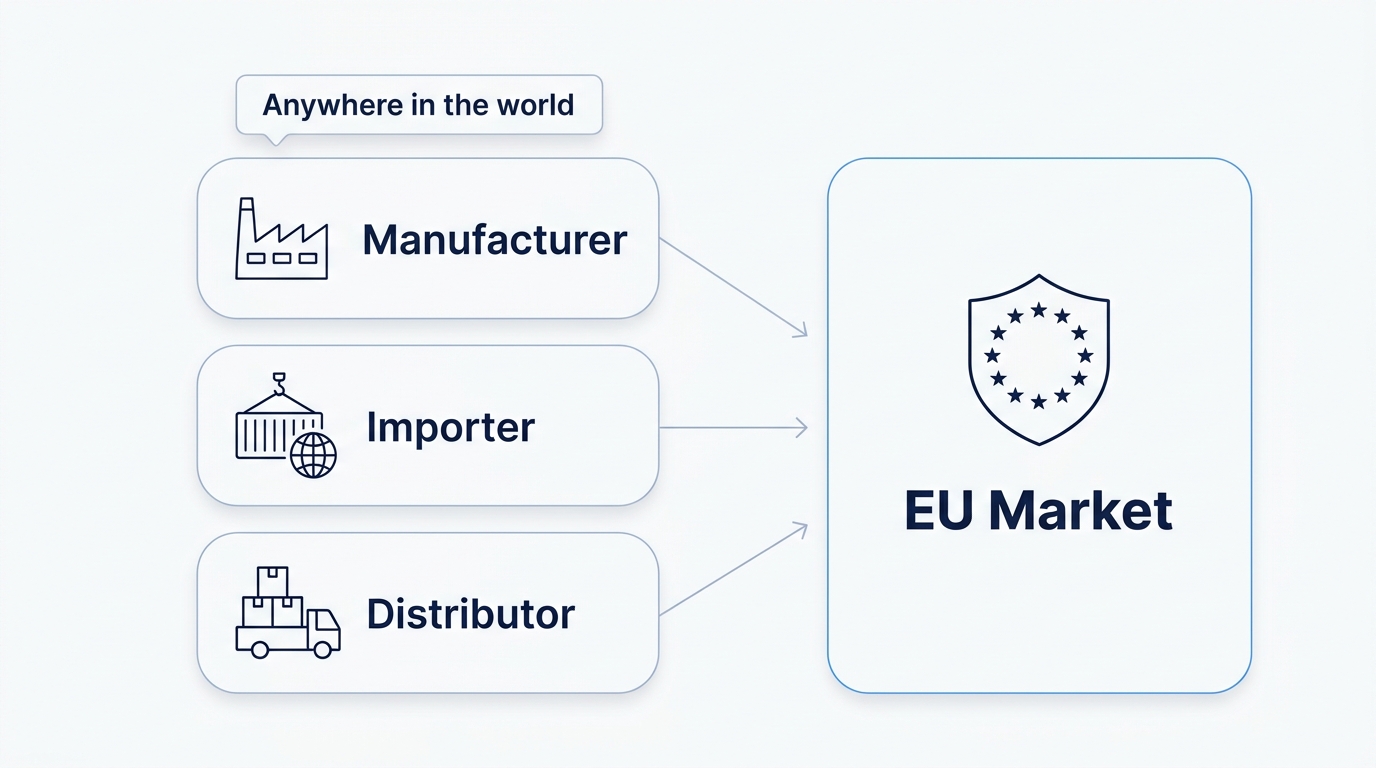
A CRA se aplica a fabricantes, importadores e distribuidores que disponibilizam produtos com elementos digitais no mercado da UE. Os fabricantes assumem a maior responsabilidade. O termo abrange qualquer pessoa que desenvolva ou fabrique um produto, ou que o mande projetar, desenvolver ou fabricar, e o comercialize sob seu próprio nome ou marca registrada, independentemente de cobrar por ele ou distribuí-lo gratuitamente (Artigo 3(13)). Importadores e distribuidores têm suas próprias obrigações, menos onerosas. O local onde a empresa está sediada também não faz diferença. Uma empresa dos EUA ou da Ásia que coloque produtos no mercado da UE está sujeita à CRA da mesma forma que uma empresa da UE.
A categoria determina a via de conformidade. Os exemplos a seguir foram extraídos da página da Comissão sobre avaliação da conformidade.
| Categoria | Exemplos apresentados pela Comissão | Como a conformidade é avaliada |
| Padrão | Aplicativos móveis, jogos de computador, alto-falantes inteligentes, chips de memória | Autoavaliação pelo fabricante |
| Importante (Anexo III, classes I e II) | Sistemas operacionais, softwares antivírus, gerenciadores de inicialização, sistemas de gerenciamento de rede, roteadores, firewalls, hipervisores | Os produtos da Classe I só podem ser autoavaliados mediante a aplicação integral de normas harmonizadas, especificações comuns ou um esquema de certificação da UE; caso contrário, é necessário recorrer a um organismo notificado. Os produtos da Classe II, como firewalls e hipervisores, sempre exigem avaliação por terceiros. |
| Crítico (Anexo IV) | Cartões inteligentes, elementos de segurança, gateways para medidores inteligentes | É obrigatório recorrer a um órgão notificado em todos os casos, embora um certificado de segurança cibernética da UE possa substituí-lo assim que a Comissão definir as condições |
O software de código aberto segue aqui um caminho próprio. De acordo com o Artigo 32(5), os fabricantes de software livre e de código aberto pertencentes a uma categoria do Anexo III podem utilizar qualquer um dos procedimentos padrão, incluindo a autoavaliação, desde que publiquem a documentação técnica no momento em que o produto for colocado no mercado.
A classificação segue a funcionalidade principal; portanto, um produto que inclua apenas um firewall não é automaticamente considerado como tal (considerando 45). O Regulamento de Execução (UE) 2025/2392 estabelece as descrições técnicas precisas.
Alguns produtos estão fora do âmbito de aplicação do regulamento. Os dispositivos médicos e os produtos para diagnóstico in vitro, os veículos sujeitos às regras de homologação, os produtos de aviação certificados e os equipamentos marítimos têm seus próprios regimes (Artigo 2º, considerandos 25 e 27), e os produtos fabricados exclusivamente para fins de segurança nacional ou defesa estão excluídos (considerando 26).
O conceito de SaaS é interpretado de forma mais restrita. Um site ou serviço em nuvem que não ofereça suporte às funcionalidades de um produto, ou que tenha sido desenvolvido fora da esfera de responsabilidade do fabricante do produto, não está abrangido. Os recursos em nuvem desenvolvidos para permitir o funcionamento de um produto fazem parte dessa definição (considerandos 11 e 12).
O código aberto tem suas próprias exceções. O fornecimento de software livre e de código aberto que seu criador não monetiza não é considerado uma atividade comercial; portanto, as obrigações do fabricante não se aplicam a ele (considerando 18). Uma empresa que inclua esse código em um produto comercial é responsável pelo produto como um todo, incluindo seus componentes (considerando 34). Pessoas jurídicas que apoiam sistematicamente projetos de código aberto destinados ao uso comercial, como certas fundações, são consideradas gestoras de software de código aberto. Elas se beneficiam de um regime mais flexível e não têm permissão para apor a marcação CE (considerando 19), e suas obrigações de prestação de contas nos termos do Artigo 24(3) passam a vigorar a partir de 11 de dezembro de 2027.
O escopo, as categorias e as datas se aplicam tanto ao hardware quanto ao software. A partir da seção de requisitos, o foco se restringe aos componentes de software e ao código aberto, uma vez que o código de terceiros é a principal fonte da exposição herdada de um produto.
Cronograma de conformidade com a CRA
O Artigo 71 estabelece três datas de entrada em vigor da Lei de Resiliência Cibernética, e duas delas já passaram. São elas: 11 de junho de 2026 para as regras relativas aos organismos de avaliação da conformidade, 11 de setembro de 2026 para os relatórios previstos no Artigo 14 e 11 de dezembro de 2027 para todas as demais disposições.
| Data | O que acontece | Situação atual |
| 10 de dezembro de 2024 | Entrada em vigor após a publicação no Diário Oficial em 20 de novembro de 2024 | Concluído |
| 11 de junho de 2026 | O Capítulo IV é aplicável, de modo que os Estados-Membros possam notificar os organismos de avaliação da conformidade | Inscrição, embora ainda não haja nenhum organismo notificado listado |
| 11 de setembro de 2026 | Apresentação de relatórios nos termos do Artigo 14 se aplica, e a ENISA lança a Plataforma Única de Relatórios | Em vigor desde 11 de setembro de 2026 |
| 11 de dezembro de 2027 | Aplicam-se as principais obrigações, incluindo o Anexo I, a avaliação da conformidade, a marcação CE e as sanções previstas no Artigo 64 | A seguir |
Muitas equipes planejam suas atividades com base em dezembro de 2027, mas a obrigação de prestação de contas já está em vigor desde 11 de setembro de 2026, mais de um ano antes. As regras relativas às penalidades seguem o cronograma posterior, uma vez que o Artigo 71(2) antecipa apenas o Artigo 14 e o Capítulo IV, deixando que as multas previstas no Artigo 64 passem a vigorar a partir de 11 de dezembro de 2027.
As medidas de apoio já estão parcialmente em vigor. A Comissão adotou um ato delegado em 11 de dezembro de 2025 sobre quando uma CSIRT coordenadora pode reter uma notificação, bem como suas orientações foram publicadas em 27 de julho de 2026. As normas harmonizadas estão atrasadas. Nenhuma havia sido citada no Diário Oficial até 6 de novembro de 2026, e as duas primeiras normas CEN-CENELEC, que abrangem vocabulário e princípios, estavam previstas para ratificação em 2 de novembro de 2026, sem que se esperasse a publicação no Diário Oficial para nenhuma delas. Os organismos notificados podem ser designados, mas, no início de outubro, as designações estavam apenas começando, e a base de dados NANDO da UE ainda não listava nenhum organismo notificado da CRA em meados de outubro.
Essas datas continuam válidas, e a própria página da Comissão página da CRA, atualizada em setembro de 2026, lista as mesmas. A proposta do Omnibus Digital acrescentaria um ponto único de entrada, administrado pela ENISA, para notificações de incidentes, e a posição de 21 de outubro de 2026 substitui esse ponto por pontos de entrada nacionais. Nenhuma das duas alterações se tornou lei ainda; portanto, os relatórios previstos no Artigo 14 ainda devem ser encaminhados por meio da Plataforma Única de Notificação da ENISA.
Os principais requisitos da CRA
O cerne da conformidade com a Lei de Resiliência Cibernética abrange seis áreas. O Anexo I divide os requisitos essenciais em duas partes: a Parte I aborda o que o produto deve fazer, e a Parte II aborda como o fabricante lida com as vulnerabilidades. O Considerando 54 estabelece como cada parte se aplica. O tratamento de vulnerabilidades se aplica durante todo o período de suporte, enquanto as propriedades do produto se aplicam conforme determinado pela avaliação de risco. As autoridades de fiscalização de mercado podem solicitar o acesso à documentação técnica; portanto, vincule cada requisito às evidências que você forneceria.
Segurança desde a concepção com uma avaliação de riscos
O Anexo I, Parte I parte de uma avaliação de riscos de segurança cibernética. O fabricante utiliza-a para decidir quais propriedades do produto se aplicam e, em seguida, desenvolve o produto de acordo com elas. As propriedades típicas incluem a ausência de vulnerabilidades exploráveis conhecidas no momento do lançamento, configurações seguras por padrão, controle de acesso, criptografia e atualizações de segurança (Anexo I, Parte I, ponto 2). Quando um requisito não se aplica, a avaliação deve explicar o motivo (considerando 55). Mantenha a avaliação na documentação técnica, juntamente com a justificativa para cada requisito que você excluir.
Gestão de vulnerabilidades e a SBOM
A Parte II se aplica a todo o período de suporte (considerando 54). Ela abrange registros de componentes e vulnerabilidades, correções imediatas, testes regulares, publicação de informações sobre vulnerabilidades corrigidas, uma política de divulgação coordenada com um ponto de contato e a distribuição segura e gratuita de atualizações (considerandos 57, 63, 64 e 76).
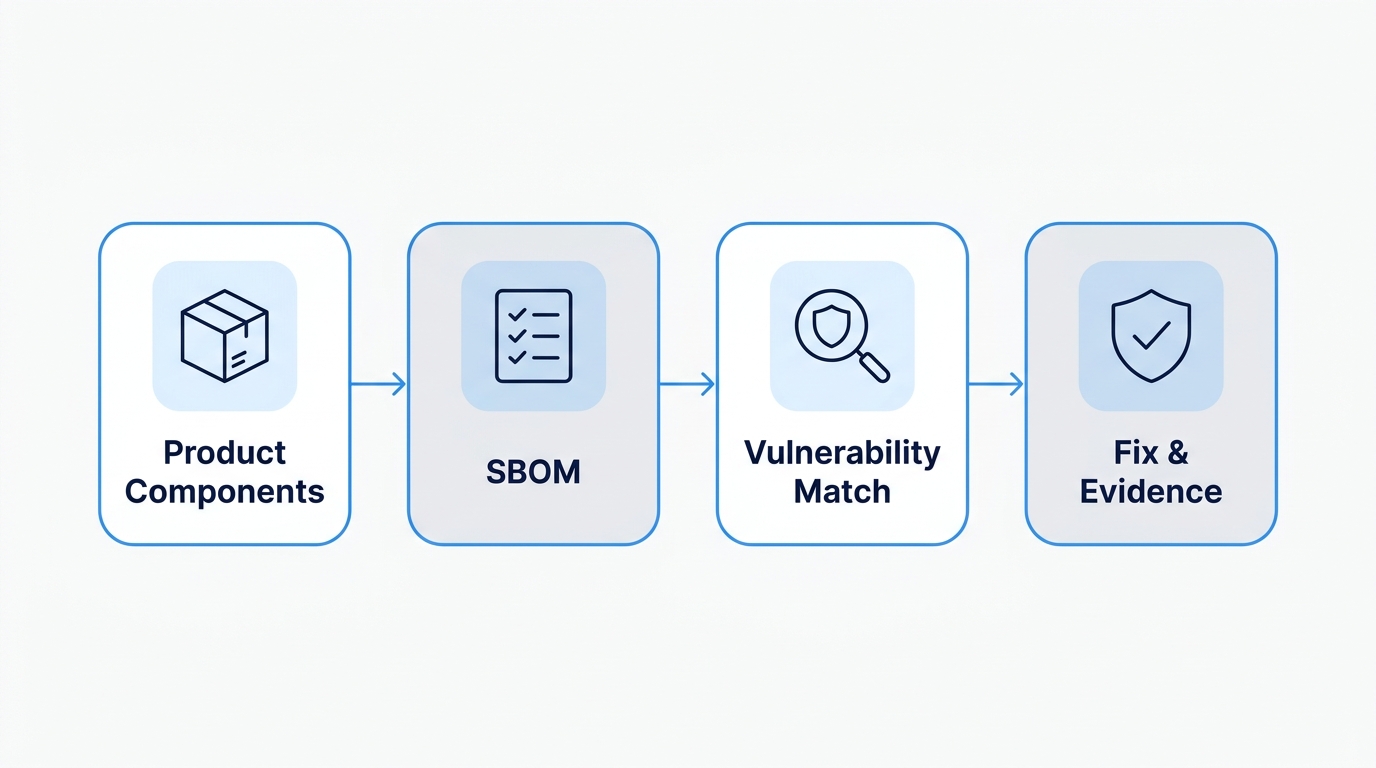
A CRA Requisitos da SBOM estão incluídos na primeira dessas obrigações. O Anexo I, Parte II, ponto 1, exige uma SBOM em um formato comumente utilizado e legível por máquina que abranja, no mínimo, as dependências de nível superior. As autoridades podem solicitá-la, e o considerando 77 estabelece que os fabricantes não são obrigados a publicá-la. Uma SBOM atualizada para cada versão, registros datados de triagem e correções, além de uma política de divulgação publicada, compõem a trilha de evidências. Para os pacotes de código aberto que abrange, o SecureChain for Open Source Software publica SBOMs legíveis por máquina, incluindo o CycloneDX, e VEX .
Due Diligence em componentes de terceiros e de código aberto
O Artigo 13, parágrafo 5, exige a devida diligência ao integrar componentes externos à sua organização, incluindo aqueles de código aberto e gratuitos. O Considerando 34 enumera o que isso pode envolver, desde a verificação da conformidade do fabricante e do histórico de atualizações de segurança até a consulta a bancos de dados de vulnerabilidades e a realização de testes adicionais, de acordo com o nível de risco. Se você encontrar uma vulnerabilidade em um componente, o Artigo 13, parágrafo 6, determina que você a comunique ao responsável pela manutenção, corrija-a em seu próprio produto e compartilhe sua correção, caso tenha desenvolvido uma. As orientações da Comissão, divulgadas em julho, esclarecem que não é necessário enviar um relatório ao desenvolvedor original quando for possível confirmar que o mantenedor já está ciente do problema ou quando o componente não tiver mais um mantenedor. A correção no seu próprio produto continua sendo de sua responsabilidade, e é por isso que uma dependência sem manutenção continua sendo um problema seu. Anotações datadas sobre o que foi verificado, além de cópias dos relatórios enviados ao desenvolvedor original, tornam essa diligência visível.
SecureChain reconstrói os pacotes que abrange a partir do código-fonte e registra a proveniência de nível 3 da SLSA, o que fornece evidências da compilação para você citar. Nossa postagem sobre os ataques à cadeia de suprimentos em 2026 mostra por que a diligência deve abranger tanto a forma como um pacote foi compilado quanto a versão que você instalou.
Atualizações de segurança ao longo do período de suporte
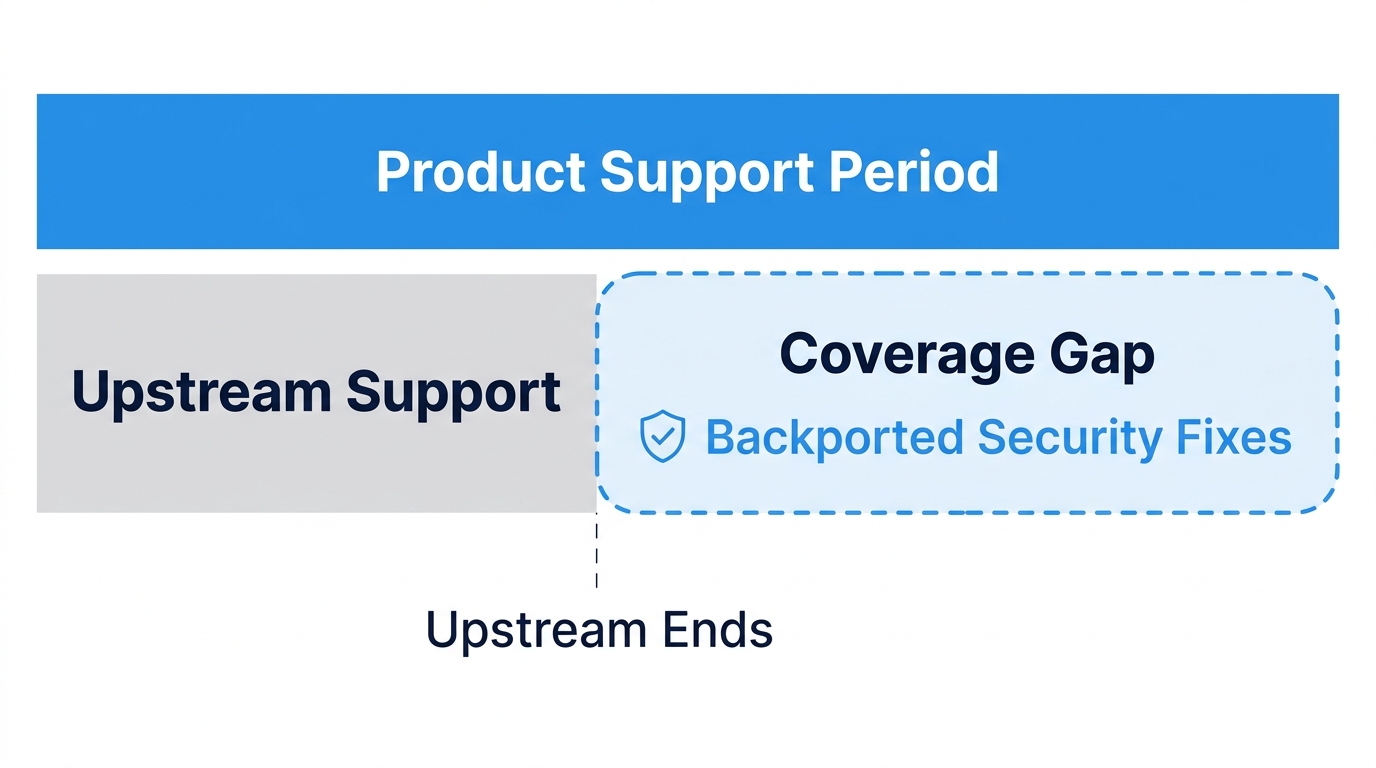
Os fabricantes definem um período de suporte com base no tempo previsto de uso do produto. Esse período deve ser de pelo menos cinco anos, a menos que se preveja que o produto seja utilizado por menos tempo; nesse caso, o período corresponde a esse tempo de uso mais curto (Artigo 13, parágrafo 8). O Considerando 60 prevê períodos mais longos para produtos que as pessoas mantêm em funcionamento por anos, como sistemas operacionais e roteadores. Cada atualização de segurança deve, então, permanecer disponível por pelo menos 10 anos após sua publicação, ou pelo restante do período de suporte, se este for mais longo (Artigo 13, parágrafo 9). As estruturas de código aberto frequentemente deixam de publicar correções do desenvolvedor original dentro desse prazo. Nosso guia de período de suporte da CRA compara o prazo mínimo de cinco anos com as datas de fim de vida útil de estruturas populares. Justifique o motivo por trás do seu período, pois as autoridades podem solicitá-lo (considerando 59).
Obrigações de prestação de contas
A obrigatoriedade de notificação prevista no Artigo 14 está em vigor desde 11 de setembro de 2026 e conta com uma seção específica a seguir. Mantenha um registro de como você avaliou que uma vulnerabilidade estava sendo explorada ativamente, cópias dos documentos apresentados em cada etapa e das notificações enviadas aos usuários afetados (Artigo 14, parágrafo 8).
Documentação Técnica e Conformidade com a CE
O processo é concluído com a documentação técnica, uma avaliação de conformidade para a categoria do seu produto, a declaração de conformidade da UE e a marcação CE, conforme a visão geral para fabricantes . A documentação inclui a avaliação de riscos, a SBOM e a justificativa do período de suporte. Os fabricantes devem mantê-la, juntamente com a declaração, à disposição das autoridades de fiscalização de mercado por pelo menos dez anos após a colocação do produto no mercado, ou pelo período de suporte, caso este seja mais longo (Artigo 13, parágrafo 13).
A obrigação de prestação de contas de setembro de 2026
O Artigo 14 é a única obrigação do fabricante que já é vinculativa. A partir de 11 de setembro de 2026, um fabricante que tomar conhecimento de uma vulnerabilidade ativamente explorada em seu produto, ou de um incidente grave que afete a segurança do produto, deverá notificar por meio da Plataforma Única de Notificação da ENISA. Uma única notificação chega tanto à ENISA quanto ao CSIRT coordenador. O alerta prévio deve ser enviado no prazo de 24 horas após a constatação, e uma notificação mais completa, no prazo de 72 horas. No caso de uma vulnerabilidade ativamente explorada, o relatório final deve ser apresentado no prazo máximo de 14 dias após a disponibilização de uma medida corretiva ou de mitigação. No caso de um incidente grave, o prazo é de um mês a partir da notificação de 72 horas. Você também deve informar os usuários afetados e, quando apropriado, todos os usuários sobre a vulnerabilidade ou o incidente e quaisquer medidas de mitigação que eles possam aplicar por conta própria (Artigo 14(8)).
A obrigação se aplica aos produtos abrangidos que já estão no mercado, incluindo aqueles colocados no mercado antes de 11 de dezembro de 2027 (Artigo 69, parágrafo 3), portanto, uma versão que você lançou há anos pode acionar essa obrigação. O Artigo 3, parágrafo 42, estabelece como critério a existência de provas confiáveis de que um agente mal-intencionado explorou a falha em um sistema sem a permissão do proprietário, e o considerando 68 deixa claro que vulnerabilidades encontradas por meio de testes realizados de boa-fé não são passíveis de notificação.
A obrigação formal relativa à SBOM só entra em vigor em 11 de dezembro de 2027; no entanto, responder em até um dia se um componente vulnerável está presente em um produto que você comercializa geralmente depende de já saber o que cada versão contém. Isso coloca os registros de componentes no centro de sua preparação, independentemente do prazo estabelecido para a SBOM. Nosso guia sobre o Artigo 14 da CRA mostra como isso funciona quando o pacote afetado está bem no fundo de uma árvore de dependências e o tempo está se esgotando.
Como se preparar com um roteiro de conformidade com a Lei de Resiliência Cibernética
O plano, que se estende daqui até dezembro de 2027, avança em direção ao prazo principal em seis etapas, e o ensaio de relatórios abrange a única tarefa que já está em operação.
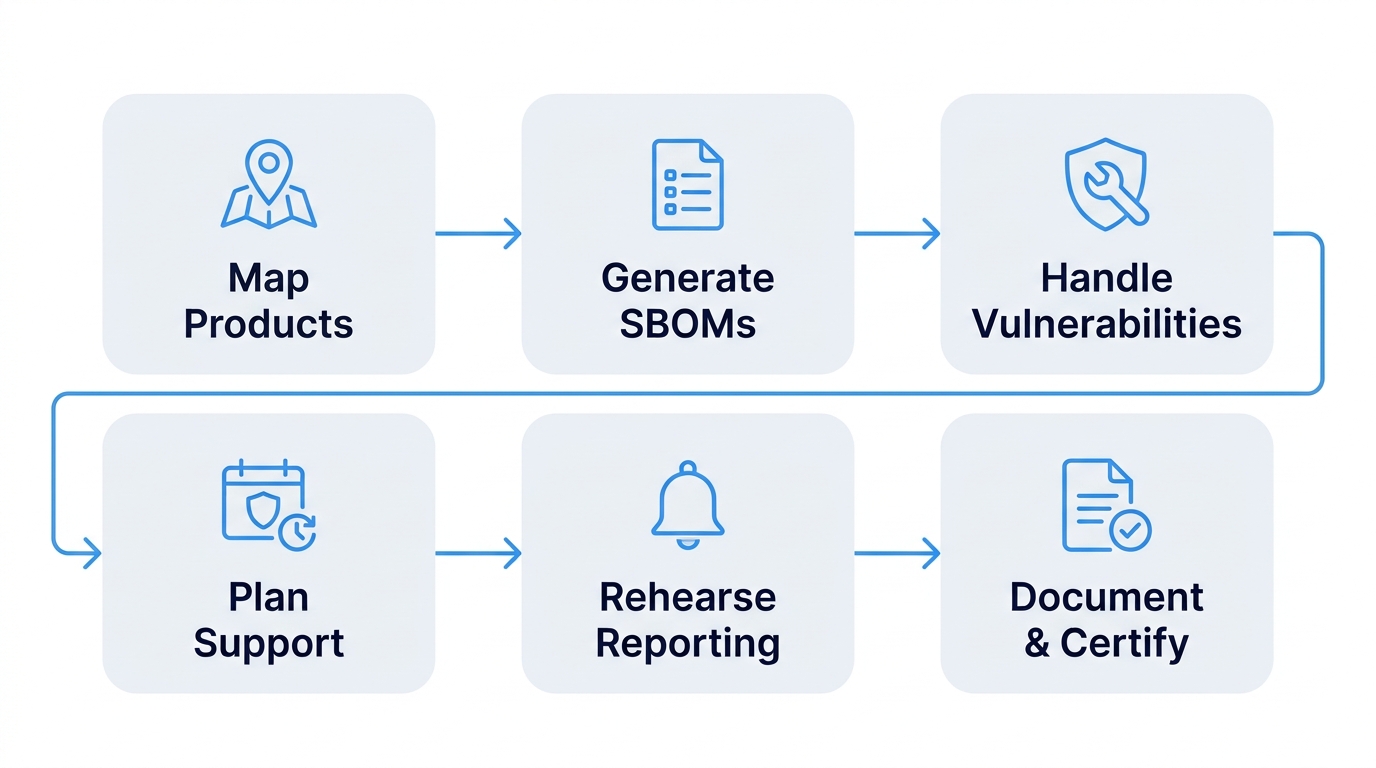
Mapeie seus produtos e componentes de acordo com as regras de escopo
Liste todos os produtos que você disponibiliza na UE, defina sua função em relação a cada um deles e verifique se há alguma isenção aplicável. Em seguida, classifique-os nas categorias “padrão”, “importante” ou “crítica”, utilizando os Anexos III e IV e o Regulamento de Execução (UE) 2025/2392, e anote a via de conformidade a ser seguida. Registre seu raciocínio e liste os componentes de cada produto, incluindo os de código aberto, pois as etapas posteriores dependem dessa lista. Se algum produto for classificado na classe I ou II, ou no grupo crítico, entre em contato agora mesmo com os organismos de avaliação da conformidade que estão se candidatando para se tornarem organismos notificados pela CRA. Ainda não foi citada nenhuma norma harmonizada; portanto, mesmo os produtos da classe I não podem se basear na autoavaliação, e nenhum organismo notificado pela CRA foi listado até o momento.
Gerar e manter SBOMs
Crie uma SBOM para cada versão a partir da árvore de dependências resolvida, em vez de apenas com base nos manifestos, de modo que ela abranja mais do que apenas as dependências de nível superior exigidas, no mínimo, pelo Anexo I. Regenerá-la sempre que houver uma alteração na versão, manter as cópias datadas e comparar cada uma delas com os dados de vulnerabilidades.
Gerenciamento de vulnerabilidades com níveis de serviço de correção
Defina prazos-alvo para correção de acordo com a gravidade, designe um responsável para classificar os relatórios recebidos e publique uma política coordenada de divulgação de vulnerabilidades com um ponto de contato (considerandos 63 e 76). Distribua atualizações de segurança separadamente das atualizações de recursos, sempre que isso for tecnicamente viável (considerando 57). Registre cada decisão com a data, pois esses registros constituem o rastro de evidências para o Anexo I, Parte II.
Planeje o período de suporte, incluindo os componentes em fim de vida útil
Defina um período de suporte para cada produto a partir de sua data prevista de uso e, em seguida, anote a data de fim de vida útil de cada dependência ao lado dele. Sempre que o suporte do fornecedor original terminar primeiro, alguém terá que fornecer as correções, e as opções são: atualizar, substituir o componente, aplicar o patch por conta própria ou comprar as correções. A atualização nem sempre é segura. Para sistemas operacionais, ambientes de execução e bibliotecas em fim de vida útil dentro de produtos comercializados, o Suporte de Ciclo de Vida Ilimitado porta correções de segurança para as versões que você já utiliza, o que é adequado para produtos cujo período de suporte declarado se estende além da existência do fornecedor original.
Ensaie o manual de procedimentos de notificação seguindo o cronograma de 24 horas
Identifique quem decide se uma vulnerabilidade está sendo explorada ativamente, utilizando o Artigo 3(42) e o considerando 68 como critério, e quem pode acessar o sistema e registrar a vulnerabilidade. Obtenha acesso à plataforma da ENISA e identifique o seu CSIRT coordenador. De acordo com o Artigo 14(7), esse é o CSIRT do Estado-Membro onde se encontra o seu estabelecimento principal na UE. Caso você não possua estabelecimento na UE, a ordem de prioridade segue, nessa sequência: o Estado-Membro do seu representante autorizado, depois o do seu importador, em seguida o do seu distribuidor e, por fim, o Estado-Membro com o maior número de usuários do seu produto. Em seguida, realize exercícios simulados tanto para uma vulnerabilidade explorada quanto para um incidente grave, cronometrando cada etapa em relação aos prazos de 24 e 72 horas, aos relatórios finais de 14 dias e um mês, e à notificação aos usuários afetados.
Reúna a documentação e escolha sua via de conformidade
Elabore a documentação técnica, conclua a avaliação de conformidade para a sua categoria, emita a declaração de conformidade da UE e prepare-se para apor a marcação CE. Revise os contratos com fornecedores para que os fornecedores de nível anterior sejam obrigados a notificá-lo imediatamente sobre vulnerabilidades nos componentes que você comercializa. Seu prazo de 24 horas começa a contar a partir do momento em que você toma conhecimento. Um fornecedor que omite uma notificação significa apenas que você ficará sabendo mais tarde. Para produtos já no mercado, somente uma modificação substancial após 11 de dezembro de 2027 os sujeita aos requisitos principais (Artigo 69, parágrafo 2), enquanto uma atualização de segurança que reduza o risco sem alterar a finalidade pretendida do produto não os sujeita (considerando 39). Ferramentas podem fornecer evidências para a documentação técnica, mas a avaliação de conformidade e a própria documentação permanecem a cargo do fabricante.
Apoie as obrigações relacionadas a patches e SBOM da CRA com a TuxCare
Corrigir vulnerabilidades sem demora e manter uma SBOM atualizada são as duas obrigações do Anexo I que mais dependem do conteúdo de suas dependências de código aberto. SecureChain para software de código aberto verifica a origem dos pacotes em busca de malware oculto e recompila os pacotes verificados em um ambiente isolado; cada um deles é fornecido com proveniência SLSA Nível 3, uma SBOM e declarações VEX. O SecureChain também aplica patches em componentes ativos sob um acordo de nível de serviço e Suporte Ilimitado ao Ciclo de Vida aplica correções retroativas a versões que o desenvolvedor original não mantém mais, de modo que a aplicação de correções possa continuar durante todo o período de suporte declarado.
Se você ainda não souber dizer de onde veio um componente ou quem faz os patches nele depois que o desenvolvimento original for interrompido, envie sua lista de dependências à TuxCare. Se você desenvolve principalmente hardware ou firmware, as páginas da Comissão cujos links estão acima são a melhor leitura a seguir.
Perguntas frequentes
As autoridades nacionais de fiscalização do mercado em cada Estado-Membro são responsáveis pela aplicação da lei, enquanto os CSIRTs coordenados e a ENISA recebem as notificações de vulnerabilidades e incidentes.
Sim. Os fabricantes e outras entidades podem notificar voluntariamente vulnerabilidades, ameaças cibernéticas e incidentes evitados por pouco a uma CSIRT coordenadora ou à ENISA (considerando 74).
Não. O Anexo I exige um formato comumente utilizado e legível por máquina, sem especificar um em particular. A Comissão poderá especificar um formato posteriormente, por meio de um ato de execução (Artigo 13, parágrafo 24). O CycloneDX e o SPDX são os dois formatos que você encontrará com mais frequência.
Sim. O Artigo 13, parágrafo 19, exige que os fabricantes informem a data de término do período de suporte — pelo menos o mês e o ano — no momento da compra. Quando for tecnicamente viável, eles também devem exibir uma notificação aos usuários assim que o suporte for encerrado, e o considerando 56 indica a interface do usuário do produto como o local adequado para isso.
Não por si só. A plataforma de notificação foi desenvolvida para manter a confidencialidade das notificações, especialmente no caso de vulnerabilidades que ainda não tenham uma atualização de segurança (considerando 69). Assim que uma correção estiver disponível e a vulnerabilidade for de conhecimento público, a ENISA a adiciona ao banco de dados europeu de vulnerabilidades, mediante acordo com você (Artigo 17, parágrafo 5). No caso de um incidente grave, o CSIRT coordenador pode informar o público após consultar você (Artigo 17, parágrafo 2).