Support technique
 Documentation
 Connexion
 Nous contacter



Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- Les formules payantes d'Endor Labs sont proposées uniquement sur devis, le nombre de licences « Code » et « Open Source » étant calculé en fonction du nombre de développeurs contributeurs.
- SecureChain fournit des paquets recompilés et corrigés, tandis que Snyk et Aikido analysent votre code et vos dépendances.
- Socket surveille le comportement des paquets, Mend.io automatise les demandes de correction, et Sonatype bloque les composants au niveau du référentiel.
- Black Duck se concentre sur les fichiers binaires et les licences, c'est-à-dire les aspects les plus importants dans le cadre des fusions-acquisitions et des analyses de micrologiciels.
Endor Labs est une plateforme de sécurité des applications surtout connue pour son analyse de la composition logicielle basée sur l'accessibilité. Son moteur d'accessibilité trace le graphe d'appel de votre code afin d'identifier les fonctions de dépendances vulnérables que votre application appelle réellement ; ainsi, une liste de milliers de résultats potentiels se réduit à ceux auxquels votre code a effectivement accès. La plateforme couvre également le code propriétaire, les images de conteneurs et la gouvernance des agents de codage basés sur l'IA.
De nombreuses équipes continuent de comparer les différentes solutions disponibles. C'est généralement parce qu'elles ont besoin de se concentrer sur d'autres aspects, tels que le blocage des paquets malveillants, les demandes de correction automatisées, l'analyse des binaires et des licences, ou encore la mise à disposition de paquets corrigés lorsqu'il n'existe pas de correctif en amont.
Chaque solution recoupe un aspect différent des activités d'Endor Labs. Snyk, Mend.io et Aikido offrent la couverture la plus large en tant que suites complètes de sécurité des applications, tandis que les autres se concentrent sur un point de contrôle spécifique.
Ci-dessous, nous comparons chacune d'entre elles en termes d'approche, de couverture et d'inconvénients.
Comparaison des concurrents d'Endor Labs
| Outil | Approche | Modèle de tarification | Le plus adapté | Principal inconvénient |
| TuxCare SecureChain | Registre de paquets sélectionnés et reconstruits | Devis personnalisé, à tarif fixe pour toute la durée du contrat | Piles en fin de vie et soumises à de nombreux audits | Pas de lecture de code ni d'accessibilité |
| Snyk | Suite de scanners conçue avant tout pour les développeurs | Offres en libre-service publiées, devis « Enterprise » | Équipes dirigées par des développeurs | Les coûts augmentent en fonction des effectifs et du volume de numérisation |
| Prise | Analyse des comportements | Formule gratuite et forfaits publiés par développeur ; tarif Enterprise sur demande | npm et les préoccupations liées aux logiciels malveillants sur PyPI | L'accessibilité totale est réservée à la version Entreprise. |
| Mend.io | Analyse et mise à jour des PR | Tarifs publiés par développeur : AppSec peut atteindre 1 000 dollars par développeur et par an | Les équipes qui souhaitent corriger les PR à grande échelle | AppSec est proposé sous forme d'offre groupée |
| Sécurité de l'aïkido | Plateforme AppSec consolidée | Formule gratuite pour 2 utilisateurs, formules forfaitaires comprenant 10 utilisateurs | Petites équipes disposant d'un budget limité | Les limites d'utilisation augmentent par tranche |
| Sonatype | Blocage au niveau du référentiel | Prix de départ publiés, contrats basés sur la consommation | Entreprises Java utilisant Nexus | Plusieurs produits proposant différents modèles de tarification en fonction de l'utilisation |
| Canard noir | Analyse des fichiers binaires, des extraits de code et des licences | Devis uniquement | Aspects juridiques, fusions-acquisitions et vérification du micrologiciel | Devis sans engagement |
*Modèles tarifaires vérifiés en septembre 2026.
1. TuxCare SecureChain
SecureChain intervient au niveau de la source des paquets. Il recompile chaque paquet à partir d’une source vérifiée dans des environnements de compilation sécurisés et isolés, le analyse à la recherche de logiciels malveillants connus et de modèles de code suspects, puis le met à disposition via un référentiel que vos développeurs utilisent déjà. Il est spécialement conçu pour traiter précisément ce type de backlog où les vulnérabilités détectées ne disposent d’aucun correctif en amont permettant une mise à jour.
Caractéristiques principales
Chaque paquet est recompilé à partir du code source et mis à disposition via un registre unique sur l'ensemble de JavaScript, Python, Java, Go, Rustet PHP, avec un filtrage des logiciels malveillants avant que quoi que ce soit n'atteigne votre agent de compilation.
Les correctifs accompagnent le progiciel tout au long de son cycle de vie. Les progiciels actifs bénéficient de correctifs dans le cadre du SLA dès la publication des CVE, et le support de cycle de vie illimité prend le relais une fois que la maintenance en amont prend fin.
Chaque paquet est également accompagné de preuves d'audit. Les paquets sont compilés et signés conformément au niveau 3 de la norme SLSA, avec des SBOM au format SPDX ou CycloneDX (selon le paquet), ainsi que des documents VEX au format CycloneDX.
Tarification
TuxCare ne publie pas de tarifs publics ; les prix sont donc communiqués via un devis personnalisé. Il est également possible d'obtenir un devis groupé pour l'ensemble des produits TuxCare. Les mises à jour sont fournies à un prix fixe pendant toute la durée du contrat. Vous trouverez plus de détails sur la page dédiée aux tarifs.
Les points forts de SecureChain
Le principal atout réside dans les correctifs fournis lorsque le développeur en amont cesse ses activités. TuxCare assure directement la maintenance des paquets dès que le développeur en amont cesse de publier des mises à jour, et le service « Endless Lifecycle Support » effectue des portages en amont des correctifs de sécurité vers les versions exactes que vous utilisez, dans le cadre d'un SLA publié. La vérification a lieu avant même que votre processus de compilation ne demande un paquet, car la recompilation et le filtrage s'effectuent au niveau du registre.
L'adoption de cette solution n'implique pas de refonte du flux de travail. Que vous optiez pour Artifactory, Nexus, GitHub Packages ou le gestionnaire de paquets intégré à SecureChain, les développeurs conservent les mêmes paquets, les mêmes API et le même flux de travail. Les coûts restent également stables, puisque les tarifs sont fixes pendant toute la durée du contrat.
Les limites de SecureChain
Il n'analyse pas votre propre code. Il ne propose ni analyse statique (SAST), ni détection des secrets, ni analyse IaC, ni analyse d'accessibilité ; vous devrez donc utiliser un outil d'analyse en parallèle. SecureChain ne propose pas non plus d'images de conteneurs renforcées.
La couverture des bibliothèques s'étend à JavaScript, Python, Java, Go, Rust et PHP ; les projets .NET et Ruby doivent donc recourir à une autre source. De plus, le filtrage des logiciels malveillants recherche des modèles connus et du code suspect, plutôt que de procéder à l'analyse comportementale au moment de l'installation proposée par Socket.
Idéal pour : Les équipes dont certaines dépendances sont en fin de vie ou ont été abandonnées, les entreprises soumises à une réglementation qui ont besoin de preuves de provenance et de SBOM à la demande, ainsi que les équipes de plateformes utilisant Artifactory ou Nexus pour plusieurs langages de programmation.
2. Snyk
Snyk est souvent utilisé comme référence par Endor Labs, et son offre gratuite fait partie de ses atouts. Il s'agit d'une plateforme destinée aux développeurs qui couvre les dépendances open source, le code propriétaire, les conteneurs et l'infrastructure en tant que code.
Caractéristiques principales
Même la formule gratuite inclut l'analyse SCA, SAST, IaC et l'analyse des conteneurs, avec des intégrations pour les IDE, les interfaces en ligne de commande (CLI) et les systèmes de contrôle de version. Son analyse d'accessibilité compare le graphe d'appels de votre application à ceux de vos dépendances. Cette fonctionnalité est disponible pour Java, JavaScript, TypeScript et Python, tandis que C# est en accès anticipé.
Les conseils de correction s'affichent dans l'IDE et dans les pull requests, et l'intégration à Jira est incluse dans les formules payantes.
Tarification
Snyk publie les tarifs de ses formules en libre-service et commercialise son offre « Enterprise » par l'intermédiaire de son service commercial. La tarification dépend du nombre de développeurs actifs et de l'étendue de l'utilisation de la plateforme ; ainsi, le devis pour une suite complète peut être très éloigné du prix d'entrée de gamme. Consultez la page des tarifs de Snyk pour connaître les tarifs actuels.
Les points forts de Snyk
Vous pouvez commencer gratuitement et souscrire à une formule pour petites équipes sans avoir à passer par un entretien commercial. Les résultats s'affichent directement dans l'IDE et dans les pull requests, là où les ingénieurs travaillent déjà, et un seul fournisseur propose plusieurs outils d'analyse.
Les lacunes de Snyk
Les formules en libre-service imposent des limites d'utilisation, ce qui fait que les équipes en pleine croissance finissent par s'orienter vers la formule Entreprise. À partir de là, les coûts augmentent à mesure que vous ajoutez des contributeurs et que vous activez davantage de fonctionnalités de numérisation. De plus, Reachability prend en charge moins de langues que le scanner.
Idéal pour : Les équipes dirigées par des développeurs, dans lesquelles les ingénieurs corrigent les problèmes détectés par l'outil d'analyse, et les petites équipes qui souhaitent commencer gratuitement.
3. Prise
Socket analyse le comportement d'un paquet lors de son installation, notamment les scripts, les appels réseau, les écritures sur le système de fichiers et le code obscurci. Cela lui permet de signaler les paquets détournés et victimes de typosquatting avant même qu’un CVE n’existe.
Caractéristiques principales
L'analyse comportementale couvre plus de 70 types de risques, grâce à des analyses basées sur l'IA suivies d'une vérification humaine. Socket Firewall, un proxy, bloque les logiciels malveillants confirmés avant leur installation. La version gratuite couvre npmet yarn, pnpm, pip, uvet cargo sur des registres publics, tandis qu’Enterprise ajoute des registres privés, des politiques et d’autres écosystèmes.
Les formules payantes bénéficient d'une analyse de l'accessibilité précalculée, tandis que la formule Enterprise offre une analyse complète de l'accessibilité au niveau des fonctionnalités. La gamme comprend également Socket Basics (SAST, secrets, conteneurs) et Certified Patches.
Tarification
Socket publie les tarifs par développeur pour les formules Free, Team et Business, et établit des devis pour la formule Enterprise. La formule Team requiert un minimum de cinq développeurs et la formule Business, un minimum de 20 développeurs. Les produits sont vendus à l'unité ; demandez donc que le prix du pare-feu Enterprise soit inclus dans votre devis. Consultez la page des tarifs de Socket pour connaître les tarifs actuels.
Les points forts de Socket
Il détecte les attaques par paquets malveillants qui ne figurent pas encore dans les bases de données de vulnérabilités. Le pare-feu gratuit offre aux développeurs individuels une protection au moment de l'installation, accessible d'une simple commande et ne nécessitant aucun compte. En matière de confidentialité, Socket précise que votre code source reste sur votre machine ou dans votre environnement d'intégration continue (CI), seules les informations relatives aux dépendances étant transmises à son service.
Les lacunes de Socket
Pour bénéficier d'une accessibilité complète au niveau des fonctionnalités, il faut souscrire à l'offre « Enterprise », tandis que l'offre « Business » est accessible à partir de 20 développeurs. Le pare-feu gratuit ne prend pas en charge les registres privés et se contente d'émettre des alertes, sans bloquer les paquets signalés par l'analyse IA seule. Le routage via Artifactory ou Nexus nécessite l'offre « Enterprise ».
L'analyse en interne s'effectue via Socket Basics, qui coordonne des scanners open source. Testez-le avec votre outil SAST actuel avant de mettre quoi que ce soit hors service.
Idéal pour : les équipes JavaScript et Python dont la principale préoccupation concerne les logiciels malveillants ciblant le registre, ainsi que les équipes qui utilisent déjà un outil d'analyse des vulnérabilités et souhaitent y ajouter un blocage au moment de l'installation.
4. Mend.io
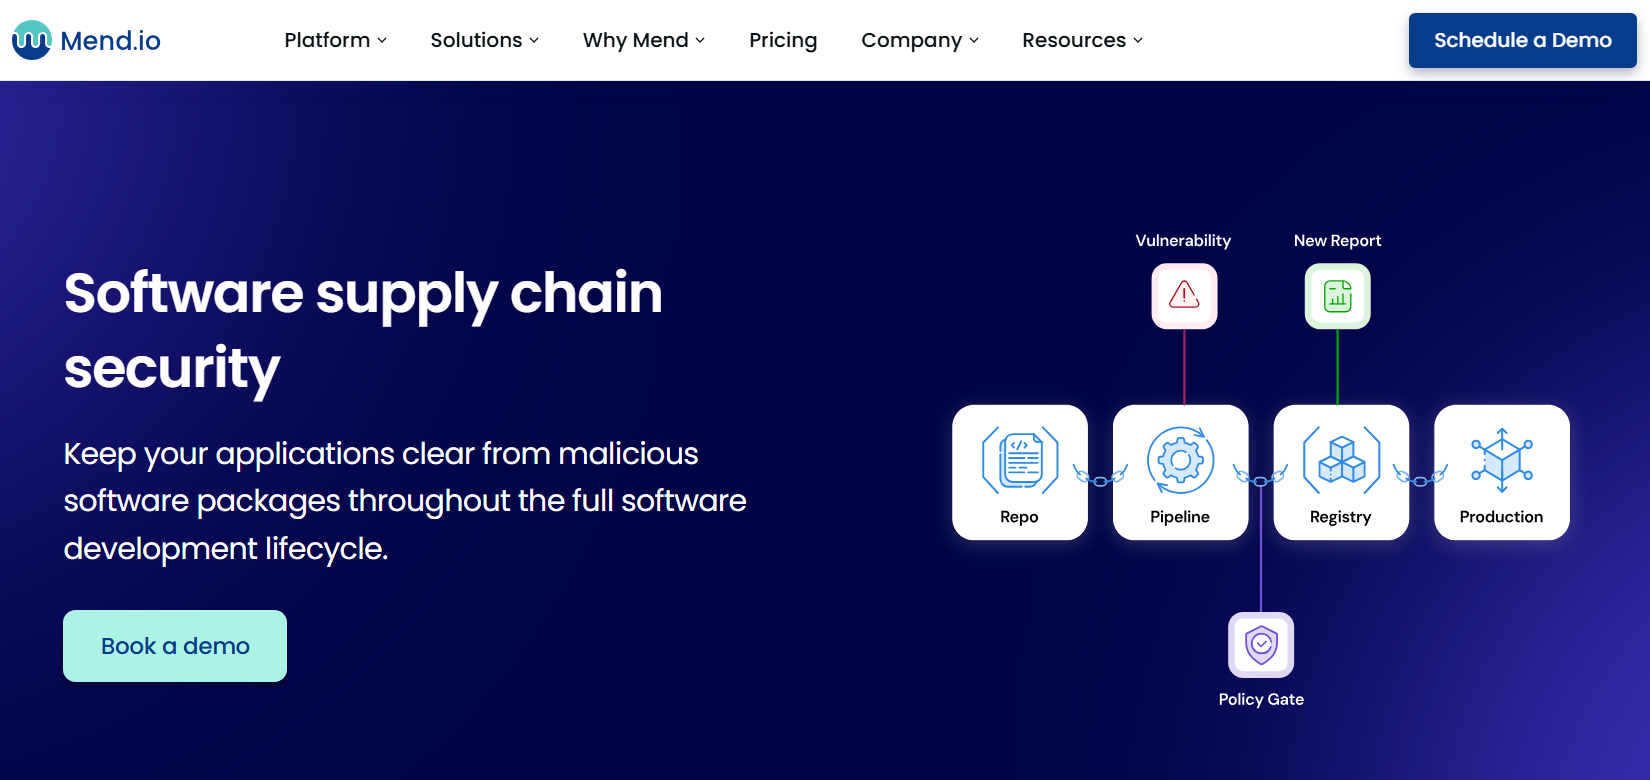
Mend.io a pour objectif principal de garantir la correction des vulnérabilités détectées. L'entreprise gère « Renovate », l'outil open source utilisé par de nombreuses équipes pour créer des pull requests visant à mettre à jour les dépendances, et commercialise une édition entreprise en complément de ses solutions SCA, SAST et d'analyse de conteneurs.
Caractéristiques principales
Renovate Enterprise permet d'ouvrir des demandes de pull pour les mises à jour à grande échelle, grâce à des notes « Merge Confidence » qui évaluent la probabilité qu'une mise à jour provoque une rupture de votre build. Le moteur SCA intègre une analyse d'accessibilité pour un sous-ensemble de langages, tandis que les fonctionnalités SAST, d'analyse des conteneurs et Mend AI sont regroupées sur une même plateforme.
Tarification
Mend publie ses tarifs par développeur. Mend AppSec coûte jusqu'à 1 000 dollars par développeur et par an, Mend AI jusqu'à 300 dollars et Mend Renovate Enterprise jusqu'à 250 dollars. AppSec couvre le SAST, le SCA avec analyse des conteneurs, la sécurité du code généré par l'IA, les suggestions de corrections par l'IA et les mises à jour automatisées des dépendances. Renovate Enterprise est également vendu séparément, tandis que le DAST, la sécurité des API et la prise en charge EOL (fin de vie) pour les packages en fin de vie sont proposés sous forme de modules complémentaires.
Toute personne qui écrit du code scanné ou utilise l'interface web de Mend est considérée comme un développeur ; ainsi, les membres du personnel de sécurité qui se connectent peuvent être pris en compte dans le nombre de licences. Aucune formule gratuite n'est proposée. Consultez la page des tarifs de Mend pour connaître les tarifs actuels.
Les points forts de Mend.io
Renovate transforme un backlog de dépendances en pull requests que votre équipe peut examiner et fusionner. Les équipes qui utilisent déjà la version open source de Renovate peuvent facilement passer à l'édition entreprise, et le tarif publié par AppSec couvre plusieurs scanners.
Les limites de Mend.io
Mend propose son offre principale sous la forme d'un pack unique ; par conséquent, une équipe qui n'a besoin que de SCA devrait se renseigner pour savoir si un devis séparé est disponible. Reachability prend en charge moins de langues que le moteur SCA.
Renovate automatise les mises à jour ; il n'y a donc aucune raison d'ouvrir une pull request lorsqu'il n'existe pas de version corrigée. Pour ces paquets, Mend vous oriente vers son module complémentaire « EOL Support », facturé séparément.
Idéal pour : Les équipes qui utilisent déjà Renovate, et les organisations qui mesurent leur réussite à la rapidité avec laquelle les corrections sont intégrées.
5. Sécurité en aïkido
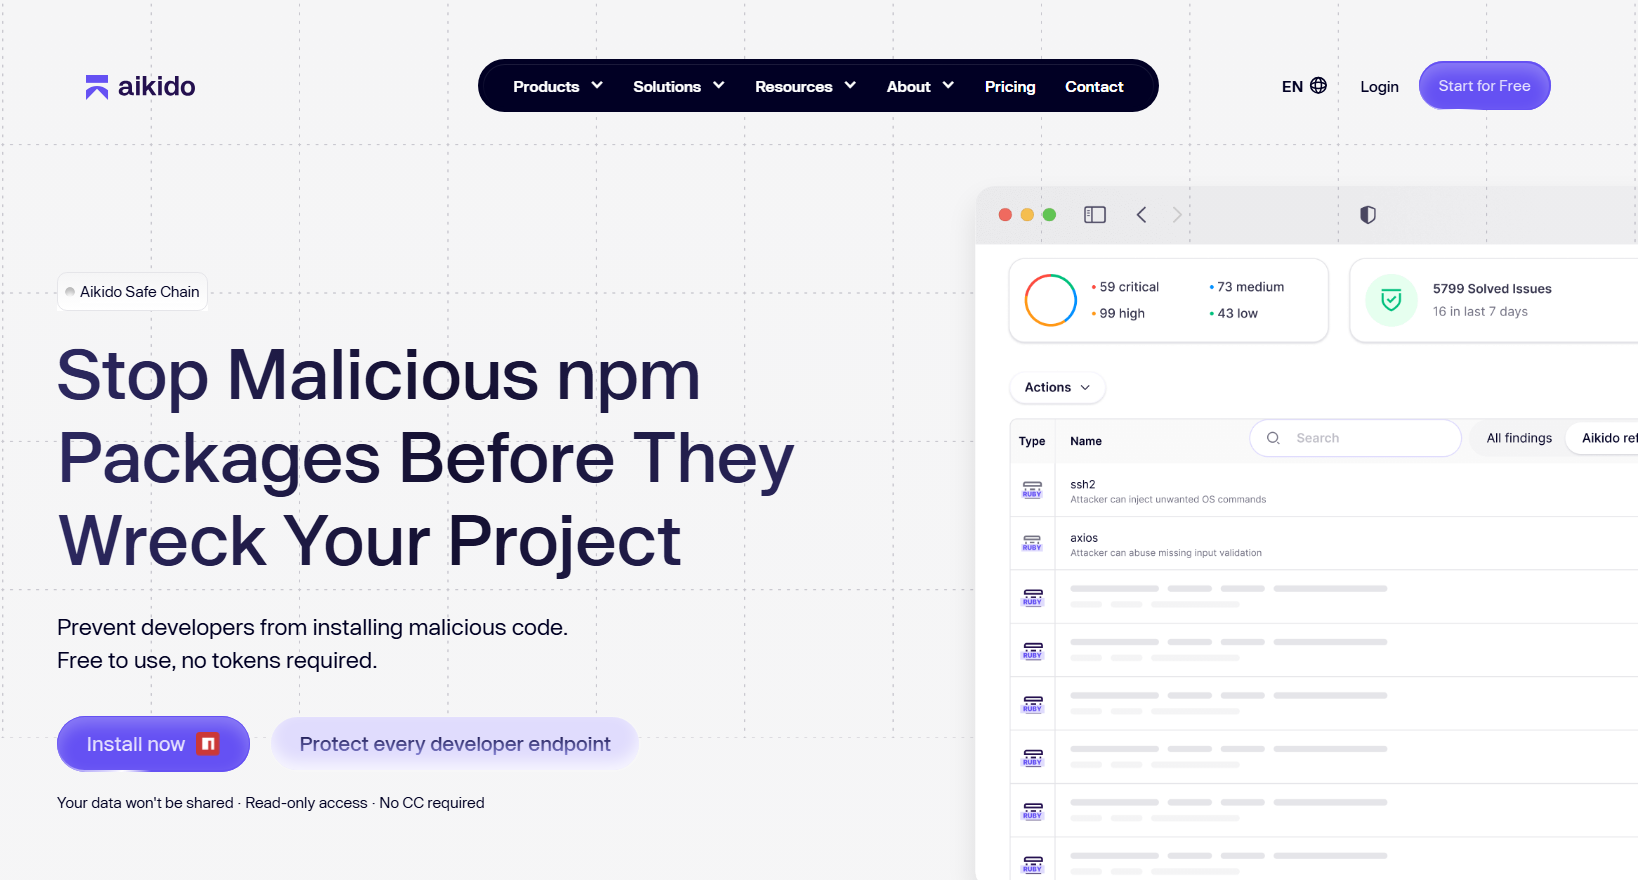
Aikido Security regroupe des scanners de code, de cloud et d'exécution au sein d'une seule et même plateforme, avec une formule gratuite pour deux utilisateurs et des forfaits mensuels à prix fixe comprenant 10 utilisateurs. Pour une petite équipe disposant d'un budget sécurité limité, sa page de tarification est celle qui s'explique le plus facilement au service financier.
Caractéristiques principales
L'analyse couvre l'évaluation de la conformité au code (SCA), la détection des logiciels malveillants, l'analyse statique des applications (SAST), la gestion des secrets, l'infrastructure en tant que code (IaC), les conteneurs, la posture de sécurité dans le cloud, l'analyse dynamique des applications (DAST) et la protection en temps d'exécution ; le volet SCA inclut en outre l'analyse de l'accessibilité, le triage automatique et les pull requests AutoFix.
Il convient ici de s'intéresser de plus près à Aikido Libraries. Ce projet intègre les correctifs CVE dans la version exacte indiquée dans votre fichier de verrouillage, en ajoutant simplement le suffixe « aikido » à la chaîne de version. Selon Aikido, il compte plus de 9 500 bibliothèques sécurisées couvrant JavaScript, Java, Python, PHP, Go, .NET et Ruby.
Tarification
Aikido propose une formule gratuite pour deux utilisateurs ainsi que des formules payantes facturées sous forme de forfaits mensuels comprenant 10 utilisateurs, avec des limites d’utilisation raisonnable pour les dépôts, les images de conteneurs, les domaines et les comptes cloud. La facturation annuelle donne droit à une réduction. Les fonctionnalités avancées d’IA fonctionnent avec des crédits, tout comme la protection des dépôts « Aikido Libraries », qui est un abonnement annuel basé sur des crédits. Consultez la page des tarifs d'Aikido pour connaître les tarifs actuels.
Les points forts de l'aïkido
Les différentes formules sont désormais disponibles, et même la formule gratuite inclut l'authentification SCA avec vérification de l'accessibilité ainsi que l'analyse SAST. Un forfait unique couvre 10 utilisateurs, ce qui permet une croissance par paliers définis. Une seule console permet de gérer les résultats provenant de plusieurs scanners.
Ce qu'il faut vérifier en aïkido
Chaque niveau fixe des limites d’utilisation raisonnable pour les dépôts, les images de conteneurs, les domaines et les comptes cloud ; veillez donc à choisir la formule adaptée à votre volume d’activité avant de souscrire. La détection des logiciels malveillants liés aux dépendances est incluse dans le niveau Pro, tandis que la formule gratuite continue de bloquer les éléments malveillants npm et PyPI sur les machines des développeurs grâce à la protection des appareils et effectue une nouvelle analyse tous les trois jours.
Les fonctionnalités avancées d'IA et les bibliothèques Aikido sont toutes deux facturées en crédits ; veillez donc à prendre en compte leur utilisation prévue dans votre budget. La couverture des bibliothèques Aikido varie selon les écosystèmes ; vérifiez donc le catalogue par rapport à votre fichier de verrouillage.
Idéal pour : Les start-ups et les petites équipes ne disposant pas d'un service dédié à la sécurité des applications, ainsi que les équipes qui ont besoin de connaître les tarifs publiés pour obtenir une autorisation.
6. Sonatype
Sonatype travaille à partir du référentiel. L'entreprise gère Maven Central, développe Nexus Repository et commercialise Repository Firewall, un outil qui met en quarantaine les composants qui enfreignent vos politiques dès qu'ils sont sollicités.
Caractéristiques principales
Le pare-feu complet « Repository Firewall » est conçu pour le référentiel Nexus. Il compare chaque nouveau composant à vos règles et met en quarantaine ceux qui ne les respectent pas avant qu’ils n’atteignent votre référentiel. « Firewall Pro » est la solution cloud destinée à tous les autres utilisateurs ; elle bloque les éléments malveillants npm, PyPI, NuGet et Maven en amont des gestionnaires de référentiels autres que Nexus.
La SCA, les politiques, les recommandations de mise à niveau et la gestion des SBOM étaient auparavant proposées sous le nom de « Lifecycle ». Les nouveaux clients bénéficient désormais de ces fonctionnalités via Sonatype Guide, qui fournit également aux développeurs et aux assistants IA le contexte nécessaire pour choisir les versions. L'analyse d'accessibilité couvre Java et d'autres langages JVM, JavaScript et .NET.
Tarification
Sonatype publie les tarifs de départ pour Nexus Repository (l'édition Community est gratuite), Guide et Firewall Pro, et indique les tarifs complets pour Repository Firewall et Guide Enterprise. Les nouveaux contrats sont basés sur la consommation, et Nexus Repository Cloud facture le trafic sortant ainsi que le stockage. Consultez la page des tarifs de Sonatype pour connaître les tarifs actuels.
Les points forts de Sonatype
Le pare-feu vérifie les composants au moment où ils sont demandés ; ainsi, un paquet signalé est bloqué avant d'atteindre la machine d'un développeur ou un artefact mis en cache. Sonatype Research fournit les informations sur les logiciels malveillants, et la solution complète Repository Firewall prend en charge les référentiels isolés physiquement.
Elle possède également une longue expérience dans les domaines de Java et de Maven, et publie les prix de la plupart de ses produits.
Les lacunes de Sonatype
Le calcul du coût total nécessite quelques opérations arithmétiques, car le prix de plusieurs produits est fixé en fonction de la consommation. Firewall Pro couvre quatre écosystèmes et bloque uniquement les logiciels malveillants, tandis que le blocage basé sur des règles est inclus dans la version complète de Firewall.
Les composants déjà présents dans votre référentiel proxy font l'objet d'un audit plutôt que d'être mis en quarantaine ; par conséquent, l'adoption de Firewall n'entraîne pas le nettoyage du contenu mis en cache. Les recommandations de correction supposent également l'existence d'une voie de mise à niveau ; renseignez-vous donc sur la manière dont le système gère les bibliothèques pour lesquelles il n'existe pas de version plus récente.
Idéal pour : Les organisations utilisant déjà Nexus Repository ou Artifactory, les entreprises privilégiant Java, ainsi que les environnements réglementés ou isolés (air-gapped).
7. Canard noir
Black Duck est un produit SCA établi de longue date, axé sur la détection. Il identifie les composants open source dans le code source, les binaires compilés, les conteneurs et les micrologiciels, puis recense les licences et les vulnérabilités. C’est pourquoi les équipes juridiques, les acquéreurs et les groupes spécialisés dans les micrologiciels sont à l’origine d’une grande partie de ses achats.
Caractéristiques principales
Discovery combine plusieurs techniques, telles que l'analyse des signatures et la comparaison d'extraits de code, qui permettent de remonter jusqu'au projet d'origine du code copié (y compris le code généré par l'IA). L'analyse binaire examine les fichiers compilés, les conteneurs et les micrologiciels dépourvus de code source, et identifie les binaires modifiés. Le tout s'appuie sur une base de connaissances couvrant des millions de projets et des milliers de licences, ainsi que sur des contrôles de conformité et la génération de SBOM.
Tarification
Black Duck ne publie pas de liste de prix et ne propose pas de formule gratuite ; il faut donc commencer par remplir son formulaire de demande de devis pour établir son budget.
Les points forts de Black Duck
Il détecte le code non déclaré, provenant de fournisseurs tiers et copié-collé, que les gestionnaires de paquets ne signalent jamais. L’analyse des licences et des obligations est la raison pour laquelle les équipes juridiques sont souvent chargées de la décision d’achat. La couverture s’étend au code source, aux conteneurs, aux micrologiciels et aux artefacts post-compilation, ce qui s’avère utile lorsque vous effectuez l’audit d’un logiciel que vous n’avez pas développé vous-même.
La plateforme Polaris de Black Duck permet également de créer automatiquement des demandes de correction pour les dépendances vulnérables sur GitHub, GitLab, Bitbucket et Azure DevOps, sous réserve d'une validation humaine avant la fusion.
Les lacunes de Black Duck
Les tarifs sont communiqués uniquement sur devis ; il est donc nécessaire de discuter avec un commercial pour établir un budget et organiser des essais. Polaris propose certes une analyse d'accessibilité, mais vérifiez bien sa couverture linguistique et jusqu'à quel niveau elle explore les dépendances transitives avant de vous y fier.
Idéal pour : Les entreprises où une erreur de licence prime sur une vulnérabilité CVE, ainsi que les équipes chargées du firmware, des systèmes embarqués et des fusions-acquisitions qui auditent du code qu'elles n'ont pas développé.
Pourquoi envisager une alternative à Endor Labs ?
Endor Labs est très performant en matière d'accessibilité, et de nombreuses équipes ont raison de continuer à l'utiliser. Voici les situations dans lesquelles un autre outil serait plus adapté.
Les formules payantes sont proposées uniquement sur devis et sont facturées au nombre de postes
Pour Endor Code et Endor Open Source, Endor Labs comptabilise les licences par développeur contributeur, c'est-à-dire toute personne ayant effectué une validation dans un dépôt surveillé au cours des 90 derniers jours, et les tarifs varient selon le produit. Les versions Core et Pro ne font l'objet d'aucune tarification publiée, et les licences sont assorties de limites d'analyse basées sur une utilisation raisonnable.
Code, Open Source, Package Firewall, Patches, SBOM Hub et AI Coding Agent Governance sont commercialisés en tant que produits distincts. Le coût total est communiqué à l'issue du processus de vente et, pour les produits proposés à un tarif réservé aux contributeurs, il augmente en fonction des effectifs. Snyk, Socket, Aikido, Mend.io et Sonatype publient les tarifs de la plupart de leurs formules.
Votre principal problème se situe au niveau d'un autre point de contrôle
La « reachability » vous indique quelles vulnérabilités connues votre code peut exploiter. Elle ne dit rien sur un paquet piraté sans CVE, une obligation de licence dans une base de code acquise, ou un proxy qui devrait bloquer des composants avant leur téléchargement. Endor Labs commercialise son propre produit « Package Firewall » ; testez-le donc par rapport à vos besoins avant de conclure à une lacune. Socket, Sonatype et SecureChain s’articulent autour de l’intégration des paquets, tandis que Black Duck se concentre sur les binaires et les licences.
Corrections apportées aux paquets dont personne n'assure la maintenance
Endor Labs commercialise des correctifs rétroportés, Socket et Aikido proposent des versions corrigées de certaines bibliothèques, tandis que Mend vend un module complémentaire de support « EOL » (fin de vie). La couverture varie selon les fournisseurs et les écosystèmes ; il convient donc de comparer ceux qui proposent des correctifs pour les versions exactes que vous utilisez. SecureChain recompile les paquets JavaScript, Python, Java, Go, Rust et PHP et, une fois que le développement en amont cesse, rétroporte les correctifs de sécurité dans le cadre d’un SLA publié.
Attention : un problème pour lequel « aucune solution n'est disponible » peut rester indéfiniment dans le backlog si rien ne change en amont. Filtrez une fois votre backlog sur ce champ et vérifiez depuis combien de temps les entrées les plus anciennes s'y trouvent.
Le rôle de SecureChain
Si votre scanner vous fournit déjà une liste concise et fiable et que votre taux de résolution est satisfaisant, continuez à l'utiliser et affinez-le. Un arriéré important, c'est une autre histoire, surtout lorsque la majeure partie de celui-ci se trouve en des dépendances transitives ou non maintenues, sans version plus récente vers laquelle migrer. Dans ce cas, l’origine de vos paquets importe autant que la qualité de votre classement des résultats.
SecureChain fournit des paquets triés sur le volet et analysés à la recherche de logiciels malveillants, que TuxCare recompile à partir du code source et met régulièrement à jour, via votre gestionnaire de dépôts ou de paquets, pour JavaScript, Python, Java, Go, Rust et PHP. Il n'analyse pas votre propre code ; vous devrez donc l'utiliser en complément d'un scanner. Découvrez comment d'autres équipes utilisent TuxCare, demandez un devisou posez-nous une question concernant votre infrastructure.
FAQ
Ce guide en présente sept : TuxCare SecureChain, Snyk, Socket, Mend.io, Aikido Security, Sonatype et Black Duck. Ils se distinguent principalement par leur domaine d'intervention. Certains fournissent des paquets corrigés, d'autres analysent le code et les dépendances, d'autres encore détectent les paquets malveillants, tandis que d'autres enfin analysent les binaires et les licences.
Il s'agit d'une plateforme de sécurité des applications plus complète, qui a vu le jour avec l'analyse de la composition logicielle et l'accessibilité. Elle propose désormais également des solutions SAST et de détection des secrets via Endor Code, ainsi que SBOM Hub, Package Firewall et Patches en tant que produits distincts. L'analyse des images de conteneurs fait partie d'Endor Open Source.
Endor Labs comptabilise les licences en fonction du nombre de développeurs contributeurs pour Endor Code et Endor Open Source et ne publie pas de tarifs pour les versions Core et Pro ; vous devez donc demander un devis auprès du service commercial. AURI for Developers est une offre gratuite destinée aux développeurs individuels qui effectue des analyses en local au sein des éditeurs de code d'IA.
Snyk, Socket, Mend.io, Aikido, Sonatype et Black Duck (dans Polaris SCA) proposent chacun une forme d’analyse d’accessibilité, et la version complète au niveau des fonctions de Socket est une fonctionnalité réservée à la version Enterprise. La couverture des langages varie ; nous vous recommandons donc de tester chacune de ces solutions sur vos propres dépôts. SecureChain ne propose pas d’analyse d’accessibilité.
Certains le peuvent. Endor Labs commercialise des correctifs rétroportés, Socket propose des « Certified Patches », Aikido Libraries rétroporte les correctifs vers la version indiquée dans votre fichier de verrouillage, et Mend propose une extension de support après fin de vie (EOL). SecureChain recompile les paquets et rétroporte les correctifs de sécurité une fois que le développement en amont a cessé. La couverture varie selon les fournisseurs et les écosystèmes ; vérifiez donc les bibliothèques que vous utilisez.
En général. SecureChain fournit des paquets sélectionnés et corrigés. Il n'analyse pas votre code propriétaire à la recherche de problèmes liés au SAST, aux secrets ou à l'IaC, et il ne classe pas les résultats en fonction de leur accessibilité ; c'est pourquoi la plupart des équipes utilisent un scanner en complément.