Technischer Support
 Dokumentation
 Anmeldung
 Kontakt



Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Die kostenpflichtigen Tarife von Endor Labs sind nur auf Anfrage erhältlich, wobei die Anzahl der „Code“- und „Open Source“-Lizenzen anhand der Anzahl der beitragenden Entwickler berechnet wird.
- SecureChain stellt neu kompilierte, gepatchte Pakete bereit, während Snyk und Aikido Ihren Code und Ihre Abhängigkeiten scannen.
- Socket überwacht das Verhalten von Paketen, Mend.io automatisiert Pull-Requests zur Fehlerbehebung und Sonatype blockiert Komponenten im Repository.
- Black Duck konzentriert sich auf Binärdateien und Lizenzen – die Aufgaben, die bei Fusionen und Übernahmen sowie bei der Überprüfung von Firmware am wichtigsten sind.
Endor Labs ist eine Plattform für Anwendungssicherheit, die vor allem für ihre auf Erreichbarkeit basierende Software-Kompositionsanalyse bekannt ist. Die Erreichbarkeits-Engine verfolgt den Aufrufgraphen Ihres Codes, um aufzuzeigen, welche anfälligen Abhängigkeitsfunktionen Ihre Anwendung tatsächlich aufruft. So lässt sich ein Rückstand von Tausenden von Befunden auf diejenigen reduzieren, die Ihr Code tatsächlich erreichen kann. Die Plattform deckt zudem First-Party-Code, Container-Images und die Steuerung von KI-Codierungsagenten ab.
Viele Teams halten sich nach wie vor auf dem Markt um. Meistens liegt das daran, dass sie einen anderen Schwerpunkt benötigen, wie zum Beispiel das Blockieren bösartiger Pakete, automatisierte Pull-Anfragen für Korrekturen, die Analyse von Binärdateien und Lizenzen oder gepatchte Pakete, wenn keine Korrektur vom Upstream-Entwickler vorliegt.
Jede Alternative deckt einen anderen Teil des Leistungsspektrums von Endor Labs ab. Snyk, Mend.io und Aikido decken als umfassende AppSec-Suiten den größten Bereich ab, während die anderen sich intensiv auf einen bestimmten Kontrollpunkt konzentrieren.
Im Folgenden vergleichen wir die einzelnen Optionen hinsichtlich Ansatz, Abdeckung und Nachteilen.
Endor Labs im Vergleich zu Mitbewerbern
| Werkzeug | Vorgehensweise | Preismodell | Optimale Passform | Größter Nachteil |
| TuxCare SecureChain | Kuratierte, neu aufgebaute Paket-Registrierung | Individuelles Angebot, fest für die Vertragslaufzeit | Stacks am Ende ihrer Lebensdauer und mit hohem Prüfungsaufwand | Kein Scannen von Codes oder keine Erreichbarkeit |
| Snyk | Eine Scanner-Suite, bei der die Entwickler im Mittelpunkt stehen | Veröffentlichte Self-Service-Tarife, Enterprise-Angebot | Von Entwicklern geleitete Teams | Die Kosten steigen mit der Mitarbeiterzahl und dem Scanvolumen |
| Buchse | Analyse von Verhaltensmustern | Kostenloser Tarif und veröffentlichte Preisstufen pro Entwickler, Preise für Enterprise-Kunden auf Anfrage | npm und Bedenken hinsichtlich Malware bei PyPI | Die vollständige Erreichbarkeit ist nur für Enterprise-Kunden verfügbar |
| Mend.io | Scannen und PRs aktualisieren | Veröffentlichte Preise pro Entwickler, AppSec bis zu 1.000 US-Dollar pro Entwickler und Jahr | Teams, die PRs in großem Umfang bearbeiten möchten | AppSec wird als ein Paket verkauft |
| Aikido-Sicherheit | Konsolidierte AppSec-Plattform | Kostenloses Abonnement für 2 Nutzer, kostenpflichtige Pauschalangebote mit 10 Nutzern inklusive | Kleine Teams mit begrenztem Budget | Nutzungsgrenzen steigen stufenweise an |
| Sonatype | Sperrung auf Repository-Ebene | Veröffentlichte Startpreise, verbrauchsabhängige Verträge | Java-Entwicklungsfirmen, die Nexus einsetzen | Mehrere Produkte mit unterschiedlichen nutzungsabhängigen Preismodellen |
| Schwarze Ente | Analyse von Binärdateien, Codeausschnitten und Lizenzen | Nur Angebot | Rechtliche Prüfung, M&A-Prüfung und Firmware-Prüfung | Preise nur auf Anfrage |
*Preismodelle, Stand: September 2026.
1. TuxCare SecureChain
SecureChain greift auf Quellcodeebene ein. Es kompiliert jedes Paket aus verifizierten Quellen in abgesicherten, isolierten Build-Umgebungen neu, überprüft es auf bekannte Malware und verdächtige Codemuster und stellt es über ein Repository bereit, das Ihre Entwickler bereits nutzen. Es wurde speziell für genau die Art von Backlog entwickelt, bei dem es für die festgestellten Probleme keine Upstream-Korrekturen gibt, auf die ein Upgrade möglich wäre.
Wichtigste Merkmale
Jedes Paket wird aus dem Quellcode neu kompiliert und über eine einzige Registry bereitgestellt, die JavaScript, Python, Java, Go, Rustund PHP, mit Malware-Prüfung, bevor irgendetwas Ihren Build-Agent erreicht.
Patches begleiten das Paket während seines gesamten Lebenszyklus. Aktive Pakete werden im Rahmen des SLA mit Patches versorgt, sobald CVEs bekannt werden, und der „Endless Lifecycle Support“ übernimmt, sobald die Wartung durch den Upstream-Entwickler endet.
Jedes Paket enthält zudem Prüfnachweise. Die Pakete werden so erstellt und signiert, dass sie SLSA Level 3 unterstützen, mit SBOMs im SPDX- oder CycloneDX-Format (je nach Paket) sowie CycloneDX-VEX-Dokumenten.
Preise
TuxCare veröffentlicht keine Listenpreise; die Preise werden daher auf Basis individueller Angebote ermittelt, wobei auch ein kombiniertes Angebot für alle TuxCare-Produkte erhältlich ist. Updates werden während der Vertragslaufzeit zu einem Festpreis bereitgestellt. Weitere Details finden Sie auf der Preisseite.
Wo SecureChain seine Stärken ausspielt
Der größte Vorteil sind die Korrekturen, nachdem der Upstream-Entwickler nicht mehr aktiv ist. TuxCare pflegt die Pakete direkt weiter, sobald der Upstream-Entwickler keine neuen Versionen mehr veröffentlicht, und der „Endless Lifecycle Support“ portiert Sicherheitskorrekturen im Rahmen eines veröffentlichten SLA genau auf die von Ihnen verwendeten Versionen zurück. Die Überprüfung erfolgt zudem bereits, bevor Ihr Build überhaupt ein Paket anfordert, da das Neuerstellen und Überprüfen direkt in der Registry stattfindet.
Die Einführung bedeutet keine Umstellung des Arbeitsablaufs. Wählen Sie Artifactory, Nexus, GitHub Packages oder den SecureChain-Paketmanager selbst aus – die Entwickler behalten dieselben Pakete, APIs und Arbeitsabläufe bei. Auch die Kosten bleiben stabil, da die Preise für die Vertragslaufzeit festgeschrieben sind.
Wo SecureChain Schwächen aufweist
Es scannt nicht Ihren eigenen Code. Es gibt weder SAST noch die Erkennung vertraulicher Daten, IaC-Scans oder Erreichbarkeitsanalysen, sodass Sie zusätzlich einen Scanner einsetzen müssten. SecureChain bietet auch keine gehärteten Container-Images an.
Die Paketabdeckung umfasst JavaScript, Python, Java, Go, Rust und PHP, sodass für .NET- und Ruby-Projekte eine andere Quelle benötigt wird. Außerdem sucht die Malware-Prüfung nach bekannten Mustern und verdächtigem Code, anstatt die von Socket angebotene Verhaltensanalyse während der Installation durchzuführen.
Am besten geeignet für: Teams mit auslaufenden oder aufgegebenen Abhängigkeiten, regulierte Unternehmen, die bei Bedarf Nachweise zur Herkunft und zur SBOM benötigen, sowie Plattformteams, die Artifactory oder Nexus für mehrere Sprachen einsetzen.
2. Snyk
Snyk dient Endor Labs häufig als Vergleichsmaßstab, und der kostenlose Tarif ist Teil der Attraktivität des Angebots. Es handelt sich um eine auf Entwickler ausgerichtete Plattform, die Open-Source-Abhängigkeiten, First-Party-Code, Container und Infrastructure-as-Code abdeckt.
Wichtigste Merkmale
Schon der kostenlose Tarif umfasst SCA, SAST, IaC und Container-Scans sowie Integrationen für IDE, CLI und Versionsverwaltung. Die Erreichbarkeitsanalyse vergleicht den Aufrufgraphen Ihrer Anwendung mit den Aufrufgraphen Ihrer Abhängigkeiten. Diese Funktion ist allgemein verfügbar für Java, JavaScript, TypeScript und Python, während C# sich derzeit in der Early-Access-Phase befindet.
Die „Fix“-Hinweise werden in der IDE und in Pull-Anfragen angezeigt, und die Jira-Integration ist in den kostenpflichtigen Tarifen enthalten.
Preise
Snyk veröffentlicht die Preise für seine Self-Service-Tarife und vertreibt Enterprise über den Vertrieb. Die Preisgestaltung richtet sich nach der Anzahl der mitwirkenden Entwickler und dem Umfang der Plattformnutzung, sodass ein Angebot für die Komplettlösung deutlich über dem Einstiegspreis liegen kann. Weitere Informationen finden Sie auf der Snyk-Preisseite für aktuelle Zahlen.
Wo Snyk seine Stärken ausspielt
Sie können kostenlos loslegen und einen Tarif für kleine Teams erwerben, ohne dass ein Verkaufsgespräch erforderlich ist. Die Ergebnisse werden direkt in der IDE und in Pull-Anfragen angezeigt – genau dort, wo die Entwickler ohnehin arbeiten – und ein einziger Anbieter deckt mehrere Scan-Produkte ab.
Wo Snyk Schwächen aufweist
Die Self-Service-Tarife sehen eine Nutzungsbegrenzung vor, sodass wachsende Teams letztendlich auf das Enterprise-Modell zurückgreifen müssen. Von da an steigen die Kosten, sobald Sie weitere Mitwirkende hinzufügen und zusätzliche Scan-Funktionen aktivieren. Außerdem deckt „Reachability“ weniger Sprachen ab als der Scanner.
Am besten geeignet für: Entwicklergeführte Teams, in denen Ingenieure die vom Scanner gefundenen Fehler beheben, sowie kleine Teams, die kostenlos einsteigen möchten.
3. Buchse
Socket analysiert bei der Installation, was ein Paket tut, einschließlich Skripten, Netzwerkaufrufen, Schreibvorgängen im Dateisystem und verschleiertem Code. Dadurch kann es gekaperte und durch Typosquatting missbrauchte Pakete zu kennzeichnen, noch bevor eine CVE vorliegt.
Wichtigste Merkmale
Die Verhaltensanalyse deckt mehr als 70 Risikotypen ab und nutzt dabei KI-Scans, gefolgt von einer Überprüfung durch Menschen. Die Socket-Firewall, ein Proxy, blockiert bestätigte Malware bereits vor der Installation. Die kostenlose Version umfasst npm, yarn, pnpm, pip, uvund cargo in öffentlichen Registern, und Enterprise bietet darüber hinaus private Register, Richtlinien und weitere Ökosysteme.
In den kostenpflichtigen Tarifen ist die vorab berechnete Erreichbarkeit enthalten, während der „Enterprise“-Tarif die vollständige Erreichbarkeit auf Funktionsebene bietet. Das Angebot umfasst außerdem „Socket Basics“ (SAST, Geheimdaten, Container) und „Certified Patches“.
Preise
Socket veröffentlicht Preise pro Entwickler für die Tarife „Free“, „Team“ und „Business“ und erstellt Angebote für den Tarif „Enterprise“. Für den Tarif „Team“ gilt eine Mindestanzahl von fünf Entwicklern, für den Tarif „Business“ eine Mindestanzahl von 20 Entwicklern. Die Produkte werden einzeln verkauft; lassen Sie sich daher den Preis für die Enterprise-Firewall als Teil Ihres Angebots angeben. Siehe die Socket-Preisseite .
Wo Socket seine Stärken ausspielt
Es erkennt Angriffe mit bösartigen Paketen, die noch in keiner Schwachstellendatenbank aufgeführt sind. Die kostenlose Firewall bietet einzelnen Entwicklern die Möglichkeit, mit einem einzigen Befehl bereits bei der Installation eine Blockierung zu aktivieren – ganz ohne Konto. Was den Datenschutz angeht, versichert Socket, dass Ihr Quellcode auf Ihrem Rechner oder in der CI verbleibt, während die Informationen zu den Abhängigkeiten an den Dienst des Unternehmens gesendet werden.
Wo Socket Schwächen aufweist
Für den vollen Zugriff auf alle Funktionen ist ein Enterprise-Angebot erforderlich, und das Business-Paket gilt ab 20 Entwicklern. Die kostenlose Firewall unterstützt keine privaten Registries und gibt bei Paketen, die allein durch die KI-Analyse als verdächtig eingestuft wurden, lediglich eine Warnung aus, anstatt sie zu blockieren. Für das Routing über Artifactory oder Nexus ist das Enterprise-Paket erforderlich.
Das Scannen durch den Hersteller selbst erfolgt über „Socket Basics“, das Open-Source-Scanner koordiniert. Führen Sie es mit Ihrem aktuellen SAST-Tool durch, bevor Sie irgendetwas außer Betrieb nehmen.
Am besten geeignet für: JavaScript- und Python-Teams, deren größte Sorge Malware in der Registrierungsdatenbank ist, sowie Teams, die bereits ein Tool zum Scannen nach Sicherheitslücken einsetzen und eine Blockierung bei der Installation hinzufügen möchten.
4. Mend.io
Mend.io konzentriert sich darauf, festgestellte Probleme zu beheben. Das Unternehmen betreut „Renovate“, das Open-Source-Tool, das viele Teams nutzen, um Pull-Anfragen zur Aktualisierung von Abhängigkeiten zu erstellen, und vertreibt neben seinen SCA-, SAST- und Container-Scanning-Lösungen auch eine Enterprise-Edition.
Wichtigste Merkmale
Renovate Enterprise ermöglicht Pull-Anfragen für Updates in großem Umfang und bietet dabei „Merge Confidence“-Bewertungen, die vorhersagen, wie hoch die Wahrscheinlichkeit ist, dass ein Update Ihren Build unterbricht. Die SCA-Engine bietet eine Erreichbarkeitsanalyse für eine Auswahl an Sprachen, und SAST, Container-Scans sowie Mend AI sind auf derselben Plattform integriert.
Preise
Mend veröffentlicht Preise pro Entwickler. Mend AppSec kostet bis zu 1.000 US-Dollar pro Entwickler und Jahr, Mend AI bis zu 300 US-Dollar und Mend Renovate Enterprise bis zu 250 US-Dollar. AppSec umfasst SAST, SCA mit Container-Scanning, KI-generierte Codesicherheit, KI-basierte Korrekturvorschläge und automatisierte Abhängigkeitsaktualisierungen. „Renovate Enterprise“ wird auch als eigenständiges Produkt angeboten, während DAST, API-Sicherheit und EOL-Support für Pakete am Ende ihrer Lebensdauer als Add-ons erhältlich sind.
Jeder, der gescannten Code schreibt oder die Weboberfläche von Mend nutzt, gilt als Entwickler; daher können sich auch Mitarbeiter der Sicherheitsabteilung, die sich anmelden, auf Ihre Nutzerzahl anrechnen lassen. Es wird kein kostenloser Tarif angeboten. Weitere Informationen finden Sie auf der Mend-Preisseite für aktuelle Zahlen.
Wo Mend.io seine Stärken ausspielt
Renovate wandelt einen Backlog an Abhängigkeiten in Pull-Anfragen um, die Ihr Team prüfen und zusammenführen kann. Teams, die bereits die Open-Source-Version von Renovate nutzen, haben einen kurzen Weg zur Enterprise-Edition, und der von AppSec veröffentlichte Preis umfasst mehrere Scanner.
Wo Mend.io Schwächen aufweist
Mend bietet sein Hauptprodukt als ein Plattformpaket an. Ein Team, das lediglich SCA benötigt, sollte daher nachfragen, ob ein separates Angebot verfügbar ist. Reachability deckt weniger Sprachen ab als die SCA-Engine.
Renovate automatisiert Upgrades, sodass es keinen Grund gibt, einen Pull-Request zu erstellen, wenn keine stabile Version vorliegt. Für diese Pakete verweist Mend auf sein Add-on „EOL Support“, das separat erhältlich ist.
Am besten geeignet für: Teams, die bereits mit Renovate arbeiten, und Unternehmen, die den Erfolg daran messen, wie schnell Fehlerbehebungen integriert werden.
5. Sicherheit im Aikido
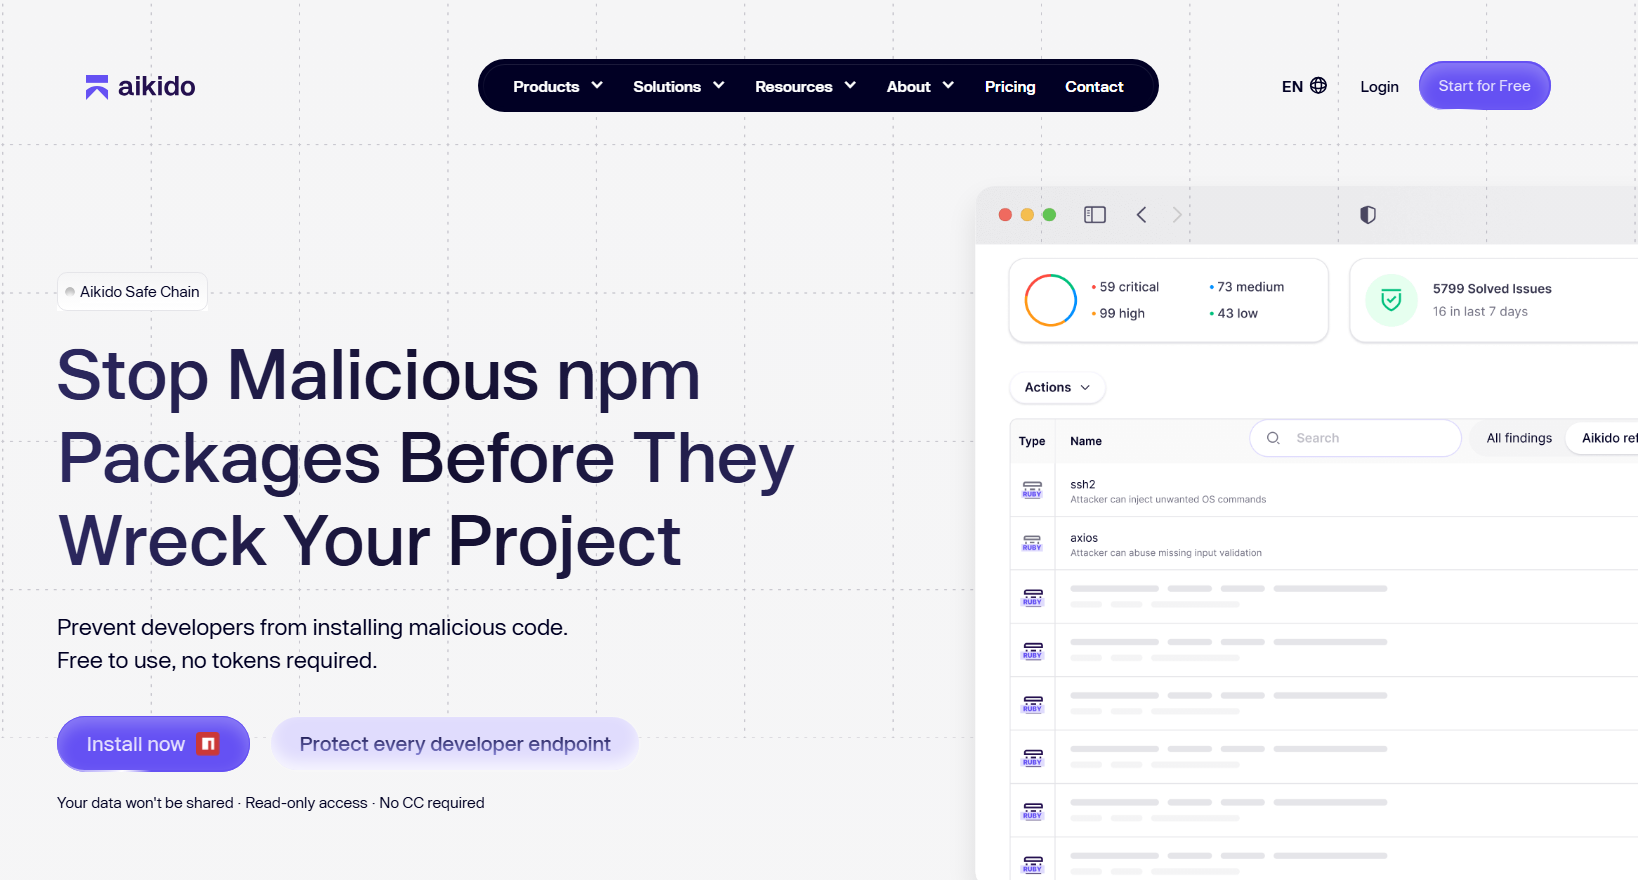
Aikido Security vereint Code-, Cloud- und Laufzeit-Scanner in einer Plattform und bietet einen kostenlosen Tarif für zwei Nutzer sowie monatliche Pauschaltarife, die 10 Nutzer umfassen. Für ein kleines Team mit begrenztem Sicherheitsbudget ist die Preisseite von Aikido Security diejenige, die sich der Finanzabteilung am einfachsten erklären lässt.
Wichtigste Merkmale
Die Überprüfung umfasst SCA, Malware-Erkennung, SAST, geheime Daten, IaC, Container, Cloud-Sicherheitsstatus, DAST und Laufzeitschutz, wobei der SCA-Bereich zusätzlich Erreichbarkeitsanalysen, automatische Triage und AutoFix-Pull-Anfragen umfasst.
Aikido Libraries verdient an dieser Stelle eine genauere Betrachtung. Es portiert CVE-Korrekturen zurück in genau die Version, die in Ihrer Lockfile-Datei festgelegt ist, wobei lediglich ein „aikido“-Suffix an die Versionszeichenfolge angehängt wird. Laut Aikido umfasst das Angebot mehr als 9.500 gesicherte Bibliotheken für JavaScript, Java, Python, PHP, Go, .NET und Ruby.
Preise
Aikido bietet einen kostenlosen Tarif für zwei Nutzer sowie kostenpflichtige Tarife an, die als monatliche Pauschalgebühren abgerechnet werden und 10 Nutzer umfassen, wobei für Repos, Container-Images, Domains und Cloud-Konten Fair-Use-Beschränkungen gelten. Bei jährlicher Abrechnung wird ein Rabatt gewährt. Erweiterte KI-Funktionen werden über Credits abgerechnet, ebenso wie der Repository-Schutz von Aikido Libraries, bei dem es sich um ein kreditbasiertes Jahresabonnement handelt. Weitere Informationen finden Sie auf der Aikido-Preisseite .
Wo Aikido glänzt
Die Tarife sind veröffentlicht, und selbst der kostenlose Tarif umfasst SCA mit Erreichbarkeitsprüfung sowie SAST. Eine Pauschalgebühr deckt 10 Benutzer ab, sodass das Wachstum in festgelegten Schritten erfolgt. Eine einzige Konsole verwaltet die Ergebnisse mehrerer Scanner.
Was man beim Aikido beachten sollte
Jede Stufe sieht faire Nutzungsgrenzen für Repos, Container-Images, Domains und Cloud-Konten vor. Passen Sie den Tarif daher vor dem Kauf an Ihren Bedarf an. Die Erkennung von Malware in Abhängigkeiten ist Teil der Pro-Stufe, während der kostenlose Tarif weiterhin bösartige npm und PyPI-Installationen auf Entwicklerrechnern und führt alle drei Tage einen erneuten Scan durch.
Sowohl erweiterte KI-Funktionen als auch Aikido-Bibliotheken werden mit Credits abgerechnet; berücksichtigen Sie daher die voraussichtliche Nutzung im Budget. Der Umfang der Aikido-Bibliotheken variiert je nach Ökosystem; vergleichen Sie daher den Katalog mit Ihrer Lockdatei.
Am besten geeignet für: Start-ups und kleine Teams ohne eigene AppSec-Abteilung sowie Teams, die veröffentlichte Preise benötigen, um eine Genehmigung zu erhalten.
6. Sonatype
Sonatype arbeitet vom Repository ausgehend. Das Unternehmen betreibt Maven Central, stellt das Nexus-Repository bereit und vertreibt die Repository Firewall, die Komponenten, die gegen Ihre Richtlinien verstoßen, bei der Anforderung unter Quarantäne stellt.
Wichtigste Merkmale
Die vollständige Repository-Firewall wurde speziell für das Nexus-Repository entwickelt. Sie vergleicht jede neue Komponente mit Ihren Richtlinien und isoliert regelwidrige Komponenten in Quarantäne, bevor sie Ihr Repository erreichen. Firewall Pro ist die Cloud-Lösung für alle anderen und blockiert bösartige npm-, PyPI-, NuGet- und Maven-Pakete vor anderen Repository-Managern als Nexus.
SCA, Richtlinien, Upgrade-Empfehlungen und SBOM-Management wurden früher unter dem Namen „Lifecycle“ vertrieben. Neukunden erhalten diese Funktionen nun über Sonatype Guide, das Entwicklern und KI-Assistenten zudem Kontextinformationen für die Auswahl von Versionen bereitstellt. Die Erreichbarkeitsanalyse umfasst Java und andere JVM-Sprachen, JavaScript sowie .NET.
Preise
Sonatype veröffentlicht Einstiegspreise für Nexus Repository (die Community Edition ist kostenlos), Guide und Firewall Pro und nennt Preise für die Vollversionen von Repository Firewall und Guide Enterprise. Neue Verträge basieren auf dem tatsächlichen Verbrauch, und bei Nexus Repository Cloud erfolgt die Abrechnung nach Datenausgang und Speicherplatz. Siehe die Sonatype-Preisseite .
Wo Sonatype seine Stärken ausspielt
Die Firewall überprüft Komponenten bei deren Abruf, sodass ein als verdächtig markiertes Paket blockiert wird, bevor es den Rechner eines Entwicklers oder ein zwischengespeichertes Artefakt erreicht. Sonatype Research liefert die Malware-Informationen, und die vollständige Repository-Firewall unterstützt Air-Gapped-Repositorys.
Außerdem blickt das Unternehmen auf eine lange Geschichte im Bereich Java und Maven zurück und veröffentlicht Preise für die meisten Produkte.
Wo Sonatype Schwächen aufweist
Die Berechnung der Gesamtkosten erfordert etwas Rechenarbeit, da die Preise für einige Produkte vom Verbrauch abhängen. „Firewall Pro“ deckt vier Ökosysteme ab und blockiert ausschließlich Malware, während die regelbasierte Blockierung nur in der Vollversion der Firewall enthalten ist.
Komponenten, die sich bereits in Ihrem Proxy-Repository befinden, werden geprüft und nicht unter Quarantäne gestellt. Daher werden durch die Einführung von Firewall die im Cache gespeicherten Daten nicht bereinigt. Die Anleitungen zur Behebung von Problemen gehen zudem von einem Upgrade-Pfad aus. Erkundigen Sie sich daher, wie Bibliotheken behandelt werden, für die es keine neuere Version gibt.
Am besten geeignet für: Organisationen, die bereits Nexus Repository oder Artifactory einsetzen, Java-orientierte Unternehmen sowie regulierte oder isolierte Umgebungen.
7. Schwarze Ente
Black Duck ist ein seit langem etabliertes SCA-Produkt, dessen Kernfunktion die Erkennung ist. Es identifiziert Open-Source-Komponenten in Quellcode, kompilierten Binärdateien, Containern und Firmware und ordnet diesen anschließend Lizenzen und Schwachstellen zu. Aus diesem Grund sind Rechtsabteilungen, Übernehmer und Firmware-Teams die treibende Kraft hinter vielen Anschaffungen dieses Produkts.
Wichtigste Merkmale
Discovery kombiniert verschiedene Techniken wie das Scannen von Signaturen und das Abgleichen von Codeausschnitten, wodurch kopierter Code (einschließlich KI-generierten Codes) bis zu seinem Ursprungsprojekt zurückverfolgt werden kann. Die Binäranalyse scannt kompilierte Dateien, Container und Firmware ohne Quellcode und identifiziert modifizierte Binärdateien. All dies wird durch eine Wissensdatenbank mit Millionen von Projekten und Tausenden von Lizenzen sowie durch Richtlinienprüfungen und die Erstellung von SBOMs unterstützt.
Preise
Black Duck veröffentlicht keine Listenpreise und bietet keine kostenlose Nutzungsstufe an, daher beginnt die Budgetplanung mit dem Formular zur Preisanfrage.
Wo Black Duck seine Stärken ausspielt
Das Tool findet nicht deklarierten, von Drittanbietern stammenden und per Copy-Paste eingefügten Code, den ein Paketmanager niemals meldet. Die Analyse von Lizenzen und Verpflichtungen ist der Grund, warum die Kaufentscheidung häufig bei den Rechtsabteilungen liegt. Die Abdeckung umfasst Quellcode, Container, Firmware und Artefakte nach der Kompilierung, was bei der Prüfung von Software hilfreich ist, die Sie nicht selbst erstellt haben.
Die Polaris-Plattform von Black Duck kann zudem automatisierte Pull-Anfragen zur Behebung von Sicherheitslücken bei Abhängigkeiten auf GitHub, GitLab, Bitbucket und Azure DevOps erstellen, die vor dem Zusammenführen einer manuellen Freigabe bedürfen.
Wo Black Duck Schwächen aufweist
Die Preise werden ausschließlich auf Anfrage mitgeteilt, daher sind für die Budgetplanung und Testphasen ein Gespräch mit dem Vertrieb erforderlich. Polaris bietet zwar eine Erreichbarkeitsanalyse an, doch sollten Sie die Sprachabdeckung und die Tiefe der transitiven Abhängigkeiten prüfen, bevor Sie sich darauf verlassen.
Am besten geeignet für: Unternehmen, in denen ein Lizenzfehler Vorrang vor einer CVE hat, sowie Firmware-, Embedded- und M&A-Teams, die Code prüfen, den sie nicht selbst entwickelt haben.
Gründe, eine Alternative zu Endor Labs in Betracht zu ziehen
Endor Labs ist in Sachen Erreichbarkeit wirklich gut, und viele Teams tun gut daran, dabei zu bleiben. In den folgenden Situationen eignet sich jedoch ein anderes Tool besser.
Die kostenpflichtigen Tarife sind ausschließlich auf Angebotsbasis und nach Nutzerlizenzen gestaffelt.
Bei „Endor Code“ und „Endor Open Source“ zählt Endor Labs die Lizenzen nach der Anzahl der mitwirkenden Entwickler, d. h. nach allen Personen, die in den letzten 90 Tagen einen Commit in ein überwachtes Repository vorgenommen haben; die Preise variieren je nach Produkt. Für die Versionen „Core“ und „Pro“ gibt es keine veröffentlichten Preise, und die Lizenzen unterliegen Fair-Use-Beschränkungen für die Scan-Anzahl.
Code, Open Source, Package Firewall, Patches, SBOM Hub und AI Coding Agent Governance werden als separate Produkte verkauft. Die Gesamtkosten werden erst nach Abschluss des Verkaufsprozesses bekannt gegeben und steigen bei Produkten mit Mitwirkendenpreisen mit der Anzahl der Mitarbeiter. Snyk, Socket, Aikido, Mend.io und Sonatype veröffentlichen die Preise für die meisten ihrer Tarife.
Dein Hauptproblem liegt an einem anderen Kontrollpunkt.
Die Erreichbarkeit gibt Auskunft darüber, welche bekannten Schwachstellen Ihr Code erreichen kann. Sie sagt nichts über ein gekapertes Paket ohne CVE-Nummer, eine Lizenzverpflichtung in einer übernommenen Codebasis oder einen Proxy aus, der Komponenten vor dem Herunterladen blockieren sollte. Endor Labs vertreibt sein eigenes Produkt „Package Firewall“ – testen Sie es daher anhand Ihrer Anforderungen, bevor Sie von einer Lücke ausgehen. Socket, Sonatype und SecureChain sind auf die Paketaufnahme ausgerichtet, Black Duck hingegen auf Binärdateien und Lizenzen.
Korrekturen für Pakete, die niemand mehr pflegt
Endor Labs verkauft zurückportierte Patches, Socket und Aikido bieten gepatchte Versionen einiger Bibliotheken an, und Mend vertreibt ein EOL-Support-Add-on. Der Umfang variiert je nach Anbieter und Ökosystem; vergleichen Sie daher, welche Anbieter genau die von Ihnen verwendeten Versionen patchen. SecureChain erstellt JavaScript-, Python-, Java-, Go-, Rust- und PHP-Pakete neu und portiert, sobald die Upstream-Entwicklung eingestellt wird, Sicherheitskorrekturen im Rahmen eines veröffentlichten SLA zurück.
Achtung: Ein Befund vom Typ „Keine Lösung verfügbar“ kann auf unbestimmte Zeit im Backlog verbleiben, wenn sich vorgelagert nichts ändert. Filtern Sie Ihr Backlog einmal nach diesem Feld und prüfen Sie, wie lange die ältesten Einträge bereits dort stehen.
Wo SecureChain zum Einsatz kommt
Wenn Ihr Scanner Ihnen bereits eine kurze, zuverlässige Liste liefert und Ihre Fehlerbehebungsquote gut ist, bleiben Sie dabei und optimieren Sie ihn weiter. Ein großer Rückstand ist eine andere Sache, insbesondere wenn ein Großteil davon in transitiven oder nicht gepflegten Abhängigkeiten, für die es keine neuere Version gibt, auf die man umsteigen könnte. In diesem Fall ist die Herkunft Ihrer Pakete genauso wichtig wie die Qualität Ihrer Einstufung der Fundstellen.
SecureChain bietet sorgfältig zusammengestellte, auf Malware geprüfte Pakete, die TuxCare aus dem Quellcode neu kompiliert und regelmäßig mit Patches versorgt. Die Pakete werden über Ihren Repository-Manager oder Paketmanager für JavaScript, Python, Java, Go, Rust und PHP bereitgestellt. Ihr eigener Code wird dabei nicht gescannt, daher sollten Sie das Tool zusätzlich zu einem Scanner einsetzen. Erfahren Sie, wie andere Teams TuxCare nutzen, ein Angebot anfordernoder stellen Sie uns eine Frage zu Ihrer Technologieumgebung.
FAQs
Dieser Leitfaden behandelt sieben davon: TuxCare SecureChain, Snyk, Socket, Mend.io, Aikido Security, Sonatype und Black Duck. Sie unterscheiden sich hauptsächlich in ihrem Schwerpunkt. Einige stellen gepatchte Pakete bereit, andere scannen Code und Abhängigkeiten, wieder andere erkennen schädliche Pakete, und manche analysieren Binärdateien und Lizenzen.
Es handelt sich um eine umfassende Plattform für Anwendungssicherheit, deren Ursprung in der Software-Kompositionsanalyse und der Erreichbarkeitsprüfung liegt. Mittlerweile werden über Endor Code auch SAST-Lösungen und die Erkennung vertraulicher Daten sowie SBOM Hub, Package Firewall und Patches als eigenständige Produkte angeboten. Das Scannen von Container-Images ist Teil von Endor Open Source.
Endor Labs zählt die Lizenzen nach der Anzahl der mitwirkenden Entwickler für Endor Code und Endor Open Source und veröffentlicht keine Preise für die Versionen „Core“ und „Pro“; daher erhalten Sie ein Angebot über den Vertrieb. „AURI for Developers“ ist ein kostenloses Angebot für einzelne Entwickler, das lokal in KI-Code-Editoren scannt.
Snyk, Socket, Mend.io, Aikido, Sonatype und Black Duck (in Polaris SCA) dokumentieren jeweils eine Form der Erreichbarkeitsanalyse, wobei die voll funktionsfähige Version von Socket eine Enterprise-Funktion ist. Die Sprachabdeckung variiert, testen Sie daher jedes Tool an Ihren eigenen Repositorys. SecureChain bietet keine Erreichbarkeitsanalyse an.
Manche bieten dies an. Endor Labs verkauft zurückportierte Patches, Socket bietet zertifizierte Patches an, Aikido Libraries portiert Korrekturen auf die in Ihrer Lockfile angegebene Version zurück, und Mend bietet ein EOL-Support-Add-on an. SecureChain erstellt Pakete neu und portiert Sicherheitskorrekturen zurück, nachdem die Upstream-Entwicklung eingestellt wurde. Der Umfang variiert je nach Anbieter und Ökosystem; überprüfen Sie daher die von Ihnen verwendeten Bibliotheken.
In der Regel. SecureChain stellt kuratierte, gepatchte Pakete bereit. Es scannt Ihren eigenen Code nicht auf SAST-, Geheimnis- oder IaC-Probleme und ordnet die Ergebnisse nicht nach Erreichbarkeit, weshalb die meisten Teams zusätzlich einen Scanner einsetzen.