Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos



Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- Los planes de pago de Endor Labs son «solo presupuesto», y las licencias de Code y Open Source se contabilizan en función del número de desarrolladores que contribuyen.
- SecureChain proporciona paquetes reconstruidos y parcheados, mientras que Snyk y Aikido analizan tu código y tus dependencias.
- Socket supervisa el comportamiento de los paquetes, Mend.io automatiza las solicitudes de incorporación de cambios (PR) y Sonatype bloquea componentes en el repositorio.
- Black Duck se centra en los archivos binarios y las licencias, el trabajo más importante en las fusiones y adquisiciones y en las revisiones de firmware.
Endor Labs es una plataforma de seguridad de aplicaciones conocida sobre todo por su análisis de la composición del software basado en la accesibilidad. Su motor de accesibilidad rastrea el grafo de llamadas de tu código para mostrar qué funciones de dependencias vulnerables llama realmente tu aplicación, de modo que una lista de miles de hallazgos se reduce a aquellos a los que tu código puede acceder. La plataforma también abarca el código propio, las imágenes de contenedores y la gestión de agentes de programación basados en IA.
Muchos equipos siguen buscando opciones. Normalmente, esto se debe a que necesitan centrarse en otros aspectos, como el bloqueo de paquetes maliciosos, las solicitudes de corrección automatizadas, el análisis de binarios y licencias, o los paquetes parcheados cuando no existe una corrección por parte del desarrollador original.
Cada alternativa abarca un ámbito diferente de las actividades de Endor Labs. Snyk, Mend.io y Aikido son las que ofrecen una cobertura más amplia, al tratarse de suites completas de seguridad de aplicaciones, mientras que las demás se centran en un único punto de control.
A continuación, comparamos cada una de ellas en cuanto a enfoque, alcance e inconvenientes.
Comparativa con los competidores de Endor Labs
| Herramienta | Enfoque | Modelo de precios | El más adecuado | Principal inconveniente |
| TuxCare SecureChain | Registro de paquetes seleccionado y reconstruido | Presupuesto personalizado, con tarifa fija durante la vigencia del contrato | Pilas en fase de fin de vida útil y con un elevado volumen de auditorías | No se puede escanear el código ni se puede acceder a él |
| Snyk | Paquete de escáneres diseñado pensando en los desarrolladores | Planes de autoservicio publicados, presupuesto de Enterprise | Equipos dirigidos por desarrolladores | Los costes aumentan con el número de empleados y el volumen de digitalización |
| Toma de corriente | Análisis del conjunto de comportamientos | Plan gratuito y planes por desarrollador publicados; presupuesto para la versión Enterprise | npm y las preocupaciones sobre el malware en PyPI | La accesibilidad total es una función exclusiva de la versión Enterprise. |
| Mend.io | Análisis y solicitudes de incorporación de cambios (PR) de actualización | Precios publicados por desarrollador; AppSec, hasta 1.000 dólares por desarrollador al año | Equipos que desean corregir las relaciones públicas a gran escala | AppSec se comercializa como un paquete único |
| Aikido Seguridad | Plataforma consolidada de seguridad de aplicaciones | Plan gratuito para 2 usuarios; planes de pago con tarifa plana que incluyen 10 usuarios | Equipos pequeños con un presupuesto limitado | Los límites de uso aumentan por tramos |
| Sonatype | Bloqueo a nivel de repositorio | Precios de salida publicados, contratos basados en el consumo | Empresas de Java que utilizan Nexus | Varios productos con distintos modelos de tarificación basados en el uso |
| Pato negro | Análisis de archivos binarios, fragmentos de código y licencias | Solo presupuesto | Asuntos jurídicos, fusiones y adquisiciones, y revisión del firmware | Precios solo a título informativo |
*Modelos de precios consultados en septiembre de 2026.
1. TuxCare SecureChain
SecureChain actúa en el origen de los paquetes. Recompila cada paquete a partir de código fuente verificado en entornos de compilación aislados y reforzados, lo analiza en busca de malware conocido y patrones de código sospechosos, y lo distribuye a través de un repositorio que tus desarrolladores ya utilizan. Está diseñado precisamente para ese tipo de lista de tareas pendientes en las que los problemas detectados no tienen una solución en la versión original a la que actualizar.
Características principales
Cada paquete se compila desde el código fuente y se distribuye a través de un único registro en JavaScript, Python, Java, Go, Rusty PHP, con análisis de malware antes de que nada llegue a tu agente de compilación.
La aplicación de parches acompaña al paquete a lo largo de su ciclo de vida. Los paquetes activos reciben parches en el marco del SLA a medida que se publican los CVE, y el servicio de soporte de ciclo de vida ilimitado se hace cargo una vez que finaliza el mantenimiento del desarrollador original.
Además, cada paquete incluye pruebas de auditoría. Los paquetes se compilan y firman para cumplir con el nivel 3 de la SLSA, con listas de materiales de software (SBOM) en formato SPDX o CycloneDX (dependiendo del paquete), además de documentos VEX de CycloneDX.
Precios
TuxCare no publica precios de catálogo, por lo que los precios se establecen mediante un presupuesto personalizado; además, también se ofrece un presupuesto combinado para todos los productos de TuxCare. Las actualizaciones se proporcionan a un precio fijo durante la vigencia del contrato. Encontrarás más detalles en la página de precios.
Donde SecureChain destaca
El mayor atractivo son las correcciones cuando el desarrollador original deja de ofrecer actualizaciones. TuxCare se encarga directamente del mantenimiento de los paquetes una vez que el desarrollador original deja de publicar actualizaciones, y el servicio «Endless Lifecycle Support» adapta las correcciones de seguridad a las versiones exactas que utilizas, todo ello en el marco de un SLA publicado. Además, la verificación se lleva a cabo antes incluso de que tu compilación solicite un paquete, ya que la recompilación y la comprobación se realizan en el registro.
La adopción no implica una transformación radical del flujo de trabajo. Basta con integrar Artifactory, Nexus, GitHub Packages o el propio gestor de paquetes de SecureChain, y los desarrolladores conservan los mismos paquetes, las mismas API y el mismo flujo de trabajo. El coste también se mantiene estable, ya que el precio es fijo durante la vigencia del contrato.
Las carencias de SecureChain
No analiza tu propio código. No incluye SAST, detección de secretos, análisis de IaC ni análisis de accesibilidad, por lo que tendrías que utilizar un escáner adicional junto con él. SecureChain tampoco ofrece imágenes de contenedores reforzadas.
La cobertura del paquete abarca JavaScript, Python, Java, Go, Rust y PHP, por lo que los proyectos de .NET y Ruby necesitan otra fuente. Además, el análisis de malware busca patrones conocidos y código sospechoso, en lugar de realizar el análisis de comportamiento durante la instalación que ofrece Socket.
Ideal para: Equipos con dependencias al final de su ciclo de vida o abandonadas, empresas reguladas que necesitan pruebas de procedencia y de la lista de materiales de software (SBOM) bajo demanda, y equipos de plataformas que utilizan Artifactory o Nexus en varios lenguajes.
2. Snyk
Snyk es un punto de referencia habitual para Endor Labs, y su plan gratuito es parte de su atractivo. Se trata de una plataforma orientada a los desarrolladores que abarca dependencias de código abierto, código propio, contenedores e infraestructura como código.
Características principales
Incluso el plan gratuito incluye SCA, SAST, IaC y análisis de contenedores, con integraciones con IDE, CLI y control de código fuente. Su análisis de accesibilidad compara el gráfico de llamadas de tu aplicación con los gráficos de llamadas de tus dependencias. Está disponible de forma generalizada para Java, JavaScript, TypeScript y Python, mientras que C# se encuentra en fase de acceso anticipado.
Las sugerencias de corrección aparecen en el IDE y en las solicitudes de incorporación de cambios, y la integración con Jira está incluida en los planes de pago.
Precios
Snyk publica los precios de sus planes de autoservicio y comercializa el plan Enterprise a través de su departamento de ventas. Los precios se calculan en función del número de desarrolladores que contribuyen y del uso que se haga de la plataforma, por lo que el presupuesto de un paquete completo puede diferir considerablemente del precio de entrada. Consulta la página de precios de Snyk para conocer las cifras actuales.
En qué destaca Snyk
Puedes empezar de forma gratuita y contratar un plan para equipos pequeños sin necesidad de una llamada comercial. Los resultados se muestran en el IDE y en las solicitudes de incorporación de cambios, justo donde ya trabajan los ingenieros, y un único proveedor ofrece varios productos de análisis.
Las carencias de Snyk
Los planes de autoservicio tienen un límite de uso, por lo que los equipos en expansión acaban optando por el plan Enterprise. A partir de ahí, el coste aumenta a medida que se añaden colaboradores y se activan más funciones de escaneo. Además, Reachability cubre menos idiomas que el escáner.
Ideal para: Equipos dirigidos por desarrolladores en los que los ingenieros corrigen los errores detectados por el escáner, y equipos pequeños que quieran empezar de forma gratuita.
3. Toma de corriente
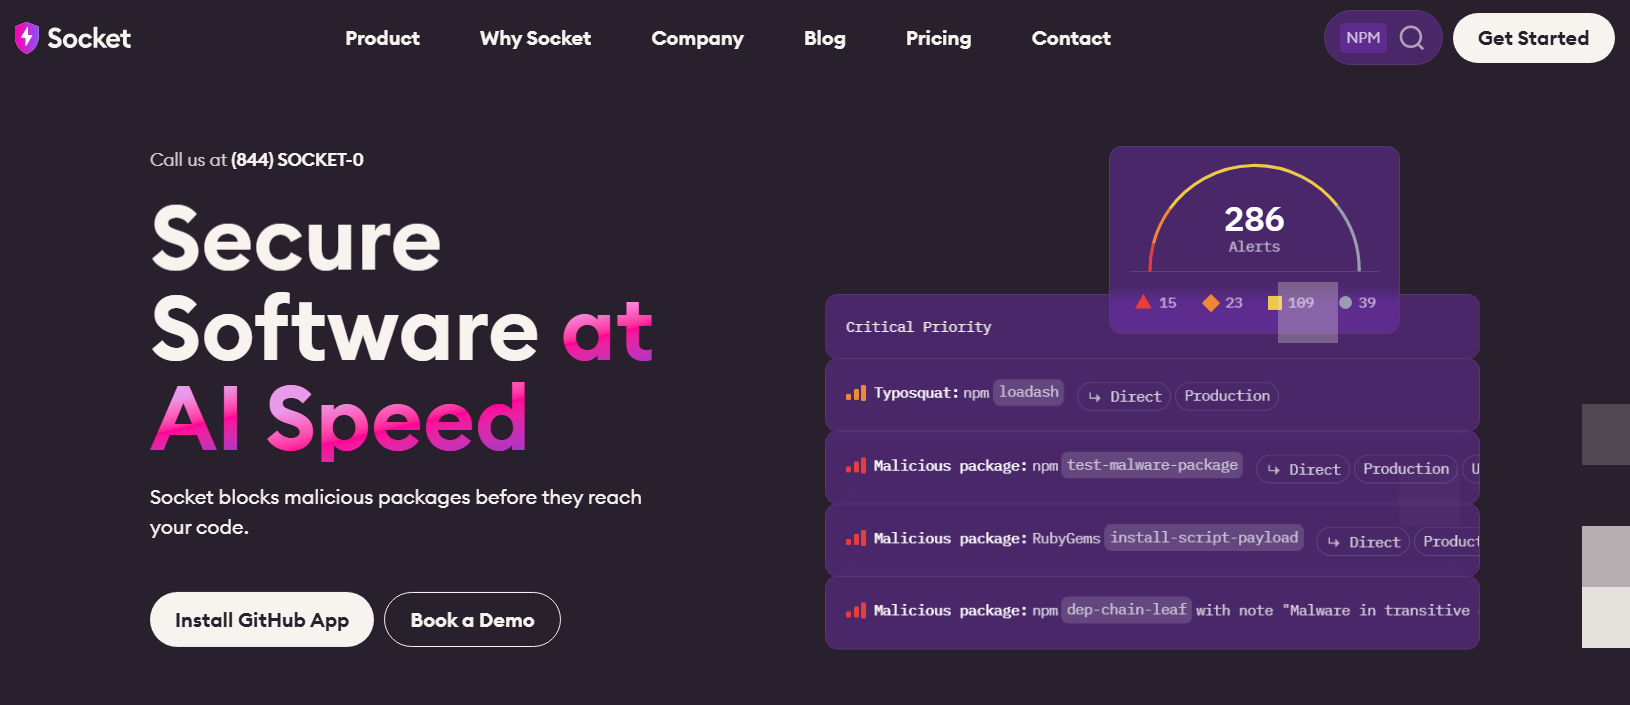
Socket analiza lo que hace un paquete durante la instalación, incluyendo scripts, llamadas de red, escrituras en el sistema de archivos y código ofuscado. Esto le permite detectar paquetes secuestrados y sujetos a typosquatting antes de que exista ningún CVE.
Características principales
El análisis de comportamiento abarca más de 70 tipos de riesgos, mediante análisis de IA seguidos de una revisión manual. Socket Firewall, un proxy, bloquea el malware confirmado antes de su instalación. La versión gratuita incluye npm, yarn, pnpm, pip, uvy cargo en registros públicos, y Enterprise añade registros privados, políticas y más ecosistemas.
Los planes de pago incluyen la verificabilidad precalculada, mientras que el plan Enterprise ofrece la verificabilidad completa a nivel de funciones. La gama también incluye Socket Basics (SAST, secretos, contenedores) y Certified Patches.
Precios
Socket publica los precios por desarrollador para los planes Free, Team y Business, y ofrece presupuestos para el plan Enterprise. El plan Team tiene un mínimo de cinco desarrolladores y el Business, de 20. Los productos se venden por separado, por lo que debes solicitar que te incluyan el precio del cortafuegos Enterprise en tu presupuesto. Consulta la página de precios de Socket para conocer las cifras actuales.
En qué destaca Socket
Detecta ataques mediante paquetes maliciosos que aún no figuran en ninguna base de datos de vulnerabilidades. El cortafuegos gratuito ofrece a los desarrolladores individuales la posibilidad de bloquear amenazas en el momento de la instalación con un solo comando, sin necesidad de crear una cuenta. En cuanto a la privacidad, Socket afirma que el código fuente permanece en tu ordenador o en el entorno de integración continua (CI), y que solo se envía a su servicio la información sobre las dependencias.
Las carencias de Socket
Para disponer de acceso completo a todas las funciones es necesario solicitar un presupuesto para la versión Enterprise, y la versión Business está disponible a partir de 20 desarrolladores. El cortafuegos gratuito no admite registros privados y, en el caso de los paquetes marcados únicamente por el análisis de IA, solo emite avisos, en lugar de bloquearlos. El enrutamiento a través de Artifactory o Nexus requiere la versión Enterprise.
El análisis propio se lleva a cabo a través de Socket Basics, que coordina los escáneres de código abierto. Ejecútalo junto con tu herramienta SAST actual antes de retirar nada.
Ideal para: equipos de JavaScript y Python cuya principal preocupación es el malware del registro, y equipos que ya utilizan una herramienta de análisis de vulnerabilidades y desean añadir el bloqueo durante la instalación.
4. Mend.io
Mend.io se centra en la corrección de los problemas detectados. Mantiene «Renovate», la herramienta de código abierto que utilizan muchos equipos para abrir solicitudes de incorporación de cambios (pull requests) relacionadas con la actualización de dependencias, y comercializa una edición empresarial junto con sus servicios de análisis de código estático (SCA), análisis de seguridad de software (SAST) y análisis de contenedores.
Características principales
Renovate Enterprise permite abrir solicitudes de incorporación de cambios a gran escala, con índices de «Merge Confidence» que predicen la probabilidad de que una actualización provoque un fallo en la compilación. El motor SCA incorpora análisis de accesibilidad para un subconjunto de lenguajes, y SAST, el análisis de contenedores y Mend AI se integran en una misma plataforma.
Precios
Mend publica los precios por desarrollador. Mend AppSec cuesta hasta 1.000 dólares por desarrollador al año, Mend AI hasta 300 dólares y Mend Renovate Enterprise hasta 250 dólares. AppSec incluye SAST, SCA con análisis de contenedores, seguridad del código generada por IA, sugerencias de correcciones mediante IA y actualizaciones automáticas de dependencias. Renovate Enterprise también se vende por separado, mientras que DAST, la seguridad de API y el soporte EOL para paquetes al final de su vida útil son complementos.
Cualquier persona que escriba código escaneado o utilice la interfaz web de Mend se considera desarrollador, por lo que el personal de seguridad que inicie sesión puede sumarse al recuento de licencias. No aparece ningún plan gratuito. Consulta la página de precios de Mend para conocer las cifras actuales.
En qué destaca Mend.io
Renovate convierte la lista de dependencias pendientes en solicitudes de incorporación de cambios que tu equipo puede revisar e integrar. Los equipos que ya utilizan la versión de código abierto de Renovate tienen un camino más corto hacia la edición empresarial, y el precio publicado por AppSec incluye varios escáneres.
Las carencias de Mend.io
Mend ofrece su producto principal como un paquete único de plataformas, por lo que un equipo que solo necesite SCA debería preguntar si hay disponible un presupuesto independiente. Reachability cubre menos idiomas que el motor SCA.
Renovate automatiza las actualizaciones, por lo que no hay motivo para abrir una solicitud de incorporación de cambios cuando no existe una versión estable. Para esos paquetes, Mend te remite a su complemento «EOL Support», cuyo precio se cobra por separado.
Ideal para: Equipos que ya utilizan Renovate y organizaciones que miden el éxito en función de la rapidez con la que se incorporan las correcciones.
5. Seguridad en el aikido
Aikido Security reúne escáneres de código, en la nube y de tiempo de ejecución en una única plataforma, con un plan gratuito para dos usuarios y planes de pago mensual con tarifa plana que incluyen 10. Para un equipo pequeño con un presupuesto de seguridad reducido, su página de precios es la más fácil de explicar al departamento de finanzas.
Características principales
El análisis abarca SCA, detección de malware, SAST, secretos, IaC, contenedores, estado de la nube, DAST y protección en tiempo de ejecución, y la parte dedicada a SCA incorpora análisis de accesibilidad, clasificación automática y solicitudes de incorporación de cambios (pull requests) de AutoFix.
Merece la pena analizar más detenidamente Aikido Libraries. Este proyecto incorpora retroactivamente las correcciones de CVE a la versión exacta fijada en tu archivo de bloqueo, añadiendo únicamente el sufijo «aikido» a la cadena de versión, y Aikido afirma que cuenta con más de 9.500 bibliotecas protegidas en JavaScript, Java, Python, PHP, Go, .NET y Ruby.
Precios
Aikido ofrece un plan gratuito para dos usuarios y planes de pago que se facturan como cuotas mensuales fijas y que incluyen 10 usuarios, con límites de uso razonable para los repositorios, las imágenes de contenedores, los dominios y las cuentas en la nube. La facturación anual tiene un descuento. Las funciones avanzadas de IA funcionan con créditos, al igual que la protección de repositorios de Aikido Libraries, que es una suscripción anual basada en créditos. Consulta la página de precios de Aikido para conocer las cifras actuales.
Donde el aikido destaca
Ya se han publicado los niveles de servicio, e incluso el plan gratuito incluye SCA con Reachability y SAST. Una tarifa plana cubre a 10 usuarios, por lo que el crecimiento se produce por etapas fijas. Una única consola gestiona los resultados de varios escáneres.
Qué hay que tener en cuenta con el aikido
Cada nivel establece límites de uso razonable para los repositorios, las imágenes de contenedores, los dominios y las cuentas en la nube, por lo que debes ajustar el plan a tus necesidades antes de contratarlo. La detección de malware en dependencias forma parte del nivel Pro, mientras que el plan gratuito sigue bloqueando el npm y PyPI en los equipos de los desarrolladores a través de Device Protection y vuelve a escanear cada tres días.
Tanto las funciones avanzadas de IA como las bibliotecas de Aikido consumen créditos, por lo que debes tener en cuenta el uso previsto a la hora de elaborar el presupuesto. La cobertura de las bibliotecas de Aikido varía según el ecosistema, así que comprueba el catálogo con tu archivo de bloqueo.
Ideal para: Startups y equipos reducidos que no cuentan con un departamento específico de seguridad de aplicaciones, así como equipos que necesitan conocer los precios publicados para obtener la aprobación.
6. Sonatype
Sonatype trabaja partiendo del repositorio. Se encarga del mantenimiento de Maven Central, crea el repositorio Nexus y comercializa Repository Firewall, una herramienta que pone en cuarentena los componentes que incumplen tus políticas en el momento en que se solicitan.
Características principales
El «Repository Firewall» completo está diseñado para el repositorio Nexus. Compara cada nuevo componente con tus políticas y pone en cuarentena los que incumplan las normas antes de que lleguen a tu repositorio. «Firewall Pro» es la opción en la nube para el resto de usuarios, que bloquea los npm, PyPI, NuGet y Maven maliciosos antes de que lleguen a los gestores de repositorios distintos de Nexus.
SCA, políticas, recomendaciones de actualización y gestión de SBOM solían comercializarse bajo el nombre de «Lifecycle». Ahora, los nuevos clientes disponen de esas funcionalidades a través de Sonatype Guide, que además proporciona a los desarrolladores y a los asistentes de IA información contextual para elegir las versiones adecuadas. El análisis de accesibilidad abarca Java y otros lenguajes de la JVM, JavaScript y .NET.
Precios
Sonatype publica los precios iniciales de Nexus Repository (la edición Community es gratuita), Guide y Firewall Pro, y ofrece presupuestos para las versiones completas de Repository Firewall y Guide Enterprise. Los nuevos contratos se basan en el consumo, y Nexus Repository Cloud factura por el tráfico de salida y el almacenamiento. Consulte la página de precios de Sonatype para consultar las cifras actuales.
Lo que destaca de Sonatype
El cortafuegos comprueba los componentes cuando se solicitan, por lo que un paquete marcado como sospechoso se bloquea antes de que llegue al ordenador de un desarrollador o a un artefacto almacenado en caché. Sonatype Research proporciona la información sobre malware, y el cortafuegos de repositorios completo es compatible con repositorios aislados físicamente.
Además, cuenta con una larga trayectoria en el ámbito de Java y Maven, y publica los precios de la mayoría de sus productos.
Las carencias de Sonatype
Calcular el coste total requiere hacer algunos cálculos, ya que el precio de varios productos se establece en función del consumo. Firewall Pro abarca cuatro ecosistemas y solo bloquea el malware, mientras que el bloqueo basado en políticas viene incluido en la versión completa de Firewall.
Los componentes que ya se encuentran en tu repositorio proxy se someten a auditoría en lugar de ponerse en cuarentena, por lo que la adopción de Firewall no elimina lo que está almacenado en la caché. Las directrices de corrección también dan por hecho una ruta de actualización, así que pregunta cómo se gestionan las bibliotecas que no tienen una versión más reciente.
Ideal para: Organizaciones que ya utilizan Nexus Repository o Artifactory, empresas que dan prioridad a Java y entornos regulados o aislados.
7. Pato negro
Black Duck es un producto de SCA con una larga trayectoria, diseñado en torno al descubrimiento. Detecta software de código abierto en código fuente, binarios compilados, contenedores y firmware, y a continuación identifica las licencias y las vulnerabilidades. Por eso, los equipos jurídicos, las empresas adquirentes y los grupos de firmware son los principales impulsores de muchas de sus compras.
Características principales
Discovery combina varias técnicas, como el análisis de firmas y la comparación de fragmentos de código, que permiten rastrear el código copiado (incluido el generado por IA) hasta su proyecto de origen. El análisis binario examina archivos compilados, contenedores y firmware sin código fuente e identifica los binarios modificados. Todo ello se apoya en una base de conocimientos que abarca millones de proyectos y miles de licencias, junto con controles de políticas y la generación de SBOM.
Precios
Black Duck no publica precios de catálogo ni ofrece un plan gratuito, por lo que para calcular el presupuesto hay que empezar por su formulario de solicitud de presupuesto.
En qué destaca Black Duck
Detecta código no declarado, cedido por terceros y copiado y pegado que un gestor de paquetes nunca señala. El análisis de licencias y obligaciones es la razón por la que los equipos jurídicos suelen encargarse de la compra. La cobertura abarca el código fuente, los contenedores, el firmware y los artefactos posteriores a la compilación, lo que resulta útil a la hora de auditar software que no has compilado tú mismo.
La plataforma Polaris de Black Duck también puede abrir solicitudes de corrección automatizadas para dependencias vulnerables en GitHub, GitLab, Bitbucket y Azure DevOps, que requieren la aprobación de un usuario antes de la fusión.
En qué aspectos se queda corto Black Duck
Los precios se facilitan únicamente mediante presupuesto, por lo que para elaborar presupuestos y realizar pruebas es necesario mantener una conversación con el equipo de ventas. Polaris ofrece un análisis de accesibilidad, pero comprueba su cobertura lingüística y hasta qué punto profundiza en las dependencias transitivas antes de darlo por hecho.
Ideal para: Empresas en las que un error de licencia tiene mayor prioridad que un CVE, y equipos de firmware, sistemas embebidos y fusiones y adquisiciones que auditan código que no han desarrollado ellos mismos.
Razones para plantearse una alternativa a Endor Labs
Endor Labs ofrece un buen servicio de accesibilidad, y muchos equipos hacen bien en seguir utilizándolo. Estas son las situaciones en las que otra herramienta resulta más adecuada.
Los planes de pago son solo para presupuestos y se basan en el número de usuarios
En el caso de Endor Code y Endor Open Source, Endor Labs cuenta las licencias por desarrollador colaborador, es decir, cualquier persona que haya realizado una confirmación en un repositorio supervisado en los últimos 90 días, y los precios varían según el producto. Las versiones Core y Pro no tienen precios publicados, y las licencias incluyen límites de escaneo basados en el uso razonable.
Code, Open Source, Package Firewall, Patches, SBOM Hub y AI Coding Agent Governance se comercializan como productos independientes. El coste total se muestra tras el proceso de venta y, en el caso de los productos con precios para colaboradores, aumenta en función del número de empleados. Snyk, Socket, Aikido, Mend.io y Sonatype publican los precios de la mayoría de sus planes.
Tu principal problema se encuentra en otro punto de control
La «accesibilidad» te indica a qué vulnerabilidades conocidas puede acceder tu código. No dice nada sobre un paquete pirateado sin CVE, una obligación de licencia en un código fuente adquirido o un proxy que debería bloquear componentes antes de su descarga. Endor Labs comercializa su propio producto «Package Firewall», así que pruébalo en función de tus necesidades antes de dar por hecho que existe una brecha. Socket, Sonatype y SecureChain se basan en la incorporación de paquetes, mientras que Black Duck se centra en los binarios y las licencias.
Correcciones para paquetes que ya nadie mantiene
Endor Labs comercializa parches retrocompatibles; Socket y Aikido ofrecen versiones parcheadas de algunas bibliotecas; y Mend comercializa un complemento de soporte tras el fin de vida útil (EOL). La cobertura varía según el proveedor y el ecosistema, por lo que conviene comparar cuáles ofrecen parches para las versiones exactas que utilizas. SecureChain recompila paquetes de JavaScript, Python, Java, Go, Rust y PHP y, una vez que el desarrollo original se detiene, adapta las correcciones de seguridad para versiones anteriores bajo un acuerdo de nivel de servicio (SLA) publicado.
Atención: Una incidencia marcada como «sin solución disponible» puede permanecer en la lista de tareas pendientes indefinidamente si no se produce ningún cambio en las fases anteriores del proceso. Filtra tu lista de tareas pendientes por ese campo una vez y comprueba cuánto tiempo llevan ahí las entradas más antiguas.
Dónde encaja SecureChain
Si tu escáner ya te ofrece una lista breve y fiable y tu tasa de resolución es buena, sigue utilizándolo y ajústalo. Una larga lista de tareas pendientes es otra historia, sobre todo cuando gran parte de ella se encuentra en dependencias transitivas o sin mantenimiento, sin una versión más reciente a la que migrar. En ese caso, el origen de tus paquetes importa tanto como la calidad con la que clasifiques los resultados.
SecureChain ofrece paquetes seleccionados y analizados en busca de malware que TuxCare recompila desde el código fuente y actualiza constantemente, y que se distribuyen a través de tu gestor de repositorios o gestor de paquetes en JavaScript, Python, Java, Go, Rust y PHP. No analiza tu propio código, por lo que deberías utilizarlo junto con un escáner. Descubre cómo otros equipos utilizan TuxCare, solicita un presupuestoo házanos una pregunta sobre su entorno.
Preguntas frecuentes
Esta guía aborda siete de ellos: TuxCare SecureChain, Snyk, Socket, Mend.io, Aikido Security, Sonatype y Black Duck. Se diferencian principalmente en su enfoque. Algunos proporcionan paquetes parcheados, otros analizan el código y las dependencias, otros detectan paquetes maliciosos y otros analizan binarios y licencias.
Se trata de una plataforma de seguridad de aplicaciones más amplia que comenzó con el análisis de la composición del software y la accesibilidad. Actualmente también comercializa SAST y la detección de secretos a través de Endor Code, además de SBOM Hub, Package Firewall y Patches como productos independientes. El análisis de imágenes de contenedores forma parte de Endor Open Source.
Endor Labs calcula el número de puestos en función del número de desarrolladores que contribuyen a Endor Code y Endor Open Source, y no publica los precios de las versiones Core y Pro, por lo que hay que solicitar un presupuesto al departamento de ventas. AURI for Developers es un plan gratuito para desarrolladores individuales que realiza análisis de forma local dentro de los editores de código de IA.
Snyk, Socket, Mend.io, Aikido, Sonatype y Black Duck (en Polaris SCA) documentan cada uno un tipo de análisis de accesibilidad, y la versión completa a nivel de función de Socket es una característica de la versión Enterprise. La cobertura de lenguajes varía, por lo que te recomendamos que pruebes cada uno de ellos en tus propios repositorios. SecureChain no ofrece análisis de accesibilidad.
Algunos sí pueden. Endor Labs comercializa parches retrocompatibles; Socket ofrece «parches certificados»; Aikido Libraries adapta las correcciones a la versión indicada en tu archivo de bloqueo; y Mend ofrece un complemento de soporte tras el fin de vida útil (EOL). SecureChain recompila paquetes y adapta las correcciones de seguridad una vez que el desarrollador original deja de ofrecerlas. La cobertura varía según el proveedor y el ecosistema, así que comprueba las bibliotecas que utilizas.
Por lo general, SecureChain proporciona paquetes seleccionados y actualizados. No analiza el código propio en busca de problemas de SAST, secretos o IaC, y tampoco clasifica los hallazgos según su accesibilidad, por lo que la mayoría de los equipos utilizan un escáner adicional junto con él.