
 Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- TuxCare Radar: Idéal pour les équipes axées sur Linux qui ont besoin d'une analyse précise des vulnérabilités, avec un minimum de faux positifs et des conseils clairs pour y remédier.
- Tenable Nessus / Qualys VM : Des choix judicieux pour les entreprises gérant des environnements mixtes de systèmes d'exploitation qui ont besoin d'une couverture étendue et de rapports de conformité.
- Rapid7 InsightVM : Convient aux organisations qui privilégient la notation basée sur les risques et l'intégration avec les workflows de correction.
- OpenVAS / Wiz : OpenVAS convient aux équipes qui recherchent un outil de scan open source personnalisable, tandis que Wiz est idéal pour les environnements axés sur le cloud qui nécessitent une visibilité de haut niveau.
L'analyse des vulnérabilités est un élément central de la sécurité Linux moderne, et la plupart des entreprises s'appuient sur des outils d'analyse pour identifier les CVE connues, évaluer les risques et orienter leurs décisions en matière de correctifs. Cependant, ces outils peuvent parfois causer plus de problèmes qu'ils n'en résolvent. Les résultats d'analyse comportent souvent des faux positifs: par exemple, un outil peut signaler une vulnérabilité alors qu'elle n'existe pas réellement dans le système ou ne présente aucun risque.
Cet article examine les points forts et les limites des principaux outils d'analyse des vulnérabilités actuels dans les environnements Linux. Il compare les approches courantes, met en évidence les compromis à faire et explique les critères que les équipes informatiques et de sécurité doivent prendre en compte lors du choix d'un outil d'analyse des vulnérabilités.
Les meilleurs outils d'analyse des vulnérabilités : aperçu
Les équipes Linux n'ont que l'embarras du choix en matière d'outils d'analyse des vulnérabilités. La plupart des scanners promettent une prise en charge multiplateforme, une large couverture des paquets, une détection automatisée et un reporting centralisé. Sur le papier, bon nombre de ces outils se ressemblent. Dans la pratique, leurs différences n'apparaissent clairement que lorsqu'ils sont utilisés sur de véritables systèmes Linux.
Le tableau ci-dessous présente une comparaison rapide des outils les plus courants, qu'ils soient commerciaux ou open source.
|
Outil |
Cas d'utilisation principal |
Modèle de tarification |
|
TuxCare Radar |
Analyse des vulnérabilités axée sur Linux pour les entreprises |
Abonnement professionnel |
|
Tenable Nessus |
Analyse des vulnérabilités en entreprise dans des environnements multi-systèmes d'exploitation |
Abonnement professionnel |
|
Gestion des vulnérabilités Qualys |
Gestion des vulnérabilités dans le cloud pour les grandes entreprises |
Abonnement professionnel |
|
OpenVAS |
Analyse des vulnérabilités open source pour les équipes informatiques |
Source ouverte |
|
Rapid7 InsightVM |
Gestion des vulnérabilités basée sur les risques pour les environnements mixtes |
Abonnement professionnel |
|
Wiz |
Analyse des vulnérabilités axée sur le cloud pour les environnements hybrides |
Abonnement professionnel |
1. Radar TuxCare
TuxCare Radar est un outil d'analyse des vulnérabilités spécialement conçu pour les environnements Linux. Il prend actuellement en charge plusieurs distributions Linux d'entreprise, notamment RHEL, CentOS, AlmaLinux, Ubuntu et Debian. Radar évalue le risque réel que représente une vulnérabilité en analysant les scores CVSS, la disponibilité des correctifs, l'exploitabilité et le contexte des menaces réelles.
Cette approche aide les équipes à identifier les problèmes qui affectent réellement leurs systèmes. Radar s'intègre également à d'autres solutions TuxCare, telles que KernelCare pour l'application de correctifs sans redémarrage et Endless Lifecycle Support, afin d'aligner la détection des vulnérabilités sur les processus de correction.
Ses points forts
- Évaluation contextuelle des risques : Classe les vulnérabilités de sécurité en fonction de leur exploitabilité et du risque réel, et non pas uniquement des scores CVSS, afin de minimiser les faux positifs.
- Conseils concrets pour la résolution des problèmes : Relie les conclusions à des mesures concrètes, aidant ainsi les équipes à résoudre les problèmes plus rapidement.
- Détection tenant compte des correctifs : Détermine si les vulnérabilités ont déjà été corrigées par les correctifs en direct de KernelCare ou par le service Endless Lifecycle Support (ELS).
- Rapports prêts pour l'audit : Rapports exportables au format PDF ou Excel pour faciliter les audits et répondre aux exigences de conformité.
Ses lacunes
- Destiné exclusivement à Linux : Conçu pour les systèmes Linux, ce produit ne prend pas en charge les environnements Windows ou macOS.
- Prise en charge limitée : Nécessite d'autres outils d'analyse dans les environnements multi-systèmes d'exploitation.
À qui s'adresse cet outil ?
- Équipes chargées de l'infrastructure Linux qui ont besoin d'une analyse CVE précise avec un minimum de faux positifs
- Les équipes chargées des opérations de sécurité s'attachent à privilégier les risques réels plutôt que le volume
- Les entreprises qui souhaitent renforcer l'intégration entre les résultats d'analyse et les processus de mise à jour
2. Tenable Nessus
Tenable Nessus est l'un des scanners de vulnérabilité commerciaux les plus utilisés dans les services informatiques d'entreprise. Il prend en charge un large éventail de systèmes d'exploitation, d'applications et de périphériques réseau, ce qui en fait un outil particulièrement adapté aux organisations gérant des environnements mixtes. Nessus utilise un moteur de détection basé sur des plugins, dont les contrôles sont régulièrement mis à jour, afin d'identifier les vulnérabilités connues, les erreurs de configuration et les lacunes en matière de conformité. Ses fonctionnalités de reporting et de conformité en font un outil très apprécié des équipes qui ont besoin de résultats prêts à être présentés lors d'audits, en plus d'une gestion régulière des vulnérabilités.
Ses points forts
- Couverture étendue des vulnérabilités CVE : Analyse les systèmes d'exploitation, les applications et les périphériques en réseau dans divers environnements.
- Rapports conformes aux normes : Fournit des modèles prédéfinis pour la norme PCI DSS, les benchmarks CIS et d'autres normes réglementaires.
- Moteur d'analyse éprouvé : éprouvé, largement adopté et pris en charge par un vaste écosystème de plugins.
- Déploiement flexible : Prend en charge l'analyse basée sur des agents et sur le réseau, ainsi que les analyses de vulnérabilité planifiées.
Ses lacunes
- Faux positifs sous Linux : peuvent signaler des vulnérabilités qui ont déjà été corrigées dans des paquets rétroportés.
- Limité dans le contexte Linux : Ne tient pas pleinement compte des subtilités du noyau ni de l'exposition des chemins d'exécution actifs.
- Consommation importante de ressources : Les analyses de grande envergure peuvent mobiliser d'importantes ressources CPU/mémoire, en particulier sur des réseaux complexes.
À qui s'adresse cet outil ?
- Entreprises gérant des environnements mixtes comprenant à la fois des ressources Linux et Windows
- Les équipes de sécurité qui ont besoin de rapports axés sur la conformité
- Les entreprises à la recherche d'une plateforme de numérisation éprouvée et largement prise en charge
3. Gestion des vulnérabilités Qualys
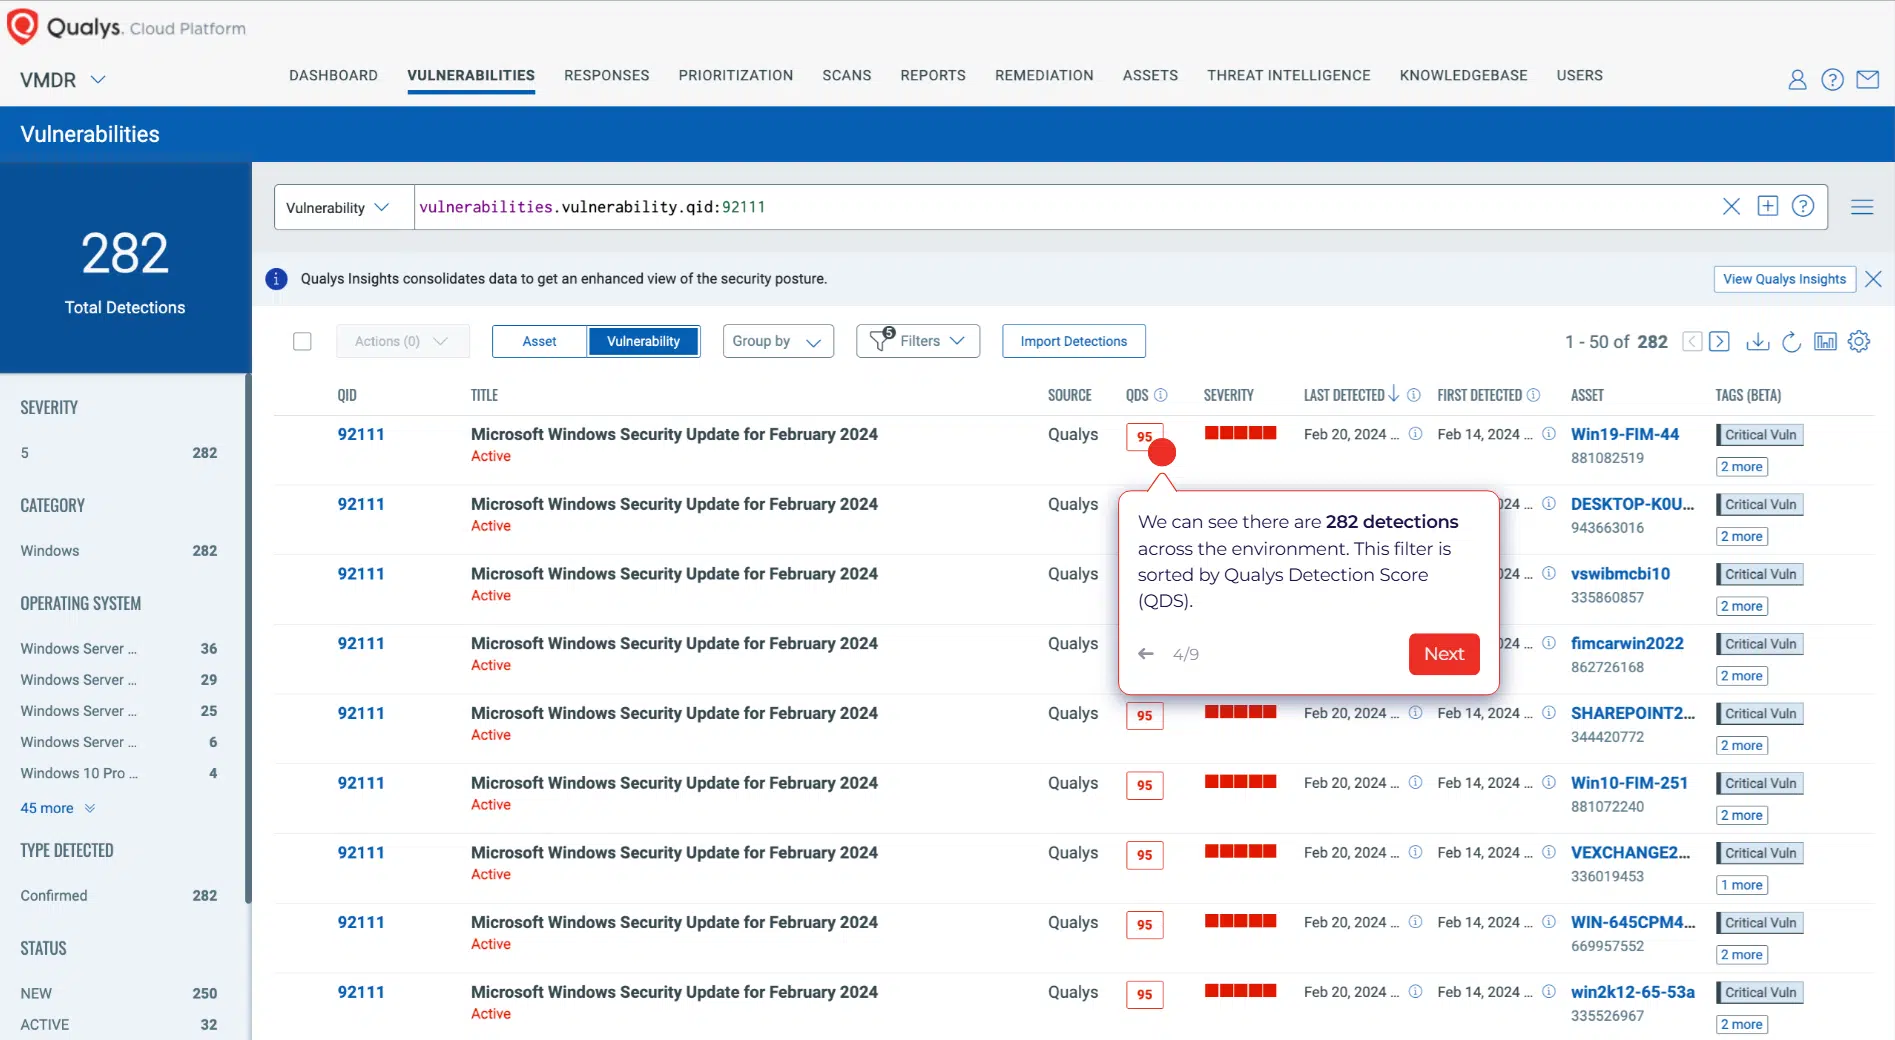
Qualys Vulnerability Management (VM) est une plateforme cloud conçue pour assurer une évaluation continue des vulnérabilités dans l'ensemble des environnements informatiques d'entreprise. Elle prend en charge à la fois les analyses avec et sans agent pour les charges de travail sur site et dans le cloud, et propose des tableaux de bord qui centralisent la visibilité des actifs, les informations sur les risques et les rapports de conformité. Bien qu'elle couvre un large éventail de systèmes d'exploitation et d'applications, son point fort réside dans la visibilité et le reporting à grande échelle plutôt que dans une analyse approfondie spécifique à Linux.
Ses points forts
- Visibilité basée sur le cloud : Fournit des tableaux de bord centralisés pour les environnements à grande échelle et multi-sites.
- Options de scan flexibles: Prend en charge à la fois les approches avec et sans agent pour les infrastructures hybrides.
- Rapports axés sur la conformité : Comprend des modèles prédéfinis pour les normes réglementaires.
- Rapports évolutifs : Génère des rapports adaptés aussi bien aux équipes techniques qu'aux dirigeants.
Ses lacunes
- Moins approfondi en matière de Linux : Se concentre sur la détection générale des vulnérabilités CVE ; manque d'informations détaillées sur les subtilités au niveau du noyau et des paquets.
- Faux positifs potentiels : Les méthodes de détection peuvent ne pas tenir pleinement compte des correctifs rétroportés ou des corrections spécifiques à certaines distributions.
- Conseils généraux de correction : Fournit des recommandations, mais manque souvent de détails sur le contexte spécifique à Linux en matière de correctifs.
À qui s'adresse cet outil ?
- Entreprises disposant d'environnements informatiques à grande échelle ou hybrides
- Les responsables de la sécurité qui ont besoin de rapports et de tableaux de bord centralisés
- Les entreprises qui privilégient la conformité et la visibilité pour les dirigeants plutôt que des informations approfondies spécifiques à Linux
4. OpenVAS
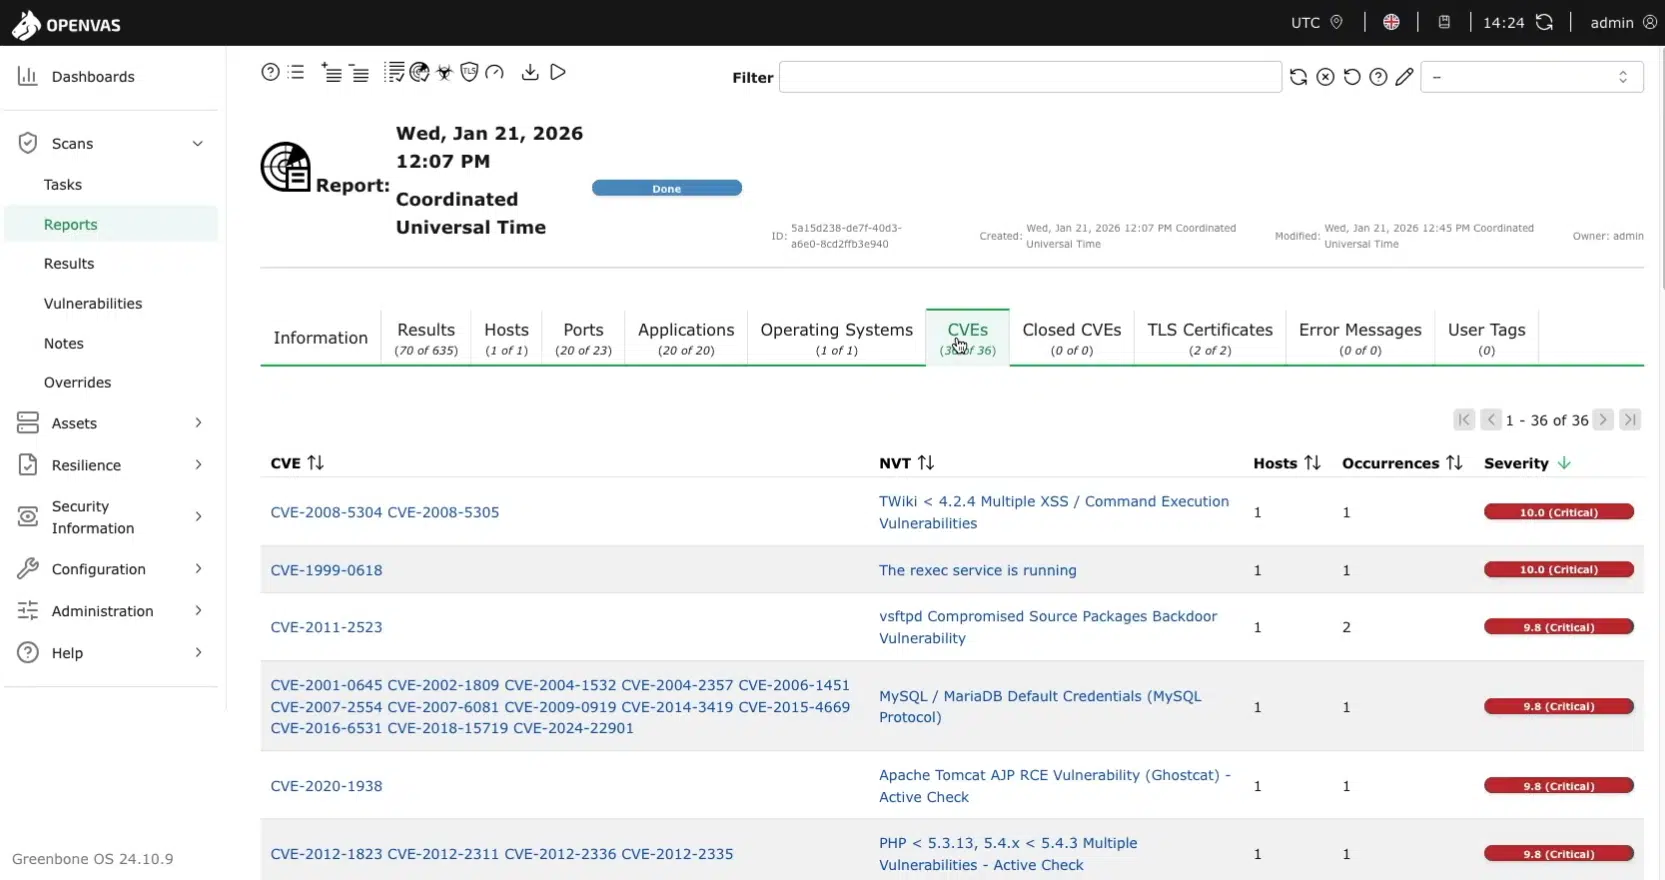
OpenVAS (qui fait partie de Greenbone Vulnerability Management, GVM) est un scanner de vulnérabilités open source largement utilisé. Il permet d'effectuer des analyses au niveau du réseau et du système pour les environnements Linux et d'autres systèmes d'exploitation. OpenVAS s'appuie sur un système de tests de vulnérabilité réseau (NVT), régulièrement mis à jour via les flux de vulnérabilités de Greenbone, afin de détecter les problèmes connus sur l'ensemble des hôtes. Sa flexibilité et sa personnalisation en font un choix populaire auprès des équipes qui souhaitent contrôler les politiques d'analyse et la génération de rapports, bien qu'il nécessite davantage de configuration et de maintenance que la plupart des outils commerciaux.
Ses points forts
- Open source et gratuit : Pas de frais de licence ; idéal pour les organisations soucieuses de leur budget.
- Analyses hautement personnalisables : Permet un contrôle précis des politiques d'analyse, des cibles et des seuils.
- Couverture étendue des vulnérabilités : des flux régulièrement mis à jour permettent de détecter les vulnérabilités connues sur l'ensemble des systèmes.
- Rapports flexibles : Prend en charge plusieurs formats (PDF, HTML, CSV) et peut être intégré à des tableaux de bord ou à des scripts.
Ses lacunes
- Coûts liés à la mise en place et à la maintenance : Nécessite une expertise pour une configuration et un réglage efficaces, en particulier dans les environnements Linux.
- Risque de faux positifs : une hiérarchisation moins intelligente peut générer du bruit dans les environnements comportant des correctifs rétroportés.
- Performances à grande échelle : peut nécessiter d'importantes ressources lors de l'analyse d'environnements volumineux ou complexes.
À qui s'adresse cet outil ?
- Équipes informatiques ou administrateurs système Linux à la recherche d'un outil gratuit et open source d'analyse des vulnérabilités
- Les organisations qui souhaitent disposer de configurations de scan personnalisables et adaptées à leur environnement
- Des équipes de sécurité à l'aise avec le réglage manuel et l'interprétation des résultats
Vous pouvez également en savoir plus sur les scanners de vulnérabilités open source dans notre guide détaillé.
5. Rapid7 InsightVM

Rapid7 InsightVM (anciennement Nexpose) est un outil commercial de scan de vulnérabilités qui met l'accent sur la hiérarchisation des risques et l'intégration aux processus de correction. Il prend en charge à la fois les scans avec agent et les scans réseau, couvrant les serveurs Linux ainsi que les environnements Windows, cloud et conteneurisés. InsightVM vise à aider les équipes à passer de la détection à la correction, grâce à des tableaux de bord et des rapports destinés aussi bien aux utilisateurs techniques qu'aux responsables de la sécurité.
Ses points forts
- Hiérarchisation en fonction des risques : utilise une notation contextuelle fondée sur l'exploitabilité, l'importance des actifs et les données sur les menaces réelles.
- Intégration du workflow de correction : Relie les résultats des analyses aux processus de création de tickets et de correction.
- Déploiement flexible : Prend en charge l'analyse par agent et l'analyse réseau dans tous les environnements.
- Tableaux de bord évolutifs : Offrent une visibilité tant aux équipes techniques qu'aux responsables de la direction.
Ses lacunes
- Couverture limitée spécifique à Linux : L'approche multiplateforme implique que les subtilités au niveau du noyau et des paquets ne sont pas toujours pleinement prises en compte.
- Complexité à grande échelle : Les fonctionnalités avancées et les flux de travail peuvent nécessiter du temps et une formation pour être utilisés efficacement.
- Tarifs professionnels : Peut s'avérer trop coûteux pour les petites équipes ou celles qui utilisent exclusivement Linux.
À qui s'adresse cet outil ?
- Équipes de sécurité chargées de gérer des environnements mixtes (systèmes d'exploitation et cloud)
- Les organisations qui ont besoin de conseils en matière de hiérarchisation des priorités et de mesures correctives fondées sur les risques
- Entreprises à la recherche d'une intégration entre les processus de scan et de correction
6. Wiz
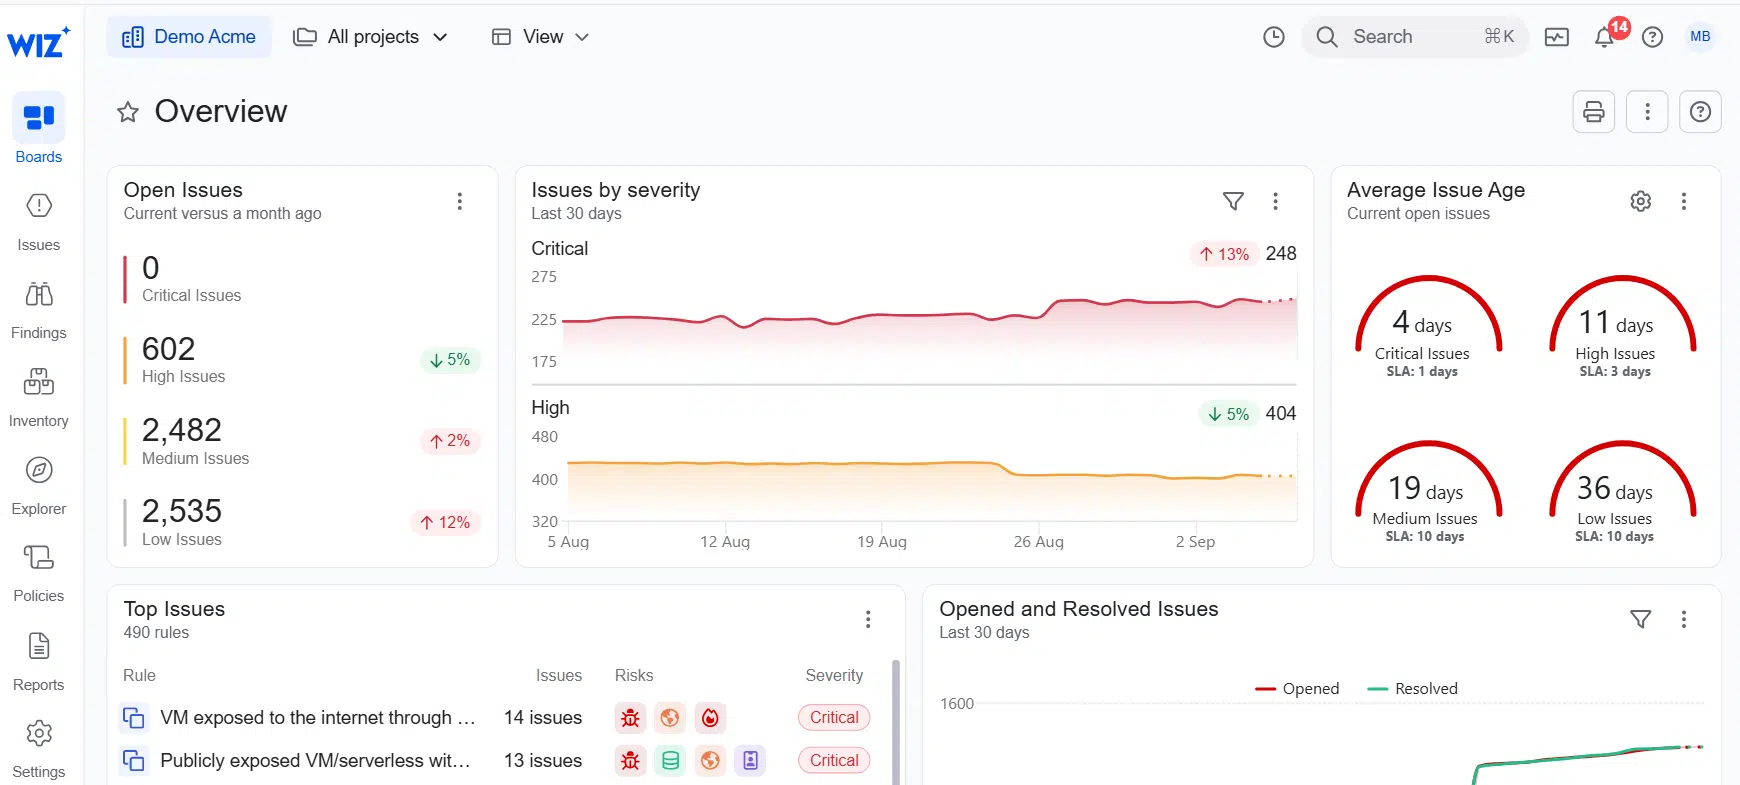
Wiz est une plateforme de sécurité native du cloud conçue pour les environnements hybrides et multicloud. Elle utilise une analyse sans agent, basée sur des API, pour détecter les charges de travail, les conteneurs et les ressources cloud, identifiant ainsi les vulnérabilités, les erreurs de configuration et les risques au sein de l'infrastructure cloud. Bien que Wiz prenne en charge les charges de travail Linux dans les environnements cloud, elle n'est pas conçue pour effectuer des analyses approfondies au niveau du système d'exploitation, telles que les CVE spécifiques au noyau ou aux paquets. Elle convient particulièrement aux équipes qui ont besoin d'une visibilité globale sur les environnements modernes natifs du cloud.
Ses points forts
- Analyse du cloud sans agent : Évalue rapidement les charges de travail dans le cloud sans nécessiter d'agents, ce qui permet un déploiement rapide et réduit les coûts d'exploitation.
- Couverture étendue du cloud : Détecte les vulnérabilités, les erreurs de configuration, les risques liés à l'identité et les problèmes liés aux conteneurs dans tous les environnements cloud.
- Hiérarchisation des risques et analyse des voies d'attaque : Mise en évidence des expositions critiques grâce à une cartographie de la manière dont les vulnérabilités peuvent être exploitées dans des scénarios réels.
- Intégration DevSecOps : Fonctionne avec les pipelines CI/CD pour détecter les risques plus tôt dans le cycle de développement.
Ses lacunes
- Couverture limitée au niveau du système d'exploitation : N'est pas conçu pour une analyse détaillée des vulnérabilités au niveau du noyau ou des paquets.
- Approche axée sur le cloud : Moins adaptée aux environnements Linux traditionnels sur site.
- Conseils limités en matière de correction au niveau du système d'exploitation : Se concentre sur les risques liés au cloud et les problèmes de configuration plutôt que sur les procédures détaillées de correction des failles sous Linux.
À qui s'adresse cet outil ?
- Les équipes chargées de la sécurité du cloud et du DevSecOps qui gèrent des environnements hybrides ou multicloud
- Les entreprises qui ont besoin d'une visibilité sur leurs charges de travail dans le cloud, leurs conteneurs et leurs identités
- Les entreprises privilégient la gestion des risques liés au cloud plutôt qu'une analyse approfondie au niveau du système Linux
Comment choisir un outil d'analyse des vulnérabilités pour les environnements Linux
Pour choisir le bon outil d'analyse de vulnérabilités pour les systèmes Linux, il ne suffit pas de comparer le nombre de CVE ou la vitesse d'analyse. Un bon outil ne se contente pas de détecter les vulnérabilités : il fournit également du contexte, hiérarchise les risques réels et s'intègre aux processus de gestion des correctifs. Les critères suivants mettent en évidence les éléments les plus importants à prendre en compte lors de l'évaluation des outils d'analyse de vulnérabilités pour les environnements Linux.
Connaissance des paquets et du noyau Linux
De nombreuses distributions Linux intègrent des correctifs de sécurité sans modifier la version des paquets. Un scanner qui se base uniquement sur la vérification des versions peut générer une longue liste de faux positifs, ce qui fait perdre du temps et sape la confiance dans les résultats. Les outils spécialement conçus pour Linux prennent en compte l'état des correctifs, les intégrations rétrospectives et les dépendances du noyau, aidant ainsi les équipes à se concentrer sur les vulnérabilités qui affectent réellement leurs systèmes.
Une hiérarchisation pertinente des vulnérabilités
Toutes les vulnérabilités ne présentent pas le même degré de dangerosité. Se contenter de signaler chaque CVE n'est d'aucune utilité. Les scanners efficaces tiennent compte de la possibilité d'exploitation, des services exposés et de la vulnérabilité du système pour identifier les éléments les plus critiques. Ce type de notation tenant compte du contexte aide les équipes à traiter en priorité les vulnérabilités à haut risque, plutôt que de se disperser dans une longue liste de problèmes à faible impact.
Pour en savoir plus sur les principales étapes et les facteurs à prendre en compte, consultez ce guide sur la hiérarchisation des vulnérabilités.
Recommandations pratiques pour la remise en état
La détection seule ne suffit pas dans les environnements d'entreprise. Les équipes Linux ont besoin de directives claires sur la manière d'appliquer les correctifs en toute sécurité, sur les problèmes à traiter en priorité et sur l'impact potentiel sur la stabilité du système. Les outils qui relient les résultats des analyses aux mesures correctives – ou qui s'intègrent aux workflows de correction – permettent de réduire la charge de travail et d'éviter les temps d'arrêt inutiles.
Couverture de distribution
Les environnements Linux comprennent souvent plusieurs distributions, chacune ayant ses propres particularités. Un scanner incapable de prendre correctement en charge RHEL, CentOS, AlmaLinux, Ubuntu, Debian ou SUSE laissera des lacunes dans la visibilité. Évaluer la prise en charge des distributions permet de garantir la fiabilité des analyses dans l'ensemble de l'environnement et d'éviter les mauvaises surprises lors des audits.
Rapports et intégration
Les équipes ont également besoin de rapports clairs et exploitables, ainsi que de la possibilité d'intégrer les résultats des analyses aux systèmes SIEM, aux systèmes de gestion des tickets et à d'autres outils de sécurité. Cette fonctionnalité permet de rationaliser les flux de travail et garantit que la gestion des vulnérabilités s'aligne sur les processus de sécurité et opérationnels plus généraux.
Choisir le scanner adapté à votre environnement Linux
Le choix d'un outil de détection des vulnérabilités pour Linux ne se résume pas à une simple comparaison des listes de fonctionnalités ou du nombre de CVE. Chaque outil présente ses propres atouts et ses propres inconvénients, et le meilleur choix dépend de votre environnement, de l'expertise de votre équipe et des exigences de votre flux de travail.
TuxCare Radar est la solution idéale pour les équipes qui ont besoin d'une analyse précise et axée sur Linux. Son système de notation des risques basé sur l'IA et sa prise en compte des correctifs appliqués contribuent à réduire les faux positifs. Radar fournit également des recommandations claires pour la correction des vulnérabilités, ce qui permet aux équipes de se concentrer sur celles qui ont un impact réel et de les traiter efficacement.
Découvrez TuxCare Radar en action et voyez à quoi vous attendre lors de votre première analyse !

