
 Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Oh oh - vous avez demandé à un LLM de générer votre Dockerfileet maintenant vous êtes confronté à une erreur à propos de Node. Il s'avère que l'image de base qu'il vous a donnée inclut une version de Node avec des vulnérabilités connues. Ce n'est pas exactement ce que vous aviez à l'esprit en essayant de gagner du temps.
Ne vous inquiétez pas, il s'agit d'un problème courant lorsque l'on utilise des outils d'IA pour du code standard comme les fichiers Docker. La bonne nouvelle ? Ce problème est facile à résoudre, et nous allons vous expliquer exactement comment remplacer cette version vulnérable de Node par une version sécurisée et à jour. Réglons ce problème.
Qu'est-ce que c'est que cette histoire ?
Je pensais que l'utilisation de l'IA et des LLM était la meilleure façon de procéder pour quelque chose d'aussi simple qu'un fichier Docker. Je veux dire, tout est basé sur l'IA de nos jours, et l'IA est censée être vraiment douée pour ce genre de choses...
C'est exactement ce que je pensais. L'IA étant omniprésente et les entreprises ne recrutant apparemment que des "licornes de l'IA", il est facile de s'y lancer tête la première - jusqu'à ce qu'elle morde à son tour. C'est ce qui m'est arrivé lorsque mon brillant fichier Docker généré par l'IA a commencé à générer des erreurs.
Heureusement, nous pouvons y remédier - à l'ancienne, avec un peu d'humanité. humaine.
Je maudis le jour de votre naissance, LLM !
Supposons que vous soyez un développeur débutant dans le monde de Docker, essayant de déployer votre première application dans un conteneur. Naturellement, vous vous tournerez vers Copilot, Claude ou un autre LLM pour vous aider à créer un fichier Docker.
Soyons réalistes : si vous êtes comme moi, un développeur frontend qui vient à peine de se lancer dans le DevOps, vous n'avez probablement aucune idée de ce qui est censé se trouver dans ce fichier Docker. Il y a tout un tas de choses que vous pourrait configurer. C'est là qu'un LLM intervient pour sauver la situation... ou du moins c'est ce que vous pensez.
Oups... Ce fichier Docker contient une vulnérabilité Node intégrée
Voici donc ce qui s'est passé : J'ai demandé à Claude de m'aider à écrire un Dockerfile pour une petite application Next.js avec laquelle je travaille. Elle n'est pas encore complètement construite, mais je me suis dit que c'était le bon moment pour essayer de la conteneuriser, juste pour voir si je pouvais y arriver.
Docker est déjà installé sur ma machine, donc cette partie était bonne à prendre. L'étape suivante consistait à trouver comment écrire le fichier Dockerfile... et naturellement, je me suis tourné vers l'IA pour obtenir un peu d'aide.
Lorsque Claude a généré le fichier Dockerfile pour moi, j'ai tout de suite remarqué quelque chose. L'image de base suggérée était Node 18. Voici cette partie du fichier - honnêtement, le reste n'a pas vraiment d'importance pour cette conversation :
# Utiliser le officiel Node.js officiel de Node.js comme de base image

DE node:18-alpine AS constructeur
Et comme par hasard, dès que j'ai ouvert le fichier dans Visual Studio Code, j'ai été confronté à une erreur. Il s'avère que la version Node de cette image - Node 18 - présente une vulnérabilité de sécurité connue. Ce n'est pas génial.
VS Code a eu la gentillesse de lancer un avertissement et même de me diriger vers Docker Hub, où je pouvais en savoir plus sur le problème. En gros, il m'a dit : "Hé, mon pote... n'utilise peut-être pas cette version périmée de Node parce qu'elle contient des vulnérabilités". C'est à se demander...
En savoir plus sur la vulnérabilité de sécurité sur Docker Hub.
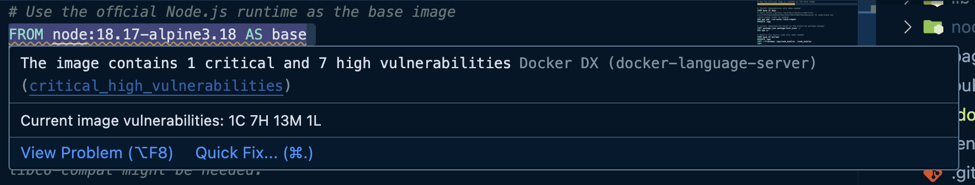
Il s'agit là d'un problème majeur. Si vous construisez quoi que ce soit - même si c'est juste pour apprendre ou tester - vous ne voulez vraiment pas livrer des produits qui fonctionnent sur des bases non sécurisées. Les vulnérabilités dans votre image de base sont des choses sournoises qui peuvent discrètement ouvrir la porte à toutes sortes de maux de tête.
Heureusement, la solution est aussi simple que possible.
Comment je l'ai corrigé (et vous pouvez le faire aussi)
D'accord, mais comment réparer ce gâchis ? Honnêtement, l'erreur dans VS Code vous offre la réponse sur un plateau d'argent. Vous pouvez cliquer sur Correction rapide ou même demander à Copilot de l'expliquer, et il vous répondra quelque chose du genre :
"...et pour remédier à la vulnérabilité élevée de l'image de base, mettre à jour l'image Node.js vers une version plus sûre."
Traduction ? Arrêtez de vivre dans le passé. Mise à jour vers la dernière version de Node.
C'est donc exactement ce que j'ai fait. J'ai remplacé Node 18 par Node 22 - la version stable la plus récente. Voici à quoi ressemble la ligne mise à jour :
DE node:22-alpine31 AS base
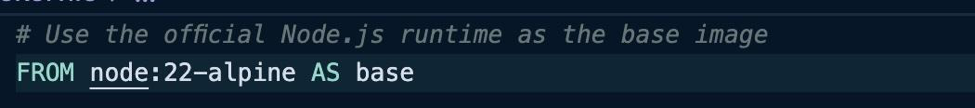
Et comme par magie, plus d'erreurs. Tout s'est construit proprement, l'avertissement de vulnérabilité a disparu et le conteneur a démarré sans problème. Je l'ai lancé dans Docker Desktop, j'ai navigué jusqu'à localhostet il était là - fonctionnant exactement comme il le devait.
Toute cette histoire a été un petit rappel agréable que, bien que les outils d'IA soient géniaux pour vous aider à avancer plus vite, ils ne sont certainement pas parfaits. Vous avez toujours besoin de ça ✨ Human Touch ✨ pour détecter ce genre de problèmes et s'assurer que ce que vous construisez est sécurisé et prêt pour la production.
Maintenant, allez-y, mettez à jour ces images de base et gardez vos conteneurs heureux et en bonne santé !

