
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Uh oh - le pediste a un LLM que generara tu Dockerfiley ahora te encuentras con un error sobre Node. Resulta que la imagen base que te dio incluye una versión de Node con vulnerabilidades conocidas. No es exactamente lo que tenías en mente cuando intentabas ahorrar tiempo.
Pero no te preocupes: es un problema habitual cuando se utilizan herramientas de IA para código repetitivo como Dockerfiles. ¿La buena noticia? Es fácil de arreglar, y te explicaremos exactamente cómo cambiar esa versión vulnerable de Node por una que sea segura y esté actualizada. Vamos a solucionarlo.
¡¿Qué demonios?!
Pensé que usar IA y LLMs era la mejor manera de hacer algo tan sencillo como un Dockerfile. Quiero decir, todo es IA hoy en día, y se supone que la IA es muy buena en estas cosas...
Eso es exactamente lo que yo pensaba. Con la IA por todas partes y las empresas que aparentemente solo contratan "unicornios de la IA", es fácil lanzarse de cabeza... hasta que muerde el anzuelo. A mí me pasó cuando mi brillante archivo Docker generado por IA empezó a dar errores.
Por suerte, podemos solucionarlo a la antigua usanza, con un poco de toque humano. toque humano.
¡Maldigo el día en que naciste, LLM!
Digamos que eres un desarrollador novato en el mundo Docker, tratando de desplegar tu primera aplicación en un contenedor. Naturalmente, puede que recurras a Copilot, Claude u otro LLM para que te ayude a crear un archivo Docker.
Seamos realistas: si eres como yo, un desarrollador de frontend que apenas se ha sumergido en DevOps, probablemente no tengas ni idea de lo que se supone que debe ir en ese archivo Docker. Hay un montón de cosas que podría configurar. Ahí es donde un LLM interviene para salvar el día... o eso crees.
Este archivo Docker tiene una vulnerabilidad de nodo incorporada
Así que esto es lo que pasó: Le pedí a Claude que me ayudara a escribir un Dockerfile para una pequeña aplicación Next.js con la que he estado jugando. Todavía no está completamente construida, pero pensé que sería un buen momento para tratar de ponerla en contenedores, sólo para ver si realmente podía lograrlo.
Docker ya está instalado en mi máquina, así que esa parte estaba lista. El siguiente paso fue averiguar cómo escribir el archivo Dockerfile... y, naturalmente, me dirigí a AI en busca de un poco de ayuda.
Cuando Claude generó el Dockerfile para mí, me di cuenta de algo de inmediato. La imagen base que sugería era Node 18. Aquí está esa parte del archivo - honestamente, el resto realmente no importa para esta conversación:
# Utilice la dirección oficial Node.js runtime como la base base imagen

DESDE nodo:18-alpino COMO constructor
Y en cuanto abrí el archivo en Visual Studio Code, me encontré con un error. Resulta que la versión de Node en esa imagen - Node 18 - tiene una vulnerabilidad de seguridad conocida. No muy bien.
VS Code tuvo la amabilidad de lanzar una advertencia e incluso dirigirme a Docker Hub, donde podía leer más sobre el problema. Básicamente me decía: "Oye, colega... no utilices esta versión anticuada de Node porque tiene vulnerabilidades incorporadas". Yikes.
Más información sobre la vulnerabilidad de seguridad en Docker Hub.
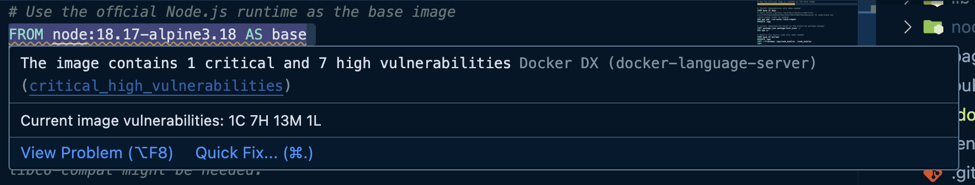
Ahora, esto es bastante importante. Si estás construyendo algo - incluso si es sólo para aprender o probar - realmente no quieres estar enviando cosas que se ejecutan sobre bases inseguras. Las vulnerabilidades en tu imagen base son una de esas cosas furtivas que pueden abrir silenciosamente la puerta a todo tipo de dolores de cabeza en el futuro.
Afortunadamente, la solución no puede ser más sencilla.
Cómo lo solucioné (y tú también puedes)
Muy bien, ¿cómo arreglamos este lío? Sinceramente, el error en VS Code te pone la respuesta en bandeja de plata. Puede hacer clic en Solución rápida o incluso pedirle a Copilot que te lo explique, y te responderá con algo parecido a:
"...y para solucionar la alta vulnerabilidad de la imagen base, actualiza la imagen de Node.js a una versión más segura".
¿Traducción? Deja de vivir en el pasado. Actualiza a la última versión de Node.
Eso es exactamente lo que hice. Cambié Node 18 por Node 22, la versión estable más reciente. Así es como se ve ahora la línea actualizada:
DE nodo:22-alpine31 COMO base
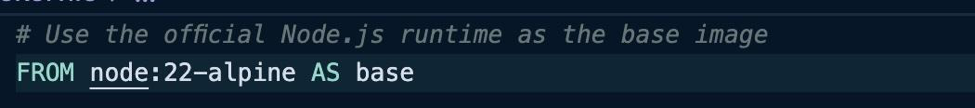
Y como por arte de magia, se acabaron los errores. Todo se construyó limpiamente, la advertencia de vulnerabilidad desapareció, y el contenedor se puso en marcha sin problemas. Lo encendí en Docker Desktop, navegué a localhosty allí estaba, funcionando exactamente como debería.
Todo esto fue un pequeño y agradable recordatorio de que, aunque las herramientas de IA son increíbles para ayudarte a moverte más rápido, definitivamente no son perfectas. Todavía necesitas ese ✨ toque humano para detectar este tipo de problemas y asegurarte de que lo que estás construyendo es seguro y está listo para la producción.
Ahora, adelante, actualice esas imágenes de base y mantenga sus contenedores felices y sanos.

