
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Uh oh - Sie haben einen LLM gebeten, Ihr Dockerfilezu generieren, und jetzt starrst du auf eine Fehlermeldung über Node. Es stellt sich heraus, dass das Basis-Image, das Sie erhalten haben, eine Version von Node mit bekannten Sicherheitslücken enthält. Nicht gerade das, was Sie im Sinn hatten, als Sie versuchten, Zeit zu sparen.
Aber keine Sorge - dies ist ein häufiges Problem bei der Verwendung von KI-Tools für Standardcode wie Dockerdateien. Die gute Nachricht? Es ist leicht zu beheben, und wir zeigen Ihnen genau, wie Sie die anfällige Node-Version gegen eine sichere und aktuelle austauschen können. Bringen wir das in Ordnung.
Was um Himmels willen!?!
Ich dachte, die Verwendung von KI und LLMs sei der beste Weg für etwas so Einfaches wie eine Dockerdatei. Ich meine, heutzutage ist alles KI, und KI ist angeblich wirklich gut in diesen Dingen...
Das ist genau das, was ich dachte. In Zeiten, in denen KI allgegenwärtig ist und Unternehmen scheinbar nur noch "KI-Einhörner" einstellen, ist es leicht, sich kopfüber hineinzustürzen - bis sie zurückbeißt. Das war bei mir der Fall, als meine glänzende, von der KI generierte Dockerdatei anfing, Fehler zu machen.
Glücklicherweise können wir das beheben - auf die altmodische Art und Weise, mit ein wenig menschlichem Fingerspitzengefühl.
Ich verfluche den Tag, an dem du geboren wurdest, LLM!
Nehmen wir an, Sie sind ein neuerer Entwickler, der in die Docker-Welt einsteigt und versucht, seine erste Anwendung in einem Container bereitzustellen. Natürlich könnten Sie sich an Copilot, Claude oder einen anderen LLM wenden, um eine Dockerdatei zu erstellen.
Seien wir ehrlich - wenn Sie wie ich ein Frontend-Entwickler sind, der kaum einen Zeh in DevOps getaucht hat, haben Sie wahrscheinlich keine Ahnung, was eigentlich in dieses Dockerfile gehört. Es gibt ein ganzes Durcheinander von Dingen, die man könnte konfigurieren. An dieser Stelle kommt ein LLM ins Spiel, um den Tag zu retten... oder so denken Sie.
Ups... Dieses Dockerfile hat eine Node-Schwachstelle eingebaut
Und so ist es passiert: Ich bat Claude, mir beim Schreiben einer Dockerdatei für eine kleine Next.js-Anwendung zu schreiben, mit der ich herumgespielt habe. Es ist noch nicht vollständig gebaut, aber ich dachte, es wäre ein guter Zeitpunkt, um zu versuchen, es zu containerisieren, nur um zu sehen, ob ich es tatsächlich durchziehen könnte.
Docker ist bereits auf meinem Rechner installiert, also war dieser Teil gut zu bewältigen. Der nächste Schritt war herauszufinden, wie man die Dockerdatei... und natürlich wandte ich mich für ein wenig Hilfe an AI.
Als Claude die Dockerdatei für mich erstellte, fiel mir sofort etwas auf. Das vorgeschlagene Basis-Image war Node 18. Hier ist dieser Teil der Datei - ehrlich gesagt, der Rest ist für diese Unterhaltung nicht wirklich wichtig:
# Verwenden Sie die offizielle Node.js Laufzeit als die Basis Bild

FROM node:18-alpin AS Baumeister
Und wer hätte es gedacht, in dem Moment, in dem ich die Datei in Visual Studio Code öffnete, bekam ich einen Fehler. Es stellte sich heraus, dass die Node-Version in diesem Bild - Node 18 - eine bekannte Sicherheitslücke. Nicht gut.
VS Code war so freundlich, eine Warnung auszugeben und mich sogar auf Docker Hub hinzuweisen, wo ich mehr über das Problem lesen konnte. Es sagte mir im Grunde: "Hey, Kumpel ... vielleicht nicht diese veraltete Node-Version verwenden, weil es Schwachstellen direkt in gebacken hat." Igitt.
Erfahren Sie mehr über die Sicherheitslücke auf Docker Hub.
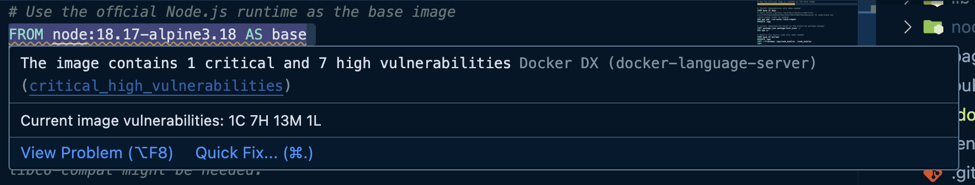
Das ist eine ziemlich große Sache. Wenn Sie irgendetwas bauen - und sei es nur zum Lernen oder Testen - dann wollen Sie auf keinen Fall etwas ausliefern, das auf einer unsicheren Grundlage läuft. Schwachstellen in Ihrem Basis-Image gehören zu den heimtückischen Dingen, die im Nachhinein die Tür zu allen möglichen Problemen öffnen können.
Zum Glück ist die Lösung so einfach wie nur möglich.
Wie ich es behoben habe (und Sie es auch können)
Also gut, wie bringen wir dieses Chaos in Ordnung? Ehrlich gesagt, der Fehler in VS Code ziemlich viel gibt Ihnen die Antwort auf einem Silbertablett. Sie können auf Schnellbehebung klicken oder sogar Copilot bitten, den Fehler zu erklären, und es wird etwas zurückkommen, das in etwa so aussieht:
"...und um die hohe Sicherheitslücke im Basis-Image zu schließen, aktualisieren Sie das Node.js-Image auf eine sicherere Version."
Übersetzung? Hören Sie auf, in der Vergangenheit zu leben. Aktualisieren Sie auf die neueste Node-Version.
Also habe ich genau das getan. Ich tauschte Node 18 gegen Node 22 aus - die aktuellste stabile Version von heute. So sieht die aktualisierte Zeile jetzt aus:
FROM node:22-alpine31 AS Basis
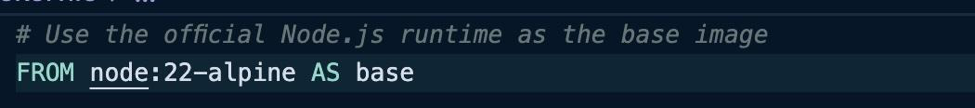
Und wie von Zauberhand - keine Fehler mehr. Alles wurde sauber erstellt, die Warnung vor der Sicherheitslücke verschwand und der Container startete ohne Probleme. Ich startete ihn in Docker Desktop, navigierte hinüber zu localhostund da war er - er lief genau so, wie er sollte.
Diese ganze Sache war eine nette kleine Erinnerung daran, dass KI-Tools zwar großartig sind, um schneller voranzukommen, aber definitiv nicht perfekt sind. Man braucht immer noch das ✨. menschlichen Touch ✨ um diese Art von Problemen zu erkennen und sicherzustellen, dass das, was man entwickelt, sicher und produktionsreif ist.
Und nun gehen Sie los, aktualisieren Sie die Basisbilder, und halten Sie Ihre Container glücklich und gesund!

