
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Ops – você pediu a um LLM para gerar seu Dockerfile, e agora você está diante de um erro relacionado ao Node. Acontece que a imagem base que ele forneceu inclui uma versão do Node com vulnerabilidades conhecidas. Não é exatamente o que você tinha em mente ao tentar economizar tempo.
Mas não se preocupe – esse é um problema comum ao usar ferramentas de IA para códigos padrão, como os Dockerfiles. A boa notícia? É fácil de corrigir, e vamos explicar passo a passo exatamente como substituir essa versão vulnerável do Node por uma que seja segura e atualizada. Vamos resolver isso.
Que diabos é isso!?!
Achei que usar IA e LLMs fosse a melhor opção para algo tão simples quanto um Dockerfile. Quer dizer, hoje em dia tudo gira em torno da IA, e dizem que a IA é muito boa nessas coisas…
Era exatamente isso que eu estava pensando. Com a IA em toda parte e as empresas aparentemente contratando apenas “gênios da IA”, é fácil mergulhar de cabeça — até que a situação se volte contra a gente. Foi exatamente o que aconteceu comigo quando meu Dockerfile, tão novinho em folha e gerado por IA, começou a apresentar erros.
Felizmente, podemos resolver isso – à moda antiga, com apenas um pouquinho de toque humano.
Eu amaldiçoo o dia em que você nasceu, LLM!
Digamos que você seja um desenvolvedor iniciante que está entrando no mundo do Docker e tentando implantar seu primeiro aplicativo em um contêiner. Naturalmente, você pode recorrer ao Copilot, ao Claude ou a outro LLM para ajudar a criar um Dockerfile.
Vamos ser sinceros – se você é como eu, um desenvolvedor front-end que mal deu os primeiros passos no DevOps, provavelmente não tem a menor ideia do que realmente deve constar naquele Dockerfile. Há uma confusão enorme de coisas que você poderia configurar. É aí que um LLM entra em cena para salvar o dia… ou pelo menos é o que você pensa.
Opa… Este Dockerfile contém uma vulnerabilidade do Node incorporada
Então, foi o seguinte: pedi ao Claude para me ajudar a escrever um Dockerfile para um pequeno aplicativo Next.js com o qual venho brincando. Ele ainda não está totalmente pronto, mas achei que seria um bom momento para tentar colocá-lo em um contêiner, só para ver se eu realmente conseguiria fazer isso.
O Docker já estava instalado no meu computador, então essa parte já estava pronta. O próximo passo foi descobrir como, de fato, escrever o Dockerfile… e, naturalmente, recorri à IA para pedir uma ajudinha.
Quando Claude gerou o Dockerfile para mim, percebi algo imediatamente. A imagem base sugerida era a Node 18. Aqui está essa parte do arquivo — sinceramente, o resto não importa muito para essa conversa:
# Use o versão oficial Node.js runtime como o base imagem

FROM node:18-alpine COMO builder
E, veja só, assim que abri o arquivo no Visual Studio Code, recebi uma mensagem de erro. Acontece que a versão do Node nessa imagem — Node 18 — apresenta uma vulnerabilidade de segurança conhecida. Nada bom.
O VS Code teve a gentileza de exibir um aviso e até me indicar o Docker Hub, onde eu poderia ler mais sobre o problema. Basicamente, ele me disse: “Ei, amigo… talvez seja melhor não usar essa versão desatualizada do Node, porque ela tem vulnerabilidades embutidas”. Nossa!
Saiba mais sobre a vulnerabilidade de segurança no Docker Hub.
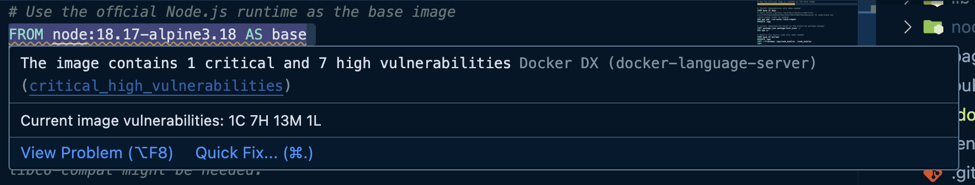
Bem, isso é algo bastante sério. Se você está desenvolvendo qualquer coisa — mesmo que seja apenas para aprender ou testar —, você realmente não quer lançar produtos que funcionem com bases inseguras. Vulnerabilidades na sua imagem base são um daqueles problemas sorrateiros que podem, sem você perceber, abrir as portas para todo tipo de dor de cabeça no futuro.
Felizmente, a solução é das mais simples que existem.
Como resolvi o problema (e você também pode)
Tudo bem, então como a gente resolve essa confusão? Sinceramente, o erro no VS Code praticamente te dá a resposta de mão beijada. Você pode clicar em “Correção Rápida” ou até mesmo pedir ao Copilot para explicar, e ele vai responder com algo mais ou menos assim:
“…e, para resolver a alta vulnerabilidade na imagem base, atualize a imagem do Node.js para uma versão mais segura.”
Tradução? Pare de viver no passado. Atualize para a versão mais recente do Node.
Então, foi exatamente isso que fiz. Troquei o Node 18 pelo Node 22 — a versão estável mais recente até hoje. Veja como a linha atualizada ficou agora:
DE nó:22-alpine31 COMO base
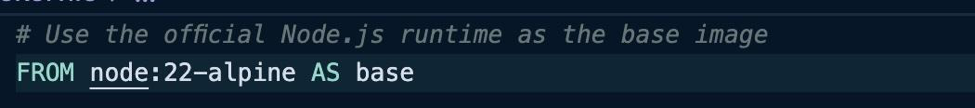
E, como por mágica, não houve mais erros. Tudo foi compilado sem problemas, o aviso de vulnerabilidade desapareceu e o contêiner foi iniciado sem nenhum contratempo. Eu o iniciei no Docker Desktop e acessei localhost, e lá estava ele – funcionando exatamente como deveria.
Tudo isso serviu como um bom lembrete de que, embora as ferramentas de IA sejam incríveis para ajudar você a agir mais rápido, elas definitivamente não são perfeitas. Você ainda precisa daquele ✨ toque humano ✨ para detectar esse tipo de problema e garantir que o que você está desenvolvendo seja seguro e esteja pronto para produção.
Agora vá em frente, atualize essas imagens base e mantenha seus contêineres em bom estado e funcionando bem!

