
 Support technique
 Documentation
 Connexion
 Nous contacter



Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- Les scanners open source couvrent la quasi-totalité des surfaces d'attaque, mais aucun outil ne les couvre toutes à lui seul ; c'est pourquoi la plupart des équipes en utilisent deux ou trois.
- Les scanners gratuits peuvent tout de même laisser à votre équipe le soin d’effectuer un véritable travail de validation et de hiérarchisation ; prévoyez donc du temps pour analyser les résultats qu’ils fournissent.
- Choisissez un scanner adapté aux ressources que vous utilisez réellement, plutôt que de vous contenter de celui qui arrive en tête des classements de popularité.
- Pour les parcs informatiques sous Linux, TuxCare Radar est une solution commerciale qui permet de vérifier quels correctifs ont réellement été appliqués, plutôt que d'ajouter un énième scanner à la liste.
Lancer une analyse sur un serveur Linux et le résultat est généralement le même : une avalanche de CVE, pratiquement aucun contexte et aucune indication claire sur ce qu’il faut corriger en priorité. C’est là que réside le véritable difficulté du scan de vulnérabilités. Détecter les failles, c'est la partie facile. Le plus dur, c'est de distinguer la poignée de celles qui comptent vraiment des centaines qui n'ont aucune importance.
La bonne nouvelle, c’est que l’open source se charge gratuitement de l’essentiel du travail. OpenVAS gère les réseaux. Trivy couvre les conteneurs, l’infrastructure en tant que code et les dépendances logicielles. ZAP et Nuclei s’occupent des applications web et des API, OSV-Scanner passe au crible votre arborescence de dépendances, et Lynis effectue des audits le renforcement de la sécurité sous Linux. Vous trouverez ci-dessous le fonctionnement de ces outils, les catégories auxquelles ils appartiennent et leur place respective. Nous aborderons également les limites de l’open source sur les hôtes Linux, ainsi que la manière dont TuxCare Radar fonctionne en complément de ces outils pour vérifier ce qui a réellement été corrigé.
Qu'est-ce qu'un scanner de vulnérabilités open source ?
Un scanner de vulnérabilités open source est un outil de sécurité dont le code source est publié sous une licence open source, ce qui permet à tout un chacun de le consulter, de le modifier et de vérifier comment fonctionne réellement le processus de détection. Le terme « open source » fait référence à la licence plutôt qu’au prix, même si, dans la pratique, la quasi-totalité de ces projets sont gratuits.
La suite du processus dépend de l'outil utilisé. Certains comparent les logiciels et services installés aux des bases de données répertoriant les vulnérabilités divulguées (CVE). D’autres testent activement les applications en cours d’exécution, exécutent des modèles de détection ou vérifient la configuration du système par rapport à un ensemble de règles.
Concrètement, cela se décline en trois tâches. L'inventaire consiste à recenser ce qui est réellement en cours d’exécution, qu’il s’agisse d’hôtes, de ports ouverts, de paquets, d’images de conteneurs ou de dépendances de code. La détection consiste à comparer ces ressources avec des CVEconnus, des erreurs de configuration et, dans certains cas, des secrets exposés. Le reporting consiste à transformer toutes ces informations en conclusions classées selon un critère utile, généralement le niveau de gravité CVSS ou un score de risque, afin que vous sachiez par où commencer. De plus, tous les résultats ne correspondent pas nécessairement à un correctif. Une faille de sécurité ou une clé divulguée nécessite un type de correction différent.
Le code étant ouvert, n'importe qui peut examiner la logique de détection, écrire des contrôles personnalisés et intégrer le scanner dans un pipeline. C'est grâce à cette transparence que ces outils constituent la base d'un si grand nombre de programmes d’évaluation des vulnérabilités et occupent une place centrale dans la plupart des stratégies de sécurité open source. Le compromis porte sur la maîtrise : c’est vous qui vous chargez de la mise en place, du réglage et de l’interprétation.
Bon à savoir : plus de 48 000 CVE ont été publiés en 2025, soit une hausse d'environ 20 % par rapport à 2024 et environ 130 nouvelles vulnérabilités par jour. (Source : cve.org)
Types de scanners de vulnérabilités open source
Aucun scanner ne couvre à lui seul tous les aspects. Les outils de sécurité open source se spécialisent par surface d’attaque, ce qui explique pourquoi la plupart des équipes finissent par en utiliser plusieurs en parallèle. Quatre catégories couvrent les surfaces logicielles et réseau habituelles, et une cinquième revêt une grande importance dès lors que l’on utilise Linux à une certaine échelle.
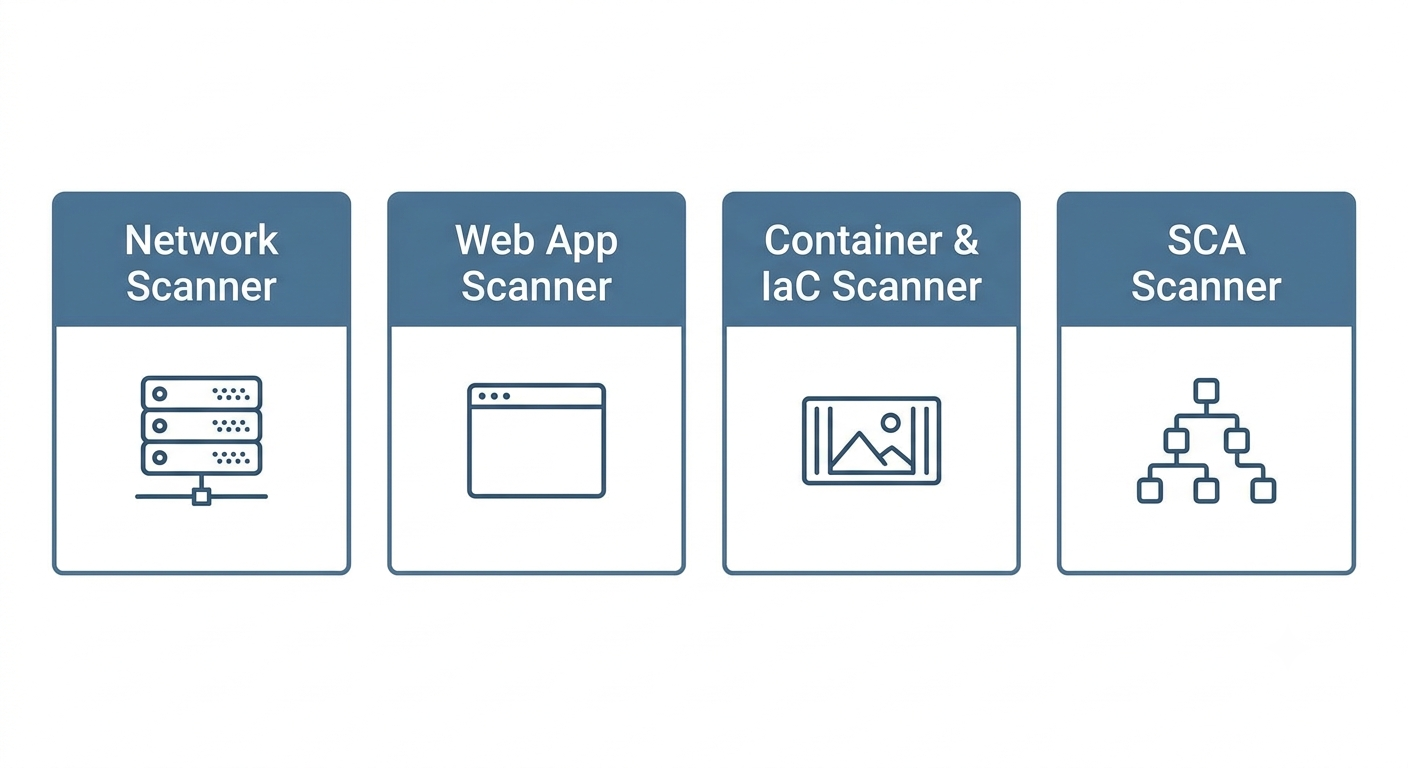
Les scanners de réseau analysent les hôtes, les serveurs et les périphériques de votre infrastructure, en vérifiant les ports ouverts, les services en cours d'exécution et les configurations exposées par rapport aux vulnérabilités CVE connues. Ils mettent en évidence les services non mis à jour, les protocoles peu sécurisés, les identifiants par défaut et les ports que personne n'avait l'intention de laisser ouverts, ce qui en fait la solution idéale pour les infrastructures internes, les serveurs sur site et les environnements mixte(s) de systèmes d'exploitation. OpenVAS est le leader dans ce domaine, généralement associé à Nmap pour la découverte.
Les scanners d’applications Web, également appelés outils DAST, testent les sites et les API en fonctionnement à la manière d’un attaquant : ils explorent les pages, soumettent des formulaires et recherchent des failles d’injection et des failles logiques. C’est ainsi que l’on détecte les injections SQL, les attaques de type « cross-site scripting » (XSS), les failles d’authentification et les les erreurs de configuration de sécurité. ZAP est l'outil de choix pour les tests interactifs, tandis que Nuclei est idéal pour une analyse rapide à grande échelle basée sur des modèles.
Les scanners de conteneurs et d’infrastructure en tant que code (IaC) ont intégré cette tâche au pipeline de build. Ils inspectent les images, les systèmes de fichiers et les modèles IaC avant que quoi que ce soit n’atteigne l’environnement de production, signalant les paquets du système d’exploitation vulnérables, les CVE cachés dans les couches des conteneurs, les secrets divulgués et les manifestes mal configurés. Trivy est la solution open source la plus performante dans ce domaine pour la plupart des équipes DevSecOps.
Les outils d'analyse de la composition logicielle (SCA) tiennent compte du fait que les applications modernes sont principalement constituées de code développé par d'autres. Ils répertorient vos dépendances et signalent les problèmes connus dans les bibliothèques que vous intégrez, ce qui permet de détecter les failles de la chaîne d'approvisionnement telles que Log4Shell. OSV-Scanner et OWASP Dependency-Check sont les outils open source les plus couramment utilisés, et Trivy fait également office d'outil SCA si vous l'utilisez déjà.
La cinquième catégorie concerne le renforcement de la sécurité des serveurs et les audits de conformité. Des outils tels que Lynis et OpenSCAP vérifient la configuration du système par rapport à des référentiels de sécurité plutôt que de rechercher des vulnérabilités CVE, ce qui en fait le maillon manquant de nombreux programmes de sécurité Linux. Notre tour d'horizon des outils de sécurité Linux explique comment ceux-ci s'articulent entre eux.
Comparaison de ces outils
| Outil | Idéal pour | Caractéristique phare | Licence | Prix |
| OpenVAS par Greenbone | Analyse des réseaux et des infrastructures | Fil d'actualité de la communauté mis à jour quotidiennement | Open source | Gratuit (formules d'entreprise payantes) |
| Trivy | Conteneurs, IaC et SCA | Un seul scanner pour l'ensemble du processus | Open source | Gratuit |
| ZAP de Checkmarx | Tests d'applications web et d'API | Analyse DAST active et passive | Open source | Gratuit |
| Noyaux | Analyses rapides de sites Web et d'API à l'aide de modèles | Modèles YAML créés par la communauté | Open source | Gratuit |
| OSV-Scanner | Analyse des dépendances et des fichiers de verrouillage | Correspondance des dépendances OSV.dev | Open source | Gratuit |
| Lynis | Renforcement de la sécurité sous Linux et préparation à l'audit | Audit des hôtes sans agent | Open source | Gratuit (formule Entreprise payante) |
OpenVAS pour les réseaux et l'infrastructure
OpenVAS est le moteur d'analyse au cœur de Greenbone Community Edition, que Greenbone commercialise désormais sous le nom d'OPENVAS by Greenbone. Il existe depuis suffisamment longtemps pour que la plupart des équipes de sécurité l'aient utilisé au moins une fois, et ce à juste titre. Il prend en charge les analyses authentifiées et non authentifiées sur un large éventail d'hôtes et de services, en s'appuyant sur une base de données de tests de vulnérabilité qui s'appuie sur une très longue expérience.
Caractéristiques principales
Le flux d’informations constitue l’atout principal. Le « Community Feed » est mis à jour quotidiennement et couvre les CVE, les erreurs de configuration, les identifiants par défaut et les faiblesses au niveau des services. Greenbone annonce plus de 200 000 tests dans son « Enterprise Feed » commercial ; ce chiffre correspond donc à l’offre payante plutôt qu’à celle proposée gratuitement. L'analyse authentifiée permet de se connecter aux hôtes pour une détection plus approfondie que les simples vérifications de ports en surface, et l'ensemble de la pile est auto-hébergée, ce qui permet aux équipes souhaitant contrôler leur infrastructure d'analyse d'y parvenir.
Tarification
Gratuit, à l'instar de l'édition Community. Greenbone commercialise des appliances et des abonnements qui incluent l'Enterprise Feed, l'assistance et des options de déploiement géré.
Ses points forts
Une couverture réseau étendue et aboutie, sans frais de licence. Ce n’est pas un hasard si ce logiciel est depuis des années la référence en matière d’analyse réseau open source.
Ses lacunes
La mise en place et le réglage demandent beaucoup d'efforts. Sans une configuration minutieuse, le système peut être gourmand en ressources et générer beaucoup de bruit ; prévoyez donc du temps pour vous familiariser avec le logiciel avant de vous fier à ses résultats.
À qui s'adresse-t-il ?
Les équipes qui analysent leur infrastructure sur site et qui souhaitent bénéficier d'une couverture de niveau entreprise sans avoir à souscrire de licence d'entreprise.
Trivy pour les conteneurs, l'IaC et les dépendances
Géré par Aqua Security, Trivy est devenu l'un des scanners les plus largement adoptés dans les pipelines cloud-native. Il analyse les images de conteneurs, les systèmes de fichiers, les dépôts Git, les clusters Kubernetes et les modèles IaC à partir d'un seul binaire, ce qui réduit le nombre d'intégrations et simplifie la configuration des pipelines.
Caractéristiques principales
Une seule analyse permet de détecter les vulnérabilités CVE des paquets du système d’exploitation, les problèmes de dépendances, les erreurs de configuration, les fuites de secrets et les problèmes liés aux licences. Rapide et suffisamment léger pour être intégré à un pipeline de CI sans configuration particulière, il génère et analyse les SBOM aux formats CycloneDX et SPDX. À noter si les faux positifs vous agacent particulièrement : pour tout ce qui est installé par le gestionnaire de paquets du système, Trivy se fie aux avis du fournisseur du système d’exploitation plutôt qu’aux numéros de version en amont, notamment pour éviter que les correctifs rétroportés ne soient signalés comme des vulnérabilités.
Tarification
Logiciel libre et open source sous licence Apache 2.0.
Ses points forts
Un seul outil pour les conteneurs, l’IaC et les dépendances. C’est l’essentiel dont une équipe DevSecOps a besoin sans avoir à utiliser trois scanners distincts.
Ses lacunes
Il ne s'agit ni d'un scanner réseau ni d'un outil DAST web. Trivy analyse volontiers les hôtes, les systèmes de fichiers et les clusters Kubernetes à la recherche de problèmes liés aux paquets et à la configuration, mais il ne teste pas les services réseau ni n'exécute d'applications en cours d'exécution comme le font OpenVAS ou ZAP.
À qui s'adresse-t-il ?
Les équipes DevSecOps déploient des charges de travail conteneurisées via l'intégration continue et le déploiement continu (CI/CD).
ZAP de Checkmarx pour les applications Web et les API
ZAP a vu le jour en tant que projet OWASP et reste aujourd’hui encore ce à quoi la plupart des gens font référence lorsqu’ils parlent de DAST open source. Le projet se présente comme le scanner d’applications web le plus utilisé au monde, et ces changements de nom méritent une brève explication.
ZAP a quitté l'OWASP en septembre 2023 pour rejoindre le Software Security Project, alors nouvellement créé, dans l'espoir d'obtenir un financement stable. Ce financement n'ayant pas abouti, l'équipe principale a rejoint Checkmarx en septembre 2024, ce qui explique pourquoi le projet porte désormais le nom de « ZAP by Checkmarx ». Il reste sous licence Apache 2.0, reste open source et continue d'être géré par l'équipe principale de ZAP.
Caractéristiques principales
Des contrôles passifs détectent les problèmes liés aux cookies et à la politique CSP pendant que vous naviguez, tandis que des analyses actives recherchent les failles de type injection SQL et XSS dans les formulaires. Les images Docker, une API complète et des hooks d'intégration continue facilitent grandement l'automatisation. Cet outil unique permet à la fois de réaliser des tests d'intrusion pratiques et d'analyser les pipelines, ce qui est rare.
Tarification
Gratuit et open source.
Ses points forts
Mature, flexible et soutenu par une communauté active. Sa longue expérience au sein de l'écosystème OWASP en fait également un outil idéal pour les équipes qui effectuent des tests selon les critères du Top 10 de l'OWASP.
Ses lacunes
Pour bien l'utiliser, il faut disposer de solides connaissances en matière de sécurité Web. Les résultats doivent être interprétés, et une longue liste d'alertes ne constitue pas en soi un plan d'action hiérarchisé.
À qui s'adresse-t-il ?
Développeurs et testeurs d'intrusion chargés de sécuriser les applications web et les API.
Noyaux pour un balayage rapide basé sur des modèles
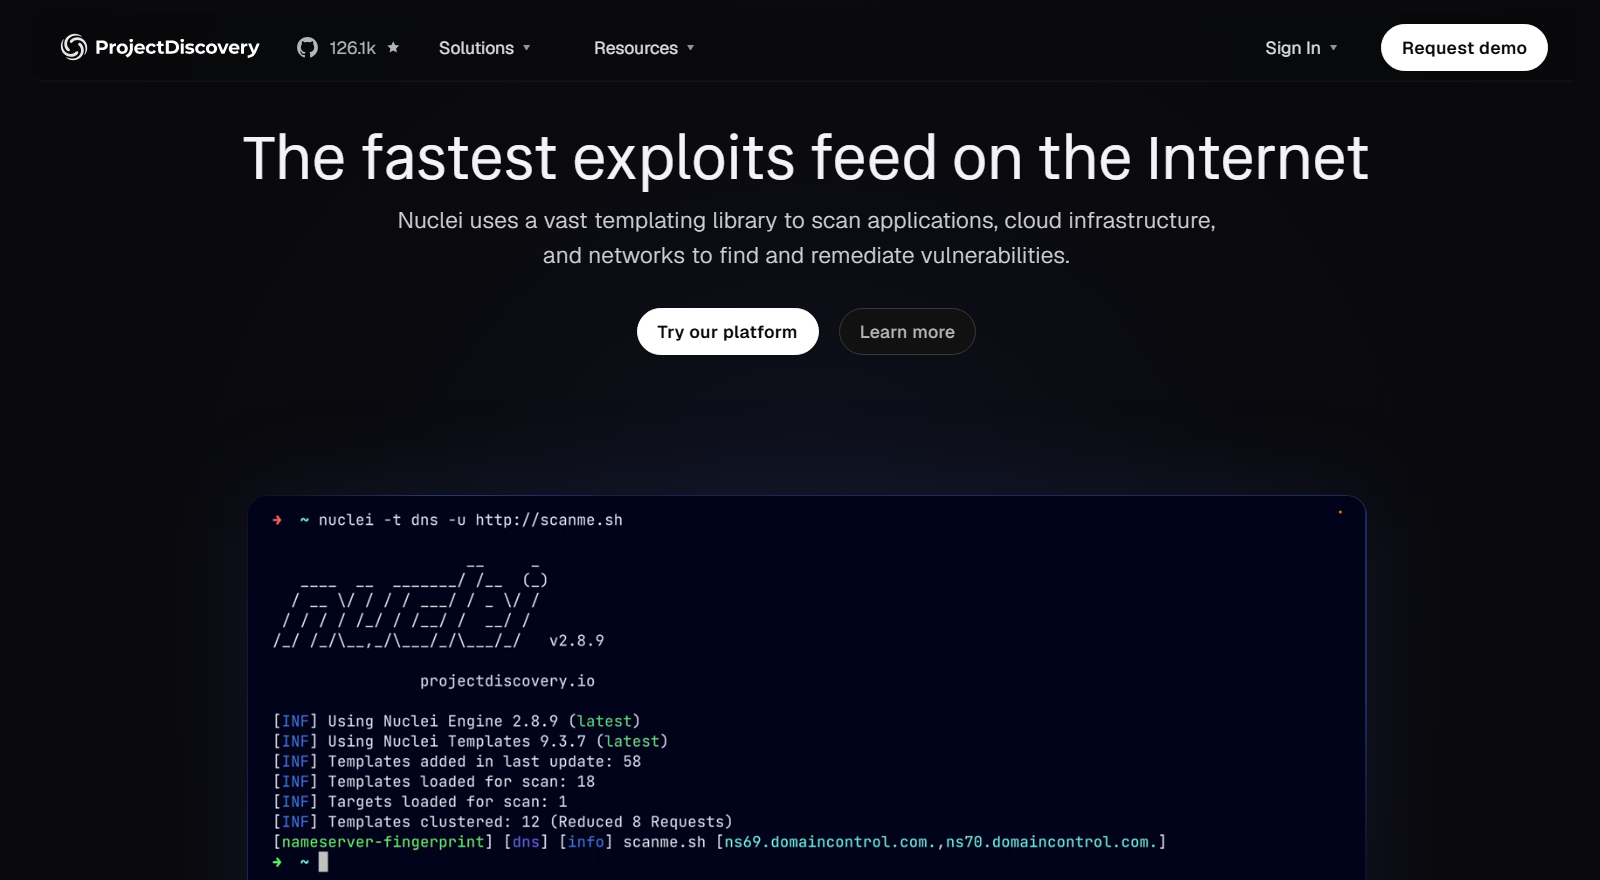
Nuclei, issu de ProjectDiscovery, adopte une approche différente. Au lieu d'une base de données de tests monolithique, il exécute des modèles YAML sur des applications web, des API et des infrastructures, et la bibliothèque de modèles est rédigée par la communauté. Le résultat est rapide, très personnalisable et en constante évolution.
Caractéristiques principales
Des milliers de modèles communautaires, ainsi qu’un moyen rapide de créer vos propres tests. Il gère sans peine de longues listes de cibles, ce qui explique pourquoi les chasseurs de bugs ne peuvent plus s’en passer ; il est conçu pour tester un problème spécifique sur de nombreuses cibles plutôt que d’effectuer des analyses générales à grande échelle.
Tarification
Gratuit et open source. ProjectDiscovery commercialise une plateforme cloud qui s'appuie sur ce logiciel.
Ses points forts
Rapidité, personnalisation et une bibliothèque de modèles qui intègre rapidement les nouvelles vulnérabilités CVE. Lorsque vous devez vérifier un seul problème sur des centaines de cibles, peu d'autres solutions peuvent rivaliser.
Ses lacunes
La bibliothèque de modèles est plus récente que le flux de tests d’OpenVAS, et la qualité de la détection dépend de la personne qui a rédigé le modèle. Il vous incombe également de déterminer quels modèles sont pertinents dans votre environnement, car Nuclei ne vous le précisera pas.
À qui s'adresse-t-il ?
Les chercheurs en sécurité et les équipes qui souhaitent effectuer des analyses rapides, automatisables et ciblées.
OSV-Scanner pour les dépendances et les fichiers de verrouillage
OSV-Scanner est l’outil d’analyse des dépendances de Google ; il comble une lacune que la plupart des outils d’analyse axés sur l’infrastructure négligent. Il analyse les fichiers de verrouillage, les manifestes source, les SBOM et les images de conteneurs, puis compare ses résultats avec la base de données OSV.dev, qui regroupe les avis de sécurité provenant de GitHub, PyPA, RustSec, des outils de suivi des distributions et de dizaines d’autres sources.
Caractéristiques principales
La couverture s’étend à une douzaine d’écosystèmes linguistiques et à au moins dix-neuf formats de fichiers de verrouillage. L’analyse des conteneurs tenant compte des couches pour les images Alpine, Debian et Ubuntu vous indique quelle couche a introduit un paquet, tandis qu’un mode hors ligne permet de l’utiliser dans des environnements isolés. Une fonctionnalité expérimentale de correction guidée peut suggérer les modifications de dépendances permettant d’éliminer le plus de risques, actuellement pour npm et Maven. L’analyse des appels va encore plus loin et vérifie si votre code atteint réellement la fonction vulnérable, en marquant celles qu’il ne touche pas comme « non exécutées ». Cette fonctionnalité est activée par défaut pour Go, grâce à l’utilisation de govulncheck en arrière-plan, et reste encore expérimentale pour Rust.
Tarification
Logiciel libre et open source sous licence Apache 2.0.
Ses points forts
Précision concernant les dépendances. La vérification de la correspondance des versions par rapport aux données OSV est rigoureuse, le rapport HTML interactif est réellement lisible, et l’analyse des appels permet d’éliminer le bruit que les outils SCA basés uniquement sur les versions ne sont pas en mesure de distinguer.
Ses lacunes
Son champ d'action se limite aux paquets de code et aux conteneurs. Pas d'analyse du réseau, pas de DAST, pas de renforcement de la sécurité des hôtes : cet outil vient donc compléter d'autres outils plutôt que de les remplacer.
À qui s'adresse-t-il ?
Les équipes chargées des applications et des plateformes qui souhaitent disposer d'un outil de vérification des dépendances ouvert et programmable pour une base de code polyglotte.
Lynis pour le renforcement de la sécurité sous Linux et les audits de conformité
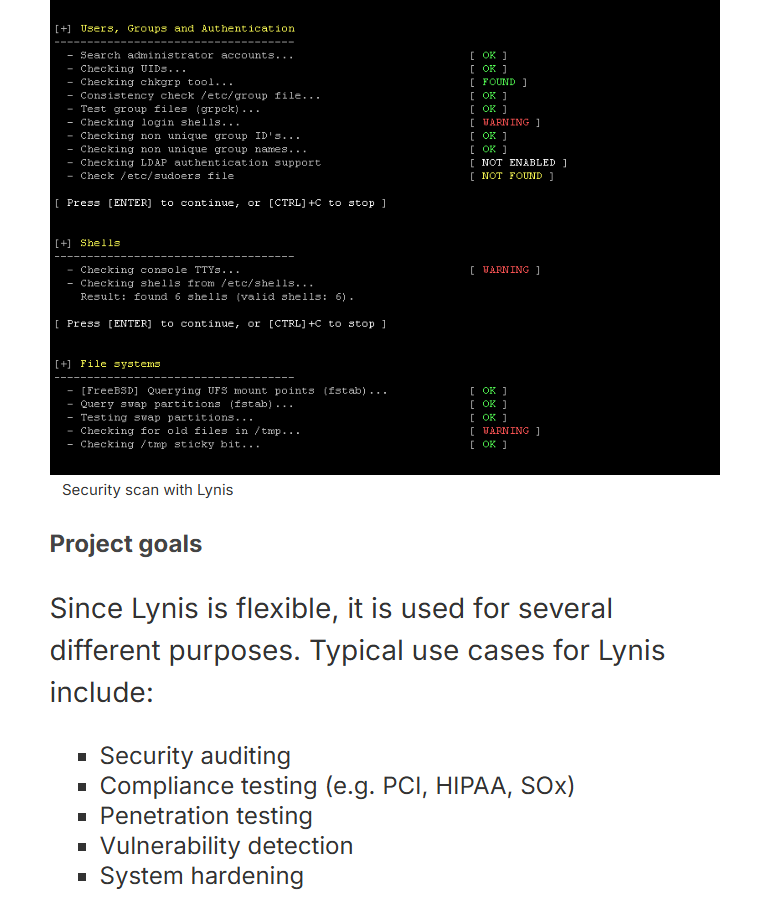
Lynis, développé par CISOfy, est d’un tout autre genre. Alors que la plupart des scanners recherchent des logiciels vulnérables, Lynis analyse la configuration d’un système, en passant en revue les paramètres de sécurisation, les contrôles d’authentification, la journalisation et les vérifications du système de fichiers directement sur l’hôte lui-même. Il fonctionne sans agent et s’exécute localement, ce qui rend son utilisation d’une simplicité rafraîchissante.
Caractéristiques principales
Des centaines de contrôles de configuration basés sur les meilleures pratiques en matière de sécurité, chaque avertissement et chaque suggestion étant associé à un identifiant de contrôle documenté. L'outil facilite les tests de conformité à des normes telles que l'ISO 27001, la norme PCI DSS et la loi HIPAA, bien que les politiques prêtes à l'emploi et les rapports centralisés que les auditeurs ont tendance à exiger soient disponibles uniquement dans la version payante Lynis Enterprise. Des tests et des profils personnalisés vous permettent d'étendre ses fonctionnalités ou de désactiver les contrôles qui ne s'appliquent pas.
Tarification
Gratuit et open source. CISOfy commercialise Lynis Enterprise pour la centralisation des rapports, les politiques de conformité et des tests supplémentaires.
Ses points forts
C'est le moyen le plus rapide de vérifier si un serveur Linux est réellement sécurisé, et le résultat sert également de preuve si l'on vous demande d'en apporter la démonstration.
Ses lacunes
Lynis n’est pas un scanner CVE complet. Il signale certes les paquets vulnérables lorsque des mises à jour de sécurité sont disponibles, ce qui correspond exactement à la fonction du contrôle PKGS-7392, mais sa profondeur d’analyse est loin d’égaler celle d’OpenVAS ou de Trivy. Il convient de le considérer comme un outil de vérification de la configuration et du renforcement de la sécurité, et non comme un outil de gestion des vulnérabilités.
À qui s'adresse-t-il ?
Les équipes Linux et de sécurité qui ont besoin d'audits de renforcement de la sécurité et de preuves d'audit en complément de leurs analyses CVE.
Le rôle de TuxCare Radar

TuxCare Radar n'est pas open source, et son rôle ici n'est pas de vous proposer un scanner de plus, c'est pourquoi il ne figure pas parmi les six outils cités ci-dessus. Il répond à une question plus précise à laquelle tant les outils open source que les outils d'entreprise ont du mal à répondre sous Linux : cet hôte est-il réellement mis à jour, même lorsque le scanner de sécurité indique le contraire ?
Cette lacune découle directement du fonctionnement de Linux en entreprise. Les éditeurs réintègrent les correctifs de sécurité dans les anciennes versions des paquets, ce qui permet à un système d'être entièrement protégé même si sa chaîne de version semble toujours vulnérable.
Les correctifs sans redémarrage protègent un système en cours d'exécution sans modifier en rien la version du paquet installé, et ELS continue de fournir des correctifs rétroportés pour des versions dont le développement en amont a été abandonné il y a des années. Les outils d'analyse qui ne disposent pas des informations pertinentes sur le fournisseur ou le contexte du correctif peuvent continuer à considérer ces systèmes comme vulnérables, et un membre de votre équipe passe alors un après-midi à prouver le contraire.
Caractéristiques principales
Radar analyse l'état actuel des correctifs de l'hôte, y compris les backports des éditeurs et les correctifs sans redémarrage appliqués par KernelCare, ainsi que le mises à jour « Endless Lifecycle Support » (ELS) , puis distingue les mesures correctives qu’il peut vérifier sur l’hôte des problèmes qui nécessitent encore une intervention.
La hiérarchisation tient compte de l’exploitabilité et de l’état de mise à jour confirmé plutôt que du score CVSS brut ; le classement reflète donc la situation de l’hôte auquel vous avez affaire. Le résultat obtenu constitue une preuve que vous pouvez transmettre à un tiers : exportations au format PDF, CSV et Excel, ainsi que des liens Web partageables, avec une API et une interface Model Context Protocol si vous préférez intégrer les données dans un pipeline ou les demander en langage naturel.
Il s'exécute à partir d'une interface en ligne de commande (CLI) légère et sans agent sur les distributions Linux d'entreprise prises en charge, notamment RHEL, CentOS, AlmaLinux, Ubuntu et Debian, et vient s'ajouter à des plateformes telles que Qualys, Nessus et OpenSCAP plutôt que de les remplacer.
Tarification
Devis personnalisé en fonction de la taille de l'environnement, avec un essai gratuit pour une évaluation complète.
Ses points forts
Mettre fin aux allers-retours entre les équipes d'exploitation Linux et celles de sécurité au sujet de vulnérabilités corrigées depuis plusieurs semaines. Plutôt que de réexaminer un CVE ou d'en débattre dans un ticket, vous exportez l'état des correctifs et passez à autre chose. Cette trace écrite fournit également aux équipes de sécurité et d'audit un historique vérifiable des corrections que Radar a validées.
Ses lacunes
Son champ d'action est délibérément restreint. Radar vérifie l'état des correctifs sous Linux, ce qui signifie qu'il ne s'agit ni d'un scanner de réseau, ni d'un outil DAST, ni d'un scanner de conteneurs, ni d'une plateforme de gestion des vulnérabilités, et qu'il ne prend pas en charge Windows ni macOS. Pour une couverture plus large, il faut toujours recourir aux outils mentionnés ci-dessus. Il s'agit en outre d'un outil commercial ; le gain de temps qu'il permet lors du triage doit donc justifier son coût.
À qui s'adresse-t-il ?
Les administrateurs Linux qui se voient sans cesse signaler des failles qu’ils ont déjà corrigées, les équipes de sécurité qui souhaitent disposer de données fiables sur les mesures correctives sous Linux plutôt que de se contenter d’estimations de version, et les organisations soumises à des exigences de conformité qui ont besoin d’une preuve de l’état des correctifs sur des systèmes bénéficiant d’un backport, de correctifs en temps réel ou pris en charge par ELS.
Comment choisir un outil de détection des vulnérabilités open source
Le choix du scanner approprié dépend de ce que vous souhaitez protéger et du temps que vous pouvez consacrer à son réglage. Trois facteurs déterminent en grande partie le filtrage.
1. Couverture de votre surface d'attaque réelle
Adaptez l'outil aux ressources. Les serveurs Linux nécessitent un scanner de réseau ou d'hôte, les applications web ont besoin d'un outil DAST, les conteneurs requièrent une analyse d'images et les dépendances des applications nécessitent un outil SCA. La plupart des équipes optent pour deux ou trois outils plutôt qu'un seul, et les catégories ci-dessus constituent le moyen le plus rapide de déterminer lesquels choisir. Pour les parcs Linux en particulier, TuxCare Radar ajoute une couche de vérification des correctifs à n'importe quel scanner que vous choisissez, et ce pour toutes les principales distributions d'entreprise.
2. Signal et bruit
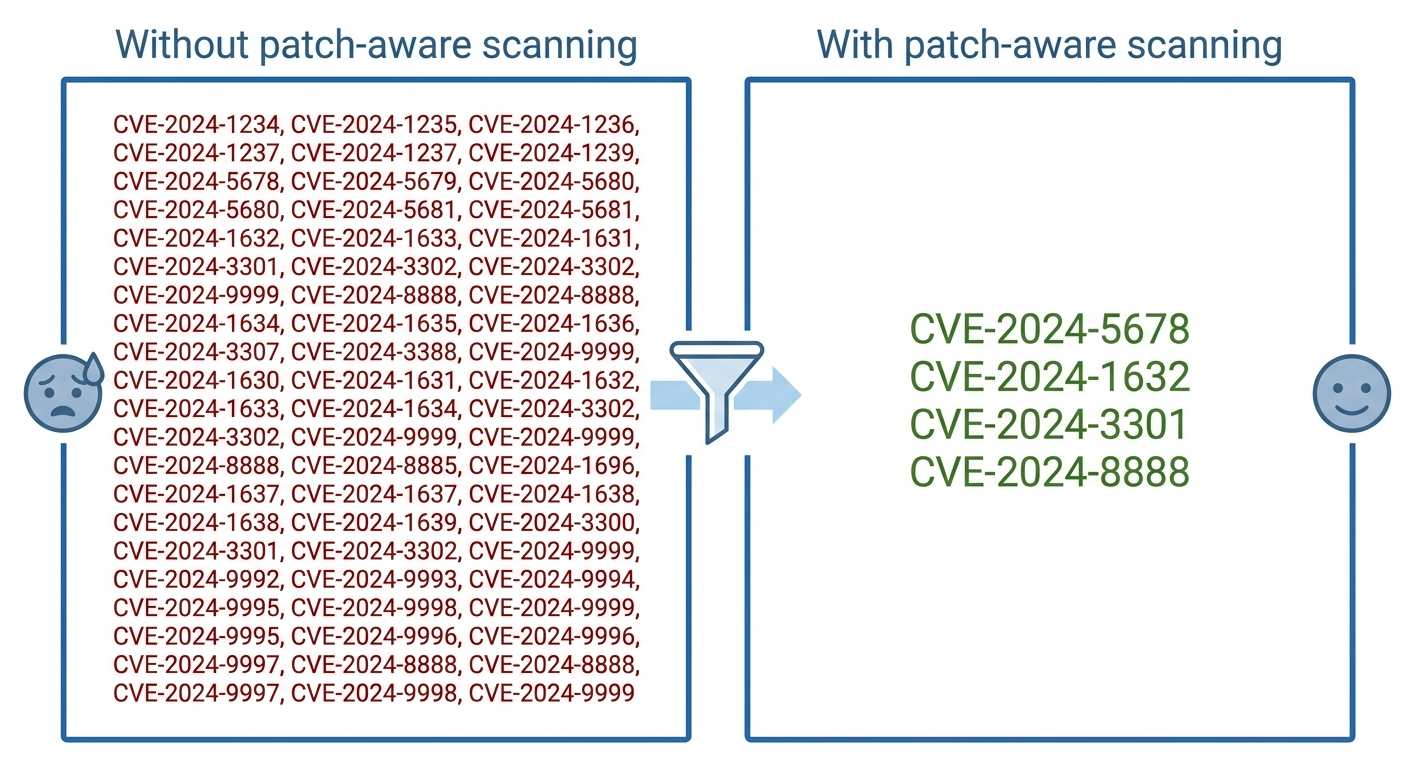
Si un scanner signale 500 CVE et que 400 d'entre elles ont déjà été corrigées, cela vient de faire perdre une semaine à votre équipe. Vérifiez comment un outil hiérarchise ses résultats et s’il prend en compte les correctifs rétroportés ou ceux ne nécessitant pas de redémarrage. Trivy atténue ce problème pour les paquets du système d’exploitation en se fiant aux avis des éditeurs. Radar aborde le problème restant de la vérification sous Linux sous un angle différent, en validant les rétroports, les correctifs ne nécessitant pas de redémarrage et les mesures correctives ELS directement sur l’hôte lui-même ; ainsi, ce qui figure dans le rapport correspond à des risques actifs plutôt qu’à une simple liste de versions de paquets.
3. Adéquation des processus et des rapports
Le meilleur scanner est celui que votre équipe utilise réellement. Vérifiez s’il s’intègre à votre pipeline, s’il exporte les données demandées par vos auditeurs et s’il correspond à vos méthodes de travail actuelles. L’analyse n’a d’intérêt que si elle conduit à des mesures correctives ; il est donc utile de bien comprendre la différence entre la gestion des correctifs et la gestion des vulnérabilités avant de vous engager dans quoi que ce soit. L’une comble les failles, l’autre vous indique quelles failles existent.
Remarque finale sur les scanners de vulnérabilités open source
Pour la plupart des équipes, la solution ne réside pas dans un seul scanner, mais dans une petite pile d’outils. Lancez OpenVAS pour le réseau, Trivy pour les conteneurs et les dépendances, ZAP pour les applications web et Lynis pour le renforcement de la sécurité des hôtes : vous couvrirez ainsi la quasi-totalité des surfaces exposées, sans aucun coût de licence. Ajoutez OSV-Scanner si votre arborescence de dépendances est suffisamment vaste pour justifier un outil dédié. Le hic, c’est le travail que cela implique : configuration, réglage et triage.
Si votre environnement repose largement sur Linux et que le triage constitue le véritable goulot d'étranglement, ce qui manque généralement, ce n'est pas un autre scanner. C'est la preuve que les problèmes ont bien été corrigés. C'est là le rôle dede TuxCare Radar : vérifier l’état réel des correctifs sur les hôtes rétroportés, corrigés sans redémarrage et pris en charge par ELS, et vous fournir des preuves que vous pouvez transmettre directement à votre équipe de sécurité et à vos auditeurs. C’est un outil commercial, mais il fonctionne avec tous les éléments de cette liste plutôt que d’essayer de les remplacer.
FAQ
En règle générale, oui, à condition qu’ils soient autorisés et configurés avec soin. Les contrôles passifs présentent peu de risques. Les tests actifs et agressifs, en revanche, constituent une autre histoire, car ils peuvent perturber des services fragiles, modifier l’état d’une application ou déclencher vos propres outils de défense. Définissez leur portée, affinez-les et testez-les d’abord sur un environnement de préproduction lorsque cela est possible.
Régulièrement, la fréquence idéale dépendant de la rapidité avec laquelle votre environnement évolue et du degré de criticité des ressources. Les systèmes à haut risque tirent profit d’une analyse continue ou déclenchée par des événements. Pour vous donner une idée de l’ampleur du phénomène, l’année 2025 s’est achevée avec plus de 48 000 CVE publiées, et le seul premier trimestre de 2026 en a produit 15 176, contre 12 009 au cours du même trimestre en 2025. Les analyses ponctuelles deviennent rapidement obsolètes, ce qui explique pourquoi elles finissent souvent par être intégrées à chaque version d’un pipeline DevSecOps.
Parfois. Les analyses actives et les analyses de réseau à haute intensité mobilisent des ressources et peuvent, dans de rares cas, perturber les services sensibles. Prévoyez les analyses les plus gourmandes en ressources pendant les heures creuses et adaptez leur intensité à votre environnement.
En matière de scan proprement dit, les solutions open source offrent déjà de nombreuses possibilités sans frais de licence, et les plateformes commerciales y ajoutent principalement de l’automatisation, une assistance et une plus grande portée. Cependant, ce n’est pas la détection qui justifie généralement d’investir dans Linux. C’est la vérification : déterminer quelles vulnérabilités sont réellement ouvertes une fois pris en compte les backports, les correctifs sans redémarrage et les mises à jour ELS. C’est précisément la tâche que TuxCare Radar accomplit en complément du scanner que vous utilisez déjà.

