
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt



Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Open-Source-Scanner decken fast alle Angriffsflächen ab, doch kein einzelnes Tool deckt alle ab, weshalb die meisten Teams zwei oder drei davon einsetzen.
- Auch kostenlose Scanner können die eigentliche Überprüfung und Priorisierung weiterhin Ihrem Team überlassen; planen Sie daher Zeit ein, um die Ergebnisse auszuwerten.
- Passen Sie den Scanner an die von Ihnen tatsächlich genutzten Systeme an, anstatt sich für das Produkt zu entscheiden, das gerade die Beliebtheitsskala anführt.
- Für Linux-Flotten ist TuxCare Radar eine kommerzielle Lösung, die nachweist, welche Patches tatsächlich installiert wurden, anstatt einfach nur einen weiteren Scanner hinzuzufügen.
Führen Sie einen Scan auf einem Linux-Server durch, und das Ergebnis ist meist bekannt: eine Flut von CVEs, fast kein Kontext und keine klare Antwort darauf, was Sie zuerst beheben sollten. Das ist das eigentliche Schwierigkeit beim Schwachstellenscan. Schwachstellen zu finden ist der einfache Teil. Die wenigen wirklich wichtigen von den Hunderten unwichtigen zu unterscheiden, ist die eigentliche Arbeit.
Die gute Nachricht ist, dass Open-Source-Lösungen den Großteil der Arbeit kostenlos erledigen. OpenVAS kümmert sich um Netzwerke. Trivy deckt Container, Infrastructure-as-Code und Software-Abhängigkeiten ab. ZAP und Nuclei übernehmen Webanwendungen und APIs, OSV-Scanner durchforstet Ihren Abhängigkeitsbaum und Lynis führt Sicherheitsüberprüfungen durch die Linux-Absicherung. Im Folgenden erfahren Sie, wie diese Tools funktionieren, in welche Kategorien sie fallen und wo sie jeweils zum Einsatz kommen. Wir werden auch darauf eingehen, wo Open-Source-Lösungen auf Linux-Hosts an ihre Grenzen stoßen und wie TuxCare Radar mit diesen Tools zusammenarbeitet, um nachzuweisen, was tatsächlich gepatcht wurde.
Was ist ein Open-Source-Schwachstellenscanner?
Ein Open-Source-Schwachstellenscanner ist ein Sicherheitstool, dessen Quellcode unter einer Open-Source-Lizenz veröffentlicht wird, sodass jeder ihn einsehen, ändern und überprüfen kann, wie die Erkennung tatsächlich funktioniert. Der Begriff „Open Source“ bezieht sich eher auf die Lizenz als auf den Preis, obwohl fast alle diese Projekte in der Praxis kostenlos genutzt werden können.
Was der Scanner als Nächstes tut, hängt vom jeweiligen Tool ab. Einige vergleichen installierte Software und Dienste mit Datenbanken bekannter Sicherheitslücken (CVEs). Andere testen aktiv laufende Anwendungen, führen Erkennungsvorlagen aus oder prüfen die Systemkonfiguration anhand eines Regelwerks.
In der Praxis lässt sich dies in drei Aufgaben unterteilen. „Discovery“ bedeutet, zu erfassen, was tatsächlich läuft – seien es Hosts, offene Ports, Pakete, Container-Images oder Code-Abhängigkeiten. „Detection“ bedeutet, diese Ressourcen mit bekannten CVEs, Fehlkonfigurationen und in manchen Fällen offengelegten Geheimnissen abzugleichen. „Reporting“ bedeutet, all dies in Befunde umzuwandeln, die nach einem aussagekräftigen Kriterium – in der Regel dem CVSS-Schweregrad oder einem Risikowert, damit Sie wissen, wo Sie zuerst nachsehen müssen. Auch lässt sich nicht jedes Ergebnis direkt mit einem Patch abgleichen. Eine Sicherheitslücke oder ein offengelegter Schlüssel erfordert eine andere Art der Behebung.
Da der Code offen ist, kann jeder die Erkennungslogik überprüfen, benutzerdefinierte Prüfungen schreiben und den Scanner in eine Pipeline einbinden. Diese Transparenz ist der Grund, warum diese Tools in so vielen Programme zur Schwachstellenanalyse und stehen im Mittelpunkt der meisten Open-Source-Sicherheitsstrategien. Der Kompromiss liegt in der Eigenverantwortung: Sie kümmern sich um die Einrichtung, die Feinabstimmung und die Auswertung.
Gut zu wissen: Im Jahr 2025 wurden mehr als 48.000 CVEs veröffentlicht – ein Anstieg von rund 20 % gegenüber 2024 und etwa 130 neue Sicherheitslücken pro Tag. (Quelle: cve.org)
Arten von Open-Source-Schwachstellenscannern
Kein einzelner Scanner deckt alle Bereiche ab. Open-Source-Sicherheitstools sind auf bestimmte Angriffsflächen spezialisiert, weshalb die meisten Teams letztendlich mehrere davon parallel einsetzen. Vier Kategorien decken die üblichen Software- und Netzwerkflächen ab, und eine fünfte ist von großer Bedeutung, sobald man Linux in größerem Umfang einsetzt.
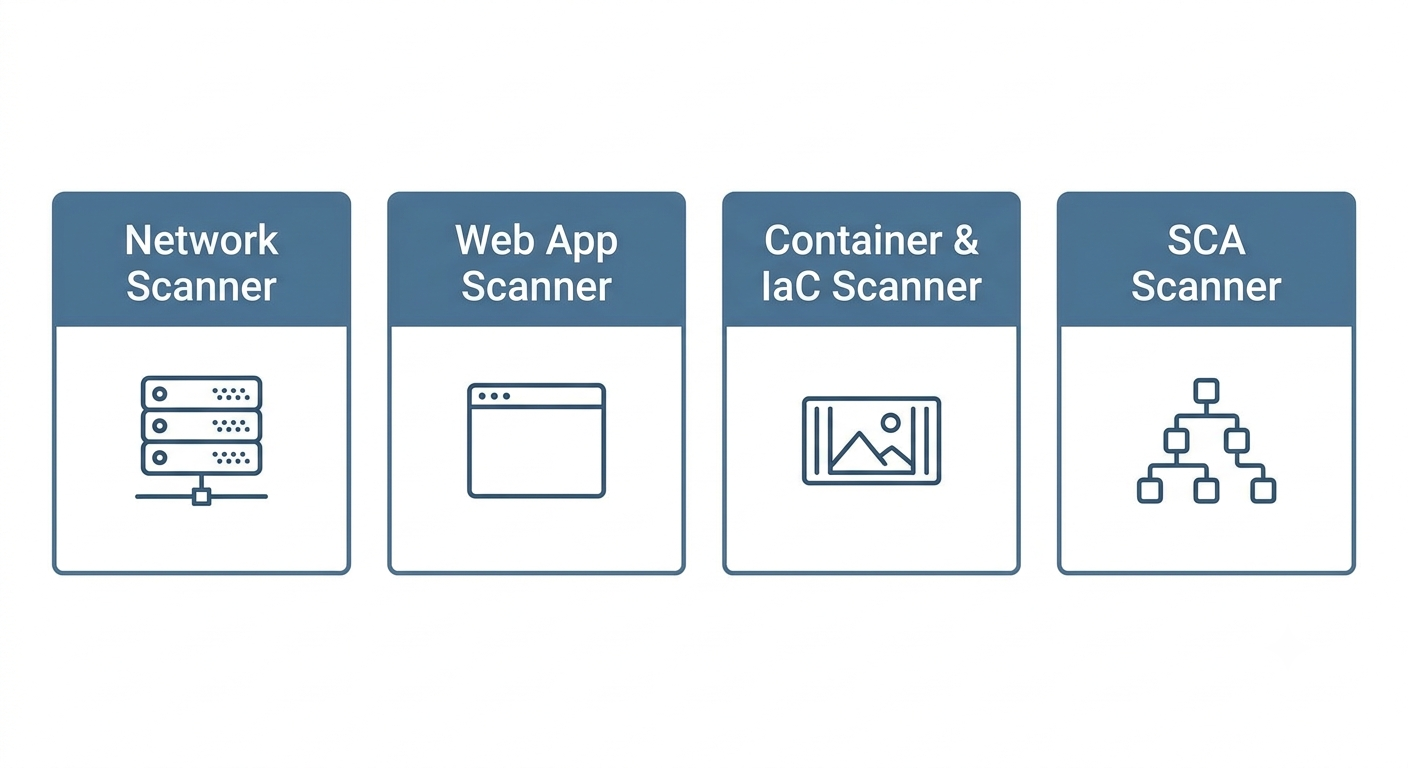
Netzwerkscanner untersuchen Hosts, Server und Geräte in Ihrer gesamten Infrastruktur und vergleichen offene Ports, laufende Dienste und exponierte Konfigurationen mit bekannten CVEs. Sie decken ungepatchte Dienste, schwache Protokolle, Standard-Anmeldedaten und Ports auf, die eigentlich nicht offen bleiben sollten – daher eignen sie sich besonders für interne Infrastrukturen, lokale Server und Umgebungen mit gemischten Betriebssystemen. OpenVAS ist hier führend, meist in Kombination mit Nmap zur Erkennung.
Webanwendungs-Scanner, auch DAST-Tools genannt, testen laufende Websites und APIs so, wie es ein Angreifer tun würde: Sie durchforsten Seiten, senden Formulare ab und suchen nach Injektions- und Logikfehlern. So lassen sich SQL-Injektionen, Cross-Site-Scripting (XSS), fehlerhafte Authentifizierung und Sicherheitskonfigurationsfehler. ZAP ist die erste Wahl für interaktive Tests, Nuclei für schnelles, vorlagengestütztes Scannen in großem Maßstab.
Container- und Infrastructure-as-Code (IaC)-Scanner haben diese Aufgabe in die Build-Pipeline integriert. Sie überprüfen Images, Dateisysteme und IaC-Vorlagen, bevor etwas in die Produktion gelangt, und kennzeichnen dabei anfällige Betriebssystempakete, in Container-Ebenen versteckte CVEs, offengelegte Geheimnisse und falsch konfigurierte Manifeste. Trivy ist hier für die meisten DevSecOps-Teams die leistungsstärkste Open-Source-Option.
SCA-Scanner (Software Composition Analysis) tragen der Tatsache Rechnung, dass moderne Anwendungen größtenteils aus dem Code anderer bestehen. Sie erfassen Ihre Abhängigkeiten und weisen auf bekannte Probleme in den von Ihnen eingebundenen Bibliotheken hin – genau in diesem Bereich lassen sich Probleme in der Lieferkette wie Log4Shell aufspüren. OSV-Scanner und OWASP Dependency-Check sind die gängigen Open-Source-Lösungen, und Trivy kann zusätzlich als SCA-Tool genutzt werden, sofern Sie es bereits einsetzen.
Die fünfte Kategorie umfasst die Absicherung von Hosts und die Überprüfung der Compliance. Tools wie Lynis und OpenSCAP überprüfen die Systemkonfiguration anhand von Sicherheitsrichtlinien, anstatt nach CVEs zu suchen, was sie zur fehlenden Hälfte vieler Linux-Sicherheitsprogramme macht. Unsere Übersicht über Linux-Sicherheitstools beschreibt, wie diese zusammenwirken.
Ein Vergleich dieser Tools
| Werkzeug | Am besten geeignet für | Besonderes Merkmal | Lizenz | Preis |
| OpenVAS von Greenbone | Netzwerk- und Infrastruktur-Scans | Täglich aktualisierter Community-Feed | Open Source | Kostenlos (kostenpflichtige Unternehmens-Tarife) |
| Trivy | Container, IaC und SCA | Ein Scanner für den gesamten Arbeitsablauf | Open Source | Kostenlos |
| ZAP von Checkmarx | Testen von Webanwendungen und APIs | Aktives und passives DAST-Scannen | Open Source | Kostenlos |
| Kerne | Schnelle, vorlagenbasierte Web- und API-Scans | Von der Community erstellte YAML-Vorlagen | Open Source | Kostenlos |
| OSV-Scanner | Prüfung von Abhängigkeiten und Sperrdateien | OSV.dev – Abgleich von Abhängigkeiten | Open Source | Kostenlos |
| Lynis | Linux-Sicherheitsoptimierung und Vorbereitung auf Audits | Agentenlose Host-Überwachung | Open Source | Kostenlos (kostenpflichtige Enterprise-Variante) |
OpenVAS für Netzwerke und Infrastruktur
OpenVAS ist die Scan-Engine, die das Herzstück der Greenbone Community Edition bildet, die Greenbone nun unter dem Namen „OPENVAS by Greenbone“ vermarktet. Es gibt sie schon so lange, dass die meisten Sicherheitsteams sie mindestens einmal eingesetzt haben – und das aus gutem Grund. Sie führt authentifizierte und nicht authentifizierte Scans auf einer Vielzahl von Hosts und Diensten durch und stützt sich dabei auf einen Schwachstellen-Test-Feed mit einer sehr langen Geschichte.
Wesentliche Merkmale
Der Feed ist das Hauptargument. Der Community-Feed wird täglich aktualisiert und deckt CVEs, Fehlkonfigurationen, Standard-Anmeldedaten und Schwachstellen auf Dienstebene ab. Greenbone wirbt in seinem kommerziellen Enterprise-Feed mit mehr als 200.000 Tests – diese Zahl bezieht sich also auf das kostenpflichtige Angebot und nicht auf die kostenlose Version. Das authentifizierte Scannen erfolgt durch die Anmeldung bei den Hosts und ermöglicht so eine tiefgreifendere Erkennung als oberflächliche Port-Prüfungen. Da der gesamte Stack selbst gehostet wird, erhalten Teams, die die Kontrolle über ihre Scan-Infrastruktur wünschen, genau das.
Preise
Kostenlos wie die Community Edition. Greenbone verkauft Appliances und Abonnements, die den Enterprise Feed, Support sowie Optionen für die verwaltete Bereitstellung umfassen.
Wo es glänzt
Umfassende, ausgereifte Netzwerkabdeckung ohne Lizenzkosten. Nicht umsonst ist es seit Jahren der Open-Source-Standard für Netzwerkscans.
Wo es an seinen Grenzen stößt
Die Einrichtung und Feinabstimmung erfordern einiges an Aufwand. Ohne sorgfältige Konfiguration kann das System ressourcenintensiv sein und viel Lärm verursachen. Planen Sie daher genügend Zeit ein, um sich damit vertraut zu machen, bevor Sie sich auf die Ergebnisse verlassen.
Für wen ist es gedacht?
Teams, die ihre lokale Infrastruktur scannen und eine Abdeckung auf Unternehmensniveau ohne Unternehmenslizenzen wünschen.
Trivy für Container, IaC und Abhängigkeiten
Trivy wird von Aqua Security betreut und hat sich zu einem der am häufigsten eingesetzten Scanner in Cloud-nativen Pipelines entwickelt. Es überprüft Container-Images, Dateisysteme, Git-Repositorys, Kubernetes-Cluster und IaC-Vorlagen über eine einzige Binärdatei, was weniger Integrationen und einen geringeren Aufwand bei der Pipeline-Konfiguration bedeutet.
Wesentliche Merkmale
Ein einziger Durchlauf erkennt CVEs in Betriebssystempaketen, Probleme mit Abhängigkeiten, Fehlkonfigurationen, offengelegte Geheimnisse und Lizenzprobleme. Es ist schnell und schlank genug, um ohne großen Konfigurationsaufwand in die CI integriert zu werden, und es generiert und scannt SBOMs in den Formaten CycloneDX und SPDX. Besonders erwähnenswert, wenn Ihnen „Phantom-Befunde“ ein Dorn im Auge sind: Bei allem, was vom Systempaketmanager installiert wurde, vertraut Trivy den Hinweisen des Betriebssystemherstellers statt den Versionsnummern des Upstreams – insbesondere, damit zurückportierte Korrekturen nicht als Schwachstellen gemeldet werden.
Preise
Kostenlos und Open Source unter der Apache-Lizenz 2.0.
Wo es glänzt
Ein einziges Tool für Container, IaC und Abhängigkeiten. Damit hat ein DevSecOps-Team fast alles, was es braucht, ohne drei separate Scanner einsetzen zu müssen.
Wo es an seinen Grenzen stößt
Es handelt sich weder um einen Netzwerkscanner noch um ein Web-DAST-Tool. Trivy scannt zwar gerne Hosts, Dateisysteme und Kubernetes-Cluster auf Paket- und Konfigurationsprobleme, prüft jedoch keine Netzwerkdienste und testet keine laufenden Anwendungen auf die gleiche Weise wie OpenVAS oder ZAP.
Für wen ist es gedacht?
DevSecOps-Teams, die containerisierte Workloads über CI/CD bereitstellen.
ZAP von Checkmarx für Webanwendungen und APIs
ZAP begann als OWASP-Projekt und ist nach wie vor das, was die meisten Menschen meinen, wenn sie von Open-Source-DAST sprechen. Das Projekt bezeichnet sich selbst als den weltweit am häufigsten genutzten Web-App-Scanner, und die Namensänderungen verdienen eine kurze Erläuterung.
ZAP verließ OWASP im September 2023, um sich dem neu gegründeten Software Security Project anzuschließen und so eine stabile Finanzierung zu sichern. Diese Finanzierung kam jedoch nicht zustande, und im September 2024 schloss sich das Kernteam Checkmarx an, weshalb das Projekt nun unter dem Namen „ZAP by Checkmarx“ firmiert. Es unterliegt weiterhin der Apache-2.0-Lizenz, ist nach wie vor Open Source und wird weiterhin vom ZAP-Kernteam verwaltet.
Wesentliche Merkmale
Passive Prüfungen erkennen während des Surfens Probleme mit Cookies und CSP, während aktive Scans Formulare auf SQL-Injection und XSS untersuchen. Docker-Images, eine umfassende API und CI-Hooks erleichtern die Automatisierung. Das gleiche Tool deckt sowohl praktische Penetrationstests als auch Pipeline-Scans ab, was selten ist.
Preise
Kostenlos und Open Source.
Wo es glänzt
Ausgereift, flexibel und von einer aktiven Community unterstützt. Dank seiner langjährigen Geschichte im OWASP-Ökosystem eignet es sich zudem ideal für Teams, die Tests anhand der OWASP Top 10 durchführen.
Wo es an seinen Grenzen stößt
Um das Tool sinnvoll einzusetzen, sind fundierte Kenntnisse im Bereich Websicherheit erforderlich. Die Ergebnisse müssen interpretiert werden, und eine lange Liste von Warnmeldungen ist noch kein priorisierter Aktionsplan.
Für wen ist es gedacht?
Entwickler und Penetrationstester, die Webanwendungen und APIs absichern.
Kerne für schnelles, vorlagenbasiertes Scannen
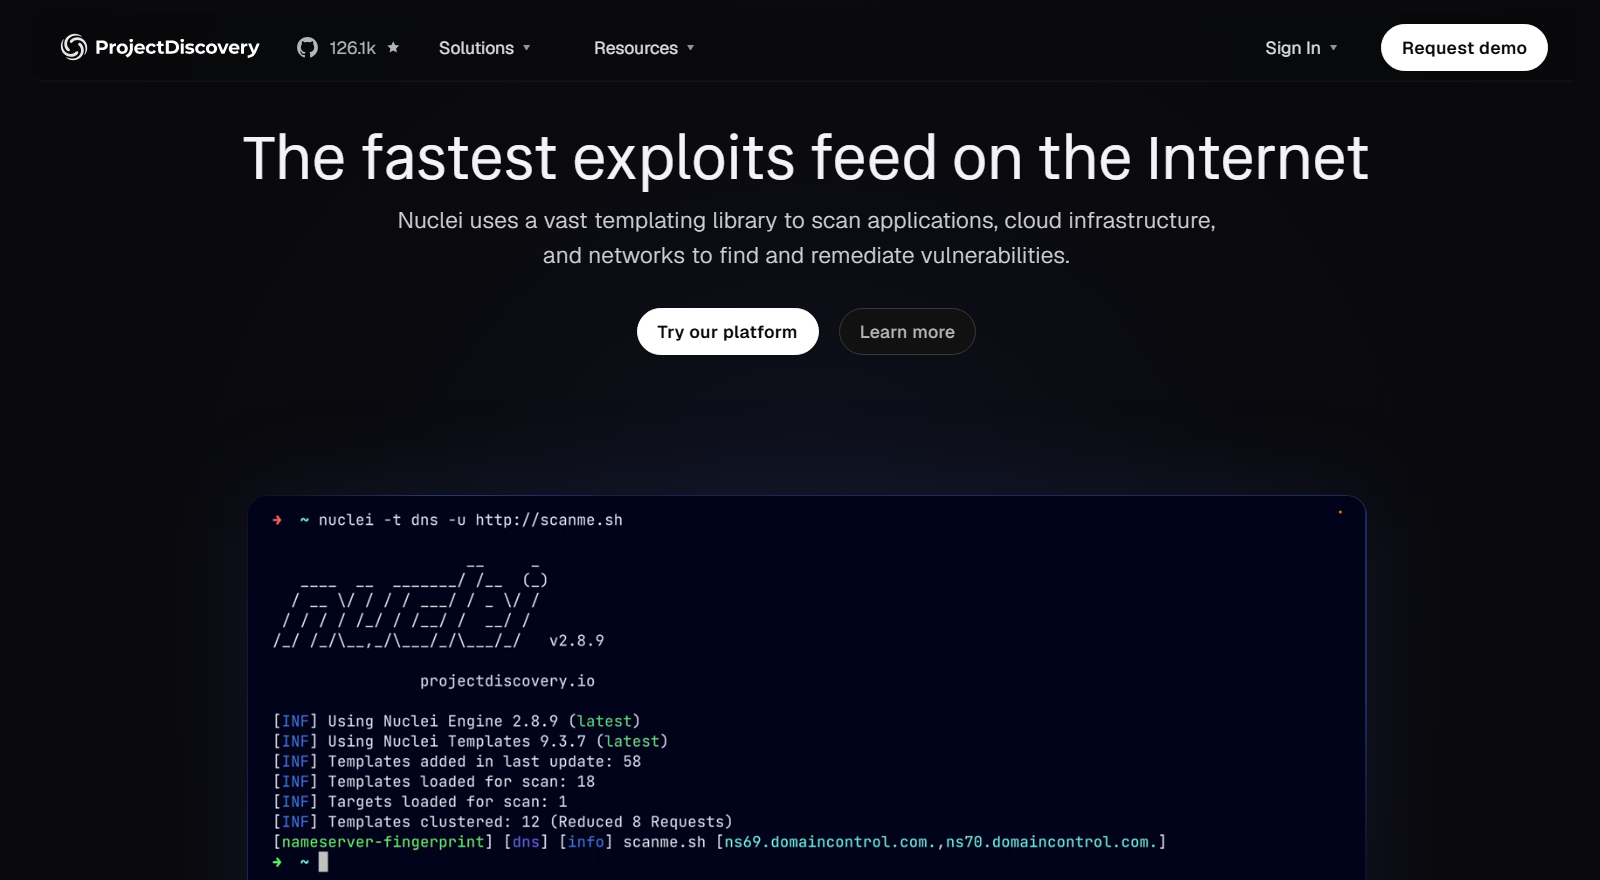
„Nuclei“ von ProjectDiscovery verfolgt einen anderen Ansatz. Anstelle einer einzigen monolithischen Testdatenbank werden YAML-Vorlagen auf Webanwendungen, APIs und die Infrastruktur angewendet, wobei die Vorlagenbibliothek von der Community erstellt wird. Das Ergebnis ist schnell, sehr anpassbar und wächst ständig weiter.
Wesentliche Merkmale
Tausende von Community-Vorlagen sowie eine einfache Möglichkeit, eigene Prüfabläufe zu erstellen. Das Tool bewältigt große Ziellisten mühelos, weshalb Bug-Bounty-Jäger es so gerne nutzen. Es ist darauf ausgelegt, ein bestimmtes Problem über viele Ziele hinweg zu testen, anstatt umfassende, allgemeine Scans durchzuführen.
Preise
Kostenlos und Open Source. ProjectDiscovery vertreibt eine darauf aufbauende Cloud-Plattform.
Wo es glänzt
Geschwindigkeit, Anpassungsmöglichkeiten und eine Vorlagenbibliothek, die neue CVEs schnell erfasst. Wenn Sie ein einzelnes Problem über Hunderte von Zielen hinweg überprüfen müssen, gibt es kaum etwas Vergleichbares.
Wo es an seinen Grenzen stößt
Die Vorlagenbibliothek ist jünger als der Test-Feed von OpenVAS, und die Erkennungsqualität hängt davon ab, wer die jeweilige Vorlage erstellt hat. Außerdem müssen Sie selbst wissen, welche Vorlagen in Ihrer Umgebung relevant sind, da Nuclei Ihnen dies nicht mitteilt.
Für wen ist es gedacht?
Sicherheitsforscher und -teams, die schnelle, skriptfähige und gezielte Scans benötigen.
OSV-Scanner für Abhängigkeiten und Lock-Dateien
OSV-Scanner ist Googles Abhängigkeitsscanner und schließt die Lücke, die die meisten infrastrukturorientierten Übersichten außer Acht lassen. Er analysiert Lockfiles, Quellmanifeste, SBOMs und Container-Images und gleicht die Ergebnisse anschließend mit OSV.dev ab, einer Plattform, die Sicherheitshinweise von GitHub, PyPA, RustSec, Distro-Trackern und Dutzenden weiterer Quellen zusammenfasst.
Wesentliche Merkmale
Die Abdeckung umfasst etwa ein Dutzend Sprachumgebungen und neunzehn oder mehr Lockfile-Formate. Durch das layer-bewusste Scannen von Container-Images für Alpine, Debian und Ubuntu erfahren Sie, in welcher Layer-Ebene ein Paket eingebunden wurde, und dank eines Offline-Modus ist die Funktion auch in Air-Gapped-Umgebungen nutzbar. Eine experimentelle Funktion zur geführten Fehlerbehebung kann Änderungen an den Abhängigkeiten vorschlagen, mit denen sich das größte Risiko beseitigen lässt – derzeit für npm und Maven. Die Aufrufanalyse geht noch einen Schritt weiter und prüft, ob Ihr Code die anfällige Funktion tatsächlich erreicht; Funktionen, die nicht erreicht werden, werden als nicht ausgeführt markiert. Diese Funktion ist standardmäßig für Go aktiviert – unter der Haube kommt dabei „govulncheck“ zum Einsatz – und befindet sich für Rust noch im experimentellen Stadium.
Preise
Kostenlos und Open Source unter der Apache-Lizenz 2.0.
Wo es glänzt
Präzision bei Abhängigkeiten. Der Abgleich der Versionen mit den OSV-Daten erfolgt streng, der interaktive HTML-Bericht ist wirklich gut lesbar, und die Aufrufanalyse kann Störsignale herausfiltern, die SCA-Tools, die sich ausschließlich auf Versionen stützen, nicht unterscheiden können.
Wo es an seinen Grenzen stößt
Es beschränkt sich auf Code- und Container-Pakete. Keine Netzwerkscans, kein DAST, keine Host-Absicherung – daher sollte es andere Tools ergänzen und nicht ersetzen.
Für wen ist es gedacht?
Anwendungs- und Plattformteams, die eine offene, skriptfähige Abhängigkeitsprüfung für eine polyglotte Codebasis wünschen.
Lynis für Linux-Sicherheitsoptimierung und Compliance-Prüfungen
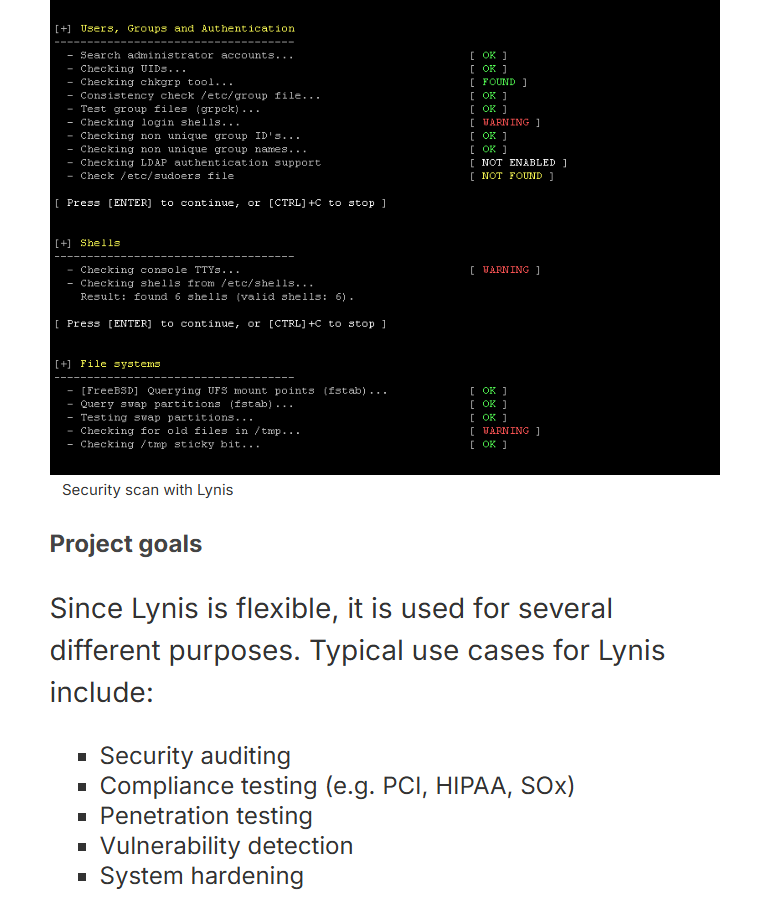
Lynis von CISOfy ist etwas ganz anderes. Während die meisten Scanner nach anfälliger Software suchen, überprüft Lynis die Konfiguration eines Systems und durchläuft dabei Absicherungsmaßnahmen, Authentifizierungskontrollen, Protokollierung sowie Dateisystemprüfungen direkt auf dem Host selbst. Es ist agentenlos und läuft lokal, was die Sache erfreulich einfach hält.
Wesentliche Merkmale
Hunderte von Konfigurationsprüfungen anhand bewährter Sicherheitsverfahren, wobei jede Warnung und jeder Vorschlag mit einer dokumentierten Kontroll-ID verknüpft ist. Das Tool unterstützt bei der Überprüfung der Einhaltung von Standards wie ISO 27001, PCI DSS und HIPAA, wobei die vorgefertigten Richtlinien und die zentralisierte Berichterstellung, die von Auditoren häufig angefordert werden, in der kostenpflichtigen Lynis Enterprise-Stufe verfügbar sind. Mit benutzerdefinierten Tests und Profilen können Sie das Tool erweitern oder nicht zutreffende Prüfungen deaktivieren.
Preise
Kostenlos und Open Source. CISOfy vertreibt Lynis Enterprise für die zentrale Berichterstellung, Compliance-Richtlinien und zusätzliche Tests.
Wo es glänzt
Das ist der schnellste Weg, um herauszufinden, ob ein Linux-Rechner wirklich sicher konfiguriert ist, und die Ausgabe dient gleichzeitig als Nachweis, falls jemand Sie auffordert, dies zu belegen.
Wo es an seinen Grenzen stößt
Lynis ist kein vollständiger CVE-Scanner. Es kennzeichnet zwar anfällige Pakete, wenn Sicherheitsupdates verfügbar sind – genau das tut auch die Kontrolle PKGS-7392 –, doch die Tiefe reicht bei weitem nicht an OpenVAS oder Trivy heran. Betrachten Sie es als Überprüfung der Konfiguration und der Absicherung, nicht als Schwachstellenmanagement.
Für wen ist es gedacht?
Linux- und Sicherheitsteams, die neben ihren CVE-Scans auch Härtungsaudits und Audit-Nachweise benötigen.
Wo TuxCare Radar ins Bild passt

TuxCare Radar ist kein Open-Source-Tool, und seine Aufgabe besteht hier nicht darin, Ihnen einen weiteren Scanner an die Hand zu geben – weshalb es nicht zu den oben genannten sechs gehört. Es wurde für eine spezifischere Fragestellung entwickelt, mit der sowohl Open-Source- als auch Enterprise-Tools unter Linux zu kämpfen haben: Ist dieser Host tatsächlich gepatcht, auch wenn der Sicherheitsscanner etwas anderes anzeigt?
Diese Lücke ergibt sich direkt aus der Funktionsweise von Enterprise-Linux. Anbieter portieren Sicherheitskorrekturen rückwirkend in ältere Paketversionen, sodass ein System vollständig geschützt sein kann, obwohl seine Versionsangabe weiterhin den Eindruck erweckt, es sei anfällig.
Das Patchen ohne Neustart schützt ein laufendes System, ohne die Version des installierten Pakets in irgendeiner Weise zu ändern, und ELS stellt weiterhin rückportierte Korrekturen für Releases bereit, die vom Upstream-Entwickler bereits vor Jahren aufgegeben wurden. Scanner, denen der entsprechende Hersteller- oder Patch-Kontext fehlt, können diese Systeme weiterhin als anfällig einstufen, und jemand aus Ihrem Team verbringt einen Nachmittag damit, das Gegenteil zu beweisen.
Wesentliche Merkmale
Radar erfasst den aktuellen Status der Fehlerbehebung auf dem Host, einschließlich Hersteller-Backports und Patches, die ohne Neustart von KernelCaresowie Endless Lifecycle Support (ELS) -Updates, und unterscheidet anschließend die Korrekturmaßnahmen, die es auf dem Host verifizieren kann, von den Befunden, die noch Aufmerksamkeit erfordern.
Bei der Priorisierung werden die Ausnutzbarkeit und der Status bestätigter Patches anstelle des reinen CVSS-Werts berücksichtigt, sodass die Rangfolge die Situation des jeweiligen Hosts widerspiegelt. Die Ausgabe besteht aus Nachweisen, die Sie an andere weitergeben können: Exporte im PDF-, CSV- und Excel-Format sowie teilbare Weblinks, ergänzt durch eine API und eine Model Context Protocol-Schnittstelle, falls Sie die Daten lieber in eine Pipeline einbinden oder in einfachem Englisch abfragen möchten.
Es läuft über eine leichtgewichtige, agentenlose Befehlszeilenschnittstelle (CLI) auf unterstützten Linux-Distributionen für Unternehmen, darunter RHEL, CentOS, AlmaLinux, Ubuntu und Debian, und ergänzt Plattformen wie Qualys, Nessus und OpenSCAP, anstatt diese zu ersetzen.
Preise
Individuelles Angebot je nach Größe der Umgebung, mit einer kostenloser Testversion zur umfassenden Bewertung.
Wo es glänzt
Beenden Sie das Hin und Her zwischen dem Linux-Betrieb und der Sicherheitsabteilung über Befunde, die bereits vor Wochen behoben wurden. Anstatt eine CVE erneut zu untersuchen oder in einem Ticket darüber zu diskutieren, exportieren Sie den Patch-Status und machen weiter. Dieser Nachweispfad bietet Sicherheits- und Audit-Teams zudem eine fundierte Dokumentation der von Radar verifizierten Behebung.
Wo es an seinen Grenzen stößt
Der Anwendungsbereich ist bewusst eng gefasst. Radar überprüft den Status von Linux-Patches, was bedeutet, dass es sich weder um einen Netzwerkscanner, ein DAST-Tool, einen Containerscanner noch um eine Plattform zum Schwachstellenmanagement handelt und dass Windows oder macOS nicht abgedeckt sind. Für eine umfassende Abdeckung benötigen Sie nach wie vor die oben genannten Tools. Da es sich zudem um eine kommerzielle Lösung handelt, muss die Zeitersparnis bei der Triage den Einsatz rechtfertigen.
Für wen ist es gedacht?
Linux-Administratoren, denen immer wieder Sicherheitslücken gemeldet werden, die sie bereits behoben haben; Sicherheitsteams, die verlässliche Daten zur Behebung von Sicherheitslücken unter Linux anstelle von Versionsschätzungen benötigen; sowie Unternehmen, die aus Compliance-Gründen einen Nachweis über den Patch-Status auf Systemen benötigen, die zurückportiert, per Live-Patch aktualisiert oder durch ELS unterstützt werden.
So wählen Sie einen Open-Source-Schwachstellenscanner aus
Welcher Scanner der richtige ist, hängt davon ab, was Sie schützen möchten und wie viel Feinabstimmung Sie in Kauf nehmen können. Drei Faktoren sind für den Großteil der Filterung ausschlaggebend.
1. Abdeckung Ihrer tatsächlichen Angriffsfläche
Passen Sie das Tool an die jeweiligen Ressourcen an. Für Linux-Server ist ein Netzwerk- oder Host-Scanner erforderlich, Webanwendungen benötigen ein DAST-Tool, Container erfordern ein Image-Scanning und Anwendungsabhängigkeiten erfordern SCA. Die meisten Teams entscheiden sich eher für zwei oder drei Tools als für nur eines, und die oben genannten Kategorien sind der schnellste Weg, um herauszufinden, welche zwei oder drei das sein sollten. Speziell für Linux-Umgebungen ergänzt TuxCare Radar den von Ihnen gewählten Scanner um eine Patch-Überprüfung – und zwar für alle gängigen Unternehmensdistributionen.
2. Signal im Vergleich zum Rauschen
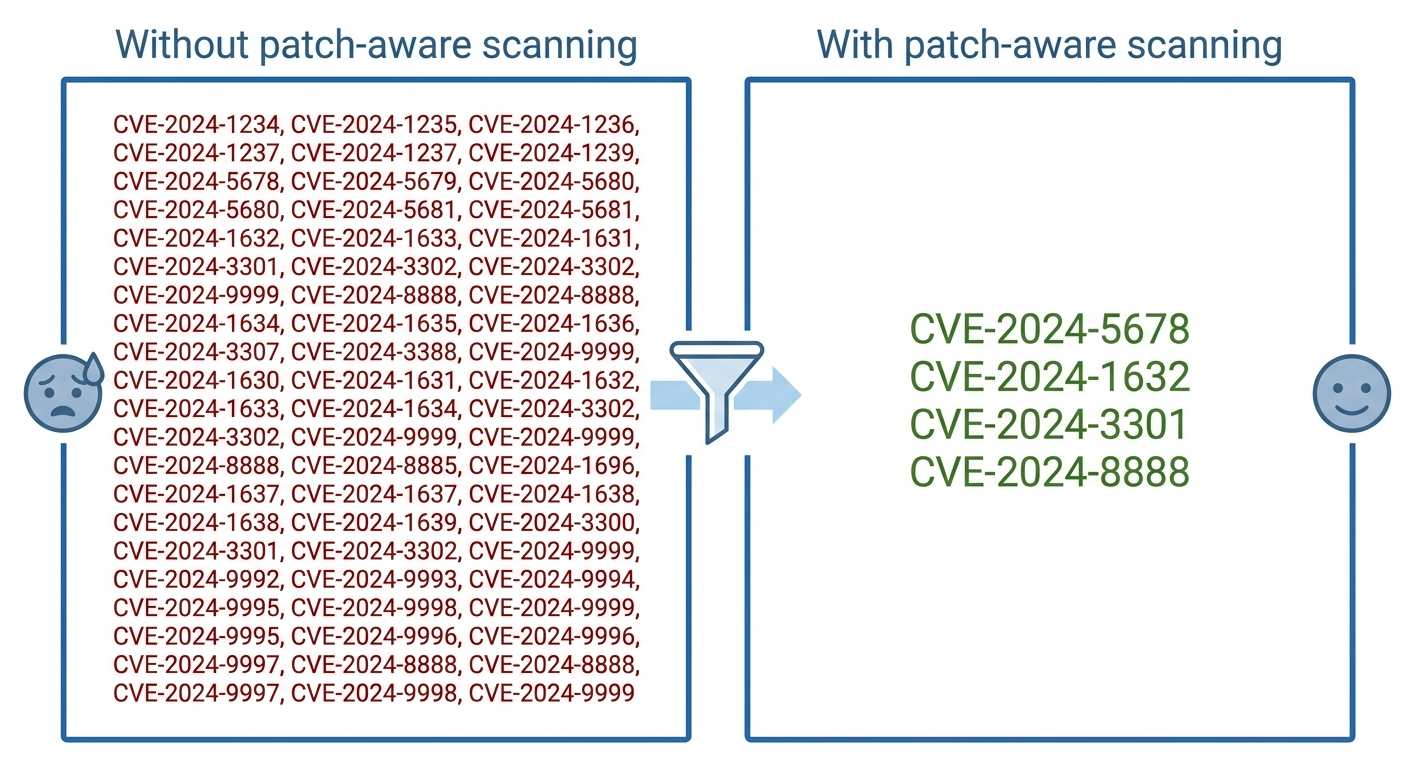
Wenn ein Scanner 500 CVEs meldet und 400 davon bereits gepatcht sind, hat er Ihrem Team gerade eine ganze Woche gekostet. Achten Sie darauf, wie ein Tool die Befunde priorisiert und ob es Backports oder Patches ohne Neustart berücksichtigt. Trivy mindert dieses Problem bei Betriebssystempaketen, indem es den Sicherheitshinweisen der Hersteller vertraut. Radar geht das verbleibende Problem der Linux-Sicherheitsprüfung aus einem anderen Blickwinkel an und validiert Backports, Patches ohne Neustart sowie ELS-Korrekturen direkt auf dem Host selbst. So enthält der Bericht ausschließlich offene Risiken und keine Liste von Paketversionen.
3. Anpassung an Arbeitsabläufe und Berichterstellung
Der beste Scanner ist der, den Ihr Team tatsächlich nutzt. Prüfen Sie, ob er zu Ihrer Pipeline passt, die von Ihren Prüfern gewünschten Daten exportiert und zu Ihrer bestehenden Arbeitsweise passt. Das Scannen ist nur dann sinnvoll, wenn es zu Korrekturmaßnahmen führt, und es ist hilfreich, sich über den Unterschied zwischen Patch-Management und Schwachstellenmanagement im Klaren zu sein, bevor Sie sich auf etwas festlegen. Das eine schließt die Lücken, das andere zeigt Ihnen, welche Lücken bestehen.
Abschließende Anmerkung zu Open-Source-Schwachstellenscannern
Für die meisten Teams lautet die Antwort nicht „ein Scanner“, sondern „ein kleiner Stapel“. Führen Sie OpenVAS für das Netzwerk, Trivy für Container und Abhängigkeiten, ZAP für Webanwendungen und Lynis für die Host-Absicherung aus, und Sie decken nahezu alle Bereiche ab – ganz ohne Lizenzkosten. Fügen Sie OSV-Scanner hinzu, wenn Ihr Abhängigkeitsbaum groß genug ist, um ein eigenes Tool zu rechtfertigen. Der Haken dabei ist der damit verbundene Arbeitsaufwand: Einrichtung, Feinabstimmung und Triage.
Wenn Ihre Umgebung stark auf Linux ausgerichtet ist und die Triage den eigentlichen Engpass darstellt, fehlt es in der Regel nicht an einem weiteren Scanner. Es fehlt vielmehr der Nachweis darüber, was bereits behoben wurde. Das ist die Aufgabe vonTuxCare Radar : Es überprüft den tatsächlichen Patch-Status auf Hosts mit Backports, ohne Neustart installierten Patches und ELS-unterstützten Hosts und liefert Ihnen Nachweise, die Sie direkt an Ihr Sicherheitsteam und Ihre Prüfer weitergeben können. Es ist ein kommerzielles Produkt, funktioniert aber mit allen Lösungen auf dieser Liste, anstatt zu versuchen, eine davon zu ersetzen.
FAQs
Im Allgemeinen ja, solange sie autorisiert und sorgfältig konfiguriert sind. Passive Überprüfungen bergen nur ein geringes Risiko. Aktive und aggressive Tests sind eine andere Sache, da sie instabile Dienste stören, den Zustand von Anwendungen verändern oder Ihre eigenen Abwehrmechanismen auslösen können. Legen Sie den Umfang fest, optimieren Sie die Tests und führen Sie sie zunächst in einer Staging-Umgebung durch, sofern dies möglich ist.
Regelmäßig – wobei der richtige Rhythmus davon abhängt, wie schnell sich Ihre Umgebung verändert und wie kritisch die Ressourcen sind. Systeme mit höherem Risiko profitieren von kontinuierlichen oder ereignisgesteuerten Scans. Um einen Eindruck vom Ausmaß zu vermitteln: Das Jahr 2025 endete mit mehr als 48.000 veröffentlichten CVEs, und allein im ersten Quartal 2026 wurden 15.176 veröffentlicht – ein Anstieg gegenüber den 12.009 im gleichen Quartal des Jahres 2025. Punktuelle Scans sind schnell veraltet, weshalb das Scannen häufig fest in jeden Build einer DevSecOps-Pipeline integriert wird.
Manchmal. Hochintensive aktive Scans und Netzwerkscans beanspruchen Ressourcen und können in seltenen Fällen empfindliche Dienste stören. Planen Sie die ressourcenintensiven Scans für Zeiten außerhalb der Spitzenzeiten ein und passen Sie die Intensität an Ihre Umgebung an.
Was das Scannen selbst angeht, kommt man mit Open-Source-Lösungen ohne Lizenzkosten schon sehr weit, und kommerzielle Plattformen bieten meist zusätzlich Automatisierung, Support und eine größere Bandbreite. Die Lücke, die Ausgaben für Linux in der Regel rechtfertigt, liegt jedoch nicht in der Erkennung. Es geht vielmehr um die Verifizierung: herauszufinden, welche Befunde tatsächlich offen sind, sobald Backports, Patches ohne Neustart und ELS-Updates ins Spiel kommen. Genau diese Aufgabe übernimmt TuxCare Radar zusätzlich zu dem Scanner, den Sie bereits einsetzen.

