
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco



Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- Os scanners de código aberto cobrem quase todas as superfícies de ataque, mas nenhuma ferramenta isolada abrange todas elas; por isso, a maioria das equipes utiliza duas ou três.
- Os scanners gratuitos ainda podem deixar o trabalho real de validação e priorização a cargo da sua equipe; portanto, reserve tempo para interpretar os resultados apresentados por eles.
- Escolha o scanner de acordo com os ativos que você realmente utiliza, em vez de optar pelo que estiver no topo das listas de popularidade.
- Para frotas de Linux, o TuxCare Radar é uma solução comercial que comprova o que realmente foi corrigido, em vez de simplesmente adicionar mais um scanner à lista.
Execute uma verificação em um servidor Linux e o resultado costuma ser familiar: uma enxurrada de CVEs, quase nenhum contexto e nenhuma resposta clara sobre o que você deve corrigir primeiro. Esse é o verdadeiro desafio da varredura de vulnerabilidades. Encontrar falhas é a parte fácil. Separar as poucas que realmente importam das centenas que não importam é que dá trabalho.
A boa notícia é que o código aberto faz a maior parte do trabalho pesado de graça. O OpenVAS cuida das redes. O Trivy abrange contêineres, infraestrutura como código e dependências de software. O ZAP e o Nuclei cuidam de aplicativos web e APIs, o OSV-Scanner analisa sua árvore de dependências e o Lynis realiza auditorias o fortalecimento do Linux. Abaixo, explicamos como essas ferramentas funcionam, em quais categorias se enquadram e onde cada uma se encaixa. Também abordaremos onde o código aberto chega ao seu limite em servidores Linux e como o o TuxCare Radar trabalha em conjunto com essas ferramentas para comprovar o que realmente foi corrigido.
O que é um verificador de vulnerabilidades de código aberto?
Um verificador de vulnerabilidades de código aberto é uma ferramenta de segurança cujo código-fonte é publicado sob uma licença de código aberto, de modo que qualquer pessoa pode lê-lo, modificá-lo e verificar como a detecção realmente funciona. O termo “código aberto” refere-se à licença e não ao preço; no entanto, na prática, quase todos esses projetos são gratuitos.
O que o scanner faz a seguir depende da ferramenta. Algumas comparam os softwares e serviços instalados com bancos de dados de vulnerabilidades divulgadas (CVEs). Outros testam ativamente os aplicativos em execução, executam modelos de detecção ou auditam a configuração do sistema em relação a um conjunto de regras.
Na prática, isso se divide em três tarefas. A descoberta consiste em mapear o que está realmente em execução, sejam hosts, portas abertas, pacotes, imagens de contêineres ou dependências de código. A detecção consiste em comparar esses ativos com CVEs, configurações incorretas e, em alguns casos, segredos expostos. A geração de relatórios significa transformar tudo isso em conclusões classificadas por algum critério útil, geralmente gravidade CVSS ou uma pontuação de risco, para que você saiba onde procurar primeiro. Nem toda constatação corresponde a um patch, aliás. Uma lacuna de segurança ou uma chave vazada requer um tipo diferente de correção.
Como o código é aberto, qualquer pessoa pode examinar a lógica de detecção, criar verificações personalizadas e integrar o scanner a um pipeline. É essa transparência que faz com que essas ferramentas sejam a base de tantos programas de avaliação de vulnerabilidades e ocupam um lugar central na maioria das estratégias de segurança de código aberto. A contrapartida é a responsabilidade. Você é responsável pela configuração, pelo ajuste e pela interpretação.
Vale a pena saber: mais de 48.000 CVEs foram publicados em 2025, o que representa um aumento de aproximadamente 20% em relação a 2024 e cerca de 130 novas vulnerabilidades por dia. (Fonte: cve.org)
Tipos de verificadores de vulnerabilidades de código aberto
Nenhum scanner, por si só, abrange tudo. As ferramentas de segurança de código aberto são especializadas por superfície de ataque, e é por isso que a maioria das equipes acaba executando várias delas simultaneamente. Quatro categorias abrangem as superfícies habituais de software e rede, e uma quinta se torna muito importante quando se utiliza o Linux em qualquer escala.
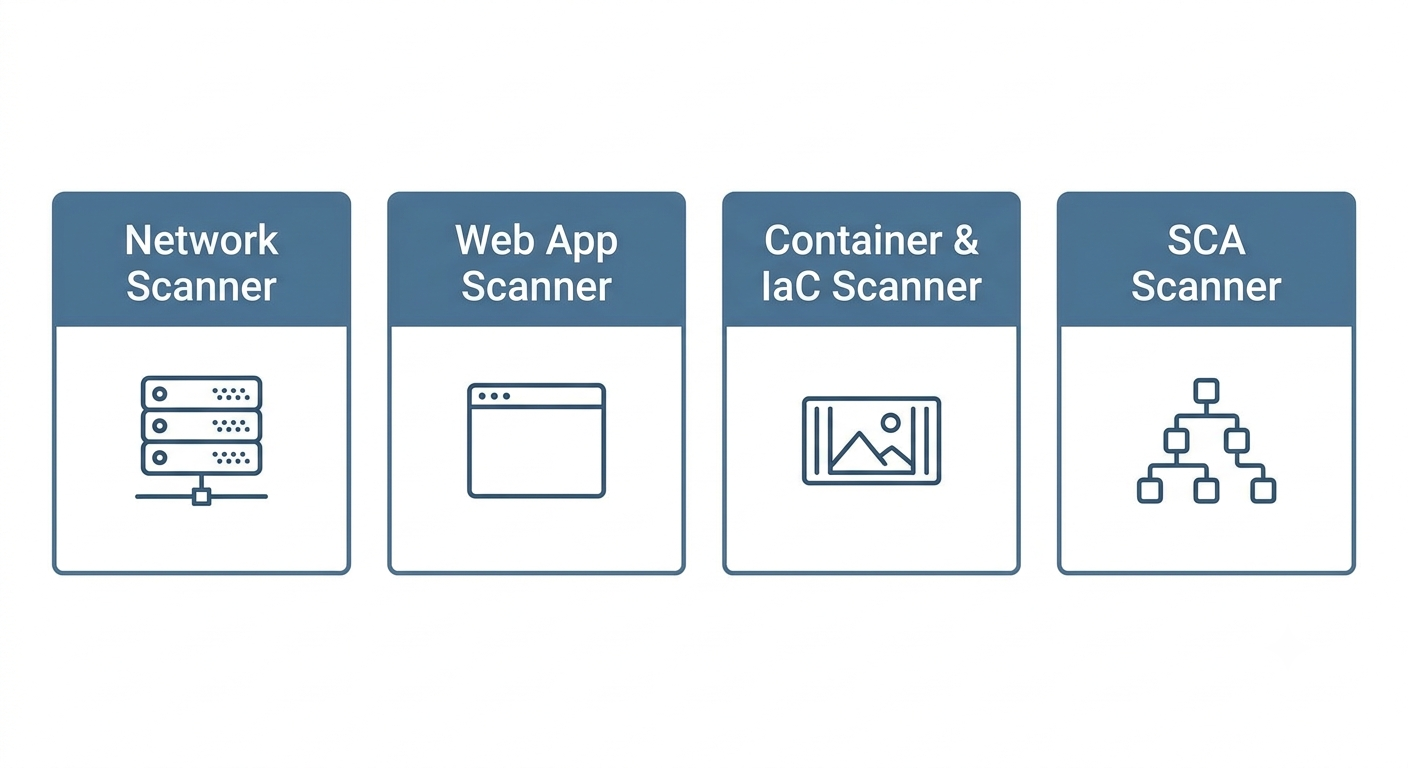
Os scanners de rede examinam hosts, servidores e dispositivos em toda a sua infraestrutura, verificando portas abertas, serviços em execução e configurações expostas em relação a vulnerabilidades CVE conhecidas. Eles identificam serviços sem patch, protocolos vulneráveis, credenciais padrão e portas que ninguém pretendia deixar abertas, o que os torna a opção ideal para infraestruturas internas, servidores locais e ambientes com sistemas operacionais mistos. O OpenVAS é líder nessa área, geralmente acompanhado pelo Nmap para a descoberta.
Os scanners de aplicativos web, também chamados de ferramentas DAST, testam sites e APIs em funcionamento da mesma forma que um invasor faria, rastreando páginas, enviando formulários e procurando por falhas de injeção e de lógica. É aí que você detecta injeção de SQL, scripting entre sites (XSS), autenticação defeituosa e configurações de segurança incorretas. O ZAP é a escolha ideal para testes interativos, enquanto o Nuclei é indicado para varreduras rápidas em grande escala baseadas em modelos.
Os scanners de contêineres e de infraestrutura como código (IaC) integraram essa tarefa ao pipeline de compilação. Eles inspecionam imagens, sistemas de arquivos e modelos de IaC antes que qualquer coisa chegue à produção, sinalizando pacotes de SO vulneráveis, CVEs ocultos nas camadas dos contêineres, segredos vazados e manifestos mal configurados. O Trivy é a melhor opção de código aberto nesse contexto para a maioria das equipes de DevSecOps.
Os scanners de análise de composição de software (SCA) lidam com o fato de que os aplicativos modernos são, em grande parte, compostos por código de terceiros. Eles mapeiam suas dependências e sinalizam problemas conhecidos nas bibliotecas que você utiliza, categoria essa que identifica problemas na cadeia de suprimentos, como o Log4Shell. O OSV-Scanner e o OWASP Dependency-Check são as opções habituais de código aberto, e o Trivy também funciona como uma ferramenta de SCA, caso você já o utilize.
A quinta categoria é o fortalecimento do host e a auditoria de conformidade. Ferramentas como o Lynis e o OpenSCAP verificam a configuração do sistema em relação a padrões de segurança, em vez de procurar por CVEs, o que as torna a parte que faltava em muitos programas de segurança do Linux. Nossa seleção de ferramentas de segurança para Linux aborda como elas se encaixam.
Como essas ferramentas se comparam
| Ferramenta | Ideal para | Característica de destaque | Licença | Preço |
| OpenVAS da Greenbone | Varredura de rede e infraestrutura | Feed da comunidade atualizado diariamente | Código aberto | Gratuito (planos empresariais pagos) |
| Trivy | Contêineres, IaC e SCA | Um scanner para todo o processo | Código aberto | Grátis |
| ZAP da Checkmarx | Testes de aplicativos web e APIs | Varredura DAST ativa e passiva | Código aberto | Grátis |
| Núcleos | Varreduras rápidas de sites e APIs com base em modelos | Modelos YAML criados pela comunidade | Código aberto | Grátis |
| OSV-Scanner | Verificação de dependências e arquivos de bloqueio | Correspondência de dependências no OSV.dev | Código aberto | Grátis |
| Lynis | Fortificação do Linux e preparação para auditoria | Auditoria de hosts sem agente | Código aberto | Gratuito (plano empresarial pago) |
OpenVAS para redes e infraestrutura
O OpenVAS é o mecanismo de varredura que constitui o núcleo da Greenbone Community Edition, que a Greenbone agora comercializa como OPENVAS by Greenbone. Ele já existe há tempo suficiente para que a maioria das equipes de segurança já o tenha utilizado pelo menos uma vez, e por um bom motivo. Ele realiza varreduras autenticadas e não autenticadas em uma ampla variedade de hosts e serviços, apoiado por um feed de testes de vulnerabilidades com um histórico muito extenso.
Principais recursos
O feed é o principal atrativo. O Community Feed é atualizado diariamente e abrange CVEs, configurações incorretas, credenciais padrão e vulnerabilidades no nível do serviço. A Greenbone anuncia mais de 200.000 testes em seu Enterprise Feed comercial; portanto, considere esse número como referente ao plano pago, e não ao que é oferecido gratuitamente. A varredura autenticada faz login nos hosts para uma detecção mais profunda do que as verificações superficiais de portas, e toda a pilha é auto-hospedada; assim, as equipes que desejam controle sobre sua infraestrutura de varredura têm essa possibilidade.
Preços
Gratuito, assim como a Edição Comunitária. A Greenbone comercializa dispositivos e assinaturas que incluem o Enterprise Feed, suporte técnico e opções de implantação gerenciada.
Onde se destaca
Cobertura de rede abrangente e madura, sem custo de licença. Não é à toa que tem sido o padrão de varredura de rede de código aberto há anos.
Onde fica aquém
A instalação e o ajuste exigem bastante esforço. Sem uma configuração cuidadosa, o sistema pode consumir muitos recursos e apresentar ruídos; portanto, reserve um tempo para aprender a usá-lo antes de confiar nos resultados.
A quem se destina
Equipes que realizam varreduras na infraestrutura local e desejam cobertura de nível empresarial sem a necessidade de licenciamento corporativo.
Trivy para contêineres, IaC e dependências
Mantido pela Aqua Security, o Trivy tornou-se um dos scanners mais amplamente adotados em pipelines nativos da nuvem. Ele verifica imagens de contêineres, sistemas de arquivos, repositórios Git, clusters do Kubernetes e modelos de IaC a partir de um único binário, o que significa menos integrações e menos complexidade na estrutura do pipeline.
Principais recursos
Uma única verificação identifica CVEs em pacotes do sistema operacional, problemas de dependência, configurações incorretas, vazamento de segredos e questões relacionadas a licenças. É rápido e leve o suficiente para ser integrado à CI sem muita configuração, além de gerar e analisar SBOMs nos formatos CycloneDX e SPDX. Vale ressaltar, caso você tenha aversão a resultados fantasmas: para qualquer coisa instalada pelo gerenciador de pacotes do sistema, o Trivy confia no aviso do fornecedor do sistema operacional em vez dos números de versão do upstream, especificamente para que correções retroativas não sejam relatadas como vulnerabilidades.
Preços
Gratuito e de código aberto sob a licença Apache 2.0.
Onde se destaca
Uma única ferramenta para contêineres, IaC e dependências. Isso é praticamente tudo o que uma equipe de DevSecOps precisa, sem precisar executar três scanners distintos.
Onde fica aquém
Não se trata de um scanner de rede nem de uma ferramenta DAST para a web. O Trivy analisa com facilidade hosts, sistemas de arquivos e clusters do Kubernetes em busca de problemas de pacotes e configuração, mas não verifica serviços de rede nem testa aplicativos em execução da mesma forma que o OpenVAS ou o ZAP.
A quem se destina
Equipes de DevSecOps que implantam cargas de trabalho em contêineres por meio de CI/CD.
ZAP da Checkmarx para aplicativos web e APIs
O ZAP surgiu como um projeto da OWASP e ainda é o que a maioria das pessoas tem em mente quando fala em DAST de código aberto. O projeto se autodenomina o scanner de aplicativos web mais utilizado do mundo, e vale a pena explicar rapidamente as mudanças de nome.
O ZAP deixou a OWASP em setembro de 2023 para se juntar ao recém-formado Software Security Project em busca de financiamento estável. Esse financiamento acabou não se concretizando e, em setembro de 2024, a equipe principal passou a integrar a Checkmarx; é por isso que o projeto agora é conhecido como ZAP by Checkmarx. Ele continua sob a licença Apache 2.0, continua sendo de código aberto e continua sendo controlado pela Equipe Principal do ZAP.
Principais recursos
As verificações passivas identificam problemas relacionados a cookies e CSP enquanto você navega; em seguida, a varredura ativa analisa formulários em busca de injeção de SQL e XSS. Imagens do Docker, uma API completa e ganchos de CI facilitam a automação. A mesma ferramenta abrange testes práticos de penetração e varredura de pipeline, o que é raro.
Preços
Gratuito e de código aberto.
Onde se destaca
Maduro, flexível e apoiado por uma comunidade ativa. Sua longa trajetória no ecossistema da OWASP também o torna a escolha natural para equipes que realizam testes com base no OWASP Top 10.
Onde fica aquém
Para utilizá-lo corretamente, é necessário ter conhecimento real sobre segurança na web. Os resultados precisam ser interpretados, e uma longa lista de alertas não constitui um plano de ação priorizado.
A quem se destina
Desenvolvedores e testadores de penetração que garantem a segurança de aplicativos web e APIs.
Núcleos para varredura rápida baseada em modelo
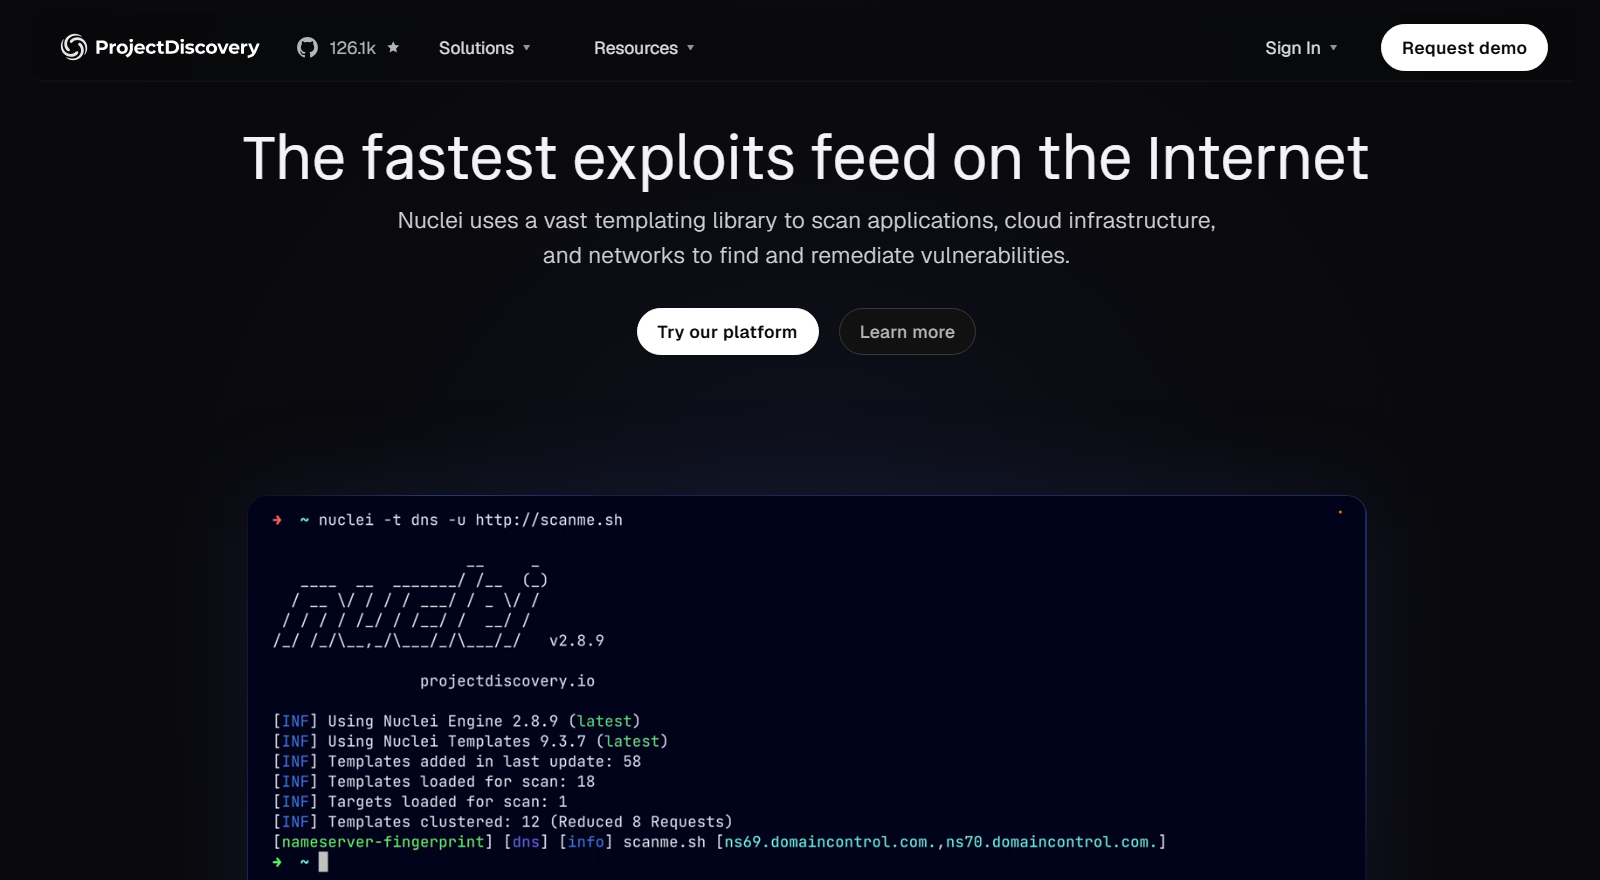
O Nuclei, do ProjectDiscovery, adota uma abordagem diferente. Em vez de um banco de dados de testes monolítico, ele executa modelos YAML em aplicativos web, APIs e infraestrutura, e a biblioteca de modelos é desenvolvida pela comunidade. O resultado é rápido, altamente personalizável e está em constante crescimento.
Principais recursos
Milhares de modelos da comunidade, além de um caminho rápido para criar suas próprias verificações. Ele lida com grandes listas de alvos sem o menor esforço, e é por isso que os caçadores de bugs adoram usá-lo; além disso, foi desenvolvido para testar uma falha específica em vários alvos, em vez de executar varreduras amplas e de uso geral.
Preços
Gratuito e de código aberto. A ProjectDiscovery comercializa uma plataforma em nuvem desenvolvida com base nele.
Onde se destaca
Velocidade, personalização e uma biblioteca de modelos que incorpora novas vulnerabilidades (CVEs) rapidamente. Quando você precisa verificar um único problema em centenas de alvos, poucas outras soluções chegam perto.
Onde fica aquém
A biblioteca de modelos é mais recente do que o feed de testes do OpenVAS, e a qualidade da detecção depende de quem criou o modelo. Você também é responsável por saber quais modelos são relevantes no seu ambiente, pois o Nuclei não fornece essa informação.
A quem se destina
Pesquisadores e equipes de segurança que buscam varreduras rápidas, programáveis e direcionadas.
OSV-Scanner para dependências e arquivos de bloqueio
O OSV-Scanner é o verificador de dependências do Google e preenche a lacuna que a maioria das análises voltadas para infraestrutura deixa de abordar. Ele analisa arquivos de bloqueio, manifestos de código-fonte, SBOMs e imagens de contêineres e, em seguida, compara o que encontra com o OSV.dev, que agrega alertas do GitHub, PyPA, RustSec, rastreadores de distribuições e dezenas de outras fontes.
Principais recursos
A cobertura abrange cerca de uma dúzia de ecossistemas de linguagens e dezenove ou mais formatos de arquivos de bloqueio. A verificação de contêineres com reconhecimento de camadas para imagens do Alpine, Debian e Ubuntu indica qual camada introduziu um pacote, e um modo offline garante que a ferramenta continue utilizável em ambientes isolados (air-gapped). Um recurso experimental de correção guiada pode sugerir as alterações de dependências que eliminam a maior parte do risco, atualmente para npm e Maven. A análise de chamadas vai um passo além e verifica se seu código realmente chega à função vulnerável, marcando aquelas que não chegam como não executadas. Esse recurso está ativado por padrão para Go, utilizando o govulncheck nos bastidores, e ainda está em fase experimental para Rust.
Preços
Gratuito e de código aberto sob a licença Apache 2.0.
Onde se destaca
Precisão nas dependências. A verificação de compatibilidade de versões com os dados do OSV é rigorosa, o relatório HTML interativo é realmente de fácil compreensão e a análise de chamadas consegue eliminar ruídos que as ferramentas de SCA baseadas apenas na versão não têm como distinguir.
Onde fica aquém
Ela se limita a pacotes de código e contêineres. Não realiza varredura de rede, nem DAST, nem fortalecimento de hosts; portanto, deve ser utilizada em conjunto com outras ferramentas, e não em substituição a elas.
A quem se destina
Equipes de aplicativos e plataformas que desejam uma verificação de dependências aberta e programável em uma base de código poliglota.
Lynis para auditorias de fortalecimento e conformidade do Linux
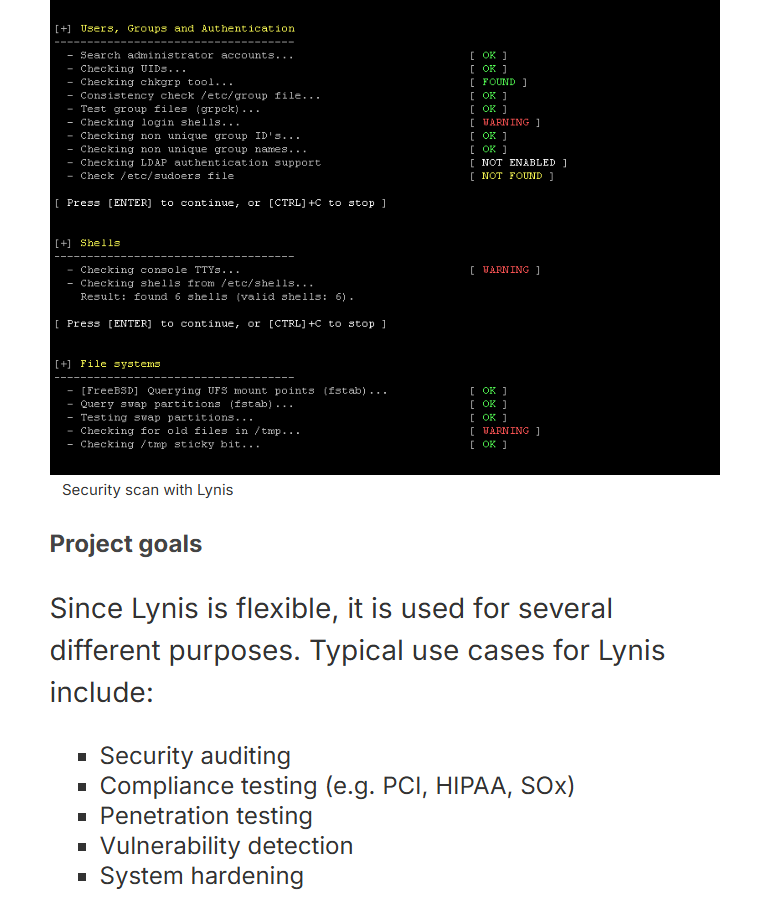
O Lynis, da CISOfy, é algo totalmente diferente. Enquanto a maioria dos scanners procura por softwares vulneráveis, o Lynis audita a configuração do sistema, analisando as configurações de fortificação, os controles de autenticação, o registro de logs e as verificações do sistema de arquivos diretamente no próprio host. Ele não utiliza agentes e é executado localmente, o que torna tudo surpreendentemente simples.
Principais recursos
Centenas de verificações de configuração com base nas melhores práticas de segurança, com cada aviso e sugestão vinculado a um ID de controle documentado. A ferramenta auxilia nos testes de conformidade com normas como a ISO 27001, PCI DSS e HIPAA, embora as políticas pré-definidas e os relatórios centralizados — que os auditores costumam solicitar — estejam disponíveis apenas no plano pago Lynis Enterprise. Testes e perfis personalizados permitem ampliar o escopo da ferramenta ou desativar verificações que não se aplicam.
Preços
Gratuito e de código aberto. A CISOfy comercializa o Lynis Enterprise para geração centralizada de relatórios, políticas de conformidade e testes adicionais.
Onde se destaca
É a maneira mais rápida de descobrir se um servidor Linux está realmente protegido, e o resultado também serve como prova caso alguém peça que você comprove isso.
Onde fica aquém
O Lynis não é um scanner completo de vulnerabilidades CVE. Ele sinaliza pacotes vulneráveis quando há atualizações de segurança disponíveis, o que é exatamente o que o controle PKGS-7392 faz, mas sua profundidade está muito aquém do OpenVAS ou do Trivy. Considere-o como uma ferramenta de cobertura de configuração e fortalecimento de segurança, e não como um gerenciador de vulnerabilidades.
A quem se destina
Equipes de Linux e de segurança que precisam de auditorias de fortalecimento e evidências de auditoria, além da verificação de vulnerabilidades CVE.
O papel do TuxCare Radar

TuxCare Radar não é de código aberto, e seu papel aqui não é oferecer mais um scanner; é por isso que ele não está incluído entre os seis mencionados acima. Ele existe para responder a uma questão mais específica com a qual tanto as ferramentas de código aberto quanto as corporativas enfrentam dificuldades no Linux: este host está realmente atualizado, mesmo quando o scanner de segurança indica o contrário?
Essa lacuna decorre diretamente da forma como o Linux corporativo funciona. Os fornecedores aplicam correções de segurança retroativamente em versões mais antigas dos pacotes, de modo que um sistema pode estar totalmente protegido mesmo que sua string de versão ainda pareça vulnerável.
A aplicação de patches sem reinicialização protege um sistema em execução sem alterar de forma alguma a versão do pacote instalado, e o ELS continua fornecendo correções retroativas para versões abandonadas há anos pelo desenvolvedor original. Ferramentas de varredura que não tenham o contexto relevante do fornecedor ou do patch podem continuar identificando esses sistemas como vulneráveis, e alguém da sua equipe acaba gastando uma tarde inteira provando o contrário.
Principais recursos
O Radar monitora o estado atual de correção do host, incluindo backports dos fornecedores e patches aplicados sem reinicialização pelo KernelCaree atualizações do Endless Lifecycle Support (ELS) ; em seguida, distingue as correções que pode verificar no host das constatações que ainda requerem atenção.
A priorização leva em conta a explorabilidade e o status confirmado da correção, em vez do CVSS bruto; portanto, a classificação reflete o host que você tem diante de si. O resultado é uma evidência que você pode compartilhar com outras pessoas: exportações em PDF, CSV e Excel, além de links da web compartilháveis, com uma API e uma interface Model Context Protocol, caso prefira importar os dados para um pipeline ou solicitá-los em linguagem simples.
Ele é executado a partir de uma interface de linha de comando (CLI) leve e sem agentes em distribuições Linux corporativas compatíveis, incluindo RHEL, CentOS, AlmaLinux, Ubuntu e Debian, e funciona em conjunto com plataformas como Qualys, Nessus e OpenSCAP, em vez de substituí-las.
Preços
Orçamento personalizado com base no tamanho do ambiente, com um teste gratuito para avaliação completa.
Onde se destaca
Acabar com a troca incessante de mensagens entre as equipes de operações do Linux e de segurança sobre descobertas que já foram corrigidas há semanas. Em vez de reexaminar um CVE ou discutir sobre ele em um ticket, basta exportar o status do patch e seguir em frente. Esse rastro de evidências também oferece às equipes de segurança e auditoria um registro comprovável das correções verificadas pelo Radar.
Onde fica aquém
Seu escopo é deliberadamente restrito. O Radar verifica o status das correções no Linux, o que significa que não é um scanner de rede, uma ferramenta DAST, um scanner de contêineres nem uma plataforma de gerenciamento de vulnerabilidades, e não oferece suporte ao Windows nem ao macOS. Para uma cobertura mais ampla, você ainda precisará das ferramentas mencionadas acima. Além disso, trata-se de um produto comercial; portanto, o tempo economizado na triagem precisa justificar o investimento.
A quem se destina
Administradores de Linux que recebem constantemente relatórios sobre vulnerabilidades que já corrigiram, equipes de segurança que buscam dados confiáveis sobre correções no Linux em vez de suposições sobre versões, e organizações orientadas pela conformidade que precisam de comprovação do status das correções em sistemas com backport, corrigidos em tempo real ou com suporte do ELS.
Como escolher um verificador de vulnerabilidades de código aberto
A escolha do scanner certo depende do que você está protegendo e do nível de ajuste que você pode suportar. Três fatores são os principais responsáveis pela filtragem.
1. Cobertura para sua superfície de ataque real
Escolha a ferramenta adequada para os ativos. Servidores Linux exigem um scanner de rede ou de host; aplicativos web precisam de uma ferramenta DAST; contêineres requerem verificação de imagens; e as dependências de aplicativos necessitam de SCA. A maioria das equipes opta por duas ou três ferramentas, em vez de apenas uma, e as categorias acima são a maneira mais rápida de determinar quais serão essas duas ou três. Especificamente para ambientes Linux, o TuxCare Radar integra a verificação de patches ao scanner que você escolher, abrangendo as principais distribuições corporativas.
2. Sinal versus ruído
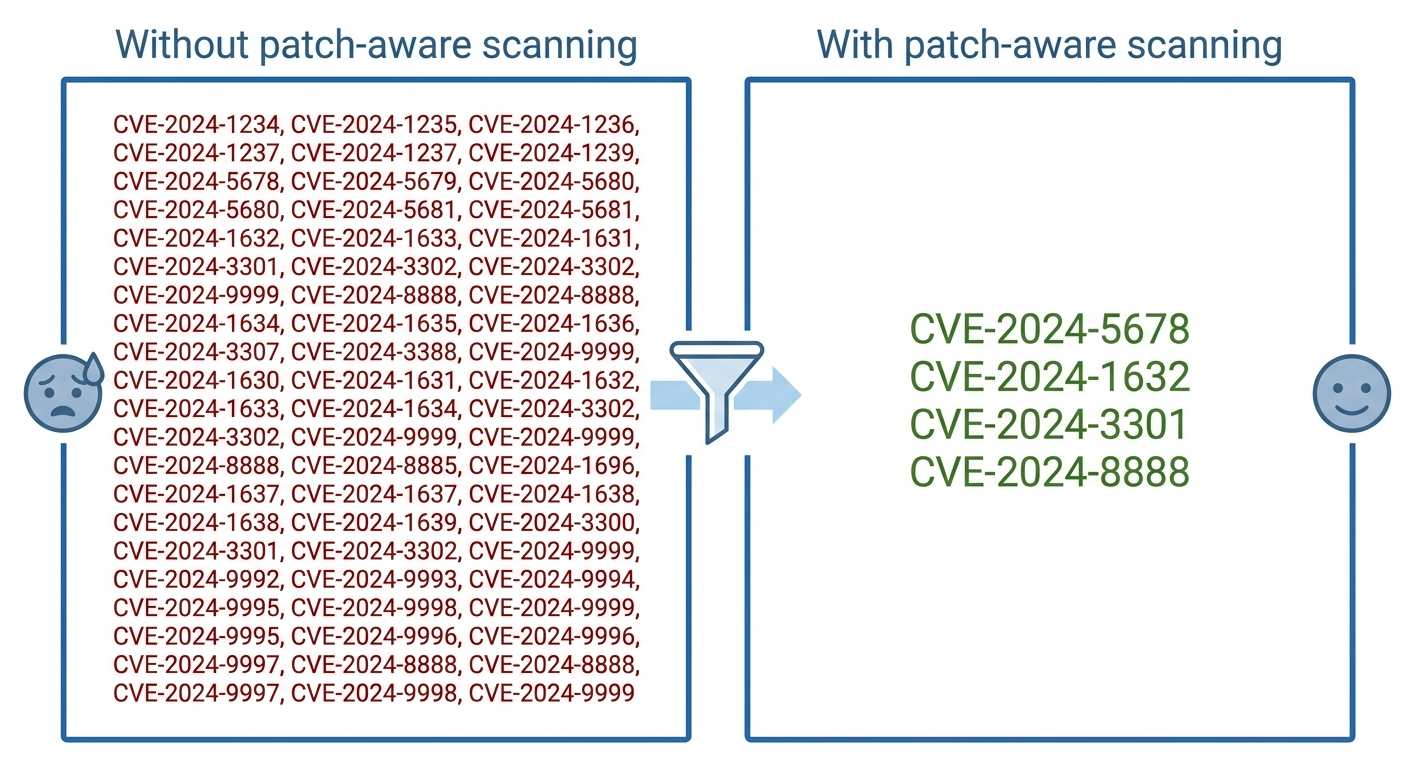
Se um scanner identificar 500 CVEs e 400 deles já estiverem corrigidos, isso acaba de consumir a semana inteira da sua equipe. Observe como uma ferramenta prioriza as descobertas e se ela leva em conta patches retroativos ou que não exigem reinicialização. O Trivy reduz esse problema para pacotes do sistema operacional ao confiar nos alertas dos fornecedores. O Radar aborda o problema restante de verificação do Linux sob um ângulo diferente, validando backports, patches que não exigem reinicialização e correções do ELS no próprio host; assim, o que chega ao relatório são riscos ativos, em vez de uma lista de versões de pacotes.
3. Adequação do fluxo de trabalho e dos relatórios
O melhor scanner é aquele que sua equipe realmente usa. Verifique se ele se encaixa no seu fluxo de trabalho, se exporta o que seus auditores precisam e se se adapta à forma como vocês já trabalham. A varredura só faz sentido se levar à correção de vulnerabilidades, e é importante ter clareza sobre a diferença entre gerenciamento de patches e gerenciamento de vulnerabilidades antes de se comprometer com qualquer coisa. Um corrige as falhas, o outro identifica quais falhas existem.
Observação final sobre verificadores de vulnerabilidades de código aberto
Para a maioria das equipes, a resposta não é um único scanner, e sim um pequeno conjunto de ferramentas. Execute o OpenVAS para a rede, o Trivy para contêineres e dependências, o ZAP para aplicativos web e o Lynis para o fortalecimento do host, e você terá coberto praticamente todas as áreas sem nenhum custo de licença. Adicione o OSV-Scanner se sua árvore de dependências for grande o suficiente para merecer uma ferramenta dedicada. O problema é o trabalho que você terá: configuração, ajuste e triagem.
Se o seu ambiente for predominantemente Linux e a triagem for o verdadeiro gargalo, o que falta geralmente não é outro scanner. É a comprovação do que já foi corrigido. Essa é a funçãoTuxCare Radar : verificar o estado real dos patches em hosts com backport, corrigidos sem reinicialização e com suporte ao ELS, e fornecer a você evidências que podem ser repassadas diretamente à sua equipe de segurança e aos seus auditores. É um produto comercial, mas funciona com tudo o que está nesta lista, em vez de tentar substituir qualquer um desses itens.
Perguntas frequentes
De modo geral, sim, desde que sejam autorizados e cuidadosamente configurados. As verificações passivas apresentam baixo risco. Testes ativos e agressivos são outra história, pois podem interromper serviços frágeis, alterar o estado das aplicações ou acionar suas próprias ferramentas de defesa. Defina o escopo, ajuste-o e, sempre que possível, teste primeiro em um ambiente de teste.
Regularmente, e a frequência adequada depende da velocidade com que seu ambiente muda e do grau de importância dos ativos. Sistemas de maior risco se beneficiam de varreduras contínuas ou acionadas por eventos. Para se ter uma noção da magnitude, o ano de 2025 encerrou com mais de 48.000 CVEs publicados, e somente o primeiro trimestre de 2026 registrou 15.176, um aumento em relação aos 12.009 registrados no mesmo trimestre de 2025. As varreduras pontuais ficam desatualizadas rapidamente, e é por isso que a varredura acaba sendo integrada com tanta frequência a cada compilação em um pipeline de DevSecOps.
Às vezes. Varreduras ativas e de rede de alta intensidade consomem recursos e, em casos raros, podem interromper serviços sensíveis. Programe as varreduras mais pesadas para horários fora dos picos de tráfego e ajuste a intensidade de acordo com o seu ambiente.
No que diz respeito à varredura em si, o código aberto já oferece amplas possibilidades sem custo de licença, e as plataformas comerciais, em sua maioria, acrescentam automação, suporte e abrangência a isso. No entanto, a lacuna que tende a justificar o investimento no Linux não é a detecção. É a verificação: determinar quais resultados são genuinamente abertos, uma vez que backports, patches sem reinicialização e atualizações do ELS entram em cena. Essa é a função específica que o TuxCare Radar desempenha em conjunto com qualquer scanner que você já utilize.

