
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos



Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- Los escáneres de código abierto cubren casi todas las superficies de ataque, pero ninguna herramienta por sí sola las cubre todas, por lo que la mayoría de los equipos utilizan dos o tres.
- Los escáneres gratuitos pueden seguir dejando en manos de tu equipo el trabajo real de validación y priorización, así que reserva tiempo para interpretar los resultados que arrojan.
- Elige el escáner que mejor se adapte a los activos que realmente utilizas, en lugar de decantarte por el que encabece las listas de popularidad.
- En el caso de los parques de servidores Linux, TuxCare Radar es una solución comercial que verifica qué parches se han aplicado realmente, en lugar de añadir otro escáner más a la lista.
Realiza un análisis en un servidor Linux y el resultado suele ser el de siempre: una avalancha de CVE, casi sin contexto y sin una respuesta clara sobre qué debes corregir primero. Ese es el verdadero escollo de los análisis de vulnerabilidades. Encontrar fallos es la parte fácil. Lo difícil es separar los pocos que importan de los cientos que no lo hacen.
La buena noticia es que el código abierto se encarga de la mayor parte del trabajo pesado de forma gratuita. OpenVAS se ocupa de las redes. Trivy cubre los contenedores, la infraestructura como código y las dependencias de software. ZAP y Nuclei se encargan de las aplicaciones web y las API, OSV-Scanner analiza a fondo tu árbol de dependencias y Lynis realiza auditorías el refuerzo de la seguridad de Linux. A continuación se explica cómo funcionan estas herramientas, en qué categorías se clasifican y cuál es el papel de cada una. También analizaremos en qué aspectos el código abierto se queda corto en los servidores Linux y cómo TuxCare Radar colabora con estas herramientas para verificar qué es lo que realmente se ha parcheado.
¿Qué es un escáner de vulnerabilidades de código abierto?
Un escáner de vulnerabilidades de código abierto es una herramienta de seguridad cuyo código fuente se publica bajo una licencia de código abierto, por lo que cualquiera puede leerlo, modificarlo y comprobar cómo funciona realmente la detección. El término «código abierto» se refiere a la licencia y no al precio, aunque en la práctica casi todos estos proyectos son de uso gratuito.
Lo que haga a continuación el escáner depende de la herramienta. Algunas comparan el software y los servicios instalados con bases de datos de vulnerabilidades publicadas (CVE). Otros comprueban activamente las aplicaciones en ejecución, ejecutan plantillas de detección o auditan la configuración del sistema según un conjunto de reglas.
En la práctica, esto se divide en tres tareas. El «descubrimiento» consiste en identificar lo que realmente se está ejecutando, ya sean hosts, puertos abiertos, paquetes, imágenes de contenedores o dependencias de código. La «detección» consiste en comparar esos activos con los CVE, configuraciones erróneas y, en algunos casos, secretos expuestos. La generación de informes consiste en convertir todo ello en conclusiones clasificadas según algún criterio útil, normalmente la gravedad según el CVSS o una puntuación de riesgo, para que se sepa dónde centrarse primero. Además, no todos los hallazgos se corresponden con un parche. Una brecha de seguridad o una clave filtrada requieren un tipo de solución diferente.
Dado que el código es abierto, cualquiera puede examinar la lógica de detección, escribir comprobaciones personalizadas e integrar el escáner en un proceso de trabajo. Esa transparencia es la razón por la que estas herramientas son la base de tantos programas de evaluación de vulnerabilidades y ocupan un lugar central en la mayoría de las estrategias de seguridad de código abierto. La contrapartida es la responsabilidad: tú te encargas de la configuración, el ajuste y la interpretación.
Dato de interés: en 2025 se publicaron más de 48 000 CVE, lo que supone un aumento de aproximadamente un 20 % con respecto a 2024 y unas 130 nuevas vulnerabilidades al día. (Fuente: cve.org)
Tipos de escáneres de vulnerabilidades de código abierto
No hay ningún escáner que lo cubra todo. Las herramientas de seguridad de código abierto se especializan por superficie de ataque, por lo que la mayoría de los equipos acaban utilizando varias de ellas a la vez. Hay cuatro categorías que cubren las superficies habituales de software y red, y una quinta que cobra gran importancia cuando se utiliza Linux a cualquier escala.
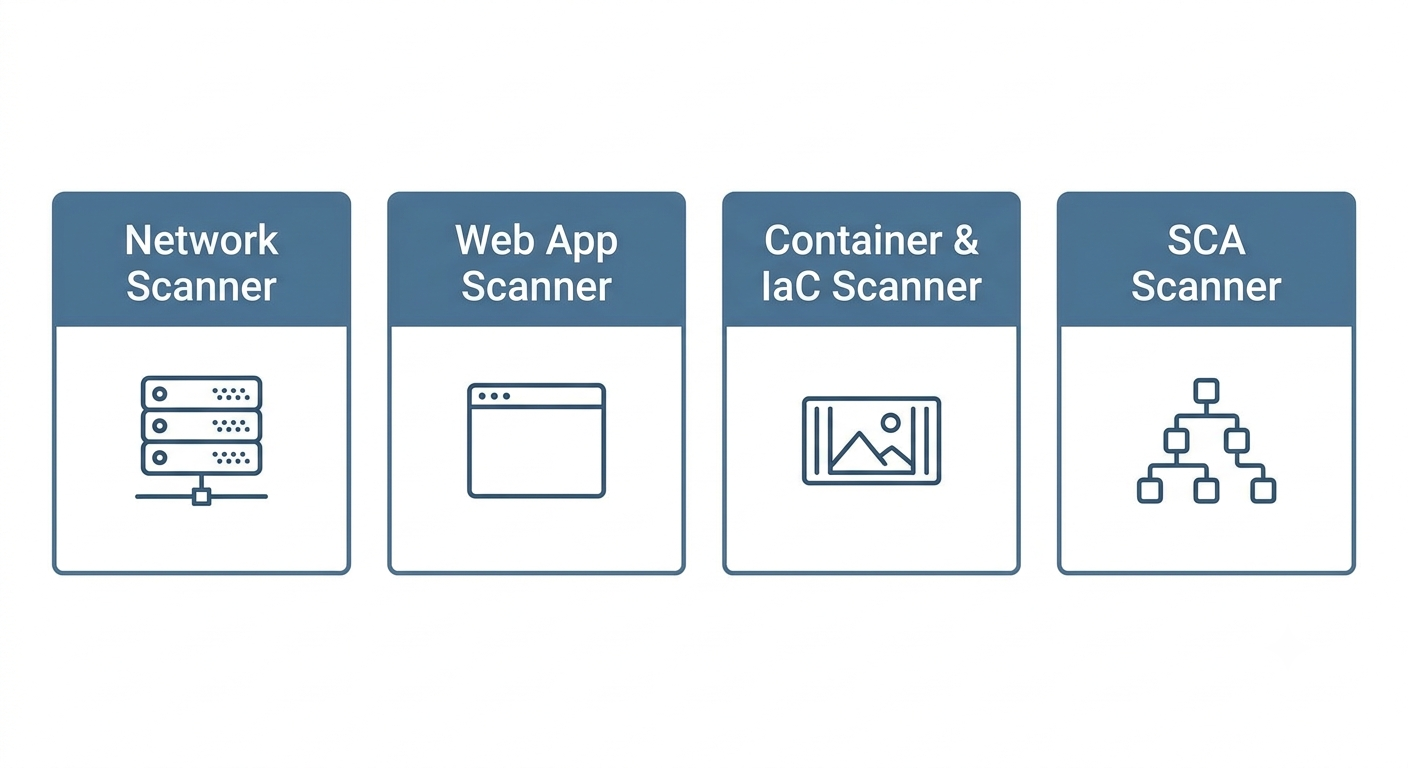
Los escáneres de red analizan los hosts, los servidores y los dispositivos de toda la infraestructura, comprobando los puertos abiertos, los servicios en ejecución y las configuraciones expuestas frente a vulnerabilidades CVE conocidas. Detectan servicios sin parches, protocolos débiles, credenciales predeterminadas y puertos que nadie tenía intención de dejar abiertos, lo que los convierte en la opción ideal para infraestructuras internas, servidores locales y entornos con sistemas operativos mixtos. OpenVAS es líder en este ámbito, normalmente acompañado de Nmap para la detección.
Los escáneres de aplicaciones web, también conocidos como herramientas DAST, prueban los sitios web y las API en funcionamiento tal y como lo haría un atacante: rastreando páginas, enviando formularios y buscando fallos de inyección y de lógica. Ahí es donde se detectan la inyección SQL, el cross-site scripting (XSS), fallos de autenticación y errores de configuración de seguridad. ZAP es la mejor opción para pruebas interactivas, mientras que Nuclei es ideal para un análisis rápido a gran escala basado en plantillas.
Los escáneres de contenedores e «infraestructura como código» (IaC) han integrado esta tarea en el proceso de compilación. Inspeccionan imágenes, sistemas de archivos y plantillas de IaC antes de que nada llegue a producción, señalando paquetes del sistema operativo vulnerables, CVE ocultos en las capas de los contenedores, secretos filtrados y manifiestos mal configurados. Trivy es la mejor opción de código abierto en este ámbito para la mayoría de los equipos de DevSecOps.
Los escáneres de análisis de composición de software (SCA) abordan el hecho de que las aplicaciones modernas están compuestas, en su mayor parte, por código de terceros. Estos herramientas mapean tus dependencias y señalan los problemas conocidos en las bibliotecas que incorporas, lo que permite detectar problemas en la cadena de suministro como Log4Shell. OSV-Scanner y OWASP Dependency-Check son las opciones habituales de código abierto, y Trivy también funciona como herramienta SCA si ya lo tienes en funcionamiento.
La quinta categoría es el refuerzo de la seguridad de los servidores y la auditoría de cumplimiento. Herramientas como Lynis y OpenSCAP comprueban la configuración del sistema comparándola con los estándares de seguridad, en lugar de buscar vulnerabilidades CVE, lo que las convierte en la pieza que faltaba en muchos programas de seguridad para Linux. Nuestro resumen de herramientas de seguridad para Linux explica cómo encajan todas ellas.
Comparación de estas herramientas
| Herramienta | Ideal para | Característica destacada | Licencia | Precio |
| OpenVAS de Greenbone | Análisis de redes e infraestructuras | Noticias de la comunidad, actualizadas a diario | Código abierto | Gratis (planes de empresa de pago) |
| Trivy | Contenedores, IaC y SCA | Un escáner para todo el proceso | Código abierto | Gratis |
| ZAP de Checkmarx | Pruebas de aplicaciones web y API | Escaneo DAST activo y pasivo | Código abierto | Gratis |
| Núcleos | Análisis rápidos de sitios web y API basados en plantillas | Plantillas YAML creadas por la comunidad | Código abierto | Gratis |
| OSV-Scanner | Análisis de dependencias y archivos de bloqueo | Coincidencia de dependencias en OSV.dev | Código abierto | Gratis |
| Lynis | Fortalecimiento de Linux y preparación para auditorías | Auditoría de hosts sin agente | Código abierto | Gratis (plan empresarial de pago) |
OpenVAS para redes e infraestructuras
OpenVAS es el motor de análisis que constituye el núcleo de la Greenbone Community Edition, que Greenbone comercializa ahora como OPENVAS by Greenbone. Lleva en el mercado el tiempo suficiente como para que la mayoría de los equipos de seguridad lo hayan utilizado al menos una vez, y con razón. Permite realizar análisis con y sin autenticación en una amplia variedad de hosts y servicios, respaldado por una base de datos de pruebas de vulnerabilidad con una larga trayectoria a sus espaldas.
Características principales
El feed es el principal atractivo. El Community Feed se actualiza a diario y abarca CVE, errores de configuración, credenciales predeterminadas y vulnerabilidades a nivel de servicio. Greenbone anuncia más de 200 000 pruebas en su Enterprise Feed comercial, por lo que esa cifra corresponde al nivel de pago y no a lo que se ofrece de forma gratuita. El escaneo autenticado inicia sesión en los hosts para realizar una detección más profunda que las comprobaciones de puertos superficiales, y toda la pila está autohospedada, por lo que los equipos que deseen tener control sobre su infraestructura de escaneo lo consiguen.
Precios
Gratuito, al igual que la Community Edition. Greenbone comercializa dispositivos y suscripciones que incluyen el Enterprise Feed, asistencia técnica y opciones de implementación gestionada.
Lo que más destaca
Una cobertura de red amplia y consolidada sin costes de licencia. No en vano lleva años siendo el estándar de escaneo de redes de código abierto.
En qué se queda corto
La instalación y la puesta a punto requieren un esfuerzo considerable. Si no se configura con cuidado, puede consumir muchos recursos y generar ruido, así que reserva tiempo para aprender a utilizarlo antes de fiarte de sus resultados.
A quién va dirigido
Equipos que realizan análisis de la infraestructura local y desean una cobertura de nivel empresarial sin necesidad de licencias empresariales.
Trivy para contenedores, IaC y dependencias
Trivy, cuyo mantenimiento corre a cargo de Aqua Security, se ha convertido en uno de los escáneres más utilizados en los flujos de trabajo nativos de la nube. Comprueba imágenes de contenedores, sistemas de archivos, repositorios Git, clústeres de Kubernetes y plantillas de IaC desde un único binario, lo que se traduce en menos integraciones y una menor complejidad en la estructura de los flujos de trabajo.
Características principales
Con una sola ejecución, detecta vulnerabilidades CVE en los paquetes del sistema operativo, problemas de dependencias, configuraciones erróneas, fugas de información confidencial y cuestiones relacionadas con las licencias. Es lo suficientemente rápido y ligero como para integrarlo en la integración continua (CI) sin necesidad de mucha configuración, y genera y analiza SBOM en los formatos CycloneDX y SPDX. Vale la pena destacar esto si los hallazgos fantasma son tu pesadilla: para cualquier cosa instalada por el gestor de paquetes del sistema, Trivy se basa en los avisos del proveedor del sistema operativo en lugar de en los números de versión del desarrollador original, precisamente para que las correcciones retroportadas no se notifiquen como vulnerabilidades.
Precios
Gratuito y de código abierto bajo la licencia Apache 2.0.
Lo que más destaca
Una única herramienta para contenedores, IaC y dependencias. Eso es prácticamente todo lo que necesita un equipo de DevSecOps sin tener que utilizar tres escáneres distintos.
En qué se queda corto
No es un escáner de red ni una herramienta DAST web. Trivy analiza sin problemas hosts, sistemas de archivos y clústeres de Kubernetes en busca de problemas relacionados con paquetes y configuraciones, pero no comprueba los servicios de red ni pone a prueba las aplicaciones en ejecución como lo hacen OpenVAS o ZAP.
A quién va dirigido
Equipos de DevSecOps que implementan cargas de trabajo en contenedores mediante CI/CD.
ZAP de Checkmarx para aplicaciones web y API
ZAP comenzó como un proyecto de OWASP y sigue siendo a lo que la mayoría de la gente se refiere cuando habla de DAST de código abierto. El proyecto se presenta como el escáner de aplicaciones web más utilizado del mundo, y conviene explicar brevemente los cambios de nombre.
ZAP abandonó OWASP en septiembre de 2023 para unirse al recién creado Software Security Project en busca de una financiación estable. Esa financiación no llegó a materializarse y, en septiembre de 2024, el equipo principal se incorporó a Checkmarx, razón por la cual el proyecto se denomina ahora «ZAP by Checkmarx». Sigue estando bajo la licencia Apache 2.0, sigue siendo de código abierto y sigue estando controlado por el equipo principal de ZAP.
Características principales
Las comprobaciones pasivas detectan problemas relacionados con las cookies y la política de seguridad de contenidos (CSP) mientras navegas; a continuación, el análisis activo comprueba los formularios en busca de inyecciones SQL y XSS. Las imágenes de Docker, una API completa y los enlaces de integración continua (CI) facilitan la automatización. Esta misma herramienta permite realizar tanto pruebas de penetración prácticas como análisis de flujos de trabajo, algo poco habitual.
Precios
Gratuito y de código abierto.
Lo que más destaca
Maduro, flexible y respaldado por una comunidad activa. Su larga trayectoria en el ecosistema de OWASP también lo convierte en la opción ideal para los equipos que realizan pruebas basadas en el OWASP Top 10.
En qué se queda corto
Para utilizarlo correctamente se necesitan conocimientos reales sobre seguridad web. Los resultados deben interpretarse, y una larga lista de alertas no constituye un plan de acción con prioridades establecidas.
A quién va dirigido
Desarrolladores y especialistas en pruebas de penetración que se encargan de la seguridad de aplicaciones web y API.
Núcleos para el escaneo rápido basado en plantillas
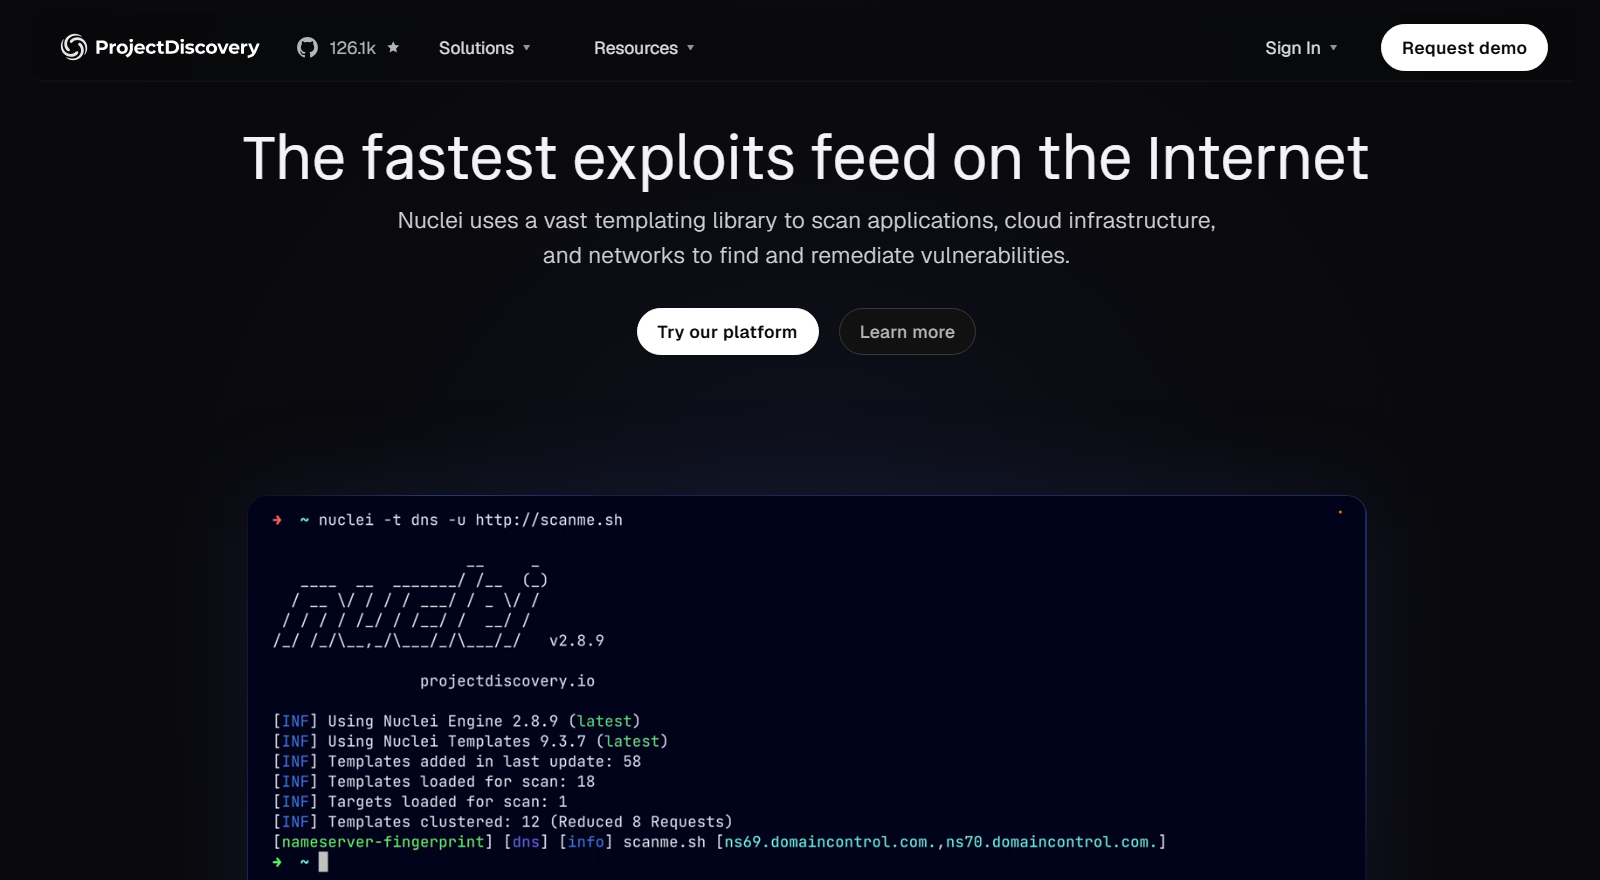
Nuclei, de ProjectDiscovery, adopta un enfoque diferente. En lugar de una única base de datos de pruebas monolítica, ejecuta plantillas YAML en aplicaciones web, API e infraestructura, y la biblioteca de plantillas ha sido creada por la comunidad. El resultado es rápido, muy personalizable y está en constante crecimiento.
Características principales
Miles de plantillas comunitarias, además de una forma rápida de crear tus propias comprobaciones. Gestiona grandes listas de objetivos sin ningún problema, por lo que es la herramienta preferida de los cazadores de fallos, y está diseñada para comprobar un problema específico en muchos objetivos, en lugar de realizar análisis amplios y de uso general.
Precios
Gratuito y de código abierto. ProjectDiscovery comercializa una plataforma en la nube basada en él.
Lo que más destaca
Rapidez, personalización y una biblioteca de plantillas que incorpora rápidamente los nuevos CVE. Cuando necesitas comprobar un único problema en cientos de objetivos, casi nada se le acerca.
En qué se queda corto
La biblioteca de plantillas es más reciente que el conjunto de pruebas de OpenVAS, y la calidad de la detección depende de quién haya creado la plantilla. Además, es tu responsabilidad saber qué plantillas son relevantes en tu entorno, ya que Nuclei no te lo indicará.
A quién va dirigido
Investigadores y equipos de seguridad que buscan análisis rápidos, programables y específicos.
OSV-Scanner para dependencias y archivos de bloqueo
OSV-Scanner es el escáner de dependencias de Google y cubre el vacío que suelen dejar la mayoría de los análisis centrados en la infraestructura. Lee archivos de bloqueo, manifiestos de código fuente, SBOM e imágenes de contenedores, y luego compara lo que encuentra con OSV.dev, que recopila avisos de seguridad de GitHub, PyPA, RustSec, rastreadores de distribuciones y docenas de otras fuentes.
Características principales
La cobertura abarca aproximadamente una docena de ecosistemas lingüísticos y diecinueve o más formatos de archivos de bloqueo. El análisis de contenedores con reconocimiento de capas para imágenes de Alpine, Debian y Ubuntu te indica qué capa introdujo un paquete, y un modo sin conexión permite seguir utilizándolo en entornos aislados. Una función experimental de corrección guiada puede sugerir los cambios en las dependencias que eliminan la mayor parte del riesgo, actualmente para npm y Maven. El análisis de llamadas va un paso más allá y comprueba si tu código llega realmente a la función vulnerable, marcando como no ejecutadas aquellas a las que no llega. Esta función está activada por defecto para Go, utilizando govulncheck en segundo plano, y sigue siendo experimental para Rust.
Precios
Gratuito y de código abierto bajo la licencia Apache 2.0.
Lo que más destaca
Precisión en las dependencias. La comparación de versiones con los datos de OSV es estricta, el informe HTML interactivo es realmente fácil de leer y el análisis de llamadas permite eliminar el ruido que las herramientas SCA basadas únicamente en versiones no pueden distinguir.
En qué se queda corto
Se limita a los paquetes de código y contenedores. No realiza análisis de red, ni DAST, ni refuerzo de la seguridad de los hosts, por lo que debe utilizarse junto con otras herramientas, en lugar de sustituirlas.
A quién va dirigido
Equipos de aplicaciones y plataformas que desean realizar una comprobación de dependencias abierta y programable en una base de código poliglota.
Lynis para el refuerzo de la seguridad de Linux y las auditorías de cumplimiento normativo
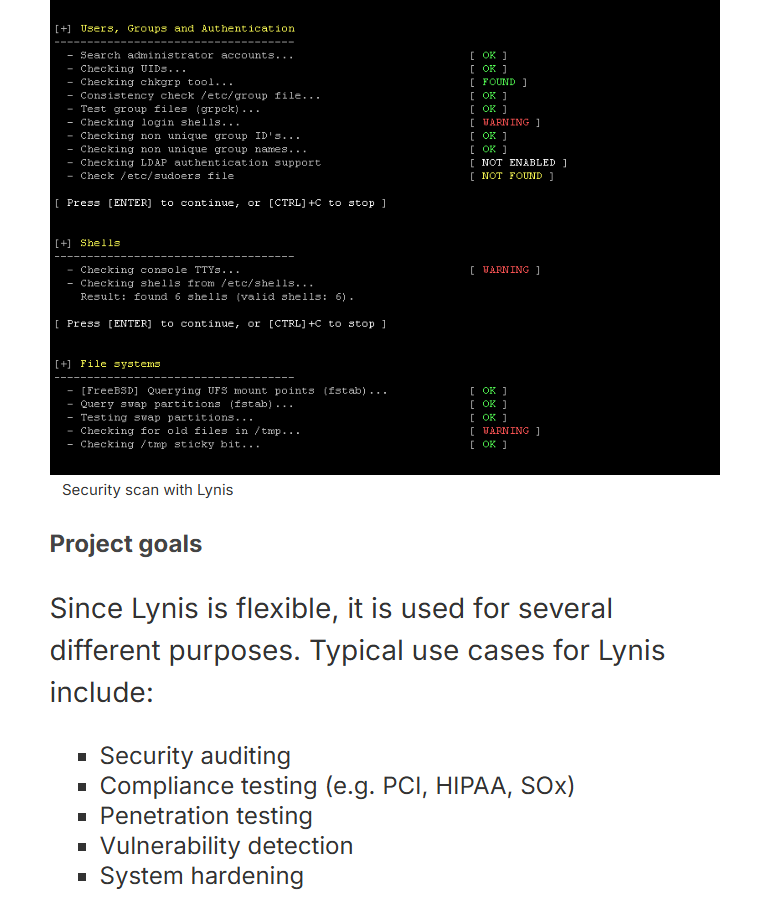
Lynis, de CISOfy, es algo totalmente distinto. Mientras que la mayoría de los escáneres buscan software vulnerable, Lynis audita la configuración del sistema, analizando los ajustes de refuerzo de seguridad, los controles de autenticación, el registro de eventos y las comprobaciones del sistema de archivos en el propio servidor. No utiliza agentes y se ejecuta localmente, lo que hace que su uso sea sorprendentemente sencillo.
Características principales
Cientos de comprobaciones de configuración basadas en las mejores prácticas de seguridad, con cada advertencia y sugerencia vinculada a un identificador de control documentado. Facilita las pruebas de cumplimiento de normas como la ISO 27001, la PCI DSS y la HIPAA, aunque las políticas predefinidas y los informes centralizados que suelen solicitar los auditores están disponibles en el plan de pago Lynis Enterprise. Las pruebas y los perfiles personalizados te permiten ampliarlo o desactivar las comprobaciones que no sean de aplicación.
Precios
Gratuito y de código abierto. CISOfy comercializa Lynis Enterprise para la generación centralizada de informes, las políticas de cumplimiento normativo y pruebas adicionales.
Lo que más destaca
Es la forma más rápida de averiguar si un servidor Linux está realmente protegido, y el resultado sirve además como prueba cuando alguien te pide que lo demuestres.
En qué se queda corto
Lynis no es un escáner CVE completo. Sí que señala los paquetes vulnerables cuando hay actualizaciones de seguridad disponibles, que es exactamente lo que hace el control PKGS-7392, pero su nivel de detalle no se acerca ni de lejos al de OpenVAS o Trivy. Considéralo como una herramienta para la configuración y el refuerzo de la seguridad, no como una herramienta de gestión de vulnerabilidades.
A quién va dirigido
Equipos de Linux y de seguridad que necesitan auditorías de refuerzo de la seguridad y pruebas de auditoría, además de sus análisis de CVE.
El papel de TuxCare Radar

TuxCare Radar no es de código abierto, y su función aquí no es ofrecerte otro escáner, por lo que queda al margen de los seis mencionados anteriormente. Su finalidad es abordar una cuestión más concreta con la que tanto las herramientas de código abierto como las empresariales tienen dificultades en Linux: ¿está este servidor realmente actualizado, incluso cuando el escáner de seguridad indica lo contrario?
Esa discrepancia se debe directamente al funcionamiento de Linux empresarial. Los proveedores retroaplican las correcciones de seguridad a versiones anteriores de los paquetes, por lo que un equipo puede estar totalmente protegido aunque su cadena de versión siga indicando que es vulnerable.
La aplicación de parches sin reinicio protege un sistema en funcionamiento sin modificar en absoluto la versión del paquete instalado, y ELS sigue proporcionando correcciones retrocompatibles para versiones que el desarrollador original abandonó hace años. Los escáneres que no dispongan del contexto relevante del proveedor o del parche pueden seguir indicando que esos sistemas están expuestos, y alguien de tu equipo se pasa toda una tarde demostrando lo contrario.
Características principales
Radar analiza el estado real de corrección del host, incluyendo las adaptaciones de otros fabricantes y los parches que no requieren reinicio aplicados por KernelCare, así como las actualizaciones de ; a continuación, distingue las correcciones que puede verificar en el servidor de los hallazgos que aún requieren atención.
La priorización tiene en cuenta la explotabilidad y el estado confirmado del parche, en lugar de la puntuación CVSS sin procesar, por lo que la clasificación refleja el estado del host que tienes delante. El resultado es información que puedes facilitar a otras personas: exportaciones en formato PDF, CSV y Excel, además de enlaces web para compartir, con una API y una interfaz Model Context Protocol si prefieres incorporar los datos a un flujo de trabajo o solicitarlos en lenguaje sencillo.
Funciona a través de una interfaz de línea de comandos (CLI) ligera y sin agentes en distribuciones de Linux para empresas compatibles, como RHEL, CentOS, AlmaLinux, Ubuntu y Debian, y se integra con plataformas como Qualys, Nessus y OpenSCAP, en lugar de sustituirlas.
Precios
Presupuesto personalizado en función del tamaño del entorno, con una prueba gratuita para una evaluación completa.
Lo que más destaca
Poner fin al tira y afloja entre los equipos de operaciones de Linux y de seguridad en torno a hallazgos que ya se corrigieron hace semanas. En lugar de volver a investigar un CVE o discutir sobre él en un ticket, se exporta el estado de los parches y se pasa página. Ese registro también proporciona a los equipos de seguridad y auditoría un historial contrastable de las correcciones que Radar ha verificado.
En qué se queda corto
Su ámbito de actuación es deliberadamente limitado. Radar comprueba el estado de los parches de Linux, lo que significa que no es un escáner de red, ni una herramienta DAST, ni un escáner de contenedores, ni una plataforma de gestión de vulnerabilidades, y tampoco cubre Windows ni macOS. Para obtener una cobertura más amplia, seguirás necesitando las herramientas mencionadas anteriormente. Además, es una herramienta comercial, por lo que el tiempo que te ahorra en la clasificación de incidencias tiene que justificar el gasto.
A quién va dirigido
Los administradores de Linux a los que se les siguen remitiendo incidencias que ya han solucionado; los equipos de seguridad que desean disponer de datos fiables sobre las correcciones en Linux, en lugar de conjeturas sobre las versiones; y las organizaciones sujetas a normativas de cumplimiento que necesitan pruebas del estado de los parches en sistemas con parches retroactivos, con parches en tiempo real o compatibles con ELS.
Cómo elegir un escáner de vulnerabilidades de código abierto
La elección del escáner adecuado depende de lo que quieras proteger y del esfuerzo de adaptación que estés dispuesto a asumir. Hay tres factores que determinan en gran medida la selección.
1. Cobertura para tu superficie de ataque real
Adapta la herramienta a los activos. Los servidores Linux requieren un escáner de red o de hosts; las aplicaciones web necesitan una herramienta DAST; los contenedores, un escáner de imágenes; y las dependencias de las aplicaciones, SCA. La mayoría de los equipos optan por dos o tres herramientas en lugar de una sola, y las categorías anteriores son la forma más rápida de determinar cuáles son esas dos o tres. En el caso concreto de los entornos Linux, TuxCare Radar integra la verificación de parches con cualquier escáner que elijas, en las principales distribuciones empresariales.
2. Señal frente a ruido
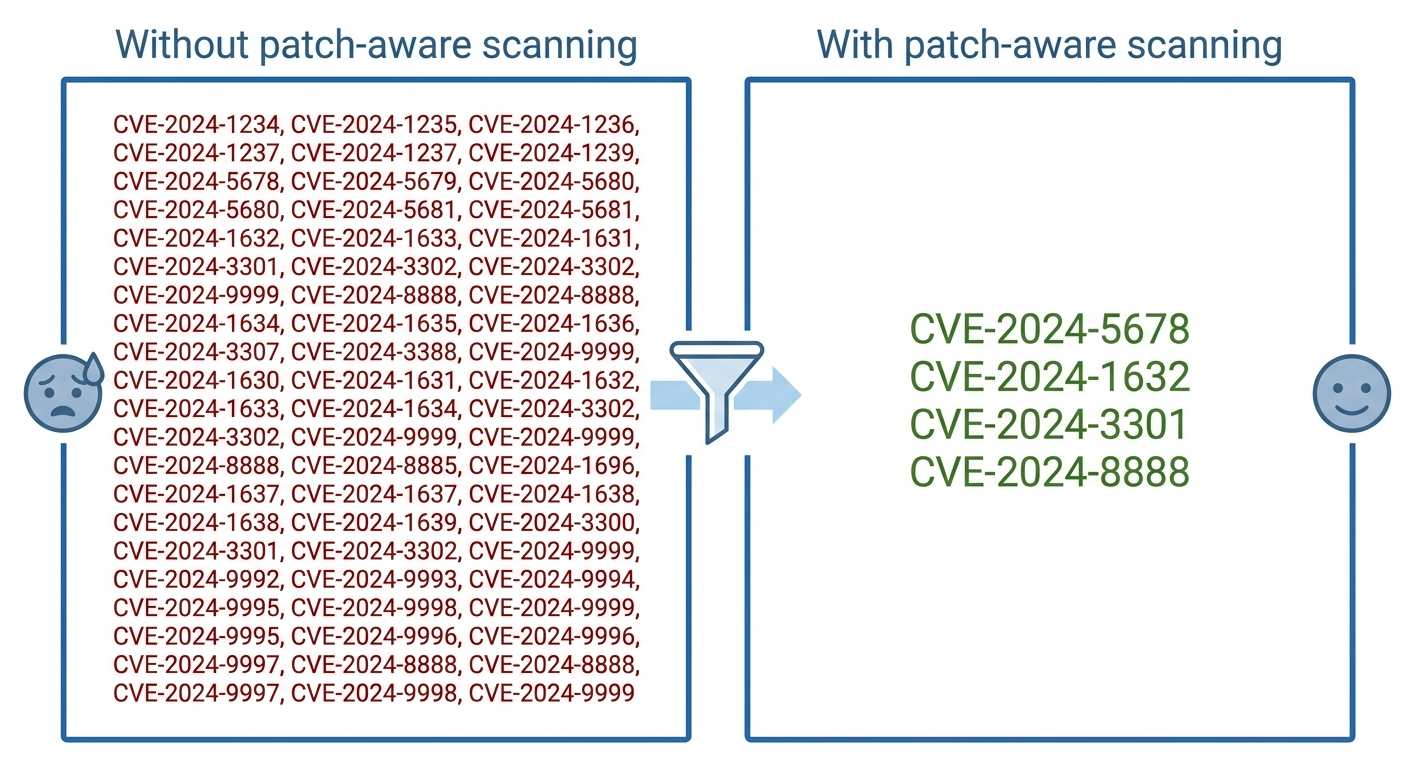
Si un escáner detecta 500 CVE y 400 de ellas ya están parcheadas, le acaba de quitar una semana de trabajo a tu equipo. Fíjate en cómo una herramienta prioriza los hallazgos y si tiene en cuenta los parches retrocompatibles o aquellos que no requieren reinicio. Trivy reduce este problema para los paquetes del sistema operativo al basarse en los avisos de los proveedores. Radar aborda el problema restante de la validación en Linux desde un ángulo diferente, validando los parches retrocompatibles, los que no requieren reinicio y las correcciones de ELS en el propio host, de modo que lo que llega al informe son los riesgos activos, en lugar de una lista de versiones de paquetes.
3. Adaptación al flujo de trabajo y a la elaboración de informes
El mejor escáner es aquel que tu equipo utiliza realmente. Comprueba si se adapta a tu flujo de trabajo, si exporta la información que necesitan tus auditores y si se ajusta a tu forma de trabajar actual. El escaneo solo tiene sentido si impulsa la corrección de vulnerabilidades, y es útil tener clara la diferencia entre la gestión de parches y la gestión de vulnerabilidades antes de comprometerte con nada. Una cosa subsana las vulnerabilidades, la otra te indica cuáles existen.
Nota final sobre los escáneres de vulnerabilidades de código abierto
Para la mayoría de los equipos, la solución no es un único escáner, sino un pequeño conjunto de herramientas. Ejecuta OpenVAS para la red, Trivy para los contenedores y las dependencias, ZAP para las aplicaciones web y Lynis para el refuerzo de la seguridad del host, y habrás cubierto casi todas las áreas sin ningún coste de licencia. Añade OSV-Scanner si tu árbol de dependencias es lo suficientemente grande como para merecer una herramienta específica. El inconveniente es el trabajo que ello conlleva: configuración, ajuste y clasificación.
Si tu entorno se basa en gran medida en Linux y la clasificación de incidencias es el verdadero cuello de botella, lo que suele faltar no es otro escáner, sino la confirmación de lo que ya se ha solucionado. Esa es la laborRadar de TuxCare Radar : verificar el estado real de los parches en hosts con parches retroportados, parches aplicados sin reinicio y compatibles con ELS, y proporcionarte pruebas que puedes remitir directamente a tu equipo de seguridad y a tus auditores. Es una herramienta comercial, pero funciona con todo lo que aparece en esta lista, en lugar de intentar sustituir nada de ello.
Preguntas frecuentes
En general, sí, siempre y cuando estén autorizadas y configuradas con cuidado. Las comprobaciones pasivas entrañan un riesgo bajo. Las pruebas activas y agresivas son otra historia, ya que pueden interrumpir servicios frágiles, alterar el estado de las aplicaciones o activar tus propias herramientas de defensa. Define el alcance, ajústalas y, siempre que sea posible, pruébalas primero en un entorno de prueba.
Con regularidad, y la frecuencia adecuada depende de la rapidez con la que cambie tu entorno y de lo críticos que sean los activos. Los sistemas de mayor riesgo se benefician de un análisis continuo o basado en eventos. Para hacerse una idea de la magnitud, el año 2025 concluyó con más de 48 000 CVE publicados, y solo en el primer trimestre de 2026 se registraron 15 176, frente a los 12 009 del mismo trimestre de 2025. Los análisis puntuales quedan obsoletos rápidamente, por lo que el escaneo suele acabar integrándose en cada compilación de un proceso DevSecOps.
A veces. Los escaneos activos y de red de alta intensidad consumen recursos y, en casos excepcionales, pueden afectar a servicios sensibles. Programa los escaneos más exigentes para las franjas horarias de menor tráfico y adapta la intensidad a tu entorno.
En cuanto al análisis en sí, el software de código abierto te permite llegar muy lejos sin costes de licencia, y las plataformas comerciales suelen añadir automatización, asistencia técnica y mayor alcance. Sin embargo, la diferencia que suele justificar el gasto en Linux no es la detección, sino la verificación: determinar qué resultados son realmente abiertos una vez que entran en juego los retroportes, los parches sin reinicio y las actualizaciones de ELS. Esa es la tarea específica que realiza TuxCare Radar junto con cualquier escáner que ya utilices.

