
 Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- L'utilisation d'une distribution Linux en fin de vie expose les entreprises à des vulnérabilités en matière de sécurité, à des lacunes en matière de conformité et à une instabilité opérationnelle.
- L'Endless Lifecycle Support (ELS) de TuxCare fournit des correctifs de sécurité continus pour les distributions Linux en fin de vie après la fin de l'assistance du fournisseur.
- Les versions mineures d'AlmaLinux et de Rocky Linux atteignent leur fin de vie tous les six mois. TuxCare Enterprise Support (TES) vous permet de rester sur des versions mineures spécifiques en toute sécurité, en évitant les risques des mises à niveau forcées.
Lorsque la distribution Linux atteint fin de vie (EOL)aucun correctif de sécurité, aucune correction de bogue ni aucune mise à jour ne sont mis à disposition par le fournisseur. Dans un premier temps, rien ne semble brisé - vos serveurs sont toujours en service, les applications fonctionnent parfaitement et les opérations se poursuivent comme d'habitude. Mais en dessous, les risques commencent à s'accumuler car chaque nouvelle vulnérabilité découverte dans l'écosystème Linux devient un vecteur d'attaque potentiel.
De nombreuses équipes informatiques sont conscientes de ces risques, mais ne savent pas trop quoi faire. La mise à niveau n'est pas toujours simple, et l'utilisation d'une distribution non prise en charge peut sembler satisfaisante à court terme. Cependant, la réalité est que "ne rien faire" entraîne des coûts encore plus élevés, à la fois cachés et visibles.
Dans cet article, nous examinerons les risques liés à l'utilisation d'une distribution Linux en fin de vie - de l'exposition à la sécurité aux défaillances de conformité - et explorerons les options disponibles pour rester protégé et conforme sans perturber vos charges de travail.
Ce que la fin de vie signifie pour les distributions Linux
Chaque distribution Linux embarquée a un cycle de vie. Pendant le support actif, vous recevez régulièrement des correctifs du noyaudes avis de sécurité et des corrections de bogues de la part de l'éditeur. Une fois la période de support terminée, la distribution passe en statut de fin de vie (EOL) et le fournisseur n'émet plus de mises à jour et ne fournit plus de support officiel.
L'utilisation d'une distribution Linux en fin de vie pose trois problèmes immédiats aux entreprises :
- Vulnérabilités non corrigées : En l'absence de correctifs officiels, toutes les nouvelles vulnérabilités découvertes dans le noyau Linux ou dans d'autres logiciels ne sont pas corrigées.
- Pas de correctifs de stabilité : Les bogues de performance ou de compatibilité affectant les charges de travail ne seront jamais corrigés.
- Le silence des fournisseurs : En cas de panne, les équipes informatiques sont livrées à elles-mêmes pour le dépannage, sans aucune indication officielle.
Risques de sécurité et de conformité liés à l'utilisation d'une distribution Linux en fin de vie
Que se passe-t-il si vous continuez à utiliser la distribution Linux après sa date de fin de vie ? Les distributions Linux en fin de vie continueront probablement à fonctionner en l'état. des risques en matière de sécurité et de conformité. Une fois que les fournisseurs cessent de publier des mises à jour, toutes les nouvelles vulnérabilités découvertes après la fin de vie de la distribution resteront non corrigées et deviendront un exploit potentiel pour vos systèmes. Les attaquants recherchent activement des serveurs Linux non corrigés, car les systèmes en fin de vie sont des fruits faciles à attraper.
Les risques liés à la conformité sont tout aussi graves. Les normes de sécurité telles que PCI DSS, HIPAAet FedRAMP exigent des systèmes qui sont à jour et qui sont régulièrement corrigés. Si votre environnement comprend des serveurs Linux non pris en charge, il devient pratiquement impossible de passer un audit. Même si les auditeurs ne le signalent pas tout de suite, une violation liée à un système obsolète peut entraîner de lourdes amendes et des poursuites judiciaires.
La compatibilité est un autre risque qui passe souvent inaperçu. Au fur et à mesure que les projets en amont et les outils tiers évoluent, ils finissent par abandonner la prise en charge des anciennes versions de Linux. Cela signifie que vos agents de surveillance, vos outils de sauvegarde ou vos plateformes de conteneurs peuvent soudainement cesser de fonctionner correctement. Au fil du temps, l'environnement "figé sur place" devient plus difficile à intégrer à l'infrastructure moderne, ce qui ralentit l'ensemble de vos opérations informatiques.
Les coûts cachés de l'ignorance de la fin de vie de Linux
Au-delà des risques évidents en matière de sécurité et de conformité, les entreprises qui utilisent des distributions Linux en fin de vie sont également confrontées à des coûts financiers, opérationnels et de productivité cachés. Ces coûts peuvent ne pas apparaître immédiatement, mais ils s'accumulent au fil du temps, ralentissant les équipes, augmentant les frais généraux de maintenance et provoquant finalement des pannes perturbatrices.
- Augmentation des frais généraux informatiques
Sans le soutien des fournisseurs, l'équipe informatique doit suivre manuellement les vulnérabilités, tester les correctifs et les appliquer aux systèmes. Cette tâche prend souvent beaucoup de temps et est sujette à des erreurs, en particulier dans un environnement complexe. La moindre erreur lors de l'application manuelle des correctifs peut entraîner des problèmes de stabilité ou des temps d'arrêt inattendus, ce qui accroît la charge de travail.
- Temps d'arrêt et perte de productivité
Les systèmes Linux non pris en charge sont plus susceptibles de subir des pannes, des conflits logiciels et des incidents de sécurité. Chaque heure d'indisponibilité non planifiée se traduit par une perte financière importante. Une étude réalisée par Gartner en 2014 a estimé le coût moyen des temps d'arrêt informatiques à 5 600 dollars par minute, des études plus récentes avoisinant les 9 600 dollars par minute. 9 600 dollars par minute.
- Coûts de la réponse aux incidents et de la récupération
Si une faille de sécurité se produit sur un système en fin de vie, les coûts de remédiation peuvent grimper rapidement. Au-delà de la récupération technique, il y a l'analyse médico-légale, les rapports réglementaires et les amendes potentielles. Dans des secteurs comme la santé ou la finance, un seul incident lié à la fin de vie d'un système peut dépasser plusieurs fois le coût d'une assistance proactive.
D'après Rapport d'IBM sur le coût d'une violation de données en 2025le coût moyen mondial d'une violation de données est de 4,4 millions de dollars américains - sans compter les dépenses à long terme pour rétablir la confiance des clients et restaurer la réputation de la marque après un incident annoncé publiquement.
- Coût d'opportunité
Les équipes qui gèrent des systèmes Linux en fin de vie ont tendance à passer plus de temps à lutter contre les incendies qu'à innover. Les mises à jour logicielles retardées, l'intégration lente des outils modernes et les problèmes de compatibilité peuvent empêcher l'organisation de lancer de nouveaux services ou de s'agrandir efficacement. Même si vos systèmes semblent stables à l'heure actuelle, les risques financiers et opérationnels à long terme liés à l'utilisation d'une distribution Linux en fin de vie sont considérables.
Les options qui s'offrent à vous lorsque votre distribution Linux arrive en fin de vie
Certaines organisations choisissent de "fonctionner en l'état" simplement pour éviter une interruption immédiate. C'est la décision la plus risquée : les failles de sécurité s'accumulent, le système ne sera probablement pas conforme et l'instabilité opérationnelle augmente avec le temps. Dans une large mesure, cela signifie que la chose même contre laquelle vos serveurs visent à se prémunir est laissée ouverte en espérant que rien de désastreux ne se produise.
Voici les options disponibles lorsque votre distribution Linux arrive en fin de vie ou s'en approche :
1. Solutions d'assistance étendue
Le support étendu prolonge le cycle de vie de la sécurité des distributions Linux en fournissant des correctifs même après la fin de vie. Cette assistance peut être proposée par le vendeur de la distribution ou par des fournisseurs tiers comme TuxCare. Le programme Endless Lifecycle Support (ELS) de TuxCare pour Linux de TuxCare prend en charge 10 distributions en fin de vie, dont :
- CentOS 6, 7, 8
- CentOS Stream 8
- Oracle Linux 6, 7
- Ubuntu 16.04, 18.04, 20.04
- RHEL 7
L'ELS de TuxCare offre une approche pratique et flexible aux organisations qui utilisent des distributions Linux en fin de vie, en protégeant les systèmes contre les risques de sécurité, de conformité et d'exploitation, tout en permettant aux équipes de planifier les mises à niveau selon leur propre calendrier.
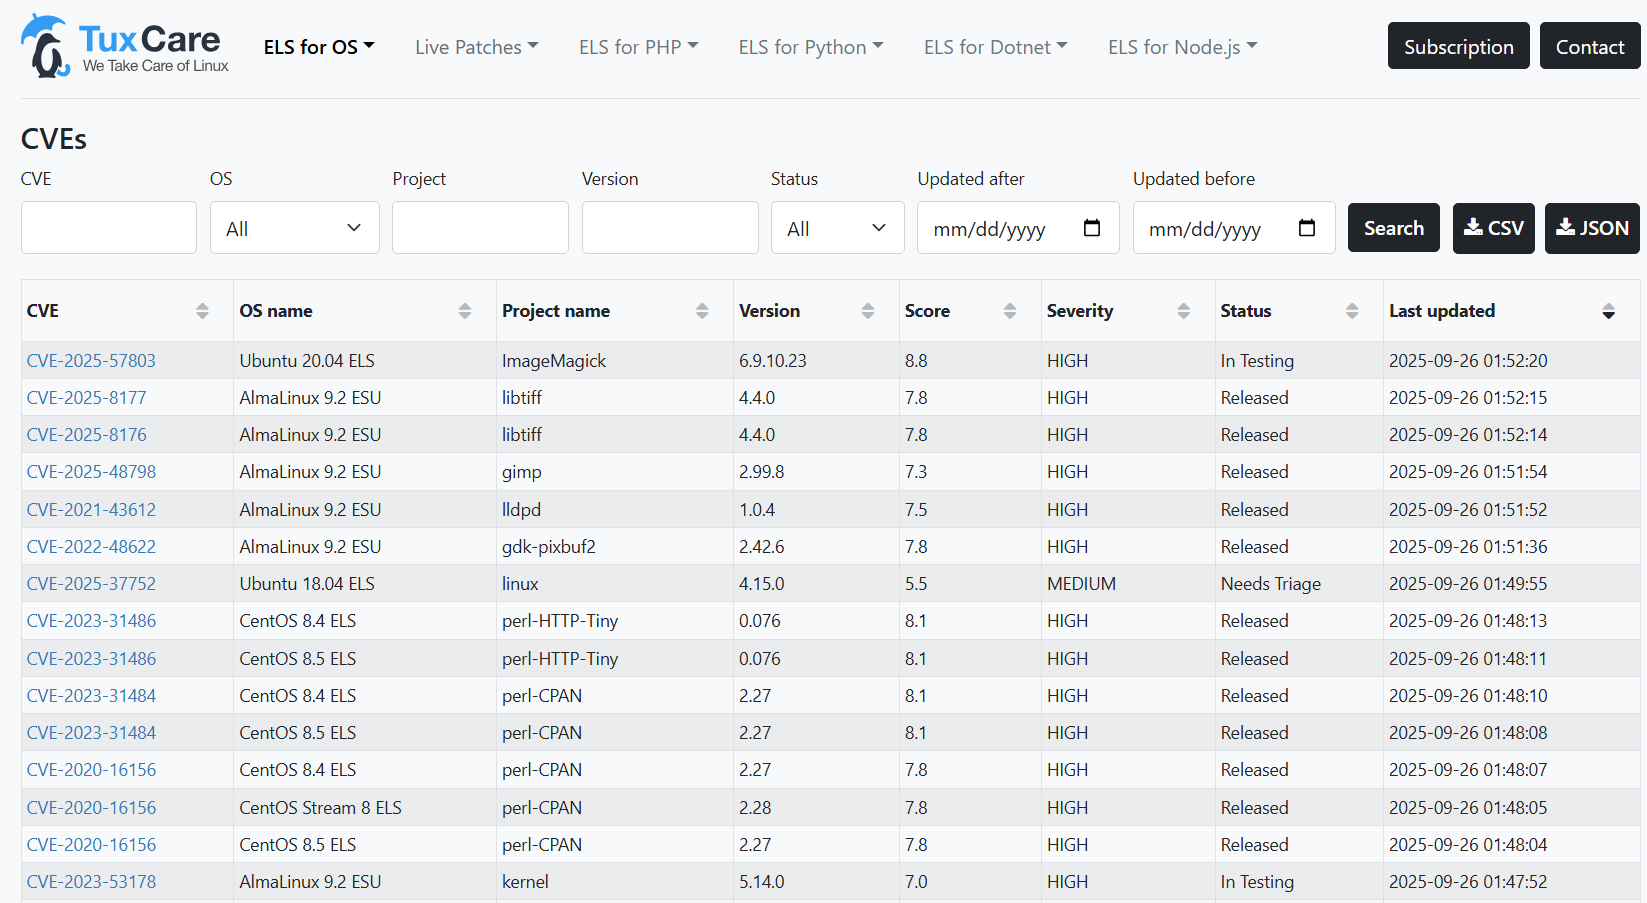
Visitez le Tableau de bord CVE pour consulter la liste complète des vulnérabilités traitées par Endless Lifecycle Support (ELS).
2. Passer à une version plus récente
C'est la solution la plus efficace, car la mise à niveau vers la prochaine version prise en charge signifie que vous continuerez à recevoir les correctifs de sécurité et les autres mises à jour de l'éditeur de la distribution. Toutefois, ce processus peut être complexe et nécessite une planification minutieuse, des tests suffisants et du temps pour éviter les temps d'arrêt ou les problèmes de compatibilité. De nombreuses entreprises retardent les mises à niveau en raison des tests nécessaires ou de la nécessité de réorganiser les applications.
3. Migrer vers une autre distribution
Dans certains cas, il se peut qu'il n'y ait pas de chemin de mise à niveau vers la prochaine version prise en charge. Par exemple, CentOS 8 a atteint sa fin de vie le 31 décembre 2021 et a été abandonné, ce qui signifie qu'il n'y avait pas de CentOS 9 à mettre à niveau. Les organisations dans cette situation peuvent envisager de passer à une autre distribution Linux - idéalement dans la même famille pour faciliter la compatibilité - bien que cela puisse également nécessiter des tests et des ajustements approfondis.
Pour CentOS Linux, les meilleures alternatives pour les entreprises sont AlmaLinux et Rocky Linux. Toutes deux sont compatibles avec RHEL et offrent une assistance et une stabilité à long terme dont toute organisation a besoin.
Pour plus d'informations, voir le Guide de migration CentOS : Une transition en douceur vers AlmaLinuxqui explique comment migrer depuis CentOS 7 ou 8.
Naviguer dans le cycle de vie EOL pour AlmaLinux et Rocky Linux
Après l'arrêt de l'arrêt de la version traditionnelle de CentOS LinuxAlmaLinux et Rocky Linux se sont imposés comme les premiers choix pour les organisations qui migrent de CentOS Linux. Ces distributions ont rapidement gagné en popularité en raison de leur nature libre et gratuite, de leur compatibilité avec RHEL, de leur cycle de vie de 10 ans, de leur stabilité de niveau professionnel et du soutien important de la communauté.
Toutefois, contrairement à RHEL, les versions mineures d'AlmaLinux et de Rocky Linux n'ont généralement qu'une fenêtre d'assistance de six mois. Lorsqu'une nouvelle version mineure est publiée - par exemple, AlmaLinux OS 9.6 - la version précédente (comme AlmaLinux OS 9.5) arrive immédiatement en fin de vie. Ce cycle court signifie que les organisations qui souhaitent conserver une version spécifique pour des raisons de compatibilité des applications, de réglementation ou d'exploitation se retrouvent rapidement avec des systèmes non pris en charge.
C'est ici que TuxCare Enterprise Support (TES) intervient. TES prolonge le cycle de vie des versions mineures sélectionnées grâce à Extended Security Updates (ESU)garantissant que les vulnérabilités critiques et à haut risque sont corrigées et que les mises à jour conformes aux normes FIPS restent disponibles. Il est actuellement disponible pour AlmaLinux 9.2, AlmaLinux 9.6, Rocky Linux 9.6et support prévu pour la version 9.10. En optant pour l'ESU, les organisations peuvent éviter la pression d'une mise à niveau tous les six mois.
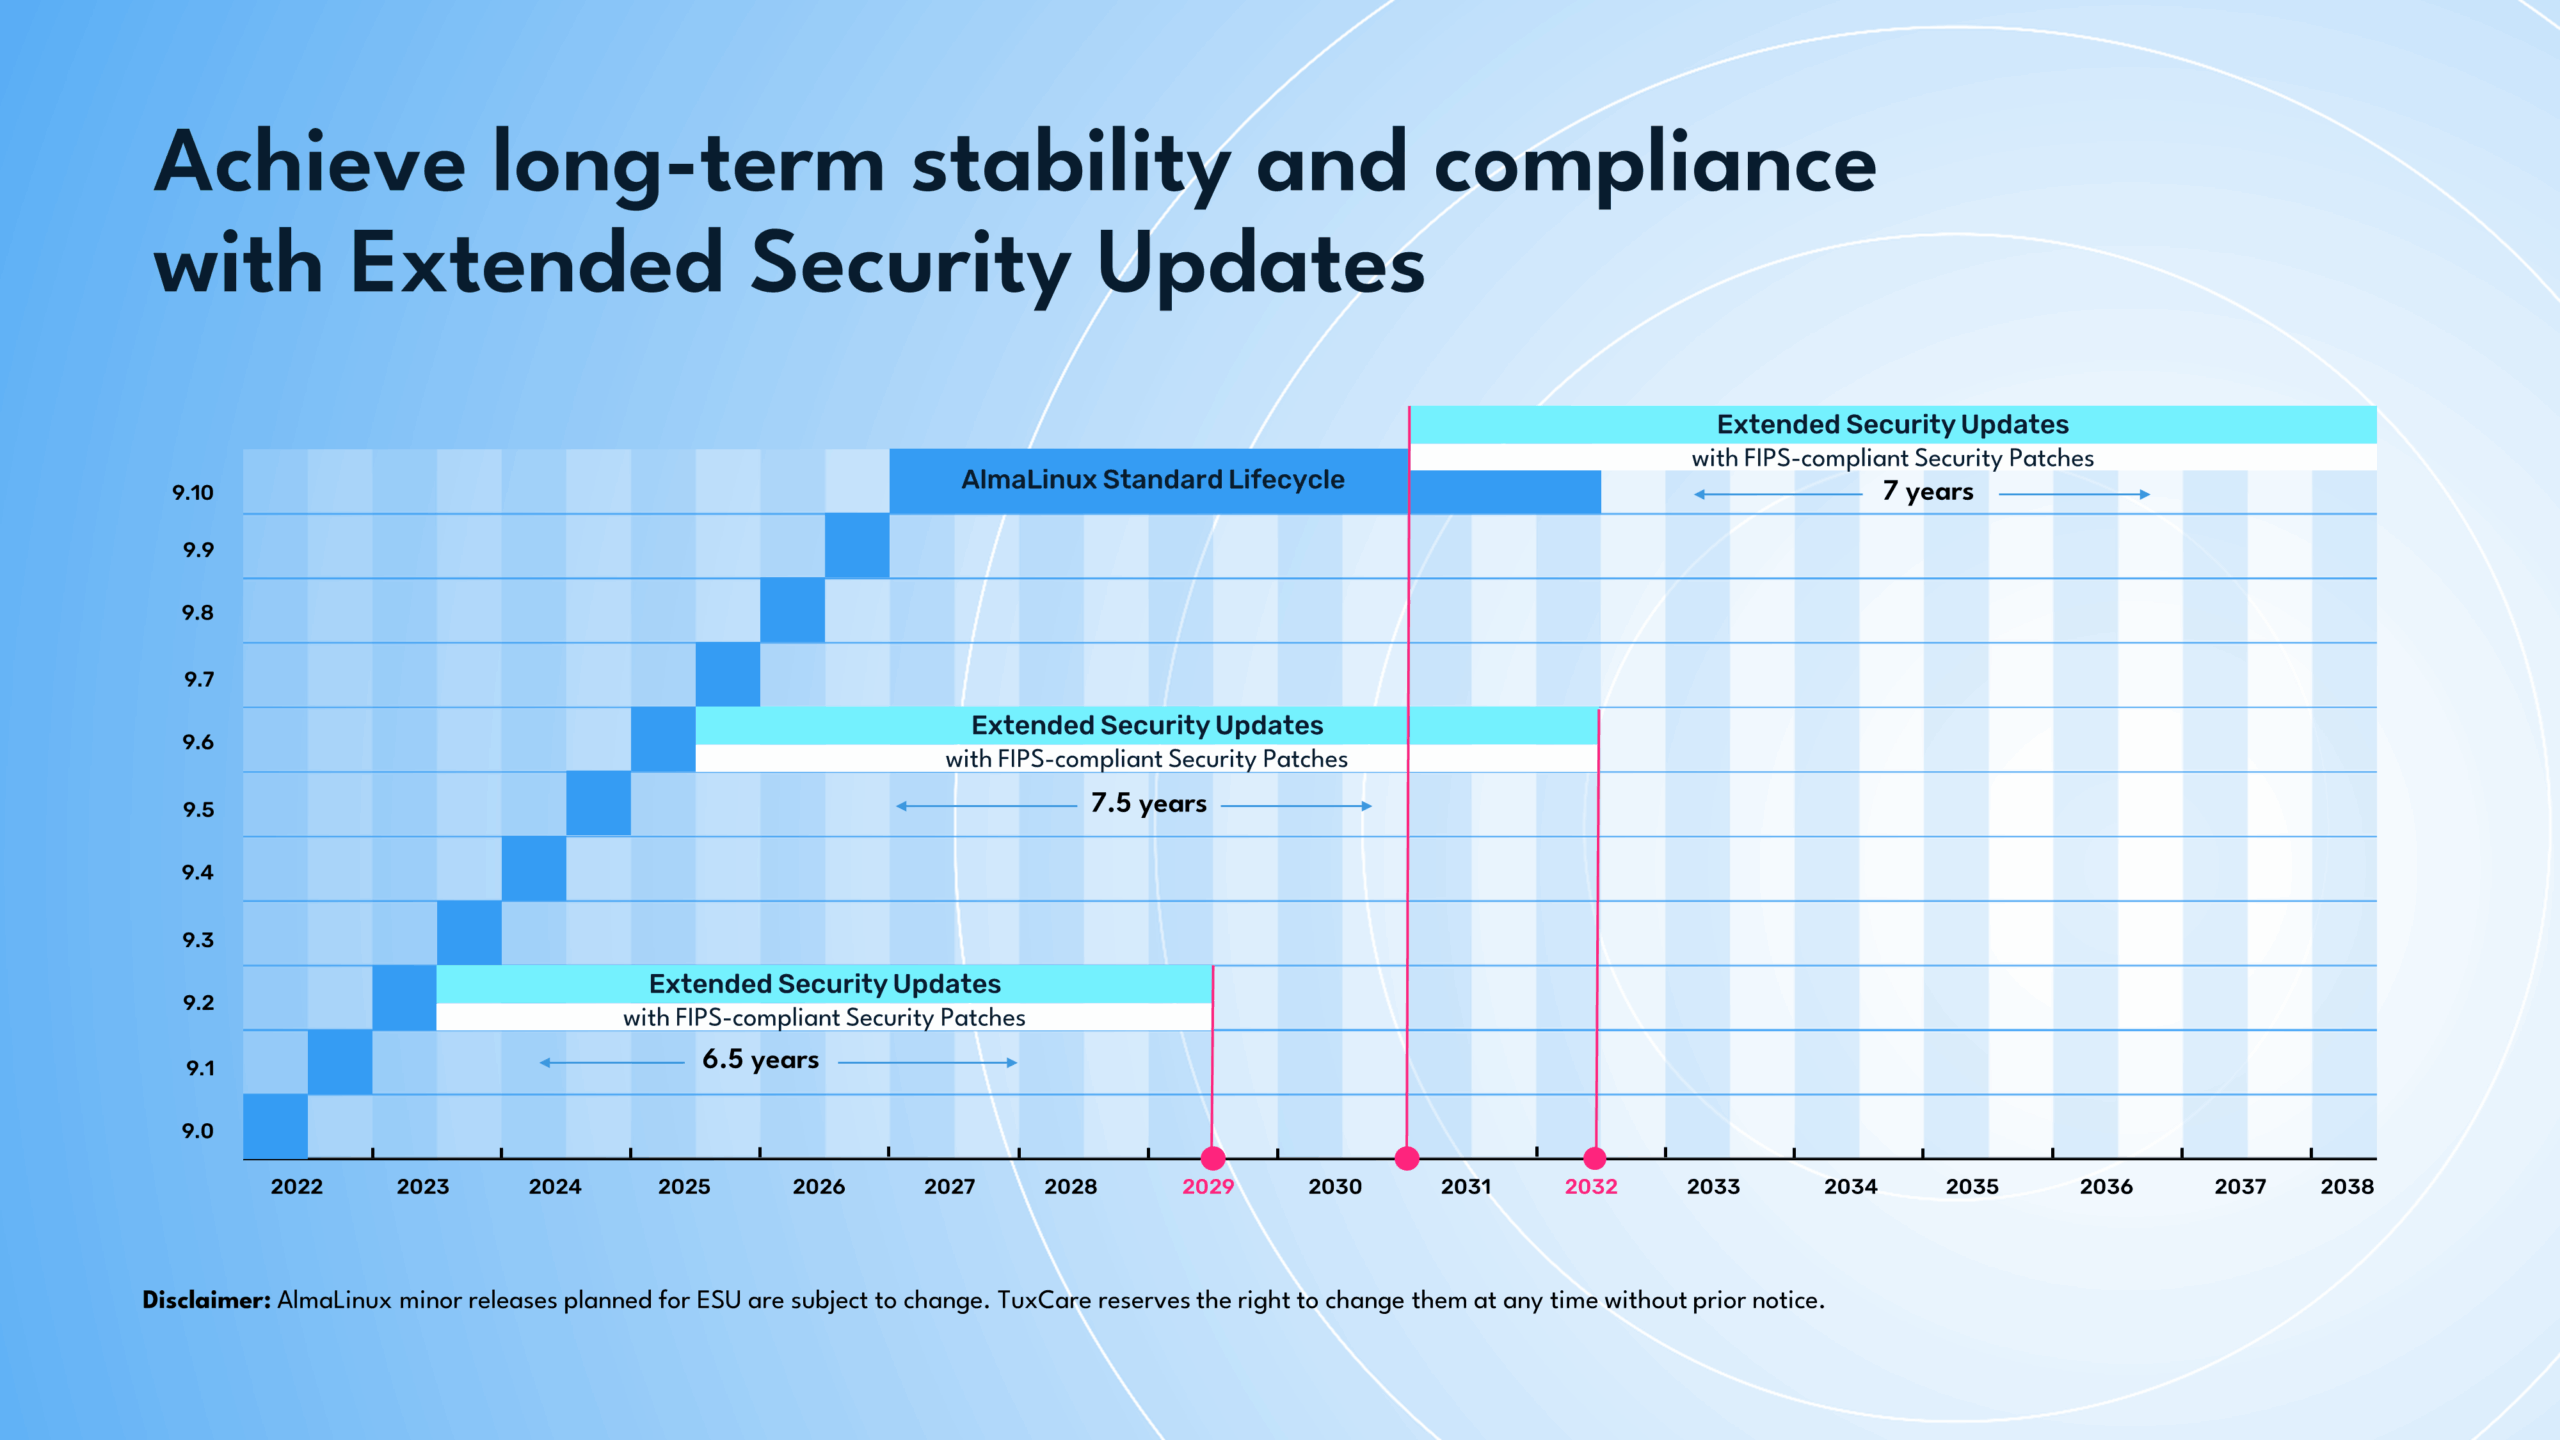
L'un des principaux avantages de TES est sa flexibilité :
- Les organisations peuvent acheter uniquement l'ESU si elles ont besoin d'une couverture de sécurité étendue pour une version mineure donnée.
- Ils peuvent également choisir de regrouper l'ESU avec l'assistance essentielle (référentiels approuvés, assistance 24/7 pour les pannes et les réparations, assistance de sécurité illimitée pour chaque version majeure) et le Assistance renforcée (assistance à la carte sous forme de forfaits de 5, 10 et 20 heures).
Cette approche permet aux entreprises de contrôler le niveau d'assistance dont elles ont besoin, ce qui leur permet d'éviter les cycles de mise à niveau perturbateurs de six mois tout en maintenant les systèmes sécurisés, stables et conformes à leur propre rythme.
Pour plus de détails, reportez-vous à la documentation de documentation TuxCare Enterprise Support.
Sécurisez votre Linux en fin de vie avec les solutions TuxCare
Qu'il s'agisse de CVE critiques non corrigés, d'échecs d'audit ou de temps d'arrêt dus à des problèmes de compatibilité, les répercussions de la fin de vie sont bien réelles - et finissent souvent par coûter plus cher qu'une assistance proactive.
L'Endless Lifecycle Support (ELS) de TuxCare étend les mises à jour et la couverture de sécurité au-delà du cycle de vie du fournisseur pour de nombreuses distributions Linux.
Pour Rocky Linux et AlmaLinux, TuxCare Enterprise Support (TES) fournit des mises à jour de sécurité étendues, des correctifs conformes à la norme FIPS et un support d'entreprise de niveau expert afin que les organisations puissent rester sur leur version mineure préférée tout en étant protégées et conformes.
Protégez votre infrastructure Linux dès aujourd'hui avec les solutions TuxCare et maintenez la sécurité, la conformité et la tranquillité d'esprit tout en planifiant vos mises à niveau selon votre propre calendrier.

