
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- Utilizar una distribución Linux obsoleta expone a las organizaciones a vulnerabilidades de seguridad, lagunas de cumplimiento e inestabilidad operativa.
- TuxCare's Endless Lifecycle Support (ELS) proporciona parches de seguridad continuos para las distribuciones Linux al final de su vida útil una vez finalizado el soporte del proveedor.
- Las versiones menores de AlmaLinux y Rocky Linux alcanzan el EOL cada seis meses. TuxCare Enterprise Support (TES) le permite permanecer en versiones menores específicas de forma segura, evitando los riesgos de las actualizaciones forzadas.
Cuando la distribución Linux llega al fin de vida (EOL)el proveedor no ofrece parches de seguridad, correcciones de errores ni actualizaciones. Al principio, nada parece roto: los servidores siguen funcionando, las aplicaciones se ejecutan sin problemas y las operaciones continúan con normalidad. Pero por debajo, el riesgo empieza a acumularse porque cada vulnerabilidad recién descubierta en el ecosistema Linux se convierte en un potencial vector de ataque.
Muchos equipos de TI reconocen estos riesgos, pero no están seguros de qué hacer al respecto. Actualizar no siempre es sencillo, y utilizar una distribución sin soporte puede parecer lo más adecuado a corto plazo. Sin embargo, la realidad es que "no hacer nada" genera costes aún mayores, tanto ocultos como visibles.
En este artículo, analizaremos los riesgos de utilizar una distribución Linux que ha llegado al final de su vida útil, desde la exposición a la seguridad hasta los fallos de cumplimiento, y exploraremos las opciones disponibles para mantenerse protegido y cumplir la normativa sin interrumpir sus cargas de trabajo.
El final de la vida útil de las distribuciones Linux
Toda distribución Linux embebida tiene un ciclo de vida. Durante el soporte activo, se reciben regularmente parches del núcleoavisos de seguridad y correcciones de errores. Una vez que finaliza el periodo de soporte, la distribución pasa al estado de fin de vida o EOL y el proveedor deja de emitir actualizaciones o proporcionar soporte oficial.
El uso de distribuciones Linux al final de su vida útil crea tres problemas inmediatos para las organizaciones:
- Vulnerabilidades sin parchear: Sin correcciones oficiales, los nuevos CVE descubiertos en el kernel de Linux u otros paquetes de software siguen sin parchear.
- No hay correcciones de estabilidad: Los errores de rendimiento o compatibilidad que afectan a las cargas de trabajo nunca se solucionan.
- Silencio de los proveedores: Si algo se rompe, los equipos de TI se las arreglan solos sin orientación oficial.
Riesgos para la seguridad y el cumplimiento de la normativa de ejecutar una distribución Linux que ha llegado al final de su vida útil
¿Qué pasa si sigues usando la distribución Linux después de su fecha EOL? Las distribuciones de Linux EOL probablemente seguirán funcionando tal cual, sin embargo, abrirá las puertas a riesgos de seguridad y cumplimiento. Una vez que los vendedores dejen de publicar actualizaciones, cualquier nueva vulnerabilidad que se haya descubierto después de la fecha de caducidad quedará sin resolver y se convertirá en un exploit potencial en sus sistemas. Los atacantes buscan activamente servidores Linux sin parchear porque los sistemas EOL son fruta al alcance de la mano.
Los riesgos de cumplimiento son igual de graves. Normas de seguridad como PCI DSS, HIPAAy FedRAMP exigen sistemas actualizados y parcheados con regularidad. Si su entorno incluye servidores Linux no soportados, pasar una auditoría se hace casi imposible. Incluso si los auditores no lo detectan de inmediato, una infracción relacionada con un sistema obsoleto puede acarrear cuantiosas multas y riesgos legales.
Compatibilidad es otro riesgo que a menudo pasa desapercibido. A medida que los proyectos upstream y las herramientas de terceros avanzan, empiezan a dejar de dar soporte a versiones antiguas de Linux. Esto significa que sus agentes de monitorización, herramientas de copia de seguridad o plataformas de contenedores pueden dejar de funcionar correctamente. Con el tiempo, el entorno "congelado en su lugar" se vuelve más difícil de integrar con la infraestructura moderna, ralentizando toda su operación de TI.
Los costes ocultos de ignorar el final de la vida de Linux
Más allá de los riesgos obvios de seguridad y cumplimiento, las organizaciones que utilizan distribuciones Linux obsoletas también se enfrentan a costes financieros, operativos y de productividad ocultos. Puede que estos costes no salgan a la luz de inmediato, pero se acumulan con el tiempo, ralentizando a los equipos, aumentando los gastos de mantenimiento y, finalmente, provocando interrupciones perjudiciales.
- Aumento de los gastos generales de TI
Sin el apoyo del proveedor, el equipo de TI tiene que rastrear manualmente las vulnerabilidades, probar los parches y aplicar las correcciones a los sistemas. Suele llevar mucho tiempo y es propenso a errores, especialmente en un entorno complejo. Incluso el más mínimo error durante la aplicación manual de parches puede provocar problemas de estabilidad o tiempos de inactividad inesperados, lo que, a su vez, aumenta la carga de trabajo.
- Tiempos de inactividad y pérdida de productividad
Los sistemas Linux sin soporte tienen más probabilidades de sufrir fallos, conflictos de software e incidentes de seguridad. Cada hora de inactividad no planificada se traduce en graves pérdidas económicas. Un estudio de Gartner de 2014 estimó el coste medio del tiempo de inactividad de TI en 5.600 dólares por minuto, y estudios más recientes sitúan la cifra más cerca de los 9.600 dólares por minuto.
- Costes de respuesta a incidentes y recuperación
Si se produce un fallo de seguridad en un sistema fuera de servicio, los costes de reparación pueden aumentar rápidamente. Más allá de la recuperación técnica, están el análisis forense, los informes normativos y las posibles multas. En sectores como la sanidad o las finanzas, un solo incidente relacionado con EOL puede superar varias veces el coste de la asistencia proactiva.
Según el Informe de IBM sobre el coste de una violación de datos en 2025el coste medio global de una filtración de datos es de 4,4 millones de dólares, sin incluir el gasto a largo plazo de reconstruir la confianza de los clientes y reparar la reputación de la marca tras un incidente anunciado públicamente.
- Coste de oportunidad
Los equipos que gestionan sistemas Linux EOL tienden a pasar más tiempo apagando incendios en lugar de innovando. Los retrasos en las actualizaciones de software, la lenta integración con herramientas modernas y los problemas de compatibilidad pueden impedir que la organización lance nuevos servicios o se amplíe de forma eficiente. Incluso si sus sistemas parecen estables en la actualidad, los riesgos financieros y operativos a largo plazo de permanecer con una distribución Linux al final de su vida útil son sustanciales.
Opciones que tiene cuando su distribución Linux llega al fin de su vida útil
Algunas organizaciones optan por "dejarlo como está" simplemente para evitar una interrupción inmediata. Esta es la decisión más arriesgada: las vulnerabilidades de seguridad se acumulan, es probable que el sistema no cumpla la normativa y la inestabilidad operativa aumenta con el tiempo. En gran medida, esto significa que la misma cosa contra la que sus servidores pretenden protegerse se deja abierta mientras se espera que no ocurra nada desastroso.
Estas son las opciones disponibles cuando su distribución Linux llega al final de su vida útil o se acerca a él:
1. Soluciones de asistencia ampliadas
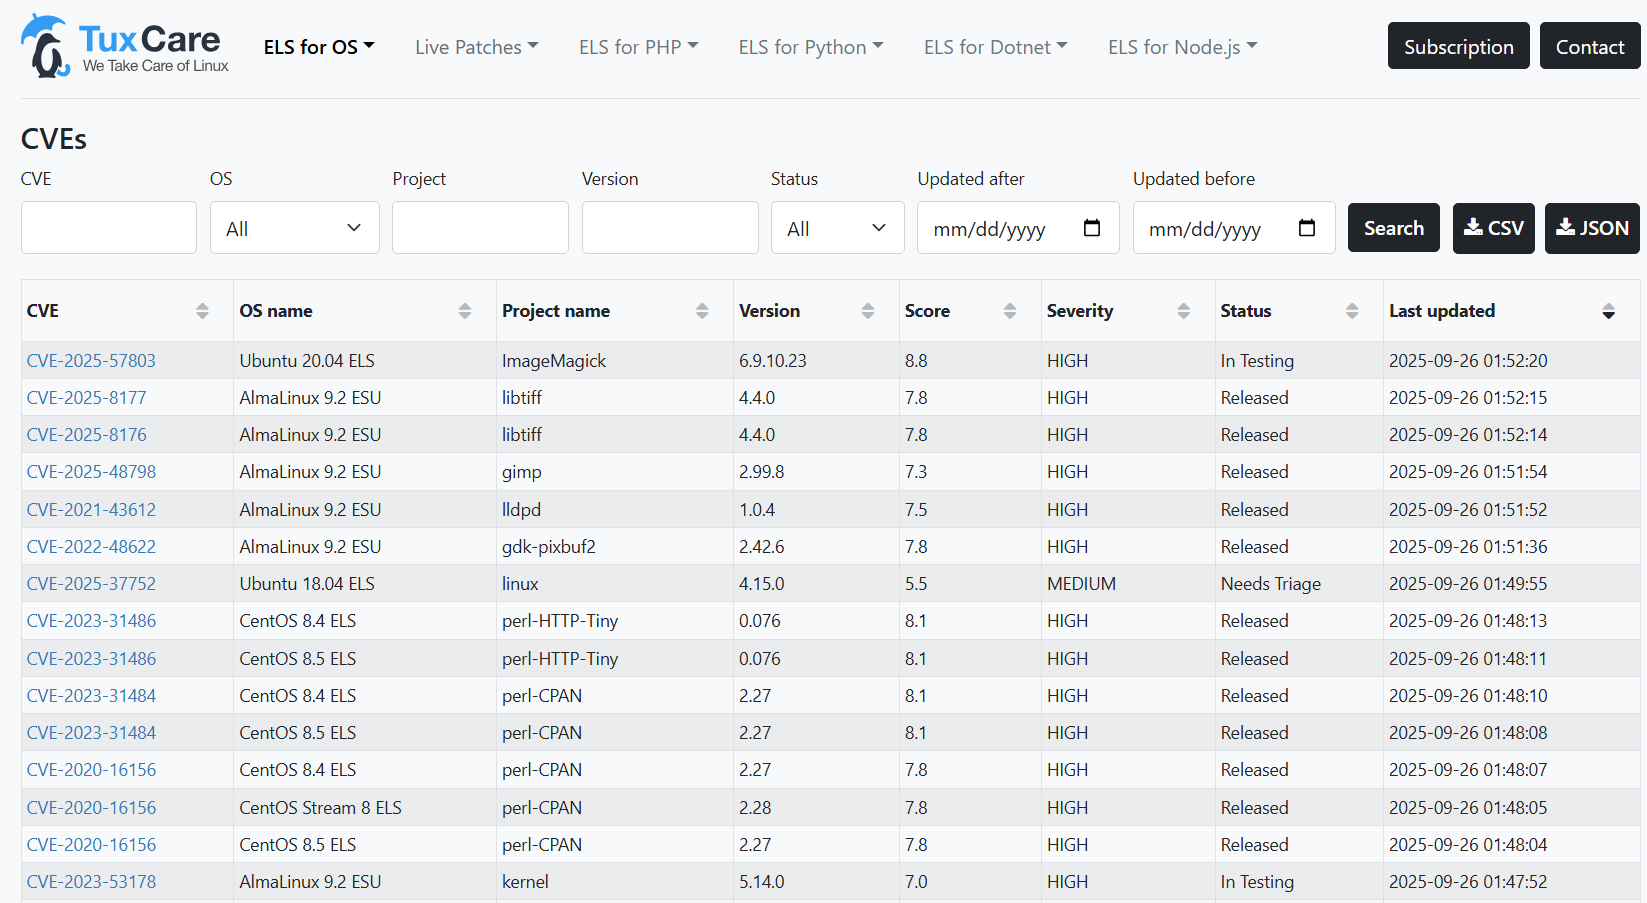
El soporte ampliado prolonga el ciclo de vida de la seguridad de las distribuciones Linux al proporcionar parches incluso después del final de su vida útil. Puede ser ofrecido por el proveedor de la distribución o por terceros, como TuxCare. TuxCare's Endless Lifecycle Support (ELS) para Linux es compatible con 10 distribuciones que han llegado al final de su vida útil, entre las que se incluyen:
- CentOS 6, 7, 8
- CentOS Stream 8
- Oracle Linux 6, 7
- Ubuntu 16.04, 18.04, 20.04
- RHEL 7
El ELS de TuxCare proporciona un enfoque práctico y flexible para las organizaciones que ejecutan distribuciones de Linux EOL, protegiendo los sistemas de los riesgos operativos, de seguridad y de cumplimiento, al tiempo que permite a los equipos planificar las actualizaciones según sus propios plazos.
Visite el Panel CVE para explorar la lista completa de vulnerabilidades abordadas por Endless Lifecycle Support (ELS).
2. Actualizar a una versión más reciente
Esta es la solución más eficaz, ya que la actualización a una versión posterior compatible significa que seguirá recibiendo parches de seguridad y otras actualizaciones del proveedor de la distribución. Sin embargo, este proceso puede ser complejo y requerir una planificación cuidadosa, pruebas suficientes y tiempo para evitar tiempos de inactividad o problemas de compatibilidad. Muchas organizaciones retrasan las actualizaciones debido a las pruebas que conllevan o a la necesidad de rediseñar las aplicaciones.
3. Migrar a otra distribución
En algunos casos, puede que no exista una ruta de actualización a la siguiente versión compatible. Por ejemplo, CentOS 8 llegó al final de su vida útil el 31 de diciembre de 2021 y fue discontinuada, lo que significa que no había CentOS 9 a la que actualizar. Las organizaciones que se encuentren en esta situación pueden plantearse cambiar a otra distribución de Linux, idealmente de la misma familia para facilitar la compatibilidad, aunque esto también puede requerir extensas pruebas y ajustes.
Para CentOS Linux, las principales alternativas empresariales incluyen AlmaLinux y Rocky Linux. Ambas son compatibles con RHEL y ofrecen el soporte a largo plazo y la estabilidad que toda organización necesita.
Para obtener orientación, consulte la Guía de Migración CentOS: Un cambio sin problemas a AlmaLinuxque guía a través de la migración de CentOS 7 u 8.
Navegando por el ciclo de vida EOL para AlmaLinux y Rocky Linux
Tras la descontinuación del CentOS Linux tradicionalAlmaLinux y Rocky Linux surgieron como las principales opciones para las organizaciones que migraban desde CentOS Linux. Estas distribuciones ganaron popularidad rápidamente debido a su naturaleza gratuita y de código abierto, compatibilidad con RHEL, ciclo de vida de 10 años, estabilidad de nivel empresarial y fuerte apoyo de la comunidad.
Sin embargo, a diferencia de RHEL, las versiones menores de AlmaLinux y Rocky Linux normalmente sólo tienen una ventana de soporte de seis meses. Cuando se libera una nueva versión menor - por ejemplo, AlmaLinux OS 9.6 - la versión anterior (como AlmaLinux OS 9.5) llega inmediatamente al final de su vida útil. Este ciclo corto significa que las organizaciones que quieren permanecer en una versión específica para la compatibilidad de aplicaciones, normativas o razones operativas rápidamente se encuentran ejecutando sistemas no soportados.
Aquí es donde Soporte Empresarial TuxCare (TES) entra en juego. TES amplía el ciclo de vida de determinadas versiones menores mediante actualizaciones de seguridad ampliadas (ESU)lo que garantiza que las vulnerabilidades críticas y de alto riesgo se corrigen y que las actualizaciones conformes con FIPS siguen estando disponibles. Actualmente está disponible para AlmaLinux 9.2, AlmaLinux 9.6, Rocky Linux 9.6y soporte previsto para 9.10. Al optar por ESU, las organizaciones pueden evitar la presión de actualizar cada seis meses.
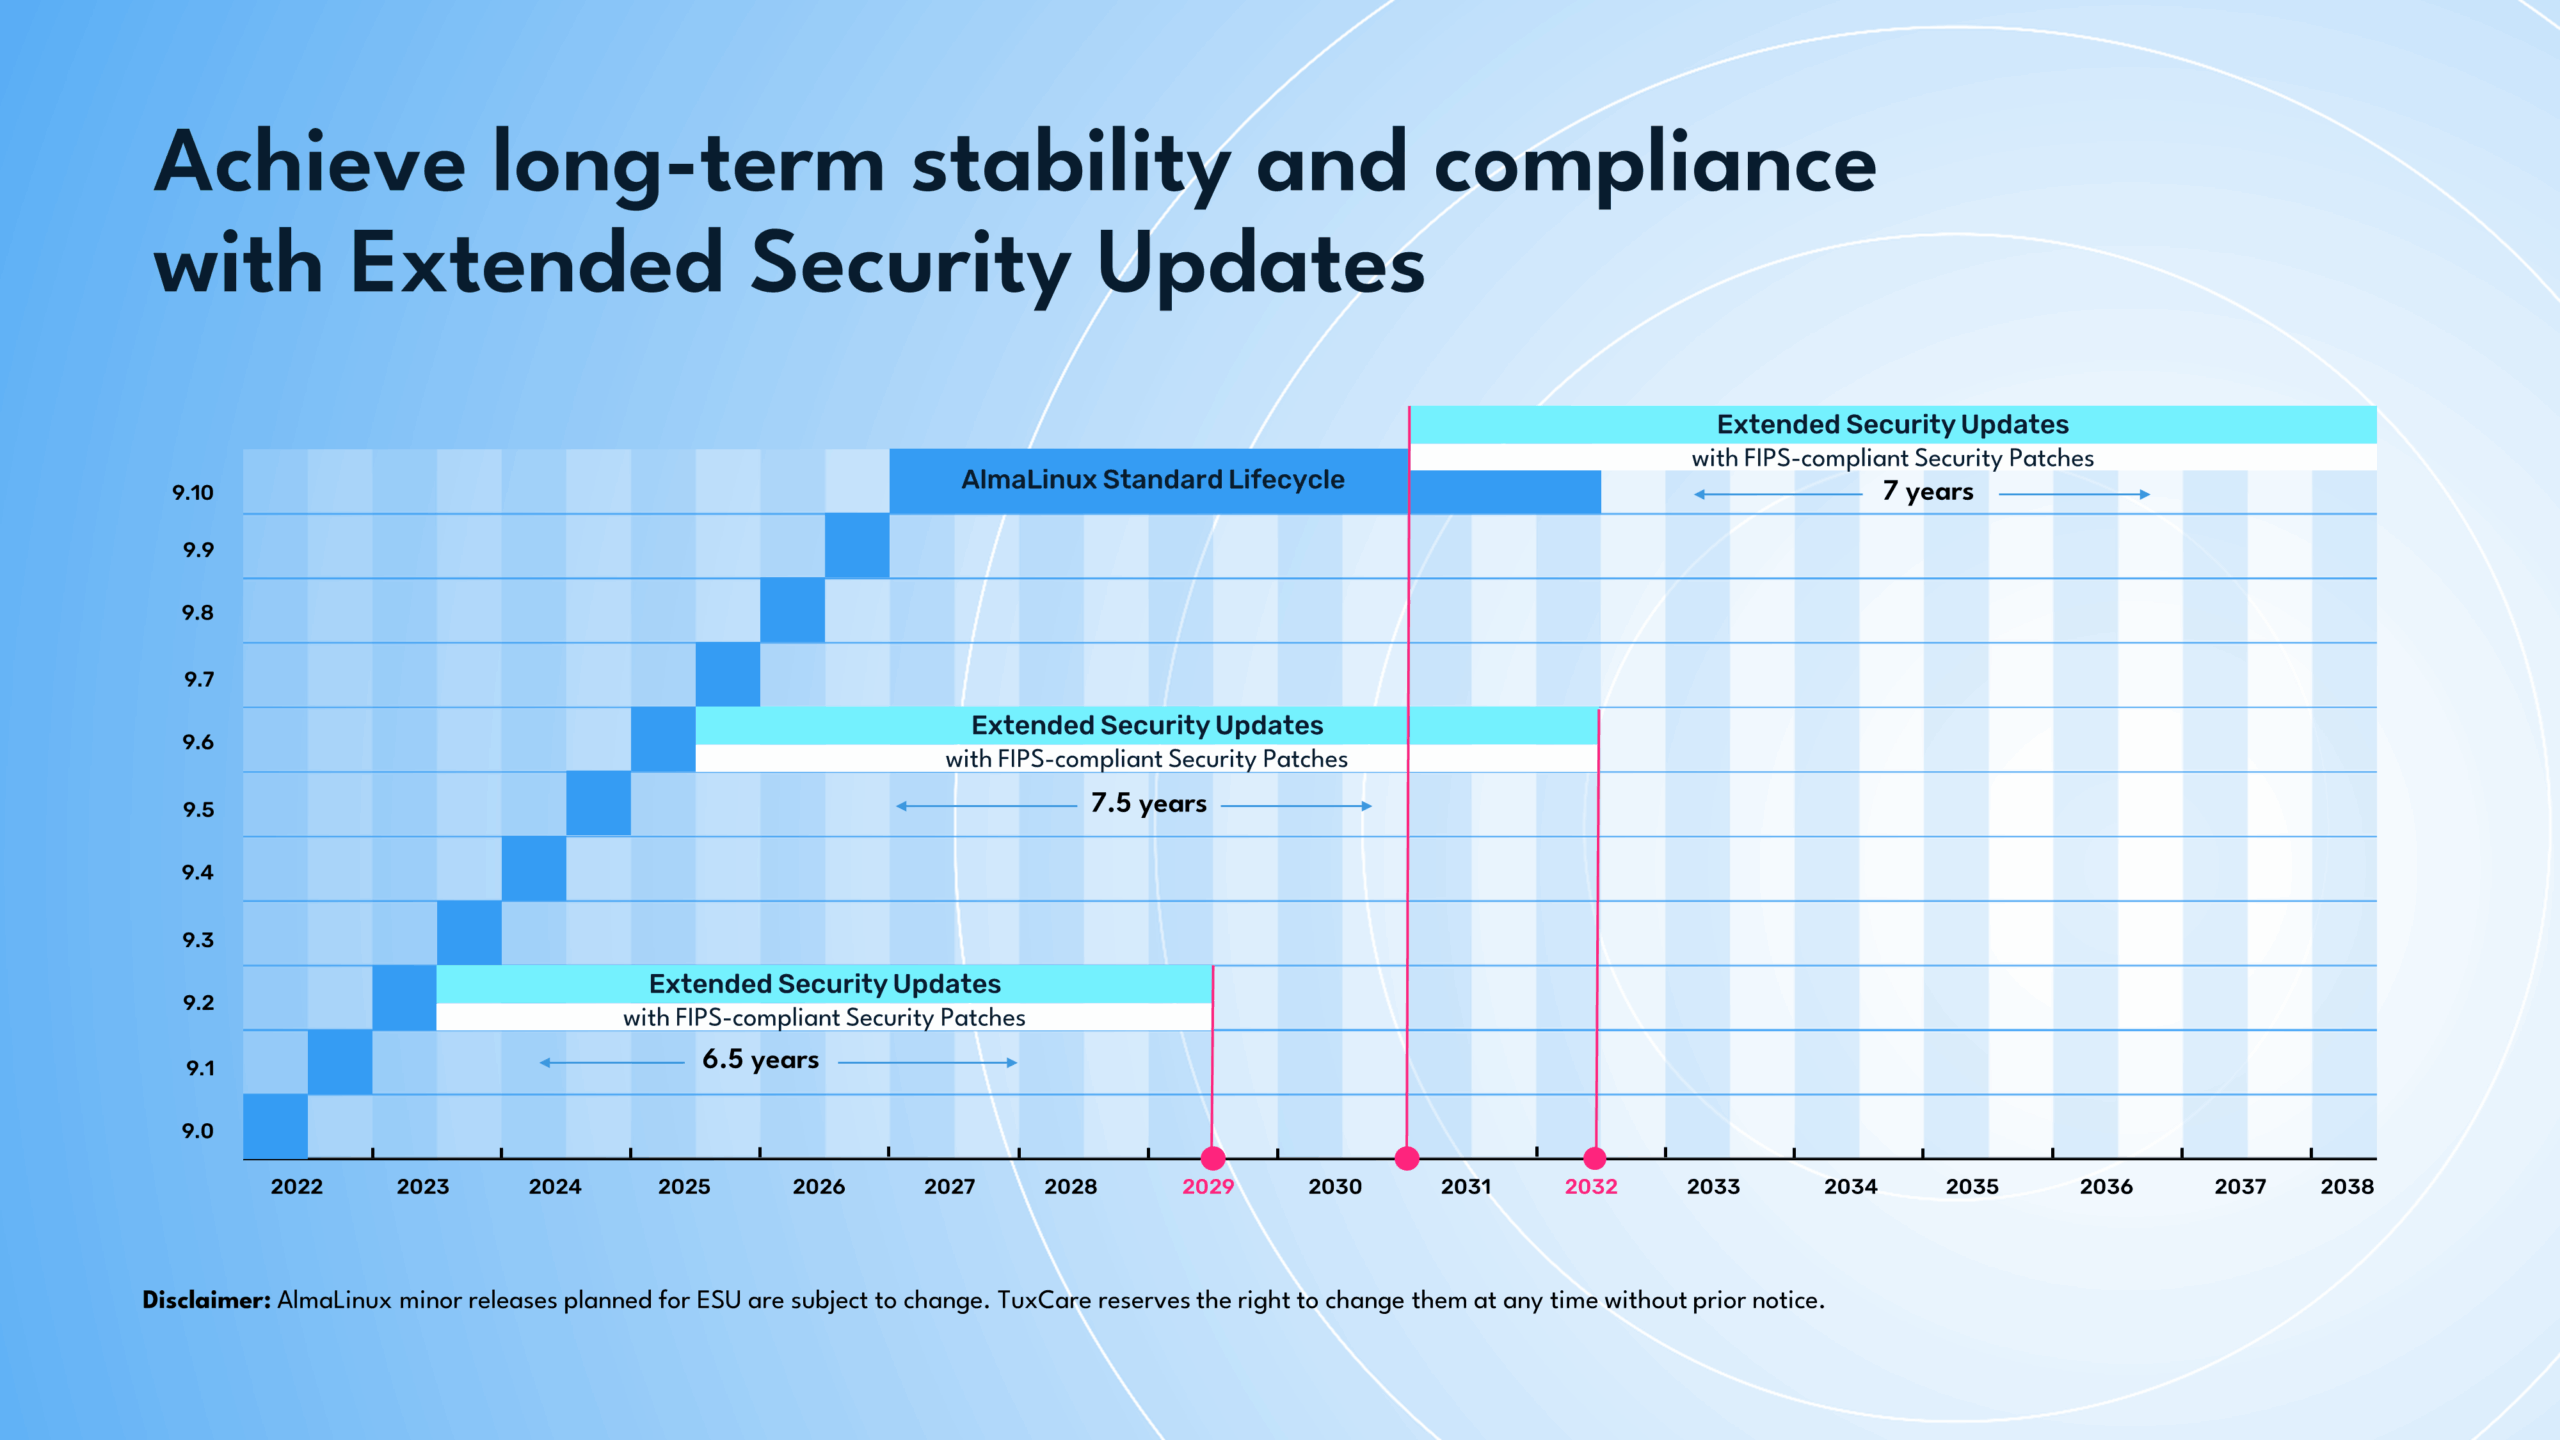
Una de las principales ventajas del EET es la flexibilidad:
- Las organizaciones pueden adquirir sólo la ESU si sólo necesitan una cobertura de seguridad ampliada para una versión menor determinada.
- También pueden optar por combinar ESU con Soporte Esencial (repositorios examinados, soporte 24/7 para averías y correcciones, soporte de seguridad sin fin para cada versión principal) y Soporte mejorado (soporte de pago por uso en paquetes de 5, 10 y 20 horas).
Este enfoque da a las empresas el control sobre la cantidad de asistencia que necesitan, lo que les permite evitar los molestos ciclos de actualización de seis meses y mantener los sistemas seguros, estables y conformes a su propio ritmo.
Para más información, consulte la documentación de soporte de TuxCare Enterprise.
Asegure su Linux al final de su vida útil con las soluciones TuxCare
Ya se trate de CVE críticos sin parchear, fallos de auditoría o tiempo de inactividad debido a problemas de compatibilidad, las repercusiones del EOL son bastante reales, y a menudo acaban costando más que la asistencia proactiva.
TuxCare Endless Lifecycle Support (ELS) amplía las actualizaciones y la cobertura de seguridad más allá del ciclo de vida del proveedor para muchas distribuciones de Linux.
Para Rocky Linux y AlmaLinux, TuxCare Enterprise Support (TES) proporciona actualizaciones de seguridad ampliadas, parches compatibles con FIPS y asistencia empresarial de nivel experto para que las organizaciones puedan seguir utilizando su versión menor preferida sin dejar de estar protegidas y cumplir las normativas.
Proteja su infraestructura Linux hoy mismo con las soluciones TuxCare y mantenga la seguridad, la conformidad y la tranquilidad mientras planifica sus actualizaciones según su propio calendario.

