
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Der Einsatz einer veralteten Linux-Distribution birgt für Unternehmen das Risiko von Sicherheitsschwachstellen, Konformitätslücken und betrieblicher Instabilität.
- Der Endless Lifecycle Support (ELS) von TuxCare bietet fortlaufende Sicherheitspatches für auslaufende Linux-Distributionen nach dem Ende des Herstellersupports.
- Die Nebenversionen von AlmaLinux und Rocky Linux erreichen alle sechs Monate das EOL. TuxCare Enterprise-Unterstützung (TES) ermöglicht es Ihnen, sicher auf bestimmten Unterversionen zu bleiben und die Risiken von Zwangsupgrades zu vermeiden.
Nachdem die Linux-Distribution das End-of-Life (EOL)werden vom Hersteller keine Sicherheitspatches, Fehlerbehebungen oder Updates mehr zur Verfügung gestellt. Auf den ersten Blick scheint nichts kaputt zu sein - Ihre Server sind noch in Betrieb, die Anwendungen laufen einwandfrei, und der Betrieb läuft wie gewohnt weiter. Doch unter der Oberfläche häufen sich die Risiken, da jede neu entdeckte Schwachstelle im Linux-Ökosystem zu einem potenziellen Angriffsvektor wird.
Viele IT-Teams erkennen diese Risiken, sind sich aber nicht sicher, was sie dagegen tun sollen. Ein Upgrade ist nicht immer einfach, und der Einsatz einer nicht unterstützten Distribution mag sich auf kurze Sicht als richtig erweisen. Die Realität sieht jedoch so aus, dass "Nichtstun" zu noch höheren Kosten führt, sowohl versteckten als auch sichtbaren.
In diesem Artikel erörtern wir die Risiken, die mit der Verwendung einer veralteten Linux-Distribution verbunden sind - von der Gefährdung der Sicherheit bis hin zur Nichteinhaltung von Vorschriften - und untersuchen die verfügbaren Optionen, mit denen Sie geschützt bleiben und die Vorschriften einhalten können, ohne Ihre Workloads zu unterbrechen.
Was das Ende der Lebensdauer für Linux-Distributionen bedeutet
Jede Embedded Linux-Distribution hat einen Lebenszyklus. Während des aktiven Supports erhalten Sie regelmäßig Kernel-Patches, Sicherheitshinweise und Fehlerbehebungen vom Hersteller. Sobald der Supportzeitraum endet, geht die Distribution in den End-of-Life- oder EOL-Status über und der Hersteller gibt keine Updates mehr heraus oder bietet keinen offiziellen Support mehr.
Die Verwendung von auslaufenden Linux-Distributionen bringt drei unmittelbare Probleme für Unternehmen mit sich:
- Ungepatchte Sicherheitslücken: Da es keine offiziellen Korrekturen gibt, bleiben alle neuen CVEs, die im Linux-Kernel oder anderen Softwarepaketen entdeckt wurden, ungepatcht.
- Keine Stabilitätskorrekturen: Leistungs- oder Kompatibilitätsfehler, die Arbeitslasten beeinträchtigen, werden nie behoben.
- Schweigen des Anbieters: Wenn etwas kaputt geht, sind die IT-Teams bei der Fehlersuche auf sich allein gestellt und erhalten keine offizielle Anleitung.
Sicherheits- und Compliance-Risiken beim Betrieb einer End-of-Life-Linux-Distribution
Was passiert, wenn Sie die Linux-Distribution nach ihrem EOL-Datum weiter verwenden? Die EOL-Linux-Distributionen werden wahrscheinlich wie bisher weiterlaufen, aber sie öffnen Türen für Sicherheits- und Compliance-Risiken. Sobald die Hersteller keine Updates mehr herausgeben, bleiben alle neuen Schwachstellen, die nach dem EOL-Datum entdeckt wurden, unbehandelt und werden zu einem potenziellen Angriffspunkt auf Ihre Systeme. Angreifer suchen aktiv nach ungepatchten Linux-Servern, denn EOL-Systeme sind niedrig hängende Früchte.
Die Risiken der Einhaltung sind ebenso ernst. Sicherheitsstandards wie PCI DSS, HIPAAund FedRAMP erfordern Systeme, die auf dem neuesten Stand sind und regelmäßig gepatcht werden. Wenn Ihre Umgebung nicht unterstützte Linux-Server enthält, wird es fast unmöglich, eine Prüfung zu bestehen. Selbst wenn die Prüfer es nicht sofort bemerken, kann ein Verstoß, der auf ein veraltetes System zurückgeführt wird, zu hohen Geldstrafen und rechtlichen Konsequenzen führen.
Kompatibilität ist ein weiteres Risiko, das oft unter dem Radar verschwindet. Wenn Upstream-Projekte und Tools von Drittanbietern weiterentwickelt werden, wird die Unterstützung für ältere Linux-Versionen eingestellt. Das bedeutet, dass Ihre Überwachungsagenten, Backup-Tools oder Container-Plattformen plötzlich nicht mehr richtig funktionieren. Mit der Zeit wird die Integration der "eingefrorenen" Umgebung in die moderne Infrastruktur schwieriger, was Ihren gesamten IT-Betrieb verlangsamt.
Die versteckten Kosten des Ignorierens des End-of-Life von Linux
Abgesehen von den offensichtlichen Sicherheits- und Compliance-Risiken sind Unternehmen, die veraltete Linux-Distributionen einsetzen, auch mit versteckten finanziellen, betrieblichen und Produktivitätskosten konfrontiert. Diese Kosten treten vielleicht nicht sofort zutage, aber sie häufen sich im Laufe der Zeit an, verlangsamen Teams, erhöhen den Wartungsaufwand und führen schließlich zu störenden Ausfällen.
- Erhöhter IT-Overhead
Ohne Herstellerunterstützung muss das IT-Team Schwachstellen manuell aufspüren, Patches testen und Korrekturen auf die Systeme anwenden. Das ist oft zeitaufwändig und fehleranfällig, insbesondere in einer komplexen Umgebung. Selbst der kleinste Fehler beim manuellen Patching kann zu Stabilitätsproblemen oder unerwarteten Ausfallzeiten führen, was wiederum die Arbeitsbelastung erhöht.
- Ausfallzeiten und Produktivitätsverluste
Bei nicht unterstützten Linux-Systemen ist die Wahrscheinlichkeit größer, dass es zu Abstürzen, Softwarekonflikten und Sicherheitsvorfällen kommt. Jede Stunde ungeplanter Ausfallzeit bedeutet einen erheblichen finanziellen Verlust. In einer Gartner-Studie aus dem Jahr 2014 wurden die durchschnittlichen Kosten von IT-Ausfallzeiten auf 5.600 US-Dollar pro Minute geschätzt, wobei neuere Studien den Wert auf etwa 9.600 US-Dollar pro Minute.
- Kosten für Reaktion auf Vorfälle und Wiederherstellung
Wenn ein Sicherheitsverstoß in einem EOL-System auftritt, können die Kosten für die Behebung schnell eskalieren. Über die technische Wiederherstellung hinaus gibt es forensische Analysen, behördliche Berichte und potenzielle Geldstrafen. In Branchen wie dem Gesundheits- oder Finanzwesen kann ein einziger EOL-bedingter Vorfall die Kosten für proaktiven Support um ein Vielfaches übersteigen.
Laut dem IBM's Cost of a Data Breach Report 2025belaufen sich die durchschnittlichen Kosten einer Datenschutzverletzung weltweit auf 4,4 Millionen US-Dollar - ohne die langfristigen Kosten für die Wiederherstellung des Kundenvertrauens und die Wiederherstellung des Markenrufs nach einem öffentlich bekannt gegebenen Vorfall.
- Opportunitätskosten
Teams, die EOL-Linux-Systeme verwalten, neigen dazu, mehr Zeit mit Brandbekämpfung als mit Innovation zu verbringen. Verspätete Software-Updates, langsame Integration mit modernen Tools und Kompatibilitätsprobleme können das Unternehmen daran hindern, neue Dienste einzuführen oder effizient zu skalieren. Selbst wenn Ihre Systeme derzeit stabil erscheinen, sind die langfristigen finanziellen und betrieblichen Risiken der Beibehaltung einer auslaufenden Linux-Distribution erheblich.
Optionen, die Sie haben, wenn Ihre Linux-Distribution das EOL erreicht
Einige Unternehmen entscheiden sich dafür, das System einfach so weiterlaufen zu lassen, wie es ist, um unmittelbare Unterbrechungen zu vermeiden. Dies ist die risikoreichste Entscheidung: Sicherheitslücken häufen sich, das System wird wahrscheinlich nicht den Vorschriften entsprechen, und die betriebliche Instabilität nimmt mit der Zeit zu. Im Großen und Ganzen bedeutet dies, dass genau das, wovor Ihre Server schützen sollen, offen gelassen wird, in der Hoffnung, dass nichts Schlimmes passiert.
Hier sind die verfügbaren Optionen, wenn Ihre Linux-Distribution das End-of-Life erreicht oder sich dem End-of-Life nähert:
1. Erweiterte Support-Lösungen
Erweiterter Support verlängert den Sicherheitslebenszyklus von Linux-Distributionen durch die Bereitstellung von Patches auch nach dem Ende der Lebensdauer. Dies kann vom Hersteller der Distribution oder von Drittanbietern wie TuxCare angeboten werden. Der Endless Lifecycle Support (ELS) von TuxCare für Linux unterstützt 10 End-of-Life-Distributionen, darunter:
- CentOS 6, 7, 8
- CentOS Stream 8
- Oracle Linux 6, 7
- Ubuntu 16.04, 18.04, 20.04
- RHEL 7
ELS von TuxCare bietet einen praktischen und flexiblen Ansatz für Unternehmen, die EOL-Linux-Distributionen einsetzen, indem es die Systeme vor Sicherheits-, Compliance- und Betriebsrisiken schützt und es den Teams ermöglicht, Upgrades nach ihrem eigenen Zeitplan zu planen.
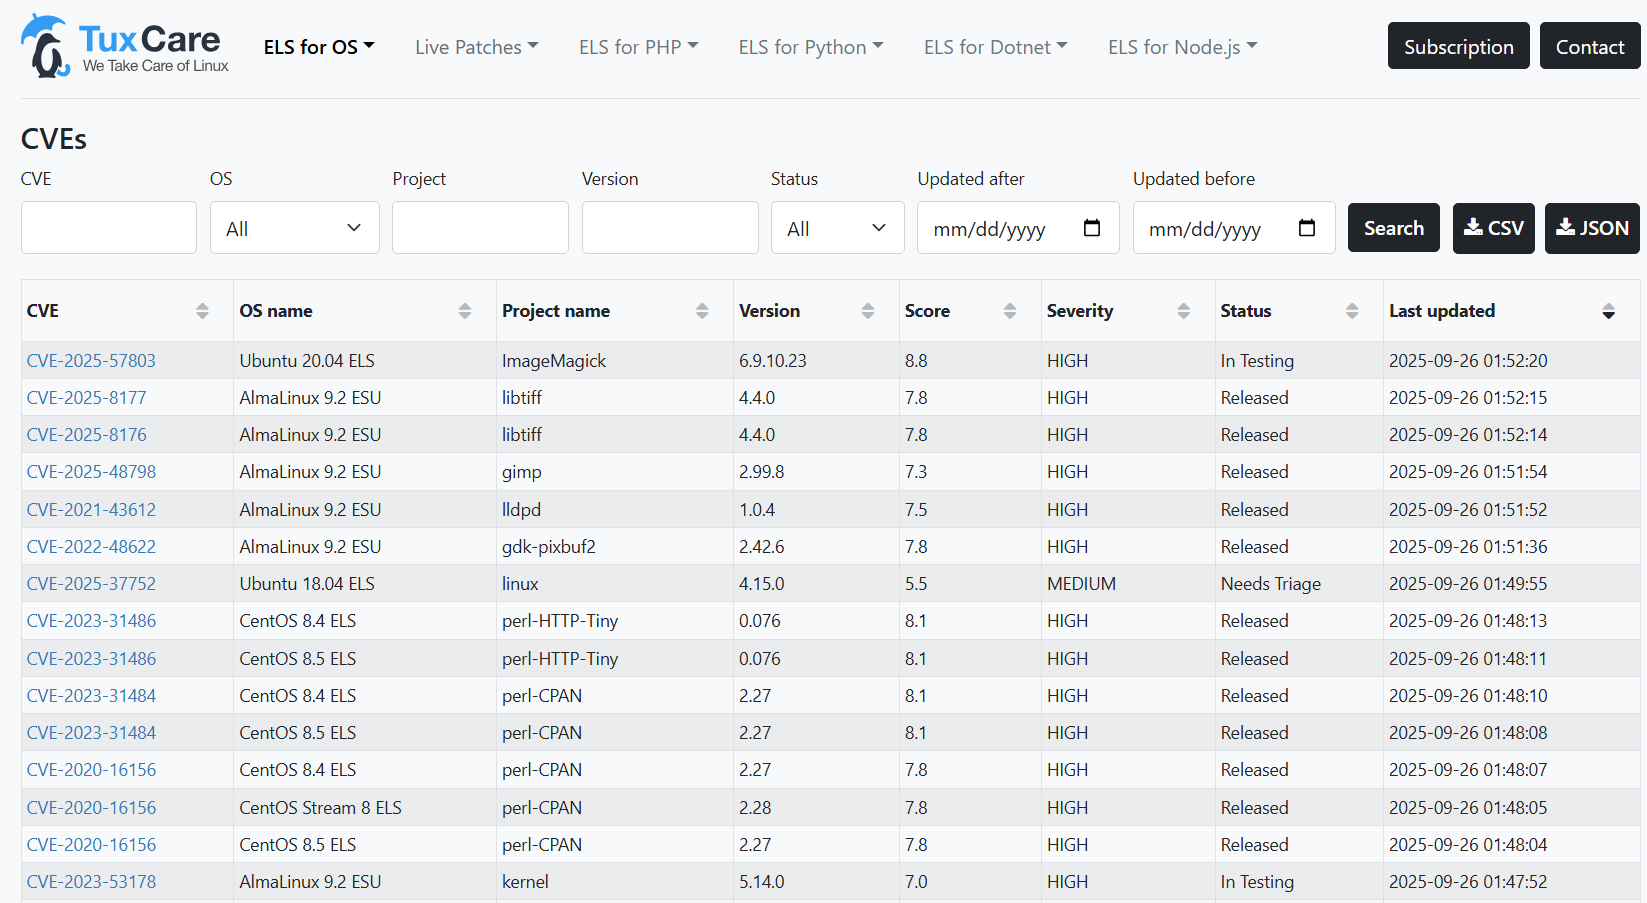
Besuchen Sie das CVE-Dashboard um die vollständige Liste der von Endless Lifecycle Support (ELS) behandelten Schwachstellen zu sehen.
2. Upgrade auf eine neuere Version
Dies ist die effektivste Lösung, da ein Upgrade auf die nächste unterstützte Version bedeutet, dass Sie weiterhin Sicherheits-Patches und andere Updates vom Distributionsanbieter erhalten. Dieser Prozess kann jedoch komplex sein und erfordert eine sorgfältige Planung, ausreichende Tests und Zeit, um Ausfallzeiten oder Kompatibilitätsprobleme zu vermeiden. Viele Unternehmen verzögern Upgrades aufgrund des damit verbundenen Testaufwands oder der Notwendigkeit, Anwendungen neu zu archivieren.
3. Migration zu einer anderen Distribution
In einigen Fällen gibt es möglicherweise keinen Upgrade-Pfad zur nächsten unterstützten Version. Zum Beispiel, CentOS 8 erreichte das Ende seiner Lebensdauer am 31. Dezember 2021 das Ende der Lebensdauer und wurde eingestellt, was bedeutet, dass es kein CentOS 9 gibt, auf das ein Upgrade möglich wäre. Unternehmen, die sich in dieser Situation befinden, können den Wechsel zu einer anderen Linux-Distribution in Erwägung ziehen - idealerweise aus der gleichen Familie, um die Kompatibilität zu erleichtern - obwohl auch dies umfangreiche Tests und Anpassungen erfordern kann.
Die besten Alternativen für CentOS Linux für Unternehmen sind AlmaLinux und Rocky Linux. Beide sind mit RHEL kompatibel und bieten langfristigen Support und Stabilität, die jedes Unternehmen benötigt.
Eine Anleitung finden Sie in der CentOS-Migrationsanleitung: Ein nahtloser Wechsel zu AlmaLinuxin dem die Migration von CentOS 7 oder 8 beschrieben wird.
Navigieren durch den EOL-Lebenszyklus von AlmaLinux und Rocky Linux
Nach der Einstellung des traditionellen CentOS Linuxkristallisierten sich AlmaLinux und Rocky Linux als die erste Wahl für Unternehmen heraus, die von CentOS Linux umsteigen wollten. Diese Distributionen gewannen schnell an Popularität, da sie frei und quelloffen sind, RHEL-kompatibel, 10 Jahre alt, stabil und von der Community stark unterstützt werden.
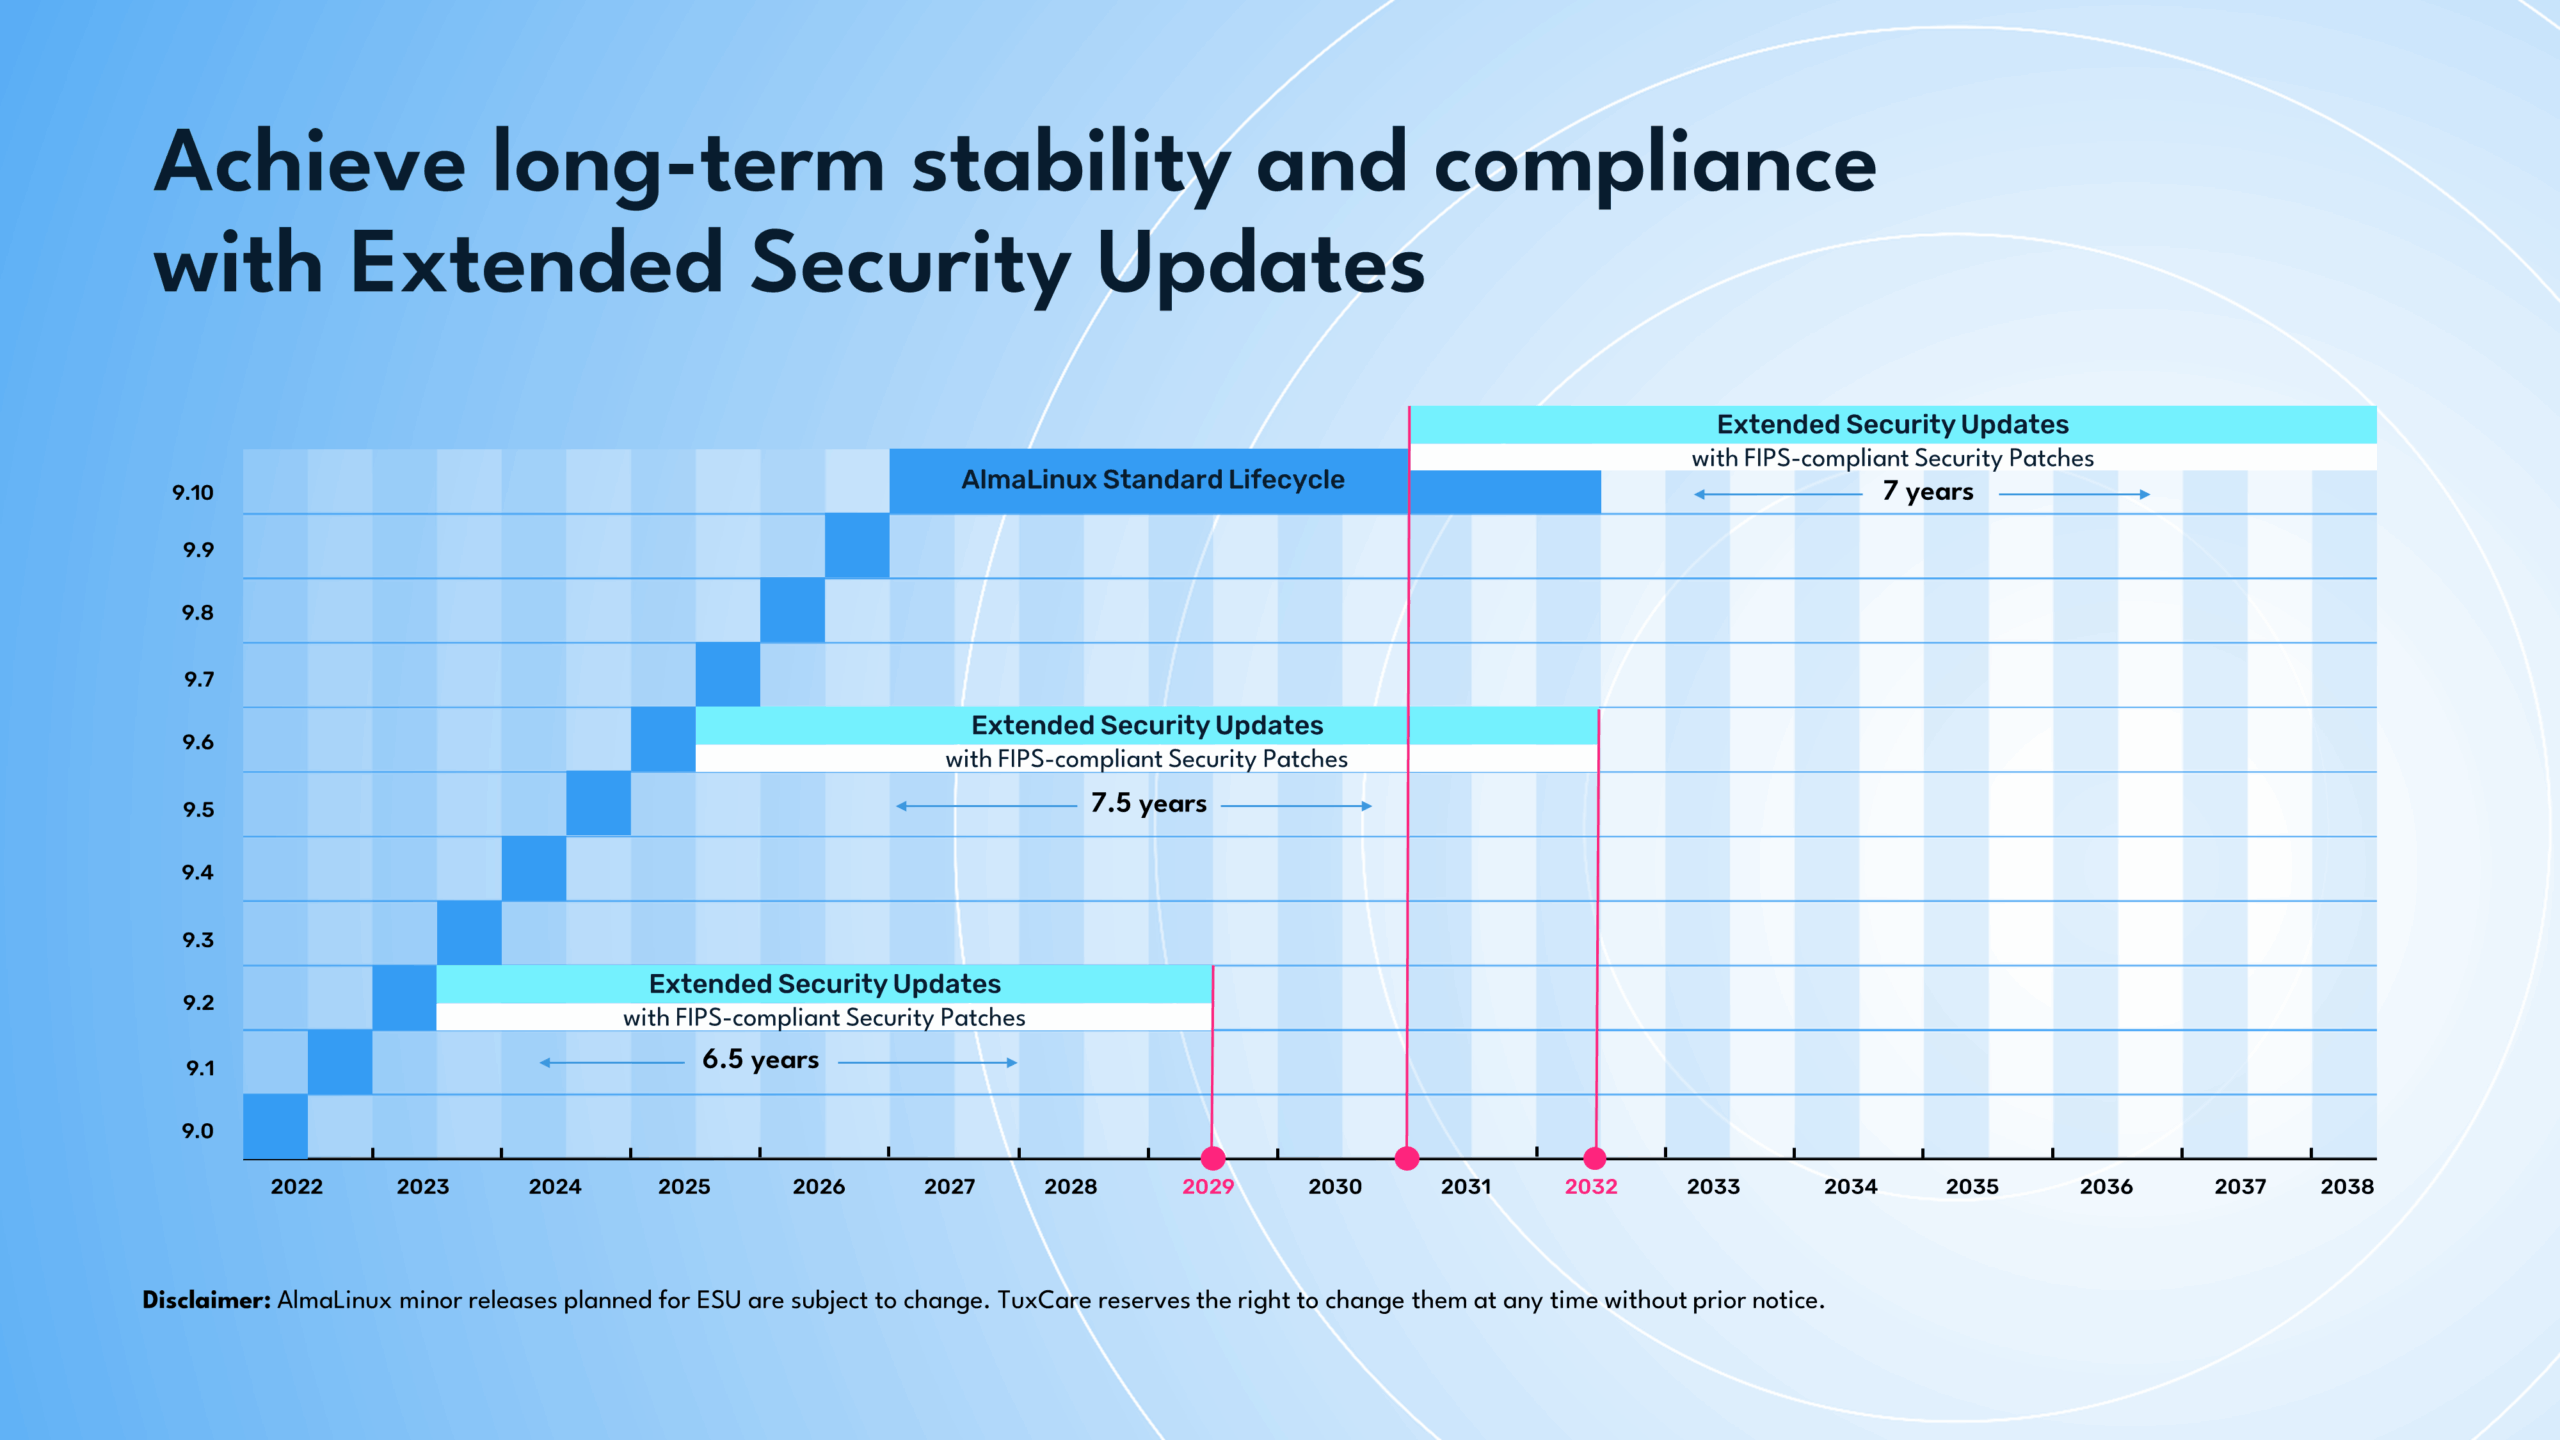
Im Gegensatz zu RHEL haben die Nebenversionen von AlmaLinux und Rocky Linux jedoch in der Regel nur ein sechsmonatiges Supportfenster. Wenn eine neue Unterversion veröffentlicht wird - zum Beispiel AlmaLinux OS 9.6 - wird die vorherige Version (wie AlmaLinux OS 9.5) sofort das Ende ihres Lebenszyklus. Dieser kurze Zyklus bedeutet, dass Unternehmen, die aus Gründen der Anwendungskompatibilität, aus rechtlichen oder betrieblichen Gründen auf einer bestimmten Version bleiben wollen, schnell feststellen, dass sie nicht mehr unterstützte Systeme einsetzen.
Hier ist der TuxCare Enterprise Unterstützung (TES) ins Spiel. TES verlängert den Lebenszyklus ausgewählter Nebenversionen durch Erweiterte Sicherheitsupdates (ESU)und stellt sicher, dass kritische und risikoreiche Schwachstellen gepatcht werden und FIPS-konforme Updates verfügbar bleiben. Es ist derzeit verfügbar für AlmaLinux 9.2, AlmaLinux 9.6, Rocky Linux 9.6und geplante Unterstützung für 9.10. Durch die Entscheidung für ESU können Unternehmen den Druck vermeiden, alle sechs Monate ein Upgrade durchführen zu müssen.
Ein großer Vorteil von TES ist die Flexibilität:
- Organisationen können nur ESU erwerben, wenn sie nur eine erweiterte Sicherheitsabdeckung für eine bestimmte Nebenversion benötigen.
- Oder sie können ESU bündeln mit Wesentlicher Unterstützung (geprüfte Repositories, 24/7 Break-and-Fix-Support, endloser Sicherheits-Support für jede Hauptversion) und Erweitertem Support (Pay-as-you-go-Support in 5-, 10- und 20-Stunden-Paketen).
Dieser Ansatz gibt Unternehmen die Kontrolle darüber, wie viel Support sie benötigen, und ermöglicht es ihnen, störende sechsmonatige Upgrade-Zyklen zu vermeiden, während sie ihre Systeme in ihrem eigenen Tempo sicher, stabil und konform halten.
Ausführliche Informationen finden Sie in der TuxCare Enterprise Support-Dokumentation.
Sichern Sie Ihr End-of-Life-Linux mit TuxCare-Lösungen
Ob ungepatchte kritische CVEs, Audit-Fehler oder Ausfallzeiten aufgrund von Kompatibilitätsproblemen - die Auswirkungen von EOL sind ziemlich real und kosten oft mehr als proaktiver Support.
Der Endless Lifecycle Support (ELS) von TuxCare erweitert die Aktualisierungs- und Sicherheitsabdeckung über den Lebenszyklus des Herstellers hinaus für viele Linux-Distributionen.
Für Rocky Linux und AlmaLinux, TuxCare Unternehmensunterstützung (TES) bietet erweiterte Sicherheitsupdates, FIPS-konforme Patches und Support auf Expertenebene, so dass Unternehmen auf ihrer bevorzugten Minor-Version bleiben können und trotzdem geschützt und konform sind.
Schützen Sie Ihre Linux-Infrastruktur noch heute mit den Lösungen von TuxCare und sorgen Sie für Sicherheit, Compliance und Ruhe, während Sie Ihre Upgrades nach Ihrem eigenen Zeitplan planen.

