
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- A utilização de uma distribuição Linux em fim de vida expõe as organizações a vulnerabilidades de segurança, falhas de conformidade e instabilidade operacional.
- O Suporte de Ciclo de Vida Ilimitado (ELS) da TuxCare oferece atualizações de segurança contínuas para distribuições Linux em fim de vida útil após o término do suporte do fornecedor.
- As versões secundárias do AlmaLinux e do Rocky Linux chegam ao fim da vida útil (EOL) a cada seis meses. O TuxCare Enterprise Support (TES) permite que você permaneça em versões secundárias específicas com segurança, evitando os riscos de atualizações forçadas.
Depois que a distribuição Linux atingir fim de vida útil (EOL), o fornecedor não disponibiliza mais patches de segurança, correções de bugs ou atualizações. A princípio, nada parece estar errado — seus servidores continuam funcionando, os aplicativos rodam normalmente e as operações seguem como de costume. Mas, nos bastidores, os riscos começam a se acumular, pois cada vulnerabilidade recém-descoberta no ecossistema Linux se torna um vetor de ataque em potencial.
Muitas equipes de TI reconhecem esses riscos, mas não sabem ao certo o que fazer a respeito. A atualização nem sempre é simples, e usar uma distribuição sem suporte técnico pode parecer a solução ideal no curto prazo. No entanto, a realidade é que “não fazer nada” resulta em custos ainda maiores, tanto ocultos quanto visíveis.
Neste artigo, discutiremos os riscos de usar uma distribuição Linux em fim de vida útil — desde vulnerabilidades de segurança até falhas de conformidade — e exploraremos as opções disponíveis para manter a proteção e a conformidade sem interromper suas cargas de trabalho.
O que o fim do ciclo de vida significa para as distribuições Linux
Toda distribuição Linux embarcada possui um ciclo de vida. Durante o período de suporte ativo, você recebe patches do kernel, alertas de segurança e correções de bugs do fornecedor. Quando o período de suporte termina, a distribuição entra no status de fim de vida útil (EOL) e o fornecedor não lança mais atualizações nem oferece suporte oficial.
O uso de uma distribuição Linux em fim de vida útil gera três problemas imediatos para as organizações:
- Vulnerabilidades sem correção: Sem correções oficiais, quaisquer novos CVEs descobertos no kernel do Linux ou em outros pacotes de software permanecem sem correção.
- Sem correções de estabilidade: Bugs de desempenho ou compatibilidade que afetem as cargas de trabalho nunca serão corrigidos.
- Silêncio do fornecedor: Se algo parar de funcionar, as equipes de TI precisam resolver o problema por conta própria, sem nenhuma orientação oficial.
Riscos de segurança e conformidade decorrentes do uso de uma distribuição Linux em fim de vida útil
O que acontece se você continuar usando a distribuição Linux após a data de EOL? As distribuições Linux com EOL provavelmente continuarão funcionando como estão; no entanto, isso abrirá as portas para riscos de segurança e conformidade. Assim que os fornecedores deixarem de lançar atualizações, quaisquer novas vulnerabilidades descobertas após o EOL permanecerão sem correção e se tornarão um alvo potencial para ataques em seus sistemas. Os invasores procuram ativamente por servidores Linux sem patches, pois os sistemas em EOL são alvos fáceis.
Riscos de conformidade são igualmente graves. Padrões de segurança como o PCI DSS, HIPAAe FedRAMP exigem que os sistemas estejam atualizados e recebam patches regularmente. Se o seu ambiente incluir servidores Linux sem suporte, passar por uma auditoria se torna quase impossível. Mesmo que os auditores não apontem isso imediatamente, uma violação de segurança atribuída a um sistema em fim de vida útil (EOL) pode resultar em multas pesadas e riscos legais.
Compatibilidade é outro risco que muitas vezes passa despercebido. À medida que os projetos de nível superior e as ferramentas de terceiros evoluem, eles acabam deixando de oferecer suporte a versões mais antigas do Linux. Isso significa que seus agentes de monitoramento, ferramentas de backup ou plataformas de contêineres podem, de repente, deixar de funcionar corretamente. Com o tempo, o ambiente “congelado” se torna mais difícil de integrar à infraestrutura moderna, tornando mais lenta toda a sua operação de TI.
Os custos ocultos de ignorar o fim do ciclo de vida do Linux
Além dos riscos óbvios à segurança e à conformidade, as organizações que utilizam distribuições Linux em fim de vida útil também enfrentam custos ocultos de natureza financeira, operacional e de produtividade. Esses custos podem não se manifestar imediatamente, mas se acumulam ao longo do tempo — prejudicando o ritmo de trabalho das equipes, aumentando os custos de manutenção e, por fim, causando interrupções que prejudicam as operações.
- Aumento dos custos indiretos de TI
Sem o suporte do fornecedor, a equipe de TI precisa rastrear manualmente as vulnerabilidades, testar patches e aplicar correções nos sistemas. Esse processo costuma ser demorado e propenso a erros, especialmente em um ambiente complexo. Mesmo o menor erro durante a aplicação manual de patches pode resultar em problemas de estabilidade ou tempo de inatividade inesperado, o que, por sua vez, aumenta a carga de trabalho.
- Tempo de inatividade e perda de produtividade
Sistemas Linux sem suporte têm maior probabilidade de sofrer falhas, conflitos de software e incidentes de segurança. Cada hora de inatividade não planejada se traduz em graves prejuízos financeiros. Um estudo da Gartner de 2014 estimou o custo médio da inatividade de TI em US$ 5.600 por minuto, enquanto estudos mais recentes apontam um valor mais próximo de US$ 9.600 por minuto.
- Custos de resposta a incidentes e recuperação
Se ocorrer uma violação de segurança em um sistema em fim de vida útil (EOL), os custos de correção podem aumentar rapidamente. Além da recuperação técnica, há a análise forense, os relatórios regulatórios e possíveis multas. Em setores como o da saúde ou o financeiro, um único incidente relacionado ao fim de vida útil pode exceder em muitas vezes o custo do suporte proativo.
De acordo com Relatório da IBM sobre o Custo de uma Violação de Dados 2025, o custo médio global de uma violação de dados é de US$ 4,4 milhões — sem contar as despesas de longo prazo para reconquistar a confiança dos clientes e restaurar a reputação da marca após um incidente divulgado publicamente.
- Custo de oportunidade
As equipes que gerenciam sistemas Linux em fim de vida útil tendem a dedicar mais tempo a resolver problemas urgentes do que a inovar. Atrasos nas atualizações de software, integração lenta com ferramentas modernas e problemas de compatibilidade podem impedir a organização de lançar novos serviços ou expandir suas operações de maneira eficiente. Mesmo que seus sistemas pareçam estáveis no momento, os riscos financeiros e operacionais de longo prazo decorrentes da manutenção de uma distribuição Linux em fim de vida útil são consideráveis.
Opções disponíveis quando sua distribuição Linux chega ao fim da vida útil (EOL)
Algumas organizações optam por “manter o sistema como está” simplesmente para evitar interrupções imediatas. Essa é a decisão mais arriscada: as vulnerabilidades de segurança se acumulam; é provável que o sistema deixe de atender aos requisitos de conformidade, e a instabilidade operacional aumenta com o tempo. Em grande parte, isso significa que exatamente aquilo contra o qual seus servidores pretendem proteger fica desprotegido, enquanto se espera que nada desastroso aconteça.
Aqui estão as opções disponíveis quando sua distribuição Linux chega ao fim do ciclo de vida ou está se aproximando do fim do ciclo de vida:
1. Soluções de suporte estendido
O suporte estendido prolonga o ciclo de vida de segurança das distribuições Linux, fornecendo correções mesmo após o fim da vida útil. Esse serviço pode ser oferecido pelo fornecedor da distribuição ou por prestadores de serviços terceirizados, como a TuxCare. O Endless Lifecycle Support (ELS) da TuxCare para Linux oferece suporte a 10 distribuições em fim de vida, incluindo:
- CentOS 6, 7, 8
- CentOS Stream 8
- Oracle Linux 6, 7
- Ubuntu 16.04, 18.04, 20.04
- RHEL 7
O ELS da TuxCare oferece uma abordagem prática e flexível para organizações que utilizam distribuições Linux em fim de vida útil (EOL), protegendo os sistemas contra riscos de segurança, conformidade e operacionais, ao mesmo tempo em que permite que as equipes planejem as atualizações de acordo com seu próprio cronograma.
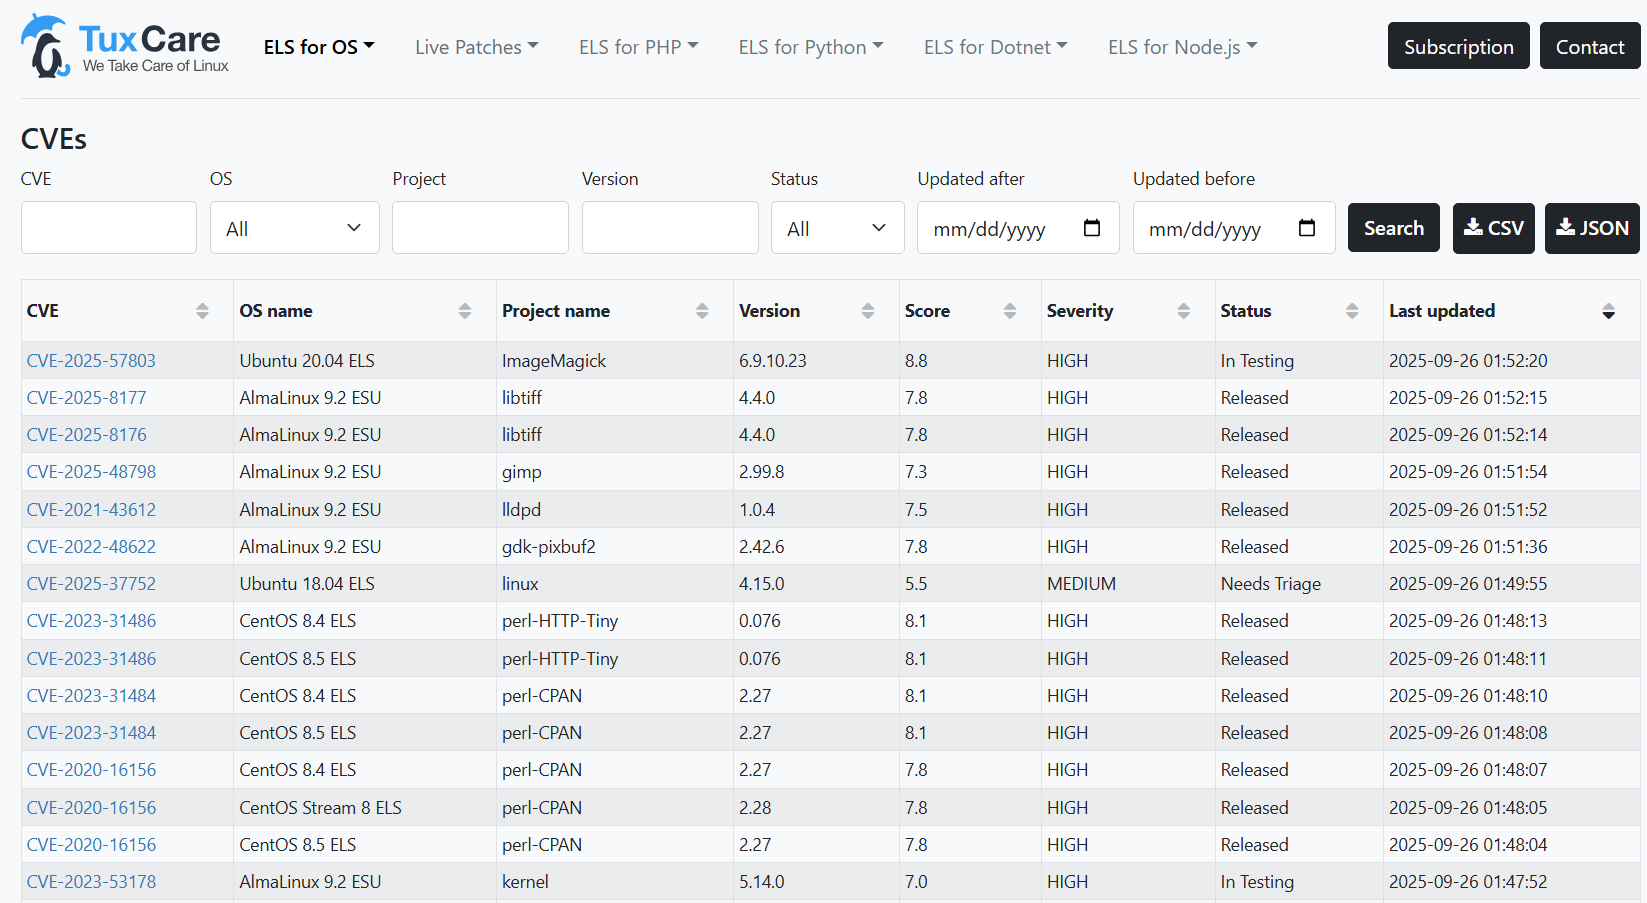
Acesse o painel do CVE para explorar a lista completa de vulnerabilidades corrigidas pelo Endless Lifecycle Support (ELS).
2. Atualize para uma versão mais recente
Essa é a solução mais eficaz, pois atualizar para a próxima versão suportada significa que você continuará recebendo patches de segurança e outras atualizações do fornecedor da distribuição. No entanto, esse processo pode ser complexo, exigindo um planejamento cuidadoso, testes suficientes e tempo para evitar tempo de inatividade ou problemas de compatibilidade. Muitas organizações adiam as atualizações devido aos testes necessários ou à necessidade de reestruturar as aplicações.
3. Migrar para outra distribuição
Em alguns casos, pode não haver um caminho de atualização para a próxima versão suportada. Por exemplo, o CentOS 8 chegou ao fim de seu ciclo de vida em 31 de dezembro de 2021 e foi descontinuado, o que significa que não havia um CentOS 9 para o qual se atualizar. Organizações nessa situação podem considerar a mudança para uma distribuição Linux diferente — de preferência da mesma família, para facilitar a compatibilidade —, embora isso também possa exigir testes e ajustes extensivos.
Para o CentOS Linux, as principais alternativas empresariais incluem AlmaLinux e Rocky Linux. Ambas são compatíveis com o RHEL e oferecem suporte de longo prazo e a estabilidade de que toda organização necessita.
Para obter orientações, consulte o Guia de Migração do CentOS: Uma Transição Sem Problemas para o AlmaLinux, que orienta passo a passo a migração do CentOS 7 ou 8.
Como lidar com o ciclo de vida do fim da vida útil (EOL) do AlmaLinux e do Rocky Linux
Após a descontinuação do CentOS Linux tradicional, o AlmaLinux e o Rocky Linux surgiram como as principais opções para as organizações que estão migrando do CentOS Linux. Essas distribuições ganharam popularidade rapidamente devido à sua natureza livre e de código aberto, à compatibilidade com o RHEL, ao ciclo de vida de 10 anos, à estabilidade de nível empresarial e ao forte apoio da comunidade.
No entanto, ao contrário do RHEL, as versões secundárias do AlmaLinux e do Rocky Linux geralmente têm um período de suporte de apenas seis meses. Quando uma nova versão secundária é lançada — por exemplo, o AlmaLinux OS 9.6 —, a versão anterior (como AlmaLinux OS 9.5) chega imediatamente ao fim de sua vida útil. Esse ciclo curto significa que as organizações que desejam permanecer em uma versão específica por motivos de compatibilidade de aplicativos, regulatórios ou operacionais rapidamente se veem operando sistemas sem suporte.
É aqui que o TuxCare Enterprise Support (TES) entra em cena. O TES prolonga o ciclo de vida de versões secundárias selecionadas por meio das Atualizações de Segurança Estendidas (ESU), garantindo que vulnerabilidades críticas e de alto risco sejam corrigidas e que atualizações em conformidade com a norma FIPS permaneçam disponíveis. Atualmente, ele está disponível para o AlmaLinux 9.2, AlmaLinux 9.6, Rocky Linux 9.6e suporte planejado para a versão 9.10. Ao optar pelo ESU, as organizações podem evitar a pressão de precisar atualizar a cada seis meses.
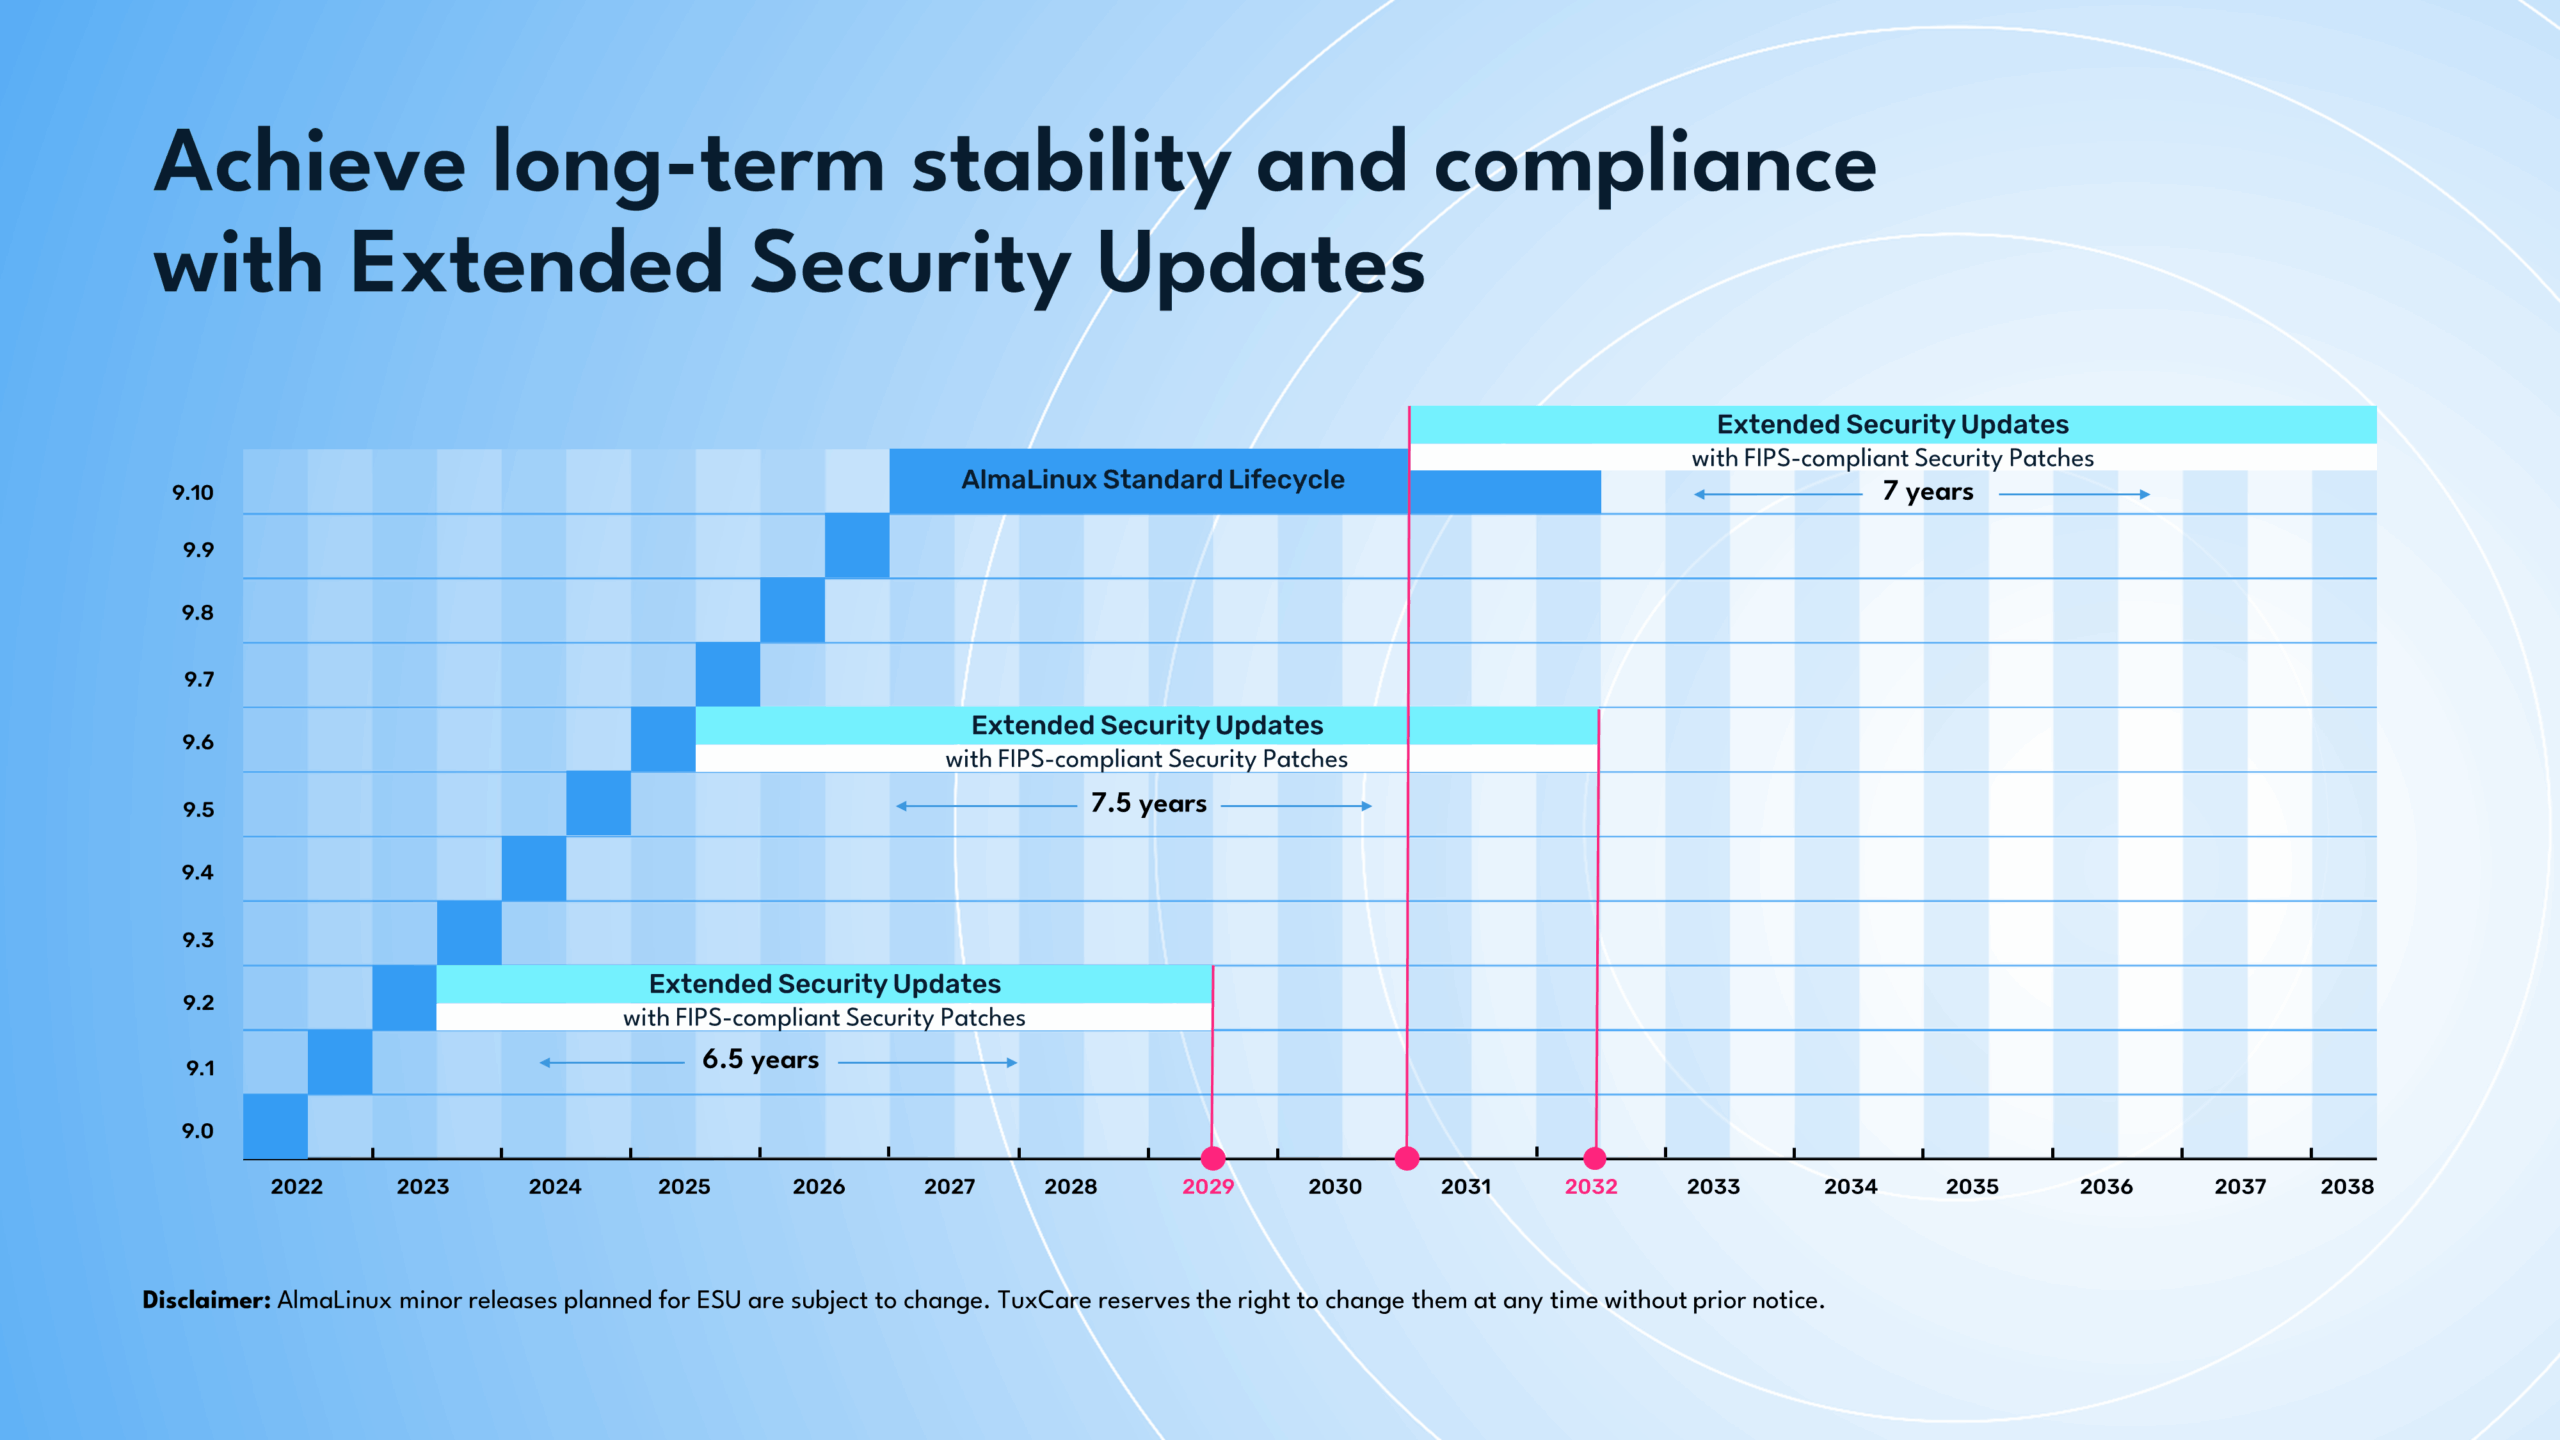
Uma grande vantagem do TES é a flexibilidade:
- As organizações podem adquirir apenas o ESU caso precisem apenas de cobertura de segurança estendida para uma determinada versão secundária.
- Ou então, podem optar por incluir o ESU junto com o Suporte Essencial (repositórios verificados, suporte 24 horas por dia, 7 dias por semana para correção de falhas, suporte de segurança ilimitado para cada versão principal) e Suporte Avançado (suporte pré-pago em pacotes de 5, 10 e 20 horas).
Essa abordagem oferece às empresas controle sobre o nível de suporte de que precisam, permitindo que evitem ciclos de atualização semestralmente que causam interrupções, ao mesmo tempo em que mantêm os sistemas seguros, estáveis e em conformidade com as normas, em seu próprio ritmo.
Para obter detalhes completos, consulte a documentação do Suporte Empresarial da TuxCare.
Proteja seu sistema Linux em fim de vida útil com as soluções da TuxCare
Sejam CVEs críticos sem correção, falhas em auditorias ou tempo de inatividade devido a problemas de compatibilidade, as repercussões do fim da vida útil (EOL) são bem reais — e muitas vezes acabam custando mais do que um suporte proativo.
O Suporte de Ciclo de Vida Ilimitado (ELS) da TuxCare estende as atualizações e a cobertura de segurança além do ciclo de vida do fornecedor para muitas distribuições Linux.
Para o Rocky Linux e o AlmaLinux, o TuxCare Enterprise Support (TES) oferece atualizações de segurança estendidas, patches em conformidade com a norma FIPS e suporte empresarial de nível especializado, para que as organizações possam permanecer na versão secundária de sua preferência e, ao mesmo tempo, continuar protegidas e em conformidade.
Proteja hoje mesmo sua infraestrutura Linux com as soluções da TuxCare e garanta segurança, conformidade e tranquilidade enquanto planeja suas atualizações de acordo com sua própria programação.

