
 Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Dans le monde de l’open source, on se retrouve souvent à jouer à un jeu de « tape-la-taupe » aux enjeux considérables (vous vous souvenez de ces sorties chez Chuck E. Cheese quand on était enfant ?). Nous identifions une vulnérabilité dans un framework spécifique comme Angular v15 ou Vue v2.7.16, nous appliquons un correctif, puis nous passons à autre chose. Mais alors que nous avons sécurisé une porte, le reste de la maison reste grand ouvert. Se concentrer uniquement sur les correctifs spécifiques à un langage crée un faux sentiment de sécurité qui laisse les organisations vulnérables aux risques plus larges, souvent invisibles, présents dans les écosystèmes logiciels modernes.
On estime que l'open source représente environ 70 à 90 % du code des applications modernes. Lorsque vous gérez une pile de production, vous n'utilisez pas simplement « un langage » ; vous évoluez au sein d'un écosystème complet, comme JavaScript (npm) ou Python (PyPI). Et ces écosystèmes recèlent souvent la prochaine attaque à laquelle vous ne vous êtes même pas encore préparé.
Le problème du « tri sélectif »
Lorsque les équipes se concentrent uniquement sur la mise à jour des bibliothèques les plus en vue — par exemple, en ne sécurisant qu’Angular v15 tout en ignorant les centaines d’autres dépendances du registre npm, comme rxjs —, elles créent d’importants angles morts. Les attaques par la chaîne d’approvisionnement, telles que le typosquatting, la confusion entre dépendances, les scripts d’installation malveillants et les artefacts altérés, sont désormais monnaie courante. Ces attaques ne ciblent pas toujours la technologie la plus en vogue de votre pile ; elles visent le maillon le plus faible.
En couvrant l’ensemble de l’écosystème avec SecureChain, vous couvrez tous les cas de figure au lieu de devoir choisir au cas par cas les bibliothèques spécifiques à corriger. Considérez SecureChain comme une armure protectrice qui entoure l’ensemble de l’écosystème des paquets que vous installez. Cela réduit considérablement le risque de passer à côté d’une vulnérabilité critique simplement parce qu’elle ne figurait pas sur la « liste des priorités » de ce mois-là.
Le problème de la transitivité
Lorsque vous installez un paquet via npm ou un autre registre de paquets, vous installez par la même occasion TOUT… enfin, presque tout ce dont ce paquet a besoin. Si vous consultez le fichier package.json de votre projet, vous verrez une liste de vos dépendances directes (l’arborescence transitive complète se trouve dans votre fichier package-lock.json). Bien que cela puisse varier d’un cas à l’autre, cela devrait ressembler à quelque chose comme ceci :
"dependencies": {
  "@angular/common": "^20.3.0",
  "@angular/compiler": "^20.3.0",
  "@angular/core": "^20.3.0",
  "@angular/forms": "^20.3.0",
  "@angular/platform-browser": "^20.3.0",
  "@angular/router": "^20.3.0",
  "rxjs": "~7.8.0",
  "tslib": "^2.3.0",
  "zone.js": "~0.15.0"
}
Ces paquets de niveau supérieur sont toujours pris en charge ; les correctifs critiques seront donc fournis par les responsables de maintenance. Je vous recommande tout de même de « verrouiller » les versions en supprimant les accents circonflexes (^) et les tildes (~) afin d’éviter toute mise à jour inattendue. Gardez simplement à l’esprit que cela ne fixe que vos dépendances directes ; c’est en validant votre fichier package-lock.json (et en utilisant npm ci dans vos pipelines) que vous verrouillez réellement l’arborescence complète. Le véritable risque se situe toutefois plus en profondeur. Si nous naviguons vers le paquet rxjs dans le dossier node_modules et ouvrons son fichier package.json, nous pouvons observer une dépendance transitive à l’œuvre :
"dependencies": {
  "tslib": "^2.1.0"
}
Le problème des colis
Si nous développons une application Angular et que nous souhaitons y intégrer Lucide, nous devons nous rendre sur npm pour l'installer. À ce stade, Lucide devient une dépendance directe. Vous pouvez utiliser Lucide avec n'importe laquelle de ces bibliothèques ou de ces frameworks JavaScript :
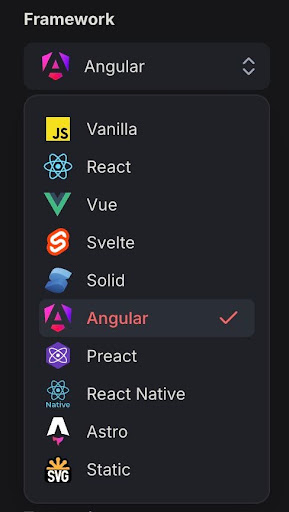
Lucide est une bibliothèque d’icônes open source qui propose plus de 1 600 icônes SVG à utiliser dans vos projets. Voici à quoi ressemble concrètement la mise à jour spécifique à chaque langage : vous installez Lucide, et si une vulnérabilité apparaît, vous devez alors trouver le correctif et l’appliquer vous-même. La stratégie de correction et de sécurisation se concentre sur le paquet individuel, et non sur l’écosystème. (Au moment de la rédaction de cet article, npm audit ne signale aucune vulnérabilité connue pour @lucide/[email protected], bien qu’un audit « propre » ne couvre que les avis de sécurité rendus publics.)
Le flux de travail DX
L'un des principaux obstacles au maintien de la sécurité des systèmes réside dans les difficultés que cela engendre pour les développeurs. L'application manuelle de correctifs implique souvent de consulter la documentation, de copier des lignes de dépendances et de supprimer les dossiers `node_modules` et le fichier `package-lock.json`, simplement pour réinstaller le tout avec `npm install`, puis de croiser les doigts en espérant que rien ne plante. `npm install` va tout régler, n'est-ce pas ? Pas tout à fait.
La solution pour l'écosystème
Nous savons qu’à un moment donné, voire dès les premières étapes de notre projet, nous allons utiliser Lucide comme bibliothèque d’icônes. Ne serait-ce pas formidable de pouvoir l’intégrer au même titre que n’importe quel autre package JS, y compris n’importe quelle bibliothèque ou framework JS de notre choix, qu’il soit en fin de vie (EOL) ou non ? Tout ce qui se trouve sur npm sous un même toit, vérifié, testé contre les logiciels malveillants et protégé ? C’est possible grâce à SecureChain.
SecureChain protège l'ensemble de l'écosystème des paquets (y compris les dépendances transitives) plutôt que d'agir au cas par cas, par langage ou par framework. Vous vous souvenez du problème des dépendances transitives évoqué plus haut ? Désormais, toutes vos dépendances directes et transitives peuvent être sécurisées et isolées de la chaîne d'approvisionnement publique ; ainsi, les vulnérabilités existantes ou nouvellement découvertes ont beaucoup moins de chances d'atteindre votre projet.
La protection des écosystèmes assurée par SecureChain s'applique à tous les niveaux de la pile. Que vous développiez votre application en Python, Java, JavaScript, PHP, Go ou Rust, SecureChain élimine les vulnérabilités de la chaîne d'approvisionnement et garantit la sécurité de votre application avant et après la fin de vie de ses composants.
La protection à l'échelle de l'écosystème offerte par SecureChain élimine ce casse-tête. Pour un développeur, cela signifie :
- Pas de casse-tête linguistique : vous n'avez pas à vous soucier des nuances spécifiques de chaque framework, bibliothèque ou paquet que vous utilisez ; s'il fait partie d'un écosystème donné, il bénéficie de la même protection.
- Mêmes outils, mêmes workflows : SecureChain est une solution prête à l'emploi. Il suffit de la configurer une seule fois dans votre gestionnaire de paquets pour que vos builds et vos pipelines continuent de fonctionner comme avant. Vous continuez à utiliser les outils que vous connaissez, tels que npm, PyPI, etc., tandis que TuxCare gère les risques liés à la chaîne d'approvisionnement en arrière-plan.
- Réduction des changements de contexte : en automatisant le remplacement des dépendances et en installant directement les paquets corrigés, les développeurs peuvent rester concentrés sur leur travail.
Une protection complète, de l'installation jusqu'à la fin de vie du produit
SecureChain redéfinit la sécurité open source en proposant une couche d'adoption fiable associée à une sécurité opérationnelle ininterrompue. Il ne s'agit pas simplement d'appliquer un correctif, mais bien de prendre en charge l'ensemble du cycle de vie du paquet :
- Sources vérifiées : chaque paquet est reconstitué à partir de sources vérifiées dans un environnement contrôlé et analysé à la recherche de logiciels malveillants connus.
- Corrections en continu : à mesure que de nouvelles vulnérabilités (CVE) sont identifiées, les ingénieurs de TuxCare appliquent en permanence des correctifs aux paquets, en utilisant les correctifs fournis par les développeurs en amont ou en proposant les leurs lorsque ceux-ci ne suffisent pas.
- Assistance avant et après la fin de vie (EOL) : la couverture commence avant qu’un progiciel n’atteigne sa fin de vie et se poursuit au-delà, comblant ainsi une lacune critique pour les organisations qui s’appuient sur des infrastructures héritées.
Conclusion
Se concentrer sur un seul langage, un seul framework ou un seul package revient à fermer sa porte d’entrée à clé tout en laissant les fenêtres grandes ouvertes. En adoptant une approche globale de l’écosystème avec SecureChain, vous passez d’une stratégie réactive de correctifs, semblable au jeu du « tape-la-taupe », à une vision proactive et globale de la sécurité. Cela simplifie la vie des développeurs, renforce la chaîne d’approvisionnement et garantit la sécurité de votre pile de production bien après que les fournisseurs et la communauté soient passés à autre chose.