
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


En el mundo del código abierto, a menudo nos vemos envueltos en una partida de «golpea al topo» en la que hay mucho en juego (¿os acordáis de aquellas visitas a Chuck E. Cheese cuando éramos niños?). Identificamos una vulnerabilidad en un marco específico, como Angular v15 o Vue v2.7.16, aplicamos un parche y seguimos adelante. Pero, aunque hayamos cerrado una puerta, el resto de la casa sigue abierto de par en par. Centrarse únicamente en los parches específicos para cada lenguaje crea una falsa sensación de seguridad que deja a las organizaciones expuestas a los riesgos más amplios, y a menudo invisibles, de los ecosistemas de software modernos.
Se calcula que el código abierto representa aproximadamente entre el 70 % y el 90 % del código de las aplicaciones modernas. Cuando gestionas una pila de producción, no te limitas a utilizar «un lenguaje», sino que operas dentro de todo un ecosistema, como JavaScript (npm) o Python (PyPI). Y esos ecosistemas suelen esconder el próximo ataque que aún ni siquiera has previsto.
El problema de «seleccionar y elegir»
Cuando los equipos se centran únicamente en aplicar parches a bibliotecas muy conocidas —por ejemplo, protegiendo solo Angular v15 e ignorando los cientos de otras dependencias del registro npm, como rxjs—, crean importantes puntos ciegos. Los ataques a la cadena de suministro, como el typosquatting, la confusión de dependencias, los scripts de instalación maliciosos y los artefactos manipulados, son ahora la norma. Estos ataques no siempre se dirigen a la última novedad de tu pila; se dirigen al eslabón más débil.
Al cubrir todo el ecosistema con SecureChain, te aseguras de tener todo bajo control, en lugar de tener que seleccionar qué biblioteca concreta hay que parchear. Piensa en SecureChain como una coraza que rodea todo el ecosistema de paquetes que incorporas. Reduce drásticamente el riesgo de pasar por alto una vulnerabilidad crítica simplemente porque no figuraba en la «lista de prioridades» de ese mes.
El problema de la transitividad
Cuando instalas un paquete a través de npm u otro repositorio de paquetes, estás instalando, por naturaleza, TODO… bueno, casi todo aquello de lo que depende el paquete. Si echas un vistazo al archivo package.json de tu proyecto, verás una lista de tus dependencias directas (el árbol transitivo completo se encuentra en tu archivo package-lock.json). Aunque puede variar según el caso, debería tener un aspecto similar a este:
"dependencies": {
  "@angular/common": "^20.3.0",
  "@angular/compiler": "^20.3.0",
  "@angular/core": "^20.3.0",
  "@angular/forms": "^20.3.0",
  "@angular/platform-browser": "^20.3.0",
  "@angular/router": "^20.3.0",
  "rxjs": "~7.8.0",
  "tslib": "^2.3.0",
  "zone.js": "~0.15.0"
}
Estos paquetes de nivel superior siguen recibiendo soporte, por lo que los mantenedores proporcionarán los parches críticos. Aun así, te recomiendo fijar las versiones eliminando los signos de intercalación (^) y las tildes (~) para evitar actualizaciones inesperadas. Ten en cuenta que esto solo fija tus dependencias directas; lo que realmente bloquea todo el árbol es confirmar tu archivo package-lock.json (y utilizar npm ci en tus pipelines). Sin embargo, el verdadero riesgo se encuentra más allá. Si nos desplazamos hasta el paquete rxjs en la carpeta node_modules y abrimos su archivo package.json, podemos ver una dependencia transitiva en acción:
"dependencies": {
  "tslib": "^2.1.0"
}
El problema del paquete
Si estamos desarrollando una aplicación de Angular y queremos utilizar Lucide en ella, tenemos que acudir a npm para instalarlo. En ese momento, se convierte en una dependencia directa. Puedes utilizar Lucide con cualquiera de estas bibliotecas o marcos de trabajo de JavaScript:
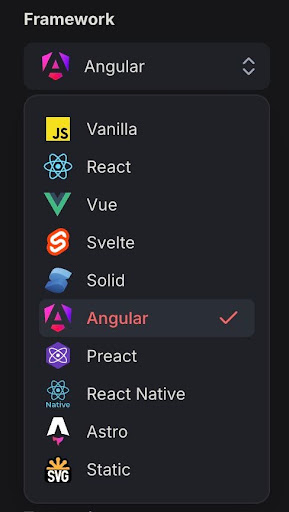
Lucide es una biblioteca de iconos de código abierto que ofrece más de 1.600 iconos SVG para utilizar en tus proyectos. Así es como funciona en la práctica la aplicación de parches específicos para cada lenguaje: instalas Lucide y, si surge una vulnerabilidad, tienes que buscar el parche e implementarlo tú mismo. La estrategia de aplicación de parches y seguridad se centra en el paquete individual, no en el ecosistema. (En el momento de redactar este artículo, npm audit no informa de vulnerabilidades conocidas para @lucide/[email protected], aunque una auditoría «limpia» solo tiene en cuenta los avisos divulgados públicamente).
El flujo de trabajo de DX
Uno de los mayores obstáculos para mantener la seguridad de los sistemas es la molestia que supone para los desarrolladores. La aplicación manual de parches suele implicar consultar la documentación, copiar líneas de dependencias y eliminar los directorios `node_modules` y el archivo `package-lock.json` solo para volver a instalar con `npm install`, y luego cruzar los dedos y esperar que nada falle. `npm install` lo arreglará todo, ¿verdad? Pues no del todo.
La solución para el ecosistema
Sabemos que, en algún momento, o incluso desde las primeras fases de nuestro proyecto, vamos a utilizar Lucide como biblioteca de iconos. ¿No sería estupendo poder incorporarla junto con cualquier otro paquete de JS, incluyendo cualquier tipo de biblioteca o marco de trabajo de JS que queramos, tanto si está en fase de fin de vida útil (EOL) como si no? ¿Todo lo que hay en npm bajo un mismo techo, verificado, libre de malware y protegido? Con SecureChain, es posible.
SecureChain protege todo el ecosistema de paquetes (incluidas las dependencias transitivas), en lugar de actuar por lenguajes o por marcos de trabajo. ¿Recuerdas el problema de las dependencias transitivas que hemos mencionado anteriormente? Ahora todas tus dependencias directas y transitivas pueden protegerse y aislarse de la cadena de suministro pública, por lo que es mucho menos probable que las vulnerabilidades existentes y las recién descubiertas lleguen a afectar a tu proyecto.
La protección del ecosistema que ofrece SecureChain funciona en toda la pila. No importa si estás desarrollando tu aplicación con Python, Java, JavaScript, PHP, Go o Rust: SecureChain elimina las vulnerabilidades de la cadena de suministro y mantiene tu aplicación segura tanto antes como después de que sus componentes lleguen al final de su vida útil.
La protección de todo el ecosistema que ofrece SecureChain elimina ese quebradero de cabeza. Para un desarrollador, esto significa:
- Sin complicaciones con los lenguajes: no tienes que preocuparte por los matices específicos de cada marco, biblioteca o paquete que utilices; si forma parte de un ecosistema determinado, queda amparado por la misma protección.
- Las mismas herramientas, los mismos flujos de trabajo: SecureChain es una solución lista para usar. Basta con configurarlo una vez en tu gestor de paquetes y tus compilaciones y procesos de trabajo seguirán como hasta ahora. Seguirás utilizando las herramientas que ya conoces, como npm, PyPI, etc., mientras TuxCare se encarga de gestionar los riesgos de la cadena de suministro en segundo plano.
- Menos cambios de contexto: al automatizar la sustitución de dependencias e instalar directamente los paquetes parcheados, los desarrolladores pueden mantener su ritmo de trabajo.
Amplia protección desde la instalación hasta el fin de la vida útil
SecureChain redefine la seguridad del código abierto al ofrecer una capa de adopción fiable combinada con una seguridad operativa ininterrumpida. No se trata solo de aplicar un parche, sino de todo el ciclo de vida del paquete:
- Fuentes verificadas: Cada paquete se reconstruye a partir de fuentes verificadas en un entorno controlado y se analiza en busca de malware conocido.
- Aplicación continua de parches: A medida que surgen nuevas vulnerabilidades (CVE), los ingenieros de TuxCare aplican parches a los paquetes de forma continua, utilizando las correcciones del proyecto original o aportando las nuestras propias cuando estas no son suficientes.
- Soporte antes y después del fin de vida útil (EOL): La cobertura comienza antes de que un paquete llegue al fin de su vida útil y continúa más allá de ese momento, lo que subsana una carencia fundamental para las organizaciones que dependen de marcos heredados.
Reflexiones finales
Centrarse en un único lenguaje, marco o paquete es como cerrar con llave la puerta principal pero dejar las ventanas abiertas de par en par. Al adoptar un enfoque que abarca todo el ecosistema con SecureChain, se pasa de aplicar parches de forma reactiva, al estilo del «juego del topo», a una visión de seguridad proactiva y integral. Esto simplifica el trabajo del desarrollador, refuerza la cadena de suministro y mantiene segura tu pila de producción mucho después de que los proveedores y la comunidad hayan pasado a otras cosas.