
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


No mundo do código aberto, muitas vezes nos vemos envolvidos em um jogo de “bate na toupeira” de alto risco (lembra daquelas idas ao Chuck E. Cheese quando éramos crianças?). Identificamos uma vulnerabilidade em uma estrutura específica, como o Angular v15 ou o Vue v2.7.16, aplicamos um patch e seguimos em frente. Mas, embora tenhamos protegido uma porta, o resto da casa continua de portas abertas. Concentrar-se exclusivamente em patches específicos para cada linguagem cria uma falsa sensação de segurança que deixa as organizações vulneráveis aos riscos mais amplos — e muitas vezes invisíveis — dos ecossistemas de software modernos.
Estima-se que o código aberto represente cerca de 70% a 90% do código em aplicativos modernos. Ao gerenciar uma pilha de produção, você não está apenas usando “uma linguagem”; está operando dentro de um ecossistema completo, como o JavaScript (npm) ou o Python (PyPI). E esses ecossistemas muitas vezes escondem o próximo ataque que você ainda nem imaginou.
O problema de “escolher a dedo”
Quando as equipes se concentram apenas em aplicar patches em bibliotecas de grande visibilidade — por exemplo, protegendo apenas o Angular v15 e ignorando as centenas de outras dependências no registro do npm, como o rxjs —, elas criam pontos cegos significativos. Ataques à cadeia de suprimentos, como typosquatting, confusão de dependências, scripts de instalação maliciosos e artefatos adulterados, são hoje a regra. Esses ataques nem sempre têm como alvo a novidade do momento em sua pilha de tecnologias; eles visam o elo mais fraco.
Ao abranger todo o ecossistema com o SecureChain, você garante uma proteção completa, em vez de ter que selecionar manualmente quais bibliotecas específicas receberão correções. Pense no SecureChain como uma cúpula de proteção ao redor de todo o ecossistema de pacotes que você utiliza. Isso reduz drasticamente o risco de deixar passar uma vulnerabilidade crítica simplesmente porque ela não estava na “lista de prioridades” daquele mês.
O Problema da Transitividade
Quando você instala um pacote via npm ou outro repositório de pacotes, acaba, por natureza, trazendo TUDO… bem, praticamente tudo de que o pacote depende. Se você der uma olhada no arquivo package.json do seu projeto, verá uma lista das suas dependências diretas (a árvore transitiva completa está no arquivo package-lock.json). Embora possa variar de caso para caso, ela deve ficar mais ou menos assim:
"dependencies": {
  "@angular/common": "^20.3.0",
  "@angular/compiler": "^20.3.0",
  "@angular/core": "^20.3.0",
  "@angular/forms": "^20.3.0",
  "@angular/platform-browser": "^20.3.0",
  "@angular/router": "^20.3.0",
  "rxjs": "~7.8.0",
  "tslib": "^2.3.0",
  "zone.js": "~0.15.0"
}
Esses pacotes de nível superior ainda recebem suporte, portanto, os patches críticos serão fornecidos pelos mantenedores. Ainda assim, sugiro fixar as versões removendo os símbolos de cerquilha (^) e til (~) para evitar atualizações inesperadas. Lembre-se de que isso fixa apenas suas dependências diretas; é o commit do seu `package-lock.json` (e o uso do `npm ci` em seus pipelines) que realmente bloqueia a árvore completa. O risco real, porém, está mais profundo. Se navegarmos até o pacote `rxjs` na pasta `node_modules ` e abrirmos seu `package.json`, podemos ver uma dependência transitiva em ação:
"dependencies": {
  "tslib": "^2.1.0"
}
O Problema da Embalagem
Se estivermos desenvolvendo um aplicativo Angular e quisermos usar o Lucide nele, precisamos acessar o npm para instalá-lo. Nesse momento, ele se torna uma dependência direta. Você pode usar o Lucide com qualquer uma destas bibliotecas/frameworks de JavaScript:
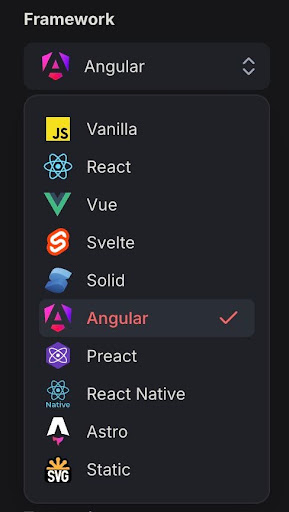
O Lucide é uma biblioteca de ícones de código aberto que oferece mais de 1.600 ícones SVG para uso em seus projetos. É assim que a aplicação de patches específicos para cada linguagem funciona na prática: você instala o Lucide e, se surgir uma vulnerabilidade, precisa encontrar o patch e implementá-lo por conta própria. O foco está no pacote individual, e não no ecossistema, como estratégia de correção e segurança. (No momento da redação deste artigo, o npm audit não relata vulnerabilidades conhecidas para @lucide/[email protected], embora uma auditoria sem falhas abranja apenas alertas divulgados publicamente.)
O fluxo de trabalho DX
Um dos maiores obstáculos para manter sistemas seguros é o incômodo que isso causa aos desenvolvedores. A aplicação manual de patches geralmente envolve consultar a documentação, copiar linhas de dependências e excluir os diretórios `node_modules` e o arquivo `package-lock.json` apenas para reinstalar com o comando `npm install`, e depois cruzar os dedos e torcer para que nada dê errado. O `npm install` vai resolver tudo, certo? Nem tanto.
A Solução para o Ecossistema
Sabemos que, em algum momento — ou até mesmo desde as etapas iniciais do nosso projeto —, vamos usar o Lucide como nossa biblioteca de ícones. Não seria ótimo se pudéssemos incorporá-la junto com qualquer outro pacote JS, incluindo qualquer tipo de biblioteca ou framework JS que quisermos, esteja ele antes ou depois do EOL (fim da vida útil)? Tudo no npm sob um único teto, verificado, testado contra malware e protegido? Com o SecureChain, isso é possível.
O SecureChain protege todo o ecossistema de pacotes (incluindo dependências transitivas), em vez de atuar apenas por linguagem ou por framework. Lembra-se do problema das dependências transitivas mencionado acima? Agora, todas as suas dependências diretas e transitivas podem ser protegidas e isoladas da cadeia de suprimentos pública, de modo que as vulnerabilidades existentes e as recém-descobertas têm muito menos chances de chegar ao seu projeto.
A proteção do ecossistema oferecida pelo SecureChain atua em toda a pilha de tecnologia. Não importa se você está desenvolvendo seu aplicativo em Python, Java, JavaScript, PHP, Go ou Rust — o SecureChain elimina as vulnerabilidades da cadeia de suprimentos e mantém seu aplicativo seguro antes e depois que seus componentes chegam ao fim da vida útil.
A proteção em todo o ecossistema por meio do SecureChain resolve o problema. Para um desenvolvedor, isso significa:
- Sem confusão de linguagens: você não precisa se preocupar com as nuances específicas de cada framework, biblioteca ou pacote que utiliza; se estiver em um determinado ecossistema, ele está sob a mesma proteção.
- Mesmas ferramentas, mesmos fluxos de trabalho: o SecureChain é uma solução pronta para uso. Basta configurá-lo uma vez no seu gerenciador de pacotes, e suas compilações e pipelines continuarão funcionando como antes. Você continua usando as ferramentas com as quais está acostumado, como npm, PyPI etc., enquanto a TuxCare gerencia os riscos da cadeia de suprimentos em segundo plano.
- Menos trocas de contexto: ao automatizar a substituição de dependências e instalar diretamente os pacotes corrigidos, os desenvolvedores podem manter o ritmo de trabalho.
Ampla proteção, desde a instalação até o fim da vida útil
A SecureChain redefine a segurança de código aberto ao oferecer uma camada de adoção confiável combinada com segurança operacional ininterrupta. Não se trata apenas de aplicar um patch; trata-se de todo o ciclo de vida do pacote:
- Fontes verificadas: Cada pacote é reconstruído a partir de uma fonte verificada em um ambiente controlado e submetido a varredura para detectar malware conhecido.
- Correções contínuas: À medida que surgem novos CVEs, os engenheiros da TuxCare aplicam correções contínuas aos pacotes, utilizando correções do upstream ou contribuindo com as nossas próprias quando o upstream não é suficiente.
- Suporte pré e pós-fim de vida útil (EOL): A cobertura começa antes que um pacote chegue ao fim de vida útil e continua após esse momento, preenchendo uma lacuna crítica para organizações que dependem de estruturas legadas.
Considerações finais
Concentrar-se em uma única linguagem, estrutura ou pacote é como trancar a porta da frente, mas deixar as janelas totalmente abertas. Ao adotar uma abordagem abrangente do ecossistema com o SecureChain, você passa de correções reativas do tipo “bate na toupeira” para uma visão proativa e integrada de segurança. Isso simplifica a vida do desenvolvedor, fortalece a cadeia de suprimentos e mantém sua pilha de produção segura muito tempo depois que os fornecedores e a comunidade já tiverem seguido em frente.