
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


In der Welt von Open Source befinden wir uns oft in einer Art „Whack-a-Mole“-Spiel mit hohem Einsatz (erinnert ihr euch noch an die Ausflüge zu Chuck E. Cheese als Kinder?). Wir identifizieren eine Schwachstelle in einem bestimmten Framework wie Angular v15 oder Vue v2.7.16, installieren einen Patch und machen weiter. Doch während wir eine Tür gesichert haben, bleibt der Rest des Hauses weit offen. Sich ausschließlich auf sprachspezifische Patches zu konzentrieren, schafft ein falsches Sicherheitsgefühl, das Unternehmen anfällig für die umfassenderen, oft unsichtbaren Risiken in modernen Software-Ökosystemen macht.
Schätzungen zufolge machen Open-Source-Komponenten etwa 70–90 % des Codes in modernen Anwendungen aus. Wenn Sie einen Produktions-Stack verwalten, verwenden Sie nicht einfach nur „eine Sprache“, sondern agieren innerhalb eines ganzen Ökosystems wie JavaScript (npm) oder Python (PyPI). Und in diesen Ökosystemen lauert oft schon der nächste Angriff, mit dem Sie noch gar nicht gerechnet haben.
Das Problem mit dem „Sich-das-Beste-Herauspicken“
Wenn Teams sich ausschließlich auf das Patchen bekannter Bibliotheken konzentrieren – beispielsweise nur Angular v15 absichern und dabei die Hunderte anderer Abhängigkeiten im npm-Register, wie rxjs, ignorieren –, schaffen sie erhebliche blinde Flecken. Angriffe auf die Lieferkette, wie Typosquatting, Verwechslungen bei Abhängigkeiten, bösartige Installationsskripte und manipulierte Artefakte, sind mittlerweile an der Tagesordnung. Diese Angriffe zielen nicht immer auf die aktuell angesagteste Komponente in Ihrem Stack ab, sondern auf das schwächste Glied.
Indem Sie das gesamte Ökosystem mit SecureChain abdecken, gehen Sie auf alle Eventualitäten ein, anstatt selektiv zu entscheiden, welche bestimmte Bibliothek gepatcht werden soll. Stellen Sie sich SecureChain als eine Art Schutzhülle vor, die das gesamte Ökosystem der von Ihnen bezogenen Pakete umgibt. Dadurch wird das Risiko drastisch verringert, eine kritische Sicherheitslücke zu übersehen, nur weil sie in diesem Monat nicht auf der „Prioritätenliste“ stand.
Das Transitivitätsproblem
Wenn Sie ein Paket über npm oder eine andere Paket-Registry installieren, ziehen Sie damit automatisch ALLES mit ein … nun ja, zumindest fast alles, worauf das Paket angewiesen ist. Wenn Sie sich die Datei „package.json“ in Ihrem Projekt ansehen, finden Sie dort eine Liste Ihrer direkten Abhängigkeiten (der vollständige transitive Baum ist in Ihrer „package-lock.json“-Datei enthalten). Auch wenn es je nach Projekt unterschiedlich aussehen kann, sollte es in etwa so aussehen:
"dependencies": {
  "@angular/common": "^20.3.0",
  "@angular/compiler": "^20.3.0",
  "@angular/core": "^20.3.0",
  "@angular/forms": "^20.3.0",
  "@angular/platform-browser": "^20.3.0",
  "@angular/router": "^20.3.0",
  "rxjs": "~7.8.0",
  "tslib": "^2.3.0",
  "zone.js": "~0.15.0"
}
Diese Pakete der obersten Ebene werden weiterhin unterstützt, sodass kritische Patches von den Betreuern bereitgestellt werden. Ich würde dennoch empfehlen, die Versionen festzulegen, indem Sie die Carets (^) und Tilden (~) entfernen, um unerwartete Updates zu vermeiden. Beachten Sie jedoch, dass dadurch nur Ihre direkten Abhängigkeiten fixiert werden; erst durch das Committen Ihrer `package-lock.json` (und die Verwendung von `npm ci` in Ihren Pipelines) wird der gesamte Baum tatsächlich fixiert. Das eigentliche Risiko liegt jedoch tiefer. Wenn wir zum `rxjs` -Paket im Ordner `node_modules` navigieren und dessen `package.json` öffnen, sehen wir eine transitive Abhängigkeit in Aktion:
"dependencies": {
  "tslib": "^2.1.0"
}
Das Paketproblem
Wenn wir eine Angular-App entwickeln und Lucide darin nutzen möchten, müssen wir es über npm installieren. Damit wird es zu einer direkten Abhängigkeit. Sie können Lucide mit jeder dieser JS-Bibliotheken bzw. jedes dieser Frameworks verwenden:
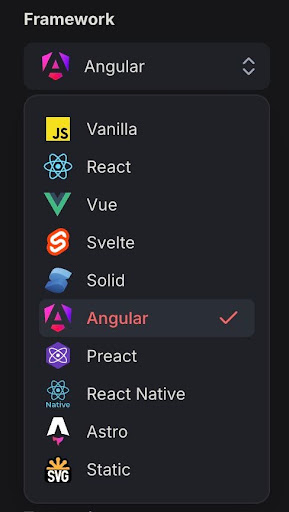
Lucide ist eine Open-Source-Icon-Bibliothek, die über 1.600 SVG-Icons für die Verwendung in Ihren Projekten bereitstellt. So sieht sprachspezifisches Patchen in der Praxis aus: Sie installieren Lucide, und wenn eine Sicherheitslücke auftaucht, müssen Sie nun den Patch finden und selbst implementieren. Der Fokus liegt als Strategie zur Fehlerbehebung und Absicherung auf dem einzelnen Paket, nicht auf dem Ökosystem. (Zum Zeitpunkt der Erstellung dieses Artikels meldet npm audit keine bekannten Sicherheitslücken für @lucide/[email protected], wobei ein „clean audit“ jedoch nur öffentlich bekannt gegebene Sicherheitshinweise abdeckt.)
Der DX-Workflow
Eines der größten Hindernisse für die Aufrechterhaltung sicherer Systeme ist der Aufwand, den dies für Entwickler mit sich bringt. Das manuelle Installieren von Patches bedeutet oft, dass man in der Dokumentation blättern, Abhängigkeitszeilen kopieren und „node_modules“ sowie „package-lock.json“ löschen muss, nur um dann mit „npm install“ eine Neuinstallation durchzuführen – und anschließend die Daumen zu drücken und zu hoffen, dass nichts kaputtgeht. „npm install“ wird doch alles wieder in Ordnung bringen, oder? Nicht ganz.
Die Lösung für das Ökosystem
Wir wissen, dass wir irgendwann – oder sogar schon in der Anfangsphase unseres Projekts – Lucide als unsere Icon-Bibliothek verwenden werden. Wäre es nicht toll, wenn wir diese zusammen mit jedem anderen JS-Paket einbinden könnten, einschließlich jeder beliebigen JS-Bibliothek oder jedes beliebigen Frameworks, ganz gleich, ob vor oder nach dem EOL (End-of-Life)? Alles in npm unter einem einzigen, geprüften, auf Malware getesteten und geschützten Dach? Mit SecureChain ist das möglich.
SecureChain schützt das gesamte Ökosystem der Pakete (einschließlich transitiver Abhängigkeiten), anstatt auf Sprach- oder Framework-Ebene zu arbeiten. Erinnern Sie sich noch an das oben erwähnte Problem der transitiven Abhängigkeiten? Nun können alle Ihre direkten und transitiven Abhängigkeiten gesichert und von der öffentlichen Lieferkette abgeschnitten werden, sodass es weitaus unwahrscheinlicher ist, dass bestehende und neu entdeckte Schwachstellen jemals Ihr Projekt erreichen.
Der von SecureChain gebotene Schutz des Ökosystems erstreckt sich über den gesamten Stack. Ganz gleich, ob Sie Ihre App mit Python, Java, JavaScript, PHP, Go oder Rust entwickeln – SecureChain beseitigt Schwachstellen in der Lieferkette und sorgt dafür, dass Ihre App sowohl vor als auch nach dem Ende des Lebenszyklus ihrer Komponenten sicher bleibt.
Der systemweite Schutz durch SecureChain nimmt den Entwicklern die Kopfschmerzen ab. Für einen Entwickler bedeutet das:
- Kein Sprach-Jonglieren: Sie müssen sich keine Gedanken über die spezifischen Feinheiten jedes einzelnen von Ihnen verwendeten Frameworks, jeder Bibliothek oder jedes Pakets machen; solange es Teil eines bestimmten Ökosystems ist, unterliegt es demselben Schutz.
- Gleiche Tools, gleiche Arbeitsabläufe: SecureChain ist eine Drop-in-Lösung. Sie müssen Ihren Paketmanager nur einmal darauf verweisen, und Ihre Builds und Pipelines laufen wie gewohnt weiter. Sie nutzen weiterhin die Ihnen vertrauten Tools wie npm, PyPI usw., während TuxCare im Hintergrund das Lieferkettenrisiko abdeckt.
- Weniger Kontextwechsel: Durch die Automatisierung des Austauschs von Abhängigkeiten und die direkte Installation gepatchter Pakete können Entwickler ihren Arbeitsfluss aufrechterhalten.
Umfassender Schutz von der Installation bis zum Ende der Lebensdauer
SecureChain setzt neue Maßstäbe in der Open-Source-Sicherheit, indem es eine vertrauenswürdige Einführungsschicht in Verbindung mit unterbrechungsfreier Betriebssicherheit bietet. Dabei geht es nicht nur um das Anwenden eines Patches, sondern um den gesamten Lebenszyklus des Pakets:
- Geprüfte Quellen: Jedes Paket wird unter kontrollierten Bedingungen aus geprüften Quellen neu erstellt und auf bekannte Schadsoftware überprüft.
- Kontinuierliche Fehlerbehebung: Sobald neue CVEs bekannt werden, führen die Entwickler von TuxCare kontinuierlich Fehlerbehebungen an den Paketen durch – entweder mithilfe von Korrekturen aus dem Upstream-Projekt oder durch eigene Beiträge, wenn diese nicht ausreichen.
- Support vor und nach dem EOL: Der Support beginnt bereits vor dem Ende der Lebensdauer eines Pakets und wird auch danach fortgesetzt, wodurch eine entscheidende Lücke für Unternehmen geschlossen wird, die auf ältere Frameworks angewiesen sind.
Abschließende Gedanken
Sich auf eine einzige Sprache, ein einziges Framework oder ein einziges Paket zu konzentrieren, ist so, als würde man die Haustür abschließen, aber die Fenster weit offen lassen. Durch den Übergang zu einem ökosystemweiten Ansatz mit SecureChain wechseln Sie von reaktiven „Whack-a-Mole“-Patches zu einem proaktiven, ganzheitlichen Sicherheitskonzept. Das vereinfacht die Arbeit der Entwickler, stärkt die Lieferkette und sorgt dafür, dass Ihr Produktions-Stack auch noch lange nach dem Ende der Unterstützung durch Anbieter und Community sicher bleibt.