
 Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- KernelCare applique des correctifs de sécurité à un noyau en cours d'exécution sans redémarrage ni interruption de service.
- L'intégration du correctif en direct KernelCare implique un processus d'installation simple à l'aide d'une seule commande.
- KernelCare permet le déploiement automatisé de correctifs en direct sur toutes les principales distributions Linux.
La plupart mises à jour de sécurité du noyau Linux nécessitent un redémarrage du système. Pour éviter toute interruption de service, les équipes informatiques planifient ces redémarrages pendant les fenêtres de maintenance, souvent tard dans la nuit ou le week-end, afin de ne pas perturber les utilisateurs.
Pendant que les équipes attendent une fenêtre prévue, les systèmes restent exposés. Les vulnérabilités connues ne sont pas corrigées, ce qui crée un écart entre le moment où un correctif est disponible et celui où il est appliqué. Les équipes de sécurité veulent appliquer les correctifs immédiatement. Les équipes opérationnelles doivent protéger la disponibilité. Cette tension ralentit la réponse et augmente les risques.
Le patching en direct résout ce problème. Il applique des correctifs de sécurité au noyau Linux en cours d'exécution sans arrêter le système ni redémarrer les services.
Cet article explique comment se déroule concrètement l'intégration de KernelCare et ce à quoi les entreprises peuvent s'attendre lorsqu'elles mettent en œuvre des correctifs sans redémarrage avec TuxCare.
Préoccupations courantes avant la mise en œuvre des correctifs sans redémarrage
Les équipes comprennent l'intérêt des correctifs sans redémarrage, mais elles hésitent souvent en raison du risque opérationnel.
Stabilité du noyau
Certains administrateurs craignent que l'application de modifications à un noyau en cours d'exécution puisse provoquer des plantages ou des comportements indéfinis. Les mises à jour traditionnelles du noyau nécessitent un redémarrage. La suppression de cette étape peut sembler dangereuse pour ceux qui sont habitués à une maintenance standard.
Contrôle et synchronisation
Les équipes de sécurité veulent des correctifs rapides, mais les équipes opérationnelles ont besoin d'une gestion prévisible des changements. Les mises à jour automatisées peuvent faire craindre que des changements surviennent sans examen préalable ou en dehors des délais approuvés.
Capacités de restauration
Si un correctif pose problème, les équipes doivent pouvoir le supprimer immédiatement. Sans procédure de restauration claire, l'application de correctifs en direct semble plus risquée qu'un processus traditionnel basé sur le redémarrage.
Environnements complexes
Il existe souvent des limites pratiques dans les configurations d'entreprise. Les réseaux isolés, les règles de conformité strictes et les politiques de déploiement progressif amènent les équipes à se demander si les correctifs sans redémarrage sont adaptés à leurs flux de travail existants.
Ce que vous déployez réellement lorsque vous intégrez KernelCare
Onboarding KernelCare introduit un petit nombre de composants qui fonctionnent ensemble pour fournir des correctifs en direct sans interrompre les services en cours d'exécution.
L'application client
Vous installez une application client légère sur chaque machine. Elle vérifie toutes les 4 heures si de nouveaux correctifs sont disponibles, les vérifie et applique les correctifs disponibles au noyau en cours d'exécution. Le processus ne nécessite aucun redémarrage ni relance du service et s'exécute silencieusement en arrière-plan.
Vous pouvez également exécuter la mise à jour manuellement à l'aide de la commande suivante :
# kcarectl --update
L'utilitaire kcarectl permet aux administrateurs d'afficher les informations relatives aux correctifs, de télécharger et d'appliquer des correctifs, et de répertorier les correctifs appliqués.
Vous trouverez toutes les options de ligne de commande disponibles dans la documentation.
La source du patch
L'agent KernelCare a besoin d'une source pour trouver et télécharger les mises à jour. Vous avez deux options :
Portail TuxCare : Référentiel cloud hébergé par TuxCare. Il s'agit du choix par défaut pour la plupart des utilisateurs.
ePortal : Une console de gestion Web pour KernelCare qui vous permet de distribuer des correctifs à des serveurs sans accès Internet.
Étape par étape : à quoi ressemble le processus d'intégration ?
Étape 1 : Installation de KernelCare
L'installation de KernelCare nécessite une seule commande en tant qu'utilisateur root. Vous pouvez utiliser curl ou wget pour obtenir le programme d'installation à partir des serveurs TuxCare.
# curl -s -L https://kernelcare.com/installer | bash
Le script installe l'agent et enregistre l'appareil. Ce processus prend quelques minutes.

Étape 2 : Activer le produit
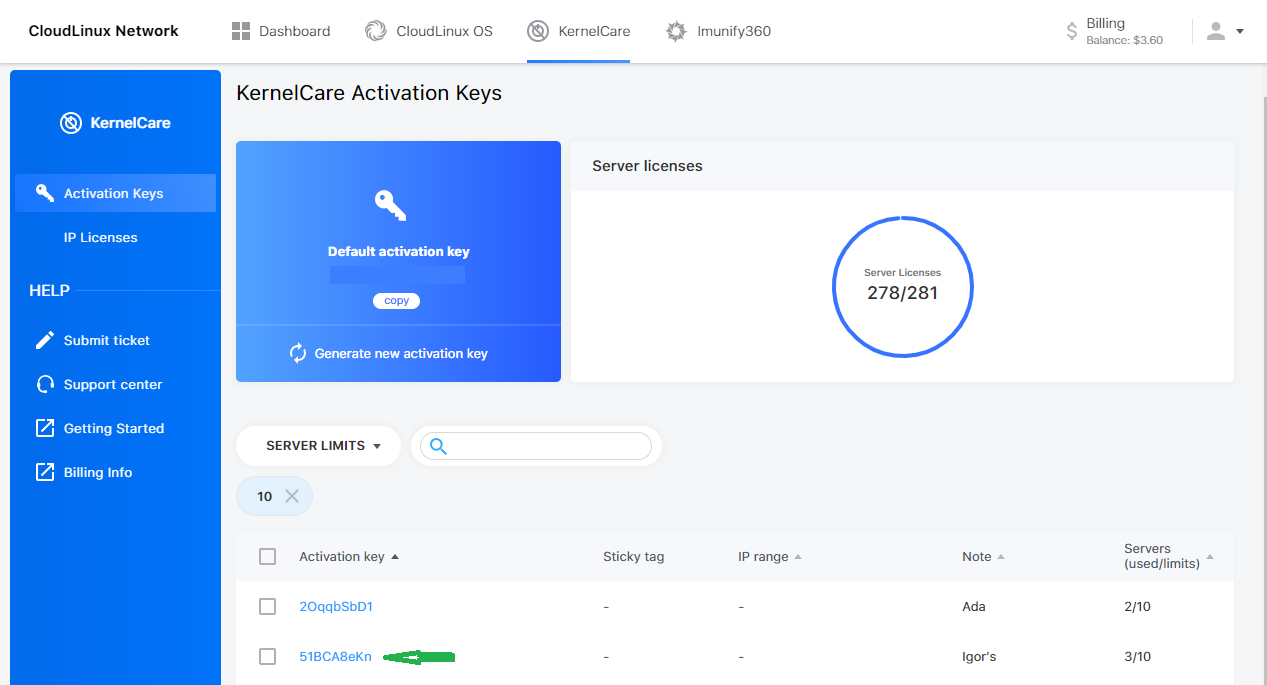
Pour activer KernelCare, vous avez besoin d'une licence. Il en existe deux types : basée sur l'adresse IP et basée sur une clé.
- Les licences basées sur l'adresse IP sont liées à une adresse IP spécifique et s'exécutent automatiquement si l'adresse correspond.
- Les licences basées sur clé nécessitent un enregistrement à l'aide d'une clé d'activation. Utilisez la commande ci-dessous pour enregistrer une clé.
# kcarectl --register <KEY>
Replace <KEY> with the registration code you receive when you sign up for a trial or purchase KernelCare.
Obtenir un essai gratuit
Vous pouvez demander une clé d'activation d'essai gratuite, valable pendant 14 jours. Pendant cette période, vous pouvez essayer toutes les fonctionnalités du correctif en direct KernelCare sur vos systèmes.
Étape 3 : Détection et application des correctifs
Une fois activé, KernelCare vérifie automatiquement les mises à jour disponibles. Lorsqu'un correctif compatible est disponible, il est téléchargé, vérifié et appliqué au noyau en cours d'exécution. Les systèmes restent en ligne et continuent de fonctionner normalement pendant que la vulnérabilité est corrigée.
Étape 4 : Validation et contrôle du déploiement
Vous pouvez vérifier l'état des correctifs via la ligne de commande ou le tableau de bord ePortal. Si vous utilisez ePortal, vous pouvez déployer progressivement les correctifs conformément à votre politique de correction.
Que se passe-t-il lorsqu'une nouvelle vulnérabilité CVE du noyau est divulguée ?
Lorsqu'un nouveau vulnérabilité CVE du noyau est divulgué, le temps devient le principal facteur de risque. Plus les systèmes restent longtemps sans correctif, plus la fenêtre d'exposition est grande. Le processus de correction commence dès qu'une faille de sécurité est rendue publique. TuxCare suit un processus rigoureux pour passer de la divulgation au déploiement.
Surveillance et analyse
L'équipe de sécurité TuxCare surveille en permanence les avis de sécurité du noyau et les mises à jour des fournisseurs. Lorsqu'un nouveau CVE apparaît, les ingénieurs analysent le correctif officiel. Ils créent ensuite un correctif en direct pour les versions du noyau concernées. Le correctif est limité à la vulnérabilité spécifique. Il n'inclut pas de mises à jour de fonctionnalités ni de modifications sans rapport avec le problème.
Niveaux de test
KernelCare fournit des correctifs à travers trois niveaux :
- Niveau interne : Les ingénieurs testent le correctif sur un serveur interne afin d'en garantir la stabilité.
- Portail TuxCare : Le correctif est transféré vers le référentiel public pour une utilisation générale.
- ePortal : Les correctifs arrivent en dernier sur ePortal. Cela permet aux entreprises clientes de suivre une politique de déploiement progressif si elles le souhaitent.
Tout au long de ce processus, l'état du correctif est surveillé en interne. Si des problèmes apparaissent, la livraison d'un correctif peut être interrompue avant qu'il n'atteigne les serveurs ePortal.
Délais de réponse attendus
TuxCare vise à fournir des correctifs en direct pour les vulnérabilités du noyau corrigées par les fournisseurs dans les 10 jours suivant leur divulgation publique. Cette approche réduit le temps d'exposition tout en préservant le contrôle et la stabilité dans les environnements de production.
Au-delà du noyau : étendre la couverture avec LibCare
Les vulnérabilités du noyau ne sont pas la seule menace qui pèse sur vos systèmes. Des failles de sécurité apparaissent souvent dans les bibliothèques partagées que les applications utilisent quotidiennement. Traditionnellement, la correction de ces bibliothèques nécessite de redémarrer toutes les applications qui en dépendent.
Correction en direct pour les bibliothèques partagées
LibCare est un module complémentaire optionnel de KernelCare qui étend la correction en direct à ces bibliothèques partagées critiques.
glibc: bibliothèque C standard utilisée par la plupart des applications Linux.
OpenSSL: bibliothèque qui gère le chiffrement et les communications sécurisées.
Sans LibCare, une mise à jour de glibc nécessite un redémarrage complet du système. Une mise à jour d'OpenSSL nécessite de redémarrer les serveurs web, les bases de données et les services de messagerie. LibCare supprime cette exigence. Vos applications continuent de fonctionner pendant qu'elles reçoivent la mise à jour de sécurité. Cela permet à vos services de rester disponibles pour les utilisateurs pendant que vous comblez les failles de sécurité.
Environnements pris en charge et compatibilité dans le monde réel
KernelCare est conçu pour fonctionner sur une large gamme de distributions Linux et de versions de noyau.
Large soutien à la distribution
KernelCare prend en charge des dizaines de distributions Linux, y compris les plateformes d'entreprise populaires telles que RHEL, CentOS, AlmaLinux, Rocky Linux, Ubuntu, Debian, Oracle Linux, Amazon Linux et CloudLinux. Cette large couverture permet aux équipes d'utiliser une approche unique de correction en direct dans des environnements mixtes.
Matériel et architecture
KernelCare est compatible avec les deux architectures de serveurs les plus courantes :
- x86-64 : processeurs Intel et AMD standard que l'on trouve dans la plupart des centres de données.
- ARM64 : de plus en plus courant dans les environnements cloud modernes et les charges de travail à faible consommation d'énergie.
Noyaux personnalisés et renforcés
Certaines organisations utilisent des noyaux personnalisés ou renforcés pour prendre en charge du matériel spécialisé ou répondre à des exigences de performances spécifiques. TuxCare peut étendre les correctifs en direct à ces environnements uniques en développant et en maintenant des correctifs spécifiques au noyau qui s'alignent sur les configurations existantes.
En savoir plus sur l'ingénierie de noyaux personnalisés.
Impact opérationnel après l'intégration : quels changements ?
Une fois KernelCare activé, l'application de correctifs passe d'une tâche réactive à un processus automatisé. Comprendre ces changements aide votre équipe à adapter ses flux de travail.
Fenêtres de maintenance : Vous n'avez plus besoin de prévoir des temps d'arrêt pour chaque CVE du noyau. Le patching en direct vous permet d'appliquer des correctifs de sécurité sans redémarrage immédiat. Les fenêtres de maintenance deviennent un choix de planification pour les mises à niveau du noyau ou les changements de matériel, plutôt qu'un correctif de sécurité.
Répartition de la charge de travail : Les administrateurs système passent moins de temps à appliquer manuellement les correctifs. Les équipes n'ont plus besoin de procéder à des redémarrages tard dans la nuit et récupèrent du temps pour effectuer les tâches prévues pendant les heures de travail normales.
Exposition aux vulnérabilités : KernelCare vérifie en permanence les mises à jour et applique automatiquement les correctifs disponibles. Cela réduit le temps pendant lequel les systèmes restent exposés après la divulgation d'une vulnérabilité du noyau.
Les correctifs sans redémarrage sont-ils utiles dans la pratique ?
Le passage à des correctifs sans redémarrage élimine les frictions entre sécurité et disponibilité. Le processus d'intégration de KernelCare est simple et ne nécessite qu'une seule commande. Une fois les correctifs en direct mis en place, les avantages opérationnels deviennent évidents. Les systèmes reçoivent les mises à jour de sécurité sans interruption de service, et l'exposition aux vulnérabilités est considérablement réduite.
Pour toute organisation exploitant plus d'une poignée de serveurs, le passage des redémarrages manuels aux correctifs automatisés en direct constitue une amélioration fondamentale pour la santé opérationnelle.
KernelCare de TuxCare soutient également les efforts de conformité en aidant les organisations à respecter les exigences en matière de correctifs définies par des normes telles que PCI DSS et HIPAA. Bien que des redémarrages soient toujours nécessaires pour les mises à niveau du noyau ou les changements matériels, ils ne sont plus déclenchés par chaque correctif de sécurité appliqué.
Prêt à voir KernelCare en action ? Demandez un essai gratuit pour découvrir les correctifs automatisés sans redémarrage sur vos systèmes Linux.

