
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- KernelCare wendet Sicherheitskorrekturen auf einen laufenden Kernel an, ohne dass ein Neustart oder eine Unterbrechung des Dienstes erforderlich ist.
- Die Integration von KernelCare Live Patching umfasst einen einfachen Installationsprozess mit einem einzigen Befehl.
- KernelCare ermöglicht die automatisierte Bereitstellung von Live-Patches für alle gängigen Linux-Distributionen.
Die meisten Sicherheitsupdates für den Linux-Kernel erfordern einen Neustart des Systems. Um Dienstunterbrechungen zu vermeiden, planen IT-Teams diese Neustarts während Wartungsfenstern, oft spät in der Nacht oder am Wochenende, um Auswirkungen auf die Benutzer zu vermeiden.
Während Teams auf ein geplantes Zeitfenster warten, bleiben Systeme ungeschützt. Bekannte Schwachstellen bleiben ungepatcht, wodurch eine Lücke zwischen dem Zeitpunkt, zu dem ein Fix verfügbar ist, und dem Zeitpunkt, zu dem er angewendet wird, entsteht. Sicherheitsteams möchten Patches sofort installieren. Betriebsteams müssen die Verfügbarkeit schützen. Diese Spannung verlangsamt die Reaktion und erhöht das Risiko.
Live-Patching behebt dieses Problem. Es wendet Sicherheitsupdates auf den laufenden Linux-Kernel an, ohne das System anzuhalten oder Dienste neu zu starten.
Dieser Artikel erläutert, wie die Einführung von KernelCare in der Praxis aussieht und was Unternehmen bei der Implementierung von Neustart-freien Patches mit TuxCare erwarten können.
Häufige Bedenken vor der Implementierung von Rebootless Patching
Teams verstehen den Wert von Rebootless Patching, zögern jedoch oft aufgrund des Betriebsrisikos.
Kernel-Stabilität
Einige Administratoren befürchten, dass Änderungen an einem laufenden Kernel zu Abstürzen oder undefiniertem Verhalten führen könnten. Herkömmliche Kernel-Updates erfordern einen Neustart. Der Wegfall dieses Schritts kann für diejenigen, die an die Standardwartung gewöhnt sind, unsicher erscheinen.
Steuerung und Zeitsteuerung
Sicherheitsteams wollen schnelle Patches, aber Betriebsteams brauchen vorhersehbares Änderungsmanagement. Automatisierte Updates können Befürchtungen wecken, dass Änderungen ohne Überprüfung oder außerhalb genehmigter Zeitfenster erfolgen.
Rollback-Funktionen
Wenn ein Patch ein Problem verursacht, müssen Teams sofortige Maßnahmen ergreifen können, um ihn rückgängig zu machen. Ohne einen klaren Rollback-Pfad erscheint Live-Patching riskanter als ein herkömmlicher Neustart-basierter Prozess.
Komplexe Umgebungen
In Unternehmensumgebungen gibt es oft praktische Einschränkungen. Durch Air-Gapped-Netzwerke, strenge Compliance-Regeln und gestaffelte Rollout-Richtlinien fragen sich Teams, ob das Neustart-freie Patchen zu ihren bestehenden Arbeitsabläufen passt.
Was Sie tatsächlich bereitstellen, wenn Sie KernelCare einbinden
Onboarding KernelCare führt eine kleine Anzahl von Komponenten ein, die zusammenarbeiten, um Live-Patches bereitzustellen, ohne laufende Dienste zu unterbrechen.
Die Client-Anwendung
Sie installieren eine leichtgewichtige Client-Anwendung auf jedem Rechner. Diese überprüft alle vier Stunden, ob neue Patches verfügbar sind, verifiziert sie und wendet die verfügbaren Patches auf den laufenden Kernel an. Der Vorgang erfordert keinen Neustart oder Neustart des Dienstes und läuft unbemerkt im Hintergrund ab.
Sie können das Update auch manuell mit dem folgenden Befehl ausführen:
# kcarectl --update
Mit dem Dienstprogramm „kcarectl“ können Administratoren Patch-Informationen anzeigen, Patches herunterladen und anwenden sowie angewendete Patches auflisten.
Sie finden alle verfügbaren Befehlszeilenoptionen in der Dokumentation.
Die Patch-Quelle
Der KernelCare-Agent benötigt eine Quelle, um Updates zu finden und herunterzuladen. Sie haben zwei Möglichkeiten:
TuxCare-Portal: Ein von TuxCare gehostetes Cloud-basiertes Repository. Dies ist die Standardauswahl für die meisten Benutzer.
ePortal: Eine Web-Verwaltungskonsole für KernelCare, mit der Sie Patches an Server ohne Internetzugang verteilen können.
Schritt für Schritt: So sieht der Onboarding-Prozess aus
Schritt 1: Installation von KernelCare
Die Installation von KernelCare erfordert einen einzigen Befehl als Root-Benutzer. Sie können curl oder wget verwenden, um das Installationsprogramm von den TuxCare-Servern herunterzuladen.
# curl -s -L https://kernelcare.com/installer | bash
Das Skript installiert den Agenten und registriert das Gerät. Dieser Vorgang dauert einige Minuten.

Schritt 2: Produkt aktivieren
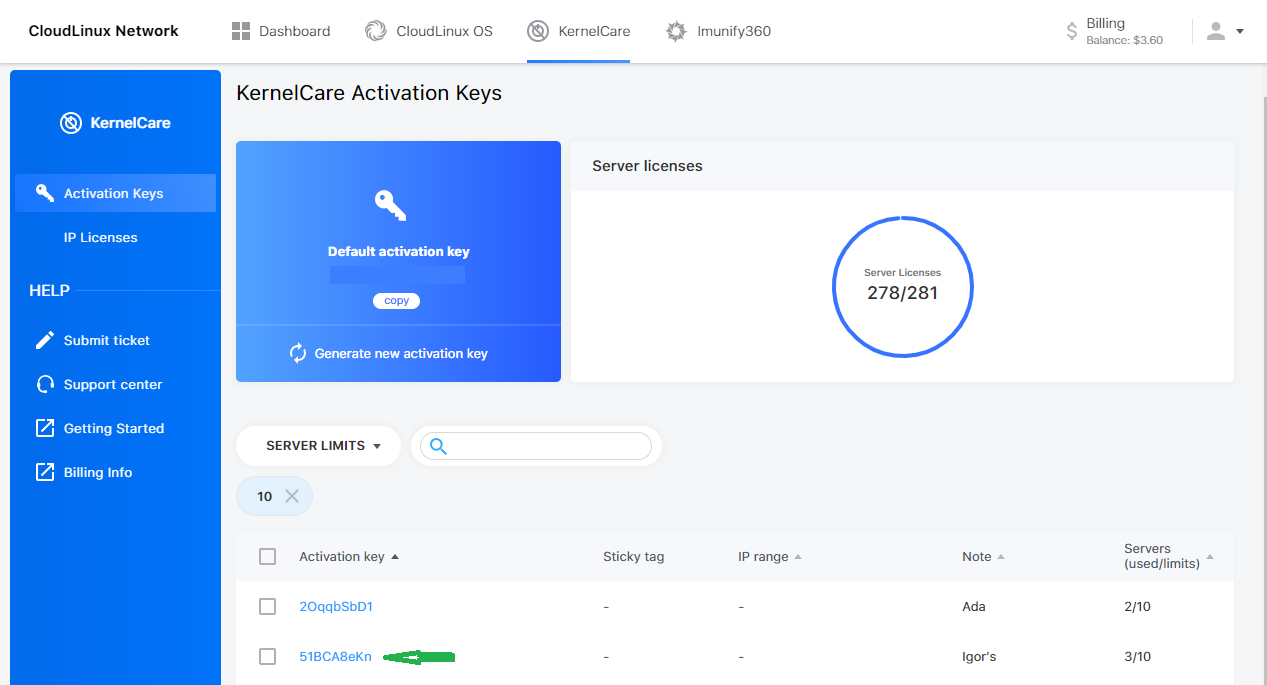
Um KernelCare zu aktivieren, benötigen Sie eine Lizenz. Es gibt zwei Arten: IP-basierte und schlüsselbasierte Lizenzen.
- IP-basierte Lizenzen sind an eine bestimmte IP-Adresse gebunden und werden automatisch ausgeführt, wenn die Adresse übereinstimmt.
- Schlüsselbasierte Lizenzen erfordern eine Registrierung mit einem Aktivierungsschlüssel. Verwenden Sie den folgenden Befehl, um einen Schlüssel zu registrieren.
# kcarectl --register <KEY>
Replace <KEY> with the registration code you receive when you sign up for a trial or purchase KernelCare.
Kostenlose Testversion erhalten
Sie können einen kostenlosen Testaktivierungsschlüssel, der 14 Tage lang gültig ist. Während dieses Zeitraums können Sie alle Funktionen von KernelCare Live Patching auf Ihren Systemen ausprobieren.
Schritt 3: Patch-Erkennung und -Anwendung
Sobald KernelCare aktiviert ist, sucht es automatisch nach Updates. Wenn ein passender Patch verfügbar ist, wird dieser heruntergeladen, überprüft und auf den laufenden Kernel angewendet. Die Systeme bleiben online und arbeiten normal weiter, während die Sicherheitslücke behoben wird.
Schritt 4: Validierung und Rollout-Kontrolle
Sie können den Patch-Status über die Befehlszeile oder das ePortal-Dashboard überprüfen. Wenn Sie ePortal verwenden, können Sie Patches gemäß Ihrer Patch-Richtlinie schrittweise einführen.
Was passiert, wenn eine neue Kernel-CVE veröffentlicht wird?
Wenn ein neuer Kernel-CVE offenbart wird, wird Zeit zum wichtigsten Risikofaktor. Je länger Systeme ungepatcht bleiben, desto größer ist das Risiko. Der Patching-Prozess beginnt in dem Moment, in dem eine Sicherheitslücke öffentlich bekannt wird. TuxCare folgt einem strengen Workflow, um von der Offenlegung bis zur Bereitstellung zu gelangen.
Überwachung und Analyse
Das TuxCare-Sicherheitsteam überwacht kontinuierlich Kernel-Hinweise und Hersteller-Updates. Wenn eine neue CVE erscheint, analysieren die Ingenieure die offizielle Korrektur. Anschließend erstellen sie einen Live-Patch für die betroffenen Kernel-Versionen. Der Patch ist auf die spezifische Schwachstelle beschränkt. Er enthält keine Funktionsupdates oder nicht relevante Änderungen.
Teststufen
KernelCare liefert Patches über drei Ebenen:
- Interne Ebene: Ingenieure testen den Patch auf einem internen Server, um die Stabilität sicherzustellen.
- TuxCare-Portal: Der Patch wird in das öffentliche Repository für die allgemeine Verwendung verschoben.
- ePortal: Patches erreichen das ePortal als Letztes. So können Unternehmenskunden auf Wunsch eine schrittweise Rollout-Strategie verfolgen.
Während dieses gesamten Prozesses wird der Zustand des Patches intern überwacht. Wenn Probleme auftreten, kann die Bereitstellung eines Patches gestoppt werden, bevor er die ePortal-Server erreicht.
Erwartete Reaktionszeit
TuxCare hat sich zum Ziel gesetzt, innerhalb von 10 Tagen nach öffentlicher Bekanntgabe Live-Patches für vom Hersteller behobene Kernel-Sicherheitslücken bereitzustellen. Dieser Ansatz reduziert die Expositionszeit und gewährleistet gleichzeitig die Kontrolle und Stabilität in Produktionsumgebungen.
Über den Kernel hinaus: Erweiterung der Abdeckung mit LibCare
Kernel-Schwachstellen sind nicht die einzige Bedrohung für Ihre Systeme. Sicherheitslücken treten häufig in gemeinsam genutzten Bibliotheken auf, die Anwendungen täglich verwenden. Bislang mussten Sie nach dem Patchen dieser Bibliotheken alle Anwendungen neu starten, die davon abhängig sind.
Live-Patching für gemeinsam genutzte Bibliotheken
LibCare ist eine optionale Erweiterung zu KernelCare, die Live-Patching auf diese kritischen gemeinsam genutzten Bibliotheken ausweitet.
glibc: Die Standard-C-Bibliothek, die von den meisten Linux-Anwendungen verwendet wird.
OpenSSL: Die Bibliothek, die Verschlüsselung und sichere Kommunikation übernimmt.
Ohne LibCare erfordert ein glibc-Update einen vollständigen Neustart des Systems. Ein OpenSSL-Update erfordert einen Neustart der Webserver, Datenbanken und E-Mail-Dienste. LibCare macht dies überflüssig. Ihre Anwendungen laufen weiter, während sie das Sicherheitsupdate erhalten. So bleiben Ihre Dienste für die Benutzer verfügbar, während Sie Sicherheitslücken schließen.
Unterstützte Umgebungen und Kompatibilität in der Praxis
KernelCare ist für den Einsatz mit einer Vielzahl von Linux-Distributionen und Kernel-Versionen ausgelegt.
Umfassende Vertriebsunterstützung
KernelCare unterstützt Dutzende von Linux-Distributionen, darunter beliebte Unternehmensplattformen wie RHEL, CentOS, AlmaLinux, Rocky Linux, Ubuntu, Debian, Oracle Linux, Amazon Linux und CloudLinux. Diese breite Abdeckung ermöglicht es Teams, einen einzigen Live-Patching-Ansatz in gemischten Umgebungen zu verwenden.
Hardware und Architektur
KernelCare ist mit den beiden gängigsten Serverarchitekturen kompatibel:
- x86-64: Standard-Prozessoren von Intel und AMD, die in den meisten Rechenzentren zu finden sind.
- ARM64: Immer häufiger in modernen Cloud-Umgebungen und energieeffizienten Workloads anzutreffen.
Benutzerdefinierte und gehärtete Kernel
Einige Organisationen verwenden angepasste oder gehärtete Kernel, um spezielle Hardware- oder Leistungsanforderungen zu unterstützen. TuxCare kann Live-Patching auf diese einzigartigen Umgebungen ausweiten, indem es kernelspezifische Patches entwickelt und wartet, die auf die bestehenden Konfigurationen abgestimmt sind.
Erfahren Sie mehr über Custom Kernel Engineering.
Auswirkungen auf den Betrieb nach der Einarbeitung: Was ändert sich?
Sobald Sie KernelCare aktivieren, wird das Patchen von einer reaktiven Aufgabe zu einem automatisierten Prozess. Das Verständnis dieser Änderungen hilft Ihrem Team, seine Arbeitsabläufe anzupassen.
Wartungsfenster: Sie müssen nicht mehr für jedes Kernel-CVE eine Ausfallzeit einplanen. Mit Live-Patching können Sie Sicherheitsupdates ohne sofortigen Neustart installieren. Wartungsfenster dienen nun eher der Planung von Kernel-Upgrades oder Hardware-Änderungen als der Installation von Sicherheitspatches.
Verteilung der Arbeitslast: Systemadministratoren verbringen weniger Zeit mit manuellen Patches. Teams müssen keine nächtlichen Neustarts mehr durchführen und gewinnen Zeit für geplante Arbeiten während der normalen Geschäftszeiten zurück.
Sicherheitslücken: KernelCare sucht kontinuierlich nach Updates und wendet verfügbare Patches automatisch an. Dadurch wird die Zeit reduziert, in der Systeme nach Bekanntwerden einer Kernel-Sicherheitslücke gefährdet sind.
Lohnt sich das Rebootless Patching in der Praxis?
Der Übergang zu rebootless Patching beseitigt die Reibung zwischen Sicherheit und Verfügbarkeit. Der Onboarding-Prozess von KernelCare ist einfach und erfordert nur einen einzigen Befehl. Sobald Live-Patching eingerichtet ist, werden die betrieblichen Vorteile deutlich. Systeme erhalten Sicherheitsupdates ohne Unterbrechung des Betriebs, und die Anfälligkeit für Schwachstellen wird erheblich reduziert.
Für jedes Unternehmen, das mehr als eine Handvoll Server betreibt, ist die Umstellung von manuellen Neustarts auf automatisiertes Live-Patching eine grundlegende Verbesserung der Betriebsstabilität.
KernelCare von TuxCare unterstützt auch Compliance-Bemühungen, indem es Unternehmen dabei hilft, die Patch-Anforderungen zu erfüllen, die durch Standards wie PCI DSS und HIPAA. Zwar sind für Kernel-Upgrades oder Hardwareänderungen weiterhin Neustarts erforderlich, diese werden jedoch nicht mehr durch jedes einzelne Sicherheits-Patch ausgelöst.
Sind Sie bereit, KernelCare in Aktion zu sehen? Fordern Sie eine kostenlose Testversion an, um automatisierte Patches ohne Neustart auf Ihren Linux-Systemen zu erleben.

