
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- KernelCare aplica correcciones de seguridad a un kernel en ejecución sin reinicios ni interrupciones del servicio.
- La incorporación del parcheo en vivo de KernelCare implica un proceso de instalación sencillo con un solo comando.
- KernelCare permite la implementación automatizada de parches en tiempo real en todas las principales distribuciones de Linux.
La mayoría Las actualizaciones de seguridad del kernel de Linux requieren reiniciar el sistema. Para evitar la interrupción del servicio, los equipos de TI programan estos reinicios durante las ventanas de mantenimiento, a menudo a altas horas de la noche o durante los fines de semana para evitar el impacto en los usuarios.
Mientras los equipos esperan una ventana programada, los sistemas permanecen expuestos. Las vulnerabilidades conocidas siguen sin parchearse, lo que crea una brecha entre el momento en que se dispone de una solución y el momento en que se aplica. Los equipos de seguridad quieren aplicar los parches inmediatamente. Los equipos de operaciones deben proteger el tiempo de actividad. Esta tensión ralentiza la respuesta y aumenta el riesgo.
El parcheo en vivo soluciona este problema. Aplica correcciones de seguridad al kernel de Linux en ejecución sin detener el sistema ni reiniciar los servicios.
Este artículo explica cómo es en la práctica la incorporación de KernelCare y qué pueden esperar las organizaciones al implementar parches sin reinicio con TuxCare.
Preocupaciones comunes antes de implementar parches sin reinicio
Los equipos comprenden el valor de los parches sin reinicio, pero a menudo dudan debido al riesgo operativo.
Estabilidad del núcleo
Algunos administradores temen que aplicar cambios a un kernel en ejecución pueda provocar fallos o comportamientos indefinidos. Las actualizaciones tradicionales del kernel requieren reiniciar el sistema. Eliminar este paso puede parecer inseguro para quienes están acostumbrados al mantenimiento estándar.
Control y sincronización
Los equipos de seguridad quieren parches rápidos, pero los equipos de operaciones necesitan una gestión de cambios predecible. Las actualizaciones automatizadas pueden generar temor a que se produzcan cambios sin revisión o fuera de los plazos aprobados.
Capacidades de reversión
Si un parche causa un problema, los equipos necesitan una forma inmediata de revertirlo. Sin una ruta de reversión clara, la aplicación de parches en tiempo real parece más arriesgada que un proceso tradicional basado en el reinicio.
Entornos complejos
A menudo existen límites prácticos en las configuraciones empresariales. Las redes aisladas, las estrictas normas de cumplimiento y las políticas de implementación por fases hacen que los equipos se pregunten si la aplicación de parches sin reinicio se ajusta a sus flujos de trabajo existentes.
Lo que realmente implementas cuando incorporas KernelCare
La incorporación de KernelCare introduce un pequeño número de componentes que funcionan conjuntamente para proporcionar parches en tiempo real sin interrumpir los servicios en ejecución.
La aplicación cliente
Se instala una aplicación cliente ligera en cada máquina. Esta comprueba si hay nuevos parches cada 4 horas, los verifica y aplica los parches disponibles al kernel en ejecución. El proceso no requiere reinicios ni reinicios del servicio y se ejecuta silenciosamente en segundo plano.
También puede ejecutar la actualización manualmente utilizando el siguiente comando:
# kcarectl --update
La utilidad kcarectl permite a los administradores ver información sobre parches, descargar y aplicar parches, y enumerar los parches aplicados.
Puede encontrar todas las opciones de línea de comandos disponibles en la documentación.
La fuente del parche
El agente KernelCare necesita una fuente para buscar y descargar actualizaciones. Tiene dos opciones:
Portal TuxCare: Un repositorio basado en la nube alojado por TuxCare. Esta es la opción predeterminada para la mayoría de los usuarios.
ePortal: Una consola de gestión web para KernelCare que le permite distribuir parches a servidores sin acceso a Internet.
Paso a paso: cómo es el proceso de incorporación
Paso 1: Instalación de KernelCare
La instalación de KernelCare requiere un único comando como usuario root. Puede utilizar curl o wget para obtener el instalador desde los servidores de TuxCare.
# curl -s -L https://kernelcare.com/installer | bash
El script instala el agente y registra el dispositivo. Este proceso tarda unos minutos.

Paso 2: Activar el producto
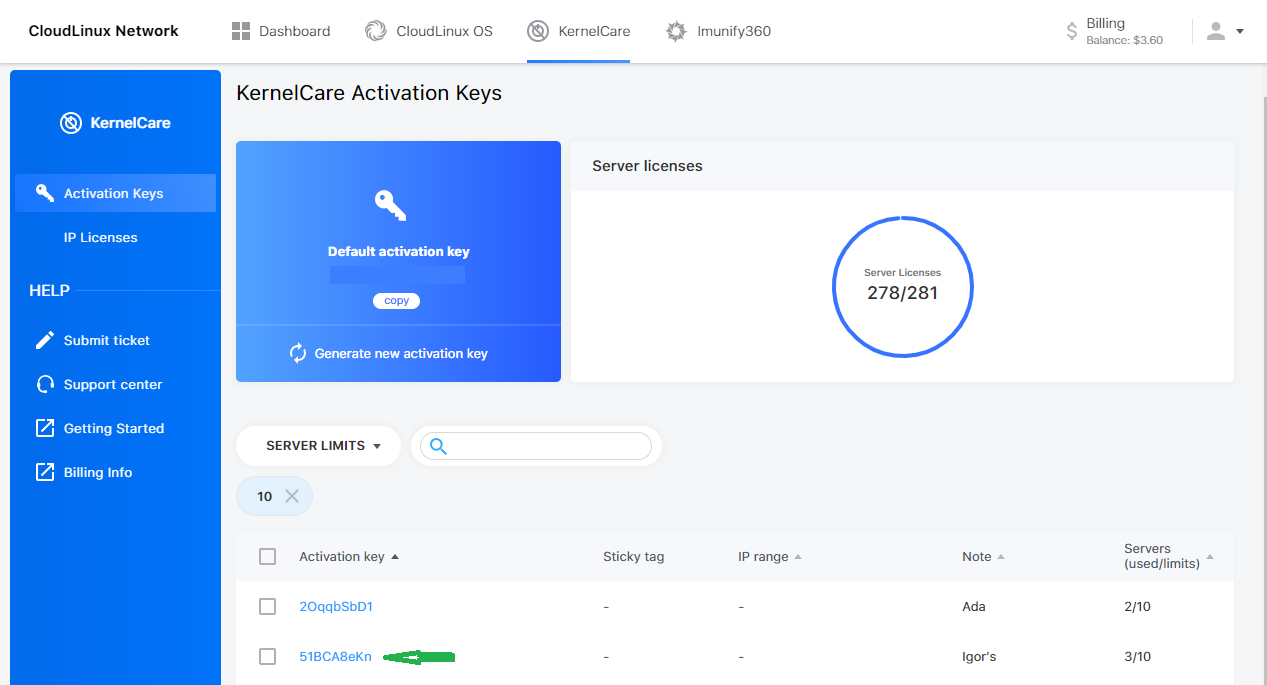
Para activar KernelCare, necesita una licencia. Hay dos tipos: basada en IP y basada en clave.
- Las licencias basadas en IP están vinculadas a una dirección IP específica y se ejecutarán automáticamente si la dirección coincide.
- Las licencias basadas en claves requieren el registro mediante una clave de activación. Utilice el siguiente comando para registrar una clave.
# kcarectl --register <KEY>
Replace <KEY> with the registration code you receive when you sign up for a trial or purchase KernelCare.
Obtener prueba gratuita
Puede solicitar una clave de activación de prueba gratuita, válida durante 14 días. Durante este periodo, podrá probar todas las funciones de KernelCare Live Patching en sus sistemas.
Paso 3: Detección y aplicación de parches
Una vez activado, KernelCare comprueba automáticamente si hay actualizaciones disponibles. Cuando hay un parche compatible, se descarga, se verifica y se aplica al kernel en ejecución. Los sistemas permanecen en línea y continúan funcionando con normalidad mientras se soluciona la vulnerabilidad.
Paso 4: Validación y control de la implementación
Puede verificar el estado de los parches a través de la línea de comandos o del panel de control de ePortal. Si utiliza ePortal, puede implementar los parches gradualmente de acuerdo con su política de aplicación de parches.
¿Qué ocurre cuando se divulga un nuevo CVE del kernel?
Cuando un nuevo CVE del kernel , el tiempo se convierte en el principal factor de riesgo. Cuanto más tiempo permanezcan los sistemas sin parchear, mayor será la ventana de exposición. El proceso de parcheo comienza en el momento en que se hace pública una vulnerabilidad de seguridad. TuxCare sigue un estricto flujo de trabajo para pasar de la divulgación a la implementación.
Seguimiento y análisis
El equipo de seguridad de TuxCare supervisa continuamente los avisos del kernel y las actualizaciones de los proveedores. Cuando aparece un nuevo CVE, los ingenieros analizan la solución oficial. A continuación, crean un parche en tiempo real para las versiones del kernel afectadas. El parche se limita a la vulnerabilidad específica. No incluye actualizaciones de funciones ni cambios no relacionados.
Niveles de prueba
KernelCare ofrece parches a través de tres niveles:
- Nivel interno: Los ingenieros prueban el parche en un servidor interno para garantizar su estabilidad.
- Portal TuxCare: El parche se traslada al repositorio público para su uso general.
- ePortal: Los parches llegan al ePortal en último lugar. Esto permite a los clientes empresariales seguir una política de implementación gradual si así lo desean.
A lo largo de este proceso, se supervisa internamente el estado del parche. Si surgen problemas, la entrega del parche puede detenerse antes de que llegue a los servidores de ePortal.
Expectativas de tiempo de respuesta
TuxCare tiene como objetivo proporcionar parches en tiempo real para las vulnerabilidades del kernel corregidas por los proveedores en un plazo de 10 días desde su divulgación pública. Este enfoque reduce el tiempo de exposición, al tiempo que preserva el control y la estabilidad en los entornos de producción.
Más allá del núcleo: ampliación de la cobertura con LibCare
Las vulnerabilidades del kernel no son la única amenaza para sus sistemas. A menudo aparecen fallos de seguridad en las bibliotecas compartidas que utilizan las aplicaciones a diario. Tradicionalmente, para aplicar parches a estas bibliotecas es necesario reiniciar todas las aplicaciones que dependen de ellas.
Parcheo en vivo para bibliotecas compartidas
LibCare es un complemento opcional de KernelCare que amplía la aplicación de parches en tiempo real a estas bibliotecas compartidas críticas.
glibc: La biblioteca estándar de C utilizada por la mayoría de las aplicaciones Linux.
OpenSSL: La biblioteca que gestiona el cifrado y las comunicaciones seguras.
Sin LibCare, una actualización de glibc requiere un reinicio completo del sistema. Una actualización de OpenSSL requiere reiniciar los servidores web, las bases de datos y los servicios de correo electrónico. LibCare elimina este requisito. Sus aplicaciones continúan ejecutándose mientras reciben la actualización de seguridad. Esto mantiene sus servicios disponibles para los usuarios mientras usted cierra las brechas de seguridad.
Entornos compatibles y compatibilidad en el mundo real
KernelCare está diseñado para funcionar en una amplia gama de distribuciones Linux y versiones de kernel.
Amplio soporte de distribución
KernelCare es compatible con docenas de distribuciones de Linux, incluidas plataformas empresariales populares como RHEL, CentOS, AlmaLinux, Rocky Linux, Ubuntu, Debian, Oracle Linux, Amazon Linux y CloudLinux. Esta amplia cobertura permite a los equipos utilizar un único enfoque de parcheo en vivo en entornos mixtos.
Hardware y arquitectura
KernelCare es compatible con las dos arquitecturas de servidor más comunes:
- x86-64: Procesadores Intel y AMD estándar que se encuentran en la mayoría de los centros de datos.
- ARM64: cada vez más común en entornos de nube modernos y cargas de trabajo energéticamente eficientes.
Kernels personalizados y endurecidos
Algunas organizaciones utilizan kernels personalizados o reforzados para dar soporte a requisitos específicos de hardware o rendimiento. TuxCare puede ampliar la aplicación de parches en tiempo real a estos entornos únicos mediante el desarrollo y mantenimiento de parches específicos para el kernel que se ajustan a las configuraciones existentes.
Más información sobre ingeniería de kernel personalizada.
Impacto operativo tras la incorporación: qué cambia
Una vez que active KernelCare, la aplicación de parches pasará de ser una tarea reactiva a un proceso automatizado. Comprender estos cambios ayudará a su equipo a ajustar sus flujos de trabajo.
Ventanas de mantenimiento: Ya no es necesario programar tiempos de inactividad para cada CVE del kernel. Los parches en vivo le permiten aplicar correcciones de seguridad sin necesidad de reiniciar inmediatamente. Las ventanas de mantenimiento se convierten en una opción de planificación para las actualizaciones del kernel o los cambios de hardware, en lugar de un parche de seguridad.
Distribución de la carga de trabajo: Los administradores de sistemas dedican menos tiempo a la aplicación manual de parches. Los equipos dejan atrás las sesiones de reinicio nocturnas y recuperan tiempo para el trabajo planificado durante el horario laboral habitual.
Exposición a vulnerabilidades: KernelCare comprueba continuamente si hay actualizaciones y aplica automáticamente los parches disponibles. Esto reduce el tiempo que los sistemas permanecen expuestos después de que se revele una vulnerabilidad del kernel.
¿Vale la pena aplicar parches sin reiniciar en la práctica?
La transición a los parches sin reinicio elimina la fricción entre la seguridad y el tiempo de actividad. El proceso de incorporación a KernelCare es sencillo y solo requiere un único comando. Una vez que se implementan los parches en vivo, las ventajas operativas se hacen evidentes. Los sistemas reciben actualizaciones de seguridad sin interrupciones del servicio y se reduce significativamente la exposición a vulnerabilidades.
Para cualquier organización que gestione más de unos pocos servidores, el cambio de los reinicios manuales a los parches en vivo automatizados supone una mejora fundamental para la salud operativa.
KernelCare de TuxCare también respalda los esfuerzos de cumplimiento normativo ayudando a las organizaciones a cumplir los requisitos de parcheo definidos por normas como PCI DSS y HIPAA. Aunque sigue siendo necesario reiniciar el sistema para actualizar el kernel o cambiar el hardware, ya no es necesario hacerlo cada vez que se aplica un parche de seguridad.
¿Listo para ver KernelCare en acción? Solicite una prueba gratuita para experimentar la aplicación automatizada de parches sin reinicio en sus sistemas Linux.

