
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- O KernelCare aplica correções de segurança a um kernel em execução sem a necessidade de reinicializações ou interrupções nos serviços.
- A implementação do KernelCare Live Patching envolve um processo de instalação simples, realizado com um único comando.
- O KernelCare permite a implantação automatizada de patches em tempo real em todas as principais distribuições do Linux.
A maioria atualizações de segurança do kernel do Linux exigem a reinicialização do sistema. Para evitar interrupções nos serviços, as equipes de TI programam essas reinicializações durante janelas de manutenção, geralmente tarde da noite ou nos finais de semana, a fim de evitar impacto sobre os usuários.
Enquanto as equipes aguardam uma janela programada, os sistemas permanecem expostos. Vulnerabilidades conhecidas continuam sem correção, criando uma lacuna entre o momento em que uma correção fica disponível e o momento em que ela é aplicada. As equipes de segurança querem aplicar as correções imediatamente. As equipes de operações precisam garantir o tempo de atividade. Essa tensão retarda a resposta e aumenta o risco.
Correção em tempo real resolve esse problema. Ela aplica correções de segurança ao kernel do Linux em execução sem interromper o sistema nem reiniciar os serviços.
Este artigo explica como funciona, na prática, a integração do KernelCare e o que as organizações podem esperar ao implementar a aplicação de patches sem reinicialização com o TuxCare.
Dúvidas comuns antes da implementação de atualizações sem reinicialização
As equipes compreendem a importância da aplicação de patches sem reinicialização, mas muitas vezes hesitam devido ao risco operacional.
Estabilidade do kernel
Alguns administradores temem que a aplicação de alterações em um kernel em execução possa causar falhas ou comportamentos indesejados. As atualizações tradicionais do kernel exigem reinicializações. Eliminar essa etapa pode parecer inseguro para quem está acostumado com a manutenção padrão.
Controle e sincronização
As equipes de segurança querem a aplicação rápida de patches, mas as equipes de operações precisam de um gerenciamento de mudanças previsível. As atualizações automatizadas podem gerar receios de que ocorram mudanças sem revisão ou fora dos horários aprovados.
Recursos de reversão
Se uma atualização causar algum problema, as equipes precisam de uma maneira imediata de revertê-la. Sem um caminho claro para reverter a atualização, a aplicação de atualizações em ambiente de produção parece mais arriscada do que o processo tradicional baseado na reinicialização.
Ambientes complexos
Muitas vezes, existem limites práticos em ambientes corporativos. Redes isoladas fisicamente, regras rígidas de conformidade e políticas de implantação em fases fazem com que as equipes se perguntem se a aplicação de patches sem reinicialização se encaixa em seus fluxos de trabalho atuais.
O que você realmente implanta ao integrar o KernelCare
A integração do KernelCare introduz um pequeno número de componentes que atuam em conjunto para fornecer patches em tempo real sem interromper os serviços em execução.
O aplicativo cliente
Você instala um aplicativo cliente leve em cada máquina. Ele verifica se há novos patches a cada 4 horas, os valida e aplica os patches disponíveis ao kernel em execução. O processo não requer reinicializações do sistema nem reinicializações de serviços e é executado discretamente em segundo plano.
Você também pode executar a atualização manualmente usando o seguinte comando:
# kcarectl --update
O utilitário kcarectl permite que os administradores visualizem informações sobre patches, baixem e apliquem patches, além de listarem os patches aplicados.
Você pode encontrar todas as opções de linha de comando disponíveis na documentação.
A fonte do patch
O agente do KernelCare precisa de uma fonte para localizar e baixar atualizações. Você tem duas opções:
Portal TuxCare: Um repositório baseado em nuvem hospedado pela TuxCare. Essa é a opção padrão para a maioria dos usuários.
ePortal: Um console de gerenciamento web para o KernelCare que permite distribuir patches para servidores sem acesso à internet.
Passo a passo: como funciona o processo de integração
Etapa 1: Instalação do KernelCare
A instalação do KernelCare requer um único comando como usuário root. Você pode usar o curl ou o wget para baixar o instalador dos servidores da TuxCare.
# curl -s -L https://kernelcare.com/installer | bash
O script instala o agente e registra o dispositivo. Esse processo leva alguns minutos.

Etapa 2: Ativar o produto
Para ativar o KernelCare, você precisa de uma licença. Existem dois tipos: baseada em IP e baseada em chave.
- As licenças baseadas em IP estão vinculadas a um endereço IP específico e serão ativadas automaticamente se o endereço corresponder.
- As licenças baseadas em chave exigem o registro por meio de uma chave de ativação. Use o comando abaixo para registrar uma chave.
# kcarectl --register <KEY>
Replace <KEY> with the registration code you receive when you sign up for a trial or purchase KernelCare.
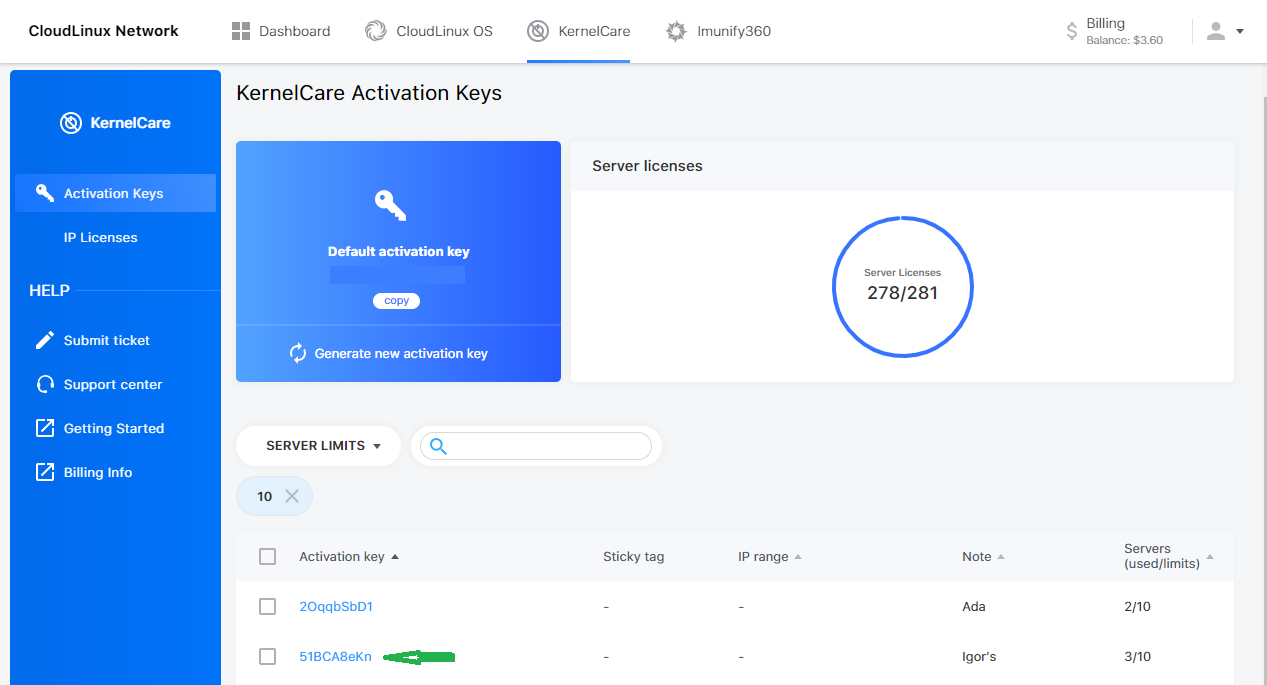
Como obter uma avaliação gratuita
Você pode solicitar uma chave de ativação para avaliação gratuita, válida por 14 dias. Durante esse período, você poderá experimentar todos os recursos do KernelCare Live Patching em seus sistemas.
Etapa 3: Detecção e aplicação de patches
Uma vez ativado, o KernelCare verifica se há atualizações automaticamente. Quando um patch compatível está disponível, ele é baixado, verificado e aplicado ao kernel em execução. Os sistemas permanecem online e continuam operando normalmente enquanto a vulnerabilidade é corrigida.
Etapa 4: Validação e controle da implantação
Você pode verificar o status das atualizações por meio da linha de comando ou do painel do ePortal. Se utilizar o ePortal, é possível implementar as atualizações gradualmente, de acordo com sua política de atualizações.
O que acontece quando uma nova vulnerabilidade CVE do kernel é divulgada
Quando um novo CVE do kernel é divulgada, o tempo se torna o principal fator de risco. Quanto mais tempo os sistemas permanecem sem correção, maior é a janela de exposição. O processo de aplicação de correções começa no momento em que uma vulnerabilidade de segurança se torna pública. A TuxCare segue um fluxo de trabalho rigoroso para passar da divulgação à implantação.
Monitoramento e Análise
A equipe de segurança da TuxCare monitora continuamente os alertas relacionados ao kernel e as atualizações dos fornecedores. Quando surge um novo CVE, os engenheiros analisam a correção oficial. Em seguida, criam um patch dinâmico para as versões do kernel afetadas. O patch se limita à vulnerabilidade específica. Ele não inclui atualizações de recursos nem alterações não relacionadas.
Níveis de teste
O KernelCare distribui patches por meio de três níveis:
- Camada interna: Os engenheiros testam o patch em um servidor interno para garantir a estabilidade.
- Portal TuxCare: O patch é transferido para o repositório público para uso geral.
- ePortal: As correções chegam ao ePortal por último. Isso permite que os clientes corporativos sigam uma política de implementação gradual, caso assim o desejem.
Ao longo desse processo, a integridade do patch é monitorada internamente. Caso surjam problemas, a distribuição do patch pode ser interrompida antes que ele chegue aos servidores do ePortal.
Expectativas quanto ao tempo de resposta
O TuxCare tem como objetivo fornecer patches em tempo real para vulnerabilidades do kernel corrigidas pelos fornecedores no prazo de 10 dias após a divulgação pública. Essa abordagem reduz o tempo de exposição, ao mesmo tempo em que preserva o controle e a estabilidade nos ambientes de produção.
Além do Kernel: ampliando a cobertura com o LibCare
Vulnerabilidades do kernel não são a única ameaça aos seus sistemas. Falhas de segurança costumam surgir em bibliotecas compartilhadas que os aplicativos utilizam diariamente. Tradicionalmente, a aplicação de patches nessas bibliotecas exige que você reinicie todos os aplicativos que dependem delas.
Correção dinâmica de bibliotecas compartilhadas
LibCare é um complemento opcional do KernelCare que amplia a aplicação de patches em tempo real a essas bibliotecas compartilhadas essenciais.
glibc: A biblioteca padrão do C utilizada pela maioria dos aplicativos do Linux
OpenSSL: A biblioteca responsável pela criptografia e pelas comunicações seguras.
Sem o LibCare, uma atualização da glibc exige uma reinicialização completa do sistema. Uma atualização do OpenSSL exige que você reinicie servidores web, bancos de dados e serviços de e-mail. O LibCare elimina essa necessidade. Seus aplicativos continuam em execução enquanto recebem a atualização de segurança. Isso mantém seus serviços disponíveis para os usuários enquanto você corrige as falhas de segurança.
Ambientes compatíveis e compatibilidade com o mundo real
O KernelCare foi desenvolvido para funcionar em uma ampla variedade de distribuições Linux e versões do kernel.
Amplo suporte à distribuição
O KernelCare é compatível com dezenas de distribuições Linux, incluindo plataformas corporativas populares, como o RHEL, CentOS, AlmaLinux, Rocky Linux, Ubuntu, Debian e Oracle Linux, Amazon Linux e CloudLinux. Essa ampla cobertura permite que as equipes utilizem uma única abordagem de correção dinâmica em ambientes mistos.
Hardware e Arquitetura
O KernelCare é compatível com as duas arquiteturas de servidor mais comuns:
- x86-64: Processadores padrão da Intel e da AMD encontrados na maioria dos centros de dados.
- ARM64: Cada vez mais comum em ambientes modernos de nuvem e em cargas de trabalho com baixo consumo de energia.
Kernels personalizados e reforçados
Algumas organizações utilizam kernels personalizados ou reforçados para dar suporte a hardware especializado ou a requisitos de desempenho. A TuxCare pode estender a aplicação de patches em tempo real a esses ambientes específicos, desenvolvendo e mantendo patches específicos para o kernel que se adaptem às configurações existentes.
Saiba mais sobre Engenharia de Kernel Personalizado.
Impacto operacional após a integração: quais são as mudanças
Depois de ativar o KernelCare, a aplicação de patches deixa de ser uma tarefa reativa e passa a ser um processo automatizado. Compreender essas mudanças ajuda sua equipe a ajustar seus fluxos de trabalho.
Janelas de manutenção: Você não precisa mais programar períodos de inatividade para cada CVE do kernel. A aplicação de patches em tempo real permite que você aplique correções de segurança sem a necessidade de reinicializações imediatas. As janelas de manutenção passam a ser uma escolha de planejamento para atualizações do kernel ou mudanças de hardware, em vez de uma medida relacionada à aplicação de patches de segurança.
Distribuição da carga de trabalho: Os administradores de sistemas dedicam menos tempo à aplicação manual de patches. As equipes deixam de realizar reinicializações tarde da noite e recuperam tempo para o trabalho planejado durante o horário comercial normal.
Exposição à vulnerabilidade: O KernelCare verifica atualizações continuamente e aplica os patches disponíveis automaticamente. Isso reduz o tempo em que os sistemas permanecem expostos após a divulgação de uma vulnerabilidade no kernel.
A aplicação de patches sem reinicialização vale a pena na prática?
A transição para a aplicação de patches sem reinicialização elimina o conflito entre segurança e tempo de atividade. O processo de integração do KernelCare é simples, exigindo apenas um único comando. Assim que a aplicação de patches em tempo real estiver em funcionamento, os benefícios operacionais ficam evidentes. Os sistemas recebem atualizações de segurança sem interrupções no serviço, e a exposição a vulnerabilidades é significativamente reduzida.
Para qualquer organização que opere mais do que alguns servidores, a transição das reinicializações manuais para a aplicação automatizada de patches em tempo real representa uma melhoria fundamental para a integridade operacional.
O KernelCare da TuxCare também apoia os esforços de conformidade, ajudando as organizações a atender aos requisitos de aplicação de patches definidos por normas como PCI DSS e HIPAA. Embora ainda sejam necessárias reinicializações para atualizações do kernel ou alterações de hardware, elas não são mais exigidas a cada patch de segurança aplicado.
Pronto para ver o KernelCare em ação? Solicite um teste gratuito para experimentar a aplicação automatizada de patches, sem necessidade de reinicialização, em seus sistemas Linux.

