Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- WildFly ne dispose pas de calendrier de fin de vie, mais une version cesse de bénéficier des correctifs en amont dès la sortie de la prochaine version fonctionnelle.
- Au 22 octobre 2026, WildFly 42 est la seule version pour laquelle le projet continue d'apporter des correctifs.
- JBoss EAP 8 est un produit Red Hat à part entière, bénéficiant d'un support complet jusqu'en 2028 et d'un support de maintenance jusqu'en 2031.
- Vous pouvez appliquer un correctif, effectuer une mise à niveau ou passer à l'EAP, mais quitter WildFly 26 ou une version antérieure implique une javax vers Jakarta .
Vous recherchez la date de fin de vie (EOL) de votre version de WildFly, mais vous ne trouvez aucune date à communiquer à un auditeur. La page « À propos » du projet page « À propos » du projet décrit la politique de maintenance et précise que toutes les versions antérieures ne sont plus prises en charge, mais il n’y a ni calendrier de fin de vie ni date de fin pour aucune d’entre elles. WildFly cesse de corriger une version dès la sortie de la prochaine version fonctionnelle, et c’est là toute la règle.
Il ne vous reste plus qu'à faire le point sur votre situation et à l'expliquer aux personnes qui souhaitent prendre rendez-vous. Ce guide présente les versions qui ne bénéficient plus d'aucun support à l'heure actuelle, les risques auxquels vous vous exposez en les utilisant, ainsi que trois solutions pour y remédier : l'application de correctifs pour la version que vous utilisez, la mise à niveau vers la dernière version de WildFly ou le passage à JBoss EAP.
Que signifie la fin de vie (EOL) de WildFly ?
WildFly est un serveur d'applications Java open source anciennement connu sous le nom de JBoss AS, qui met en œuvre les spécifications Jakarta EE. En l'absence de calendrier de cycle de vie, c'est sa politique de publication qui définit fin de vie d'une version donnée.
Le projet prévoit quatre versions majeures par an, en janvier, avril, juillet et octobre, chacune étant suivie, environ un mois plus tard, d’une micro-version dédiée à la correction de bogues. Ce calendrier n’est qu’une estimation approximative. La sortie de WildFly 40 a été retardée afin d’intégrer la prise en charge de Jakarta EE 11 et est sortie avec plus d’un mois de retard. Il n’y a pas de version LTS ni de période de support définie.
Dans une réponse datée de septembre 2025 sur la liste de diffusion wildfly-dev, le chef de projet Brian Stansberry a indiqué qu’une fois la prochaine version fonctionnelle publiée, le projet n’avait pas l’intention de produire d’autres versions de correction de bogues pour la version précédente. Il a ajouté que cette politique devait figurer sur wildfly.org, et la page « À propos » la précise désormais clairement. La seule exception qu’il a pu citer concernait WildFly 26.1.3, publiée en janvier 2023 pour corriger une vulnérabilité critique d’Apache CXF (CVE-2022-46364), car la migration vers WildFly 27 et Jakarta EE 10 devait prendre plus de temps que d’habitude aux utilisateurs.
Concrètement, une version de WildFly arrive en fin de vie lorsque la prochaine version fonctionnelle est publiée, généralement environ trois mois après sa propre sortie. Le logiciel continue de fonctionner, mais le projet cesse de le corriger. Aujourd’hui, WildFly 42 est donc la seule version pour laquelle le projet continue d’apporter des correctifs, tandis que toutes les versions antérieures, notamment WildFly 41, 40, 27, 26 et 10, ne bénéficient plus de correctifs en amont.
Red Hat JBoss EAP est un produit distinct doté d’un cycle de vie officiel. Red Hat le développe à partir du code de WildFly sur sa propre branche, et aucune de ses dates ne s’applique aux versions de WildFly. EAP 8, par exemple, bénéficie d’un bénéficie d’un support complet jusqu’au 5 février 2028 et d’un support de maintenance jusqu’au 5 février 2031.
Dates de fin de vie de WildFly par version
| Version de WildFly | Publié | Dernière version de la gamme | Les corrections en amont sont terminées |
| 42 | 22 octobre 2026 | 42.0.0 | Pas encore |
| 41 | 16 juillet 2026 | 41.0.1 (27 août 2026) | 22 octobre 2026 |
| 40 | Mai 21, 2026 | 40.0.1 (19 juin 2026) | 16 juillet 2026 |
| 27 | 9 novembre 2022 | 27.0.1 (16 décembre 2022) | 20 avril 2023 |
| 26 | 16 décembre 2021 | 26.1.3 (18 janvier 2023) | 26.0 : 14 avril 2022, date de sortie de la version 26.1. 26.1 : 9 novembre 2022, à l'exception de la version 26.1.3, qui constitue un cas particulier. |
| 10 | 30 janvier 2016 | 10.1.0 (19 août 2016) | 10.0 : 19 août 2016, date de sortie de la version 10.1. 10.1 : 24 octobre 2017 |
Toutes les dates proviennent des communiqués de presse du projet lui-même. Les dates de fin correspondent à la date de sortie de la version suivante, WildFly ne publiant pas de dates officielles de fin de vie (EOL).
Le saviez-vous ? Les versions WildFly 40 et 41 proposaient une variante temporaire « WildFly EE 10 » destinée aux équipes qui n’étaient pas encore prêtes pour Jakarta EE 11. Le projet avait annoncé qu’il supprimerait cette variante avec WildFly 42, ce qu’il a fait le 22 octobre 2026, un peu plus de cinq mois après son apparition.
Que se passe-t-il lorsque vous exécutez une instance WildFly en fin de vie (EOL) ?
Une version de WildFly dont le support a pris fin continue de fonctionner. Elle ne bénéficie simplement plus des correctifs en amont : ainsi, lorsque WildFly corrige une vulnérabilité CVE dans le serveur ou dans une bibliothèque qu’il intègre, le correctif est intégré à la version actuelle, mais pas aux versions antérieures. Il en résulte trois conséquences : une faille de sécurité, des constatations d’audit et une migration qui devient plus difficile à chaque trimestre.
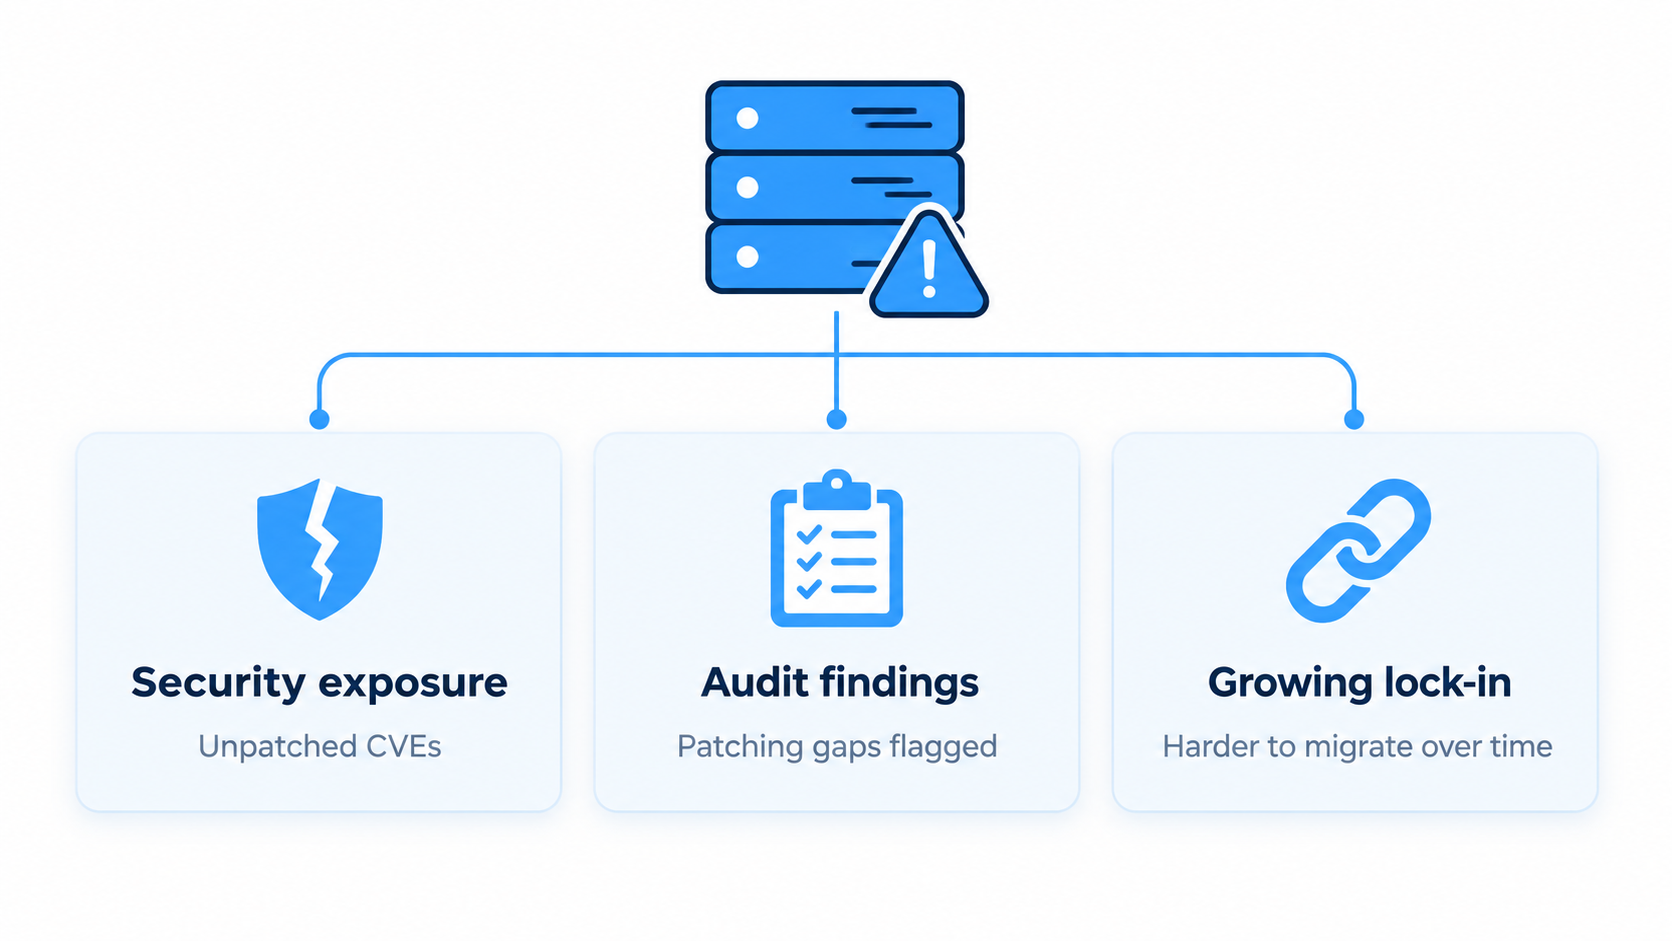
Vulnérabilités CVE non corrigées dans le serveur et ses composants
WildFly intègre notamment Undertow, RESTEasy, Hibernate, Infinispan, JGroups, Apache Artemis, Elytron, Netty et Jackson, et ce code accumule les CVE à un rythme soutenu. L' annonce de WildFly 41 énumère les mises à jour des dépendances pour Apache MINA SSHD, Artemis, CXF, Jackson et Netty qui corrigent des CVE, et l’ annonce de WildFly 42 indique qu’un grand nombre de ses mises à jour ont également corrigé des vulnérabilités. Au sein de WildFly, chacune de ces corrections n’est intégrée que dans la version la plus récente.
Deux avis de sécurité plus anciens montrent à quoi ressemble concrètement l'absence d'une mise à jour rétroactive. Ces deux problèmes ont été corrigés dans la version actuelle de WildFly ; ils illustrent donc le phénomène, mais ne disent rien sur la vulnérabilité de WildFly 42.
| CVE | Composant | Publié | Gravité par source | Corrigé dans |
| 1635 | Undertow, la couche web | 19 février 2024 | CVSS v3.1 : 7,5 (Élevé) source : Red Hat (le CNA). CVSS v4.0 : 8,7 Élevé Source : base de données des avis de sécurité de GitHub. | Undertow 2.3.12.Final et 2.2.31.Final |
| 23367 | Fournisseur RBAC WildFly Core | 30 janvier 2025 | CVSS v3.1 : 6,5 (moyen) Source : Red Hat et la base de données des avis de sécurité GitHub. | WildFly Core 27.0.1.Final, intégré à WildFly 35.0.1 le 6 février 2025 |
Imaginez un cluster WildFly 26 à 12 nœuds derrière un équilibreur de charge public. Le correctif Undertow existe, mais la branche WildFly 26 s’est arrêtée à la version 26.1.3 en janvier 2023, soit 13 mois avant la publication du CVE ; aucune version 26 ne contient donc ce correctif. Vous pouvez rétroporter le correctif et recompiler le module vous-même, ajouter des limites au niveau de la couche réseau, ou accepter cette vulnérabilité. Cette dernière option ne demande aucun effort, et c’est exactement ainsi qu’une vulnérabilité devient permanente.
Constatations en matière de conformité et d'audit
Les référentiels tels que la norme PCI DSS exigent que les vulnérabilités connues soient corrigées dans un délai défini. L’exigence 6.3.3 de la norme PCI DSS v4.0.1 stipule que les correctifs pour les vulnérabilités critiques doivent être installés dans un délai d’un mois à compter de leur publication, les autres vulnérabilités devant être traitées selon un calendrier défini par l’organisation en fonction de sa propre évaluation des risques. Un composant pour lequel aucun correctif n’est disponible en amont ne peut pas respecter cette exigence à lui seul, même si le reste de la pile est géré de manière optimale. Une installation de WildFly 10 dans l’environnement de données des titulaires de carte présentant une vulnérabilité CVE critique non corrigée risque fort de faire l’objet d’une remarque de l’évaluateur, et le fait que « le projet ne publie aucune date de fin de vie » ne suffira pas à faire disparaître ce problème.
Un effet de verrouillage opérationnel qui s'accentue chaque trimestre
Le vieux WildFly reste immobile alors que tout bouge autour de lui. Le JDK sur lequel il tourne devient obsolète. Le système d’exploitation sous-jacent arrive en fin de vie. Un agent de surveillance cesse de prendre en charge l’ancienne API de gestion. Puis un développeur a besoin d’une bibliothèque qui nécessite le jakarta , et une mise à niveau qui semblait ne nécessiter que quelques semaines de travail l’année dernière se transforme en une réécriture complète.
Cet écart s'accentue avec le rythme des mises à jour. WildFly 26 accuse désormais un retard de 16 versions fonctionnelles par rapport à WildFly 42, et chacune d'entre elles apporte des modifications que la migration doit prendre en compte. Prenons l'exemple d'une application de gestion des demandes d'indemnisation fonctionnant sous WildFly 26 et Java 8. Sa migration vers la version actuelle de WildFly implique une mise à niveau du JDK, une javax vers Jakarta et un cycle de régression au sein d’un même projet, car WildFly 26.1 était la dernière version à prendre en charge Java SE 8, tandis que la version actuelle de WildFly nécessite SE 17 ou une version ultérieure.
Pourquoi la mise à niveau de WildFly n'est pas toujours simple
La mise à niveau vers la version actuelle est la solution la plus simple, mais elle repose sur trois conditions : un code source facilement portable, des ingénieurs disposant du temps nécessaire et, pour les applications fournies par un éditeur, un éditeur qui certifie la nouvelle version. Les obstacles énumérés ci-dessous expliquent pourquoi les équipes restent sur d'anciennes versions bien plus longtemps qu'elles ne l'avaient prévu.
Le changement d'espace de noms de « javax » à « jakarta »
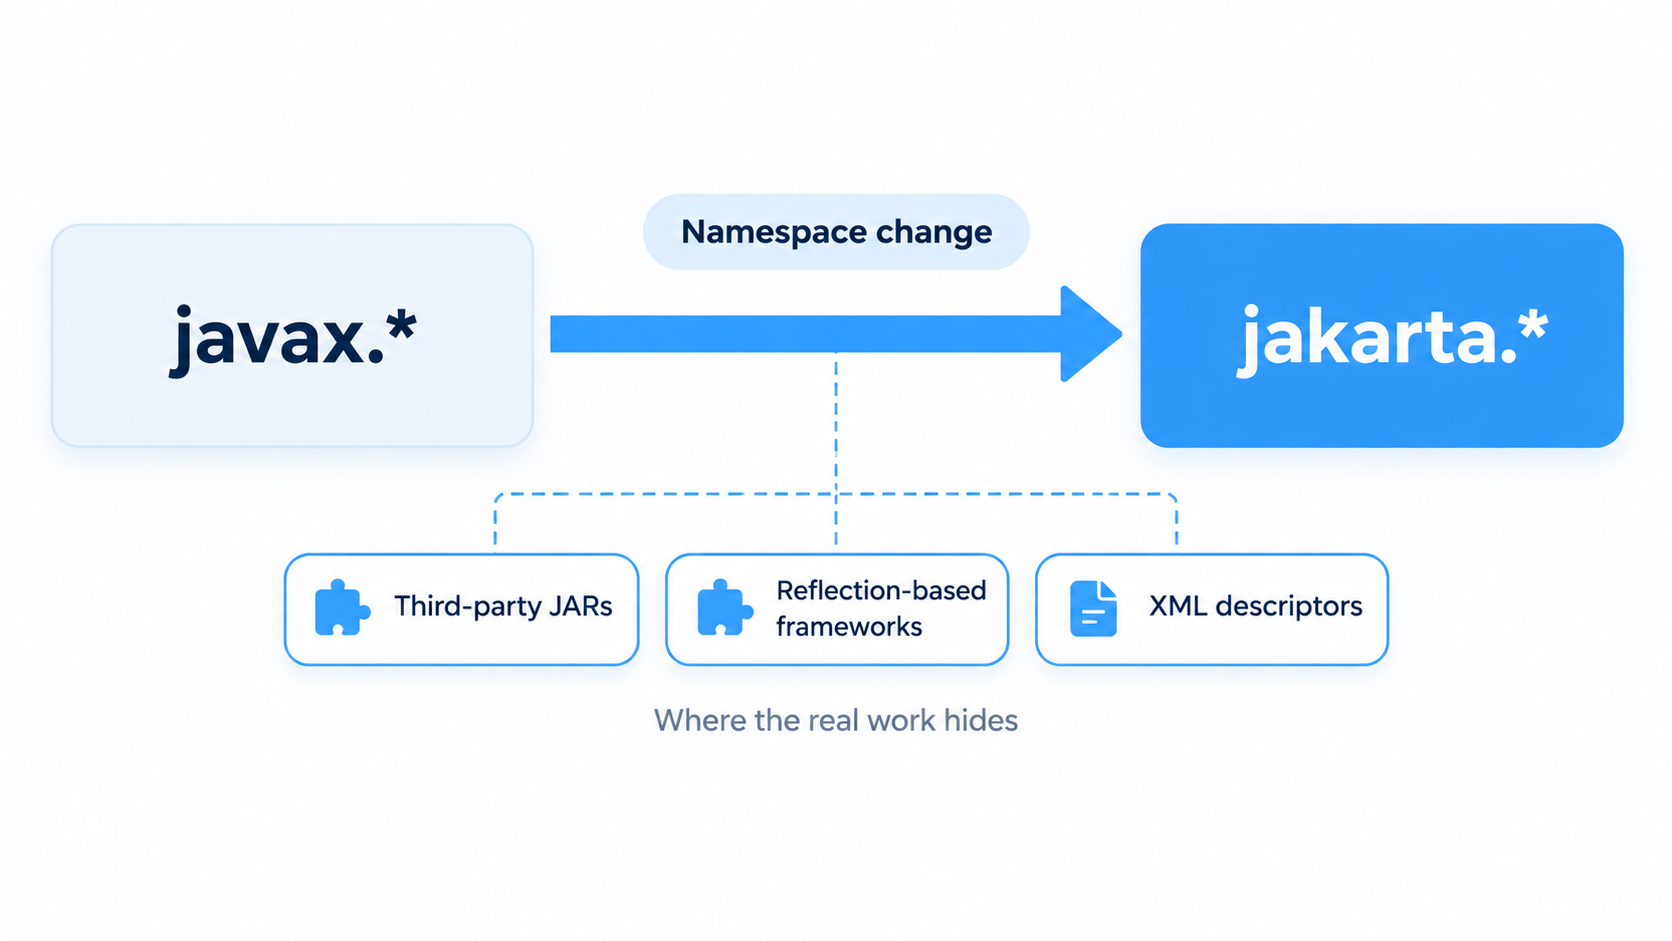
WildFly 27 a abandonné Jakarta EE 8 au profit de Jakarta EE 10 ; par conséquent, toutes les entreprises javax.* (javax.servlet, javax.persistence, javax.ws.rs, javax.ejb) devient jakarta.* dans le code qui le cible. Les paquets Java SE classiques tels que javax.crypto restent à leur place. Des outils tels que l’Eclipse Transformer et OpenRewrite se chargent du renommage mécanique dans votre propre code source. Le plus gros du travail réside dans tout le reste : les fichiers JAR tiers compilés contre javax, les frameworks basés sur la réflexion, les descripteurs XML comportant d’anciens espaces de noms, ainsi que les bibliothèques de fournisseurs dont les versions Jakarta se comportent différemment. Le suivi de ces dépendances peut prendre plus de temps que le changement de nom lui-même.
Java SE et l'évolution de la plateforme
Le seuil d'exigences pour Java ne cesse d'augmenter. WildFly 27 nécessitait la version SE 11 ou une version ultérieure, et WildFly 35 a abandonné SE 11 en janvier 2025. La version actuelle de WildFly fonctionne sur SE 17, 21 et 25, et le projet recommande SE 25, bien que WildFly 42 ne revendique la compatibilité avec Jakarta EE 11 que sur SE 17 et SE 21. L’ annonce de WildFly 42 précise que WildFly 43 sera la dernière version à fonctionner sous SE 17, car le projet prévoit de relever son niveau de référence à SE 21 avec WildFly 44 au printemps prochain. Une application encore sous Java 8 ou 11 doit donc faire face simultanément à une migration du JDK et à une migration du serveur d’applications, avec en parallèle la suppression d’API, une encapsulation plus stricte des modules et la modification des paramètres par défaut du ramasse-miettes. Chacun de ces aspects est gérable pris isolément. Mais ensemble, ils multiplient la matrice de tests, et lorsqu’un test de charge échoue, il est difficile de déterminer quelle modification en est à l’origine.
Essais, certification et capacités de l'équipe
Même lorsque le portage du code se déroule sans encombre, quelqu’un doit le vérifier. Les environnements réglementés exigent généralement des tests de régression documentés, et pour les applications fournies par des éditeurs de logiciels indépendants (ISV), le fournisseur doit certifier la nouvelle version de WildFly, ce que certains ne font jamais. Il se peut que les ingénieurs qui ont développé l’application aient quitté l’entreprise et que l’équipe actuelle soit occupée à déployer de nouvelles fonctionnalités.
Une évaluation franche évaluation des vulnérabilités aboutit souvent à la conclusion que le risque est réel et que la mise à jour ne pourra pas avoir lieu cette année. En mettant en balance le coût réel de ne pas corriger une faille CVE critique et le coût de la migration donne alors lieu à une discussion budgétaire honnête, et les correctifs fournis par le fournisseur pour la version que vous utilisez constituent une solution de transition légitime jusqu’à ce que la migration ait lieu.
Vos options après la fin de vie de WildFly
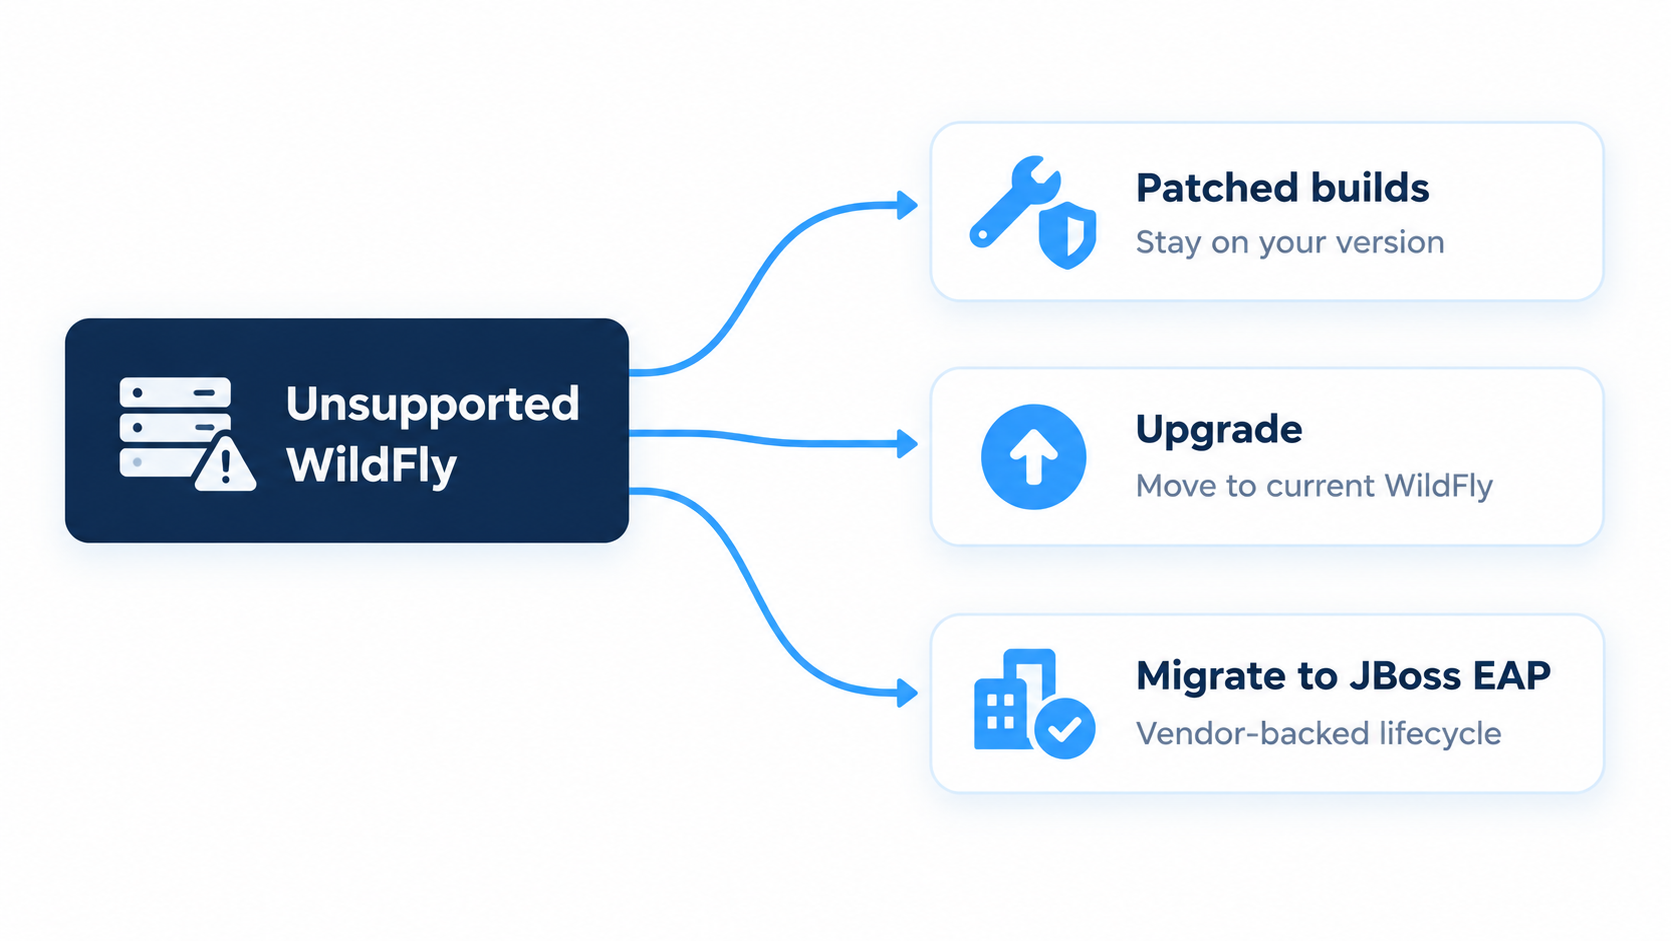
Il existe trois approches possibles, et de nombreuses équipes les combinent : elles utilisent actuellement des versions corrigées tout en procédant à la migration selon un calendrier qu'elles contrôlent elles-mêmes. Le bon équilibre dépend de votre retard, du temps dont vous disposez pour les travaux d'ingénierie et du niveau de risque que vos auditeurs sont prêts à accepter entre-temps.
| Votre situation | Option la mieux adaptée |
| Utilisation de WildFly 19.0.1 ou 27.0.1 sans possibilité de migration cette année | Assistance illimitée tout au long du cycle de vie (ELS) pour WildFly |
| Exécution d'une autre version de WildFly 26 ou antérieure sur javax . | Préparez la migration vers Jakarta EE 10 ou une version ultérieure, et demandez à TuxCare si votre version peut être ajoutée d'ici là |
| Un code compatible avec Jakarta et une équipe dynamique | Passer à la dernière version de WildFly |
| Il faut un accord de niveau de service (SLA) avec le fournisseur, un cycle de vie long et une certification Red Hat | Migration vers JBoss EAP |
| Environnement hétérogène comprenant plusieurs versions de WildFly | Appliquez les correctifs aux serveurs couverts par ELS et mettez à jour les autres selon votre propre calendrier |
Versions corrigées correspondant à celle que vous utilisez
Si vous devez conserver une ancienne version de WildFly pendant que vous planifiez la migration, un service de support étendu proposé par un tiers peut vous fournir des versions corrigées de celle dont vous disposez déjà. Le service « Endless Lifecycle Support » de TuxCare pour WildFly fournit des correctifs de sécurité et certaines corrections de bogues pour WildFly 19.0.1 et 27.0.1 via des dépôts hébergés par TuxCare.
L'arborescence des dépendances rend cette solution plus intéressante qu'il n'y paraît à première vue. WildFly est fourni sous la forme d'une distribution comprenant de nombreux modules, allant du serveur web Undertow et de RESTEasy à l'ORM Hibernate et à Validator, en passant par Infinispan et JGroups pour la mise en cache et la mise en cluster, Apache Artemis pour la messagerie, WildFly Elytron pour la sécurité, ainsi que Netty et Jackson pour la gestion du réseau et le format JSON. La vulnérabilité CVE-2024-1635 se trouvait dans Undertow plutôt que dans le code propre à WildFly, tandis que CVE-2025-23367 touchait WildFly Core lui-même ; ainsi, corriger une couche tout en ignorant l’autre laisse des failles dans les deux cas. L’ELS de TuxCare couvre à la fois les dépendances directes et transitives de WildFly sans frais supplémentaires, et son suivi des CVE indique quelles alertes ont donné lieu à des correctifs pour les versions prises en charge. Le JDK utilisé par une ancienne version de WildFly arrive lui aussi en fin de vie, et ELS for Runtimes couvre OpenJDK, entre autres environnements d'exécution.
Passer à la version actuelle de WildFly
Avec un code compatible avec Jakarta et une équipe d’ingénieurs disposant du temps nécessaire, la mise à niveau constitue la solution la plus propre à long terme. Commencez par migrer le JDK sur votre instance actuelle de WildFly, dans la mesure où la matrice de prise en charge le permet, afin que les deux changements ne soient pas appliqués simultanément. Passez ensuite en revue les annonces et les notes de version pour chaque version comprise entre la vôtre et la version 42. Les annonces mettent en avant les principales incompatibilités et les changements de comportement, tandis que les notes de version fournissent les détails. WildFly 41, par exemple, a déprécié le listener AJP et a remplacé par défaut le stockage segmenté du cache Infinispan par un stockage non segmenté, tandis que WildFly 42 génère un avertissement pour les canaux JGroups fonctionnant sans protocoles d’authentification ni de chiffrement.
Avant tout déploiement, lancez la version cible à partir d’une copie de votre configuration et consultez les messages d’avertissement (WARN). Avec Galleon, ne provisionnez que les couches dont vous avez besoin ; cela réduit la surface d’attaque et, dans WildFly 42, limite la SBOM générée à ce que vous avez réellement installé. Effectuez des tests de charge avant et après, et profitez-en pour revérifier les règles de pare-feu, car certains paramètres par défaut, tels que les ports de détection des défaillances JGroups, ont été déplacés dans WildFly 41.
Le problème, c'est la cadence. Le projet publie quatre versions majeures par an et ne corrige que les plus récentes ; par conséquent, pour rester à jour, il faut effectuer une mise à jour tous les quelques mois, sous peine de voir un écart se creuser à nouveau.
Migration vers Red Hat JBoss EAP
JBoss EAP vous offre le cycle de vie qui fait défaut à WildFly, au prix d'un abonnement Red Hat. Red Hat a déclaré que la version EAP 8.0 Update 12 est la dernière mise à jour de la version 8.0, ce qui fait de l'EAP 8.1 (basé sur WildFly 35) la version ciblée pour la poursuite des correctifs CVE.
La migration depuis WildFly 26 ou une version antérieure implique toujours la prise en charge complète de javax vers Jakarta , car EAP 8 ne dispose pas de option « javax » . EAP 7.4 est la version , et son support de maintenance a pris fin le 30 juin 2025 ; seul le module complémentaire payant « Extended Life Support » de Red Hat la couvre désormais. Si vous utilisez EAP en production et WildFly en développement, verrouillez le développement sur la version de WildFly sur laquelle repose votre version d’EAP, tout en continuant à effectuer vos tests finaux sur EAP lui-même. Red Hat précise qu’aucune version d’EAP ne correspond exactement à une version de WildFly, et que ces différences ont tendance à apparaître tardivement.
Maintenez WildFly à jour après sa fin de vie grâce à TuxCare
Le modèle de publication de WildFly implique que même la version que vous installez aujourd’hui ne bénéficiera plus des correctifs en amont d’ici quelques mois. Les équipes capables de procéder à une mise à niveau chaque trimestre peuvent s’en accommoder. Celles qui ne le peuvent pas ont besoin de correctifs pour la version qu’elles utilisent actuellement, le temps que la migration se déroule selon leur propre calendrier.
Assistance à vie de TuxCare pour WildFly fournit des correctifs de sécurité et des corrections de bogues sélectionnées, couverts par un SLA, pour WildFly 19.0.1 et 27.0.1, avec une assistance d'experts disponible 24 h/24 et 7 j/7. Vous utilisez une autre version ? Demandez à TuxCare si elle peut être prise en charge.
FAQ
Oui. WildFly 26 a atteint la fin de son support conformément à la politique du projet. WildFly 26.1 a été publié en avril 2022, WildFly 27 l’a remplacé en novembre 2022, et la seule version ultérieure de la branche 26 a été la 26.1.3 en janvier 2023, un backport ponctuel destiné à corriger une vulnérabilité critique d’Apache CXF. Aucune nouvelle version n’a été publiée pour la branche 26 depuis lors.
Oui. WildFly 10.0.0 est sorti en janvier 2016, et la dernière version de cette série était la 10.1.0, sortie en août 2016. Plus de 30 versions fonctionnelles ont été publiées depuis, et le projet ne corrige que les plus récentes.
WildFly est un projet communautaire, et sa page dédiée à la sécurité mentionne la Fondation Commonhaus comme sponsor. Red Hat ne propose aucun abonnement de support commercial ni aucun engagement concernant le cycle de vie de WildFly lui-même. Le produit pris en charge par Red Hat est JBoss EAP, développé à partir du code de WildFly et couvert par un cycle de vie pluriannuel publié.
WildFly est le projet communautaire en amont, publié quatre fois par an avec les dernières fonctionnalités. JBoss EAP est le produit en aval de Red Hat, maintenu sur une branche source distincte, avec des phases de support prolongées et un abonnement payant. Red Hat précise que les bogues sont d'abord corrigés dans la version en amont actuelle, puis souvent rétroportés vers EAP.
Oui, il continue de fonctionner. Le projet a cessé de publier des correctifs pour ce logiciel ; par conséquent, les nouvelles vulnérabilités (CVE) détectées dans le serveur ou ses composants intégrés restent non corrigées, à moins que vous ne procédiez à une mise à jour, que vous ne recompiliez vous-même les modules ou que vous ne fassiez appel à un fournisseur qui applique les correctifs à votre version.
Exécutez le script de démarrage avec l'option –version, ou interrogez l'interface CLI de gestion sur un serveur en cours d'exécution :
$JBOSS_HOME/bin/standalone.sh –version
$JBOSS_HOME/bin/jboss-cli.sh –connect –command=”:read-attribute(name=product-version)”
Si vous utilisez WildFly 26 ou une version antérieure et que votre code utilise les API d'entreprise, alors oui. WildFly 27 et les versions ultérieures utilisent l'espace de noms jakarta.*, à partir de Jakarta EE 10. WildFly 40 Standard et les versions ultérieures utilisent Jakarta EE 11, bien que WildFly 40 et 41 aient également proposé une variante temporaire de Jakarta EE 10 qui a pris fin avec WildFly 42. Si vous utilisez déjà la version 27 ou une version plus récente, la migration de l'espace de noms est déjà derrière vous.