Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- WildFly hat keinen EOL-Kalender, aber eine Version erhält keine Upstream-Korrekturen mehr, sobald die nächste Feature-Version veröffentlicht wird.
- Seit dem 22. Oktober 2026 ist WildFly 42 die einzige Version, für die das Projekt noch Fehlerbehebungen bereitstellt.
- JBoss EAP 8 ist ein eigenständiges Red Hat-Produkt, für das bis 2028 vollständiger Support und bis 2031 Wartungssupport angeboten wird.
- Sie können Patches installieren, ein Upgrade durchführen oder auf EAP umsteigen, doch ein Wechsel weg von WildFly 26 oder älteren Versionen bedeutet eine javax auf Jakarta Migration.
Sie suchen das EOL-Datum für Ihre WildFly-Version heraus und finden kein Datum, das Sie einem Prüfer vorlegen können. Die „Über“-Seite beschreibt die Wartungsrichtlinie und besagt, dass alle früheren Releases nicht mehr gewartet werden, aber es gibt weder einen EOL-Kalender noch Enddaten für die einzelnen Versionen. WildFly stellt die Fehlerbehebung für eine Version ein, sobald das nächste Feature-Release veröffentlicht wird – das ist die einzige Regel.
Nun müssen Sie selbst herausfinden, wo Sie stehen, und dies denjenigen erklären, die ein Date wollen. Dieser Leitfaden behandelt, welche Versionen derzeit nicht mehr unterstützt werden, welchen Risiken Sie sich aussetzen, wenn Sie eine solche Version nutzen, und drei Möglichkeiten, damit umzugehen: Patches für die von Ihnen genutzte Version, ein Upgrade auf die aktuelle WildFly-Version oder ein Wechsel zu JBoss EAP.
Was bedeutet das EOL von WildFly?
WildFly ist der Open-Source-Java-Anwendungsserver, der früher als JBoss AS bekannt war und die Jakarta-EE-Spezifikationen implementiert. Da es keinen festgelegten Lebenszyklus-Zeitplan gibt, bestimmt die Release-Praxis, das Ende des Lebenszyklus einer bestimmten Version.
Das Projekt sieht vier Feature-Releases pro Jahr vor, im Januar, April, Juli und Oktober, auf die jeweils etwa einen Monat später ein einzelnes Mikro-Release zur Fehlerbehebung folgt. Dieser Zeitplan ist nur grob festgelegt. WildFly 40 wurde zurückgestellt, um Unterstützung für Jakarta EE 11 bereitzustellen, und kam mit mehr als einem Monat Verspätung auf den Markt. Es gibt keine LTS-Linie und keinen Supportzeitraum.
In einer Antwort vom September 2025 in der Mailingliste „wildfly-dev“schrieb Projektleiter Brian Stansberry, dass das Projekt nach der Veröffentlichung der nächsten Feature-Version keine weiteren Bugfix-Versionen für die vorherige Version mehr herausbringen werde. Er fügte hinzu, dass diese Richtlinie auf wildfly.org zu finden sei und nun auf der „Über uns“-Seite ausdrücklich dargelegt werde. Die einzige Ausnahme, auf die er hinweisen konnte, war WildFly 26.1.3, das im Januar 2023 aufgrund einer kritischen Sicherheitslücke in Apache CXF (CVE-2022-46364), da davon ausgegangen wurde, dass die Umstellung auf WildFly 27 und Jakarta EE 10 für die Anwender länger als üblich dauern würde.
In der Praxis erreicht eine WildFly-Version also das Ende ihres Lebenszyklus, wenn die nächste Feature-Version veröffentlicht wird, was in der Regel etwa drei Monate nach ihrer eigenen Veröffentlichung geschieht. Die Software läuft zwar weiter, aber das Projekt stellt die Bereitstellung von Patches ein. Damit ist WildFly 42 derzeit die einzige Version, für die das Projekt noch Fehlerbehebungen bereitstellt, während alle früheren Versionen – einschließlich WildFly 41, 40, 27, 26 und 10 – keine Fehlerbehebungen mehr vom Upstream-Entwickler erhalten.
Red Hat JBoss EAP ist ein eigenständiges Produkt mit einem formellen Lebenszyklus. Red Hat entwickelt es auf Basis des WildFly-Codes in einem eigenen Zweig, und keiner seiner Zeitpunkte gilt für WildFly-Veröffentlichungen. EAP 8 erhält beispielsweise bis zum 5. Februar 2028 vollen Support und bis zum 5. Februar 2031 Wartungssupport.
WildFly-End-of-Life-Termine nach Version
| WildFly-Version | Veröffentlicht | Letzte Veröffentlichung der Reihe | Upstream-Korrekturen abgeschlossen |
| 42 | 22. Oktober 2026 | 42.0.0 | Noch nicht |
| 41 | 16. Juli 2026 | 41.0.1 (27. August 2026) | 22. Oktober 2026 |
| 40 | Mai 21, 2026 | 40.0.1 (19. Juni 2026) | 16. Juli 2026 |
| 27 | 9. November 2022 | 27.0.1 (16. Dezember 2022) | 20. April 2023 |
| 26 | 16. Dezember 2021 | 26.1.3 (18. Januar 2023) | 26.0: 14. April 2022, als Version 26.1 veröffentlicht wurde. 26.1: 9. November 2022, mit 26.1.3 als einmaliger Ausnahme |
| 10 | 30. Januar 2016 | 10.1.0 (19. August 2016) | 10.0: 19. August 2016, als Version 10.1 veröffentlicht wurde. 10.1: 24. Oktober 2017 |
Alle Daten stammen aus den Veröffentlichungsankündigungen des Projekts. Die Enddaten geben an, wann die nächste Feature-Version veröffentlicht wurde, da WildFly keine offiziellen EOL-Daten bekannt gibt.
Wussten Sie schon: WildFly 40 und 41 enthielten eine vorübergehende Variante namens „WildFly EE 10“ für Teams, die noch nicht bereit für Jakarta EE 11 waren. Das Projekt kündigte an, diese Variante mit WildFly 42 einzustellen, was am 22. Oktober 2026 geschah – etwas mehr als fünf Monate nach dem ersten Erscheinen der Variante.
Was passiert, wenn man eine EOL-Version von WildFly ausführt?
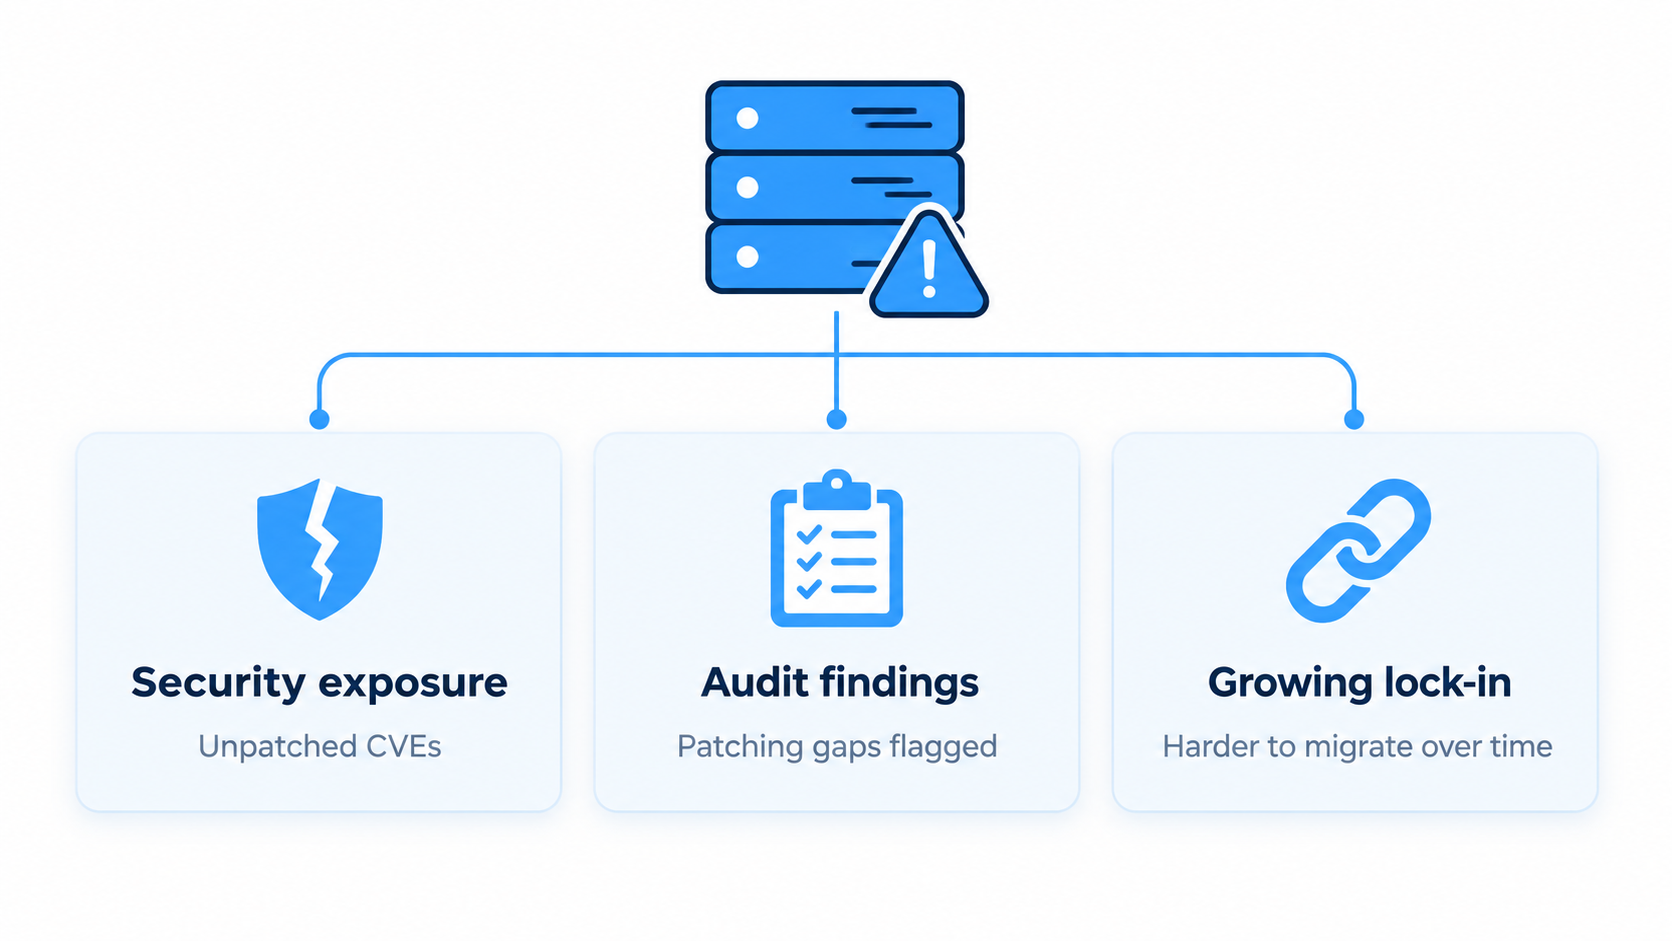
Eine nicht mehr unterstützte WildFly-Version läuft zwar weiter, erhält jedoch keine Upstream-Korrekturen mehr. Wenn WildFly also eine CVE im Server oder in einer von ihm gebündelten Bibliothek behebt, wird die Korrektur nur in der aktuellen Version und nicht in älteren Versionen bereitgestellt. Daraus ergeben sich drei Konsequenzen: Sicherheitslücken, Beanstandungen bei Audits und eine Migration, die von Quartal zu Quartal schwieriger wird.
Nicht behobene CVEs auf dem Server und in dessen Komponenten
WildFly bündelt unter anderem Undertow, RESTEasy, Hibernate, Infinispan, JGroups, Apache Artemis, Elytron, Netty und Jackson, und dieser Code sammelt in stetigem Tempo CVEs an. Die Ankündigung zu WildFly 41 listet Aktualisierungen der Abhängigkeiten für Apache MINA SSHD, Artemis, CXF, Jackson und Netty auf, die CVEs beheben, und die Ankündigung zu WildFly 42 heißt es, dass auch eine große Anzahl der dortigen Upgrades Sicherheitslücken behoben hat. Bei WildFly fließen alle diese Korrekturen ausschließlich in die jeweils neueste Version ein.
Zwei ältere Sicherheitshinweise zeigen, wie sich ein fehlender Backport in der Praxis auswirkt. Beide sind in der aktuellen WildFly-Version behoben, sodass sie lediglich das Muster veranschaulichen und keine Aussage über die Sicherheitslücke in WildFly 42 treffen.
| CVE | Komponente | Veröffentlicht | Schweregrad nach Quelle | Behoben in |
| 1635 | Undertow, die Web-Ebene | 19. Februar 2024 | CVSS v3.1: 7,5 – Hoch von Red Hat (der CNA). CVSS v4.0: 8,7 Hoch aus der GitHub-Sicherheitsdatenbank. | Undertow 2.3.12.Final und 2.2.31.Final |
| 23367 | WildFly Core RBAC-Anbieter | 30. Januar 2025 | CVSS v3.1: 6,5 – Mittel von Red Hat und der GitHub Advisory Database. | WildFly Core 27.0.1.Final, das am 6. Februar 2025 in WildFly 35.0.1 veröffentlicht wurde |
Stellen Sie sich einen WildFly-26-Cluster mit 12 Knoten hinter einem öffentlichen Load Balancer vor. Der Undertow-Patch existiert zwar, aber die WildFly-26-Reihe endete im Januar 2023 mit Version 26.1.3 – 13 Monate vor der Veröffentlichung der CVE –, sodass kein 26er-Build diesen Patch enthält. Sie können den Fix zurückportieren und das Modul selbst neu kompilieren, Beschränkungen auf Netzwerkebene hinzufügen oder das Sicherheitsrisiko in Kauf nehmen. Die letzte Option erfordert keinen Aufwand – und genau so wird ein Sicherheitsrisiko dauerhaft.
Ergebnisse zu Compliance und Prüfungen
Frameworks wie PCI DSS erwarten, dass bekannte Schwachstellen innerhalb eines festgelegten Zeitfensters behoben werden. Anforderung 6.3.3 von PCI DSS v4.0.1 besagt, dass Patches für kritische Schwachstellen innerhalb eines Monats nach ihrer Veröffentlichung installiert werden müssen, während für alle anderen Schwachstellen ein Zeitplan gilt, der sich nach der risikobasierten Einstufung der Organisation richtet. Eine Komponente, für die es keinen Upstream-Patch gibt, kann diese Anforderung nicht eigenständig erfüllen – ganz gleich, wie gut der Rest des Stacks betrieben wird. Eine WildFly-10-Installation in der Karteninhaberdatenumgebung mit einer offenen kritischen CVE wird wahrscheinlich zu einem Beanstandungspunkt des Prüfers führen, und die Aussage „das Projekt veröffentlicht keine EOL-Termine“ wird das Problem nicht aus der Welt schaffen.
Eine operative Bindung, die von Quartal zu Quartal zunimmt
Das alte WildFly bleibt stehen, während sich alles um es herum weiterentwickelt. Das JDK, auf dem es läuft, wird veraltet. Das zugrunde liegende Betriebssystem erreicht sein eigenes Lebensende. Ein Überwachungsagent stellt die Unterstützung für die alte Verwaltungs-API ein. Dann benötigt ein Entwickler eine Bibliothek, die die Jakarta benötigt, und ein Upgrade, das letztes Jahr noch wie eine Aufgabe von ein paar Wochen Arbeit aussah, wird plötzlich zu einer kompletten Neuprogrammierung.
Diese Lücke vergrößert sich durch den Release-Rhythmus. WildFly 26 liegt mittlerweile 16 Feature-Releases hinter WildFly 42 zurück, und jedes einzelne bringt Änderungen mit sich, die bei einer Migration berücksichtigt werden müssen. Nehmen wir als Beispiel eine Schadensbearbeitungsanwendung auf WildFly 26 und Java 8. Die Migration auf die aktuelle WildFly-Version erfordert ein JDK-Upgrade sowie ein javax zu Jakarta sowie einen Regressionszyklus in einem einzigen Projekt, da WildFly 26.1 die letzte Version war, die Java SE 8 unterstützte, und die aktuelle WildFly-Version SE 17 oder höher benötigt.
Warum ein Upgrade von WildFly nicht immer einfach ist
Ein Upgrade auf die aktuelle Version ist die sauberste Lösung, setzt jedoch drei Voraussetzungen voraus: eine Codebasis, die sich problemlos portieren lässt, Entwickler, die über die nötige Zeit verfügen, und – bei vom Anbieter gebündelten Apps – einen Anbieter, der die neue Version zertifiziert. Die im Folgenden aufgeführten Hindernisse sind der Grund dafür, dass Teams weitaus länger an alten Versionen festhalten, als ursprünglich geplant.
Die Umstellung des Namespace von „javax“ auf „jakarta“
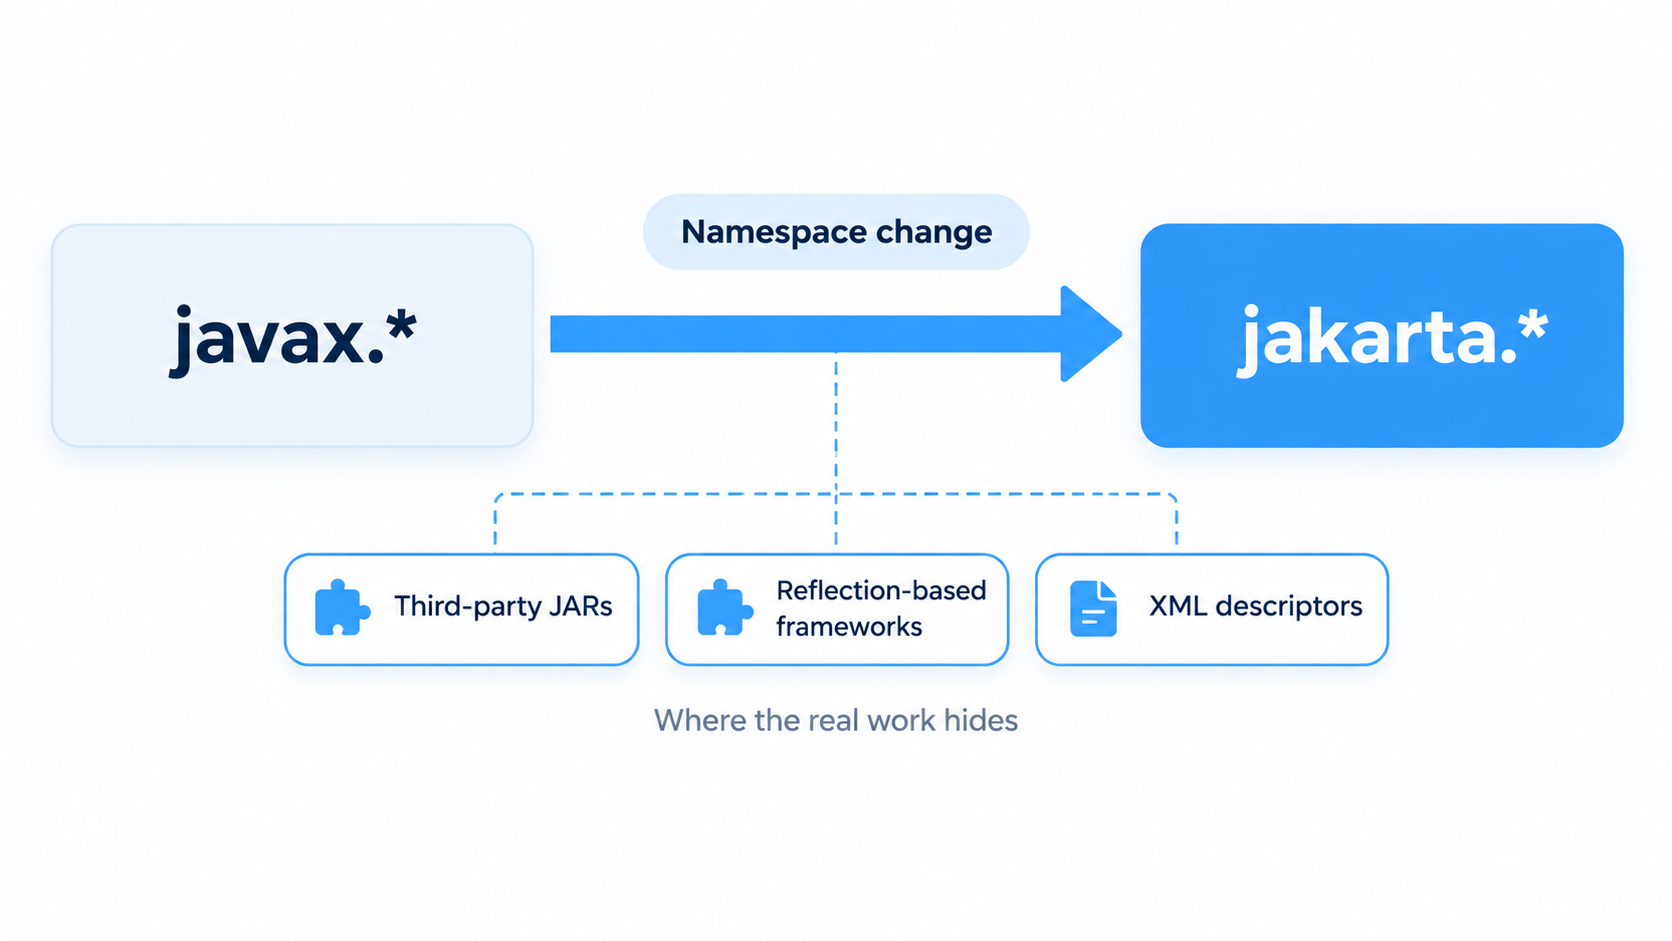
WildFly 27 hat Jakarta EE 8 aufgegeben und ist auf Jakarta EE 10 umgestiegen, sodass jede Unternehmensanwendung javax.* Import (javax.servlet, javax.persistence, javax.ws.rs, javax.ejb) wird zu jakarta.* im Code, der darauf abzielt. Reine Java-SE-Pakete wie javax.crypto , bleiben unverändert. Tools wie der Eclipse Transformer und OpenRewrite übernehmen die automatische Umbenennung in Ihrem eigenen Quellcode. Die größere Herausforderung liegt in allem anderen: JARs von Drittanbietern, die gegen javaxkompiliert wurden, reflektionsbasierte Frameworks, XML-Deskriptoren mit alten Namespaces sowie Herstellerbibliotheken, deren Jakarta-Versionen sich unterschiedlich verhalten. Die Aufarbeitung dieser Abhängigkeiten kann länger dauern als die Umbenennung selbst.
Java SE und Plattformdrift
Die Java-Anforderungen steigen weiter. WildFly 27 erforderte SE 11 oder höher, und WildFly 35 hat SE 11 im Januar 2025. Aktuelle WildFly-Versionen laufen auf SE 17, 21 und 25, und das Projekt empfiehlt SE 25, obwohl WildFly 42 Jakarta EE 11-Kompatibilität nur für SE 17 und SE 21 angibt. Die Ankündigung zu WildFly 42 fügt hinzu, dass WildFly 43 die letzte Version sein wird, die auf SE 17 läuft, da das Projekt plant, seine Basisversion mit WildFly 44 im nächsten Frühjahr auf SE 21 anzuheben. Eine Anwendung, die noch auf Java 8 oder 11 läuft, steht daher gleichzeitig vor einer JDK-Migration und einer Anwendungsserver-Migration, wobei dabei entfernte APIs, eine strengere Modulkapsulierung und geänderte GC-Standardeinstellungen zu berücksichtigen sind. Jede dieser Änderungen ist für sich genommen bewältigbar. Zusammen vergrößern sie jedoch die Testmatrix, und wenn ein Lasttest fehlschlägt, ist es schwer zu sagen, welche Änderung den Fehler verursacht hat.
Prüfung, Zertifizierung und Teamkapazität
Selbst wenn die Portierung des Codes reibungslos verläuft, muss dies noch nachgewiesen werden. In regulierten Umgebungen sind in der Regel dokumentierte Regressionstests erforderlich, und bei von ISVs gebündelten Anwendungen muss der Anbieter die neue WildFly-Version zertifizieren – was manche Anbieter jedoch nie tun. Die Entwickler, die die Anwendung erstellt haben, sind möglicherweise nicht mehr im Unternehmen, und das aktuelle Team ist damit beschäftigt, neue Funktionen auf den Markt zu bringen.
Eine ehrliche Schwachstellenanalyse kommt oft zu dem Schluss, dass das Risiko real ist und das Upgrade in diesem Jahr nicht durchgeführt werden kann. Abwägung der tatsächlichen Kosten, die entstehen, wenn eine kritische CVE ungepatcht bleibt, gegen die Migrationskosten wird dann zu einer ehrlichen Budgetdiskussion, und vom Anbieter unterstützte Patches für die von Ihnen verwendete Version sind eine legitime Übergangslösung, bis die Migration erfolgt.
Ihre Optionen nach dem EOL von WildFly
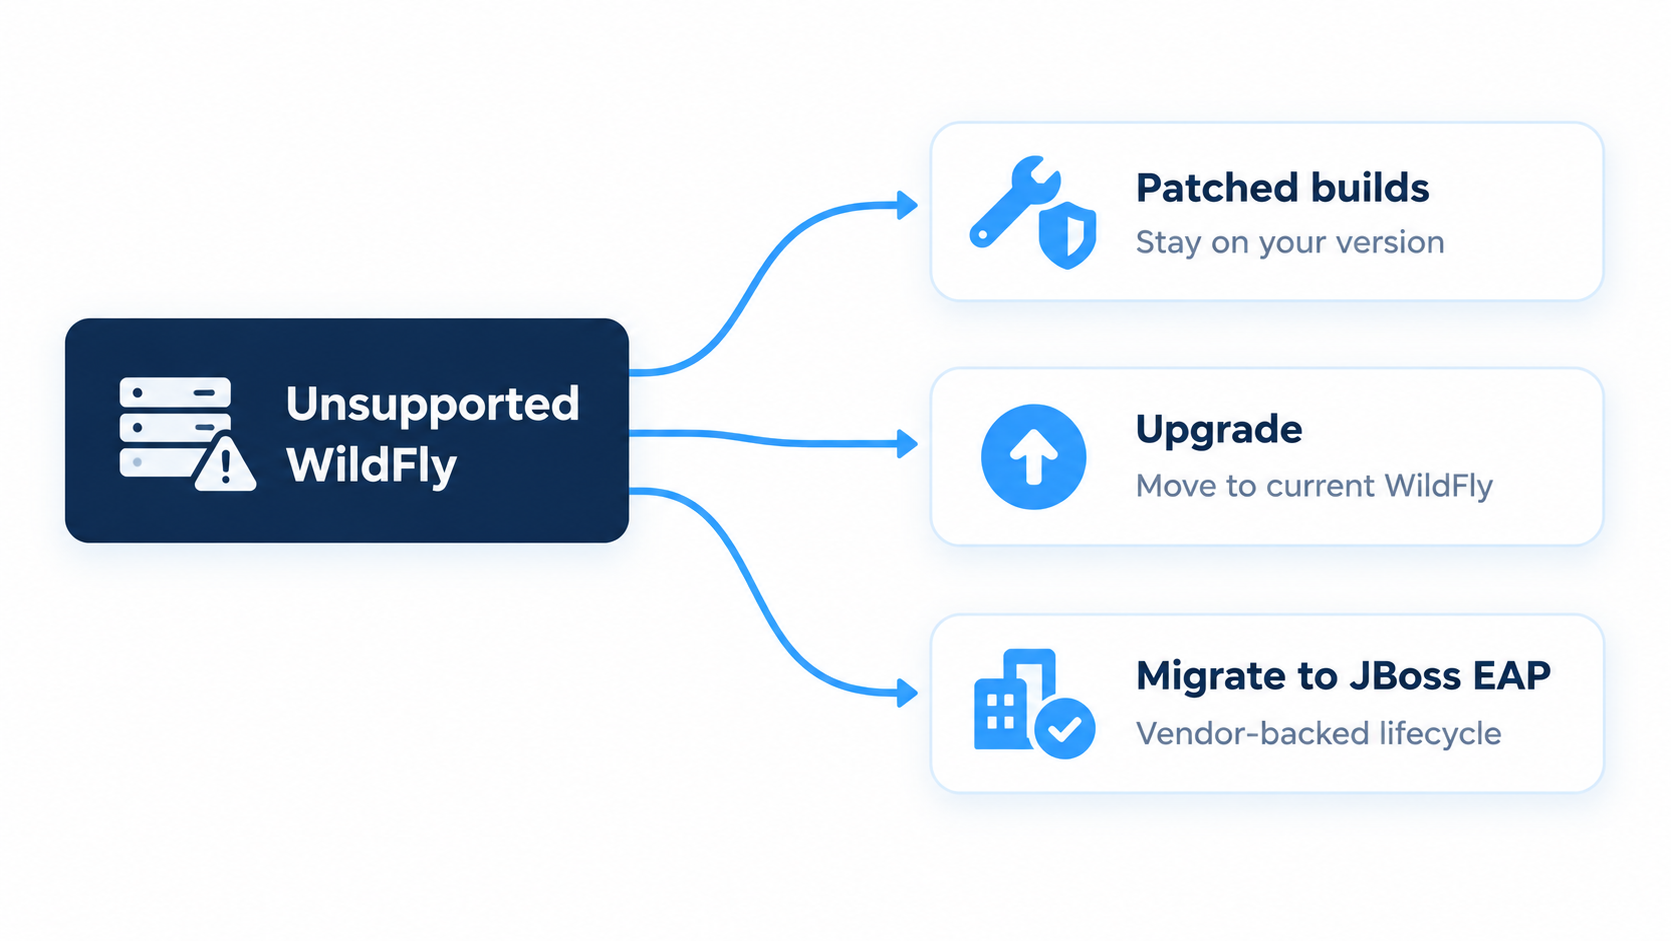
Es gibt drei Vorgehensweisen, und viele Teams kombinieren diese miteinander: Sie setzen derzeit gepatchte Builds ein und führen die Migration nach einem Zeitplan durch, den sie selbst bestimmen. Die richtige Kombination hängt davon ab, wie groß Ihr Rückstand ist, wie viel Entwicklungszeit Ihnen zur Verfügung steht und wie viel Risiko Ihre Prüfer in der Zwischenzeit akzeptieren.
| Ihre Situation | Optimale Lösung |
| Einsatz von WildFly 19.0.1 oder 27.0.1 ohne Migrationsmöglichkeiten in diesem Jahr | Endless Lifecycle Support (ELS) für WildFly |
| Ausführung einer anderen Version von WildFly 26 oder älter auf javax Pakete | Planen Sie die Umstellung auf Jakarta EE 10 oder höher und fragen Sie bei TuxCare nach, ob Ihre Version in der Zwischenzeit hinzugefügt werden kann. |
| Jakarta-kompatibler Code und ein engagiertes Team | Auf die aktuelle WildFly-Version aktualisieren |
| Benötigt wird ein Anbieter-SLA, eine lange Lebensdauer und eine Red Hat-Zertifizierung | Migration zu JBoss EAP |
| Gemischte Umgebung mit mehreren WildFly-Versionen | Installieren Sie ELS auf den betroffenen Servern und führen Sie die Aktualisierung der übrigen Server nach Ihrem eigenen Zeitplan durch |
Gepatchte Builds für die von Ihnen verwendete Version
Falls Sie während der Planung der Migration weiterhin eine ältere WildFly-Version verwenden müssen, kann ein erweiterter Support-Dienst eines Drittanbieters gepatchte Builds der von Ihnen bereits genutzten Version bereitstellen. Der „Endless Lifecycle Support“ von TuxCare für WildFly bietet Sicherheitspatches und ausgewählte Fehlerbehebungen für WildFly 19.0.1 und 27.0.1 über von TuxCare gehostete Repositorys.
Der Abhängigkeitsbaum macht dies wertvoller, als es auf den ersten Blick erscheint. WildFly wird als Distribution zahlreicher Module ausgeliefert, vom Undertow-Webserver und RESTEasy über Hibernate ORM und Validator bis hin zu Infinispan und JGroups für Caching und Clustering, Apache Artemis für Messaging, WildFly Elytron für Sicherheit sowie Netty und Jackson für Netzwerkfunktionen und JSON. CVE-2024-1635 befand sich in Undertow und nicht im WildFly-eigenen Code, während CVE-2025-23367 den WildFly-Kern selbst betraf; daher bleiben in beiden Fällen Sicherheitslücken bestehen, wenn man nur eine Ebene patcht und die andere ignoriert. Der ELS von TuxCare deckt sowohl direkte als auch transitive Abhängigkeiten in WildFly ohne zusätzliche Kosten ab, und sein CVE-Tracker zeigt an, für welche Sicherheitshinweise bereits Korrekturen für die unterstützten Versionen bereitgestellt wurden. Auch das JDK unter einer älteren WildFly-Version erreicht sein eigenes Lebensende, und ELS for Runtimes deckt unter anderem OpenJDK ab.
Auf die aktuelle WildFly-Version aktualisieren
Mit Jakarta-kompatiblem Code und einem Entwicklerteam, das über ausreichend Zeit verfügt, ist ein Upgrade die sauberste langfristige Lösung. Beginnen Sie damit, das JDK auf Ihrer aktuellen WildFly-Version zu aktualisieren, sofern die Support-Matrix dies zulässt, damit nicht beide Änderungen gleichzeitig erfolgen. Arbeiten Sie sich dann die Ankündigungen und Versionshinweise für jede Version zwischen Ihrer aktuellen Version und Version 42 durch. In den Ankündigungen werden die wichtigsten Inkompatibilitäten und Verhaltensänderungen aufgeführt, während die Versionshinweise die Details ergänzen. Bei WildFly 41 wurde beispielsweise der AJP-Listener als veraltet markiert und die Standardeinstellung für den Infinispan-Cache-Speicher auf nicht segmentierten Speicher geändert, während WildFly 42 eine Warnung für JGroups-Kanäle protokolliert, die ohne Authentifizierungs- und Verschlüsselungsprotokolle laufen.
Bevor Sie irgendetwas bereitstellen, starten Sie die Zielversion mit einer Kopie Ihrer Konfiguration und lesen Sie die WARN-Ausgabe. Stellen Sie mit Galleon nur die Layer bereit, die Sie benötigen. Dadurch wird die Angriffsfläche verringert und in WildFly 42 die generierte SBOM auf das beschränkt, was Sie tatsächlich installiert haben. Führen Sie vor und nach der Bereitstellung Lasttests durch und überprüfen Sie dabei auch die Firewall-Regeln, da sich Standardwerte wie die JGroups-Ports zur Fehlererkennung in WildFly 41 geändert haben.
Der Haken liegt in der Frequenz. Das Projekt veröffentlicht vier Feature-Releases pro Jahr und behebt nur die neuesten Fehler. Um auf dem neuesten Stand zu bleiben, muss man also alle paar Monate ein Upgrade durchführen – oder wieder eine Lücke entstehen lassen.
Migration zu Red Hat JBoss EAP
JBoss EAP bietet Ihnen den Lebenszyklus, der bei WildFly fehlt – zum Preis eines Red Hat-Abonnements. Red Hat hat erklärt , dass EAP 8.0 Update 12 das letzte Update für die Version 8.0 ist, wodurch EAP 8.1 (basierend auf WildFly 35) zum Ziel für weitere CVE-Korrekturen wird.
Die Umstellung von WildFly 26 oder älter bedeutet nach wie vor die vollständige javax auf Jakarta erfordert, da EAP 8 kein javax Option. EAP 7.4 ist die javax Release, dessen Wartungsunterstützung am 30. Juni 2025 auslief; daher deckt es nun nur noch das kostenpflichtige „Extended Life Support“-Add-on von Red Hat ab. Wenn Sie EAP in der Produktion und WildFly in der Entwicklung einsetzen, sollten Sie die Entwicklung an die WildFly-Version binden, auf der Ihr EAP-Release basiert, und Ihre abschließenden Tests weiterhin auf EAP selbst durchführen. Red Hat weist darauf hin, dass kein EAP-Release exakt mit einer WildFly-Version übereinstimmt und dass diese Unterschiede oft erst spät zutage treten.
Mit TuxCare bleibt WildFly auch nach Ablauf der Support-Laufzeit auf dem neuesten Stand
Das Release-Modell von WildFly sieht vor, dass selbst die Version, die Sie heute installieren, innerhalb weniger Monate keine Upstream-Korrekturen mehr erhält. Teams, die jedes Quartal ein Upgrade durchführen können, kommen damit zurecht. Teams, denen dies nicht möglich ist, benötigen Patches für die aktuell genutzte Version, während die Migration nach ihrem eigenen Zeitplan voranschreitet.
Der „Endless Lifecycle Support“ von TuxCare für WildFly bietet SLA-abgedeckte Sicherheitspatches und ausgewählte Fehlerbehebungen für WildFly 19.0.1 und 27.0.1 sowie fachkundigen Support rund um die Uhr. Verwenden Sie eine andere Version? Fragen Sie TuxCare, ob diese Version ebenfalls unterstützt werden kann.
FAQs
Ja. Der Support für WildFly 26 ist gemäß der projektinternen Praxis ausgelaufen. WildFly 26.1 wurde im April 2022 veröffentlicht, WildFly 27 löste es im November 2022 ab, und die einzige spätere Version der 26er-Reihe war 26.1.3 im Januar 2023 – ein einmaliger Backport zur Behebung einer kritischen Sicherheitslücke in Apache CXF. Seitdem wurde keine weitere Version der 26er-Reihe mehr veröffentlicht.
Ja. WildFly 10.0.0 erschien im Januar 2016, und die letzte Version dieser Reihe war 10.1.0 im August 2016. Seitdem wurden mehr als 30 Feature-Releases veröffentlicht, und das Projekt behebt nur die Fehler in den neuesten Versionen.
WildFly ist ein Community-Projekt, und auf seiner Sicherheitsseite wird die Commonhaus Foundation als Sponsor genannt. Red Hat bietet weder ein kommerzielles Support-Abonnement noch eine Lebenszyklus-Verpflichtung für WildFly selbst an. Das von Red Hat unterstützte Produkt ist JBoss EAP, das auf dem WildFly-Code basiert und für das ein veröffentlichter mehrjähriger Lebenszyklus gilt.
WildFly ist das Upstream-Community-Projekt, das viermal im Jahr mit den neuesten Funktionen veröffentlicht wird. JBoss EAP ist das Downstream-Produkt von Red Hat, das auf einem separaten Quellcodezweig gepflegt wird und über lange Supportphasen sowie ein kostenpflichtiges Abonnement verfügt. Laut Red Hat werden Fehler zunächst in der aktuellen Upstream-Version behoben und häufig auf EAP zurückportiert.
Ja, es funktioniert weiterhin. Das Projekt stellt jedoch keine Patches mehr dafür bereit, sodass neue CVEs im Server oder seinen gebündelten Komponenten offen bleiben, es sei denn, Sie führen ein Upgrade durch, erstellen die Module selbst neu oder nutzen einen Anbieter, der Patches auf Ihre Version zurückportiert.
Führen Sie das Startskript mit dem Flag „–version“ aus oder fragen Sie die Verwaltungs-CLI auf einem laufenden Server ab:
$JBOSS_HOME/bin/standalone.sh –version
$JBOSS_HOME/bin/jboss-cli.sh –connect –command=”:read-attribute(name=product-version)”
Wenn Sie WildFly 26 oder eine ältere Version verwenden und Ihr Code die Enterprise-APIs nutzt, dann ja. WildFly 27 und spätere Versionen verwenden ab Jakarta EE 10 den Namespace „jakarta.*“. Standard-WildFly 40 und spätere Versionen nutzen Jakarta EE 11, wobei WildFly 40 und 41 vorübergehend auch eine Jakarta EE 10-Variante boten, die mit WildFly 42 endete. Wenn Sie bereits WildFly 27 oder eine neuere Version verwenden, liegt die Namespace-Migration bereits hinter Ihnen.