Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- O WildFly não possui um calendário de fim de vida útil (EOL), mas uma versão deixa de receber correções do projeto original assim que a próxima versão com novos recursos é lançada.
- A partir de 22 de outubro de 2026, o WildFly 42 é a única versão para a qual o projeto ainda oferece correções.
- O JBoss EAP 8 é um produto independente da Red Hat, com suporte completo até 2028 e suporte de manutenção até 2031.
- Você pode aplicar patches, atualizar ou migrar para o EAP, mas sair do WildFly 26 ou versões anteriores significa uma javax para jakarta .
Você verifica a data de fim de vida útil (EOL) do WildFly para a sua versão e não consegue encontrar uma data que possa apresentar a um auditor. A página página “Sobre” descreve a política de manutenção e afirma que todas as versões anteriores não recebem mais manutenção, mas não há um calendário de EOL nem datas de encerramento para nenhuma delas. O WildFly deixa de corrigir uma versão assim que a próxima versão com novos recursos é lançada, e essa é a regra.
Isso significa que cabe a você avaliar sua situação e explicá-la às pessoas que querem um compromisso. Este guia aborda quais versões já não têm suporte atualmente, quais são os riscos de continuar usando uma delas e três maneiras de lidar com isso: patches para a versão que você usa, uma atualização para a versão mais recente do WildFly ou a migração para o JBoss EAP.
O que significa o fim da vida útil (EOL) do WildFly
O WildFly é o servidor de aplicativos Java de código aberto anteriormente conhecido como JBoss AS e que implementa as especificações do Jakarta EE. Na ausência de um calendário de ciclo de vida definido, é a prática de lançamento que determina o fim da vida útil de qualquer versão específica.
O projeto tem como meta quatro lançamentos de novas funcionalidades por ano, em janeiro, abril, julho e outubro, cada um seguido, cerca de um mês depois, por uma única microlançamento de correção de bugs. Esse cronograma é apenas uma estimativa aproximada. O WildFly 40 foi adiado para oferecer suporte ao Jakarta EE 11 e chegou com mais de um mês de atraso. Não há linha LTS nem janela de suporte.
Em uma resposta de setembro de 2025 na lista de discussão wildfly-dev, o líder do projeto, Brian Stansberry, escreveu que, assim que a próxima versão com novos recursos for lançada, o projeto não pretende produzir mais versões de correção de bugs para a versão anterior. Ele acrescentou que essa política estava definida no site wildfly.org, e a página “Sobre” agora a explica detalhadamente. A única exceção que ele pôde citar foi o WildFly 26.1.3, lançada em janeiro de 2023 para corrigir uma vulnerabilidade crítica no Apache CXF (CVE-2022-46364), já que se previa que a migração para o WildFly 27 e o Jakarta EE 10 levaria mais tempo do que o habitual para os usuários.
Portanto, na prática, uma versão do WildFly chega ao fim de vida útil quando é lançada a próxima versão com novidades, geralmente cerca de três meses após o lançamento dessa versão. O software continua funcionando, mas o projeto deixa de fornecer correções para ele. Atualmente, isso faz com que o WildFly 42 seja a única versão para a qual o projeto ainda oferece correções, e todas as versões anteriores, incluindo o WildFly 41, 40, 27, 26 e 10, não recebem correções do desenvolvedor original.
O Red Hat JBoss EAP é um produto independente com um ciclo de vida formal. A Red Hat o desenvolve a partir do código do WildFly em um ramo próprio, e nenhuma de suas datas se aplica às versões do WildFly. O EAP 8, por exemplo, recebe suporte completo até 5 de fevereiro de 2028 e suporte de manutenção até 5 de fevereiro de 2031.
Datas de fim de vida útil do WildFly por versão
| Versão do WildFly | Lançado | Último lançamento da linha | As correções na fase inicial foram concluídas |
| 42 | 22 de outubro de 2026 | 42.0.0 | Ainda não |
| 41 | 16 de julho de 2026 | 41.0.1 (27 de agosto de 2026) | 22 de outubro de 2026 |
| 40 | 21 de maio de 2026 | 40.0.1 (19 de junho de 2026) | 16 de julho de 2026 |
| 27 | 9 de novembro de 2022 | 27.0.1 (16 de dezembro de 2022) | 20 de abril de 2023 |
| 26 | 16 de dezembro de 2021 | 26.1.3 (18 de janeiro de 2023) | 26.0: 14 de abril de 2022, quando a versão 26.1 foi lançada. 26.1: 9 de novembro de 2022, com a versão 26.1.3 como uma exceção pontual |
| 10 | 30 de janeiro de 2016 | 10.1.0 (19 de agosto de 2016) | 10.0: 19 de agosto de 2016, quando a versão 10.1 foi lançada. 10.1: 24 de outubro de 2017 |
Todas as datas foram extraídas dos próprios comunicados de lançamento do projeto. As datas de término indicam quando a próxima versão com novos recursos foi lançada, já que o WildFly não divulga datas oficiais de fim de vida útil (EOL).
Você sabia? O WildFly 40 e o 41 lançaram uma variante temporária chamada “WildFly EE 10” para equipes que ainda não estavam preparadas para o Jakarta EE 11. O projeto anunciou que retiraria essa variante com o WildFly 42, o que ocorreu em 22 de outubro de 2026, pouco mais de cinco meses após o lançamento da variante.
O que acontece quando você executa um WildFly em fim de vida útil (EOL)
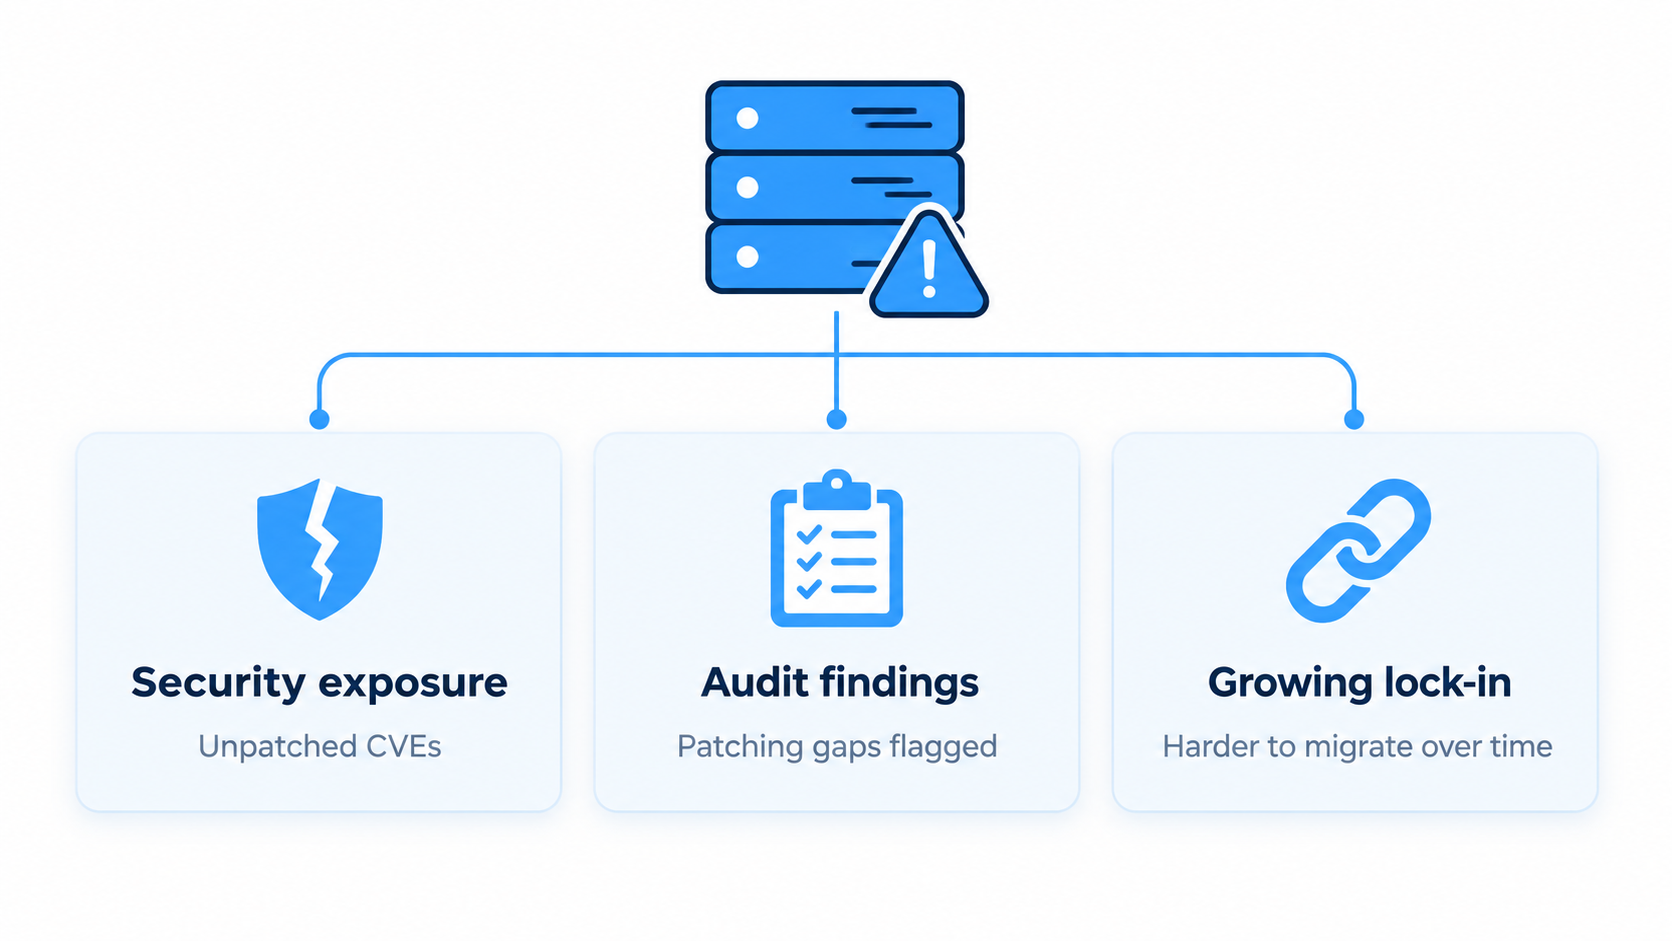
Um WildFly sem suporte continua funcionando. Ele simplesmente deixa de receber correções do desenvolvedor original; assim, quando o WildFly corrige uma vulnerabilidade CVE no servidor ou em uma biblioteca que ele inclui, a correção é incorporada à versão atual, e não às versões anteriores. Isso acarreta três consequências: exposição à segurança, constatações de auditoria e uma migração que se torna mais difícil a cada trimestre.
Vulnerabilidades (CVEs) não corrigidas no servidor e em seus componentes
O WildFly inclui o Undertow, o RESTEasy, o Hibernate, o Infinispan, o JGroups, o Apache Artemis, o Elytron, o Netty e o Jackson, entre outros, e esse código acumula CVEs a um ritmo constante. O anúncio do WildFly 41 lista atualizações de dependências para o Apache MINA SSHD, Artemis, CXF, Jackson e Netty que corrigem vulnerabilidades (CVEs), e o anúncio do WildFly 42 informa que um grande número de suas atualizações também corrigiu vulnerabilidades. No WildFly, todas essas correções são incluídas exclusivamente na versão mais recente.
Dois alertas mais antigos mostram como fica, na prática, a falta de um backport. Ambos já foram corrigidos na versão atual do WildFly; portanto, ilustram o padrão, mas não dizem nada sobre a vulnerabilidade do WildFly 42.
| CVE | Componente | Publicado | Gravidade por fonte | Corrigido em |
| CVE-2024-1635 | Undertow, a camada da web | 19 de fevereiro de 2024 | CVSS v3.1: 7,5 Alto da Red Hat (a CNA). CVSS v4.0: 8,7 Alto do Banco de Dados de Alertas do GitHub. | Undertow 2.3.12.Final e 2.2.31.Final |
| CVE-2025-23367 | Provedor RBAC do WildFly Core | 30 de janeiro de 2025 | CVSS v3.1: 6,5 Médio da Red Hat e do Banco de Dados de Alertas do GitHub. | WildFly Core 27.0.1.Final, lançado no WildFly 35.0.1 em 6 de fevereiro de 2025 |
Imagine um cluster do WildFly 26 com 12 nós atrás de um balanceador de carga público. A correção para o Undertow existe, mas a linha do WildFly 26 foi encerrada com a versão 26.1.3 em janeiro de 2023, 13 meses antes da publicação do CVE; portanto, nenhuma versão da linha 26 contém essa correção. Você pode fazer o backport da correção e recompilar o módulo por conta própria, adicionar limites na camada de rede ou aceitar a vulnerabilidade. Essa última opção não exige nenhum esforço, e é exatamente assim que uma vulnerabilidade se torna permanente.
Conclusões sobre conformidade e auditoria
Estruturas como o PCI DSS esperam que as vulnerabilidades conhecidas sejam corrigidas dentro de um prazo definido. O Requisito 6.3.3 do PCI DSS v4.0.1 estabelece que as correções para vulnerabilidades críticas devem ser instaladas no prazo de um mês após o lançamento, enquanto as demais devem seguir um cronograma definido pela própria classificação de risco da organização. Um componente sem caminho de correção do fornecedor não pode cumprir essa exigência por si só, por melhor que seja a operação do restante da pilha. Uma instalação do WildFly 10 no ambiente de dados de titulares de cartões com um CVE crítico em aberto provavelmente será apontada como uma falha pelo avaliador, e a afirmação de que “o projeto não publica datas de fim de vida útil” não fará com que o problema desapareça.
Dependência operacional que aumenta a cada trimestre
O velho WildFly permanece imóvel enquanto tudo ao seu redor muda. O JDK no qual ele roda fica obsoleto. O sistema operacional subjacente chega ao fim de sua vida útil. Um agente de monitoramento deixa de oferecer suporte à antiga API de gerenciamento. Então, um desenvolvedor precisa de uma biblioteca que requer o jakarta , e uma atualização que, no ano passado, parecia dar trabalho para algumas semanas, acaba se transformando em uma reescrita.
Essa diferença se agrava com a frequência de lançamento. O WildFly 26 está agora 16 versões atrás do WildFly 42, e cada uma delas traz alterações que a migração precisa absorver. Considere um aplicativo de sinistros rodando no WildFly 26 e no Java 8. Migrá-lo para a versão atual do WildFly significa uma atualização do JDK, uma javax para jakarta e um ciclo de regressão em um único projeto, pois o WildFly 26.1 foi a última versão a oferecer suporte ao Java SE 8, enquanto o WildFly atual requer o SE 17 ou posterior.
Por que atualizar o WildFly nem sempre é simples
A atualização para a versão mais recente é a solução mais simples, mas pressupõe três coisas: uma base de código que possa ser portada sem complicações, engenheiros com tempo disponível e, no caso de aplicativos fornecidos pelo fornecedor, que este certifique a nova versão. Os obstáculos listados a seguir são os motivos pelos quais as equipes permanecem nas versões antigas por muito mais tempo do que haviam planejado.
A mudança do namespace de javax para jakarta
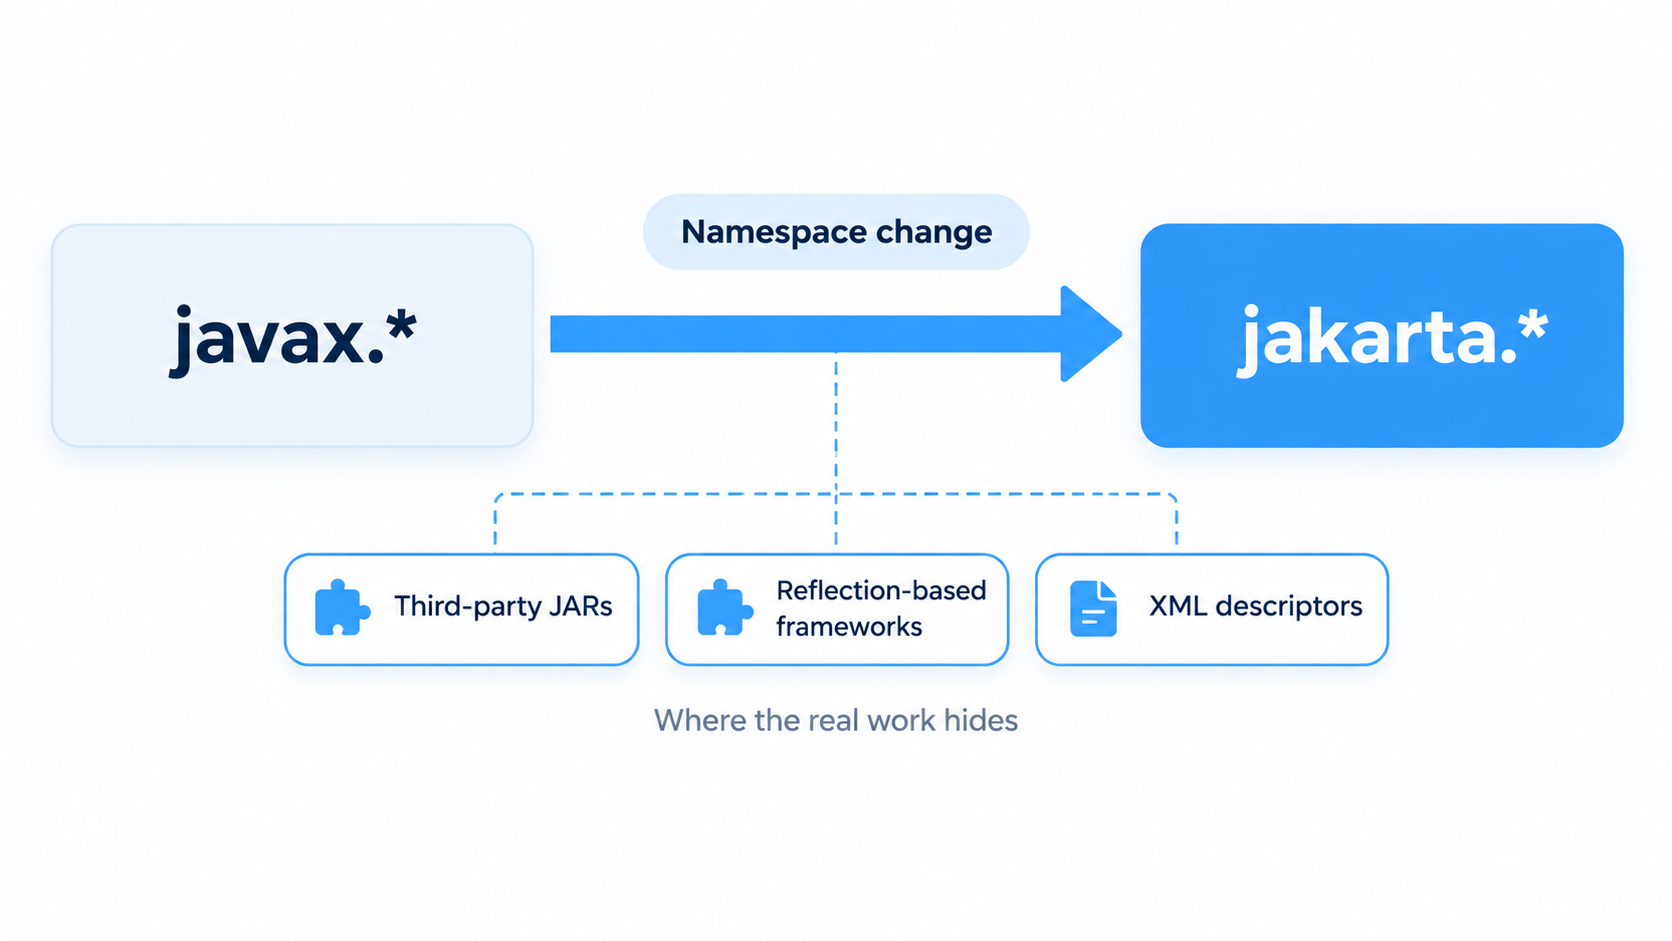
O WildFly 27 deixou de usar o Jakarta EE 8 e passou a utilizar o Jakarta EE 10; portanto, todas as empresas javax.* (javax.servlet, javax.persistence, javax.ws.rs, javax.ejb) passa a ser jakarta.* no código que o utiliza. Pacotes Java SE comuns, como javax.crypto , permanecem onde estão. Ferramentas como o Eclipse Transformer e o OpenRewrite cuidam da renomeação mecânica em seu próprio código-fonte. O trabalho mais difícil está em todo o resto: JARs de terceiros compilados com base em javax, frameworks baseados em reflexão, descritores XML com namespaces antigos e bibliotecas de fornecedores cujas versões do Jakarta se comportam de maneira diferente. Rastrear essas dependências pode levar mais tempo do que a própria renomeação.
Java SE e a evolução da plataforma
O nível mínimo de Java continua aumentando. O WildFly 27 exigia o SE 11 ou uma versão posterior, e o WildFly 35 deixou de oferecer suporte ao SE 11 em janeiro de 2025. A versão atual do WildFly roda nas versões SE 17, 21 e 25, e o projeto recomenda a SE 25, embora o WildFly 42 afirme compatibilidade com o Jakarta EE 11 apenas nas versões SE 17 e SE 21. O anúncio do WildFly 42 acrescenta que o WildFly 43 será a última versão a rodar no SE 17, pois o projeto planeja elevar sua versão mínima para o SE 21 com o WildFly 44 na próxima primavera. Um aplicativo que ainda esteja no Java 8 ou 11, portanto, enfrenta uma migração do JDK e uma migração do servidor de aplicativos ao mesmo tempo, com APIs removidas, encapsulamento de módulos mais rígido e padrões de GC alterados ao longo do processo. Cada uma dessas mudanças é gerenciável isoladamente. Juntas, elas multiplicam a matriz de testes e, quando um teste de carga falha, é difícil identificar qual mudança causou a falha.
Testes, certificação e capacidade da equipe
Mesmo quando o código é portado sem problemas, alguém precisa comprovar isso. Ambientes regulamentados geralmente exigem testes de regressão documentados, e os aplicativos fornecidos por ISVs exigem que o fornecedor certifique a nova versão do WildFly — o que alguns fornecedores nunca fazem. Os engenheiros que desenvolveram o aplicativo podem ter saído da empresa, e a equipe atual está ocupada lançando novos recursos.
Uma avaliação sincera avaliação de vulnerabilidades frequentemente conclui que o risco é real e que a atualização não poderá ser realizada este ano. Ao ponderar o custo real de deixar uma vulnerabilidade CVE crítica sem correção em relação ao custo da migração torna-se, então, uma discussão honesta sobre o orçamento, e as correções oferecidas pelo fornecedor para a versão que você utiliza são uma solução legítima até que a migração ocorra.
Suas opções após o fim do suporte ao WildFly (EOL)
Existem três caminhos, e muitas equipes os combinam, executando versões corrigidas no momento enquanto realizam a migração de acordo com um cronograma que elas mesmas controlam. A combinação certa depende do seu atraso, do tempo de engenharia disponível e do nível de risco que seus auditores estão dispostos a aceitar nesse meio tempo.
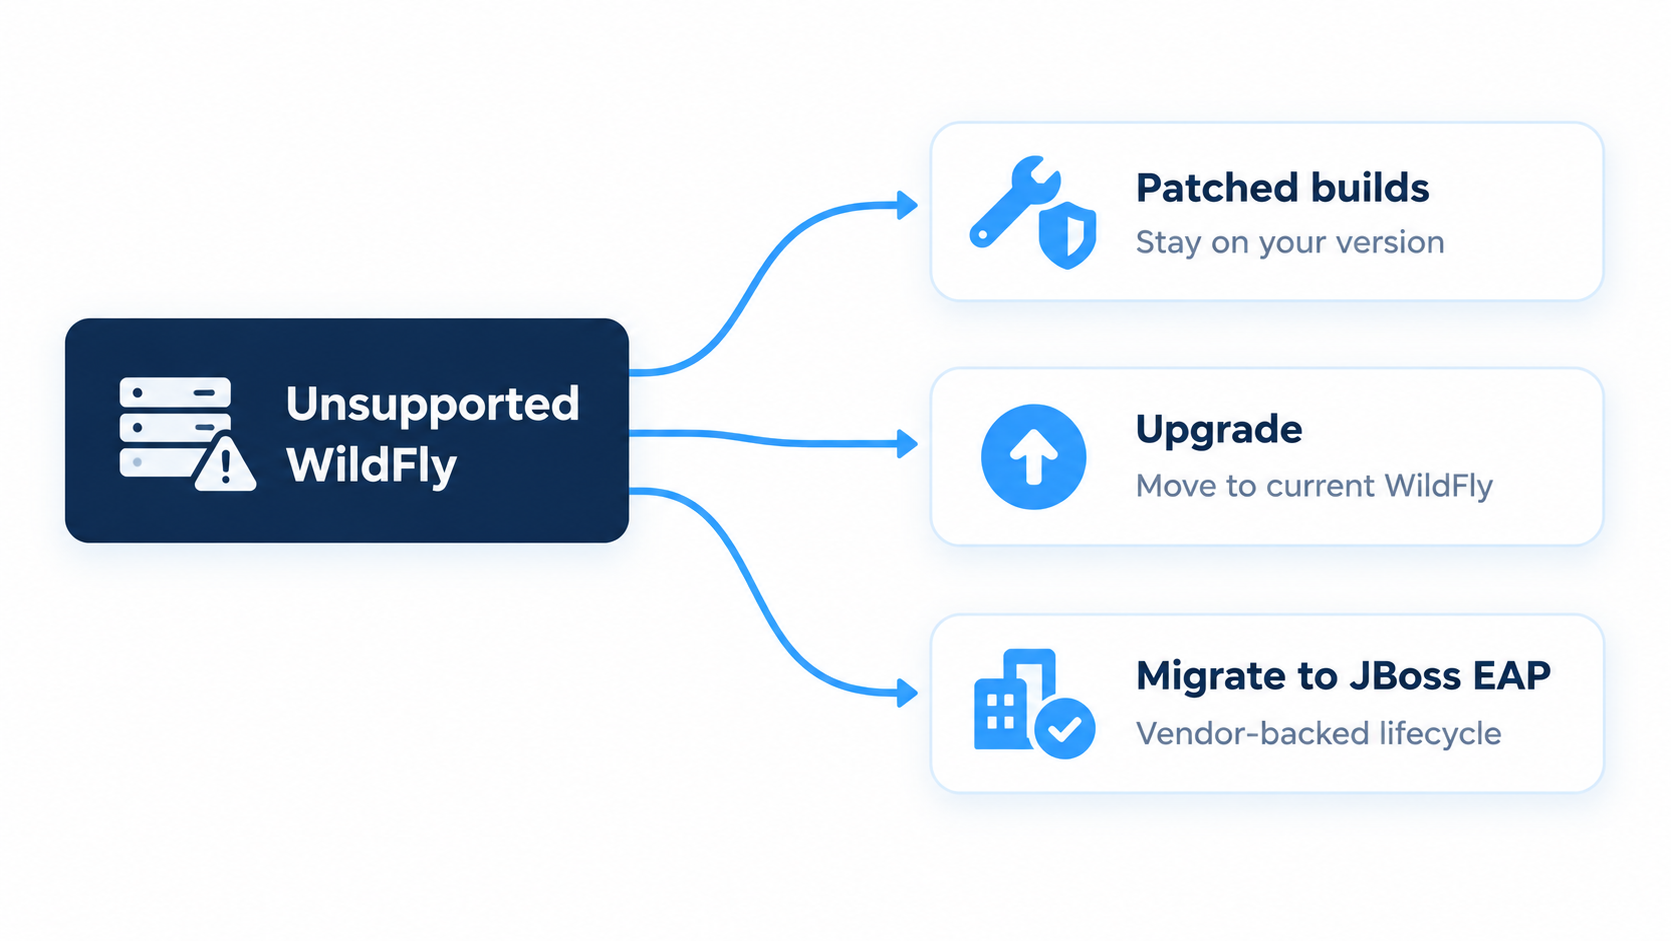
| Sua situação | Opção mais adequada |
| Executando o WildFly 19.0.1 ou 27.0.1 sem capacidade de migração neste ano | Suporte contínuo ao ciclo de vida (ELS) para o WildFly |
| Executando outra versão do WildFly 26 ou anterior em pacotes pacotes | Planeje a migração para o Jakarta EE 10 ou uma versão posterior e pergunte à TuxCare se a sua versão pode ser adicionada enquanto isso |
| Código compatível com Jakarta e uma equipe ativa | Atualizar para a versão mais recente do WildFly |
| É necessário um SLA do fornecedor, um ciclo de vida longo e certificação da Red Hat | Migrar para o JBoss EAP |
| Ambiente misto com várias versões do WildFly | Aplique as correções aos servidores cobertos pelo ELS e atualize os demais de acordo com sua própria programação |
Versões corrigidas para a versão que você utiliza
Caso precise continuar utilizando uma versão mais antiga do WildFly enquanto planeja a migração, um serviço de suporte estendido de terceiros pode fornecer compilações atualizadas da versão que você já possui. O Suporte de Ciclo de Vida Ilimitado da TuxCare para o WildFly fornece patches de segurança e correções selecionadas de bugs para o WildFly 19.0.1 e 27.0.1 por meio de repositórios hospedados pela TuxCare.
A árvore de dependências torna isso mais valioso do que parece à primeira vista. O WildFly é fornecido como uma distribuição composta por diversos módulos, desde o servidor web Undertow e o RESTEasy até o ORM Hibernate e o Validator, o Infinispan e o JGroups para cache e clustering, o Apache Artemis para mensagens, o WildFly Elytron para segurança, e o Netty e o Jackson para redes e JSON. O CVE-2024-1635 estava no Undertow, e não no próprio código do WildFly, enquanto CVE-2025-23367 afetou o próprio WildFly Core; portanto, corrigir uma camada e ignorar a outra deixa brechas de qualquer maneira. O ELS da TuxCare cobre tanto as dependências diretas quanto as transitivas no WildFly sem custo adicional, e seu rastreador de CVE mostra quais alertas já disponibilizaram correções para as versões suportadas. O JDK utilizado por uma versão antiga do WildFly também chega ao fim de sua vida útil, e o o ELS para Runtimes abrange o OpenJDK, entre outros ambientes de execução.
Atualize para a versão mais recente do WildFly
Com código compatível com o Jakarta e uma equipe de engenharia que dispõe de tempo, a atualização é a solução mais limpa a longo prazo. Comece transferindo o JDK para o seu WildFly atual, sempre que a matriz de suporte permitir, para que as duas mudanças não ocorram ao mesmo tempo. Em seguida, analise os comunicados e as notas de lançamento de cada versão entre a sua versão atual e a 42. Os comunicados destacam as principais mudanças de incompatibilidade e de comportamento, enquanto as notas de lançamento fornecem os detalhes. O WildFly 41, por exemplo, tornou obsoleto o ouvinte AJP e alterou o padrão do armazenamento de cache do Infinispan para armazenamento não segmentado, enquanto o WildFly 42 registra um aviso para canais JGroups que são executados sem protocolos de autenticação e criptografia.
Antes de implantar qualquer coisa, inicie a versão de destino usando uma cópia da sua configuração e analise a saída do comando WARN. Provisionar apenas as camadas necessárias com o Galleon, o que reduz a superfície de ataque e, no WildFly 42, limita o SBOM gerado apenas ao que você realmente instalou. Realize testes de carga antes e depois e, já que está nisso, verifique novamente as regras do firewall, pois os padrões — como as portas de detecção de falhas do JGroups — foram alterados no WildFly 41.
O problema está na frequência. O projeto lança quatro versões com novas funcionalidades por ano e corrige apenas a mais recente; portanto, para se manter atualizado, é preciso fazer a atualização a cada poucos meses ou deixar que a lacuna se abra novamente.
Migrar para o Red Hat JBoss EAP
O JBoss EAP oferece o ciclo de vida que falta ao WildFly, pelo preço de uma assinatura da Red Hat. A Red Hat afirmou que que a EAP 8.0 Update 12 é a última atualização da versão 8.0, o que torna o EAP 8.1 (baseado no WildFly 35) o alvo para correções contínuas de vulnerabilidades CVE.
A migração do WildFly 26 ou versões anteriores ainda implica o uso completo do javax para jakarta , já que o EAP 8 não possui opção javax . O EAP 7.4 é a javax e deixou de receber suporte de manutenção em 30 de junho de 2025; portanto, atualmente, apenas o complemento pago Extended Life Support da Red Hat oferece cobertura para ele. Se você executa o EAP em produção e o WildFly em desenvolvimento, fixe o desenvolvimento na versão do WildFly na qual sua versão do EAP se baseia e continue realizando seus testes finais no próprio EAP. A Red Hat afirma que nenhuma versão do EAP corresponde exatamente a uma versão do WildFly, e essas diferenças tendem a surgir tardiamente.
Mantenha o WildFly atualizado após o fim do ciclo de vida com a TuxCare
O modelo de lançamento do WildFly significa que até mesmo a versão que você instalar hoje deixará de receber correções do upstream dentro de alguns meses. As equipes que conseguem atualizar a cada trimestre conseguem lidar com isso. As equipes que não conseguem precisam de patches para a versão que estão utilizando, enquanto a migração ocorre de acordo com seu próprio cronograma.
Suporte de ciclo de vida ilimitado da TuxCare para o WildFly oferece patches de segurança respaldados por SLA e correções selecionadas de bugs para o WildFly 19.0.1 e 27.0.1, com suporte especializado 24 horas por dia, 7 dias por semana. Está usando uma versão diferente? Pergunte à TuxCare se ela pode ser incluída.
Perguntas frequentes
Sim. O WildFly 26 chegou ao fim do suporte, de acordo com a prática do próprio projeto. O WildFly 26.1 foi lançado em abril de 2022, o WildFly 27 o substituiu em novembro de 2022, e a única versão posterior da linha 26 foi a 26.1.3, em janeiro de 2023, um backport pontual para corrigir uma vulnerabilidade crítica do Apache CXF. Desde então, nada mais foi lançado para a linha 26.
Sim. O WildFly 10.0.0 foi lançado em janeiro de 2016, e a última versão dessa linha foi a 10.1.0, em agosto de 2016. Mais de 30 versões com novas funcionalidades foram lançadas desde então, e o projeto corrige apenas as mais recentes.
O WildFly é um projeto comunitário, e sua página de segurança indica a Fundação Commonhaus como sua patrocinadora. A Red Hat não oferece nenhuma assinatura de suporte comercial nem compromisso de ciclo de vida para o próprio WildFly. O produto com suporte da Red Hat é o JBoss EAP, desenvolvido a partir do código do WildFly e coberto por um ciclo de vida plurianual publicado.
O WildFly é o projeto comunitário upstream, lançado quatro vezes por ano com os recursos mais recentes. O JBoss EAP é o produto downstream da Red Hat, mantido em um ramo de código-fonte separado, com longas fases de suporte e uma assinatura paga. A Red Hat afirma que os bugs são corrigidos primeiro na versão atual do upstream e, frequentemente, adaptados para o EAP.
Sim, ele continua funcionando. O projeto deixa de lançar correções para ele, então novos CVEs no servidor ou em seus componentes integrados permanecem em aberto, a menos que você faça a atualização, recompile os módulos por conta própria ou utilize um fornecedor que adapte os patches para a sua versão.
Execute o script de inicialização com o parâmetro –version ou consulte a CLI de gerenciamento em um servidor em execução:
$JBOSS_HOME/bin/standalone.sh –version
$JBOSS_HOME/bin/jboss-cli.sh –connect –command=”:read-attribute(name=product-version)”
Se você estiver usando o WildFly 26 ou uma versão anterior e seu código utilizar as APIs empresariais, sim. O WildFly 27 e versões posteriores utilizam o namespace jakarta.*, a partir do Jakarta EE 10. O WildFly 40 Standard e versões posteriores utilizam o Jakarta EE 11, embora o WildFly 40 e o 41 também tenham oferecido uma variante temporária do Jakarta EE 10, que foi descontinuada com o WildFly 42. Se você já estiver na versão 27 ou mais recente, a migração do namespace já está concluída.