Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- WildFly no cuenta con un calendario de fin de vida útil (EOL), pero una versión deja de recibir correcciones del proyecto original una vez que se lanza la siguiente versión con nuevas funcionalidades.
- A fecha de 22 de octubre de 2026, WildFly 42 es la única versión para la que el proyecto sigue realizando correcciones.
- JBoss EAP 8 es un producto independiente de Red Hat, con soporte técnico completo hasta 2028 y soporte de mantenimiento hasta 2031.
- Puedes aplicar parches, actualizar o pasar a EAP, pero dejar de utilizar WildFly 26 o versiones anteriores implica un javax a Jakarta .
Buscas la fecha de fin de vida útil (EOL) de WildFly para tu versión y no encuentras ninguna fecha que puedas facilitar a un auditor. La página página «Acerca de» describe la política de mantenimiento y afirma que ya no se mantiene ninguna de las versiones anteriores, pero no hay ningún calendario de fin de vida útil ni fechas de finalización para ninguna de ellas. WildFly deja de corregir una versión en cuanto se lanza la siguiente versión con nuevas funcionalidades, y esa es toda la regla.
Así que te toca a ti averiguar en qué situación te encuentras y explicárselo a quienes quieran una cita. Esta guía explica qué versiones han dejado de recibir soporte técnico a día de hoy, a qué riesgos te expones si utilizas una de ellas y tres formas de solucionarlo: parches para la versión que utilizas, una actualización a la versión actual de WildFly o el cambio a JBoss EAP.
Qué significa el fin de vida útil (EOL) de WildFly
WildFly es el servidor de aplicaciones Java de código abierto anteriormente conocido como JBoss AS, y cumple con las especificaciones de Jakarta EE. Al no contar con un calendario de ciclo de vida, su política de lanzamientos es lo que define el fin de la vida útil de una versión determinada.
El proyecto tiene como objetivo cuatro lanzamientos de nuevas funciones al año, en enero, abril, julio y octubre, cada uno de ellos seguido, aproximadamente un mes después, por una microversión destinada exclusivamente a la corrección de errores. Ese calendario solo es orientativo. WildFly 40 se retrasó para incluir la compatibilidad con Jakarta EE 11 y llegó con más de un mes de retraso. No hay una línea LTS ni un periodo de soporte.
En una respuesta de septiembre de 2025 en la lista de correo wildfly-dev, el responsable del proyecto, Brian Stansberry, escribió que, una vez que se lance la próxima versión con nuevas funcionalidades, el proyecto no tiene intención de publicar más versiones de corrección de errores para la anterior. Añadió que esta política figuraba en wildfly.org y que ahora se detalla en la página «Acerca de». La única excepción que pudo señalar fue WildFly 26.1.3, que se lanzó en enero de 2023 para solucionar una vulnerabilidad crítica de Apache CXF (CVE-2022-46364), ya que se preveía que la migración a WildFly 27 y Jakarta EE 10 llevaría a los usuarios más tiempo de lo habitual.
Así pues, en la práctica, una versión de WildFly llega al final de su ciclo de vida cuando se lanza la siguiente versión con nuevas funcionalidades, normalmente unos tres meses después de su propio lanzamiento. El software sigue funcionando, pero el proyecto deja de ofrecer parches para él. En la actualidad, esto hace que WildFly 42 sea la única versión para la que el proyecto sigue ofreciendo correcciones, y todas las anteriores —incluidas WildFly 41, 40, 27, 26 y 10— carecen de correcciones por parte del desarrollador original.
Red Hat JBoss EAP es un producto independiente con un ciclo de vida oficial. Red Hat lo desarrolla a partir del código de WildFly en su propia rama, y ninguna de sus fechas se aplica a las versiones de WildFly. EAP 8, por ejemplo, cuenta con soporte completo hasta el 5 de febrero de 2028 y soporte de mantenimiento hasta el 5 de febrero de 2031.
Fechas de fin de vida útil de WildFly por versión
| Versión de WildFly | Publicado | Último lanzamiento de la gama | Se han completado las correcciones en la fase inicial |
| 42 | 22 de octubre de 2026 | 42.0.0 | Todavía no |
| 41 | 16 de julio de 2026 | 41.0.1 (27 de agosto de 2026) | 22 de octubre de 2026 |
| 40 | May 21, 2026 | 40.0.1 (19 de junio de 2026) | 16 de julio de 2026 |
| 27 | 9 de noviembre de 2022 | 27.0.1 (16 de diciembre de 2022) | 20 de abril de 2023 |
| 26 | 16 de diciembre de 2021 | 26.1.3 (18 de enero de 2023) | 26.0: 14 de abril de 2022, cuando se lanzó la versión 26.1. 26.1: 9 de noviembre de 2022, con la versión 26.1.3 como excepción puntual |
| 10 | 30 de enero de 2016 | 10.1.0 (19 de agosto de 2016) | 10.0: 19 de agosto de 2016, fecha de lanzamiento de la versión 10.1. 10.1: 24 de octubre de 2017 |
Todas las fechas proceden de los propios comunicados de lanzamiento del proyecto. Las fechas de finalización indican cuándo se lanzó la siguiente versión con nuevas funcionalidades, ya que WildFly no publica fechas oficiales de fin de vida útil (EOL).
¿Sabías que...? Las versiones 40 y 41 de WildFly incluían una variante temporal denominada «WildFly EE 10» para los equipos que aún no estaban preparados para Jakarta EE 11. El proyecto anunció que eliminaría dicha variante con la versión 42 de WildFly, y así lo hizo el 22 de octubre de 2026, poco más de cinco meses después de que apareciera por primera vez.
¿Qué ocurre al ejecutar una instancia de WildFly en EOL?
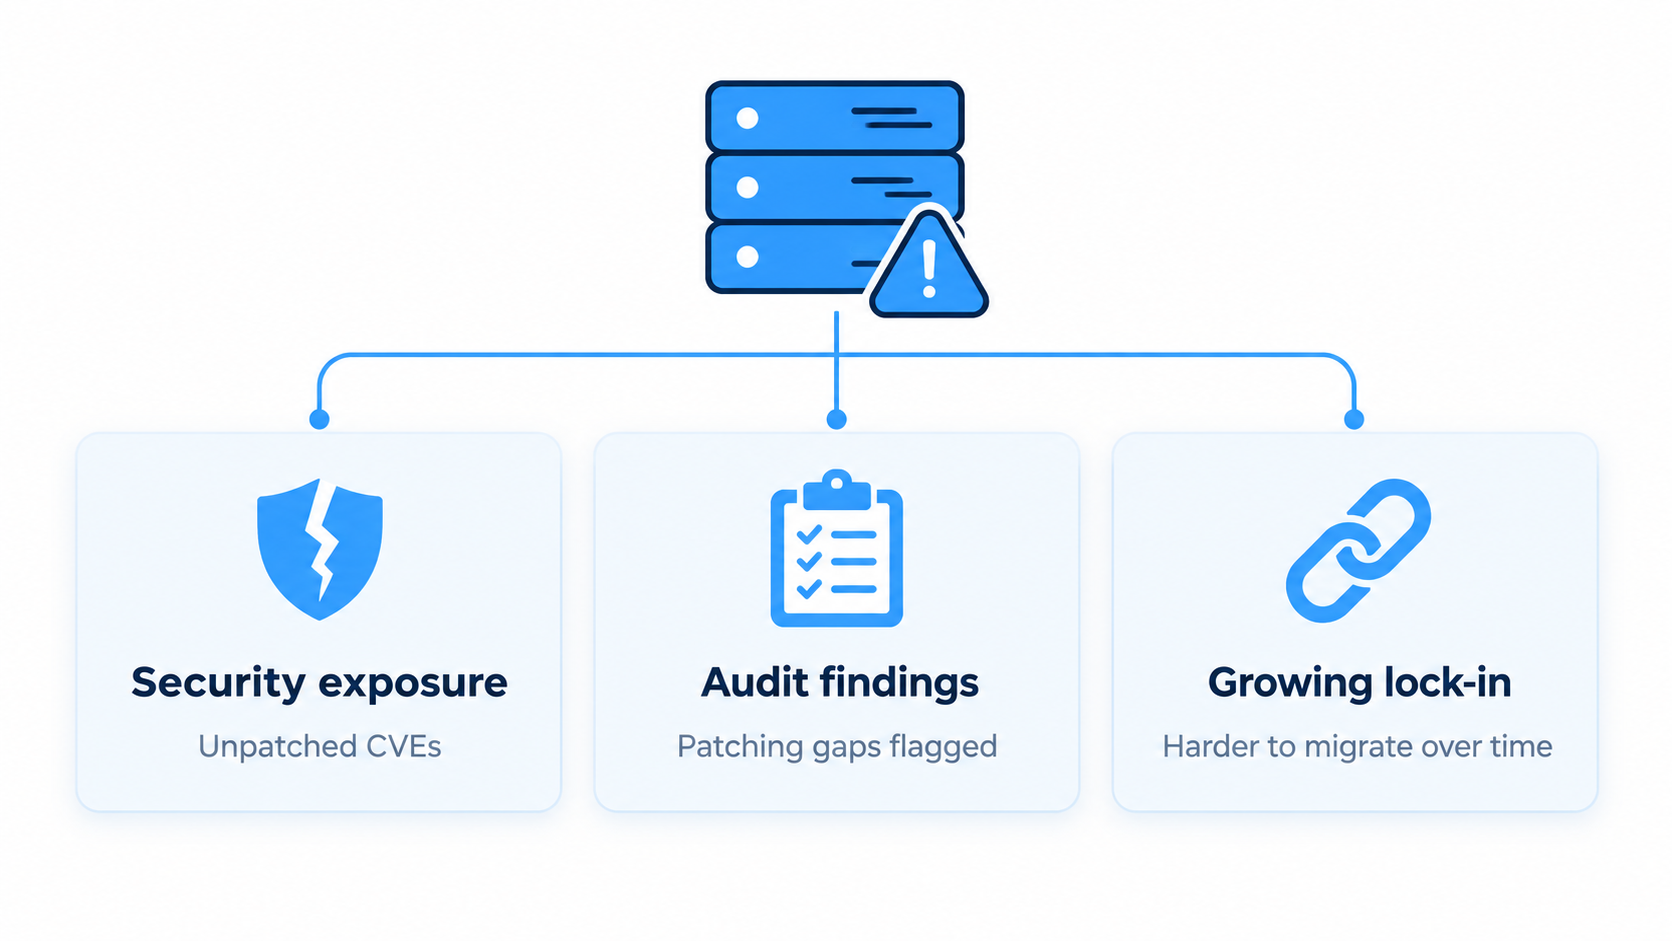
Una versión de WildFly sin soporte técnico sigue funcionando. Simplemente deja de recibir las correcciones del desarrollador original, por lo que, cuando WildFly corrige un CVE en el servidor o en una biblioteca que incluye, la corrección se incorpora a la versión actual, pero no a las anteriores. Esto tiene tres consecuencias: riesgos de seguridad, incidencias en las auditorías y una migración que se complica cada trimestre.
Vulnerabilidades CVE sin parchear en el servidor y sus componentes
WildFly incluye Undertow, RESTEasy, Hibernate, Infinispan, JGroups, Apache Artemis, Elytron, Netty y Jackson, entre otros, y ese código acumula CVE a un ritmo constante. El anuncio de WildFly 41 enumera actualizaciones de dependencias para Apache MINA SSHD, Artemis, CXF, Jackson y Netty que corrigen vulnerabilidades CVE, y el anuncio de WildFly 42 indica que un gran número de sus actualizaciones también han solucionado vulnerabilidades. En WildFly, todas y cada una de esas correcciones se incorporan únicamente a la versión más reciente.
Dos avisos anteriores muestran cómo se manifiesta en la práctica la falta de una adaptación hacia versiones anteriores. Ambos se han solucionado en la versión actual de WildFly, por lo que ilustran el patrón y no dicen nada sobre la vulnerabilidad de WildFly 42.
| CVE | Componente | Publicado | Gravedad por fuente | Corregido en |
| 1635 | Undertow, la capa web | 19 de febrero de 2024 | CVSS v3.1: 7,5 Alto de Red Hat (la CNA). CVSS v4.0: 8,7 Alto de la base de datos de avisos de GitHub. | Undertow 2.3.12.Final y 2.2.31.Final |
| 23367 | Proveedor RBAC de WildFly Core | 30 de enero de 2025 | CVSS v3.1: 6,5 (medio) de Red Hat y la base de datos de avisos de GitHub. | WildFly Core 27.0.1.Final, que se incluyó en WildFly 35.0.1 el 6 de febrero de 2025 |
Imagina un clúster de WildFly 26 de 12 nodos detrás de un equilibrador de carga público. La corrección de Undertow existe, pero la línea de WildFly 26 terminó con la versión 26.1.3 en enero de 2023, 13 meses antes de que se publicara el CVE, por lo que ninguna versión de la 26 la incluye. Puedes retroportar el parche y recompilar el módulo tú mismo, añadir límites en la capa de red o aceptar la vulnerabilidad. Esta última opción no requiere ningún esfuerzo, y es precisamente así como una vulnerabilidad se convierte en permanente.
Conclusiones sobre el cumplimiento normativo y las auditorías
Los marcos normativos como el PCI DSS exigen que las vulnerabilidades conocidas se corrijan dentro de un plazo definido. El requisito 6.3.3 de la versión 4.0.1 del PCI DSS establece que los parches para vulnerabilidades críticas deben instalarse en el plazo de un mes desde su publicación, mientras que el resto debe ajustarse a un calendario determinado por la propia clasificación de riesgos de la organización. Un componente que no cuente con una vía de corrección por parte del proveedor no puede cumplir este requisito por sí solo, por muy bien que se gestione el resto de la pila. Es probable que una instalación de WildFly 10 en el entorno de datos de los titulares de tarjetas con un CVE crítico sin resolver acabe siendo objeto de una observación por parte del evaluador, y el hecho de que «el proyecto no publique fechas de fin de vida útil» no hará que el problema desaparezca.
Un efecto de bloqueo operativo que aumenta cada trimestre
El viejo WildFly permanece inmóvil mientras todo a su alrededor cambia. El JDK en el que se ejecuta queda obsoleto. El sistema operativo subyacente llega al final de su ciclo de vida. Un agente de monitorización deja de dar soporte a la antigua API de gestión. Entonces, un desarrollador necesita una biblioteca que requiere el jakarta , y una actualización que el año pasado parecía que iba a suponer unas pocas semanas de trabajo se convierte en una reescritura.
Esta diferencia se agrava con la cadencia de lanzamientos. WildFly 26 lleva ya 16 versiones de nuevas funcionalidades de retraso respecto a WildFly 42, y cada una de ellas incorpora cambios que la migración debe asimilar. Tomemos como ejemplo una aplicación de gestión de reclamaciones en WildFly 26 y Java 8. Trasladarla a la versión actual de WildFly implica una actualización del JDK, un javax a jakarta y un ciclo de regresión en un único proyecto, ya que WildFly 26.1 fue la última versión que admitía Java SE 8 y la versión actual de WildFly requiere SE 17 o posterior.
Por qué actualizar WildFly no siempre es sencillo
Actualizar a la versión actual es la solución más sencilla, pero supone tres cosas: un código fuente que se pueda portar sin problemas, ingenieros que dispongan de tiempo y, en el caso de las aplicaciones incluidas por el proveedor, que este certifique la nueva versión. Los obstáculos que se enumeran a continuación son la razón por la que los equipos siguen utilizando versiones antiguas mucho más tiempo del que habían previsto.
El cambio de espacio de nombres de «javax» a «jakarta»
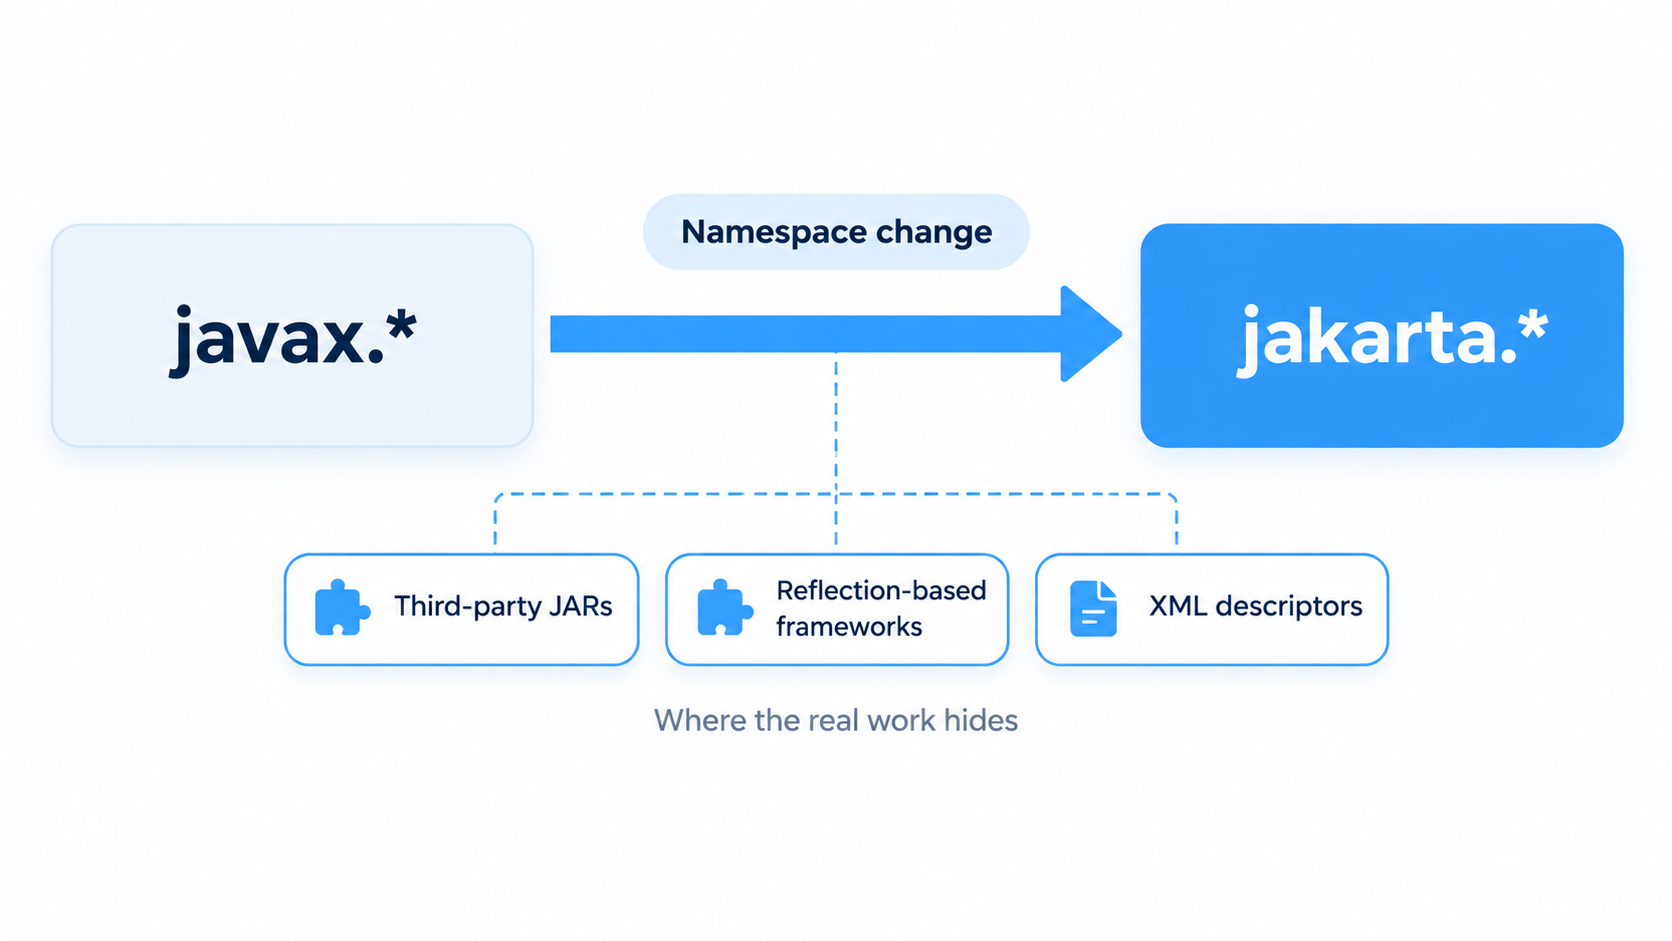
WildFly 27 dejó de utilizar Jakarta EE 8 y pasó a Jakarta EE 10, por lo que todas las empresas javax.* (javax.servlet, javax.persistence, javax.ws.rs, javax.ejb) se convierte en jakarta.* en el código que lo utiliza. Los paquetes Java SE sin prefijo, como javax.crypto , permanecen donde están. Herramientas como Eclipse Transformer y OpenRewrite se encargan del cambio de nombre mecánico en tu propio código fuente. El trabajo más complicado reside en todo lo demás: los archivos JAR de terceros compilados con javax, los marcos basados en reflexión, los descriptores XML con espacios de nombres antiguos y las bibliotecas de proveedores cuyas versiones de Jakarta se comportan de forma diferente. Localizar esas dependencias puede llevar más tiempo que el propio cambio de nombre.
Java SE y la evolución de la plataforma
El umbral de Java sigue subiendo. WildFly 27 requería SE 11 o una versión posterior, y WildFly 35 dejó de ser compatible con SE 11 en enero de 2025. La versión actual de WildFly funciona con SE 17, 21 y 25, y el proyecto recomienda SE 25, aunque WildFly 42 solo afirma ser compatible con Jakarta EE 11 en SE 17 y SE 21. El anuncio de WildFly 42 añade que WildFly 43 será la última versión que se ejecute en SE 17, ya que el proyecto tiene previsto elevar su versión mínima a SE 21 con WildFly 44 la próxima primavera. Por lo tanto, una aplicación que aún utilice Java 8 u 11 se enfrenta a una migración del JDK y a una migración del servidor de aplicaciones al mismo tiempo, con API eliminadas, una encapsulación de módulos más estricta y cambios en los valores predeterminados del recolector de basura (GC) a lo largo del proceso. Cada uno de estos cambios es gestionable por sí solo. Juntos multiplican la matriz de pruebas, y cuando falla una prueba de carga, es difícil determinar qué cambio ha provocado el fallo.
Pruebas, certificación y capacidad del equipo
Aunque el código se adapte sin problemas, alguien tiene que demostrarlo. Los entornos regulados suelen requerir pruebas de regresión documentadas, y las aplicaciones incluidas en paquetes de ISV necesitan que el proveedor certifique la nueva versión de WildFly, algo que algunos proveedores nunca hacen. Es posible que los ingenieros que desarrollaron la aplicación ya se hayan marchado y que el equipo actual esté ocupado lanzando nuevas funcionalidades.
Una sincera evaluación de vulnerabilidades suele concluir que el riesgo es real y que la actualización no se podrá llevar a cabo este año. Al sopesar el coste real de dejar sin parchear una vulnerabilidad crítica (CVE) frente al coste de la migración se convierte entonces en una conversación honesta sobre el presupuesto, y los parches proporcionados por el proveedor para la versión que utilizas son una solución legítima hasta que se lleve a cabo la migración.
Tus opciones tras el fin de vida útil de WildFly
Existen tres vías, y muchos equipos las combinan, ejecutando versiones parcheadas mientras realizan la migración según un calendario que ellos mismos controlan. La combinación adecuada depende de cuánto te hayas quedado atrás, de cuánto tiempo de ingeniería dispongas y de cuánto riesgo estén dispuestos a aceptar tus auditores mientras tanto.
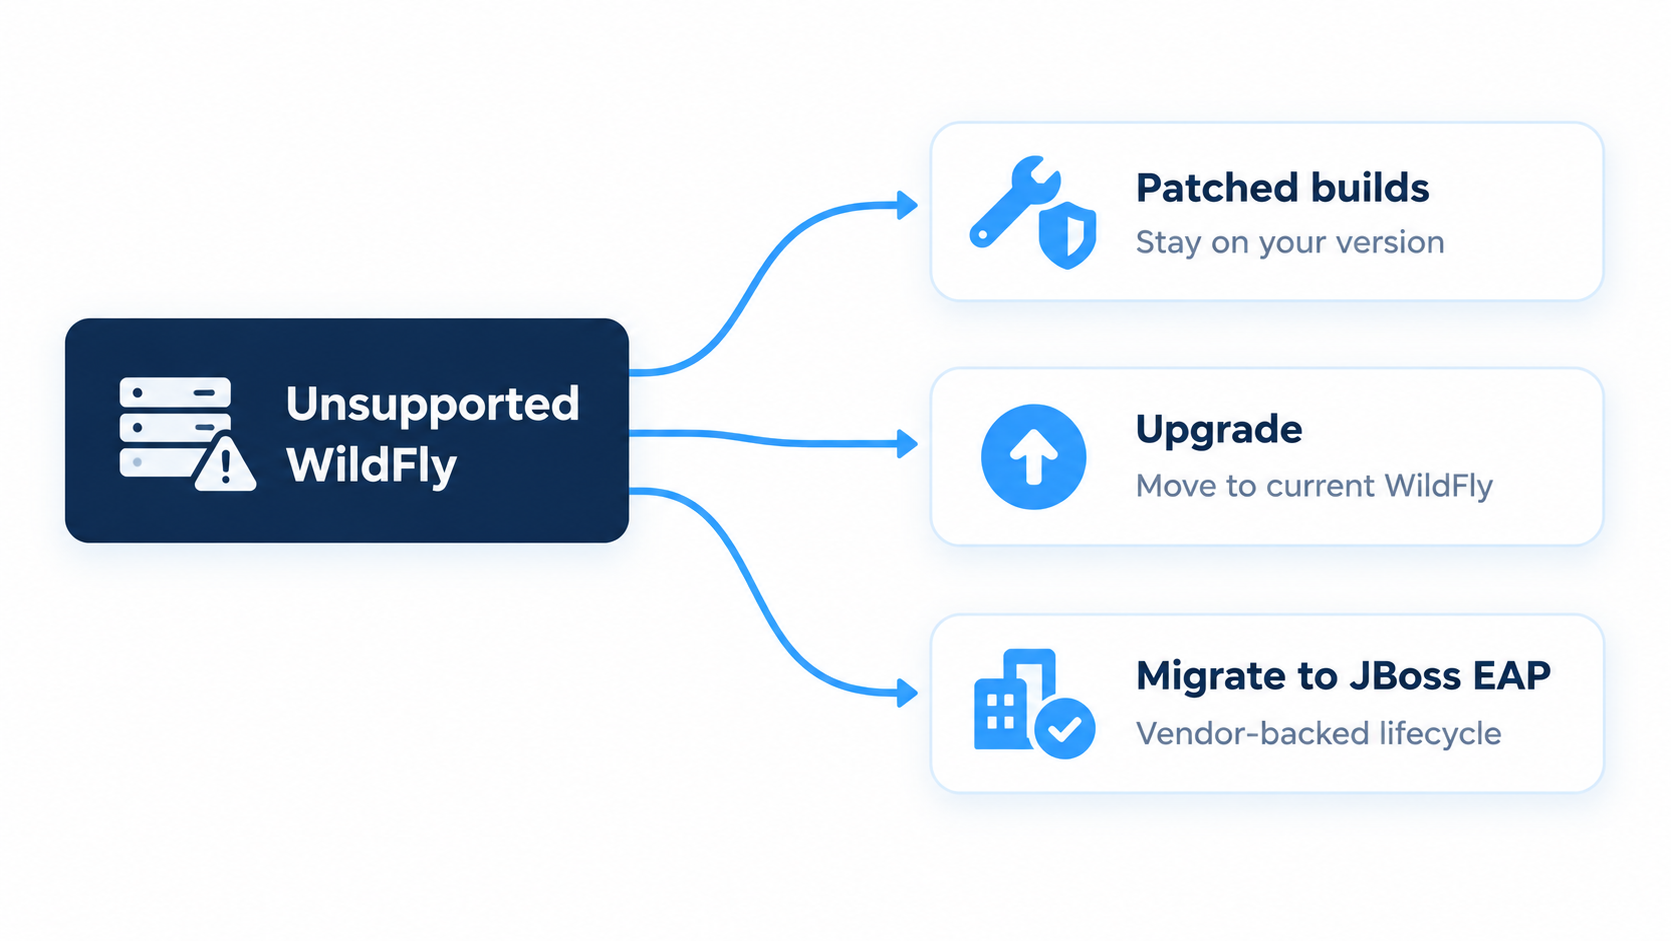
| Tu situación | Opción más adecuada |
| Este año se utilizará WildFly 19.0.1 o 27.0.1 sin capacidad de migración | Soporte de ciclo de vida ilimitado (ELS) para WildFly |
| Si se está ejecutando otra versión de WildFly 26 o anterior en javax paquetes | Planifica la migración a Jakarta EE 10 o una versión posterior y pregunta a TuxCare si, mientras tanto, se puede añadir tu versión. |
| Código compatible con Jakarta y un equipo activo | Actualizar a la versión más reciente de WildFly |
| Necesito un acuerdo de nivel de servicio (SLA) con el proveedor, un ciclo de vida prolongado y la certificación de Red Hat | Migrar a JBoss EAP |
| Entorno mixto con varias versiones de WildFly | Aplica las actualizaciones a los servidores con ELS y actualiza el resto según tu propio calendario. |
Versiones parcheadas para la versión que utilizas
Si necesitas seguir utilizando una versión anterior de WildFly mientras planificas la migración, un servicio de soporte ampliado de terceros puede proporcionarte versiones actualizadas de la versión que ya tienes. El servicio «Endless Lifecycle Support» de TuxCare para WildFly ofrece parches de seguridad y correcciones de errores seleccionadas para WildFly 19.0.1 y 27.0.1 a través de repositorios alojados por TuxCare.
El árbol de dependencias hace que esto resulte más valioso de lo que parece a primera vista. WildFly se distribuye como un conjunto de numerosos módulos, desde el servidor web Undertow y RESTEasy hasta Hibernate ORM y Validator, pasando por Infinispan y JGroups para el almacenamiento en caché y la agrupación en clústeres, Apache Artemis para la mensajería, WildFly Elytron para la seguridad, y Netty y Jackson para las redes y JSON. CVE-2024-1635 se encontraba en Undertow y no en el propio código de WildFly, mientras que el CVE-2025-23367 afectaba al propio núcleo de WildFly, por lo que aplicar un parche en una capa e ignorar la otra deja agujeros en cualquier caso. El servicio ELS de TuxCare cubre tanto las dependencias directas como las transitivas en WildFly sin coste adicional, y su rastreador de CVE muestra qué avisos de seguridad han publicado correcciones para las versiones compatibles. El JDK de una versión antigua de WildFly también llega al final de su vida útil, y ELS para entornos de ejecución cubre OpenJDK, entre otros entornos de ejecución.
Actualizar a la versión actual de WildFly
Con código preparado para Jakarta y un equipo de ingeniería que dispone de tiempo, la actualización es la solución más limpia a largo plazo. Empieza por cambiar el JDK en tu WildFly actual, siempre que lo permita su matriz de compatibilidad, para que los dos cambios no se apliquen a la vez. A continuación, revisa los anuncios y las notas de lanzamiento de cada versión entre la tuya y la 42. Los anuncios destacan los principales cambios de incompatibilidad y de comportamiento, y las notas de lanzamiento aportan los detalles. WildFly 41, por ejemplo, dejó de recomendar el listener AJP y cambió el almacenamiento predeterminado de la caché de Infinispan a almacenamiento no segmentado, mientras que WildFly 42 registra una advertencia para los canales JGroups que se ejecutan sin protocolos de autenticación y cifrado.
Antes de implementar nada, arranca la versión de destino con una copia de tu configuración y lee la salida de WARN. Aprovisiona solo las capas que necesites con Galleon, lo que reduce la superficie de ataque y, en WildFly 42, limita la SBOM generada a lo que realmente hayas instalado. Realiza pruebas de carga antes y después, y aprovecha para volver a comprobar las reglas del cortafuegos, ya que algunos valores predeterminados, como los puertos de detección de fallos de JGroups, han cambiado en WildFly 41.
El problema está en la cadencia. El proyecto lanza cuatro versiones con nuevas funcionalidades al año y solo corrige los errores de la más reciente, por lo que mantenerse al día implica actualizar cada pocos meses o dejar que se vuelva a abrir una brecha.
Migrar a Red Hat JBoss EAP
JBoss EAP te ofrece el ciclo de vida del que carece WildFly, al precio de una suscripción a Red Hat. Red Hat ha afirmado que que la EAP 8.0 Update 12 es la última actualización de la versión 8.0, lo que convierte a EAP 8.1 (basado en WildFly 35) en el objetivo para las futuras correcciones de CVE.
La migración desde WildFly 26 o versiones anteriores sigue implicando la javax a Jakarta , ya que EAP 8 no dispone de opción «javax» . EAP 7.4 es la javax , y dejó de recibir soporte de mantenimiento el 30 de junio de 2025, por lo que ahora solo lo cubre el complemento de pago «Extended Life Support» de Red Hat. Si utilizas EAP en producción y WildFly en desarrollo, fija el desarrollo a la versión de WildFly en la que se basa tu versión de EAP y sigue realizando tus pruebas finales en el propio EAP. Red Hat afirma que ninguna versión de EAP coincide exactamente con una versión de WildFly, y que esas diferencias suelen aparecer tarde.
Mantén WildFly actualizado tras el fin de su ciclo de vida con TuxCare
El modelo de lanzamiento de WildFly implica que incluso la versión que instales hoy dejará de recibir correcciones del desarrollador original en unos meses. Los equipos que pueden actualizar cada trimestre pueden aceptarlo. Los equipos que no pueden hacerlo necesitan parches para la versión que tienen instalada mientras la migración se lleva a cabo según su propio calendario.
El servicio de soporte de ciclo de vida ilimitado de TuxCare para WildFly ofrece parches de seguridad respaldados por un SLA y correcciones de errores seleccionadas para WildFly 19.0.1 y 27.0.1, con asistencia técnica especializada las 24 horas del día, los 7 días de la semana. ¿Utilizas otra versión? Pregunta a TuxCare si puede añadirse.
Preguntas frecuentes
Sí. WildFly 26 llegó al final de su soporte técnico según la política del propio proyecto. WildFly 26.1 se lanzó en abril de 2022, WildFly 27 lo sustituyó en noviembre de 2022, y la única versión posterior de la línea 26 fue la 26.1.3, lanzada en enero de 2023, una adaptación puntual para corregir una vulnerabilidad crítica de Apache CXF. Desde entonces no se ha lanzado nada más para la línea 26.
Sí. WildFly 10.0.0 se lanzó en enero de 2016, y la última versión de esa línea fue la 10.1.0, en agosto de 2016. Desde entonces se han publicado más de 30 versiones con nuevas funcionalidades, y el proyecto solo corrige los errores de las más recientes.
WildFly es un proyecto comunitario, y en su página de seguridad se menciona a la Fundación Commonhaus como su patrocinador. Red Hat no ofrece ninguna suscripción de soporte comercial ni compromiso de ciclo de vida para WildFly en sí. El producto para el que Red Hat ofrece soporte es JBoss EAP, desarrollado a partir del código de WildFly y cubierto por un ciclo de vida plurianual publicado.
WildFly es el proyecto comunitario de origen, que se publica cuatro veces al año con las últimas funcionalidades. JBoss EAP es el producto derivado de Red Hat, mantenido en una rama de código fuente independiente, con largas fases de soporte y una suscripción de pago. Red Hat afirma que los errores se corrigen primero en la versión actual del proyecto de origen y, a menudo, se adaptan a EAP.
Sí, sigue funcionando. El proyecto ha dejado de publicar correcciones para él, por lo que las nuevas vulnerabilidades (CVE) del servidor o de sus componentes integrados permanecen sin resolver, a menos que actualices el sistema, recompiles los módulos tú mismo o recurras a un proveedor que adapte los parches a tu versión.
Ejecuta el script de inicio con el parámetro –version, o consulta la CLI de gestión en un servidor en ejecución:
$JBOSS_HOME/bin/standalone.sh –version
$JBOSS_HOME/bin/jboss-cli.sh –connect –command=”:read-attribute(name=product-version)”
Si utilizas WildFly 26 o una versión anterior y tu código utiliza las API empresariales, sí. WildFly 27 y versiones posteriores utilizan el espacio de nombres jakarta.*, a partir de Jakarta EE 10. WildFly 40 Standard y versiones posteriores utilizan Jakarta EE 11, aunque WildFly 40 y 41 también ofrecían una variante temporal de Jakarta EE 10 que finalizó con WildFly 42. Si ya utilizas la versión 27 o una más reciente, la migración del espacio de nombres ya ha quedado atrás.