
 Support technique
 Documentation
 Connexion
 Nous contacter


Assistance technique à vie pour Debian 11
Assurez la sécurité de Debian 11 tant qu'elle reste en service dans votre infrastructure, même après la fin de la période de support à long terme (LTS).
Le support à vie de TuxCare prolonge la sécurité de Debian 11 au-delà de la fin de vie définie par l'éditeur, grâce à des correctifs continus pour l'
des vulnérabilités CVE aussi longtemps que vous en avez besoin, afin que votre environnement de production reste protégé et que votre migration s'effectue selon votre calendrier.

Le 31 août 2026, l'équipe Debian LTS a définitivement cessé de publier des correctifs pour Bullseye. Toute vulnérabilité CVE divulguée depuis cette date expose vos systèmes, ceux-ci ne bénéficiant plus d'aucune protection par correctif au niveau du système d'exploitation.
Passer à Debian 12 ou 13 est la bonne stratégie à long terme, mais les migrations concrètes prennent du temps, et vous n'en disposez pas. Le service « Endless Lifecycle Support » de TuxCare vous offre ce temps nécessaire, en assurant la mise à jour de Debian 11 pendant que votre équipe procède à la mise à niveau selon son propre calendrier.
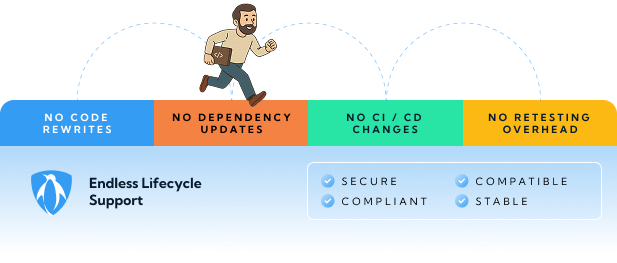
Continuez à courir. Évitez les risques.
La migration depuis Debian 11 est rarement rapide. Les modifications apportées aux paquets, les conflits de dépendances, les différences au niveau du noyau et les problèmes de compatibilité des applications peuvent transformer une « simple mise à jour » en un véritable projet.
Le service « Endless Lifecycle Support » assure la sécurité de vos systèmes Bullseye maintenant que le cycle de vie LTS a pris fin, ce qui vous permet de procéder à la migration en toute sérénité, sans céder à la panique.
Que comprend l'assistance sans limite de durée de vie pour l'
?

Réponse rapide au CVE
Des correctifs de sécurité pour Debian fournis rapidement via SLA, aussi longtemps que vous le souhaitez

Compatibilité préservée
Mises à jour testées de manière approfondie et conçues pour fonctionner parfaitement avec votre code existant

Intégration transparente
Mises à jour de sécurité Debian sans interruption des processus existants

Distribution sécurisée
Mises à jour de sécurité Debian signées et inviolables, fournies à partir de dépôts fiables hébergés par TuxCare

Support de confiance
Une assistance spécialisée disponible 24 h/24 et 7 j/7 pour le triage des vulnérabilités Debian, les demandes de correctifs de sécurité et le dépannage
Comment cela fonctionne-t-il ?

Nous intégrons de nouveaux projets et mettons en place un suivi automatisé des CVE 24 heures sur 24, 7 jours sur 7, en surveillant les avis de sécurité de la NVD, des fournisseurs, de GitHub et d'autres sources.

Une fois les CVE détectés, nous rétroportons les correctifs en amont à l'aide d'une automatisation algorithmique assistée par l'IA, accompagnée d'une validation par un expert.

Les correctifs sont compilés dans un format binaire, testés de manière approfondie (intégrité, fonctionnalité et régression), signés et déployés dans les dépôts ELS.

Vos gestionnaires de paquets, outils de construction ou orchestrateurs vérifient la présence de mises à jour, puis les extraient et les installent automatiquement.
Conçu pour votre infrastructure
ELS pour Debian est conçu pour s'installer facilement et s'intégrer à vos flux de travail existants
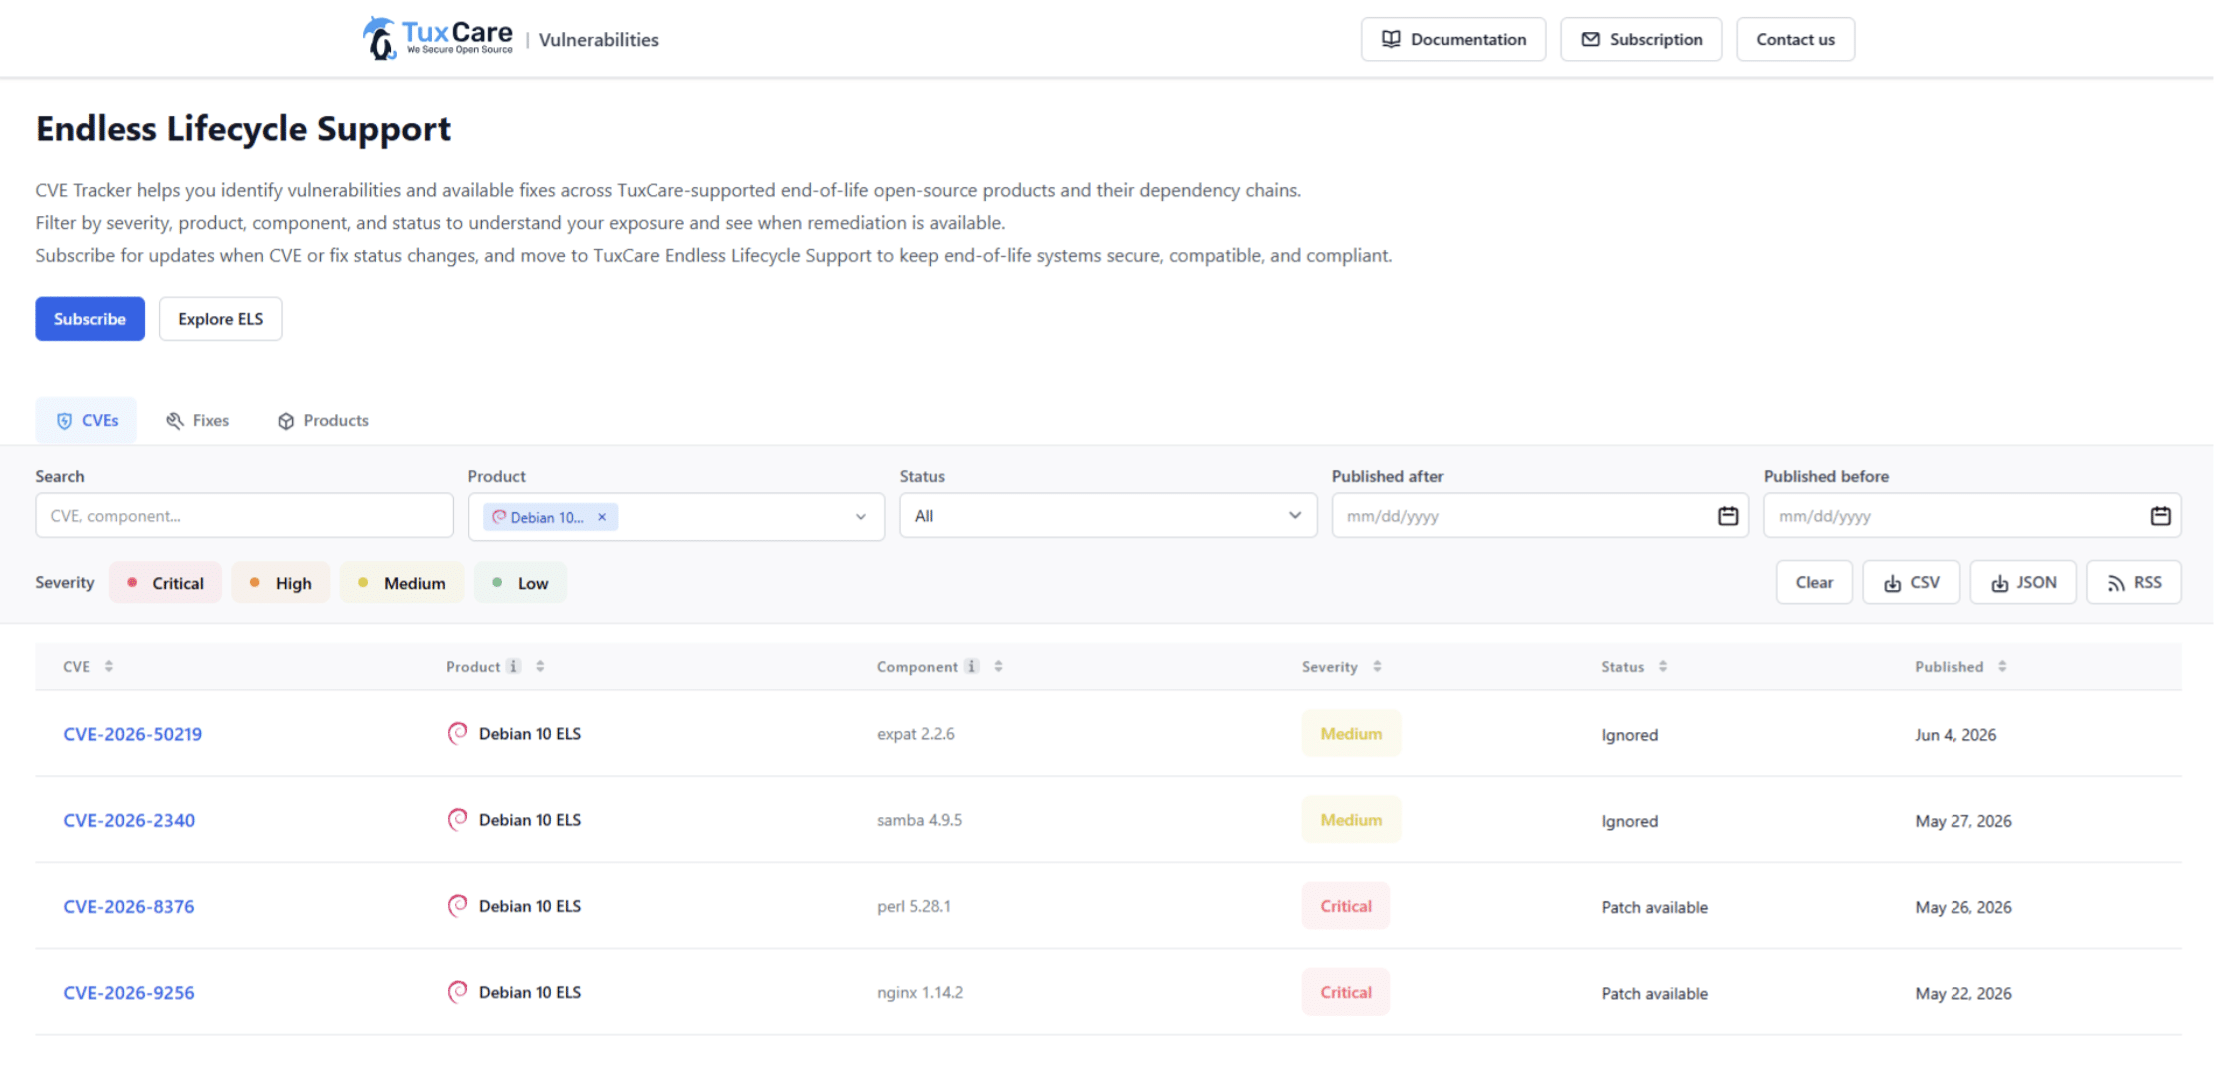
Prise en charge d'une liste complète de paquets « »
En souscrivant au service de support étendu de TuxCare, vous bénéficierez de correctifs pour une
liste exhaustive de paquets, garantissant ainsi une sécurité optimale pour votre système d'exploitation
Passer à TuxCare pour la prise en charge de l'
e Debian, c'est simple

Étape 1
Connectez-vous au référentiel TuxCare à l'aide d'un simple script «
»
– sans redémarrage
Étape 2
Vous bénéficiez d'une protection complète grâce à des mises à jour de sécurité régulières et continues, aussi longtemps que votre entreprise en a besoin !

TuxCare a résolu avec succès
plus de 14 000 CVE
dans les logiciels libres - assurer la sécurité et la conformité des systèmes d'entreprise
Foire aux questions
ELS pour Debian fournit des mises à jour de sécurité pour Debian 10 « Buster » et Debian 11 « Bullseye » après la fin de leur période de support LTS. TuxCare héberge les paquets corrigés dans son propre dépôt, ce qui permet aux serveurs existants de continuer à recevoir les correctifs via apt, sans avoir à réinstaller le système ni à passer à une nouvelle version.
La prise en charge de Debian 10 LTS a pris fin le 30 juin 2024, et celle de Debian 11 LTS le 31 août 2026. TuxCare continue de fournir des correctifs pour ces deux versions aussi longtemps que vous en avez besoin et s'engage à assurer un support pendant 25 ans à compter de ces dates. Ainsi, Debian 10 ELS sera prise en charge jusqu'au 30 juin 2049 et Debian 11 ELS jusqu'au 31 août 2051.
Debian 10 et 11 ELS prennent en charge les architectures x86_64 (amd64), arm64 et armel. La prise en charge d'armel est particulièrement importante pour les déploiements embarqués et sur appareils, où Debian est couramment utilisé et où le renouvellement du matériel s'étale sur plusieurs années. Pour les autres architectures, l'équipe commerciale de TuxCare peut vous présenter les différentes options.
La couverture inclut le noyau et plus de 100 paquets indispensables au fonctionnement d'un serveur. La liste complète pour chaque version est publiée dans le TuxCare CVE Tracker, parallèlement à chaque CVE corrigé. Si votre pile dépend d'un élément ne figurant pas dans cette liste, la prise en charge de paquets supplémentaires peut être organisée sur demande.
TuxCare s'engage à fournir des correctifs pour les vulnérabilités de gravité élevée et critique (CVSS 7.0 et plus) dans un délai de 14 jours à compter de leur divulgation publique. Les vulnérabilités de gravité moyenne peuvent également faire l'objet d'un correctif lorsqu'aucune mesure d'atténuation n'est disponible et que la demande est suffisante. Les demandes de correctifs formulées par les clients concernant des CVE ne relevant pas du champ d'application standard sont examinées dans un délai de trois jours ouvrés.
Téléchargez le script d'installation correspondant à votre version sur repo.tuxcare.com, exécutez-le en indiquant votre clé de licence, puis vérifiez la configuration à l'aide de la commande `apt-cache show els-os-release`. Le script enregistre le serveur et ajoute la clé PGP de TuxCare. Ensuite, une mise à jour standard via `apt` permet de récupérer les paquets corrigés. Le port sortant 443 doit être ouvert vers cln.cloudlinux.com et repo.tuxcare.com.
Si la mise à niveau est simple, il est généralement préférable de la réaliser. C'est lorsque ce n'est pas le cas qu'ELS prend tout son sens : pour les appareils dotés de piles logicielles certifiées, de dépendances étroitement liées ou de parcs trop importants pour être migrés en une seule fois. Ce service assure la mise à jour de ces systèmes afin que la migration puisse se dérouler correctement, sans précipitation.
Assurer la sécurité de Debian 11
au-delà de la fin de vie
Discutez avec un expert en sécurité Debian de la mise à jour de Bullseye après la fin de son cycle de vie.