
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Soporte técnico ilimitado para Debian 11
Mantén Debian 11 seguro mientras siga en
tu entorno, incluso después de que finalice el soporte LTS.
El servicio «Endless Lifecycle Support» de TuxCare amplía la seguridad de Debian 11 más allá del fin de vida útil del proyecto original, con parches continuos para CVE
durante todo el tiempo que los necesites, de modo que tu entorno de producción permanezca protegido y puedas realizar la migración según tu propio calendario.

El 31 de agosto de 2026, el equipo de Debian LTS dejó de publicar parches para Bullseye de forma definitiva. Cualquier CVE que se haya dado a conocer desde entonces deja tus sistemas expuestos, sin cobertura de parches a nivel del sistema operativo.
Pasarse a Debian 12 o 13 es la mejor opción a largo plazo, pero las migraciones reales llevan un tiempo del que no dispones. El servicio «Endless Lifecycle Support» de TuxCare te proporciona ese tiempo, manteniendo Debian 11 actualizado con los parches mientras tu equipo realiza la actualización según su propio calendario.
Sigue corriendo. Evita los riesgos.
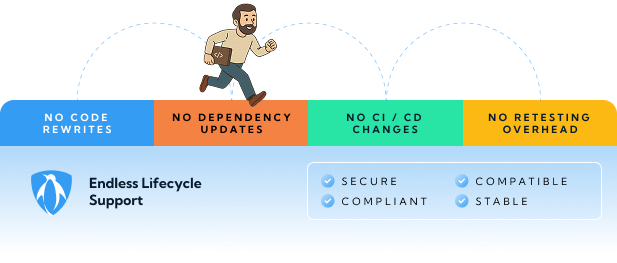
La migración desde Debian 11 rara vez es rápida. Los cambios en los paquetes, los conflictos de dependencias, las diferencias en el núcleo y los problemas de compatibilidad de las aplicaciones pueden convertir una «simple actualización» en un proyecto de gran envergadura.
El servicio «Endless Lifecycle Support» garantiza la seguridad de tus sistemas Bullseye ahora que ha finalizado el soporte LTS, para que puedas realizar la migración de forma adecuada y sin prisas.
¿Qué incluye el soporte técnico de ciclo de vida ilimitado de
?

Respuesta rápida a las CVE
Parches de seguridad rápidos para Debian, respaldados por SLA, durante todo el tiempo que necesites

Compatibilidad preservada
Actualizaciones ampliamente probadas y diseñadas para funcionar a la perfección con su código actual.

Integración perfecta
Actualizaciones de seguridad de Debian sin interrupciones en los flujos de trabajo existentes

Distribución segura
Actualizaciones de seguridad de Debian firmadas y a prueba de manipulaciones, distribuidas desde repositorios de confianza alojados por TuxCare

Soporte de confianza
Asistencia especializada las 24 horas del día, los 7 días de la semana, para la clasificación de vulnerabilidades de Debian, las solicitudes de parches de seguridad y la resolución de problemas
¿Cómo funciona?

Incorporamos nuevos proyectos y realizamos un seguimiento automatizado de CVE 24/7, supervisando el NVD, los avisos de seguridad de proveedores y GitHub, y otras fuentes.

Una vez detectadas las CVE, realizamos un backport de las correcciones mediante automatización algorítmica y asistida por IA, con validación experta para garantizar la precisión.

Los parches se compilan en formato binario, se someten a pruebas exhaustivas (de integridad, funcionalidad y regresión), se firman y se despliegan en los repositorios de ELS.

Sus gestores de paquetes, herramientas de compilación u orquestadores buscan actualizaciones y las extraen e instalan automáticamente.
Diseñado para su pila
ELS para Debian está diseñado para instalarse fácilmente y funcionar con tus flujos de trabajo actuales.
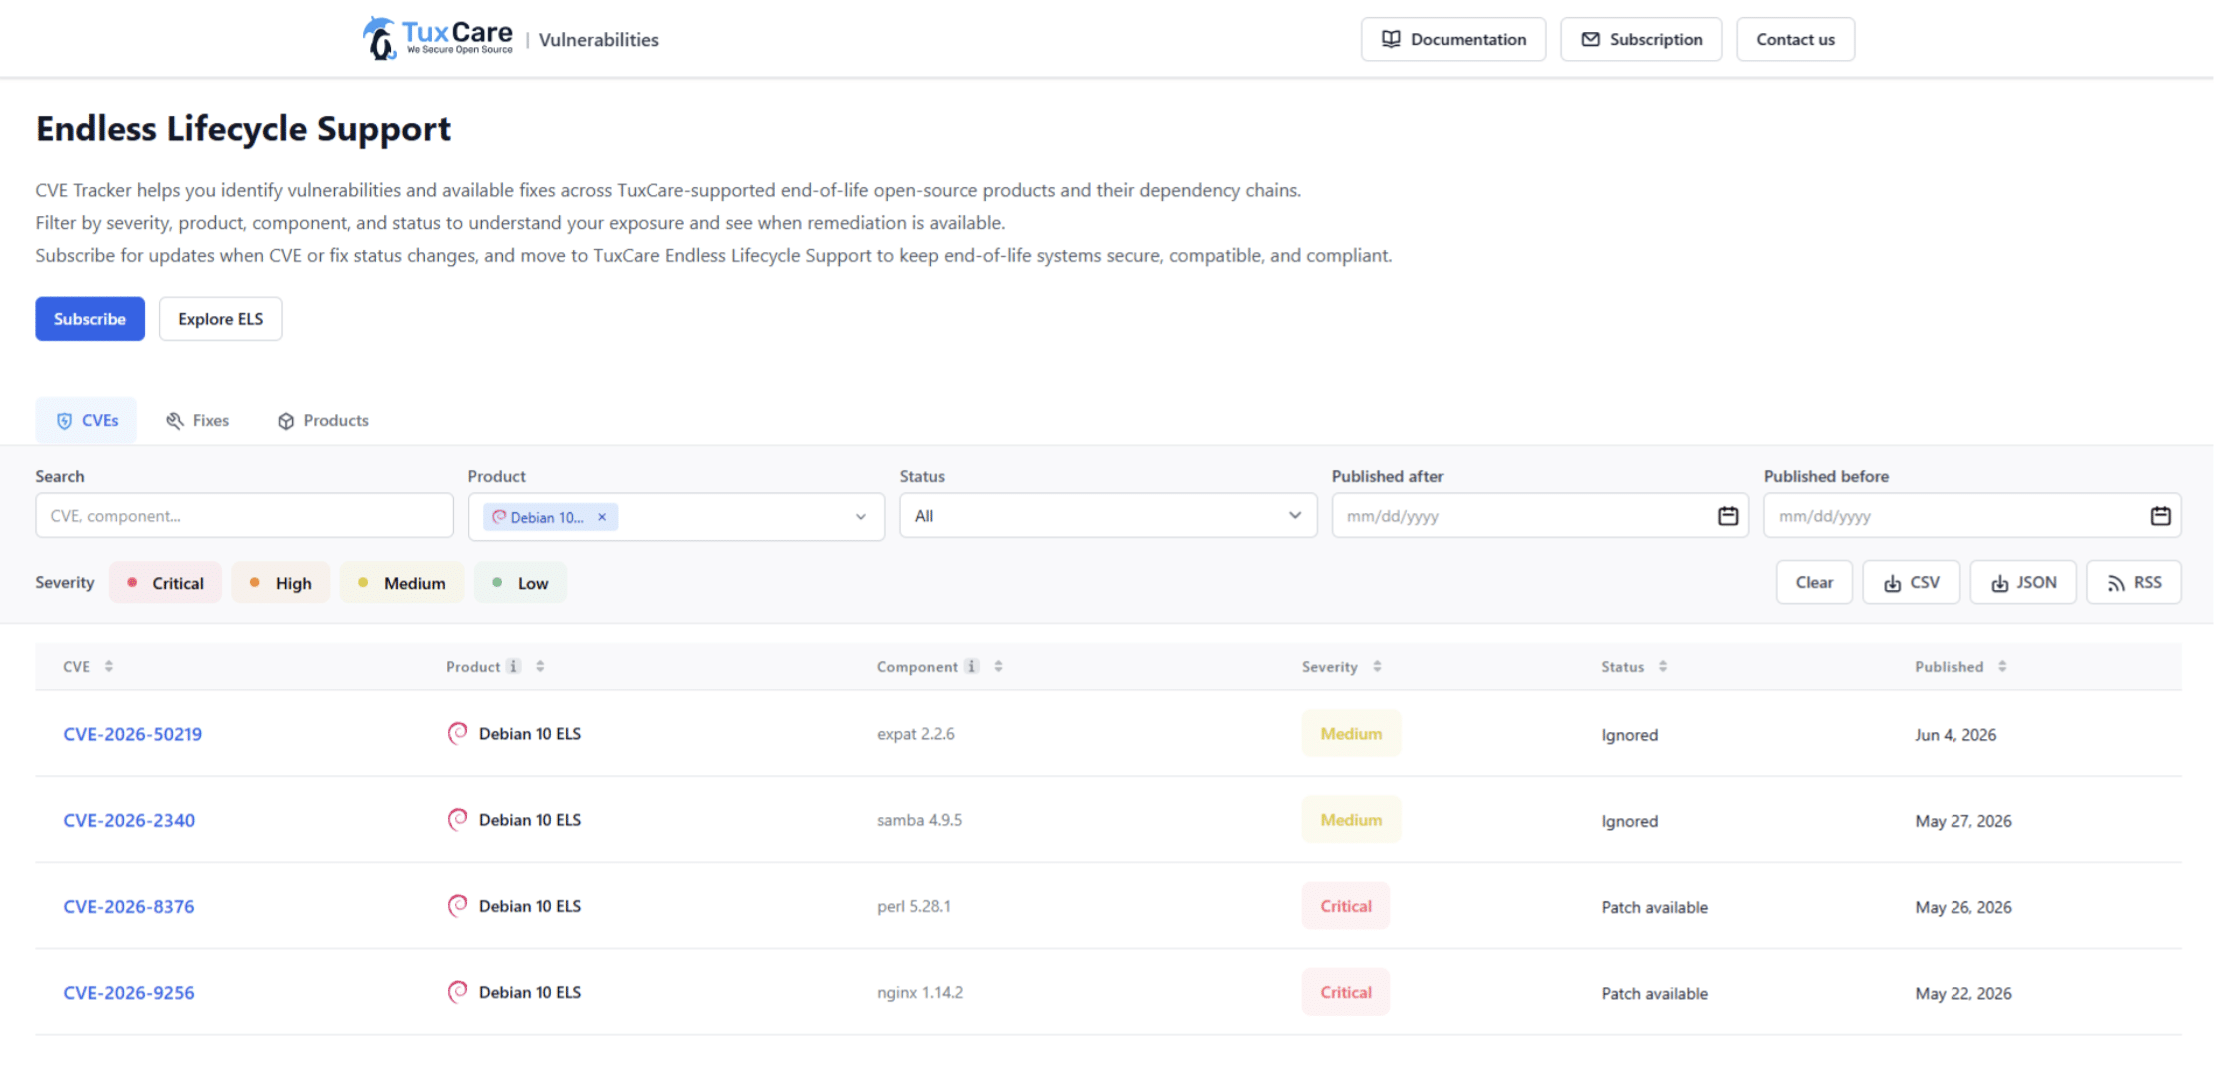
Compatibilidad con una lista completa de paquetes de « »
Al suscribirte al servicio de soporte de ciclo de vida ampliado de TuxCare, recibirás parches para una
amplia lista de paquetes, lo que te garantizará la máxima seguridad para tu sistema operativo
Pasarse a TuxCare para el soporte técnico de Debian
es muy sencillo

Paso 1
Conéctate al repositorio de TuxCare con un sencillo script de «
»
— sin necesidad de reiniciar el sistema
Paso 2
¡Disfrutarás de una protección total gracias a las actualizaciones periódicas de seguridad
durante todo el tiempo que tu organización las necesite!

TuxCare ha resuelto con éxito
más de 14 000 CVE
en software de código abierto: mantener la seguridad y la conformidad de los sistemas de la empresa
Preguntas frecuentes
ELS para Debian proporciona actualizaciones de seguridad para Debian 10 «Buster» y Debian 11 «Bullseye» una vez finalizados sus períodos LTS. TuxCare aloja los paquetes parcheados en su propio repositorio, por lo que los servidores existentes siguen recibiendo las correcciones a través de apt sin necesidad de reinstalar ni de pasar a una nueva versión.
Debian 10 LTS finalizó el 30 de junio de 2024, y Debian 11 LTS finalizó el 31 de agosto de 2026. TuxCare sigue proporcionando parches para ambas versiones durante el tiempo que los necesites y se compromete a ofrecer soporte durante 25 años a partir de esas fechas, por lo que Debian 10 ELS estará disponible hasta el 30 de junio de 2049 y Debian 11 ELS hasta el 31 de agosto de 2051.
Debian 10 y 11 ELS son compatibles con x86_64 (amd64), arm64 y armel. La compatibilidad con armel es importante para implementaciones en sistemas embebidos y dispositivos, donde Debian es habitual y las actualizaciones de hardware tardan años. Para otras arquitecturas, el equipo comercial de TuxCare puede analizar las opciones disponibles.
La cobertura incluye el núcleo y más de 100 paquetes esenciales para el funcionamiento de un servidor. La lista completa de cada versión se publica en el TuxCare CVE Tracker junto con cada CVE corregido. Si tu pila depende de algún componente que no figure en dicha lista, se puede organizar la compatibilidad con paquetes adicionales previa solicitud.
El objetivo de TuxCare es ofrecer soluciones para vulnerabilidades graves y críticas (CVSS 7.0 y superior) en un plazo de 14 días desde su divulgación pública. Las vulnerabilidades de gravedad media también pueden corregirse cuando no se dispone de medidas de mitigación y existe suficiente demanda. Las solicitudes de parches presentadas por los clientes para CVE que se encuentran fuera del alcance estándar se revisan en un plazo de tres días laborables.
Descarga el script de instalación correspondiente a tu versión desde repo.tuxcare.com, ejecútalo con tu clave de licencia y confirma la configuración con el comando «apt-cache show els-os-release». El script registra el servidor y añade la clave PGP de TuxCare. A continuación, una actualización estándar de apt descargará los paquetes parcheados. El puerto de salida 443 debe estar abierto hacia cln.cloudlinux.com y repo.tuxcare.com.
Si la actualización es sencilla, lo más recomendable suele ser llevarla a cabo. ELS cobra sentido cuando no es así: en el caso de equipos con pilas de software certificadas, dependencias estrechamente vinculadas o parques de equipos demasiado grandes para migrarlos de una sola vez. Se encarga de mantener esos sistemas actualizados para que la migración se pueda llevar a cabo correctamente, sin prisas.
Mantén Debian 11 seguro
más allá del fin de su ciclo de vida
Habla con un experto en seguridad de Debian sobre la aplicación de parches a Bullseye una vez finalizado su ciclo de vida.