
 Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Suporte contínuo ao ciclo de vida do Debian 11
Mantenha o Debian 11 seguro enquanto ele permanecer em
na sua pilha de sistemas, mesmo após o término do LTS.
O Suporte de Ciclo de Vida Ilimitado da TuxCare estende a segurança do Debian 11 além do fim do ciclo de vida definido pelo desenvolvedor original, com correções contínuas de vulnerabilidades CVE
pelo tempo que você precisar, para que sua produção permaneça protegida e sua migração ocorra de acordo com seu cronograma.

Em 31 de agosto de 2026, a equipe do Debian LTS interrompeu definitivamente o fornecimento de correções para o Bullseye. Qualquer CVE divulgado desde então deixa seus sistemas vulneráveis, sem cobertura de correções no nível do sistema operacional.
Mudar para o Debian 12 ou 13 é o caminho certo a longo prazo, mas as migrações de fato levam tempo que você não tem. O Suporte de Ciclo de Vida Ilimitado da TuxCare lhe dá esse tempo, mantendo o Debian 11 atualizado com os patches enquanto sua equipe realiza a atualização de acordo com seu próprio cronograma.
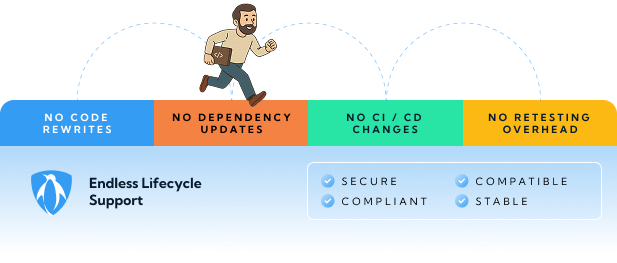
Continue correndo. Evite os riscos.
A migração do Debian 11 raramente é rápida. Alterações nos pacotes, conflitos de dependências, diferenças no kernel e problemas de compatibilidade de aplicativos podem transformar uma “atualização simples” em um projeto de grande porte.
O Suporte de Ciclo de Vida Ilimitado mantém seus sistemas Bullseye protegidos agora que o LTS chegou ao fim, para que você possa realizar a migração de forma adequada, sem entrar em pânico.
O que está incluído no suporte “Endless Lifecycle” da
?

Resposta Rápida a Vulnerabilidades CVE
Correções de segurança rápidas para o Debian, com suporte do Rapid SLA, pelo tempo que você precisar

Compatibilidade mantida
Atualizações exaustivamente testadas, projetadas para funcionar perfeitamente com seu código existente

Integração perfeita
Atualizações de segurança do Debian sem interrupção dos fluxos de trabalho existentes

Distribuição segura
Atualizações de segurança do Debian assinadas e à prova de adulteração, fornecidas a partir de repositórios confiáveis hospedados pela TuxCare

Suporte de confiança
Assistência especializada 24 horas por dia, 7 dias por semana, para triagem de vulnerabilidades do Debian, solicitações de patches de segurança e resolução de problemas
Como funciona?

Incorporamos novos projetos e disponibilizamos o rastreamento automatizado de CVEs 24 horas por dia, 7 dias por semana – monitorando os alertas de segurança do NVD, dos fornecedores, do GitHub e de outras fontes.

Assim que as vulnerabilidades (CVEs) são detectadas, implementamos as correções do código-fonte original por meio de automação algorítmica e assistida por IA, com validação por especialistas para garantir a precisão.

Os patches são compilados em formato binário, passam por testes exaustivos (de integridade, funcionalidade e regressão), são assinados e implantados nos repositórios do ELS.

Seus gerenciadores de pacotes, ferramentas de compilação ou orquestradores verificam se há atualizações e, em seguida, as baixam e instalam automaticamente.
Feito para a sua pilha de tecnologias
O ELS para Debian foi desenvolvido para ser instalado com facilidade e funcionar em conjunto com seus fluxos de trabalho atuais
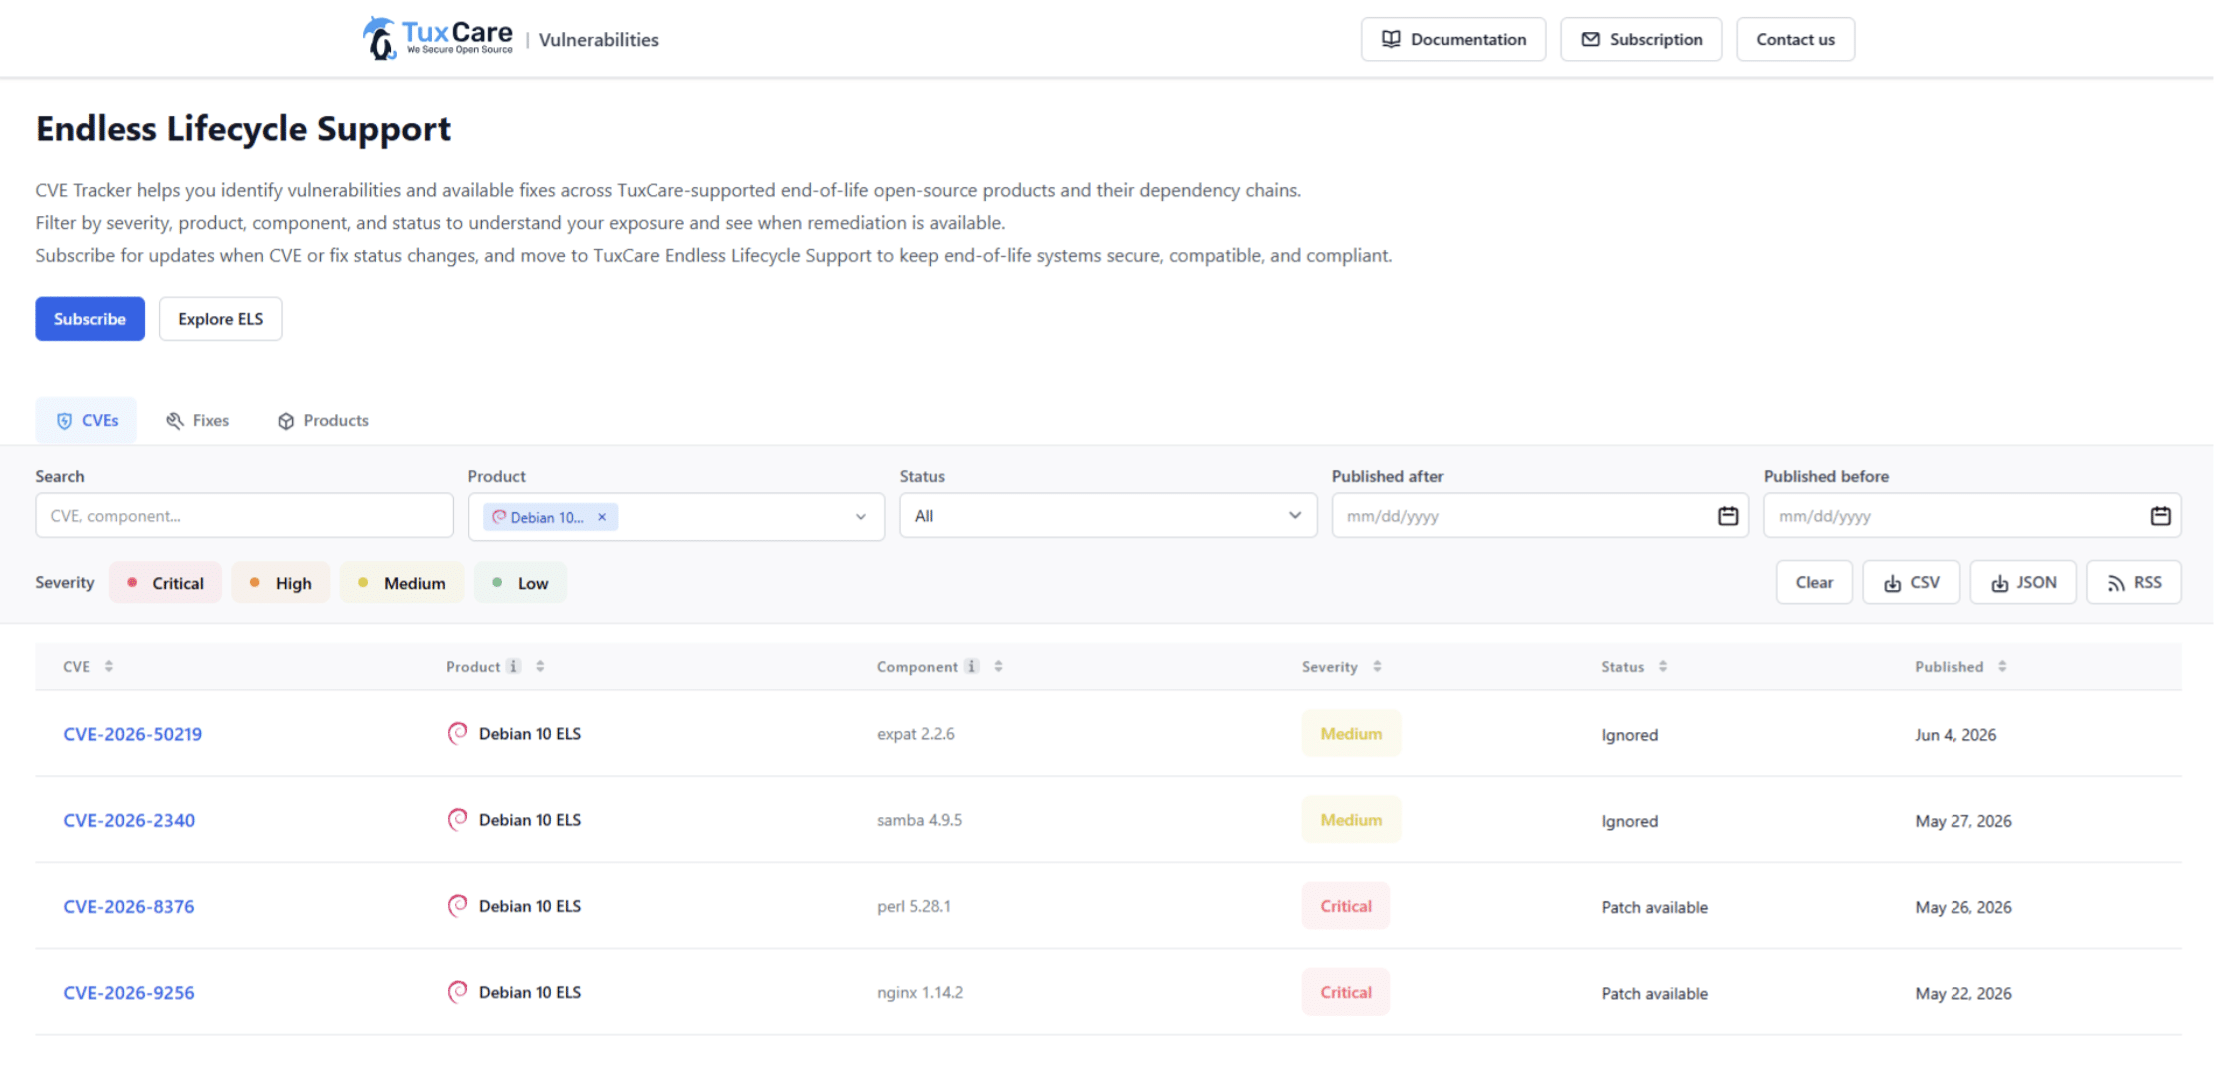
Suporte a uma lista abrangente de pacotes do
Ao se inscrever no Suporte de Ciclo de Vida Estendido da TuxCare, você receberá patches para uma
extensa lista de pacotes, garantindo segurança máxima para o seu sistema operacional
Mudar para o suporte ao Debian
da TuxCare é simples

Passo 1
Conecte-se ao repositório do TuxCare com um simples script `
`
– sem precisar reiniciar o sistema
Etapa 2
Você estará totalmente protegido com atualizações regulares e contínuas de segurança
pelo tempo que sua organização precisar!

A TuxCare resolveu com sucesso
mais de 14.000 CVEs
em software de código aberto — garantindo a segurança e a conformidade dos sistemas de e
ência empresarial
Perguntas frequentes
O ELS para Debian fornece atualizações de segurança para o Debian 10 “Buster” e o Debian 11 “Bullseye” após o término de seus períodos LTS no Debian. A TuxCare hospeda os pacotes corrigidos em seu próprio repositório, de modo que os servidores existentes continuam recebendo correções por meio do apt, sem necessidade de reinstalação nem de migração para uma nova versão.
O Debian 10 LTS chegou ao fim em 30 de junho de 2024, e o Debian 11 LTS chegou ao fim em 31 de agosto de 2026. A TuxCare continua fornecendo correções para ambas as versões pelo tempo que você precisar e se compromete a oferecer suporte por 25 anos a partir dessas datas; assim, o Debian 10 ELS terá suporte até 30 de junho de 2049 e o Debian 11 ELS até 31 de agosto de 2051.
O ELS para o Debian 10 e 11 oferece suporte a x86_64 (amd64), arm64 e armel. O suporte a armel é importante para implantações em sistemas embarcados e aparelhos, onde o Debian é comum e as atualizações de hardware levam anos. Para outras arquiteturas, a equipe de vendas da TuxCare pode discutir as opções disponíveis.
A cobertura inclui o kernel e mais de 100 pacotes essenciais para a operação de um servidor. A lista completa de cada versão é publicada no TuxCare CVE Tracker, juntamente com cada CVE corrigido. Se sua pilha de software depender de algum componente que não conste nessa lista, o suporte a pacotes adicionais pode ser providenciado mediante solicitação.
A TuxCare tem como objetivo fornecer correções para vulnerabilidades de gravidade alta e crítica (CVSS 7.0 e superior) no prazo de 14 dias a partir da divulgação pública. Problemas de gravidade média também podem receber correções quando não houver medidas de mitigação disponíveis e houver demanda suficiente. Solicitações de correção feitas diretamente pelos clientes para CVEs fora do escopo padrão são analisadas no prazo de três dias úteis.
Baixe o script de instalação para a sua versão em repo.tuxcare.com, execute-o com sua chave de licença e confirme a configuração com o comando `apt-cache show els-os-release`. O script registra o servidor e adiciona a chave PGP da TuxCare. Em seguida, uma atualização padrão do `apt` baixa os pacotes corrigidos. A porta de saída 443 deve estar aberta para cln.cloudlinux.com e repo.tuxcare.com.
Se a atualização for simples, geralmente é a melhor opção. O ELS se justifica quando não é o caso: equipamentos com pilhas de software certificadas, dependências rigidamente definidas ou frotas grandes demais para serem migradas de uma só vez. Ele mantém esses sistemas atualizados para que a migração ocorra de forma adequada, em vez de ser feita às pressas.
Mantenha o Debian 11 seguro
mesmo após o fim do ciclo de vida
Converse com um especialista em segurança do Debian sobre a aplicação de patches no Bullseye após o fim do ciclo de vida.