
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Unbegrenzter Support während des gesamten Lebenszyklus für Debian 11
Sorgen Sie dafür, dass Debian 11 so lange sicher bleibt, wie es in Ihrer Infrastruktur verbleibt, auch nach Ablauf der LTS-Phase.
Der „Endless Lifecycle Support“ von TuxCare verlängert den Sicherheitssupport für Debian 11 über das offizielle Ende des Lebenszyklus hinaus und bietet kontinuierliche CVE-
-Patches
so lange, wie Sie diese benötigen, sodass Ihre Produktionsumgebung geschützt bleibt und die Migration nach Ihrem Zeitplan erfolgen kann.

Am 31. August 2026 hat das Debian-LTS-Team die Bereitstellung von Patches für Bullseye endgültig eingestellt. Alle seitdem bekannt gewordenen CVEs machen Ihre Systeme angreifbar, da es keine Patches auf Betriebssystemebene mehr gibt.
Der Umstieg auf Debian 12 oder 13 ist langfristig der richtige Weg, doch eine echte Migration braucht Zeit, die Sie nicht haben. Mit dem „Endless Lifecycle Support“ von TuxCare gewinnen Sie diese Zeit zurück: Debian 11 wird weiterhin mit Patches versorgt, während Ihr Team das Upgrade nach eigenem Zeitplan durchführt.
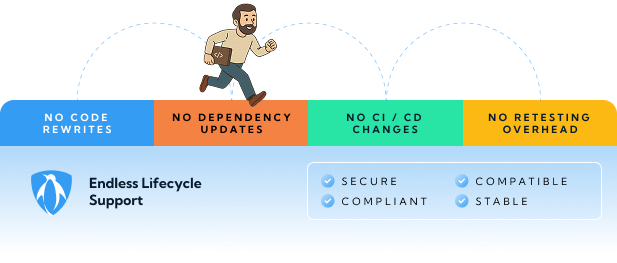
Laufen Sie weiter. Umgehen Sie die Risiken.
Die Migration von Debian 11 ist selten schnell erledigt. Paketänderungen, Abhängigkeitskonflikte, Unterschiede im Kernel und Probleme mit der Anwendungskompatibilität können ein „einfaches Upgrade“ zu einem regelrechten Projekt machen.
„Endless Lifecycle Support“ sorgt dafür, dass Ihre Bullseye-Systeme auch nach Ablauf der LTS-Phase weiterhin sicher sind, sodass Sie die Migration in aller Ruhe und ohne Panik durchführen können.
Was umfasst der Support für Endless Lifecycle
?

Schnelle CVE-Reaktion
Schnelle, SLA-gestützte Sicherheitspatches für Debian – so lange, wie Sie sie benötigen

Bewahrte Kompatibilität
Umfassend getestete Aktualisierungen, die problemlos mit Ihrem bestehenden Code funktionieren

Nahtlose Integration
Nahtlose Debian-Sicherheitsupdates ohne Beeinträchtigung bestehender Arbeitsabläufe

Sichere Verteilung
Signierte, manipulationssichere Debian-Sicherheitsupdates, bereitgestellt aus vertrauenswürdigen, von TuxCare gehosteten Repositorys

Zuverlässige Unterstützung
Rund um die Uhr fachkundige Unterstützung bei der Einstufung von Debian-Sicherheitslücken, bei Anfragen zu Sicherheitspatches und bei der Fehlerbehebung
Wie funktioniert es?

Wir nehmen neue Projekte auf und ermöglichen ein automatisiertes 24/7 Tracking von CVEs, indem wir die NVD, die Sicherheitshinweise von Anbietern, GitHub und andere Quellen überwachen.

Sobald CVEs entdeckt werden, portieren wir Upstream-Korrekturen mithilfe von algorithmischer und KI-gestützter Automatisierung zurück, wobei die Genauigkeit durch Expertenvalidierung sichergestellt wird.

Patches werden in einem Binärformat kompiliert, umfassend getestet (auf Integrität, Funktionalität und Regression), signiert und in ELS-Repositories bereitgestellt.

Die Package-Manager, Build-Tools oder Orchestratoren suchen nach Updates und installieren sie automatisch.
Gebaut für Ihren Stack
ELS für Debian ist so konzipiert, dass es sich einfach installieren lässt und nahtlos in Ihre bestehenden Arbeitsabläufe integriert werden kann.
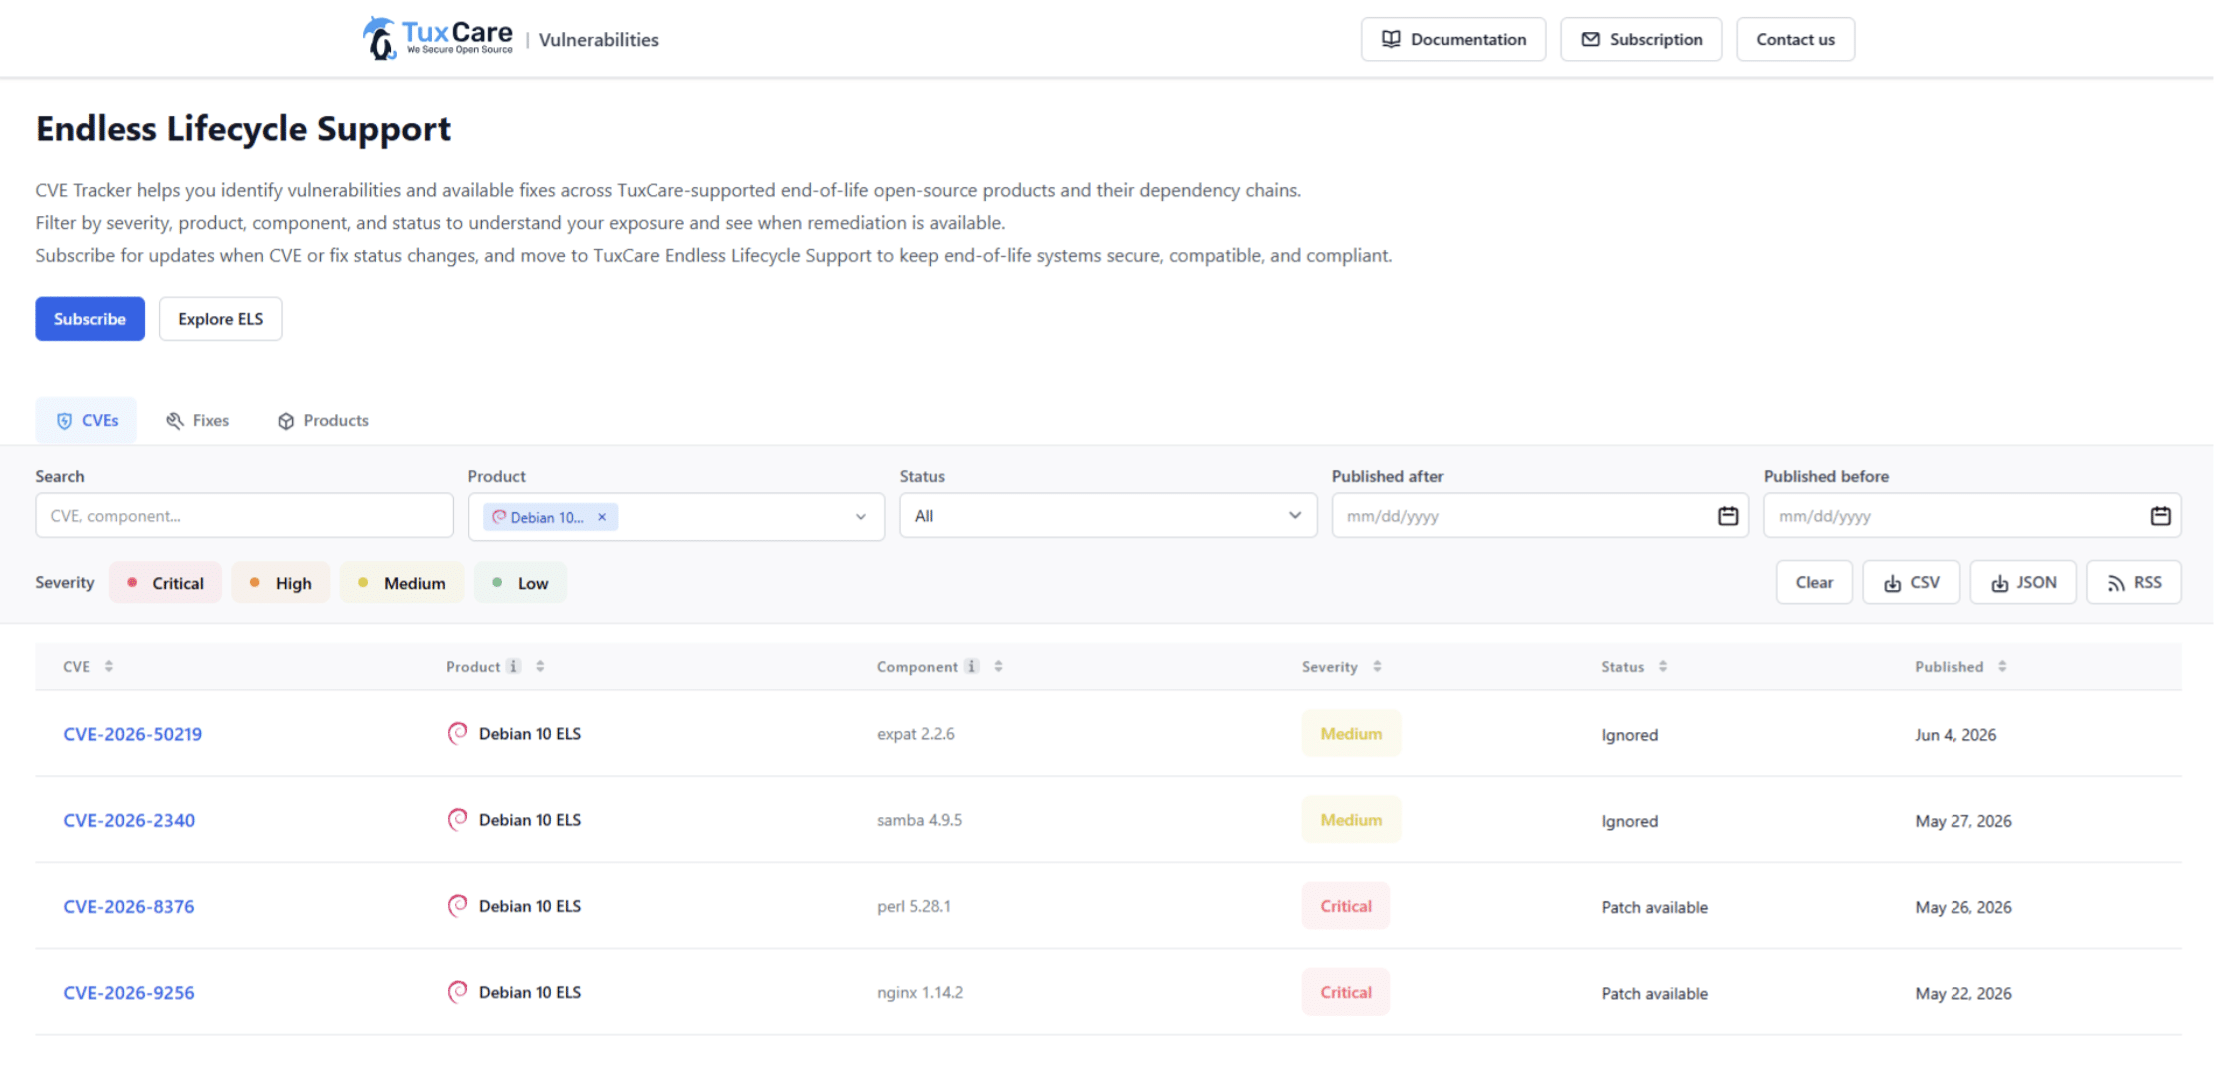
Unterstützung für eine umfassende Liste der „ “-Pakete
Wenn Sie sich für den erweiterten Lebenszyklus-Support von TuxCare anmelden, erhalten Sie Patches für eine
umfangreiche Paketliste, die maximale Sicherheit für Ihr Betriebssystem gewährleistet
Der Wechsel zu TuxCare für den Debian-
-Support ist ganz einfach

Schritt 1
Stellen Sie mit einem einfachen „
“-Skript eine Verbindung zum TuxCare-Repository her – ganz ohne Neustart
Schritt 2
Dank regelmäßiger Sicherheits-
-Patches sind Sie so lange umfassend geschützt, wie Ihr Unternehmen diese benötigt!

TuxCare hat die folgenden Probleme erfolgreich gelöst
mehr als 14.000 CVEs
in Open-Source-Software - damit die Systeme von Unternehmen
sicher und konform sind
Häufig gestellte Fragen
ELS für Debian stellt Sicherheitsupdates für Debian 10 „Buster“ und Debian 11 „Bullseye“ bereit, nachdem deren Debian-LTS-Zeiträume abgelaufen sind. TuxCare hostet die gepatchten Pakete in einem eigenen Repository, sodass bestehende Server weiterhin über apt Updates erhalten, ohne dass eine Neuinstallation oder ein Wechsel zu einer neuen Version erforderlich ist.
Debian 10 LTS endete am 30. Juni 2024 und Debian 11 LTS endete am 31. August 2026. TuxCare stellt weiterhin Patches für beide Versionen bereit, solange Sie diese benötigen, und verpflichtet sich zu einer Supportlaufzeit von 25 Jahren ab diesen Daten. Somit läuft Debian 10 ELS bis zum 30. Juni 2049 und Debian 11 ELS bis zum 31. August 2051.
Debian 10 und 11 ELS unterstützen x86_64 (amd64), arm64 und armel. Die Unterstützung für armel ist besonders wichtig für Embedded- und Appliance-Anwendungen, in denen Debian häufig zum Einsatz kommt und Hardware-Erneuerungen Jahre dauern. Für andere Architekturen kann das Vertriebsteam von TuxCare die Möglichkeiten mit Ihnen besprechen.
Der Umfang umfasst den Kernel und über 100 Pakete, die für den Betrieb eines Servers unerlässlich sind. Die vollständige Liste für jede Version wird im TuxCare CVE Tracker zusammen mit jeder behobenen CVE veröffentlicht. Falls Ihr Stack von Komponenten abhängt, die nicht in dieser Liste aufgeführt sind, kann die Unterstützung für zusätzliche Pakete auf Anfrage vereinbart werden.
TuxCare ist bestrebt, Korrekturen für hochgradige und kritische Sicherheitslücken (CVSS 7.0 und höher) innerhalb von 14 Tagen nach ihrer öffentlichen Bekanntgabe bereitzustellen. Probleme mittlerer Schwere können ebenfalls behoben werden, wenn keine Abhilfemaßnahmen verfügbar sind und eine ausreichende Nachfrage besteht. Von Kunden eingereichte Patch-Anfragen für CVEs, die außerhalb des Standardumfangs liegen, werden innerhalb von drei Werktagen geprüft.
Laden Sie das Installationsskript für Ihre Version von repo.tuxcare.com herunter, führen Sie es mit Ihrem Lizenzschlüssel aus und überprüfen Sie die Einrichtung mit dem Befehl „apt-cache show els-os-release“. Das Skript registriert den Server und fügt den PGP-Schlüssel von TuxCare hinzu. Anschließend werden durch ein standardmäßiges „apt upgrade“ die gepatchten Pakete heruntergeladen. Der ausgehende Port 443 muss für cln.cloudlinux.com und repo.tuxcare.com geöffnet sein.
Wenn ein Upgrade unkompliziert ist, ist es in der Regel die richtige Entscheidung. ELS spielt dann seine Stärken aus, wenn dies nicht der Fall ist: bei Geräten mit zertifizierten Software-Stacks, fest verknüpften Abhängigkeiten oder bei zu großen Systemflotten, um sie auf einmal umzustellen. Es sorgt dafür, dass diese Systeme auf dem neuesten Stand bleiben, sodass die Migration ordnungsgemäß und ohne Eile erfolgen kann.
Debian 11 sicher halten
auch nach Ablauf der Lebensdauer
Sprechen Sie mit einem Debian-Sicherheitsexperten über die Bereitstellung von Patches für Bullseye nach Ablauf der Supportdauer.