Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco



Vá direto para um resumo gerado por IA desta postagem do blog 


As instituições financeiras operam com sistemas que simplesmente não podem falhar. Pagamentos, negociações, verificações de contas, detecção de fraudes — tudo isso depende de uma infraestrutura que precisa permanecer disponível a cada segundo do dia. Mesmo uma breve falha pode paralisar transações, frustrar os clientes e atrair atenção indesejada dos órgãos reguladores.
Mas eis o ponto delicado: esses mesmos sistemas precisam de atualizações de segurança constantes. Sistemas operacionais, bibliotecas compartilhadas, camadas de comunicação — tudo precisa ser corrigido à medida que novas vulnerabilidades surgem. E, tradicionalmente, a aplicação de correções significava tempo de inatividade.
Isso deixa a área de TI financeira diante de uma questão difícil:
Como se aplica patches em sistemas que não podem ser desconectados da rede?
Vamos ver como os bancos e outras instituições financeiras fazem isso acontecer – e por que a aplicação de patches sem tempo de inatividade se tornou, discretamente, uma das capacidades mais importantes no setor financeiro moderno.
O que significa, na verdade, “aplicação de patches sem tempo de inatividade”?
A aplicação de patches sem tempo de inatividade – às vezes chamada de “rebootless” ou “live patching” – permite aplicar correções de segurança enquanto o sistema continua funcionando normalmente. Sem reinicialização. Sem interrupção do serviço. Sem a correria para encontrar um horário de manutenção à meia-noite.
Para instituições que precisam proteger transações confidenciais ou processar pagamentos de forma contínua, isso não é apenas um recurso opcional. É essencial:
- evitar interrupções no serviço
- manter a conformidade
- evitar incidentes públicos que prejudiquem a confiança
Um relatório recente da Comissão do Tesouro do Reino Unido mostrou o quanto está em jogo. Entre 2023 e 2025, os principais bancos sofreram mais de 803 horas de interrupções não planejadas. Uma única interrupção no Barclays, por si só, resultou em uma indenização de 5 a 7,5 milhões de libras. E esses números nem sequer levam em conta o custo da perda de confiança.
O tempo de inatividade sempre foi caro. Agora, representa também um risco à reputação e à conformidade regulatória.
Por que a aplicação de patches sem reinicialização é tão importante no setor financeiro
Se há uma constante na área de TI financeira, é a pressão para permanecer online. As razões são bem simples:
Interrupções em operações essenciais
Mesmo alguns minutos de inatividade podem interromper pagamentos, atrasar transferências ou bloquear o acesso dos clientes. Nas operações financeiras, o tempo é dinheiro.
A confiança do cliente se desgasta rapidamente
Os clientes esperam que seu banco funcione – sempre. Uma transação bloqueada ou um portal de conta indisponível pode deixar uma impressão duradoura, e não do tipo positivo.
Problemas regulatórios
Normas como PCI DSS, SOX e GDPR exigem sistemas seguros e confiáveis. Se a aplicação de patches criar lacunas ou interromper o funcionamento das ferramentas de monitoramento, as equipes de conformidade são as primeiras a sentir o impacto.
Enorme prejuízo financeiro
De acordo com NetApp, o tempo de inatividade no setor bancário pode custar até US$ 6,48 milhões por hora.
Sim, por hora.
Quando a aplicação de patches exige uma reinicialização, esses riscos se multiplicam. É aí que os fluxos de trabalho tradicionais de manutenção começam a falhar.
Por que a aplicação tradicional de patches falha em sistemas financeiros
A infraestrutura financeira apresenta um conjunto específico de desafios – e esses desafios não se dão bem com o tempo de inatividade:
Aplicativos legados
As plataformas bancárias mais antigas, muitas vezes, não foram projetadas para automação ou para ferramentas modernas de aplicação de patches. As atualizações precisam ser tratadas com cuidado.
Janelas de manutenção restritas
A maioria das instituições já concentra a aplicação de patches em janelas de tempo restritas. E, a cada ano, essas janelas ficam cada vez mais curtas à medida que a demanda cresce.
Requisitos para reinicialização
Mesmo reinicializações breves podem interromper operações de mercado, tarefas em lote ou transações de clientes.
Ambientes altamente complexos
Uma única instituição pode operar:
- várias distribuições do Linux
- servidores bare metal
- máquinas virtuais
- recipientes
- cargas de trabalho na nuvem
Coordenar os trechos em todo o projeto é como reger uma orquestra com metade dos instrumentos desafinados.
Dica profissional: Escolher uma plataforma com suporte confiável para aplicação de patches sem reinicialização – como o AlmaLinux – ajuda as equipes a aplicar atualizações de maneira consistente em ambientes mistos.
Como as instituições financeiras realmente aplicam patches sem tempo de inatividade
A maioria das equipes utiliza uma combinação de estratégias para manter os sistemas protegidos sem interromper o funcionamento online:
-
Aplicação de patches sem reinicialização
A aplicação de patches sem reinicialização aplica atualizações do kernel e das bibliotecas enquanto os sistemas continuam em funcionamento – sem necessidade de reinicialização.
Ferramentas como o TuxCare KernelCare realizam atualizações discretamente em segundo plano, corrigindo vulnerabilidades quase que imediatamente, enquanto os sistemas de negociação, os mecanismos de pagamento e os bancos de dados continuam funcionando sem interrupção.
Essa é uma das formas mais rápidas pelas quais os bancos reduzem os riscos operacionais e de conformidade.
-
Automação e orquestração
Automação traz estrutura a ambientes que são complexos demais para serem gerenciados manualmente. Com a automação em vigor, as equipes podem:
- aplicar patches de forma consistente
- reduzir o erro humano
- atualizar centenas (ou milhares) de nós de uma só vez
- coordenar o cronograma de atualizações entre nuvens, máquinas virtuais e contêineres
Isso também permite que as equipes de TI se concentrem em melhorias estratégicas, em vez de ficarem correndo atrás dos cronogramas de atualizações.
-
Testes e validação
Os patches não são simplesmente enviados diretamente para o ambiente de produção. Eles passam primeiro por testes controlados para que:
- os problemas de compatibilidade são detectados logo no início
- as atualizações não geram novas falhas
- Existem opções de reversão caso ocorra algo inesperado
O KernelCare simplifica até mesmo a reversão de um patch quando necessário – uma valiosa rede de segurança em ambientes financeiros.
-
Integração de monitoramento e conformidade
O monitoramento automatizado e as trilhas de auditoria ajudam as instituições a comprovar a conformidade sem interromper os serviços. Isso inclui:
- registros de implantações de patches
- evidências para PCI DSS ou auditorias SOX
- acompanhamento do status dos patches em todos os sistemas
A aplicação de patches sem tempo de inatividade só funciona se as equipes de conformidade puderem verificar tudo posteriormente.
Planejamento de uma estratégia de aplicação de patches sem tempo de inatividade
Quando as instituições investem em fluxos de trabalho de aplicação contínua de patches, elas geralmente se concentram em três áreas:
Automação em primeiro lugar
A aplicação automatizada de patches reduz o trabalho manual, elimina atrasos que podem acarretar riscos e mantém a consistência dos sistemas.
Visibilidade Unificada
Painéis centralizados – como o ePortal da TuxCare – facilitam o acompanhamento de:
- status do patch
- postura de conformidade
- cobertura do sistema
Alinhamento da Governança
Os fluxos de trabalho de aplicação de patches devem estar em conformidade com as regras de auditoria interna e os marcos regulatórios externos. Um sistema robusto de aplicação de patches contribui para a conformidade, em vez de criá-la obstáculos.
Soluções como o TuxCare Enterprise Support reúnem a aplicação automatizada de patches, o monitoramento e a geração de relatórios em um único fluxo de trabalho – tornando a aplicação de patches sem tempo de inatividade não apenas possível, mas prática.
Os benefícios que as instituições financeiras obtêm com a aplicação automatizada de patches sem tempo de inatividade
Eis o que as organizações costumam observar depois que a estratégia é implementada:
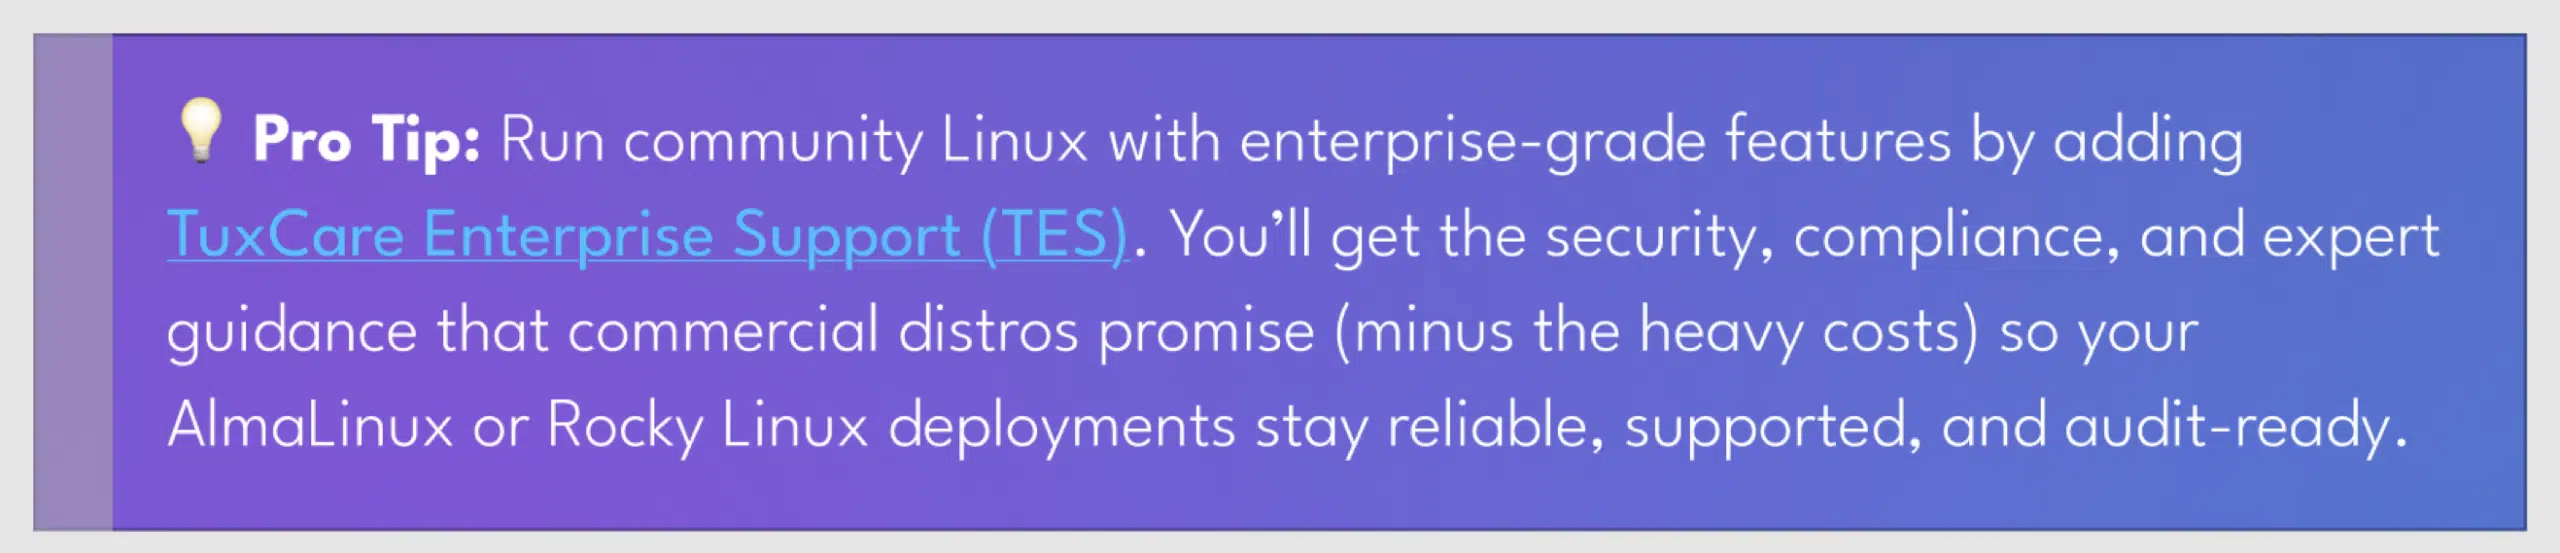
| Benefício | O que a aplicação automatizada de patches oferece | Por que isso é importante nos sistemas financeiros |
| Disponibilidade contínua | Correções de segurança sem reinicialização são aplicadas aos kernels por meio de ferramentas de correção dinâmica. | As transações, os pagamentos e os sistemas de negociação podem permanecer em operação sem janelas de manutenção. |
| Correção Rápida de Vulnerabilidades de Segurança | Vulnerabilidades de alto risco e de risco crítico são corrigidas em até 14 dias após a divulgação, em versões secundárias com suporte. | A janela de vulnerabilidade é minimizada, reduzindo a exposição a ameaças ou falhas de conformidade. |
| Conformidade simplificada | Registro de auditoria integrado, compatibilidade com a norma FIPS 140-3e atualizações com ciclo de vida estendido para versões selecionadas. | Ajuda a atender a normas como PCI DSS, SOX e ISO 27001 sem interromper as operações. |
| Redução das despesas operacionais | As atualizações são baixadas e aplicadas automaticamente, e o suporte inclui repositórios verificados e atendimento a cada hora. | As equipes de TI dedicam menos tempo ao gerenciamento dos ciclos de atualizações e mais tempo a tarefas estratégicas. |
| Estabilidade preparada para o futuro | Suporte para AlmaLinux e Rocky Linux com cobertura de pelo menos 16 anos e opções para estender os ciclos de vida das versões secundárias. | Ambientes legados e heterogêneos podem permanecer seguros e com suporte sem a necessidade de atualizações precipitadas. |
Dica profissional: Escolha uma solução de suporte com implantação automatizada e relatórios de conformidade integrados. Isso transforma a aplicação de patches de uma situação de emergência em um processo que ocorre em segundo plano.
Garantindo a disponibilidade e a segurança a longo prazo
Para construir um futuro em que a aplicação de patches nunca exija tempo de inatividade, as instituições se concentram em:
- monitorar métricas-chave, como o tempo até a aplicação do patch
- projetando arquiteturas com atualizações contínuas
- integração da automação aos fluxos de trabalho diários
- alinhamento das regras de correção com as estruturas de conformidade
Na área de TI financeira, a aplicação de patches não deve interromper as operações da empresa — ela deve protegê-la discretamente, em segundo plano.
Com as ferramentas e a estratégia certas, a aplicação de patches sem tempo de inatividade passa a ser o novo padrão, e não apenas uma meta.
E, no mundo das transações financeiras, essa diferença é mais importante do que nunca.