Technischer Support
 Dokumentation
 Anmeldung
 Kontakt



Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Finanzinstitute arbeiten mit Systemen, die einfach keine Ausfälle zulassen dürfen. Zahlungen, Handelsgeschäfte, Kontoprüfungen, Betrugserkennung – all das hängt von einer Infrastruktur ab, die jede Sekunde des Tages verfügbar sein muss. Selbst eine kurze Unterbrechung kann Transaktionen zum Erliegen bringen, Kunden verärgern und unerwünschte Aufmerksamkeit seitens der Aufsichtsbehörden auf sich ziehen.
Aber hier kommt der knifflige Teil: Dieselben Systeme benötigen ständige Sicherheitsupdates. Betriebssysteme, gemeinsam genutzte Bibliotheken, Kommunikationsschichten – alles muss gepatcht werden, sobald neue Schwachstellen auftreten. Und traditionell bedeutete das Patchen Ausfallzeiten.
Das stellt die Finanz-IT vor eine schwierige Frage:
Wie patcht man Systeme, die nicht offline gehen können?
Schauen wir uns einmal an, wie Banken und andere Finanzinstitute dies bewerkstelligen – und warum Zero-Downtime-Patching still und leise zu einer der wichtigsten Funktionen im modernen Finanzwesen geworden ist.
Was bedeutet „Patching ohne Ausfallzeiten“ eigentlich?
Patching ohne Ausfallzeiten – manchmal auch als „rebootless“ oder „Live-Patching“ bezeichnet – ermöglicht es Ihnen, Sicherheitskorrekturen anzuwenden, während das System normal weiterläuft. Kein Neustart. Keine Dienstunterbrechung. Kein hektisches Suchen nach einem Wartungsfenster mitten in der Nacht.
Für Institutionen, die sensible Transaktionen schützen oder Zahlungen kontinuierlich verarbeiten müssen, ist dies kein „Nice-to-have”. Es ist unerlässlich, um:
- Dienstunterbrechungen verhindern
- die Einhaltung sicherstellen
- Vermeiden Sie öffentliche Vorfälle, die das Vertrauen schädigen.
Ein aktueller Bericht des britischen Finanzausschusses zeigt, wie viel auf dem Spiel steht. Zwischen 2023 und 2025 kam es bei Großbanken zu mehr als 803 Stunden ungeplanter Ausfallzeiten. Allein ein Ausfall bei Barclays allein führte zu Entschädigungszahlungen in Höhe von 5 bis 7,5 Millionen Pfund. Und diese Zahlen berücksichtigen noch nicht einmal die Kosten des Vertrauensverlusts.
Ausfallzeiten waren schon immer kostspielig. Jetzt gefährden sie auch den Ruf und die regulatorische Stellung eines Unternehmens.
Warum Rebootless Patching im Finanzwesen so wichtig ist
Wenn es eine Konstante in der Finanz-IT gibt, dann ist es der Druck, online zu bleiben. Die Gründe dafür sind ganz einfach:
Störungen in kritischen Betriebsabläufen
Selbst wenige Minuten Ausfallzeit können Zahlungen unterbrechen, Überweisungen verzögern oder den Kundenzugang sperren. Im Finanzbereich ist Zeit ist Geld.
Das Vertrauen der Kunden schwindet schnell
Kunden erwarten, dass ihre Bank funktioniert – und zwar immer. Eine eingefrorene Transaktion oder ein nicht verfügbares Kontoportal können einen bleibenden Eindruck hinterlassen, und zwar keinen guten.
Regulatorische Probleme
Standards wie PCI DSS, SOX und DSGVO erfordern sichere, zuverlässige Systeme. Wenn durch Patches Lücken entstehen oder Überwachungstools ausfallen, sind die Compliance-Teams als Erste betroffen.
Massiver finanzieller Verlust
Laut NetAppkönnen Ausfallzeiten im Bankwesen bis zu 6,48 Millionen Dollar pro Stunde.
Ja, pro Stunde.
Wenn für das Patchen ein Neustart erforderlich ist, vervielfachen sich diese Risiken. An dieser Stelle beginnen herkömmliche Wartungsabläufe zu versagen.
Warum herkömmliche Patches in Finanzsystemen versagen
Die Finanzinfrastruktur hat ihre eigenen Herausforderungen – und diese vertragen sich nicht gut mit Ausfallzeiten:
Ältere Anwendungen
Ältere Banking-Plattformen waren oft nicht für Automatisierung oder moderne Patching-Tools ausgelegt. Updates müssen daher mit Bedacht durchgeführt werden.
Enge Wartungsfenster
Die meisten Institutionen beschränken Patching bereits auf enge Zeitfenster. Und jedes Jahr werden diese Zeitfenster aufgrund der steigenden Nachfrage immer kleiner.
Anforderungen für den Neustart
Selbst kurze Neustarts können Handelsgeschäfte, Batch-Jobs oder Kundentransaktionen unterbrechen.
Hochkomplexe Umgebungen
Eine einzelne Institution könnte Folgendes betreiben:
- mehrere Linux-Distributionen
- Bare-Metal-Server
- virtuelle Maschinen
- Behälter
- Cloud-Workloads
Das Koordinieren von Patches über alle Bereiche hinweg ist wie das Dirigieren eines Orchesters, bei dem die Hälfte der Instrumente verstimmt ist.
Profi-Tipp: Die Wahl einer Plattform mit zuverlässiger Unterstützung für Neustart-freies Patchen – wie AlmaLinux – hilft Teams dabei, Updates konsistent in gemischten Umgebungen anzuwenden.
Wie Finanzinstitute tatsächlich ohne Ausfallzeiten patchen
Die meisten Teams verwenden eine Kombination aus verschiedenen Strategien, um Systeme zu schützen und gleichzeitig online zu bleiben:
-
Rebootloses Patchen
Rebootless Patching wendet Kernel- und Bibliotheksaktualisierungen an, während die Systeme weiterlaufen – ein Neustart ist nicht erforderlich.
Tools wie TuxCare KernelCare führen Updates unbemerkt im Hintergrund durch und schließen Sicherheitslücken fast sofort, während Handelssysteme, Zahlungsmaschinen und Datenbanken ohne Unterbrechung weiterarbeiten.
Es ist eine der schnellsten Möglichkeiten für Banken, Betriebs- und Compliance-Risiken zu reduzieren.
-
Automatisierung und Orchestrierung
Automatisierung bringt Struktur in Umgebungen, die zu komplex sind, um sie manuell zu bewältigen. Mit Automatisierung können Teams:
- Patches konsistent bereitstellen
- menschliche Fehler reduzieren
- Hunderte (oder Tausende) von Knoten gleichzeitig aktualisieren
- Koordinieren Sie das Patch-Timing über Clouds, VMs und Container hinweg.
Außerdem können sich IT-Teams so auf strategische Verbesserungen konzentrieren, anstatt sich um Patch-Zeitpläne zu kümmern.
-
Prüfung und Validierung
Patches werden nicht einfach direkt in die Produktion übernommen. Sie durchlaufen zunächst kontrollierte Tests, damit:
- Kompatibilitätsprobleme werden frühzeitig erkannt.
- Updates verursachen keine neuen Fehler.
- Es gibt Rollback-Optionen, falls etwas Unvorhergesehenes passiert.
KernelCare macht sogar das Zurücksetzen eines Patches bei Bedarf einfach – ein wertvolles Sicherheitsnetz in Finanzumgebungen.
-
Überwachung und Compliance-Integration
Automatisierte Überwachung und Prüfpfade helfen Institutionen dabei, die Einhaltung von Vorschriften nachzuweisen, ohne den Betrieb zu unterbrechen. Dazu gehören:
- Protokolle der Patch-Bereitstellungen
- Nachweis für PCI DSS oder SOX-Audits
- Verfolgung des Patch-Status über alle Systeme hinweg
Patching ohne Ausfallzeiten funktioniert nur, wenn Compliance-Teams anschließend alles überprüfen können.
Planung einer Patching-Strategie ohne Ausfallzeiten
Wenn Institutionen in kontinuierliche Patch-Workflows investieren, konzentrieren sie sich in der Regel auf drei Bereiche:
Automatisierung zuerst
Automatisiertes Patchen reduziert manuelle Arbeit, verhindert riskante Verzögerungen und sorgt für konsistente Systeme.
Einheitliche Sichtbarkeit
Zentrale Dashboards – wie das ePortal von TuxCare – erleichtern die Nachverfolgung:
- Patch-Status
- Compliance-Haltung
- Systemabdeckung
Governance-Ausrichtung
Patching-Workflows sollten den internen Audit-Regeln und externen Rahmenbedingungen entsprechen. Ein starkes Patching-System unterstützt die Compliance, anstatt sie zu behindern.
Lösungen wie TuxCare Enterprise Support vereinen automatisierte Patches, Überwachung und Berichterstellung in einem Workflow – und machen so Patches ohne Ausfallzeiten nicht nur möglich, sondern auch praktisch.
Die Vorteile automatisierter Patches ohne Ausfallzeiten für Finanzinstitute
Hier ist, was Unternehmen in der Regel sehen, sobald die Strategie umgesetzt ist:
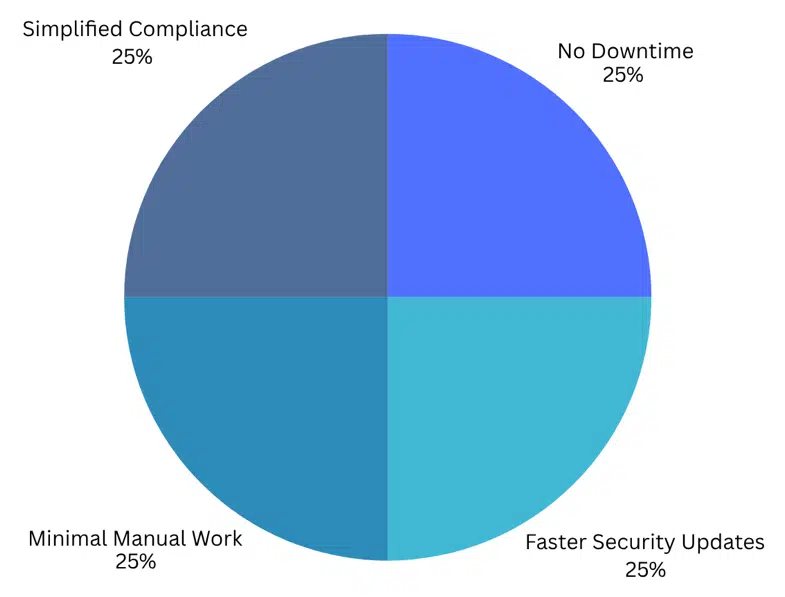
| Vorteil | Was automatisiertes Patchen leistet | Warum es in Finanzsystemen wichtig ist |
| Kontinuierliche Verfügbarkeit | Sicherheitspatches ohne Neustart werden mithilfe von Live-Patching-Tools auf Kernel angewendet. | Transaktionen, Zahlungen und Handelssysteme können ohne Zeitfenster online bleiben. |
| Schnelle Sicherheitsbehebung | Hoch- und kritisch-riskante Schwachstellen werden innerhalb von 14 Tagen nach Bekanntgabe in unterstützten Minor-Releases behoben. | Das Sicherheitsrisiko wird minimiert, wodurch die Gefährdung durch Bedrohungen oder Compliance-Lücken verringert wird. |
| Vereinfachte Compliance | Integrierte Audit-Protokollierung, Unterstützung von FIPS-140-3und erweiterte Lebenszyklus-Updates für ausgewählte Versionen. | Hilft bei der Einhaltung von Standards wie PCI DSS, SOX und ISO 27001 zu erfüllen, ohne den Betrieb zu stören. |
| Reduzierte Betriebskosten | Updates werden automatisch abgerufen und angewendet, und der Support umfasst geprüfte Repositorys und stündlichen Support. | IT-Teams verbringen weniger Zeit mit der Verwaltung von Patch-Zyklen und haben mehr Zeit für strategische Aufgaben. |
| Zukunftssichere Stabilität | Unterstützung für AlmaLinux und Rocky Linux mit mindestens 16 Jahren Support und Optionen zur Verlängerung des Lebenszyklus von Minor-Releases. | Ältere und heterogene Umgebungen können ohne überstürzte Upgrades sicher und unterstützt bleiben. |
Profi-Tipp: Wählen Sie eine Support-Lösung mit automatisierter Bereitstellung und integrierter Compliance-Berichterstellung. Damit wird das Patchen von einer Feuerübung zu einem Hintergrundprozess.
Langfristige Aufrechterhaltung von Betriebszeit und Sicherheit
Um eine Zukunft zu gestalten, in der Patches keine Ausfallzeiten erfordern, konzentrieren sich Institutionen auf:
- Überwachung wichtiger Kennzahlen wie Time-to-Patch
- Entwerfen von Architekturen mit fortlaufenden Updates
- Einbettung der Automatisierung in die täglichen Arbeitsabläufe
- Anpassung der Patch-Regeln an Compliance-Rahmenwerke
In der Finanz-IT sollten Patches den Geschäftsbetrieb nicht unterbrechen, sondern ihn im Hintergrund still und leise schützen.
Mit den richtigen Tools und Strategien wird das Patching ohne Ausfallzeiten zur neuen Normalität und ist nicht mehr nur ein Wunschtraum.
Und in der Welt der Finanztransaktionen ist dieser Unterschied wichtiger denn je.