Suporte Técnico
 Documentação
 Entrar
 Entre em contato conosco


Vá direto para um resumo gerado por IA desta postagem do blog 


Principais conclusões
- O Django 3.2, 4.0, 4.1, 5.0 e 5.1 já estão todos no fim do ciclo de vida — o Django 4.2 é a versão mais recente a atingir o status de fim do ciclo de vida.
- Utilizar uma versão do Django em fim de vida (EOL) não causa problemas imediatos, mas as vulnerabilidades (CVEs) não corrigidas e as falhas de conformidade se acumulam rapidamente.
- As organizações não precisam escolher entre uma migração apressada e riscos à segurança; a TuxCare oferece correções contínuas de vulnerabilidades para essas versões do Django que chegaram ao fim da vida útil (EOL) pelo tempo que for necessário para a sua migração.
Quando o Django 4.2 chegou ao fim de sua vida útil em 7 de abril de 2026, muitos aplicativos em produção continuaram funcionando sem nenhum problema — e esse é exatamente o problema. O fim da vida útil (EOL), ou fim do suporte, não prejudica a funcionalidade, mas significa que o projeto Django deixou oficialmente de lançar correções de segurança. Isso coloca a versão 4.2 na mesma categoria de vulnerabilidade que versões como a 3.2 (EOL em abril de 2024), 4.0 (EOL em abril de 2023), 4.1 (EOL em dezembro de 2023), 5.0 (EOL em abril de 2025) e 5.1 (EOL em dezembro de 2025). Qualquer vulnerabilidade descoberta nessas versões a partir de agora permanecerá sem correção – a menos que você mesmo tome alguma providência.
Este guia aborda tudo o que você precisa saber sobre o fim do suporte (EOL) do Django, o que isso realmente significa em termos de segurança e conformidade, e os caminhos viáveis a seguir para equipes que não podem simplesmente interromper todas as atividades para realizar uma atualização de versão significativa.
O que é o Fim da Vida Útil (EOL) do Django?
Toda versão do Django tem uma data de validade; após essa data, a equipe responsável pela manutenção do Django deixa de trabalhar nela — sem atualizações de segurança, sem correções de bugs, nada. Isso é o fim do ciclo de vida.
Seu aplicativo não irá travar repentinamente quando uma versão atingir o fim da vida útil (EOL), mas, sem patches do fornecedor, os riscos de segurança tornam-se significativos e se acumulam com o tempo. Por exemplo, se um pesquisador de segurança encontrar amanhã uma vulnerabilidade de injeção SQL no Django 4.2, não haverá nenhum patch disponível. A vulnerabilidade será documentada, um CVE será atribuído e sua versão permanecerá exposta. Para organizações sujeitas a obrigações de conformidade, isso gera uma constatação automática de auditoria, pois seu ambiente está executando um software com CVEs conhecidos e sem correção.
Ciclo de lançamento do Django e cronograma de fim de vida útil
O Django segue um ciclo previsível de lançamentos – uma versão com novas funcionalidades é lançada a cada oito meses, aproximadamente. Cada versão passa por duas fases de suporte de segurança antes de ser descontinuada no final.
Versões padrão (não LTS) recebem oito meses de suporte ativo, seguidos por mais oito meses de suporte exclusivamente de segurança. Um total de dezesseis meses. Depois disso, chegam ao fim da vida útil (EOL).
Versões LTS (Suporte de Longo Prazo) funcionam de maneira diferente – elas contam com os mesmos oito meses de suporte ativo, mas a fase dedicada exclusivamente à segurança se estende por 28 meses, resultando em um período total de suporte de cerca de três anos.
Se você estiver usando uma versão que não seja LTS, seu prazo é curto em comparação com as versões LTS. O Django 5.1, por exemplo, foi lançado em agosto de 2024 e já havia chegado ao fim da vida útil (EOL) em dezembro de 2025 — aproximadamente dezesseis meses depois. As equipes que não fizeram a atualização durante esse período estão agora utilizando um software sem suporte.
Dica profissional: A última versão com novidades de uma versão principal será uma versão LTS. Sempre baseie sua escolha de versão do Django em uma versão LTS. O prazo de três anos oferece uma margem de manobra real para atualizações planejadas.
Aqui está o status atual das versões mais recentes do projeto Django:

Riscos do fim do suporte ao Django para sua organização
Utilizar uma versão do Django em fim de vida (EOL) não representa uma emergência imediata, como seria o caso de uma violação de segurança em produção. No entanto, o perfil de risco muda radicalmente no momento em que o suporte do desenvolvedor original é encerrado — e continua piorando quanto mais tempo você permanecer com uma versão desatualizada.

Vulnerabilidades de segurança sem correção
Esse é o mais óbvio, mas vale a pena ser específico sobre como isso se dá na prática.
O Django tem um histórico consistente de vulnerabilidades CVE. Injeção de SQL por meio de métodos do QuerySet, negação de serviço por meio de entradas XML manipuladas, traversal de diretório em comandos de modelo, injeção de log por meio de caminhos de solicitação não sanitizados – essas não são classes de ataque teóricas. São padrões de vulnerabilidade que apareceram nos próprios alertas de segurança do Django, alguns tão recentes quanto 2025. Por exemplo, CVE-2025-57833, CVE-2025-64460, CVE-2025-59682 e CVE-2025-48432.
Quando sua versão chega ao fim da vida útil (EOL), esses alertas continuam sendo publicados. O CVE ainda é atribuído, mas as correções são lançadas apenas para as versões com suporte. Sua versão simplesmente não as recebe.
Somente em 2024 e 2025, várias falhas de segurança de alta gravidade foram corrigidas nas versões suportadas, enquanto ramificações em fim de vida útil (EOL), como 3.2.x e 5.0.x, foram explicitamente indicadas como afetadas, mas não avaliadas em vários alertas recentes.
Falhas em conformidade e auditoria
O software em fim de vida (EOL) gera um problema específico em termos de conformidade: é difícil argumentar que seus controles de segurança são adequados quando a estrutura na qual seu aplicativo foi desenvolvido não está recebendo atualizações de segurança.
A norma PCI DSS 6.3.3 exige que todos os componentes do sistema sejam protegidos contra vulnerabilidades conhecidas por meio da instalação dos patches de segurança aplicáveis. Os auditores da SOC 2 consideram cada vez mais as dependências em fim de vida útil (EOL) como uma lacuna de controle. A norma ISO 27001 exige que as organizações gerenciem vulnerabilidades técnicas — a utilização de software sem suporte é um ponto de falha evidente em relação a esse requisito.
Desvio do ecossistema e lacunas de compatibilidade
As versões do Django em fim de vida útil não existem isoladamente — elas fazem parte de uma pilha de tecnologias. E essa pilha está em constante evolução. O próprio Python tem um ciclo de lançamento. O Python 3.8 e 3.9, nos quais o Django 3.2 e 4.0 foram desenvolvidos, já estão em fim de suporte. O suporte ao Python 3.10 termina em outubro de 2026. Drivers de banco de dados, bibliotecas de autenticação, SDKs de nuvem — todos eles, eventualmente, deixam de oferecer suporte a versões mais antigas do Python e do Django. O resultado é uma pilha que se torna progressivamente mais difícil de manter, não porque algo pare de funcionar de uma só vez, mas porque a distância entre onde você está e para onde o ecossistema evoluiu continua aumentando.
Conflitos de dependências que hoje parecem insignificantes tendem a se acumular até que o sistema se torne um pesadelo para a manutenção. Uma biblioteca deixa de oferecer suporte ao Django 4.2 em sua próxima versão principal. Uma correção de segurança exige uma versão do Python que o seu Django, que já está no fim da vida útil (EOL), não suporta. Esses não são casos isolados — são o caminho natural para qualquer aplicativo que não acompanhe o ritmo de suas dependências.
Aumento da carga de manutenção
Aqui está algo que não aparece nos modelos de ameaças, mas fica bem claro nas horas de engenharia: quanto mais tempo você permanece em uma versão em fim de vida útil (EOL), mais caro fica continuar com ela.
Sem patches do upstream, sua equipe ou aceita o risco ou assume ela mesma o trabalho de aplicação de patches – monitorando feeds de CVE, avaliando se cada vulnerabilidade afeta sua configuração específica, fazendo o backport de correções de ramos suportados, testando e implantando. Essa é uma carga de trabalho real, que cresce com o tempo à medida que a diferença entre sua versão e a versão atual aumenta. Mudanças que quebram a compatibilidade se acumulam ao longo das versões. O que poderia ter sido uma migração gerenciável se torna um projeto significativo, com riscos reais associados.
O que fazer se a sua versão do Django estiver no fim do ciclo de vida (EOL)?
O fato de estar usando uma versão do Django em fim de vida útil (EOL) não significa que você não tenha opções. Significa que você precisa escolher uma de forma consciente — porque não fazer nada também é uma escolha, e é aquela que apresenta o pior perfil de risco.
Existem três caminhos viáveis. Qual deles faz sentido depende da sua base de código, da capacidade da sua equipe e de quanto tempo você ainda tem antes que as exigências de conformidade ou segurança tornem a questão inadiável.
Atualize para uma versão compatível
A opção mais segura e a solução correta a longo prazo para a maioria das equipes é atualizar para uma versão do Django com suporte. No momento, isso significa ou o Django 5.2 LTS — com suporte até abril de 2028 — ou a versão mais recente, o Django 6.0, cujo suporte vai até abril de 2027.
Isso é fácil de dizer. O mais difícil é que, para muitas aplicações em produção, especialmente aquelas que vêm rodando nas versões 3.2 ou 4.2 há anos, uma atualização não é algo que se faz em um fim de semana.
As APIs obsoletas são removidas entre versões principais. Pacotes de terceiros podem não ter mantido a compatibilidade. A cobertura de testes que parecia adequada na versão antiga às vezes revela lacunas quando você começa a migrar. E se você estiver pulando várias versões — digamos, da 3.2 diretamente para a 5.2 —, estará atravessando vários ciclos de obsolescência de uma só vez.
Usar o Suporte Estendido de Segurança
Para equipes que não conseguem atualizar em curto prazo — e há muitos motivos válidos para isso —, o Endless Lifecycle Support (ELS) da TuxCare para Django oferece uma ponte de segurança essencial.
A equipe da TuxCare monitora os CVEs que afetam versões do Django em fim de vida (EOL), adapta correções do código-fonte original, testa e verifica os patches e os disponibiliza por meio dos repositórios da TuxCare. Sem alterações no código, sem trabalho de migração e sem triagem manual de CVEs da sua parte.
Atualmente, o TuxCare oferece suporte a uma extensa lista de versões do Django que chegaram ao fim da vida útil (incluindo 3.2.25, 4.0, 4.2.22, 5.0, 5.0.1, 5.0.2, 5.1, 5.1.4, 5.1.9 e 5.1.10) – e o suporte continua pelo tempo que você precisar após a data oficial de EOL. O ELS oferece uma maneira prática de manter o sistema atualizado e em conformidade enquanto você realiza a atualização corretamente, em um cronograma que se adapte à sua equipe, em vez de um imposto por um prazo de suporte que está chegando ao fim.
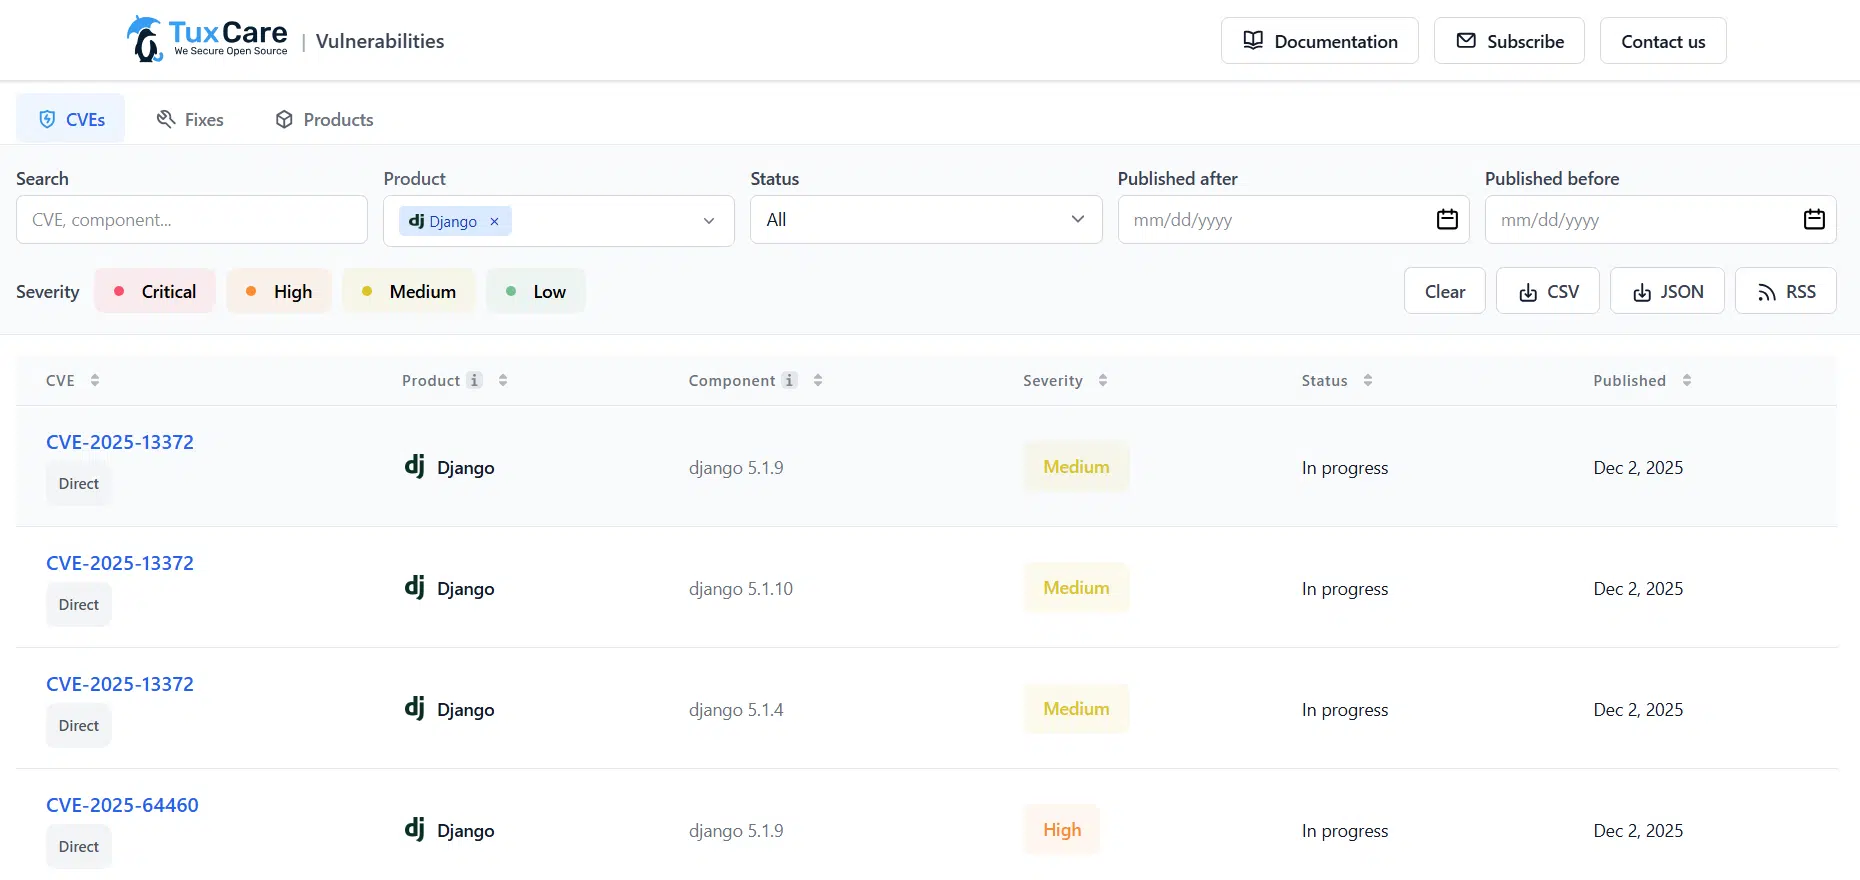
Você pode acessar o CVE Tracker para verificar quais vulnerabilidades foram identificadas em todas as versões em fim de vida (EOL) suportadas e também confirmar se os patches ELS da TuxCare estão disponíveis e prontos para implantação.
Aplicar medidas temporárias de mitigação de riscos
Algumas equipes, geralmente sob restrições de prazo muito curto, tentam gerenciar a exposição ao fim do ciclo de vida (EOL) por meio de controles compensatórios, em vez de aplicar correções de vulnerabilidades. Por exemplo:
- Regras do WAF para bloquear vetores de ataque conhecidos
- Segmentação de rede para limitar a exposição
- Monitoramento aprimorado e detecção de anomalias
- Validação mais rigorosa das entradas na camada de aplicação
Essas medidas podem reduzir a superfície de ataque. Elas não a eliminam e, por si sós, não atendem à maioria dos requisitos de conformidade. Uma regra de WAF criada para bloquear um padrão específico de exploração CVE só funciona se o ataque seguir esse padrão — e os invasores nem sempre cooperam.
Dica profissional: Encare essa opção como uma solução provisória que dura semanas, não meses. Se você estiver usando medidas de mitigação para ganhar tempo para uma atualização adequada ou para implementar o ELS, essa é uma estratégia razoável de curto prazo. Se você estiver usando essas medidas para evitar completamente a discussão, o risco simplesmente continuará se acumulando.
O que acontece se você não tomar nenhuma providência após o fim da vida útil do Django?
Na verdade, isso não é exatamente uma opção — mas é o que acontece por padrão quando as equipes não tomam uma decisão deliberada.
O aplicativo continua em funcionamento. Ninguém programa a atualização. As vulnerabilidades (CVEs) se acumulam discretamente. E, como nada parece dar errado, a urgência nunca chega a se concretizar de fato até que algo a force — uma auditoria reprovada, um incidente de segurança ou uma exigência de conformidade que, de repente, passa a ter peso.
O risco aqui é que a exposição se agrave silenciosamente. Cada mês em que se mantém uma versão EOL sem correções representa mais um mês de vulnerabilidades (CVEs) às quais seu aplicativo está exposto, mais um ciclo de auditoria em que seu inventário de software se torna um risco e mais um mês de alterações incompatíveis se acumulando entre sua versão atual e aquela para a qual você eventualmente terá que migrar. Essencialmente, você não está apenas adiando uma atualização; está, sem perceber, aumentando a dificuldade e o custo da migração inevitável que, mais cedo ou mais tarde, será imposta a você.
Mantenha a segurança e a conformidade após o fim da vida útil do Django com a TuxCare
Atualizar um aplicativo Django em produção leva tempo — às vezes, bastante tempo. Enquanto isso, as vulnerabilidades de segurança não esperam que seu ciclo de desenvolvimento as alcance.
O Suporte de Ciclo de Vida Ilimitado da TuxCare para o Django foi desenvolvido com foco em um problema prático: organizações que utilizam versões do Django em fim de vida útil (EOL) e precisam manter seus sistemas atualizados e em conformidade enquanto executam um plano de migração — não porque o calendário assim o exige, mas porque sua base de código realmente exige isso.
As versões do Django atualmente compatíveis com o ELS da TuxCare incluem 3.2.25, 4.0, 4.2.22, 5.0, 5.0.1, 5.0.2, 5.1, 5.1.4, 5.1.9 e 5.1.10.
Além disso, o Django raramente é o único componente em fim de vida útil (EOL) em uma pilha de tecnologia. É comum que um aplicativo Django em fim de vida útil seja desenvolvido em um ambiente de execução Python em fim de vida útil ou hospedado em uma distribuição Linux em fim de vida útil. A TuxCare também oferece cobertura para ambientes de execução Python, bibliotecas de código aberto e distribuições Linux em fim de vida útil por meio do Endless Lifecycle Support.
Perguntas frequentes sobre o fim do suporte ao Django
Isso depende da versão. As versões padrão (não LTS) recebem suporte por cerca de 16 meses. As versões LTS (Suporte de Longo Prazo) recebem suporte por aproximadamente 3 anos.
A principal diferença está na duração do período de suporte exclusivamente de segurança. As versões padrão atingem o fim da vida útil (EOL) muito mais rapidamente, enquanto as versões LTS contam com um período estendido de suporte exclusivamente de segurança de 28 meses (um ciclo de vida total de 3 anos), o que as torna o padrão do setor para ambientes de produção.
Não. O Django 4.2 LTS atingiu oficialmente o fim do ciclo de vida (EOL) em 7 de abril de 2026. Se você estiver utilizando a versão 4.2, não receberá mais correções de segurança do desenvolvedor original.
Sim. O Endless Lifecycle Support (ELS) da TuxCare oferece patches de segurança contínuos, com qualidade de fornecedor, para versões do Django que chegaram ao fim da vida útil (incluindo 3.2.x, 4.0.x, 4.2.x, 5.0.x e 5.1.x). Isso permite que você mantenha uma postura segura e em conformidade enquanto planeja uma migração de acordo com seu próprio cronograma.