Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Django 3.2, 4.0, 4.1, 5.0 und 5.1 haben alle bereits das Ende ihrer Lebensdauer erreicht – Django 4.2 ist die neueste Version, die den EOL-Status erreicht hat.
- Die Verwendung einer Django-Version, deren Lebenszyklus abgelaufen ist, führt zwar nicht sofort zu Problemen, doch nicht behobene Sicherheitslücken und Verstöße gegen Compliance-Vorgaben häufen sich schnell an.
- Unternehmen müssen sich nicht zwischen einer überstürzten Migration und Sicherheitsrisiken entscheiden; TuxCare bietet für diese Django-Versionen, deren Support ausgelaufen ist, fortlaufende Sicherheitspatches an – so lange, wie es Ihr Migrationszeitplan erfordert.
Als Django 4.2 am 7. April 2026 das Ende seines Lebenszyklus erreichte, liefen viele Produktionsanwendungen ohne Probleme weiter – und genau das ist das Problem. Das Ende des Lebenszyklus (End of Life, EOL) oder das Ende des Supports beeinträchtigt zwar nicht die Funktionalität, bedeutet aber, dass das Django-Projekt offiziell keine Sicherheitspatches mehr herausgibt. Damit befindet sich 4.2 in derselben Kategorie von Sicherheitslücken wie die Versionen 3.2 (EOL April 2024), 4.0 (EOL April 2023), 4.1 (EOL Dezember 2023), 5.0 (EOL April 2025) und 5.1 (EOL Dezember 2025). Jede Sicherheitslücke, die in diesen Versionen von nun an entdeckt wird, bleibt ungepatcht – es sei denn, Sie unternehmen selbst etwas dagegen.
Dieser Leitfaden behandelt alles, was Sie über das Ende des Supports für Django wissen müssen, was dies konkret für die Sicherheit und die Einhaltung von Vorschriften bedeutet und welche realistischen Möglichkeiten es für Teams gibt, die nicht einfach alles stehen und liegen lassen können, um ein umfangreiches Versions-Upgrade durchzuführen.
Was bedeutet „Django End of Life“ (EOL)?
Jede Django-Version hat ein Ablaufdatum; danach stellt das Django-Entwicklungsteam die Arbeit daran ein – keine Sicherheitsupdates, keine Fehlerbehebungen, gar nichts. Das ist das Ende des Lebenszyklus.
Ihre Anwendung stürzt nicht plötzlich ab, wenn eine Version das Ende ihres Lebenszyklus (EOL) erreicht, aber ohne Patches des Anbieters nehmen die Sicherheitsrisiken erheblich zu und summieren sich mit der Zeit. Wenn beispielsweise ein Sicherheitsforscher morgen eine SQL-Injection-Schwachstelle in Django 4.2 entdeckt, wird es keinen Patch dafür geben. Die Schwachstelle wird dokumentiert, eine CVE-Nummer wird vergeben, und Ihre Version bleibt weiterhin angreifbar. Für Unternehmen mit Compliance-Verpflichtungen führt dies automatisch zu einem Audit-Befund, da in Ihrer Umgebung Software mit bekannten, ungepatchten CVEs läuft.
Django-Release-Zyklus und Zeitplan für das Ende des Supports
Django folgt einem vorhersehbaren Release-Rhythmus – etwa alle acht Monate erscheint eine neue Version. Jede Version durchläuft zwei Phasen der Sicherheitsunterstützung, bevor sie schließlich aus dem Verkehr gezogen wird.
Standardversionen (Nicht-LTS) erhalten acht Monate aktiven Support, gefolgt von weiteren acht Monaten Support, der sich ausschließlich auf Sicherheitsupdates beschränkt. Insgesamt also 16 Monate. Danach erreichen sie das EOL.
LTS-Versionen (Long-Term Support) funktionieren anders – sie erhalten zwar ebenfalls acht Monate aktiven Support, doch die reine Sicherheitsphase erstreckt sich auf 28 Monate, sodass sich die Gesamtlaufzeit des Supports auf etwa drei Jahre beläuft.
Wenn Sie eine Nicht-LTS-Version verwenden, ist Ihr Zeitfenster im Vergleich zu LTS-Versionen sehr eng. Django 5.1 beispielsweise wurde im August 2024 veröffentlicht und erreichte bereits im Dezember 2025 – also etwa sechzehn Monate später – das Ende des Supports (EOL). Teams, die während dieses Zeitfensters kein Upgrade durchgeführt haben, nutzen nun nicht mehr unterstützte Software.
Profi-Tipp: Die letzte Feature-Version einer Hauptversion ist eine LTS-Version. Richten Sie Ihre Wahl der Django-Version immer nach einer LTS-Version aus. Der Zeitraum von drei Jahren verschafft Ihnen den nötigen Spielraum für geplante Upgrades.
Hier ist der aktuelle Stand der jüngsten Versionen des Django-Projekts:

Risiken des Endes der Unterstützung für Django für Ihr Unternehmen
Die Verwendung einer Django-Version, deren Support ausläuft, stellt keinen unmittelbaren Notfall dar, wie es bei einer Sicherheitslücke im Live-Betrieb der Fall ist. Doch das Risikoprofil ändert sich grundlegend in dem Moment, in dem der Support seitens des Entwicklers endet – und es verschlechtert sich zunehmend, je länger man bei einer veralteten Version bleibt.

Ungepatchte Sicherheitsschwachstellen
Das ist zwar offensichtlich, aber es lohnt sich, konkret zu beschreiben, wie dies in der Praxis aussieht.
Django weist eine lange Liste von CVE-Einträgen auf. SQL-Injection über QuerySet-Methoden, Denial-of-Service durch manipulierte XML-Eingaben, Verzeichnisüberquerung in Template-Befehlen, Log-Injection über nicht bereinigte Request-Pfade – das sind keine theoretischen Angriffsszenarien. Es handelt sich um Schwachstellenmuster, die in Djangos eigenen Sicherheitshinweisen aufgetaucht sind, einige davon erst 2025. Zum Beispiel CVE-2025-57833, CVE-2025-64460, CVE-2025-59682 und CVE-2025-48432.
Wenn Ihre Version das Ende des Lebenszyklus erreicht hat, werden diese Sicherheitshinweise weiterhin veröffentlicht. Die CVE-Nummer wird weiterhin vergeben, aber die Korrekturen werden nur für unterstützte Versionen bereitgestellt. Ihre Version erhält sie einfach nicht.
Allein in den Jahren 2024 und 2025 wurden mehrere Sicherheitslücken mit hohem Schweregrad in den unterstützten Versionen behoben, während EOL-Zweige wie 3.2.x und 5.0.x in mehreren aktuellen Sicherheitshinweisen ausdrücklich als betroffen, aber noch nicht geprüft aufgeführt wurden.
Versäumnisse bei Compliance und Audit
EOL-Software stellt ein besonderes Problem für die Einhaltung von Vorschriften dar: Es ist schwer zu begründen, dass Ihre Sicherheitsmaßnahmen ausreichend sind, wenn das Framework, auf dem Ihre Anwendung basiert, keine Sicherheitsupdates mehr erhält.
PCI DSS 6.3.3 schreibt vor, dass alle Systemkomponenten durch die Installation entsprechender Sicherheitspatches vor bekannten Schwachstellen geschützt werden müssen. SOC-2-Prüfer betrachten EOL-Abhängigkeiten zunehmend als Kontrolllücke. ISO 27001 verpflichtet Organisationen dazu, technische Schwachstellen zu verwalten – der Betrieb nicht mehr unterstützter Software stellt einen eindeutigen Verstoß gegen diese Anforderung dar.
Veränderungen im Ökosystem und Kompatibilitätslücken
Django-Versionen, deren Support ausgelaufen ist, existieren nicht isoliert – sie sind Teil eines Technologie-Stacks. Und dieser Stack entwickelt sich ständig weiter. Python selbst hat einen Release-Zyklus. Python 3.8 und 3.9, auf denen Django 3.2 und 4.0 basierten, werden bereits nicht mehr unterstützt. Der Support für Python 3.10 endet im Oktober 2026. Datenbanktreiber, Authentifizierungsbibliotheken, Cloud-SDKs – sie alle stellen irgendwann den Support für ältere Python- und Django-Versionen ein. Das Ergebnis ist ein Stack, dessen Wartung immer schwieriger wird, nicht weil plötzlich alles auf einmal kaputtgeht, sondern weil die Kluft zwischen dem aktuellen Stand und der Weiterentwicklung des Ökosystems immer größer wird.
Abhängigkeitskonflikte, die heute noch geringfügig erscheinen, häufen sich oft, bis das System zu einem Albtraum bei der Wartung wird. Eine Bibliothek stellt in ihrer nächsten Hauptversion die Unterstützung für Django 4.2 ein. Ein Sicherheitspatch erfordert eine Python-Version, die Ihr Django-Release, dessen Lebenszyklus bereits abgelaufen ist, nicht unterstützt. Das sind keine Ausnahmefälle – es ist der normale Verlauf für jede Anwendung, die nicht mit ihren Abhängigkeiten Schritt hält.
Steigende Instandhaltungskosten
Hier ist etwas, das in Bedrohungsmodellen zwar nicht auftaucht, sich aber sehr deutlich in den Entwicklungsstunden niederschlägt: Je länger man bei einer EOL-Version bleibt, desto teurer wird es, dort zu bleiben.
Ohne Upstream-Patches muss Ihr Team entweder das Risiko in Kauf nehmen oder die Patche selbst erstellen – dazu gehören die Überwachung von CVE-Feeds, die Prüfung, ob die jeweilige Sicherheitslücke Ihre spezifische Konfiguration betrifft, das Backportieren von Korrekturen aus unterstützten Zweigen, das Testen und die Bereitstellung. Das ist ein erheblicher Arbeitsaufwand, der mit der Zeit zunimmt, je größer die Lücke zwischen Ihrer Version und der aktuellen Version wird. Über die Versionen hinweg sammeln sich grundlegende Änderungen an. Was eine überschaubare Migration hätte sein können, wird zu einem umfangreichen Projekt mit erheblichen Risiken.
Was tun, wenn Ihre Django-Version das Ende der Lebensdauer erreicht hat?
Nur weil Sie eine Django-Version verwenden, die das Ende ihres Lebenszyklus erreicht hat, heißt das nicht, dass Ihnen die Optionen ausgehen. Es bedeutet vielmehr, dass Sie sich bewusst für eine entscheiden müssen – denn nichts zu tun ist ebenfalls eine Entscheidung, und zwar die mit dem höchsten Risiko.
Es gibt drei realistische Wege. Welcher davon sinnvoll ist, hängt von Ihrer Codebasis, der Kapazität Ihres Teams und davon ab, wie viel Zeit Ihnen noch bleibt, bevor Compliance- oder Sicherheitsanforderungen eine Entscheidung erzwingen.
Upgrade auf eine unterstützte Version
Die sauberste Option und langfristig die richtige Lösung für die meisten Teams ist ein Upgrade auf eine unterstützte Django-Version. Derzeit bedeutet das entweder Django 5.2 LTS – unterstützt bis April 2028 – oder die neueste Version, Django 6.0, die bis April 2027 unterstützt wird.
Das lässt sich leicht sagen. Schwieriger ist es, dass bei vielen Produktionsanwendungen – insbesondere solchen, die seit Jahren unter 3.2 oder 4.2 laufen – ein Upgrade keine Sache von einem Wochenende ist.
Veraltete APIs werden zwischen den Hauptversionen entfernt. Bei Paketen von Drittanbietern ist die Kompatibilität möglicherweise nicht gewährleistet. Eine Testabdeckung, die in der alten Version noch ausreichend erschien, weist manchmal Lücken auf, sobald man mit der Umstellung beginnt. Und wenn man mehrere Versionen überspringt – beispielsweise direkt von 3.2 auf 5.2 –, durchläuft man mehrere Veralterungszyklen auf einmal.
Erweiterten Sicherheits-Support nutzen
Für Teams, die nicht kurzfristig ein Upgrade durchführen können – und dafür gibt es viele triftige Gründe –, bietet der „Endless Lifecycle Support“ (ELS) von TuxCare für Django eine wichtige Sicherheitsbrücke.
Das TuxCare-Team verfolgt CVEs, die Django-Versionen betreffen, deren Support ausgelaufen ist, portiert Korrekturen aus dem Upstream-Projekt, testet und überprüft die Patches und stellt sie über die TuxCare-Repositorys bereit. Keine Codeänderungen, kein Migrationsaufwand, keine manuelle CVE-Einordnung Ihrerseits.
TuxCare unterstützt derzeit eine umfangreiche Liste von Django-Versionen, deren Support ausgelaufen ist (einschließlich 3.2.25, 4.0, 4.2.22, 5.0, 5.0.1, 5.0.2, 5.1, 5.1.4, 5.1.9 und 5.1.10) – und der Support wird auch nach dem offiziellen EOL-Datum so lange fortgesetzt, wie Sie ihn benötigen. ELS bietet eine praktische Möglichkeit, auf dem neuesten Stand und konform zu bleiben, während Sie das Upgrade ordnungsgemäß durchführen – und zwar nach einem Zeitplan, der für Ihr Team passt, anstatt nach einem, der durch ein auslaufendes Support-Fenster vorgegeben wird.
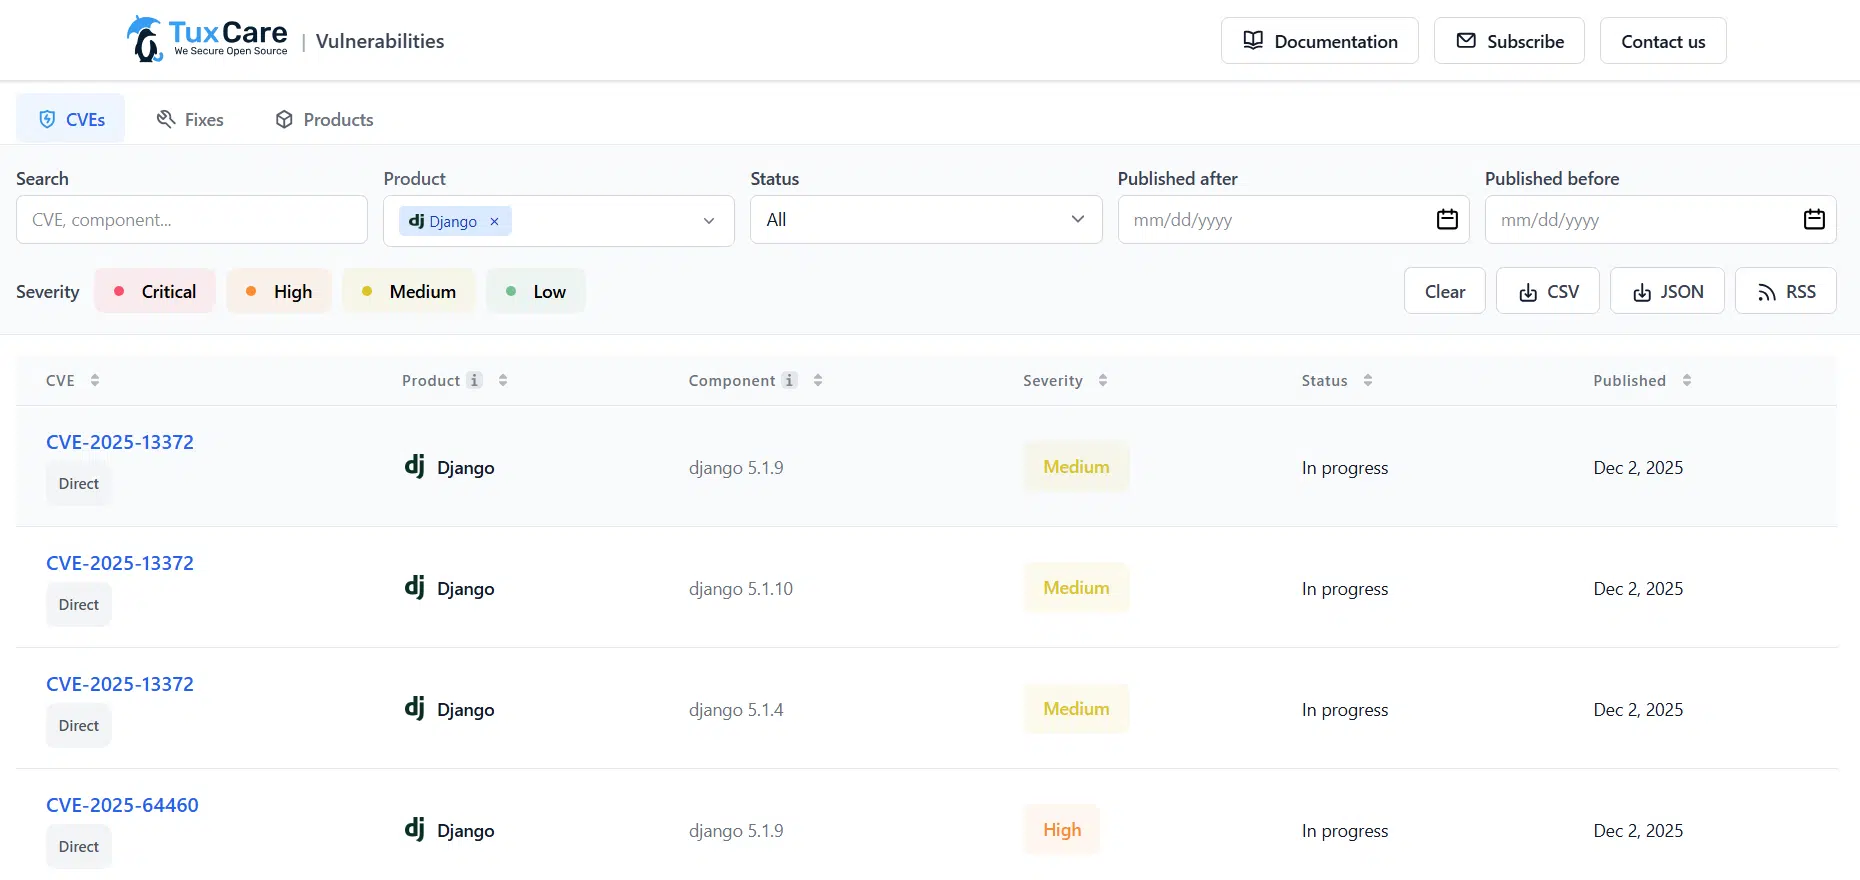
Sie können den CVE-Tracker aufrufen, um zu erfahren, welche Sicherheitslücken in allen unterstützten EOL-Versionen identifiziert wurden, und um zu überprüfen, ob die ELS-Patches von TuxCare verfügbar und einsatzbereit sind.
Vorübergehende Maßnahmen zur Risikominderung ergreifen
Manche Teams versuchen – meist unter sehr kurzfristigem Zeitdruck – das Risiko durch auslaufende Software zu bewältigen, indem sie statt Sicherheitspatches Ausgleichsmaßnahmen ergreifen. Zum Beispiel:
- WAF-Regeln zum Blockieren bekannter Angriffsvektoren
- Netzwerksegmentierung zur Begrenzung des Risikos
- Verbesserte Überwachung und Erkennung von Anomalien
- Strengere Eingabevalidierung auf Anwendungsebene
Diese Maßnahmen können die Angriffsfläche verringern. Sie beseitigen sie jedoch nicht vollständig und erfüllen für sich genommen die meisten Compliance-Anforderungen nicht. Eine WAF-Regel, die darauf ausgelegt ist, ein bestimmtes CVE-Exploit-Muster zu blockieren, funktioniert nur, wenn der Angriff diesem Muster folgt – und Angreifer halten sich nicht immer daran.
Profi-Tipp: Betrachten Sie diese Option als eine Übergangslösung, die sich in Wochen und nicht in Monaten bemisst. Wenn Sie diese Maßnahmen nutzen, um Zeit für ein ordnungsgemäßes Upgrade oder die Implementierung von ELS zu gewinnen, ist das eine vernünftige kurzfristige Vorgehensweise. Wenn Sie sie jedoch nutzen, um das Thema gänzlich zu vermeiden, wächst das Risiko einfach weiter an.
Was passiert, wenn Sie nach dem Ende der Lebensdauer von Django nichts unternehmen?
Das ist eigentlich keine Option – aber genau das passiert standardmäßig, wenn Teams keine aktive Entscheidung treffen.
Die Anwendung läuft weiter. Niemand plant das Upgrade. Die CVEs häufen sich still und leise an. Und da nichts sichtbar kaputtgeht, entsteht nie wirklich ein Dringlichkeitsgefühl, bis etwas anderes den Anstoß dazu gibt – ein fehlgeschlagenes Audit, ein Sicherheitsvorfall oder eine Compliance-Anforderung, die plötzlich ernst zu nehmen ist.
Das Risiko dabei ist, dass sich die Sicherheitslücke unbemerkt vergrößert. Jeder Monat, den Sie mit einer nicht gepatchten, nicht mehr unterstützten Version verbringen, bedeutet einen weiteren Monat, in dem Ihre Anwendung für CVEs anfällig ist, einen weiteren Prüfungszyklus, in dem Ihr Software-Bestand ein Risiko darstellt, und einen weiteren Monat, in dem sich grundlegende Änderungen zwischen Ihrer aktuellen Version und der Version, auf die Sie letztendlich migrieren müssen, ansammeln. Im Grunde verzögern Sie nicht nur ein Upgrade, sondern erhöhen unwissentlich auch den Aufwand und die Kosten der unvermeidlichen Migration, die Ihnen letztendlich aufgezwungen wird.
Mit TuxCare auch nach dem Ende des Supports für Django sicher und konform bleiben
Die Aktualisierung einer Django-Produktionsanwendung nimmt Zeit in Anspruch – manchmal sogar sehr viel Zeit. In der Zwischenzeit warten Sicherheitslücken nicht darauf, dass Ihr Entwicklungszyklus sie einholt.
Der „Endless Lifecycle Support“ von TuxCare für Django basiert auf einem konkreten Problem: Unternehmen, die Django-Versionen nutzen, deren Support ausgelaufen ist, müssen während der Umsetzung eines Migrationsplans weiterhin auf dem neuesten Stand bleiben und die Compliance-Anforderungen erfüllen – nicht, weil es der Zeitplan so vorschreibt, sondern weil ihre Codebasis dies tatsächlich erfordert.
Zu den derzeit von TuxCare ELS unterstützten Django-Versionen gehören 3.2.25, 4.0, 4.2.22, 5.0, 5.0.1, 5.0.2, 5.1, 5.1.4, 5.1.9 und 5.1.10.
Zudem ist Django selten die einzige Komponente mit abgelaufenem Lebenszyklus (EOL) in einem Stack. Häufig basiert eine Django-Anwendung mit abgelaufenem Lebenszyklus auf einer Python-Laufzeitumgebung mit abgelaufenem Lebenszyklus oder wird auf einer Linux-Distribution mit abgelaufenem Lebenszyklus gehostet. TuxCare deckt im Rahmen seines „Endless Lifecycle Support“ auch Python-Laufzeitumgebungen, Open-Source-Bibliotheken und Linux-Distributionen mit abgelaufenem Lebenszyklus ab.
Häufig gestellte Fragen zum Ende der Unterstützung für Django
Das hängt von der jeweiligen Version ab. Standardversionen (ohne LTS) werden etwa 16 Monate lang unterstützt. LTS-Versionen (Long-Term Support) werden etwa 3 Jahre lang unterstützt.
Der wesentliche Unterschied liegt in der Dauer des reinen Sicherheits-Supports. Standard-Versionen erreichen ihr EOL deutlich schneller, während LTS-Versionen einen verlängerten reinen Sicherheits-Support von 28 Monaten erhalten (ein Lebenszyklus von insgesamt 3 Jahren), was sie zum Industriestandard für Produktionsumgebungen macht.
Nein. Django 4.2 LTS hat am 7. April 2026 offiziell das Ende der Lebensdauer (EOL) erreicht. Wenn Sie Version 4.2 verwenden, erhalten Sie keine Sicherheitspatches mehr vom Entwickler.
Ja. Der „Endless Lifecycle Support“ (ELS) von TuxCare bietet fortlaufende Sicherheitspatches auf Hersteller-Niveau für Django-Versionen, deren Lebenszyklus abgelaufen ist (einschließlich 3.2.x, 4.0.x, 4.2.x, 5.0.x und 5.1.x). So können Sie die Sicherheit und Compliance Ihrer Systeme gewährleisten, während Sie die Migration nach Ihrem eigenen Zeitplan planen.