
 Technischer Support
 Dokumentation
 Anmeldung
 Kontakt


Gehen Sie direkt zu einer KI-Zusammenfassung dieses Blogbeitrags 


Wichtigste Erkenntnisse
- Für Software, deren Lebenszyklus abgelaufen ist (EOL), werden keine Sicherheitsupdates mehr bereitgestellt, wodurch Systeme für bekannte Bedrohungen anfällig werden.
- Die Nutzung von Software, deren Lebenszyklus abgelaufen ist, erhöht Sicherheitsrisiken, führt zu Compliance-Problemen und verursacht Betriebsstörungen.
- TuxCare stellt Sicherheitspatches für Open-Source-Software bereit, deren Support ausgelaufen ist, damit Sie weiterhin sicher und konform bleiben.
Viele Unternehmen nutzen Software auch nach Ablauf ihres Lebenszyklus weiter, oft ohne sich der damit verbundenen Risiken bewusst zu sein. Nicht mehr unterstützte Software setzt Systeme Cyberangriffen, Verstößen gegen Compliance-Vorschriften und Betriebsausfällen aus.
In diesem Artikel beleuchten wir die Gefahren der Nutzung von Software, deren Lebenszyklus beendet ist, die Bedeutung von Sicherheitsupdates sowie praktische Maßnahmen, die Unternehmen ergreifen können, um auch nach Ablauf des Herstellersupports sicher zu bleiben.
Was ist End of Life Software?
Als „End of Life“ (EOL)-Software werden Betriebssysteme oder Anwendungen bezeichnet, die vom Hersteller nicht mehr weiterentwickelt werden. Das bedeutet, dass der Hersteller keine Sicherheitsupdates, Fehlerbehebungen und keinen offiziellen Support mehr bereitstellt. Auch wenn EOL-Software weiterhin funktionieren mag, birgt sie erhebliche Sicherheitsrisiken, da nach dem Ende des Lebenszyklus entdeckte Sicherheitslücken nicht mehr behoben werden.
Die meisten Softwareprodukte durchlaufen einen Lebenszyklus, in dem der Support nach einer festgelegten Zeit ausläuft. So erhalten beispielsweise Ubuntu-LTS-Versionen fünf Jahre lang Standard-Support, bevor sie in die erweiterte Wartungsphase übergehen, die dem Ende ihres Lebenszyklus vorausgeht.
Was bedeuten EoS und EoSL in der Softwarebranche?
Anbieter verwenden bestimmte Begriffe, um das Ende eines Produkts zu beschreiben.
|
Begriff |
Bedeutung |
|
EoS (Ende des Supports) |
In der Regel werden kostenlose Updates eingestellt. Einige Anbieter bieten kostenpflichtigen erweiterten Support an. |
|
EoSL (Ende der Lebensdauer) |
Der Support wird vollständig eingestellt und die Software wird nicht mehr weiterentwickelt. Der Anbieter leistet keine Unterstützung mehr. |
Hinweis: Die Verwendung von Software, deren Lebenszyklus abgelaufen ist (EOL), kann ein erhebliches Risiko für das System und die Sicherheit eines Unternehmens darstellen. Daher ist es unerlässlich, die Software mit den neuesten Sicherheitspatches und Updates auf dem aktuellen Stand zu halten, um potenzielle Sicherheitslücken zu vermeiden.
Softwarekategorien, deren Lebensdauer zu Ende geht
„End of Life“ bezeichnet keinen „Typ“ von Software, sondern einen Supportstatus. Dennoch betrifft EOL meist bestimmte Softwarekategorien, die jeweils mit unterschiedlichen Risiken verbunden sind.
Betriebssysteme
Wenn ein Betriebssystem das Ende seines Lebenszyklus (EOL) erreicht, stellen die Anbieter die Bereitstellung von Sicherheitspatches für den Kernel und das System ein. Dadurch bleiben bekannte Sicherheitslücken ungepatcht, was das Sicherheitsrisiko auf der untersten Ebene des Stacks erhöht.
Sprach-Laufzeitumgebungen
Für EOL-Laufzeitumgebungen wie Python 2.7 oder PHP 7.4 werden keine Sicherheitsupdates mehr bereitgestellt. Ebenso bedeutet das Erreichen des End-of-Life von Node.js, dass Anwendungen, die auf diesen Versionen basieren, alle unbehobenen Sicherheitslücken übernehmen, die nach Beendigung des Supports entdeckt werden.
Bibliotheken und Frameworks
Veraltete Bibliotheken und Frameworks bergen das Risiko von Abhängigkeiten. Selbst gut gewartete Anwendungen werden anfällig, wenn für eine Kernbibliothek keine Patches mehr bereitgestellt werden.
Datenbanken
In EOL-Datenbanken fehlen Sicherheitspatches, die gespeicherte Daten schützen. Dies erhöht das Risiko von Datenlecks und Verstößen gegen Compliance-Vorschriften.
Webserver und CMS-Plattformen
Webserver und CMS-Software, deren Lebensdauer sich dem Ende zuneigt, sind weiterhin bekannten Sicherheitslücken ausgesetzt. Angreifer nehmen diese Komponenten oft als Erstes ins Visier, da sie öffentlich zugänglich sind.
Anwendungen und Middleware
Auch wichtige Tools wie Apache Tomcat, Kafka und Hadoop erreichen ihr Ende der Lebensdauer (EOL). Wenn für diese keine Updates mehr bereitgestellt werden, werden die von ihnen betriebenen Datenpipelines und Dienste instabil und unsicher.
Profi-Tipp: Überprüfen Sie stets sowohl die Hauptanwendung als auch deren Abhängigkeiten, da Komponenten, deren Lebensdauer abgelaufen ist, unbemerkt Sicherheitslücken verursachen können.
Wichtige Phasen des Software-Lebenszyklus
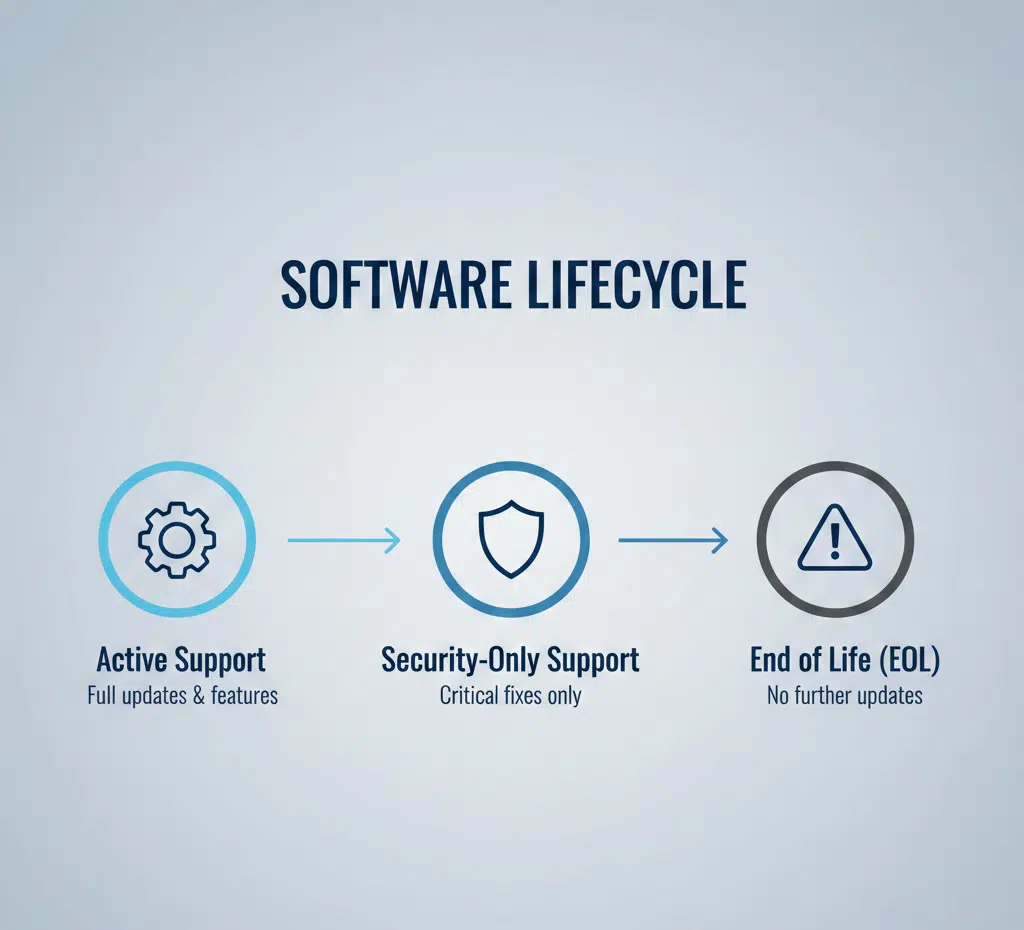
Die meisten Softwareprodukte durchlaufen einen einfachen Support-Ablauf. Was sich ändert, ist der Umfang der Sicherheitsmaßnahmen, nicht die Software selbst.
Aktive Unterstützung
Der Anbieter stellt Sicherheitspatches, Fehlerbehebungen und neue Funktionen bereit. Diese Phase ist für Produktionssysteme am sichersten.
Wartung oder reiner Sicherheits-Support
Der Anbieter stellt die Entwicklung neuer Funktionen und Verbesserungen ein. Er stellt nur noch kritische Sicherheitspatches zur Verfügung. In dieser Phase werden Patches seltener bereitgestellt.
Ende des Lebens
Der Support durch den Hersteller endet. Es werden keine Sicherheitsupdates mehr veröffentlicht, und neue Sicherheitslücken, die nach dem EOL auftreten, bleiben ungepatcht.
Erweiterte Unterstützung
Einige Anbieter bieten nach Ablauf der Produktlebensdauer einen kostenpflichtigen Support an. Gegen eine Gebühr erhalten Sie für einen bestimmten Zeitraum Sicherheitspatches. Dies ist eine vorübergehende Lösung, während Sie auf ein neues System umsteigen.
6 Risiken bei der Nutzung von Software, deren Lebenszyklus abgelaufen ist, ohne Support
Da Software, deren Lebenszyklus abgelaufen ist, keine Sicherheitsupdates mehr vom ursprünglichen Anbieter erhält, können Hacker diese Systeme leicht ins Visier nehmen – und tun dies auch weiterhin –, um Schwachstellen zu finden und auszunutzen. Hier sind die sechs größten Risiken, die Sie kennen sollten.
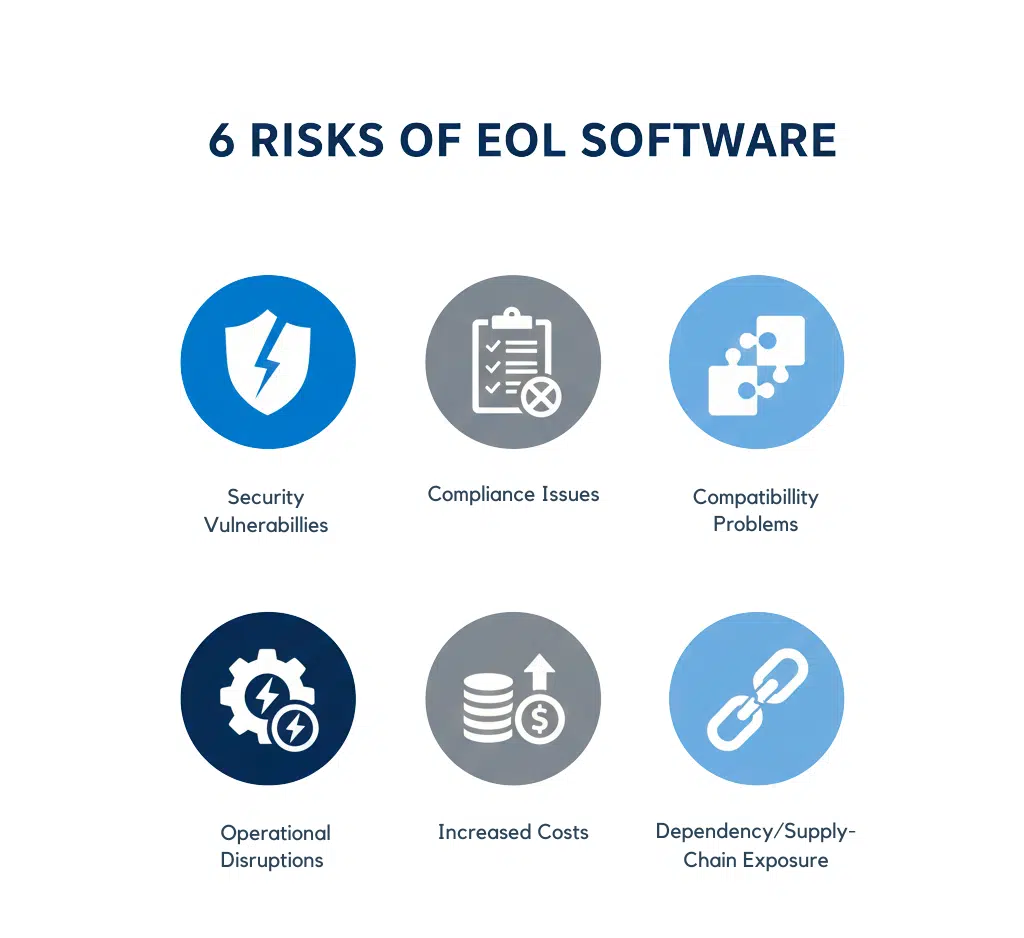
1. Anbieter patchen keine EOL-Software
Eines der größten Risiken bei der Nutzung von Software, deren Lebenszyklus sich dem Ende zuneigt, ist das Fehlen von Sicherheitsupdates. Ohne diese Updates ist ein System potenziellen Sicherheitslücken ausgesetzt, wodurch sensible Daten und Informationen einem hohen Risiko ausgesetzt sind.
Böswillige Akteure suchen ständig nach Schwachstellen in Software, und sobald sie eine gefunden haben, können sie diese ausnutzen, um sich Zugang zu Ihrem System zu verschaffen, sensible Daten zu entwenden oder Systeme gegen Lösegeld zu sperren.
2. Fragen der Kompatibilität
Ein weiteres Risiko bei der Verwendung von Software, deren Lebenszyklus sich dem Ende zuneigt (EOL), besteht darin, dass sie möglicherweise nicht mit anderer Software oder Hardware, die Sie nutzen, kompatibel ist. Diese Inkompatibilität führt zu Systemabstürzen und Betriebsengpässen.
Wenn Sie beispielsweise ein Betriebssystem verwenden, dessen Lebenszyklus abgelaufen ist, ist dieses möglicherweise nicht mit der neuesten Version einer Software kompatibel, die Sie benötigen, was sich auf die Arbeitsfähigkeit sowie die Produktivität eines Unternehmens und seiner Mitarbeiter auswirken würde.
Die Verwendung von EOL-Software kann auch die Fähigkeit des Unternehmens einschränken, die Vorteile neuer Technologien und Funktionen zu nutzen. Da außerdem regelmäßig neue Technologien und Softwarefunktionen entwickelt werden, sind diese auch für die Verwendung mit der neuesten Software und nicht mit EOL-Betriebssystemen konzipiert. Wenn ein Unternehmen veraltete Software einsetzt, kann es die neuen Funktionen nicht optimal nutzen, was das Unternehmen in Bezug auf Produktivität und Innovation zurückwirft.
3. Erhöhte Bedrohungen für die Cybersicherheit
Die Agentur für Cybersicherheit und Infrastruktursicherheit (CISA ) warnt davor, dass die Verwendung von Software, deren Lebensdauer abgelaufen ist, das Risiko von Datenschutzverletzungen und Ransomware-Angriffen erhöht, da die Softwarehersteller keine Sicherheits-Patches und Updates mehr bereitstellen, um neu entdeckte Sicherheitslücken zu schließen.
Da Hacker es häufig auf auslaufende Software abgesehen haben, weil sie wissen, dass viele Benutzer sie trotz der Risiken weiter verwenden, ermutigt die CISA die Unternehmen, von allen Systemen zu migrieren, die noch im Einsatz sind, wenn sie auslaufen.
4. Herausforderungen bei der Einhaltung
Neben Sicherheitsrisiken warnt die CISA auch davor, dass die Verwendung von Software, deren Lebenszyklus abgelaufen ist, für Unternehmen zu Compliance-Problemen führen kann. Es gibt Branchenstandards und Vorschriften für Unternehmen, die diese dazu verpflichten, ihre Software sicher und auf dem neuesten Stand zu halten und sensible oder wertvolle Informationen vor einer Offenlegung zu schützen.
Die Verwendung von Software, die das End-of-Life-Datum überschritten hat, erfüllt diese Anforderungen möglicherweise nicht, was zu Verstößen und rechtlichen Problemen führen kann. Um diese Risiken zu mindern, rät die CISA den Unternehmen, eine wesentlich robustere Software zu entwickeln, zu implementieren und zu verwenden als die Software, von der sie die Migration durchführen.
Auf diese Weise können Unternehmen sicherstellen, dass sie die neueste und sicherste Software verwenden, und die Compliance-Risiken und Herausforderungen vermeiden, die mit der Nutzung von Software am Ende ihres Lebenszyklus einhergehen.
5. Erhöhte Kosten
Die Nutzung von Software, deren Lebenszyklus abgelaufen ist, kann für Unternehmen zu höheren Kosten führen, da der Support durch die Softwareanbieter ausbleibt oder diese keine Sicherheitspatches, Fehlerbehebungen oder Updates mehr bereitstellen. Dadurch sind Unternehmen anfällig für Sicherheitsverletzungen – deren Behebung mit hohen Kosten verbunden sein kann.
Da zudem der technische Support für Software, deren Lebensdauer abgelaufen ist, oft nicht mehr verfügbar ist, kann die Behebung von Problemen zu einer enormen Herausforderung werden. Unternehmen müssen häufig unverhältnismäßig viele Ressourcen aufwenden, um veraltete Systeme zu warten. Zu diesen versteckten Kosten zählen die Einstellung von spezialisiertem IT-Personal für die Verwaltung von Legacy-Code, erhöhte Ausfallzeiten sowie die letztendlichen „Notfall“-Migrationskosten, die entstehen, wenn ein System schließlich ausfällt.
Außerdem kann es bei EOL-Software zu Kompatibilitätsproblemen mit neuerer Hardware oder Software kommen, was zu längeren Ausfallzeiten und Umsatzeinbußen führen kann.
6. Abhängigkeiten und Risiken in der Lieferkette
Die meisten Softwareprogramme sind auf externe Bibliotheken und Systemtools angewiesen. Diese werden als Abhängigkeiten bezeichnet. Wenn eines dieser Tools das Ende seines Lebenszyklus (EOL) erreicht, hat dies Auswirkungen auf jede App, die es nutzt. Ihre Haupt-App wird vielleicht noch unterstützt, aber eine veraltete Bibliothek darin kann Hackern dennoch Zugang verschaffen.
Dieses Risiko ist schwer zu erkennen. Abhängigkeiten sind tief in Ihrem Software-Stack verborgen. Mit der Zeit vergessen Teams, welche Teile noch unterstützt werden. Dadurch entsteht ein „blinder Fleck“. Angreifer finden diese ungepatchten Lücken, während Sie davon ausgehen, dass Ihre Systeme sicher sind.
Wie man EOL-Software identifiziert
Viele Unternehmen nutzen veraltete Software, ohne zu wissen, dass diese bereits das Ende ihrer Lebensdauer erreicht hat. In der Regel legt der Anbieter die Endtermine fest, daher ist es unerlässlich, den Status Ihrer Software zu überprüfen.
Um EOL-Termine zu ermitteln, können Sie folgende Methoden anwenden:
Schauen Sie auf der Website des Anbieters nach: Die meisten Anbieter veröffentlichen Seiten zum „Produktlebenszyklus“ mit genauen Daten.
Tracker nutzen: Websites wie endoflife.date sammeln EOL-Daten für Hunderte von Softwareprogrammen an einem Ort.
Achten Sie auf Benachrichtigungen: Die meisten modernen Systeme zeigen eine Warnmeldung auf dem Desktop oder im Terminal an, wenn der Support bald ausläuft.
Aktuelle Beispiele für Software, deren Lebensdauer abgelaufen ist
Software folgt einem festgelegten Release-Zyklus. Ältere Versionen erreichen irgendwann das Ende ihrer Lebensdauer (EOL). Hier sind einige Beispiele für beliebte Software, deren Lebensdauer in den letzten zwei Jahren abgelaufen ist.
RHEL 7 (Ende des Supports: Juni 2024)
Red Hat Enterprise Linux 7 erhält keine regelmäßigen Sicherheitsupdates mehr vom Hersteller. Server unter RHEL 7 sind neuen Sicherheitslücken ausgesetzt, was das Risiko für die gesamte Infrastruktur erhöht.
Weitere Informationen zu den Auswirkungen auf die Sicherheit und den Zeitplan finden Sie in unserem vollständigen Leitfaden zum EOL von RHEL 7.
PHP 8.1 (Ende des Supports: Dezember 2025)
PHP 8.1 hat Ende 2025 das Ende des Lebenszyklus (EOL) erreicht. Anwendungen, die auf dieser Version basieren, erhalten keine Sicherheitspatches für neue Sicherheitslücken mehr. Dadurch sind Webserver und davon abhängige Frameworks einem Sicherheitsrisiko ausgesetzt.
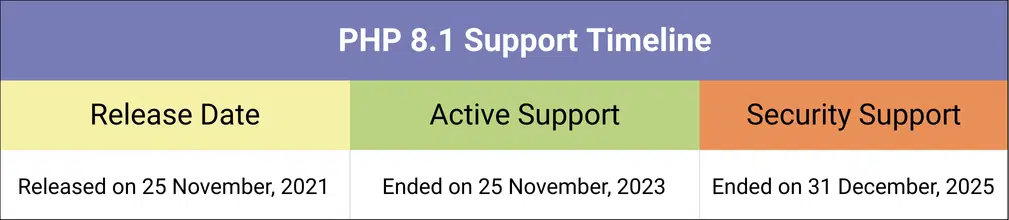
PHP wird auf 72,4 % aller Websites eingesetzt. Während 39,8 % dieser Websites PHP 8 verwenden, nutzen viele weiterhin ältere Versionen. Laut W3Techs wird die Version 8.1 von 22,8 % aller Websites verwendet, die PHP 8 einsetzen.
PostgreSQL 13 (Ende des Supports: November 2025)
Der Support für PostgreSQL 13 endete Ende 2025. Der Anbieter hat die Bereitstellung von Patches eingestellt. Datenbanken dieser Version sind daher ungeschützten Sicherheitslücken und Compliance-Problemen ausgesetzt.
Informationen zur Gewährleistung der Sicherheit von PostgreSQL-Datenbanken in älteren Versionen finden Sie in unserer ausführlichen Übersicht.
OpenJDK 11 (Ende des Supports: Oktober 2024)
OpenJDK 11 erreicht Ende 2024 das Ende seines Lebenszyklus (EOL). Java-Anwendungen, die auf dieser Version basieren, sind anfällig für Laufzeitfehler. Diese Fehler wirken sich auf alle mit der Anwendung verbundenen Dienste aus.
OpenJDK 17, die nächste LTS-Version im Java-Lebenszyklus, nähert sich bei mehreren Distributionen ebenfalls dem Ende der Lebensdauer (EOL), wobei die Supportfristen je nach Build bereits im September 2026 auslaufen. Erfahren Sie in unserem Leitfaden zu OpenJDK 17 EOL, was dies für Ihre Umgebung bedeutet.
Oracle Linux 7 (Ende des Supports: Dezember 2024)
Oracle Linux 7 hat Ende 2024 das Ende der Lebensdauer (EOL) erreicht. Server, auf denen dieses Betriebssystem läuft, erhalten keine Hersteller-Updates mehr. Dadurch bleiben Sicherheitslücken auf Kernel- und Paketebene unbehoben.
Viele dieser Plattformen werden durch den „Endless Lifecycle Support“ von TuxCare unterstützt, sodass Unternehmen auch nach Ablauf des offiziellen Herstellersupports weiterhin wichtige Sicherheitspatches erhalten.
So sorgen Sie für Sicherheit, wenn die Software das Ende der Lebensdauer erreicht hat
Insgesamt können sich die Kosten, die mit der Nutzung von Software am Ende ihres Lebenszyklus verbunden sind, schnell summieren – von Sicherheitsrisiken bis hin zu Betriebsstörungen. Daher sollten Unternehmen auf aktuelle und unterstützte Software setzen, um Sicherheitsrisiken zu minimieren und andere unnötige Kosten zu vermeiden.
Aus verschiedenen Gründen kann es jedoch vorkommen, dass Unternehmen Software über deren Supportende hinaus nutzen müssen. Glücklicherweise gibt es Möglichkeiten, diese Systeme sicher zu nutzen.
Erweiterte Support-Lösungen nutzen
Nachdem der Softwareanbieter die Bereitstellung von Updates eingestellt hat, bieten einige Drittanbieter erweiterten Support an, der Sicherheitspatches für bekannte Schwachstellen umfasst; die Bandbreite dieser Anbieter ist sehr unterschiedlich und reicht von Anbietern, die sich auf Betriebssysteme konzentrieren, bis hin zu reinen Framework-Tools wie HeroDevs.
Eine vollständige Übersicht finden Sie in unserem Vergleich der Mitbewerber von HeroDevs.
So können Sie Ihre bestehenden Softwareversionen weiterhin nutzen, ohne sich Gedanken über Sicherheitslücken machen zu müssen.
TuxCare bietet „Endless Lifecycle Support“ (ELS) für Linux-Distributionen, Sprach-Runtimes, Bibliotheken und Anwendungen, deren Lebenszyklus abgelaufen ist, und stellt wichtige Sicherheitspatches bereit, nachdem der Hersteller-Support eingestellt wurde. Dank ELS können Unternehmen, die Software mit abgelaufenem Lebenszyklus wie Ubuntu 18.04 oder .NET 6 nutzen oder sich auf das Ende des Lebenszyklus von .NET 8 vorbereiten, ihre Systeme weiterhin schützen, ohne sofort migrieren zu müssen.
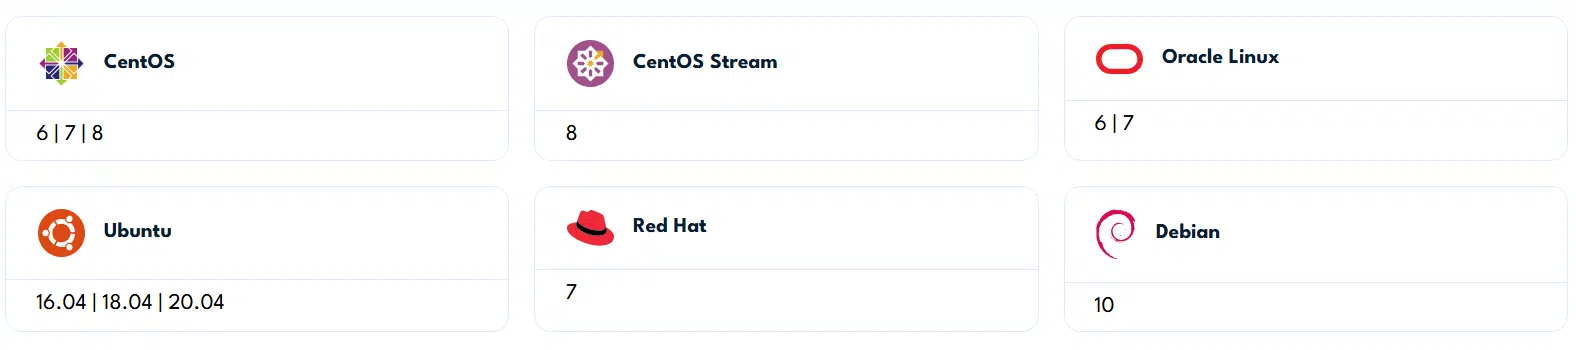
Derzeit stellt TuxCare fortlaufend Sicherheitspatches für die folgenden Linux-Distributionen bereit, deren Support ausgelaufen ist:
- CentOS (6, 7, 8)
- CentOS Stream 8
- Oracle Linux (6, 7)
- Ubuntu (16.04, 18.04, 20.04)
- RHEL 7
- Debian 10
In unserer ausführlichen Übersicht finden Sie außerdem eine vollständige Analyse der EOL- Zeitpläne und Risiken von CentOS Stream 9.
ELS umfasst Sicherheitsupdates für wichtige Pakete wie den Linux-Kernel, Apache, PHP, Python, MySQL, glibc, OpenSSL, OpenSSH und weitere. Eine vollständige Liste der abgedeckten Pakete und behobenen Sicherheitslücken finden Sie auf der CVE-Tracker-Seite.
Das ELS von TuxCare ist zudem für eine Vielzahl von Softwareprodukten verfügbar, deren Lebenszyklus ausläuft, darunter Python, PHP, .NET, Spring, PostgreSQL und viele weitere. Eine Übersicht über alle unterstützten Technologien finden Sie hier.
EOL-Systeme vom Netzwerk isolieren
Eine Möglichkeit besteht darin, Betriebssysteme, deren Lebensdauer sich dem Ende zuneigt, in streng abgeschotteten Netzwerksegmenten zu betreiben. Sie können das Risiko durch den Einsatz von Firewalls, VLAN-Segmentierung oder isolierten Umgebungen begrenzen. Dies erhöht jedoch die Komplexität und den Arbeitsaufwand für Netzwerkadministratoren und beeinträchtigt die Nutzbarkeit der Systeme.
Durchsetzung strenger Zugangskontrollen
Sie können EOL-Linux-Systeme härten, indem Sie:
- Aktivieren der Multi-Faktor-Authentifizierung (MFA)
- Beschränkung des Root-Benutzerzugriffs
- Einsatz von Intrusion Detection Systemen (IDS)
Diese Sicherheitsmaßnahmen sorgen jedoch nur für eine vorübergehende Risikominderung – sie ersetzen weder Sicherheitsupdates noch den langfristigen Support.
Umstellung auf neue Softwaresysteme
Ein Upgrade auf eine unterstützte Version gewährleistet, dass Sie Sicherheitsupdates und Support vom ursprünglichen Hersteller erhalten. Wenn es jedoch keinen direkten Upgrade-Pfad gibt, müssen Sie entweder einen Ersatz finden oder den erweiterten Support in Anspruch nehmen, um weiterhin sicher zu sein.
So gibt es beispielsweise kein CentOS 9, auf das man von CentOS 8 upgraden könnte, sodass Nutzer gezwungen sind, auf CentOS Stream oder Alternativen wie AlmaLinux umzusteigen. Unabhängig davon, ob es sich um ein Upgrade oder eine Migration handelt, erfordert der Vorgang eine sorgfältige Planung, um Ausfallzeiten und Kompatibilitätsrisiken zu minimieren.
Erfahren Sie mit unserer Schritt-für-Schritt-Anleitung, wie Sie Ihre CentOS 7- oder 8-Systeme auf AlmaLinux migrieren können.
Sichern Sie Ihre EOL-Software mit einem lebenslangen Support
Auch wenn die Risiken, die mit der Nutzung von Software nach Ablauf ihres Lebenszyklus verbunden sind, durchaus beängstigend sind, gibt es bereits eine Lösung. Der „Endless Lifecycle Support“ (ELS) von TuxCare ermöglicht es Unternehmen, die vorhandene Softwareversion weiterhin sorgenfrei zu nutzen und gleichzeitig das Risiko von Sicherheitsverletzungen zu minimieren sowie die typischen Ausfallzeiten zu reduzieren, die mit der Nutzung von Software nach Ablauf ihres Lebenszyklus einhergehen.
Hat Ihr Unternehmen noch nicht von CentOS 7 migriert? TuxCare bietet fortlaufende Sicherheitspatches und Updates für Open-Source-Software, deren Support ausgelaufen ist, wie beispielsweise diese Version von CentOS.
Ein Linux-System, dessen Support ausgelaufen ist, muss kein Risiko für Ihr Unternehmen darstellen. Sprechen Sie noch heute mit einem Linux-Sicherheitsexperten von TuxCare, um zu erfahren, wie Ihr Unternehmen auch nach Ablauf des Supports sicher und konform bleiben kann.

