
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- TuxCare Radar: Ideal para equipos centrados en Linux que necesitan un análisis preciso de vulnerabilidades con un mínimo de falsos positivos y una guía clara para su corrección.
- Tenable Nessus / Qualys VM: Excelentes opciones para empresas que gestionan entornos con sistemas operativos mixtos y necesitan una amplia cobertura e informes de cumplimiento normativo.
- Rapid7 InsightVM: Ideal para organizaciones que dan prioridad a la puntuación basada en el riesgo y a la integración con los flujos de trabajo de corrección.
- OpenVAS / Wiz: OpenVAS es ideal para equipos que buscan un escaneo personalizable y de código abierto, mientras que Wiz es perfecto para entornos centrados en la nube que necesitan un alto nivel de visibilidad.
El análisis de vulnerabilidades es un elemento fundamental de la seguridad moderna en Linux, y la mayoría de las organizaciones recurren a herramientas de análisis de vulnerabilidades para identificar CVE conocidos, evaluar riesgos y orientar las decisiones sobre la aplicación de parches. Sin embargo, estas herramientas pueden, en ocasiones, generar más problemas de los que resuelven. Los resultados de los análisis suelen incluir falsos positivos; por ejemplo, una herramienta de análisis puede señalar una vulnerabilidad aunque esta no exista realmente en el sistema ni suponga un riesgo.
Este artículo analiza los puntos fuertes y las deficiencias de las principales herramientas actuales de análisis de vulnerabilidades en entornos Linux. Compara los enfoques más habituales, destaca las ventajas y desventajas, y explica qué deben tener en cuenta los equipos de TI y de seguridad a la hora de elegir un escáner de vulnerabilidades.
Las mejores herramientas de análisis de vulnerabilidades: resumen
Los equipos de Linux tienen una amplia variedad de herramientas de análisis de vulnerabilidades entre las que elegir. La mayoría de los escáneres prometen compatibilidad multiplataforma, una amplia cobertura de paquetes, detección automatizada y generación de informes centralizada. Sobre el papel, muchas de estas herramientas parecen similares. En la práctica, sus diferencias solo se hacen evidentes cuando se utilizan en sistemas Linux reales.
La siguiente tabla ofrece una comparación rápida de las herramientas más utilizadas, incluyendo tanto opciones comerciales como de código abierto.
|
Herramienta |
Caso de uso principal |
Modelo de precios |
|
TuxCare Radar |
Análisis de vulnerabilidades con prioridad en Linux para empresas |
Suscripción comercial |
|
Tenable Nessus |
Análisis de vulnerabilidades corporativas en entornos con sistemas operativos mixtos |
Suscripción comercial |
|
Gestión de vulnerabilidades de Qualys |
Gestión de vulnerabilidades basada en la nube para grandes empresas |
Suscripción comercial |
|
OpenVAS |
Análisis de vulnerabilidades de código abierto para equipos de TI |
Código abierto |
|
Rapid7 InsightVM |
Gestión de vulnerabilidades basada en el riesgo para entornos mixtos |
Suscripción comercial |
|
Wiz |
Análisis de vulnerabilidades con prioridad en la nube para entornos híbridos |
Suscripción comercial |
1. Radar TuxCare
TuxCare Radar es una herramienta de análisis de vulnerabilidades diseñada específicamente para entornos Linux. Actualmente es compatible con varias distribuciones Linux empresariales, entre las que se incluyen RHEL, CentOS, AlmaLinux, Ubuntu y Debian. Radar evalúa el riesgo real que supone una vulnerabilidad mediante el análisis de las puntuaciones CVSS, la disponibilidad de parches, la posibilidad de explotación y el contexto de las amenazas en el mundo real.
Este enfoque ayuda a los equipos a comprender qué problemas afectan realmente a sus sistemas. Radar también se integra con otras soluciones de TuxCare, como KernelCare —para la aplicación de parches sin necesidad de reiniciar el sistema — y Endless Lifecycle Support, con el fin de coordinar la detección de vulnerabilidades con los flujos de trabajo de corrección.
Lo que hace bien
- Puntuación contextual del riesgo: Clasifica las vulnerabilidades de seguridad en función de su explotabilidad y del riesgo real, y no solo de las puntuaciones CVSS, para minimizar los falsos positivos.
- Orientaciones prácticas para la resolución de problemas: Relaciona los hallazgos con medidas prácticas, lo que ayuda a los equipos a resolver los problemas más rápidamente.
- Detección basada en parches: Reconoce si las vulnerabilidades ya han sido corregidas mediante los parches en tiempo real de KernelCare o el servicio Endless Lifecycle Support (ELS).
- Informes preparados para auditorías: Informes exportables en formatos como PDF y Excel para facilitar las revisiones de auditoría y cumplir con los requisitos de cumplimiento normativo.
En qué se queda corto
- Exclusivamente para Linux: Diseñado para sistemas Linux; no es compatible con entornos Windows ni macOS.
- Compatibilidad limitada: Requiere otras herramientas de análisis en entornos con sistemas operativos mixtos.
Para quién es ideal esta herramienta
- Equipos de infraestructura de Linux que necesitan un análisis preciso de CVE con un mínimo de falsos positivos
- Los equipos de operaciones de seguridad se centran en dar prioridad al riesgo real frente al volumen
- Empresas que buscan una mayor integración entre los resultados de los análisis y los procesos de aplicación de parches
2. Tenable Nessus
Tenable Nessus es uno de los escáneres de vulnerabilidades comerciales más utilizados en el ámbito de las TI empresariales. Es compatible con una amplia gama de sistemas operativos, aplicaciones y dispositivos de red, lo que lo hace ideal para organizaciones que gestionan entornos mixtos. Nessus utiliza un motor de detección basado en complementos con comprobaciones que se actualizan periódicamente para identificar vulnerabilidades conocidas, errores de configuración y deficiencias de cumplimiento normativo. Sus funciones de generación de informes y cumplimiento normativo lo convierten en una herramienta muy popular entre los equipos que necesitan resultados listos para auditorías, además de una gestión regular de vulnerabilidades.
Lo que hace bien
- Amplia cobertura de CVE: Analiza sistemas operativos, aplicaciones y dispositivos conectados en red en diversos entornos.
- Informes preparados para el cumplimiento normativo: Ofrece plantillas predefinidas para PCI DSS, los estándares CIS y otras normas reguladoras.
- Motor de análisis consolidado: Probado exhaustivamente, ampliamente utilizado y compatible con un amplio ecosistema de complementos.
- Implementación flexible: Admite análisis basados en agentes y en la red, además de análisis de vulnerabilidades programados.
En qué se queda corto
- Falsos positivos en Linux: pueden indicar vulnerabilidades que ya se han corregido en paquetes retroportados.
- Limitado en el contexto de Linux: No tiene plenamente en cuenta los matices del núcleo ni la exposición de la ruta de código activa.
- Consume muchos recursos: Los análisis de gran tamaño pueden consumir una cantidad significativa de CPU y memoria, especialmente en redes complejas.
Para quién es ideal esta herramienta
- Empresas que gestionan entornos con sistemas operativos mixtos, con recursos tanto de Linux como de Windows
- Equipos de seguridad que necesitan informes centrados en el cumplimiento normativo
- Organizaciones que buscan una plataforma de escaneo consolidada y con un amplio soporte
3. Gestión de vulnerabilidades de Qualys
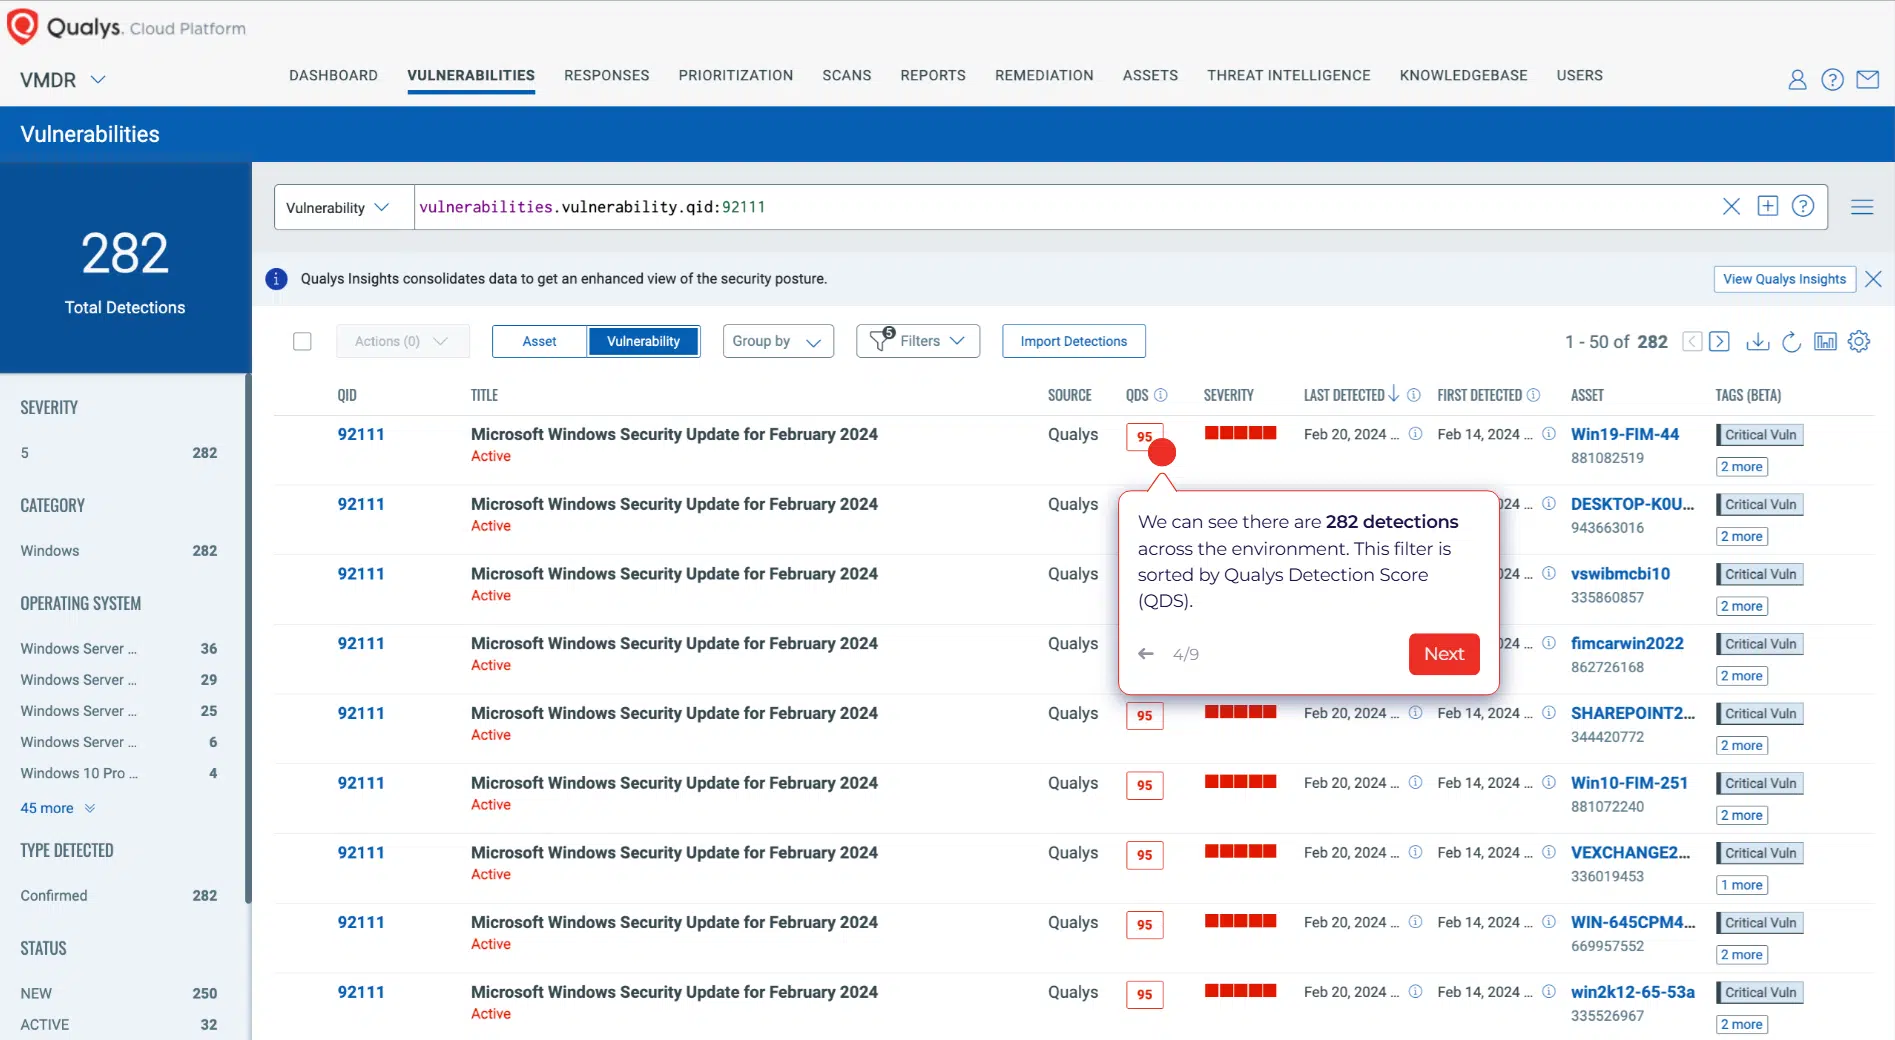
Qualys Vulnerability Management (VM) es una plataforma basada en la nube diseñada para ofrecer una evaluación continua de vulnerabilidades en todos los entornos de TI de la empresa. Admite análisis tanto con agente como sin agente para cargas de trabajo locales y en la nube, con paneles de control que centralizan la visibilidad de los activos, la información sobre riesgos y los informes de cumplimiento normativo. Aunque abarca una amplia gama de sistemas operativos y aplicaciones, su punto fuerte reside en la visibilidad y la generación de informes a gran escala, más que en un análisis en profundidad específico para Linux.
Lo que hace bien
- Visibilidad basada en la nube: Ofrece paneles de control centralizados para entornos a gran escala con múltiples ubicaciones.
- Opciones de análisis flexibles: Admite enfoques tanto con agente como sin agente para infraestructuras híbridas.
- Informes centrados en el cumplimiento normativo: Incluye plantillas prediseñadas para cumplir con las normas reglamentarias.
- Informes adaptables: Genera informes adecuados tanto para equipos técnicos como para directivos.
En qué se queda corto
- Menor profundidad en Linux: Se centra en la detección general de vulnerabilidades CVE; carece de información detallada sobre los matices a nivel del núcleo y de los paquetes.
- Posibles falsos positivos: Es posible que los métodos de detección no tengan plenamente en cuenta los parches retrocompatibles o las correcciones específicas de cada distribución.
- Orientaciones generales para la corrección: Ofrece recomendaciones, pero a menudo carece de información detallada sobre la aplicación de parches específica para Linux.
Para quién es ideal esta herramienta
- Empresas con entornos informáticos a gran escala o híbridos
- Responsables de seguridad que necesitan informes y paneles de control centralizados
- Organizaciones que dan prioridad al cumplimiento normativo y a la visibilidad de los directivos frente a un conocimiento profundo específico de Linux
4. OpenVAS
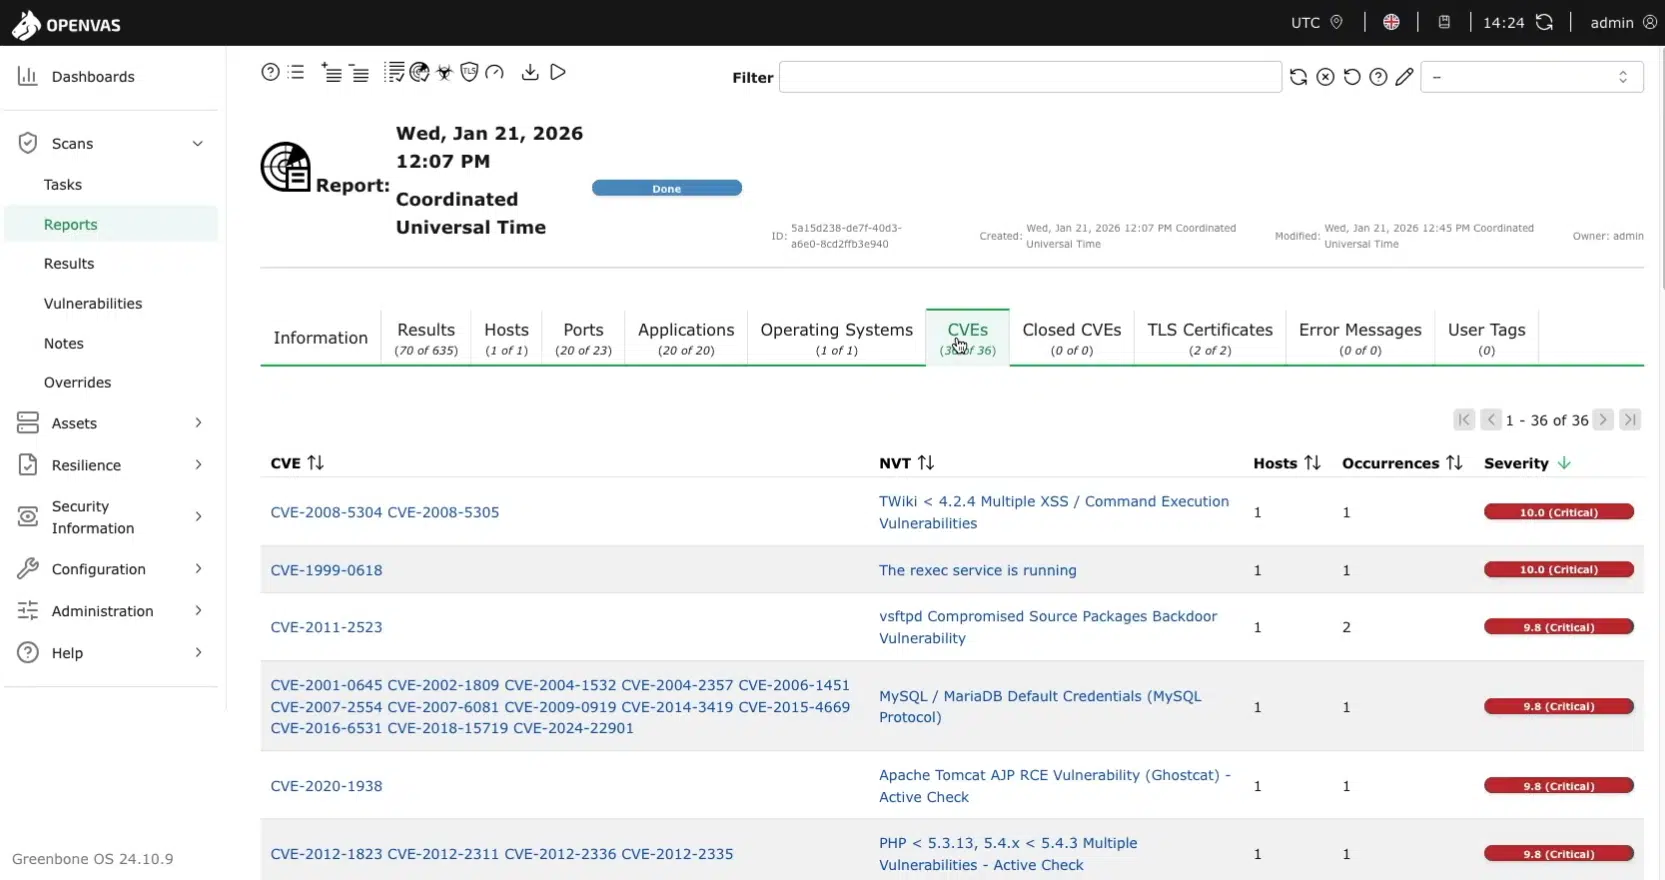
OpenVAS (parte de Greenbone Vulnerability Management, GVM) es un escáner de vulnerabilidades de código abierto muy utilizado. Ofrece análisis a nivel de red y de sistema para entornos Linux y otros sistemas operativos. OpenVAS se basa en un sistema de pruebas de vulnerabilidad de red (NVT), que se actualizan periódicamente a través de los canales de vulnerabilidades de Greenbone para detectar problemas conocidos en los hosts. Su flexibilidad y capacidad de personalización lo convierten en una opción popular para los equipos que desean controlar las políticas de análisis y la generación de informes, aunque requiere más configuración y mantenimiento que la mayoría de las herramientas comerciales.
Lo que hace bien
- De código abierto y gratuito: Sin costes de licencia; ideal para organizaciones que cuidan su presupuesto.
- Escaneos altamente personalizables: Permite un control preciso de las políticas de análisis, los objetivos y los umbrales.
- Amplia cobertura de vulnerabilidades: Los feeds actualizados periódicamente ayudan a detectar vulnerabilidades conocidas en todos los sistemas.
- Informes flexibles: Admite múltiples formatos (PDF, HTML, CSV) y se puede integrar en paneles de control o scripts.
En qué se queda corto
- Costes de configuración y mantenimiento: Requiere conocimientos especializados para configurarlo y ajustarlo de forma eficaz, especialmente en entornos Linux.
- Posibilidad de falsos positivos: Una priorización poco inteligente puede generar ruido en entornos con parches retroportados.
- Rendimiento a gran escala: Puede requerir muchos recursos al escanear entornos grandes o complejos.
Para quién es ideal esta herramienta
- Equipos de TI o administradores de sistemas Linux que buscan herramientas gratuitas y de código abierto para la detección de vulnerabilidades
- Organizaciones que desean configuraciones de escaneo personalizables y adaptadas a su entorno
- Equipos de seguridad que se sienten cómodos con el ajuste manual y la interpretación de los resultados
También puedes obtener más información sobre los escáneres de vulnerabilidades de código abierto en nuestra guía detallada.
5. Rapid7 InsightVM

Rapid7 InsightVM (antes Nexpose) es un escáner de vulnerabilidades comercial que hace hincapié en la priorización basada en el riesgo y en la integración con los flujos de trabajo de corrección. Admite escaneos tanto basados en agentes como en red, y abarca servidores Linux, además de entornos Windows, en la nube y en contenedores. InsightVM se centra en ayudar a los equipos a pasar de la detección a la corrección, con paneles de control e informes que sirven de apoyo tanto a los usuarios técnicos como a los responsables de seguridad.
Lo que hace bien
- Priorización basada en el riesgo: Utiliza una puntuación contextual basada en la vulnerabilidad, la importancia de los activos y datos de amenazas del mundo real.
- Integración del flujo de trabajo de corrección: Conecta los resultados de los análisis con los procesos de generación de tickets y corrección.
- Implementación flexible: Admite el análisis tanto basado en agentes como en red en todos los entornos.
- Paneles de control escalables: Ofrecen visibilidad tanto para los equipos técnicos como para la elaboración de informes a nivel directivo.
En qué se queda corto
- Profundidad limitada en lo específico de Linux: El enfoque multiplataforma implica que es posible que no siempre se reflejen plenamente los matices a nivel del núcleo y de los paquetes.
- Complejidad a gran escala: Las funciones y los flujos de trabajo avanzados pueden requerir tiempo y formación para utilizarlos de manera eficaz.
- Precios para empresas: Puede resultar prohibitivo para equipos pequeños o que solo utilizan Linux.
Para quién es ideal esta herramienta
- Equipos de seguridad que gestionan entornos con sistemas operativos mixtos y en la nube
- Organizaciones que necesitan orientación sobre la priorización basada en el riesgo y las medidas correctivas
- Empresas que buscan integrar los flujos de trabajo de análisis y aplicación de parches
6. Wiz
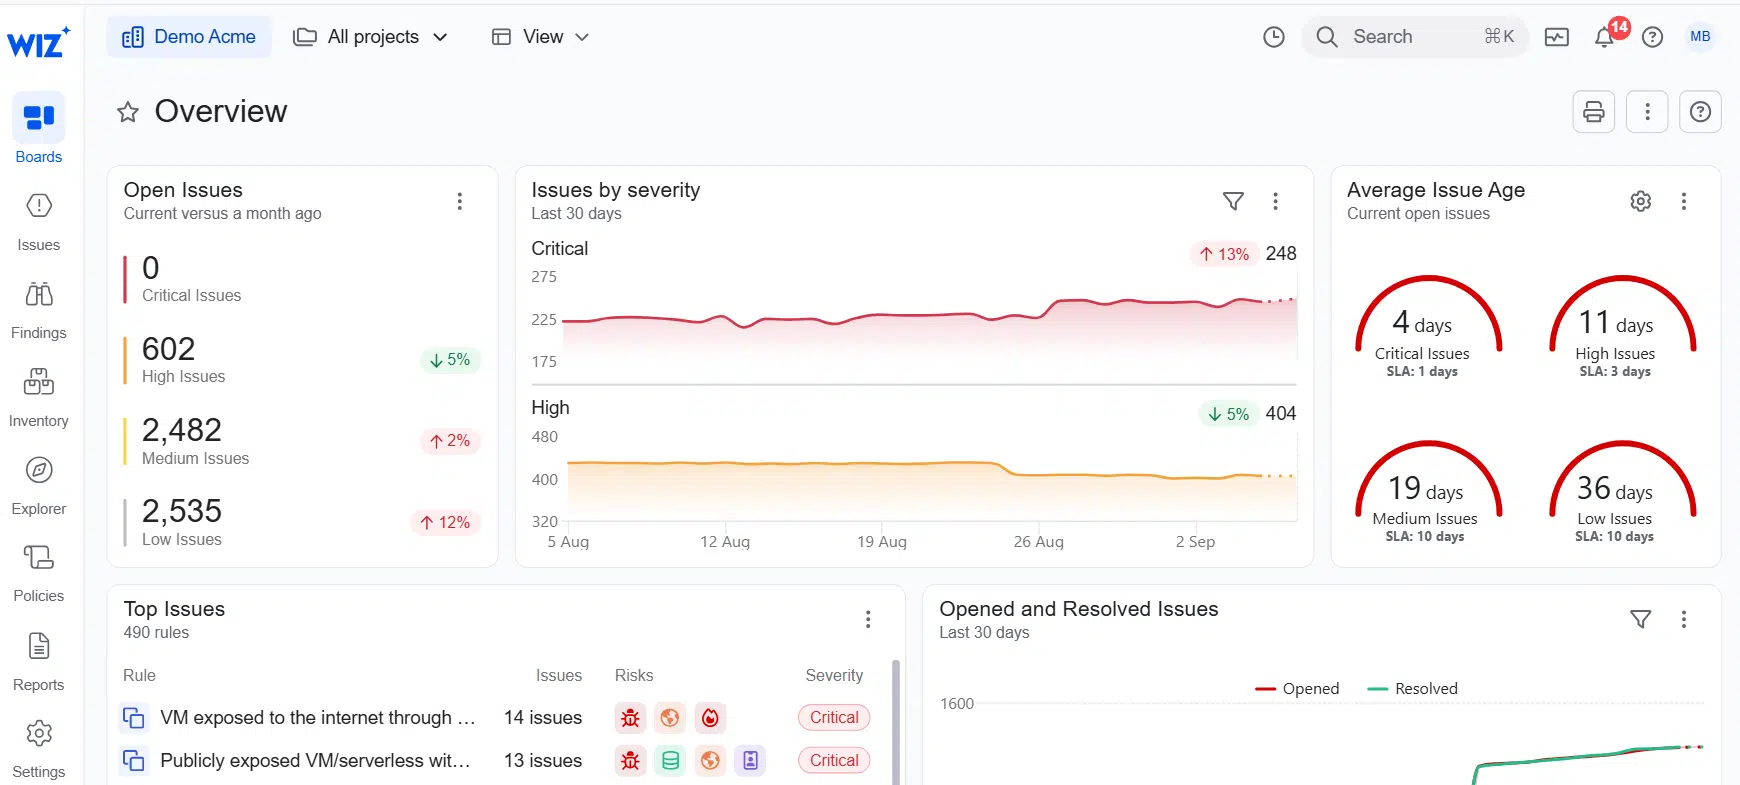
Wiz es una plataforma de seguridad nativa de la nube diseñada para entornos híbridos y multinube. Utiliza un análisis sin agentes y basado en API para detectar cargas de trabajo, contenedores y recursos en la nube, identificando vulnerabilidades, configuraciones erróneas y exposición al riesgo en toda la infraestructura de la nube. Aunque Wiz es compatible con cargas de trabajo de Linux en entornos de nube, no está diseñada para realizar análisis exhaustivos a nivel del sistema operativo, como CVE específicas del núcleo o de paquetes. Es ideal para equipos que necesitan una amplia visibilidad en entornos modernos nativos de la nube.
Lo que hace bien
- Análisis en la nube sin agentes: Evalúa rápidamente las cargas de trabajo en la nube sin necesidad de agentes, lo que agiliza la implementación y reduce los gastos generales.
- Amplia cobertura en la nube: Detecta vulnerabilidades, configuraciones incorrectas, riesgos de identidad y problemas con los contenedores en entornos de nube.
- Priorización de riesgos y análisis de vías de ataque: Destaca las exposiciones críticas al mapear cómo se pueden explotar las vulnerabilidades en escenarios del mundo real.
- Integración de DevSecOps: Funciona con pipelines de CI/CD para detectar riesgos en una fase más temprana del ciclo de vida del desarrollo.
En qué se queda corto
- Profundidad limitada a nivel del sistema operativo: No está diseñado para el análisis detallado de vulnerabilidades a nivel del núcleo o de los paquetes.
- Enfoque centrado en la nube: Menos adecuado para entornos Linux locales tradicionales.
- Orientación limitada sobre la corrección a nivel del sistema operativo: Se centra en los riesgos de la nube y los problemas de configuración, en lugar de en flujos de trabajo detallados para la aplicación de parches en Linux.
Para quién es ideal esta herramienta
- Equipos de seguridad en la nube y DevSecOps que gestionan entornos híbridos o multinube
- Empresas que necesitan visibilidad sobre las cargas de trabajo en la nube, los contenedores y las identidades
- Organizaciones que dan prioridad a la gestión de riesgos en la nube frente al análisis exhaustivo a nivel del sistema Linux
Cómo elegir una herramienta de análisis de vulnerabilidades para entornos Linux
Elegir el escáner de vulnerabilidades adecuado para sistemas Linux requiere algo más que comparar el número de CVE o la velocidad de análisis. Un buen escáner no solo detecta vulnerabilidades, sino que también proporciona contexto, prioriza los riesgos reales y se integra con los flujos de trabajo de gestión de parches. Los siguientes criterios ponen de relieve lo que más importa a la hora de evaluar herramientas de análisis de vulnerabilidades para entornos Linux.
Conocimientos sobre paquetes y el núcleo de Linux
Muchas distribuciones de Linux incorporan correcciones de seguridad sin modificar las versiones de los paquetes. Un escáner que se base exclusivamente en comprobaciones de versiones puede generar una larga lista de falsos positivos, lo que supone una pérdida de tiempo y merma la confianza en los resultados. Las herramientas diseñadas específicamente para Linux tienen en cuenta el estado de los parches, la incorporación de correcciones y las dependencias del núcleo, lo que ayuda a los equipos a centrarse en las vulnerabilidades que realmente afectan a sus sistemas.
Priorización significativa de vulnerabilidades
No todas las vulnerabilidades son igual de peligrosas. Limitarse a señalar cada CVE no sirve de nada. Los escáneres eficaces tienen en cuenta la posibilidad de explotación, los servicios expuestos y la vulnerabilidad del sistema para identificar lo que más importa. Este tipo de puntuación basada en el contexto ayuda a los equipos a abordar primero las vulnerabilidades de alto riesgo, en lugar de perseguir una larga lista de problemas de bajo impacto.
Para conocer con más detalle los pasos y factores clave que intervienen, consulta esta guía sobre la priorización de vulnerabilidades.
Orientaciones prácticas para la remediación
La detección por sí sola no es suficiente en entornos empresariales. Los equipos de Linux necesitan una orientación clara sobre cómo aplicar parches de forma segura, qué problemas deben abordarse primero y el posible impacto en la estabilidad del sistema. Las herramientas que vinculan los resultados de los análisis con los pasos de corrección —o que se integran en los flujos de trabajo de aplicación de parches— ayudan a reducir el esfuerzo y a evitar tiempos de inactividad innecesarios.
Cobertura de distribución
Los entornos Linux suelen incluir múltiples distribuciones, cada una con sus propias particularidades. Un escáner que no sea capaz de gestionar con precisión RHEL, CentOS, AlmaLinux, Ubuntu, Debian o SUSE dejará lagunas en la visibilidad. Evaluar la compatibilidad con las distintas distribuciones garantiza que los análisis sean fiables en todo el entorno y evita sorpresas durante las auditorías.
Informes e integración
Los equipos también necesitan informes claros y prácticos, así como la capacidad de integrar los resultados de los análisis con los sistemas SIEM, los sistemas de gestión de incidencias y otras herramientas de seguridad. Esta capacidad ayuda a optimizar los flujos de trabajo y garantiza que la gestión de vulnerabilidades se ajuste a los procesos operativos y de seguridad más generales.
Cómo elegir el escáner adecuado para tu entorno Linux
Elegir un escáner de vulnerabilidades para Linux es algo más que comparar listas de funciones o recuentos de CVE. Cada herramienta tiene sus puntos fuertes y sus inconvenientes, y la mejor opción depende de tu entorno, la experiencia de tu equipo y los requisitos de tu flujo de trabajo.
TuxCare Radar destaca entre los equipos que necesitan un análisis preciso y orientado a Linux. Su sistema de puntuación de riesgos basado en inteligencia artificial y su reconocimiento de los parches aplicados ayudan a reducir los falsos positivos. Radar también ofrece instrucciones claras para la corrección de vulnerabilidades, lo que permite a los equipos centrarse en aquellas que tienen un impacto real y abordarlas de manera eficiente.
¡Mira cómo funciona TuxCare Radar y descubre qué puedes esperar de tu primer análisis!

