Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- Utiliza el análisis «Linux-first» con Radar para centrarte en los entornos Linux, con una detección precisa, una priorización basada en el riesgo y recomendaciones prácticas para la corrección de incidencias.
- Herramientas como Tenable Nessus y Qualys VM ofrecen una amplia cobertura y funciones de generación de informes consolidadas; son adecuadas para entornos con sistemas operativos mixtos.
- OpenVAS ofrece un análisis de vulnerabilidades flexible y de código abierto, mientras que Lynis se centra en el refuerzo de la seguridad de los sistemas Linux y en las auditorías de cumplimiento normativo.
Si has utilizado alguna vez un escáner de vulnerabilidades en un sistema Linux, seguramente te habrás dado cuenta de que suele repetirse el mismo patrón: una larga lista de CVE, poca información contextual y ninguna indicación clara de a qué hay que prestar atención realmente. Algunos hallazgos son importantes. Muchos otros, no. Filtrar toda esa información irrelevante lleva tiempo y, a menudo, desvía la atención de los problemas que entrañan un riesgo real.
Parte del problema radica en que muchos escáneres están diseñados para entornos generales, no específicos de Linux. A menudo no tienen en cuenta las vulnerabilidades CVE que ya han sido corregidas. Los equipos de seguridad acaban persiguiendo resultados irrelevantes, mientras que los problemas más importantes quedan sin resolver.
En este artículo, comparamos los escáneres de vulnerabilidades de Linux más populares, analizamos sus principales ventajas y sus limitaciones. Y lo que es más importante, veremos cómo TuxCare Radar reduce el ruido y ayuda a priorizar los riesgos reales.
Escáneres de vulnerabilidades para Linux: tabla comparativa
En esta tabla se comparan las distintas herramientas en función de factores clave, como los casos de uso, los puntos fuertes, las ventajas e inconvenientes y los precios.
|
Herramienta |
Lo mejor para |
Punto fuerte |
Compensación |
Precios |
|
TuxCare Radar |
Entornos en los que se da prioridad a Linux |
Resultados precisos y con pocos falsos positivos; ignora las vulnerabilidades CVE parcheadas |
Exclusivamente para Linux; no es compatible con Windows |
Por suscripción |
|
Tenable Nessus |
Auditorías de cumplimiento y de TI |
Una amplia biblioteca de complementos y plantillas que cumplen con los estándares. |
Mucho «ruido» en Linux |
Desde 4.790 $ al año |
|
Qualys VMDR |
Grandes empresas híbridas |
Plataforma nativa en la nube con priorización TruRisk |
Interfaz de usuario compleja; costosa para flotas pequeñas |
Por suscripción |
|
Rapid7 InsightVM |
Análisis de riesgos en tiempo real |
Sólida integración con Metasploit para la validación de exploits. |
Configuración que consume muchos recursos |
Por suscripción |
|
OpenVAS |
Equipos que cuidan el presupuesto |
Totalmente de código abierto y altamente personalizable |
Requiere un ajuste manual considerable |
Versiones gratuitas / de pago |
|
Lynis |
Endurecimiento del sistema |
Comprobaciones exhaustivas del sistema; detecta errores de configuración que los escáneres pasan por alto |
No es un escáner completo |
Versiones gratuitas / de pago |
1. Radar TuxCare
TuxCare Radar es un escáner de vulnerabilidades ligero diseñado específicamente para entornos Linux. A diferencia de las herramientas de uso general, Radar se centra en la detección precisa y en reducir el ruido, lo que ayuda a los equipos a identificar rápidamente qué vulnerabilidades son importantes. Además, ofrece una puntuación de riesgo basada en inteligencia artificial y una orientación clara sobre las medidas correctivas, de modo que se pueda actuar sobre los resultados sin necesidad de una investigación adicional.
Características principales
- Análisis con detección de parches: Filtra las vulnerabilidades CVE que ya se han solucionado mediante parches de los proveedores, parches en tiempo real de KernelCare o ELS.
- Puntuación de riesgos asistida por IA: Prioriza las vulnerabilidades en función de su explotabilidad y del contexto real.
- Interfaz de línea de comandos (CLI) ligera: Interfaz de línea de comandos (CLI) para instalar y escanear; implementación rápida con un consumo mínimo de recursos.
- Informes preparados para el cumplimiento normativo: Genera informes listos para auditorías en formatos PDF o XLS.
Ventajas e inconvenientes
- Exclusivamente para Linux: No es compatible con Windows, macOS ni con el escaneo de dispositivos de red.
- Cobertura limitada: Solo es compatible con RHEL, CentOS, AlmaLinux, Ubuntu y Debian.
Precios y casos de uso
- Precios: Sistema de suscripción con 30 días de prueba gratuita.
- Caso de uso: Entornos Linux y equipos de seguridad que necesitan una detección precisa, menos falsos positivos y una corrección más rápida.
2. Tenable Nessus

Tenable Nessus es una solución consolidada en el ámbito de la gestión de vulnerabilidades que es compatible con Linux, Windows, macOS y dispositivos de red. Ofrece una amplia cobertura, integraciones con herramientas empresariales y funciones de generación de informes muy completas.
Características principales:
- Amplia biblioteca de complementos: Cubre una amplia gama de vulnerabilidades conocidas en distintos sistemas y dispositivos.
- Plantillas de cumplimiento: Incluye análisis predefinidos para PCI DSS, los criterios de referencia CIS y otras normas.
- Amplia compatibilidad con dispositivos: Analiza servidores, terminales y dispositivos conectados a la red.
Ventajas e inconvenientes
- Contexto limitado de Linux: Puede indicar vulnerabilidades que ya se han solucionado mediante retroportaciones o parches del proveedor.
- Gran volumen de resultados: Requiere una priorización manual para reducir el ruido.
- Coste de escaneo: Consume muchos recursos en entornos de gran tamaño.
Precios y casos de uso
- Precios: Basado en suscripción (por ejemplo, Nessus Professional cuesta alrededor de 4790 $ al año).
- Caso de uso: Empresas con entornos de sistemas operativos mixtos que necesitan análisis exhaustivos y comprobaciones de cumplimiento normativo.
3. Qualys VMDR
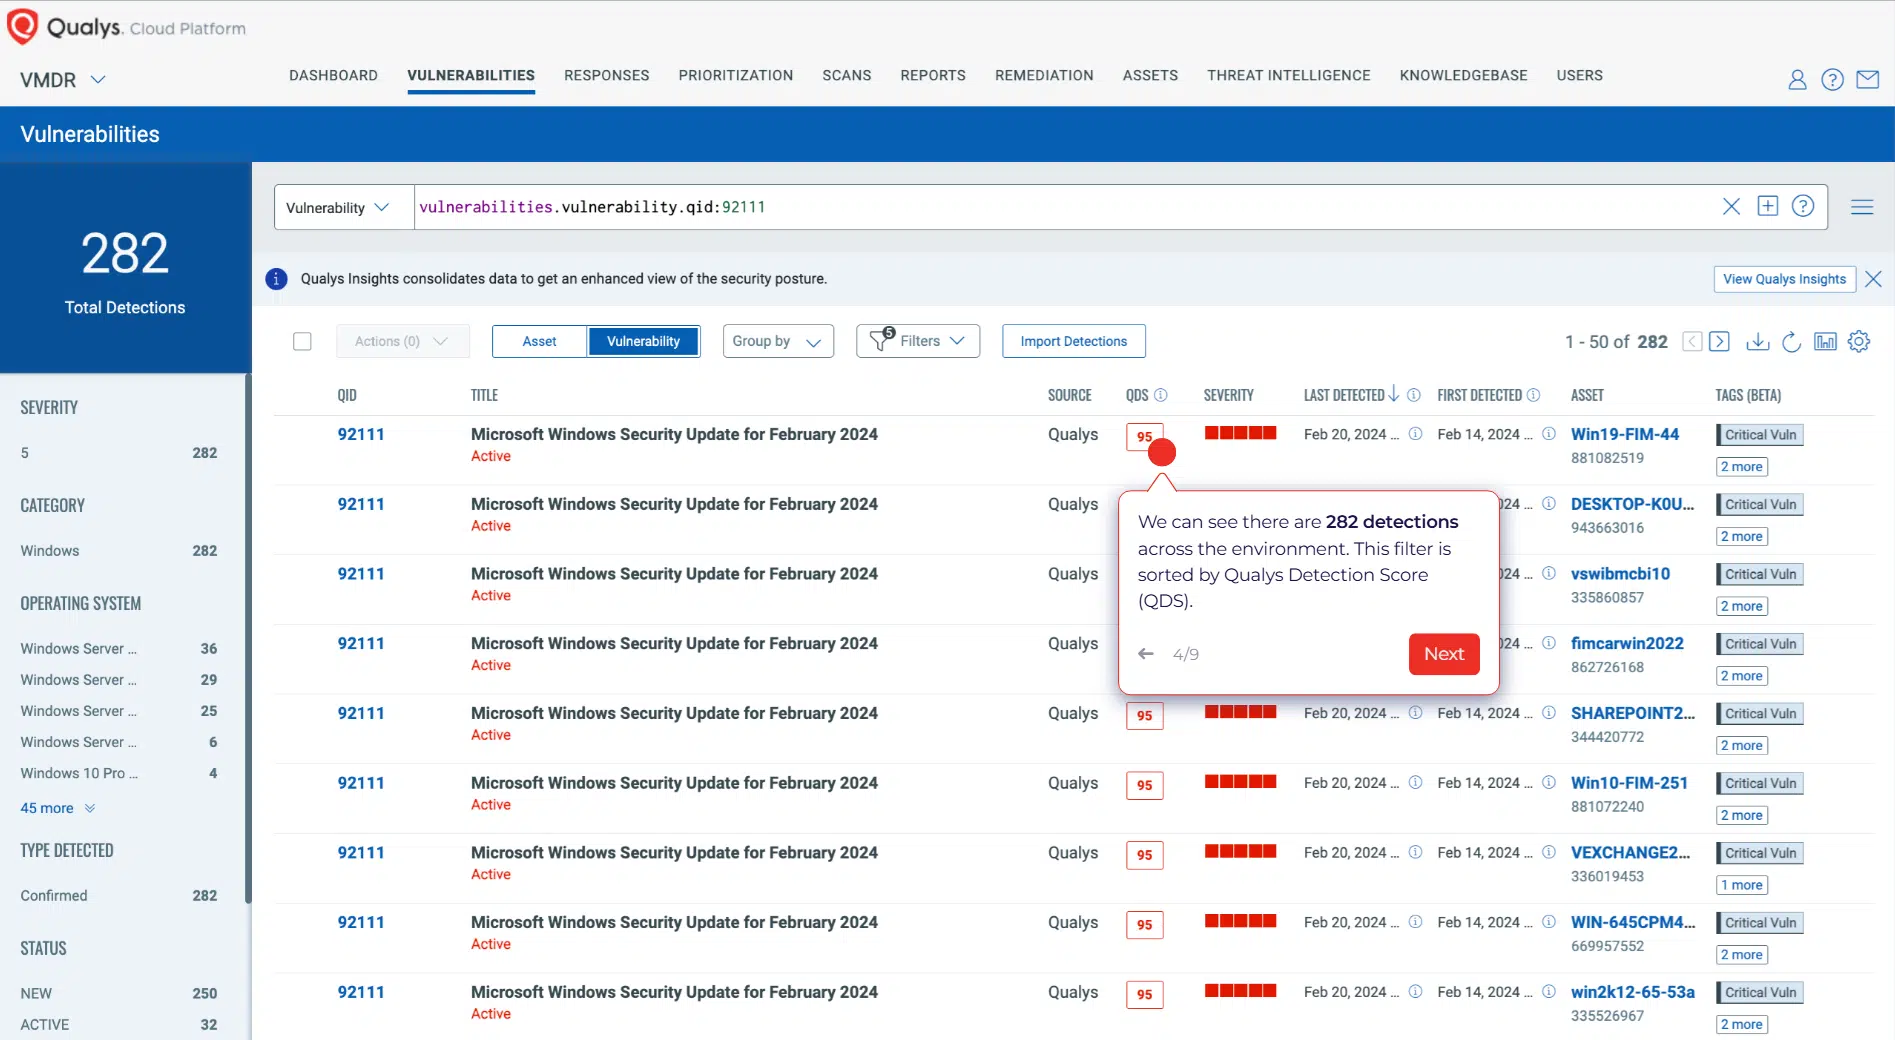
Qualys VMDR es una plataforma de gestión de vulnerabilidades basada en la nube diseñada para entornos a gran escala. Combina la identificación de activos, la detección de vulnerabilidades y los flujos de trabajo de corrección en una única plataforma. Es compatible con Linux y otros sistemas operativos, y ofrece funciones de supervisión continua, generación de informes y cumplimiento normativo.
Características principales:
- Priorización basada en el riesgo: Utiliza información sobre amenazas para destacar las vulnerabilidades de alto impacto.
- Supervisión continua: Ofrece visibilidad en entornos en la nube, locales e híbridos.
- Flujos de trabajo integrados: Conecta la detección de vulnerabilidades con los procesos de aplicación de parches y corrección.
Ventajas e inconvenientes
- Complejidad administrativa: Requiere configuración y ajuste para adaptarse a entornos específicos.
- Curva de aprendizaje de la interfaz: Los equipos pueden tardar un tiempo en utilizarla con eficacia.
Precios y casos de uso
- Precios: Basado en suscripción, normalmente por activo o módulo.
- Caso de uso: Grandes empresas que necesitan una visibilidad centralizada de entornos distribuidos.
4. Rapid7 InsightVM

Rapid7 InsightVM ofrece una gestión de vulnerabilidades sólida, con una estrecha integración en los flujos de trabajo de respuesta a incidentes. Se trata de una opción empresarial fiable que es compatible con Linux, Windows y otras plataformas, y que hace hincapié en la supervisión continua y la priorización de riesgos.
Características principales
- Correlación de vulnerabilidades: Asigna vulnerabilidades a exploits conocidos, incluidos los de Metasploit.
- Seguimiento dinámico de activos: Actualiza automáticamente los grupos de activos y las vistas de riesgo.
- Compatibilidad con la integración: Se conecta con herramientas como ServiceNow y Jira para los flujos de trabajo de corrección.
Ventajas e inconvenientes
- Consume muchos recursos: Requiere una cantidad considerable de recursos del sistema en implementaciones de gran envergadura.
- El nivel de conocimiento de Linux varía: Los sistemas Linux pueden requerir una validación adicional para garantizar su precisión.
Precios y casos de uso
- Precios: Basado en suscripción, a menudo con un precio por activo.
- Caso de uso: Grandes empresas o equipos de seguridad que dan prioridad a la vulnerabilidad y al seguimiento continuo de los riesgos.
5. OpenVAS

OpenVAS, que forma parte de la suite Greenbone Vulnerability Management, es uno de los escáneres de vulnerabilidades de código abierto más utilizados. Ofrece funciones de análisis flexibles y una transparencia total sobre cómo se llevan a cabo las comprobaciones, lo que lo convierte en una opción muy válida para los equipos que se sienten cómodos gestionando sus propias herramientas.
Características principales
- Flexibilidad del código abierto: Acceso a una amplia biblioteca de pruebas de vulnerabilidad.
- Personalización: Admite comprobaciones personalizadas e integración en flujos de trabajo de seguridad.
- Canales de la comunidad y de la empresa: Actualizaciones periódicas sobre nuevas vulnerabilidades CVE.
Ventajas e inconvenientes
- Gastos generales de funcionamiento: Requiere configuración, mantenimiento y ajuste manuales.
- Orientación limitada sobre la corrección de problemas: Se centra en la detección más que en soluciones prácticas.
Precios y casos de uso
- Precios: Versión gratuita para la comunidad; hay disponibles opciones de pago para empresas.
- Caso de uso: Usuarios de software libre, equipos pequeños o expertos en sistemas basados en Linux a quienes no les importa realizar la configuración y el mantenimiento manualmente.
6. Lynis
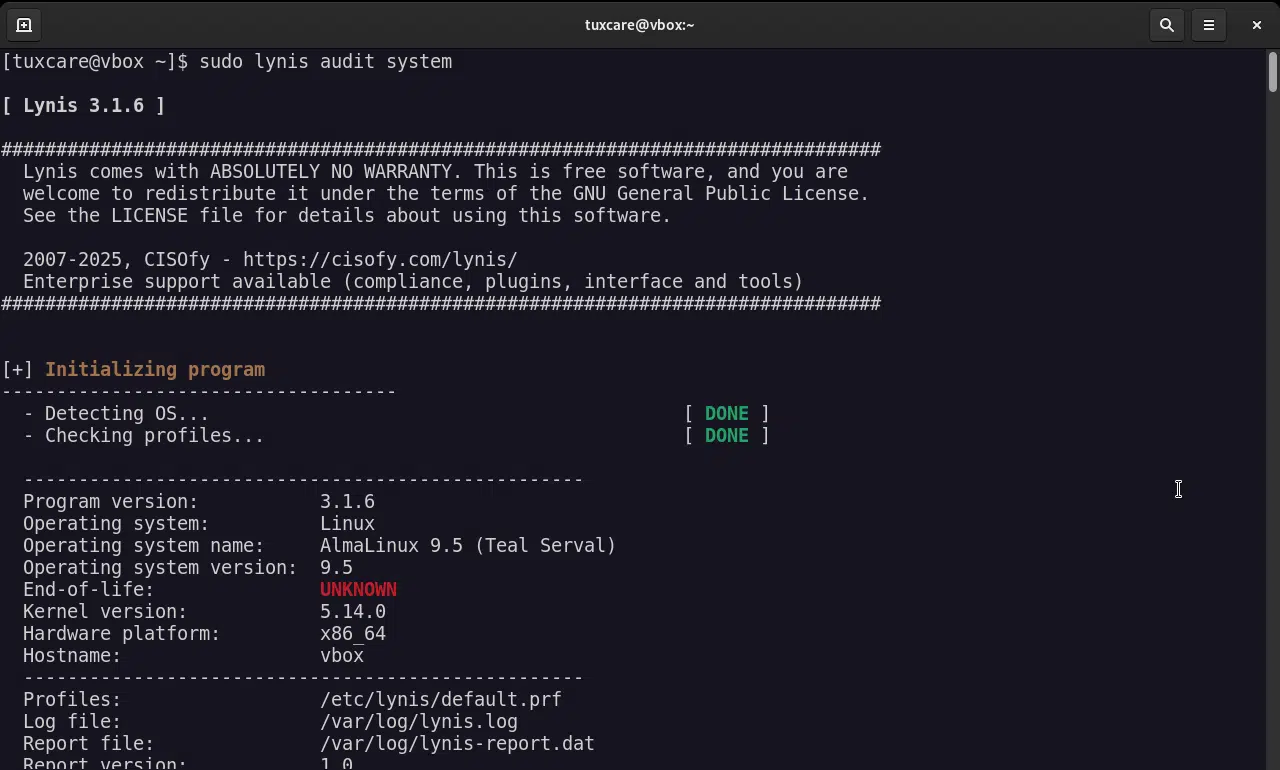
Lynis es una herramienta de auditoría de seguridad basada en el host, en lugar de un escáner de vulnerabilidades tradicional. Se ejecuta localmente en un sistema y se centra en comprobaciones de configuración, refuerzo de la seguridad y cumplimiento normativo. Complementa a los escáneres de vulnerabilidades al identificar puntos débiles que las herramientas basadas en CVE pueden pasar por alto.
Características principales
- Auditoría exhaustiva del sistema: Revisa la configuración, los permisos y los ajustes del sistema.
- Recomendaciones para el refuerzo de la seguridad: Ofrece recomendaciones prácticas para mejorar la seguridad, incluyendo reglas de firewall de Linux, permisos de archivos y configuración de SSH.
- Ejecución ligera: Ligero y se ejecuta desde la línea de comandos, ideal para la automatización.
Precios y casos de uso
- Precios: Versión gratuita de código abierto; versión empresarial disponible.
- Caso de uso: Administradores de sistemas y auditores especializados en el refuerzo de la seguridad de Linux y el cumplimiento normativo.
Características clave que hay que tener en cuenta en un escáner de vulnerabilidades para Linux
En los últimos dos años, el ecosistema Linux ha registrado un fuerte aumento en el número de vulnerabilidades notificadas. En 2024, las divulgaciones de CVE del núcleo aumentaron significativamente; la mayoría de las estimaciones sitúan el total en torno a las 3.500, dependiendo de cómo se cuenten. La tendencia continuó en 2025, con un total de aproximadamente 5.700 CVE del núcleo en los principales conjuntos de datos. Solo en el primer trimestre de 2026, ya se han divulgado más de 600 vulnerabilidades.
No todas estas vulnerabilidades entrañan el mismo riesgo. El reto no es la detección, sino la priorización. Un buen escáner de vulnerabilidades de Linux debería ayudar a los equipos a centrarse en lo que realmente importa, reducir el ruido y facilitar una corrección eficaz sin aumentar la carga operativa.
Estas son las características principales que debes tener en cuenta:
Señal alta, ruido bajo
Dado que cada año se publican miles de nuevas vulnerabilidades (CVE), la fatiga por alertas es un problema real. No todas las vulnerabilidades son explotables en tu entorno. Busca escáneres que prioricen los resultados en función del riesgo real, la explotabilidad y el contexto del sistema. Reducir los falsos positivos ayuda a los equipos a centrarse en las vulnerabilidades que realmente requieren una intervención.
Amplia cobertura de Linux
Los entornos Linux suelen incluir varias distribuciones de Linux, cada una con su propio sistema de paquetes y su propio enfoque en materia de parches. Aunque comparten el mismo núcleo, los proveedores gestionan las adaptaciones y las actualizaciones de seguridad de forma diferente. Un escáner fiable debería ofrecer compatibilidad nativa con distribuciones como Ubuntu, RHEL, AlmaLinux, Rocky Linux y Debian. Sin este contexto, los resultados del análisis pueden ser inexactos o engañosos.
Escaneo continuo y programado
Las infraestructuras modernas cambian rápidamente: cada día se introducen nuevos paquetes de software, actualizaciones e implementaciones. Los análisis puntuales ya no son suficientes. Las herramientas que permiten realizar análisis continuos o programados ayudan a mantener la visibilidad y garantizan la rápida identificación de nuevos riesgos.
Informes prácticos y apoyo en materia de cumplimiento normativo
La detección por sí sola no basta. Los equipos necesitan resultados claros y prácticos que relacionen las vulnerabilidades con las medidas de corrección.
Para las organizaciones sujetas a las normas PCI DSS, HIPAA, ISO 27001 o FIPS, disponer de informes listos para el cumplimiento normativo es imprescindible. Elija una herramienta que genere informes exportables y listos para auditorías, que relacionen los resultados con los requisitos de cumplimiento, lo que ahorrará a su equipo semanas de preparación manual.
Escalabilidad y facilidad de uso
A medida que los entornos crecen, el análisis debe seguir siendo manejable. Tanto si gestionas diez servidores como si gestionas diez mil, las herramientas deben adaptarse sin añadir una complejidad innecesaria.
Los agentes ligeros, los modelos de implementación sencillos y los paneles de control intuitivos contribuyen a acelerar la adopción y a reducir los gastos operativos.
Detecta fallos de seguridad con el escáner de vulnerabilidades de Linux de TuxCare
TuxCare Radar está diseñado para sistemas basados en Linux en los que la precisión y el contexto son fundamentales. Su enfoque centrado en Linux, su análisis que tiene en cuenta los parches y su puntuación de riesgos asistida por IA ayudan a los equipos a centrarse en las vulnerabilidades de seguridad que son realmente relevantes, en lugar de tener que revisar largas listas de hallazgos de bajo impacto.
Si quieres reducir los falsos positivos y simplificar la corrección de incidencias, Radar te ofrece un punto de partida práctico. Es fácil de implementar y es compatible con las principales distribuciones, como RHEL, Ubuntu, AlmaLinux, CentOS y Debian.
Prueba la versión de prueba gratuita para comprobar cómo TuxCare Radar mejora la visibilidad y agiliza el análisis de vulnerabilidades en Linux.