
 Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


- El tiempo de inactividad de Linux se produce cuando los sistemas o servicios dejan de estar disponibles temporalmente.
- Incluso el tiempo de inactividad planificado conlleva costes reales en productividad, ingresos y exposición a la seguridad.
- La aplicación automatizada de parches en tiempo real elimina la necesidad de reiniciar, lo que permite un tiempo de actividad continuo y un despliegue de parches más rápido.
En entornos empresariales en los que el tiempo de actividad equivale a ingresos, incluso los breves reinicios de Linux pueden causar grandes trastornos. Las actividades rutinarias de los administradores de sistemas, como los ciclos de aplicación de parches, las ventanas de mantenimiento y las comprobaciones posteriores al reinicio, merman silenciosamente la productividad, retrasan las operaciones y aumentan el riesgo de que se pierdan actualizaciones de seguridad. Cada minuto de inactividad puede tener un impacto significativo en la experiencia del cliente, el cumplimiento de los acuerdos de nivel de servicio y el rendimiento general de la empresa.
Este artículo desglosa el coste real del tiempo de inactividad de Linux -desde los gastos ocultos de las ventanas de mantenimiento hasta los riesgos para la seguridad de los parches retrasados- y explica cómo live patching puede ayudar a las organizaciones a eliminar por completo el tiempo de inactividad relacionado con los parches.
¿Cuáles son las causas del tiempo de inactividad de Linux?
Los sistemas Linux experimentan tiempos de inactividad no sólo debido a caídas o interrupciones, sino que en la mayoría de los casos están causados por actualizaciones. Las frecuentes actualizaciones del kernel y las bibliotecas requieren reinicios que, en consecuencia, provocan interrupciones breves pero frecuentes. El núcleo de Linux se encarga de gestionar la memoria, la CPU y el hardware. Cuando este componente central se actualiza, el servidor tiene que reiniciarse para cargar correctamente la nueva imagen del kernel. De ahí que todo este proceso se convierta en una fuente de interrupción inevitable de los servicios.
Algunas fuentes comunes de tiempo de inactividad de Linux incluyen:
- Actualizaciones del kernel y parches de seguridad que exigen reinicios.
- Ventanas de mantenimiento programadas para actualizaciones del sistema operativo o de las aplicaciones.
- Sustituciones de hardware o cambios de configuración que desconectan los servicios.
- Fallos inesperados de dependencia o servicio durante los reinicios.
Incluso cuando el tiempo de inactividad está programado, estos eventos interrumpen las cargas de trabajo críticas, retrasan los trabajos por lotes y afectan a los usuarios finales.
Los costes ocultos de la inactividad de Linux
Pérdida de productividad
Cada reinicio o ventana de mantenimiento significa perder un valioso tiempo del personal. Los administradores de sistemas deben planificar el tiempo de inactividad, ejecutar los parches y verificar la estabilidad tras el reinicio. Cuando hay docenas o cientos de servidores implicados, esto se convierte en un ciclo repetitivo que puede consumir días enteros de trabajo cada mes. Los equipos pasan horas esperando a que los sistemas se reinicien, recargando servicios y solucionando problemas posteriores al reinicio. Esta ineficacia desvía a los profesionales de TI cualificados de los proyectos de innovación, optimización y automatización. A lo largo de un año, este lastre de mantenimiento se convierte en una pérdida significativa de productividad operativa y velocidad de los proyectos.
Ingresos e impacto en los clientes
Para los servicios de cara al cliente, sólo unos minutos de inactividad pueden afectar directamente a los resultados empresariales. Las plataformas de comercio electrónico corren el riesgo de que se abandonen carritos, los proveedores de SaaS se enfrentan a penalizaciones por acuerdos de nivel de servicio (SLA) y las instituciones financieras no pueden realizar transacciones por falta de disponibilidad. En sectores en los que el tiempo de actividad define la reputación, los clientes esperan disponibilidad 24 horas al día, 7 días a la semana, y se dan cuenta inmediatamente cuando los sistemas dejan de funcionar.
Las ventanas de mantenimiento mal programadas o repetidas pueden ahuyentar a los usuarios, lo que conduce a una mala reputación y a una disminución de la credibilidad de la marca. Estos daños financieros y de reputación se extienden mucho más allá del departamento de TI, afectando al rendimiento de las ventas y a la fidelidad de los clientes a largo plazo.
Exposición de la seguridad por el retraso en la aplicación de parches
El tiempo de inactividad suele ser necesario para parchear el kernel, por lo que los equipos acaban posponiendo las actualizaciones para evitar interrupciones. Este retraso abre una ventana de vulnerabilidad que puede durar de días a semanas, precisamente el periodo que aprovechan los atacantes. El retraso en la aplicación de parches no sólo aumenta la probabilidad de que se produzcan filtraciones de datos, sino que también debilita el cumplimiento por parte de las organizaciones de marcos normativos como PCI DSS, HIPAAo FIPS.
Una vez que se produce un incidente de seguridad, los costes se disparan: respuesta a incidentesanálisis forense, reparación y posibles multas. Irónicamente, evitar una breve ventana de tiempo de inactividad a menudo provoca que la recuperación tras un ataque lleve mucho más tiempo, incluso exponencialmente mayor en términos de tiempo de inactividad.
Gastos generales y de planificación
Las ventanas de mantenimiento, planificadas o no, pueden suponer enormes gastos operativos. Los equipos informáticos deben coordinarse con los distintos departamentos, programar los periodos de inactividad en horas de poco tráfico, notificar a las partes interesadas y obtener la aprobación de la gestión de cambios.
En entornos de misión crítica, el mantenimiento requiere una compleja secuenciación para garantizar la estabilidad del sistema y estar preparado para volver atrás en caso de problemas imprevistos. Cada uno de estos pasos representa un coste oculto: tiempo invertido no en innovación, sino en mitigar riesgos. Con el tiempo, estos esfuerzos repetitivos de coordinación se acumulan en cientos de horas de personal al año, creando un lastre constante en la eficiencia de TI.
Cálculo del coste real del tiempo de inactividad de Linux: Un rápido desglose
Para ir más allá de los costes anecdóticos, las empresas deben utilizar un modelo completo para determinar la verdadera exposición financiera de la interrupción del sistema. Una forma sencilla de estimar el impacto del tiempo de inactividad es:
Coste total del tiempo de inactividad = Ingresos directos perdidos + Coste de mano de obra de TI + Valor de exposición al riesgo + Penalizaciones por SLA + Gastos generales de recuperación
El valor de exposición al riesgo es la parte de la ecuación más difícil de modelar correctamente. Es la parte que asigna un valor monetario al evento de seguridad que se produce cuando el departamento de TI retrasa intencionadamente la instalación de parches de seguridad. Sin embargo, si se trabaja sólo con el coste de mano de obra, la empresa suele darse cuenta enseguida.
Calcular el total de horas consumidas por los muy bien pagados SysAdmins, desarrolladores y jefes de proyecto -durante, antes y después de cada reinicio del kernel- muestra inmediatamente que la carga operativa es un gran y continuo "Impuesto sobre el tiempo de inactividad". Cualquier solución que pueda reducir el componente de tiempo a cero proporciona un inmediato y sustancial retorno de la inversión (ROI).
Muchos estudios del sector han informado de que el coste medio del tiempo de inactividad de TI puede variar entre miles y decenas de miles de dólares por minuto, dependiendo de la importancia de los servicios afectados. A informe de 2016 del Ponemon Institute estimó que el coste medio del tiempo de inactividad de TI era de 9.000 dólares por minuto. Incluso si su organización se enfrenta a menos de estos, el efecto acumulativo de los reinicios regulares de Linux en un entorno distribuido puede convertirse silenciosamente en un importante centro de costes.
Por qué los reinicios de Linux siguen siendo un problema
Los reinicios suelen considerarse una parte inevitable del mantenimiento del sistema, especialmente cuando se trata de parches del núcleo. Cada actualización del núcleo requiere un reinicio para cargar la nueva versión en la memoria. Aunque pueda parecer inofensivo, el tiempo de inactividad necesario para reiniciar los servidores, verificar los servicios y volver a sincronizar los sistemas en clúster puede extenderse fácilmente de minutos a horas. Durante este periodo, las aplicaciones están en espera, las transacciones fallan y los usuarios no pueden acceder al sistema.
En entornos en clúster o virtualizados, el impacto se multiplica. Reiniciar un host puede desencadenar una caída en cascada de los servicios dependientes, creando inestabilidad temporal en las cargas de trabajo de producción. Para las organizaciones con estrictos requisitos de tiempo de actividad, la coordinación de reinicios y conmutaciones por error escalonados añade complejidad operativa y riesgo.
Al final, los reinicios siguen siendo uno de los pocos factores que causan tiempos de inactividad predecibles en los entornos Linux. No son el resultado de un fallo de hardware o de errores de software, sino que forman parte del propio proceso general de mantenimiento. Esta es la razón por la que la eliminación de los requisitos de reinicio ha llegado a situarse entre las principales prioridades establecidas por las organizaciones que consideran maximizar el tiempo de actividad y la seguridad simultáneamente.
La ventaja de Live Patching: Elimine por completo el tiempo de inactividad
Live patching cambia la forma de mantener los sistemas Linux al eliminar la necesidad de reiniciar tras las actualizaciones del kernel. En lugar de desconectar los servidores, los parches de seguridad se aplican directamente al kernel en ejecución, lo que mantiene los sistemas seguros, conformes y continuamente disponibles.
Con la aplicación de parches en tiempo real, los equipos de TI ya no tienen que programar ventanas de mantenimiento ni esperar a las horas de menor actividad para implantar las actualizaciones. Los parches se inyectan sin problemas mientras las cargas de trabajo siguen funcionando, y el sistema permanece estable durante todo el proceso. Esto significa que los usuarios, las aplicaciones o los entornos de producción no sufren ninguna interrupción.
KernelCare de TuxCare de TuxCare permite a las organizaciones aplicar automáticamente parches críticos del kernel en tiempo real, sin reiniciar ni interrumpir las cargas de trabajo. Los parches pueden desplegarse en cuanto están disponibles, reduciendo la ventana de vulnerabilidad que suele existir cuando se posponen las actualizaciones. Esto permite a las organizaciones cumplir las normas reglamentarias que exigen la aplicación puntual de parches, sin sacrificar la disponibilidad.
KernelCare es compatible con la mayoría de las principales distribuciones de Linux para empresas, como RHEL, CentOS, AlmaLinux, Rocky Linux, Oracle Linux, CloudLinux, Ubuntu, Amazon Linux, etc.
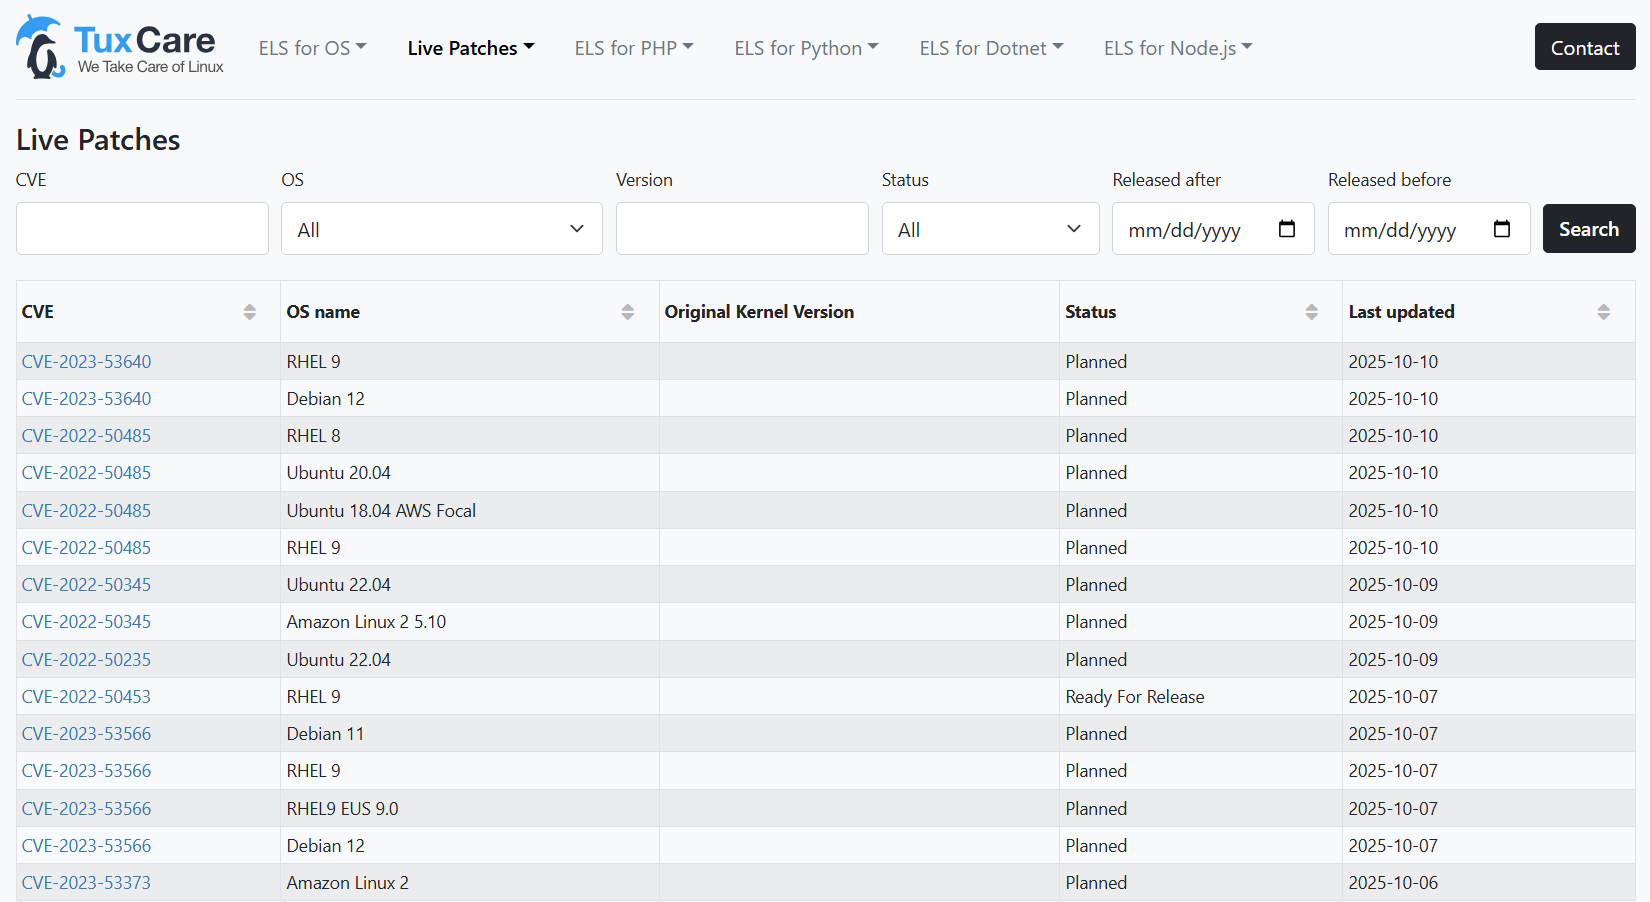
Visite Panel CVE de TuxCare para ver una vista detallada de las CVE del núcleo de Linux, mostrando qué vulnerabilidades se han parcheado en todas las distribuciones compatibles.
Parcheado del núcleo Linux sin reinicio con KernelCare
El tiempo de inactividad no es sólo un inconveniente: es un coste recurrente que afecta a la productividad, la experiencia del cliente y la seguridad. Los modelos tradicionales de aplicación de parches que dependen de reinicios ya no son prácticos para las infraestructuras modernas siempre activas.
Al adoptar la aplicación de parches en tiempo real, las organizaciones pueden eliminar el tiempo de inactividad planificado, cerrar las brechas de vulnerabilidad más rápidamente y liberar a los equipos de TI de los ciclos de mantenimiento repetitivos. La aplicación de parches en tiempo real es una inversión fundamental para cualquier empresa comprometida con la disponibilidad al 100 % y la seguridad proactiva a escala.
Con KernelCare de TuxCare y LibCare de TuxCare, puede aplicar parches para el kernel y las bibliotecas compartidas (glibc y OpenSSL) automáticamente, sin reinicios, interrupciones de servicio o ventanas de mantenimiento.

