Support technique
 Documentation
 Connexion
 Nous contacter


Accédez directement au résumé généré par l'IA de cet article de blog 


Principaux enseignements
- L'automatisation Linux réduit les risques en assurant la cohérence des configurations, des correctifs et des contrôles de sécurité sur l'ensemble des grands parcs de serveurs.
- Des outils tels qu'Ansible, SaltStack et Puppet facilitent la gestion de Linux à grande échelle tout en réduisant les efforts manuels et les erreurs humaines.
- KernelCare de TuxCare applique les correctifs critiques sans redémarrage, ce qui minimise les temps d'arrêt et réduit la fenêtre d'exposition.
Les systèmes Linux ne tombent pas en panne parce que les équipes manquent d'outils. Ils tombent en panne parce qu'une trop grande partie du travail dépend encore d'étapes manuelles qui ne sont pas évolutives. Les retards dans l'application des correctifs, les dérives de configuration et les contrôles manqués créent des risques bien avant que quiconque ne remarque un problème.
L'automatisation permet de combler cette lacune. En prenant en charge les tâches routinières au niveau du système, telles que la gestion de la configuration, l'application de correctifs et les contrôles de conformité, les outils d'automatisation Linux réduisent les temps d'arrêt et éliminent une grande partie des erreurs humaines. Ils permettent également aux équipes DevOps et de sécurité de réagir plus rapidement lorsque de nouvelles vulnérabilités apparaissent.
Cet article passe en revue 7 outils d'automatisation Linux pour DevOps et la sécurité en 2026, en mettant l'accent sur les outils qui fonctionnent au niveau du système d'exploitation. Vous découvrirez où chaque outil trouve sa place, ce qu'il fait bien et comment l'application automatisée de correctifs sans redémarrage (également appelée « live patching ») soutient une stratégie d'automatisation Linux moderne sans redémarrages constants.
Qu'est-ce que l'automatisation Linux ?
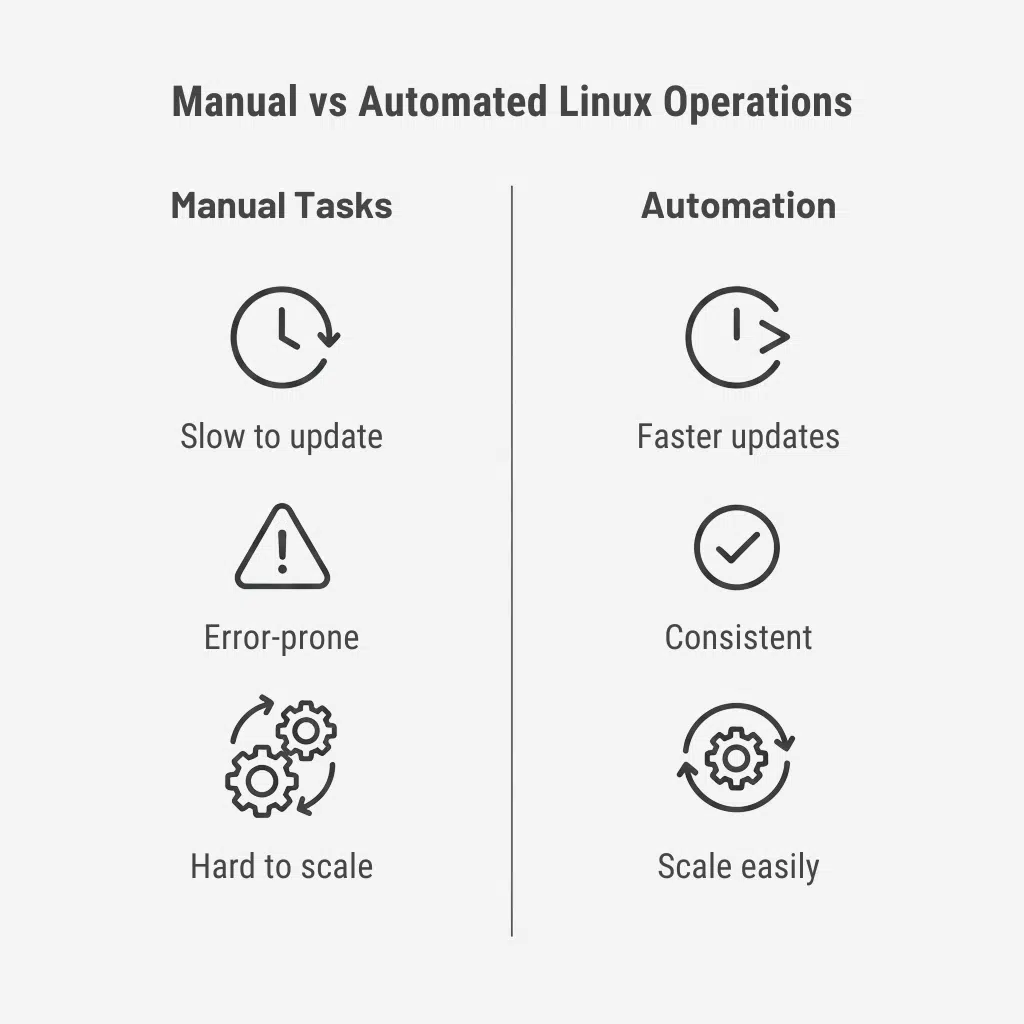
L'automatisation Linux consiste à utiliser des outils pour gérer automatiquement les tâches au niveau du système d'exploitation, telles que l'application de correctifs, la mise en œuvre de configurations, les contrôles de conformité et les mises à jour de sécurité sur les systèmes Linux.
L'automatisation Linux commence généralement en réponse à une question d'échelle. Quelques serveurs peuvent être gérés manuellement. Mais ce n'est plus le cas lorsqu'il y en a plusieurs centaines. À ce stade, les tâches routinières telles que l'application de correctifs, la mise en œuvre des paramètres de configuration ou la vérification de la conformité deviennent incohérentes et faciles à négliger.
L'automatisation transfère cette responsabilité des personnes aux systèmes. Au lieu de se connecter aux serveurs pour résoudre les mêmes problèmes à plusieurs reprises, les équipes définissent le comportement des systèmes et permettent aux outils d'appliquer ces règles en continu. En cas d'écart, l'automatisation corrige le problème.
Pour les équipes DevOps et sécurité, l'automatisation Linux se situe au niveau du système d'exploitation. Elle concerne les éléments du système qui ne retiennent généralement pas l'attention tant qu'il n'y a pas de problème : paquets, services en cours d'exécution, contrôles d'accès, mises à jour du noyau et politiques de sécurité. C'est également dans ces domaines que de petites failles peuvent discrètement se transformer en risques réels.
Cela n'a rien à voir avec l'automatisation DevOps axée sur les applications. Les pipelines de compilation et les déploiements gèrent les modifications apportées au code. L'automatisation Linux gère l'environnement dans lequel le code s'exécute. Si cet environnement est obsolète ou mal configuré, l'automatisation au niveau des applications ne peut pas compenser.
Le correctif en est un exemple clair. Le correctif manuel dépend des calendriers, des fenêtres de maintenance et des redémarrages. Le correctif automatisé élimine ces retards. Lorsque le correctif sans redémarrage est disponible, même les correctifs du noyau peuvent être appliqués sans interrompre les charges de travail en cours.
Les 7 meilleurs outils d'automatisation Linux pour DevOps et la sécurité
Tous les outils d'automatisation ne sont pas adaptés aux opérations du système Linux. Beaucoup d'entre eux se concentrent sur le déploiement d'applications, le CI/CD ou les workflows cloud, et ne parviennent pas à résoudre les risques réels au niveau du système d'exploitation.
Cette liste est donc différente. Elle se concentre exclusivement sur les outils qui gèrent le système Linux lui-même, en automatisant les couches critiques de correction, d'application de la configuration et de conformité de sécurité qui passent souvent inaperçues dans les workflows cloud génériques.
Ce sont les outils sur lesquels s'appuient les équipes DevOps, plateformes et sécurité pour garantir la stabilité et la sécurité des environnements Linux à mesure qu'ils se développent. Ils ne remplacent pas les ingénieurs, mais vous déchargent simplement des tâches fastidieuses et répétitives.
Vous trouverez ci-dessous les sept outils les plus importants pour l'automatisation Linux, choisis parce qu'ils réduisent le travail manuel, améliorent la disponibilité et contribuent à la sécurité des systèmes.
1. KernelCare de TuxCare (correctifs automatisés sans redémarrage)

KernelCare de TuxCare automatise l'application des correctifs au noyau Linux sans nécessiter de redémarrage du système. Il comble l'une des lacunes les plus persistantes de l'automatisation Linux : assurer la sécurité des noyaux sans perturber les charges de travail en cours d'exécution.
La plupart des outils d'automatisation peuvent planifier l'application des correctifs, mais les mises à jour du noyau nécessitent toujours un redémarrage pour prendre effet. KernelCare supprime cette dépendance en déployant les correctifs de sécurité dans le noyau en cours d'exécution en temps réel. Cela permet aux entreprises de maintenir une disponibilité continue tout en comblant immédiatement les failles de sécurité critiques.
L'un des principaux facteurs de différenciation est sa large compatibilité. Contrairement aux outils spécifiques à certains fournisseurs, KernelCare prend en charge toutes les principales distributions d'entreprise, notamment RHEL, CentOS, AlmaLinux, Rocky Linux, Oracle Linux, Ubuntu, etc.
Caractéristiques principales
Patching du noyau sans redémarrage
KernelCare applique des correctifs de sécurité au noyau Linux pendant que le système est en cours d'exécution. Cela élimine le besoin de fenêtres de maintenance planifiées et réduit les temps d'arrêt causés par les cycles de correction.
Déploiement automatisé des correctifs
KernelCare fournit automatiquement des correctifs pour les vulnérabilités critiques du noyau dès qu'ils sont disponibles. Cela réduit le temps d'exposition et diminue le recours à des interventions manuelles lors d'incidents de sécurité.
Couverture Linux pour les entreprises
KernelCare prend en charge un large éventail de distributions Linux d'entreprise et de versions de noyau. Au lieu de gérer plusieurs outils propriétaires pour un parc hybride, les administrateurs peuvent utiliser une seule solution, ce qui simplifie les workflows d'automatisation.
Correction sans redémarrage pour les bibliothèques partagées critiques
LibCare est un module complémentaire qui étend les correctifs sans redémarrage au-delà du noyau à des bibliothèques critiques de l'espace utilisateur telles que glibc et OpenSSL. LibCare applique le correctif aux processus en cours d'exécution sans redémarrer les services.
2. Ansible (automatisation de la configuration Linux sans agent)

Ansible est un outil d'automatisation largement utilisé pour gérer la configuration des systèmes Linux et les tâches opérationnelles courantes. Il permet aux équipes de définir les états du système à l'aide de fichiers YAML simples et lisibles, puis d'appliquer ces modifications à des milliers d'hôtes à la fois.
Comme Ansible est sans agent et utilise le protocole SSH standard pour la communication, il réduit les frais généraux liés à la configuration et s'adapte facilement aux environnements Linux existants. Il est couramment utilisé pour automatiser l'installation de paquets, la configuration des services, la gestion des utilisateurs et l'application des normes de sécurité de base. Pour les équipes DevOps et de sécurité, Ansible constitue la principale défense contre les dérives de configuration dans les grands parcs Linux.
Caractéristiques principales
- Architecture sans agent : Utilise SSH et ne nécessite pas d'agents logiciels sur les systèmes gérés.
- Automatisation basée sur un playbook : Utilise des fichiers déclaratifs pour décrire précisément comment un système doit être configuré.
- Écosystème de modules massif : Comprend des milliers de modules pré-intégrés pour les tâches Linux courantes et les intégrations tierces.
Les points forts d'Ansible
- Cohérence de la configuration : La meilleure solution pour appliquer des normes de sécurité standard à l'ensemble d'un parc informatique.
- Faible barrière à l'entrée : Sa syntaxe lisible par l'homme le rend accessible aussi bien aux administrateurs débutants qu'aux ingénieurs chevronnés.
- Large prise en charge de la distribution : Fonctionne sous RHEL, Ubuntu, Debian et d'autres distributions plus spécialisées.
Les lacunes d'Ansible
- Pas en temps réel : Les modifications ne sont appliquées que lorsqu'un playbook est exécuté, et non de manière continue.
- Pas de réponse intégrée aux événements : Il ne réagit pas automatiquement aux incidents de sécurité.
- Pas idéal pour les grandes flottes : Il peut devenir lent à grande échelle par rapport aux outils événementiels.
3. SaltStack (automatisation Linux pilotée par les événements)

SaltStack est une plateforme d'automatisation Linux conçue pour les environnements qui nécessitent rapidité et réactivité en temps réel. Elle est couramment utilisée pour automatiser la gestion des configurations, l'exécution à distance et la correction des failles de sécurité sur les grands parcs Linux en constante évolution.
Contrairement aux outils traditionnels basés sur le principe du « push », SaltStack repose sur un bus d'événements à haut débit. Cela permet une automatisation pilotée par les événements, dans laquelle le système peut « détecter » un changement (comme une défaillance de service ou une violation de la politique de sécurité) et réagir instantanément en exécutant un script de correction. SaltStack utilise un modèle maître-esclave (agent) qui maintient des connexions persistantes à faible latence, plus rapides que le SSH standard lors de la gestion de milliers de nœuds.
Caractéristiques principales
- Moteur événementiel : Utilise des « balises » et des « réacteurs » pour détecter et répondre aux événements en temps quasi réel.
- Exécution parallèle : Envoie des commandes à des milliers de systèmes simultanément.
- Architecture flexible : Prend en charge les configurations basées sur des agents, sans agents et sans maître.
Les points forts de SaltStack
- Remédiation instantanée : Idéal pour les infrastructures auto-réparatrices qui se corrigent d'elles-mêmes dès qu'elles s'écartent de la base de référence.
- À grande échelle : Conçu pour les grandes flottes et les environnements à forte rotation.
- Communication rapide : Utilise une messagerie dédiée pour une réponse plus rapide que SSH.
Les lacunes de SaltStack
- Complexité opérationnelle : L'architecture maître-esclave nécessite davantage de configuration et de maintenance.
- Courbe d'apprentissage abrupte : Les concepts tels que les balises, les réacteurs, les grains et les piliers prennent du temps à maîtriser.
- Coûts de maintenance plus élevés : La gestion des agents et de l'infrastructure de messagerie ajoute une charge opérationnelle.
4. Puppet (automatisation Linux basée sur des politiques)
Puppet est un outil de gestion de configuration chevronné utilisé pour garantir la cohérence des états du système dans les infrastructures Linux complexes. Il s'articule autour d'un modèle déclaratif : les équipes définissent l'apparence souhaitée du système (la politique) à l'aide du langage spécifique au domaine (DSL) de Puppet, et l'outil veille à ce que l'environnement reste exactement dans cet état.
Puppet est particulièrement efficace dans les environnements d'entreprise à grande échelle soumis à des exigences de conformité strictes. Comme il utilise un modèle agent-maître basé sur le principe du « pull », il est conçu pour une application continue. Toutes les 30 minutes (par défaut), l'agent Puppet vérifie auprès du maître si la configuration locale a changé. Si un utilisateur modifie manuellement un fichier ou arrête un service, Puppet le rétablit automatiquement conformément à la politique approuvée, éliminant ainsi efficacement les « dérives de configuration ».»
Caractéristiques principales
- Moteur de politiques déclaratives : Vous définissez l'« état final » (par exemple, « Apache doit être en cours d'exécution ») et Puppet se charge des étapes nécessaires pour y parvenir.
- Application continue des règles : Détecte et corrige automatiquement les modifications non autorisées apportées aux paramètres système.
- Puppet Forge : Une immense bibliothèque de modules pré-construits pour gérer tout, des pare-feu Linux aux clusters de bases de données.
Là où Puppet brille
- Conformité stricte : Idéal pour les organisations qui ont besoin d'un état du système vérifiable pour répondre aux exigences réglementaires.
- Grandes flottes statiques : S'adapte facilement à la gestion de milliers de serveurs.
- Automatisation pilotée par modèle : Fournit un historique clair et contrôlé par version de la configuration exacte de votre infrastructure.
Les lacunes de Puppet
- Courbe d'apprentissage abrupte : Le DSL de Puppet est plus complexe que le YAML d'Ansible.
- Coûts d'infrastructure supplémentaires : Nécessite un serveur central et des agents sur chaque nœud.
- Cycles de changement plus lents : Les agents vérifient selon un calendrier défini, les mises à jour ne s'appliquent donc pas instantanément.
5. Chef (Automatisation de l'infrastructure à grande échelle)
Chef est une plateforme d'automatisation des infrastructures qui traite la configuration système comme un projet logiciel à part entière. Elle est conçue pour les organisations qui souhaitent aller au-delà des simples scripts et gérer leur parc Linux à l'aide de « Policy as Code » afin de garantir la cohérence, l'auditabilité et la sécurité des systèmes tout au long de leur cycle de vie.
Contrairement aux outils qui s'appuient sur un simple YAML, Chef utilise un langage spécifique au domaine (DSL) basé sur Ruby. Cela lui confère la flexibilité nécessaire pour gérer des dépendances complexes et des exigences environnementales particulières, même si la gestion des piles d'applications implique des responsabilités supplémentaires tout au long du cycle de vie, comme le suivi des étapes de fin de vie (EOL) de Ruby afin d'éviter les vulnérabilités d'exécution non corrigées. Chef fonctionne selon un modèle « pull » avec un agent sur chaque nœud : le Chef Infra Client s'exécute périodiquement sur chaque serveur, se connectant au Chef Server pour « faire converger » le système vers l'état souhaité. S'il détecte des modifications non autorisées ou des paquets obsolètes, il les corrige automatiquement afin de maintenir votre niveau de sécurité de base.
Caractéristiques principales
- Politique en tant que code : Définit l'infrastructure à l'aide de « livres de recettes » et de « recettes » qui peuvent être contrôlés, testés et audités comme des logiciels.
- Élimination continue des écarts : Chef Client évalue régulièrement le système et corrige automatiquement les écarts par rapport à la politique définie.
- Intégration Chef InSpec : Fonctionne de manière native avec InSpec pour automatiser les audits de conformité parallèlement à la gestion de la configuration.
Là où le chef brille
- Environnements très complexes : Idéal pour les grandes organisations avec des distributions diverses et des dépendances complexes.
- Workflows DevOps matures : Idéal pour les équipes qui considèrent l'infrastructure comme un produit logiciel et utilisent des pratiques de test.
- Contrôle granulaire : Puissant pour les équipes qui ont besoin d'une logique complexe et de configurations dynamiques.
Les lacunes du chef
- Courbe d'apprentissage abrupte : Nécessite une connaissance approfondie du langage de configuration et des modèles.
- Coûts liés à la gestion des agents : Nécessite la maintenance des agents et de l'infrastructure serveur.
- Recettes complexes : Cette flexibilité peut conduire à des livres de recettes trop compliqués, difficiles à comprendre pour les nouveaux membres de l'équipe.
6. Terraform (approvisionnement d'infrastructure pour les environnements Linux)
Terraform est un outil de provisionnement d'infrastructure qui définit votre matériel et votre pile réseau sous forme de code. Il crée, met à jour et versionne les ressources cloud et sur site, y compris les hôtes Linux, les réseaux et le stockage.
Terraform ne gère pas les paquets, les utilisateurs ou les paramètres de sécurité au sein du système d'exploitation. Il automatise la création de l'environnement « Jour 0 ». De nombreuses équipes utilisent désormais Terraform dans le cadre d'une stratégie d'infrastructure immuable: au lieu d'appliquer des correctifs à un serveur Linux en cours d'exécution, elles le reconstruisent à partir d'une image de référence pré-corrigée.
Caractéristiques principales
- Infrastructure déclarative en tant que code (IaC) : Utilise le langage de configuration HashiCorp (HCL) pour décrire l'état final de votre infrastructure.
- Gestion de l'état : Gère un « fichier d'état » qui sert de source unique d'informations fiables sur les ressources actuellement disponibles.
- Prise en charge multi-cloud/hybride : Un workflow unique pour gérer les hôtes Linux sur AWS, Azure, Google Cloud et les environnements VMware sur site.
Les points forts de Terraform
- Déploiements immuables : Idéal pour les équipes qui préfèrent remplacer les serveurs plutôt que d'appliquer des correctifs.
- Cartographie des dépendances : Gère automatiquement l'ordre de construction des ressources.
- Normalisation : Garantit que chaque environnement Linux (développement, préproduction, production) est une réplique exacte des autres.
Les lacunes de Terraform
- Ce n'est pas un outil de configuration : Il s'arrête au niveau de la couche infrastructure. Vous avez toujours besoin d'un outil tel qu'Ansible ou Puppet pour gérer les paramètres internes du système d'exploitation une fois que le serveur est opérationnel.
- Aucune prise en compte du temps d'exécution : Il ne surveille pas et ne réagit pas aux problèmes de sécurité en temps réel.
- Sensibilité de l'état : La perte ou la corruption du fichier d'état peut interrompre le flux de travail de déploiement.
7. OpenSCAP (conformité Linux et automatisation de la sécurité)

OpenSCAP est un framework open source destiné à l'audit de sécurité automatisé sous Linux. Considérez-le comme un auditeur numérique qui vérifie vos systèmes par rapport à des références standardisées telles que CIS, STIG ou PCI DSS.
Il utilise du contenu conforme à SCAP pour analyser tout, des autorisations de fichiers et des comptes utilisateurs aux paramètres du noyau. Pour les secteurs réglementés tels que la finance, la santé et l'administration, OpenSCAP est un outil essentiel pour se tenir prêt à tout audit. Il peut également générer des scripts de correction (par exemple, Bash ou Ansible), mais il fonctionne généralement mieux avec un gestionnaire de configuration pour appliquer les corrections en continu.
Caractéristiques principales
- Analyse de conformité : Vérifie les systèmes par rapport aux normes de sécurité et génère des résultats de réussite/échec.
- Évaluation des vulnérabilités : Identifie les vulnérabilités connues (CVE) dans vos paquets Linux installés.
- Rapports standardisés : Produit à la fois des rapports HTML faciles à utiliser pour les gestionnaires et des rapports XML prêts à l'emploi pour les analystes.
Les points forts d'OpenSCAP
- Préparation à l'audit : Fournit les preuves et les journaux requis par les auditeurs externes pour démontrer la sécurité de vos systèmes.
- Inspection approfondie du système : Permet de rechercher les erreurs de configuration que les outils généraux pourraient ne pas détecter, telles que les paramètres complexes des politiques cryptographiques.
- Cohérence de l'infrastructure : Garantit que la sécurité d'un serveur situé dans la « région A » est identique à celle d'un serveur situé dans la « région B ».
Les lacunes d'OpenSCAP
- Pas une protection permanente : OpenSCAP est un scanner ponctuel. Il vérifie la conformité du système uniquement lorsqu'un scan est lancé.
- Pas d'application intégrée : Bien qu'il puisse générer des scripts de correction, OpenSCAP n'applique ni ne met en œuvre automatiquement les corrections.
- Nécessite des connaissances en matière de sécurité : Pour l'utiliser efficacement, il faut bien connaître les normes de conformité, les profils et les cadres de sécurité.
Comment les outils d'automatisation Linux réduisent les risques et les temps d'arrêt
À petite échelle, le travail manuel est fastidieux. À grande échelle, il devient un handicap. L'automatisation facilite les tâches de sécurité et de maintenance courantes en les rendant prévisibles. Les équipes peuvent ainsi garantir la cohérence et la sécurité des systèmes à grande échelle.
Vous trouverez ci-dessous les principales façons dont l'automatisation réduit les risques et les temps d'arrêt dans les environnements Linux.
Correction plus rapide des vulnérabilités
L'écart entre la publication d'une vulnérabilité CVE et son exploitation active ne cesse de se réduire. Ce rapport Cybermindr 2025 suggère que le délai moyen d'exploitation d'une vulnérabilité rendue publique n'est que de 5 jours. L'automatisation réduit cet écart. Au lieu de corriger les serveurs un par un, les équipes peuvent déployer des correctifs sur l'ensemble du parc en une seule fois. Ce qui prenait auparavant des semaines peut souvent être fait en quelques heures, ce qui réduit l'exposition et le MTTR.
Moins de dérive de configuration
Les corrections manuelles ne restent pas longtemps isolées. Au fil du temps, les petits changements s'accumulent et les systèmes s'éloignent des références approuvées. Des outils tels qu'Ansible, Puppet et Chef permettent d'éviter cela en imposant un état connu et en corrigeant les changements non autorisés avant qu'ils ne se transforment en véritables problèmes.
Fenêtres de maintenance plus courtes
L'automatisation rend les mises à jour de routine moins perturbantes. De nombreuses mises à jour peuvent être effectuées avec un temps d'arrêt minimal, et les équipes peuvent réduire le nombre de fenêtres de maintenance planifiées en appliquant les correctifs plus rapidement et de manière plus cohérente. Il en résulte moins d'interruptions et moins de temps consacré à la coordination des temps d'arrêt.
Toujours prêt pour un audit
Le travail de conformité est pénible lorsqu'il n'est effectué qu'à la veille d'un audit. L'automatisation change la donne. En appliquant continuellement les normes de référence et en produisant des rapports reproductibles, des outils tels qu'OpenSCAP aident les équipes à rester en conformité avec les exigences CIS ou STIG sans avoir à se précipiter à la dernière minute.
Des systèmes globalement plus stables
Lorsque les systèmes sont construits et entretenus de la même manière, ils sont plus faciles à exploiter. Moins de configurations ponctuelles signifie moins de surprises, un dépannage plus rapide et moins de pannes causées par « ce serveur qui est différent ».
Remarque : l'automatisation réduit les risques, mais ne les élimine pas. Un script défectueux peut causer autant de dommages qu'une erreur humaine, mais plus rapidement. Les équipes qui maîtrisent cette technique s'appuient sur des tests, des déploiements progressifs et un contrôle rigoureux des changements pour limiter les défaillances.
Le rôle des correctifs sans redémarrage dans l'automatisation Linux
La plupart des outils d'automatisation Linux sont excellents en matière de configuration, de conformité et de déploiement. Ils peuvent déployer des packages et des mises à jour de services sur des milliers de systèmes, mais ils dépendent toujours des redémarrages pour appliquer les mises à jour du noyau et de nombreux correctifs critiques. À grande échelle, ces redémarrages entraînent des temps d'arrêt, ralentissent la réponse aux vulnérabilités et obligent les équipes à planifier des opérations de maintenance complexes.
Les correctifs sans redémarrage suppriment cette limitation. Ils appliquent des correctifs de sécurité à un système en cours d'exécution, permettant ainsi aux mises à jour du noyau et aux correctifs critiques des bibliothèques de prendre effet sans redémarrer le système d'exploitation ni perturber les charges de travail. Pour les environnements soumis à des exigences strictes en matière de disponibilité, les correctifs sans redémarrage complètent ce que l'automatisation traditionnelle ne peut pas faire.
Principaux avantages d'une pile automatisée
- Réduction plus rapide des risques : les vulnérabilités critiques peuvent être corrigées dès que les correctifs sont disponibles, plutôt que d'attendre la prochaine fenêtre de maintenance.
- Pas de coordination des redémarrages : les équipes évitent les frais généraux liés à la planification des temps d'arrêt pour toutes les applications, toutes les régions et toutes les parties prenantes.
- S'adapte aux flux de travail existants : Le patching sans redémarrage fonctionne parallèlement à la gestion de la configuration et aux pipelines CI/CD, ajoutant une couche de patching sans temps d'arrêt plutôt que de remplacer les outils existants.
Sécurisez et automatisez votre infrastructure Linux avec TuxCare
L'automatisation Linux améliore la sécurité et réduit les temps d'arrêt, mais elle n'est pas complète sans un moyen de corriger le noyau et les bibliothèques critiques sans redémarrage. Les correctifs sans redémarrage comblent cette lacune et permettent aux équipes d'automatiser les mises à jour de sécurité sans mettre les systèmes hors ligne.
TuxCare fournit des correctifs automatisés sans redémarrage pour les noyaux Linux et les bibliothèques partagées, notamment OpenSSL et glibc. Cela permet aux équipes de maintenir les systèmes à jour et conformes tout en garantissant leur disponibilité. Associés à des outils de gestion de la configuration et de conformité, les correctifs sans redémarrage contribuent à créer une stratégie d'automatisation plus solide et plus complète.
Si votre objectif est de réduire l'exposition, d'accélérer l'application des correctifs et d'éviter les redémarrages inutiles, l'application automatisée de correctifs sans redémarrage est la prochaine étape logique dans votre stratégie d'automatisation Linux.