Soporte técnico
 Documentación
 Inicio de sesión
 Contáctenos


Ir directamente al resumen generado por IA de esta entrada del blog 


Principales conclusiones
- La automatización de Linux reduce el riesgo al mantener la coherencia en las configuraciones, los parches y los controles de seguridad en grandes flotas de servidores.
- Herramientas como Ansible, SaltStack y Puppet facilitan la gestión de Linux a gran escala, al tiempo que reducen el esfuerzo manual y los errores humanos.
- KernelCare de TuxCare aplica correcciones críticas sin necesidad de reiniciar el sistema, lo que minimiza el tiempo de inactividad y reduce el periodo de exposición.
Los sistemas Linux no fallan porque los equipos carezcan de herramientas. Fallan porque gran parte del trabajo sigue dependiendo de pasos manuales que no se pueden ampliar. Los retrasos en la aplicación de parches, las desviaciones en la configuración y las comprobaciones omitidas crean riesgos mucho antes de que alguien se dé cuenta del problema.
La automatización ayuda a cerrar esa brecha. Al gestionar tareas rutinarias a nivel del sistema, como la gestión de la configuración, la aplicación de parches y las comprobaciones de cumplimiento, las herramientas de automatización de Linux reducen el tiempo de inactividad y eliminan una gran fuente de errores humanos. También facilitan que los equipos de DevOps y seguridad respondan más rápidamente cuando aparecen nuevas vulnerabilidades.
Este artículo analiza siete herramientas de automatización de Linux para DevOps y seguridad en 2026, centrándose en aquellas que operan a nivel del sistema operativo. Descubrirá dónde encaja cada herramienta, cuáles son sus puntos fuertes y cómo la aplicación automatizada de parches sin reinicio (también denominada «aplicación de parches en vivo») respalda una estrategia moderna de automatización de Linux sin reinicios constantes.
¿Qué es la automatización de Linux?
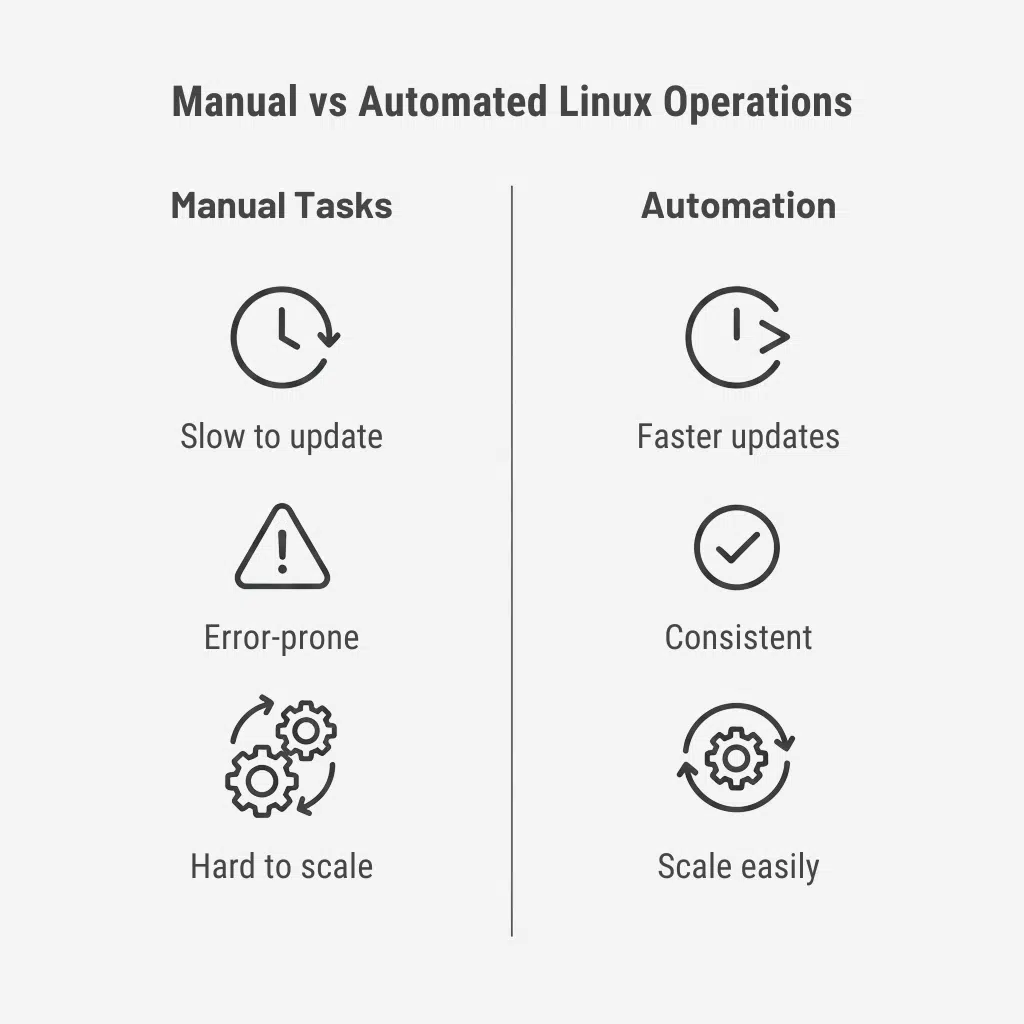
La automatización de Linux es la práctica de utilizar herramientas para gestionar automáticamente tareas a nivel del sistema operativo, como la aplicación de parches, la aplicación de configuraciones, las comprobaciones de cumplimiento y las actualizaciones de seguridad en todos los sistemas Linux.
La automatización de Linux suele comenzar como respuesta a la escalabilidad. Unos pocos servidores se pueden gestionar manualmente. Varios cientos, no. En ese momento, las tareas rutinarias como aplicar parches, aplicar ajustes de configuración o comprobar el cumplimiento se vuelven inconsistentes y fáciles de pasar por alto.
La automatización traslada esa responsabilidad de las personas a los sistemas. En lugar de iniciar sesión en los servidores para solucionar los mismos problemas repetidamente, los equipos definen cómo deben comportarse los sistemas y permiten que las herramientas apliquen esas reglas de forma continua. Cuando algo se desvía, la automatización lo corrige.
Para los equipos de DevOps y seguridad, la automatización de Linux se sitúa en la capa del sistema operativo. Se ocupa de las partes del sistema que rara vez reciben atención hasta que algo falla: paquetes, servicios en ejecución, controles de acceso, actualizaciones del kernel y políticas de seguridad. Estas áreas son también aquellas en las que pequeñas deficiencias se convierten silenciosamente en riesgos reales.
Esto no es lo mismo que la automatización DevOps centrada en las aplicaciones. Las canalizaciones de compilación y las implementaciones gestionan los cambios en el código. La automatización de Linux gestiona el entorno en el que se ejecuta el código. Si ese entorno está desactualizado o mal configurado, la automatización a nivel de aplicación no puede compensarlo.
La aplicación de parches es un claro ejemplo. La aplicación manual de parches depende de horarios, ventanas de mantenimiento y reinicios. La aplicación automatizada de parches elimina esos retrasos. Cuando se dispone de la aplicación de parches sin reinicio, incluso las correcciones del kernel se pueden aplicar sin interrumpir las cargas de trabajo en ejecución.
Las 7 mejores herramientas de automatización de Linux para DevOps y seguridad
No todas las herramientas de automatización son adecuadas para las operaciones del sistema Linux. Muchas de ellas se centran en la implementación de aplicaciones, CI/CD o flujos de trabajo en la nube, y no llegan a solucionar los riesgos reales a nivel del sistema operativo.
Por lo tanto, esta lista es diferente. Se centra exclusivamente en herramientas que gestionan el propio sistema Linux, automatizando las capas críticas de aplicación de parches, cumplimiento de la configuración y cumplimiento de la seguridad que a menudo se pasan por alto en los flujos de trabajo genéricos de la nube.
Estas son las herramientas en las que confían los equipos de DevOps, plataformas y seguridad para mantener la estabilidad y la seguridad de los entornos Linux a medida que crecen. No sustituyen a los ingenieros, solo les liberan del trabajo aburrido y repetitivo.
A continuación se enumeran las siete herramientas más importantes para la automatización de Linux, seleccionadas porque reducen el trabajo manual, mejoran el tiempo de actividad y ayudan a mantener la seguridad de los sistemas.
1. KernelCare de TuxCare (parches automatizados sin reinicio)

KernelCare de TuxCare automatiza la aplicación de parches al kernel de Linux sin necesidad de reiniciar el sistema. Aborda una de las deficiencias más persistentes en la automatización de Linux: mantener la seguridad de los kernels sin interrumpir las cargas de trabajo en ejecución.
La mayoría de las herramientas de automatización pueden programar parches, pero las actualizaciones del kernel siguen requiriendo un reinicio para que surtan efecto. KernelCare elimina esa dependencia mediante la implementación de parches de seguridad en el kernel en ejecución en tiempo real. Esto permite a las organizaciones mantener un tiempo de actividad continuo mientras cierran inmediatamente las ventanas de vulnerabilidad críticas.
Una de sus principales características diferenciadoras es su amplia compatibilidad; a diferencia de las herramientas específicas de cada proveedor, KernelCare es compatible con todas las principales distribuciones empresariales, incluidas RHEL, CentOS, AlmaLinux, Rocky Linux, Oracle Linux, Ubuntu y muchas más.
Características principales
Parcheado del núcleo sin reinicio
KernelCare aplica correcciones de seguridad al kernel de Linux mientras el sistema está en funcionamiento. Esto elimina la necesidad de ventanas de mantenimiento programadas y reduce el tiempo de inactividad causado por los ciclos de aplicación de parches.
Implementación automatizada de parches
KernelCare entrega automáticamente parches para vulnerabilidades críticas del kernel tan pronto como están disponibles. Esto acorta el tiempo de exposición y reduce la dependencia de la intervención manual durante los incidentes de seguridad.
Cobertura de Linux empresarial
KernelCare es compatible con una amplia gama de distribuciones Linux empresariales y versiones de kernel. En lugar de gestionar múltiples herramientas propietarias para una flota híbrida, los administradores pueden utilizar una única solución, lo que simplifica los flujos de trabajo de automatización.
Parcheo sin reinicio para bibliotecas compartidas críticas
LibCare es un complemento que amplía la aplicación de parches sin reinicio más allá del núcleo a bibliotecas críticas del espacio de usuario, como glibc y OpenSSL. LibCare aplica la corrección a los procesos en ejecución sin reiniciar los servicios.
2. Ansible (automatización de la configuración de Linux sin agente)

Ansible es una herramienta de automatización muy utilizada para gestionar la configuración del sistema Linux y las tareas operativas rutinarias. Permite a los equipos definir los estados del sistema mediante archivos YAML sencillos y legibles, y aplicar esos cambios en miles de hosts a la vez.
Dado que Ansible no utiliza agentes y emplea SSH estándar para la comunicación, reduce la sobrecarga de configuración y es fácil de adoptar en entornos Linux existentes. Se utiliza habitualmente para automatizar la instalación de paquetes, la configuración de servicios, la gestión de usuarios y la aplicación de medidas de seguridad básicas. Para los equipos de DevOps y seguridad, Ansible es la principal defensa contra las desviaciones de configuración en grandes entornos Linux.
Características principales
- Arquitectura sin agentes: Utiliza SSH y no requiere agentes de software en los sistemas gestionados.
- Automatización basada en guías: Utiliza archivos declarativos para describir exactamente cómo debe configurarse un sistema.
- Amplio ecosistema de módulos: Incluye miles de módulos preintegrados para tareas comunes de Linux e integraciones de terceros.
Dónde destaca Ansible
- Consistencia en la configuración: La mejor de su clase para aplicar las bases de seguridad estándar en toda una flota.
- Baja barrera de entrada: Su sintaxis legible para los humanos lo hace accesible tanto para administradores novatos como para ingenieros expertos.
- Amplia compatibilidad de distribución: Funciona en RHEL, Ubuntu, Debian y otras distribuciones más especializadas.
Donde Ansible se queda corto
- No en tiempo real: Solo aplica los cambios cuando se ejecuta un playbook, no de forma continua.
- Sin respuesta integrada ante incidentes: No reacciona automáticamente ante incidentes de seguridad.
- No es ideal para flotas grandes: Puede volverse lento a gran escala en comparación con las herramientas basadas en eventos.
3. SaltStack (automatización de Linux basada en eventos)

SaltStack es una plataforma de automatización Linux diseñada para entornos que requieren velocidad y respuesta en tiempo real. Se utiliza habitualmente para automatizar la gestión de la configuración, la ejecución remota y la corrección de problemas de seguridad en grandes flotas Linux que cambian rápidamente.
A diferencia de las herramientas tradicionales basadas en push, SaltStack se basa en un bus de eventos de alta velocidad. Esto permite una automatización basada en eventos, en la que el sistema puede «detectar» un cambio, como un fallo en el servicio o una infracción de la política de seguridad, y reaccionar al instante ejecutando un script de corrección. SaltStack utiliza un modelo maestro-minion (agente), que mantiene conexiones persistentes y de baja latencia que son más rápidas que el SSH estándar cuando se gestionan miles de nodos.
Características principales
- Motor basado en eventos: Utiliza «balizas» y «reactores» para detectar y responder a eventos casi en tiempo real.
- Ejecución paralela: Envía comandos a miles de sistemas a la vez.
- Arquitectura flexible: Admite configuraciones basadas en agentes, sin agentes y sin maestro.
Dónde destaca SaltStack
- Remediación instantánea: Ideal para infraestructuras con capacidad de autorreparación que se corrigen automáticamente en el momento en que se desvían de la línea de base.
- Escala masiva: Diseñado para grandes flotas y entornos con alta rotación.
- Comunicación rápida: Utiliza mensajería dedicada para una respuesta más rápida que SSH.
Donde SaltStack se queda corto
- Complejidad operativa: La arquitectura maestro-esclavo requiere más configuración y mantenimiento.
- Curva de aprendizaje pronunciada: Conceptos como balizas, reactores, granos y pilares requieren tiempo para dominarlos.
- Mayores gastos generales de mantenimiento: La gestión de agentes y la infraestructura de mensajería añaden carga operativa.
4. Puppet (automatización de Linux basada en políticas)
Puppet es una herramienta veterana de gestión de configuraciones que se utiliza para garantizar la coherencia de los estados del sistema en infraestructuras Linux complejas. Se basa en un modelo declarativo: los equipos definen cómo debe ser un sistema (la política) utilizando el lenguaje específico de dominio (DSL) de Puppet, y la herramienta se encarga de que el entorno se mantenga exactamente en ese estado.
Puppet es especialmente eficaz en entornos empresariales a gran escala con estrictos requisitos de cumplimiento normativo. Dado que utiliza un modelo maestro-agente basado en extracción, está diseñado para una aplicación continua. Cada 30 minutos (por defecto), el agente Puppet se comunica con el maestro para comprobar si la configuración local ha cambiado. Si un usuario cambia manualmente un archivo o detiene un servicio, Puppet lo revertirá automáticamente a la política aprobada, eliminando de forma eficaz la «desviación de la configuración».»
Características principales
- Motor de políticas declarativas: Usted define el «estado final» (por ejemplo, «Apache debe estar en ejecución») y Puppet se encarga de los pasos necesarios para que esto suceda.
- Aplicación continua del estado: Detecta y corrige automáticamente los cambios no autorizados en la configuración del sistema.
- Puppet Forge: Un enorme repositorio de módulos preconstruidos para gestionar todo, desde cortafuegos Linux hasta clústeres de bases de datos.
Donde Puppet brilla
- Cumplimiento estricto: Ideal para organizaciones que necesitan un estado del sistema auditable para cumplir con los requisitos normativos.
- Flotas grandes y estáticas: Se adapta bien a la gestión de miles de servidores.
- Automatización basada en modelos: Proporciona un historial claro y controlado por versiones de cómo se debe configurar exactamente su infraestructura.
Donde Puppet se queda corto
- Curva de aprendizaje pronunciada: El DSL de Puppet es más complejo que el YAML de Ansible.
- Más sobrecarga de infraestructura: Requiere un servidor central y agentes en cada nodo.
- Ciclos de cambio más lentos: Los agentes realizan comprobaciones según un calendario, por lo que las actualizaciones no se aplican al instante.
5. Chef (Automatización de infraestructura a gran escala)
Chef es una plataforma de automatización de infraestructura que trata la configuración del sistema como un proyecto de software a gran escala. Está diseñada para organizaciones que desean ir más allá de los simples scripts y gestionar su flota Linux utilizando «Política como código» para garantizar que los sistemas se mantengan coherentes, auditables y seguros a lo largo de su ciclo de vida.
A diferencia de las herramientas que se basan en un simple YAML, Chef utiliza un lenguaje específico de dominio (DSL) basado en Ruby. Esto le confiere flexibilidad para gestionar dependencias complejas y requisitos de entorno específicos, aunque la gestión de pilas de aplicaciones conlleva responsabilidades adicionales en el ciclo de vida, como el seguimiento de los hitos de fin de vida útil (EOL) de Ruby para evitar vulnerabilidades de tiempo de ejecución sin parchear. Chef funciona según un modelo de tipo «pull» con un agente en cada nodo: el Chef Infra Client se ejecuta periódicamente en cada servidor, comunicándose con el Chef Server para «converger» el sistema hacia su estado deseado. Si detecta cambios no autorizados o paquetes obsoletos, los corrige automáticamente para mantener su nivel básico de seguridad.
Características principales
- Política como código: Define la infraestructura mediante «libros de recetas» y «recetas» que pueden controlarse por versiones, probarse y auditarse como si se tratara de software.
- Eliminación continua de desviaciones: Chef Client evalúa periódicamente el sistema y corrige automáticamente las desviaciones de la política definida.
- Integración con Chef InSpec: Funciona de forma nativa con InSpec para automatizar la auditoría de cumplimiento junto con la gestión de la configuración.
Donde brilla el chef
- Entornos altamente complejos: Ideal para grandes organizaciones con distribuciones diversas y dependencias complejas.
- Flujos de trabajo DevOps maduros: Ideales para equipos que tratan la infraestructura como un producto de software y utilizan prácticas de prueba.
- Control granular: Potente para equipos que necesitan lógica compleja y configuraciones dinámicas.
Donde el chef se queda corto
- Curva de aprendizaje pronunciada: Requiere conocimientos sobre su lenguaje de configuración y patrones.
- Sobrecarga de gestión de agentes: Requiere el mantenimiento de los agentes y la infraestructura del servidor.
- Recetas complejas: La flexibilidad puede dar lugar a libros de recetas excesivamente complicados que resultan difíciles de resolver para los nuevos miembros del equipo.
6. Terraform (aprovisionamiento de infraestructura para entornos Linux)
Terraform es una herramienta de aprovisionamiento de infraestructura que define su hardware y su pila de red como código. Crea, actualiza y versiona recursos en la nube y locales, incluidos hosts Linux, redes y almacenamiento.
Terraform no gestiona paquetes, usuarios ni configuraciones de seguridad dentro del sistema operativo. Automatiza la creación del entorno «Día 0». Muchos equipos utilizan ahora Terraform como parte de una estrategia de infraestructura inmutable: en lugar de aplicar parches a un servidor Linux en funcionamiento, lo reconstruyen a partir de una imagen maestra preparada con los parches.
Características principales
- Infraestructura declarativa como código (IaC): Utiliza el lenguaje de configuración HashiCorp (HCL) para describir el estado final de su infraestructura.
- Gestión del estado: Mantiene un «archivo de estado» que actúa como fuente única de información veraz sobre los recursos que existen actualmente.
- Compatibilidad con múltiples nubes/híbridas: Un único flujo de trabajo para gestionar hosts Linux en entornos AWS, Azure, Google Cloud y VMware locales.
Dónde destaca Terraform
- Implementaciones inmutables: Ideales para equipos que prefieren sustituir servidores en lugar de aplicar parches.
- Mapeo de dependencias: Gestiona automáticamente el orden de compilación de los recursos.
- Estandarización: Garantiza que todos los entornos Linux (desarrollo, pruebas, producción) sean réplicas exactas entre sí.
Donde Terraform se queda corto
- No es una herramienta de configuración: Se limita a la capa de infraestructura. Aún se necesita una herramienta como Ansible o Puppet para gestionar la configuración interna del sistema operativo una vez que el servidor está en funcionamiento.
- Sin reconocimiento del tiempo de ejecución: No supervisa ni responde a problemas de seguridad en tiempo real.
- Sensibilidad del estado: La pérdida o corrupción del archivo de estado puede interrumpir el flujo de trabajo de implementación.
7. OpenSCAP (Automatización de la seguridad y el cumplimiento normativo en Linux)

OpenSCAP es un marco de código abierto para la auditoría de seguridad automatizada en Linux. Piensa en él como un auditor digital que comprueba tus sistemas con respecto a puntos de referencia estandarizados como CIS, STIG o PCI DSS.
Utiliza contenido compatible con SCAP para analizar todo, desde permisos de archivos y cuentas de usuario hasta la configuración del kernel. Para sectores regulados como el financiero, el sanitario y el gubernamental, OpenSCAP es una herramienta clave para estar siempre preparados para las auditorías. También puede generar scripts de corrección (por ejemplo, Bash o Ansible), pero suele funcionar mejor junto con un gestor de configuración para aplicar las correcciones de forma continua.
Características principales
- Análisis de cumplimiento: Comprueba los sistemas con respecto a las bases de referencia de seguridad y genera resultados de aprobado/suspenso.
- Evaluación de vulnerabilidades: Identifica vulnerabilidades conocidas (CVE) dentro de los paquetes Linux instalados.
- Informes estandarizados: Genera informes HTML fáciles de usar para los gerentes e informes XML listos para los analistas.
Dónde destaca OpenSCAP
- Preparación para auditorías: Proporciona las pruebas y los registros que necesitan los auditores externos para demostrar que tus sistemas son seguros.
- Inspección profunda del sistema: Puede detectar errores de configuración que las herramientas generales podrían pasar por alto, como ajustes complejos de políticas criptográficas.
- Consistencia de la infraestructura: Garantiza que un servidor en la «Región A» tenga una postura de seguridad idéntica a la de un servidor en la «Región B».
Las deficiencias de OpenSCAP
- No es un guardián persistente: OpenSCAP es un escáner puntual. Solo comprueba el cumplimiento del sistema cuando se ejecuta un escaneo.
- Sin aplicación integrada: Aunque puede generar scripts de corrección, OpenSCAP no aplica ni ejecuta las correcciones automáticamente.
- Requiere conocimientos de seguridad: Para utilizarlo de forma eficaz, es necesario estar familiarizado con las normas de cumplimiento, los perfiles y los marcos de seguridad.
Cómo las herramientas de automatización de Linux reducen el riesgo y el tiempo de inactividad
A pequeña escala, el trabajo manual resulta molesto. A gran escala, se convierte en una carga. La automatización ayuda al convertir las tareas rutinarias de seguridad y mantenimiento en algo predecible. Los equipos pueden mantener los sistemas coherentes y seguros a gran escala.
A continuación se indican las principales formas en que la automatización reduce el riesgo y el tiempo de inactividad en entornos Linux.
Corrección más rápida de vulnerabilidades
La brecha entre la publicación de un CVE y su explotación activa es cada vez menor. Este informe de Cybermindr de 2025 sugiere que el tiempo medio de explotación de una vulnerabilidad revelada públicamente es de solo 5 días. La automatización acorta esa brecha. En lugar de aplicar parches a los servidores uno por uno, los equipos pueden implementar correcciones en todas las flotas a la vez. Lo que antes llevaba semanas, ahora se puede hacer en cuestión de horas, lo que reduce la exposición y el MTTR.
Menos desviaciones en la configuración
Las correcciones manuales no permanecen aisladas por mucho tiempo. Con el tiempo, los pequeños cambios se acumulan y los sistemas se alejan de las bases de referencia aprobadas. Herramientas como Ansible, Puppet y Chef ayudan a evitar esto al imponer un estado conocido y corregir los cambios no autorizados antes de que se conviertan en problemas reales.
Ventanas de mantenimiento más pequeñas
La automatización hace que las actualizaciones rutinarias sean menos disruptivas. Muchas actualizaciones pueden ejecutarse con un tiempo de inactividad mínimo, y los equipos pueden reducir el número de ventanas de mantenimiento planificadas aplicando parches de forma más rápida y consistente. El resultado es menos interrupciones y menos tiempo dedicado a coordinar el tiempo de inactividad.
Siempre listos para una auditoría
El trabajo de cumplimiento normativo resulta tedioso cuando solo se lleva a cabo justo antes de una auditoría. La automatización cambia esta situación. Al aplicar continuamente las directrices básicas y generar informes repetibles, herramientas como OpenSCAP ayudan a los equipos a mantenerse alineados con los requisitos CIS o STIG sin tener que apresurarse en el último momento.
Sistemas más estables en general
Cuando los sistemas se crean y mantienen de la misma manera, son más fáciles de manejar. Menos configuraciones puntuales significa menos sorpresas, una resolución de problemas más rápida y menos interrupciones causadas por «ese servidor que es diferente».
Nota: La automatización reduce el riesgo, pero no lo elimina. Un script defectuoso puede causar tanto daño como un error humano, solo que más rápido. Los equipos que lo hacen bien confían en las pruebas, los lanzamientos por etapas y un estricto control de los cambios para contener los fallos.
El papel de los parches sin reinicio en la automatización de Linux
La mayoría de las herramientas de automatización de Linux son excelentes en cuanto a configuración, cumplimiento y despliegue. Pueden implementar paquetes y actualizaciones de servicios en miles de sistemas, pero siguen dependiendo de los reinicios para aplicar las actualizaciones del kernel y muchas correcciones críticas. A gran escala, esos reinicios provocan tiempos de inactividad, ralentizan la respuesta a las vulnerabilidades y obligan a los equipos a realizar complejas programaciones de mantenimiento.
Los parches sin reinicio eliminan esta limitación. Aplican correcciones de seguridad a un sistema en funcionamiento, lo que permite que las actualizaciones del kernel y las correcciones críticas de las bibliotecas surtan efecto sin necesidad de reiniciar el sistema operativo ni interrumpir las cargas de trabajo. En entornos con requisitos estrictos de tiempo de actividad, los parches sin reinicio completan lo que la automatización tradicional no puede hacer.
Ventajas clave de una pila automatizada
- Reducción más rápida de los riesgos: Las vulnerabilidades críticas pueden abordarse tan pronto como estén disponibles las correcciones, en lugar de esperar a la siguiente ventana de mantenimiento.
- Sin coordinación de reinicios: Los equipos evitan la sobrecarga operativa que supone programar el tiempo de inactividad en todas las aplicaciones, regiones y partes interesadas.
- Se adapta a los flujos de trabajo existentes: Los parches sin reinicio funcionan junto con la gestión de la configuración y los procesos de CI/CD, añadiendo una capa de parches sin tiempo de inactividad en lugar de sustituir las herramientas existentes.
Proteja y automatice su infraestructura Linux con TuxCare
La automatización de Linux mejora la seguridad y reduce el tiempo de inactividad, pero no está completa sin una forma de aplicar parches al kernel y a las bibliotecas críticas sin necesidad de reiniciar. La aplicación de parches sin reinicio llena ese vacío y permite a los equipos automatizar las actualizaciones de seguridad sin desconectar los sistemas.
TuxCare proporciona parches automatizados sin reinicio para kernels Linux y bibliotecas compartidas, incluyendo OpenSSL y glibc. Esto permite a los equipos mantener los sistemas parcheados y conformes, al tiempo que se mantiene el tiempo de actividad. Cuando se utiliza junto con herramientas de gestión de la configuración y de cumplimiento, los parches sin reinicio ayudan a crear una estrategia de automatización más sólida y completa.
Si su objetivo es reducir la exposición, acelerar la aplicación de parches y evitar reinicios innecesarios, la aplicación automatizada de parches sin reinicio es el siguiente paso lógico en su estrategia de automatización de Linux.